仮想マシンイメージ
環境内の仮想マシンイメージを表示および管理します。
- 仮想マシンイメージごとに、ネットワークエクスポージャーの明確な全体像を確認し、インストールされているソフトウェアパッケージを特定し、関連する脆弱性を分析します。
- どの仮想マシンイメージに深刻な脆弱性があるかを把握し、これらのリスクを修正できるようにします。
- 環境内の仮想マシンイメージにインストールされているすべてのソフトウェアパッケージ、または特定の仮想マシンイメージにインストールされているパッケージを表示します。
仮想マシンイメージの表示と管理に関するハウツーガイドです。
- ワークロード保護機能の概念概要については、「 ワークロード保護を参照してください。
- VM イメージの設定を構成するには、「 仮想マシンイメージ Settings」を参照してください。
- よくある質問については、「 FAQ: ワークロード保護」を参照してください。
すべての仮想マシンイメージを表示する
仮想マシンイメージを表示する方法
- クラウドサイバーエクスポージャー コンソールで、[Explore > Compute > Virtual Machine Images] に移動します。
- テーブルをフィルタリングして、表示するデータの範囲を絞り込みます。詳細については、「 仮想マシンイメージの列データ 」を参照してください。
- 仮想マシンイメージの名前をクリックして、 リソースの詳細の表示。
- リソースページで、[ワークロード] をクリックします。
- 次のいずれかのタブをクリックします。
オンデマンドスキャンの実行
Tenable は、すべての仮想マシンを少なくとも 24 時間に 1 回、自動的にスキャンします。特定のワークロードをそれよりも早くスキャンしたい場合は、オンデマンドスキャンをリクエストできます。スキャンを開始すると、そのスキャンはキューの先頭にプッシュされます。スキャン結果は、Tenable によって次回定期的にデータの同期と更新の頻度が実行された後に クラウドサイバーエクスポージャー コンソールに表示されます。
関連する 仮想マシンのデータディスクスキャンを有効にする または ワークロード をスキャンから除外した場合、オンデマンドスキャンは利用できません。
オンデマンドスキャンを実行する方法
- 関連する仮想マシンに移動し、クリックします。仮想マシンは、イン ベントリ > 仮想マシンイメージ、または関連するクラウドプロバイダーのインベントリビューにあります ( 例: > Inventory > Compute > Azure Virtual Machine Images)。
-
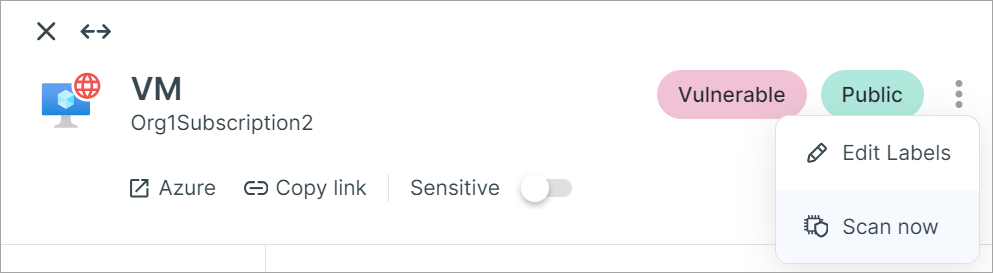
三点リーダーアイコンをクリックし、[今すぐスキャン] をクリックします。
スキャンが正常にリクエストされたことを示すダイアログが表示されます。
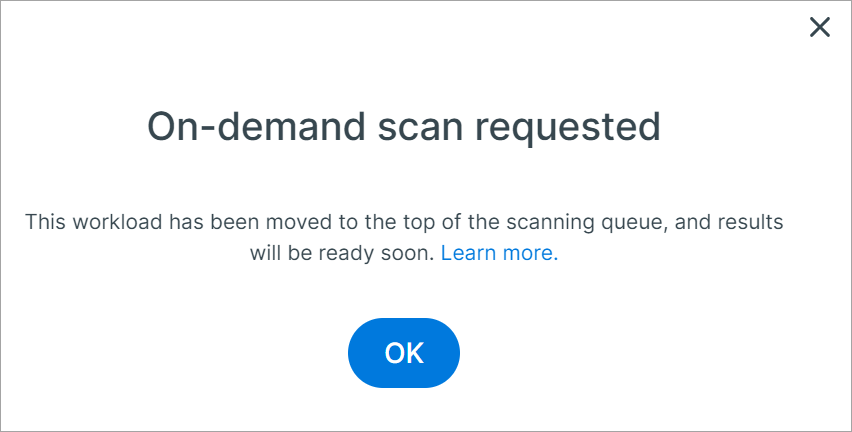
- [OK] をクリックします。
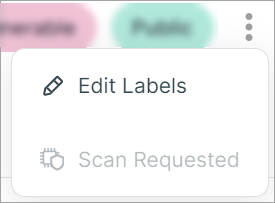
スキャンがすでにリクエストされている場合、ボタンは無効になり、[スキャンをリクエスト済み] と表示されます。
仮想マシンイメージの列データ
次の列は [Virtual Machine Images] (仮想マシンイメージ) ページのテーブルに表示され、そのほとんどがテーブルのデータのフィルターにも使用できます。
| 縦棒 | 説明 |
|---|---|
| 名前 | 仮想マシンイメージの名前。 |
| ID | 仮想マシンイメージ ID。 |
| アカウント | 仮想マシンイメージが存在するクラウドアカウント。 |
| 日付を追加しました | 仮想マシンイメージが追加された日付。 |
| 管理 | 仮想マシンイメージの管理方法 |
| アクセス | 仮想マシンイメージのネットワークアクセスの種類。 |
| 仮想マシン | 仮想マシンイメージに含まれる仮想マシン |
| オペレーティングシステム | 仮想マシンイメージで実行されているオペレーティングシステムとバージョン。 |
| ソフトウェア | 仮想マシンイメージにインストールされているすべてのソフトウェアパッケージのリスト。必要に応じて、パッケージのファイルパスも表示されます。この情報は、パッケージの入手元と、潜在的な問題を修正する方法を特定する際に役立ちます。たとえば、パッケージがベースイメージの一部としてインストールされているかどうか、またはパッケージがベースイメージに追加されているかどうかを識別できます。 |
| 脆弱性 | 仮想マシンイメージで見つかった脆弱性の内訳 ( リスク深刻度の色分け)。数字をクリックすると、特定の深刻度レベルの脆弱性リストが表示されます。 |
| プラグイン | 仮想マシンイメージで検出された脆弱性に関連付けられているプラグイン。プラグインのリンクをクリックして、プラグインの詳細を表示します。 |
| 検出結果 | 仮想マシンイメージに関連する検出結果数の深刻度別内訳。数字をクリックすると、検出結果について検索可能なリストが表示されます。 |
| 脆弱性のスキャンステータス | 仮想マシンイメージが正常にスキャンされたかどうかを示します。仮想マシンイメージがスキャンされなかった理由を示します。詳細については、「 脆弱性のスキャンステータス を参照してください。 |
| 脆弱性のスキャン時間 | クラウドサイバーエクスポージャー が前回仮想マシンイメージをスキャンした時刻を示すタイムスタンプ。イメージがまだスキャンされていない場合、値はダッシュ (-) になります。 |
| データタイプ | リソースで検出された機密性の高いデータタイプ。完全なリストについては スキャン対象データタイプ 。 |
| データカテゴリ | リソースで検出された機密性の高いデータタイプにマッピングされるデータカテゴリ。 |
| データの機密性 | すべてのスキャン対象データから検出された最も高い機密レベル。詳細については、「 感度レベル を参照してください。 |
| データスキャンステータス | リソースが正常にスキャンされたかどうかを示します。リソースがスキャンされなかった理由を示します。詳細については、「 データスキャンステータス を参照してください。 |
| データスキャン時間 | 前回 クラウドサイバーエクスポージャー がリソースをスキャンした時刻を示すタイムスタンプ。リソースがまだスキャンされていない場合、値はダッシュ (-) になります。 |
| ラベル |
手動による適用、タグに基づく自動適用、システムによる適用のいずれかにかかわらず、仮想マシンイメージに適用された ラベルのリソースへの適用 が表示されます。ラベルのタグにカーソルを合わせると、詳細を確認できます。仮想マシンイメージに複数のラベルがある場合、アイコンをクリックするとその他のラベルが表示されます。以下のラベルはワークロード保護に固有のものであり、以下の状況で表示されます。
|
| リージョン | 仮想マシンイメージが属する AWS リージョン。 |
| タグ | 仮想マシンイメージに割り当てられたタグ。 |
脆弱性のスキャンステータス
[脆弱性スキャンのステータス] 列には、仮想マシンイメージの現在のスキャンステータスが示されます。以下の表は、ステータスの種類と、そのステータスが表示される理由を示しています。理由は通常、ツールチップとしてステータスの横に表示されます。
| スキャンステータス | 理由 |
|---|---|
| 保留中 | 仮想マシンイメージはキューに入っています。 |
| このスキャンは、必要な Marketplace イメージをサブスクライブするために Tenable による手動ステップを保留しています。数時間後にもう一度ご確認ください。 | |
| 無効 | この仮想マシンイメージは ワークロードの接続されます。 |
| 仮想マシンイメージのワークロード保護スキャン 仮想マシンイメージスキャンからアカウントを除外する。 | |
| この仮想マシンイメージは、ワークロード保護のアクセス許可がないため、スキャンされていません。 | |
| (アカウント内スキャン)このイメージをスキャンするには、AWS Marketplace のサブスクリプションが必要です。アカウント内スキャンに使用する専用の AWS アカウントにログインして AWS Marketplace に移動し、関連する AMI を見つけて [Continue to Subscribe] (サブスクリプションを続行する) をクリックします。詳細については ワークロード保護 (アカウント内スキャン) を参照してください。 | |
| この仮想マシンイメージは、設定されたスナップショットリソースグループが削除されたため、スキャンされていません。 | |
| この仮想マシンイメージは、ワークロード保護のアクセス許可をブロックする SCP が存在するため、スキャンされていません。 | |
| サポート対象外 | ディスクにサポートされているパーティションがないため、この仮想マシンイメージに対するスキャンはサポート対象外です。 |
| この仮想マシンイメージは AWS Marketplace で取得されたものですが、製品 ID が見つからなかったため、スキャンされていません。 | |
| ディスクはインスタンスストアであり、EBS ボリュームではないため、この仮想マシンイメージに対するスキャンはサポート対象外です。 | |
| オペレーティングシステムの暗号化が有効になっているため、この仮想マシンイメージに対するスキャンはサポート対象外です。 | |
| スナップショットが削除されないようにロックするリソースグループにリソースが属しているため、この仮想マシンイメージはスキャンされません。 | |
| この仮想マシンイメージは、ディスクの最大サイズを超過しているため、スキャンされていません。 | |
| Marketplace から削除された AWS イメージに基づいているため、この仮想マシンイメージに対するスキャンはサポート対象外です。最新イメージにアップグレードすることをお勧めします。 注意: この制限は、AWS Marketplace から直接取得されたスナップショットやイメージ (AMI) には、スキャン操作でコピーしたり共有したりできない、特定のライセンスと所有権の制限があるために発生します。 |
|
| この仮想マシンイメージはクラウドサービスによって完全に管理されるため、スキャンはサポート対象外です。 | |
| スキャン済み | 仮想マシンイメージが正常にスキャンされました。 |