悪意のあるファイル
Tenable One Cloud Exposure を使用して、ワークロード内の悪意のある可能性があるファイルを検出します。
これは、 クラウドサイバーエクスポージャー で悪意のあるファイルを監視するためのハウツーガイドです。
- クラウドサイバーエクスポージャー での脆弱性管理機能の概念概要については、「ワークロード保護を参照してください。
- 悪意のあるファイルを含むワークロード設定の構成に関するハウツーガイドについては、「 ワークロード」を参照してください。
- よくある質問については、「 FAQ: 脆弱性管理」を参照してください。
サポートされているファイルタイプ
クラウドサイバーエクスポージャー マルウェアスキャンは次のファイルを検査します。
| カテゴリー | ファイルタイプ | スキャンされた場所 |
|---|---|---|
| バイナリ (コンテンツによって検出) | Linux ELF バイナリ、Windows PE バイナリ、および shebang スクリプト ( #! で始まるファイル) | どこでも |
| スクリプト (拡張別) | .bash、 .bat、 .cmd、 .csh、 .hta、 .jse、 .ksh、 .lua、 .pl、 .ps1、 .psd1、 .psm1、 .r、 .sh、 .vbe、 .vbs、 .wsc、 .wsf、 .wsh、 .zsh | どこでも |
| コードの依存関係 | .js, .cjs, .mjs | node_modules/ または Chrome Extensions/ ディレクトリ |
| コードの依存関係 | .py、.pyw | site-packages/ ディレクトリ |
| コードの依存関係 | .rb | vendor/bundle/ ディレクトリ |
クラウドサイバーエクスポージャー では、次のルールも適用されます。
- 実行可能アクセス許可を持つファイルは、一致する拡張子がなくてもスキャンされます。
- Linux では、クラウドサイバーエクスポージャー はタイプに関係なく、 /tmp 下のすべてのファイルをスキャンします。
- クラウドサイバーエクスポージャー では、100 MB を超えるファイルはスキャンされません。
[Malicious Files] (悪意のあるファイル) ページの [Type] (タイプ) 列は、各ファイルについて検出されたフォーマット (ELF、PE、スクリプト、その他の実行可能ファイル) を報告します。
スキャンから除外されたパス
スキャンを高速かつ関連性のあるものに保つために、クラウドサイバーエクスポージャー では、キャッシュ、パッケージストアとアーティファクトストア、CI/CD 作業ディレクトリ、コンテナランタイムデータ、監視エージェントデータなど、関連する実行可能ファイルがほとんど含まれないパスをスキップします。カテゴリ別の例
- 一般: .cache、 .git、 dev、 proc、 sys
- Linux: コンテナとオーケストレーションのパス (例: var/lib/kubelet/pods)、CI/CD ワークスペース (例: var/lib/jenkins/workspace)、パッケージまたはアーティファクトストア (例: ostree/repo/objects)
- Windows: システムディレクトリ ( Windows/assembly など)、コンテナランタイム ( ProgramData/docker など)、ソフトウェア配布ストア ( SCCMContentLib など)
このリストはすべてを網羅しているわけではありません。
悪意のあるファイルの表示
スキャン結果を表示するには:
- クラウドサイバーエクスポージャーコンソールで、[悪意のあるファイルのリスク>] をクリックします。[Malicious Files] (悪意のあるファイル) ページには、Tenable によって特定された、悪意のある可能性があるすべてのファイルが表示されます。詳細については、「 悪意のあるファイルの列データ 」を参照してください。
- テーブルをフィルタリングして、表示するデータの範囲を絞り込みます。テーブル右上の列ピッカーを使用して、どの列を表示するか選びます。
- ファイルを信頼できるものとしてマークするには、エントリの横にある三点リーダーをクリックし、[信頼できるものとしてマークする] をクリックします。
- (オプション)(適用されたフィルターに基づき) 表示可能なすべてのデータを CSV ファイルに エクスポート します。
-
SHA-256 エントリをクリックすると、そのファイルに関する詳細情報が表示されます。結果は スライド式パネル で開きます。
注意: ファイルを信頼できるものとしてマークするには、エントリの横にある三点リーダーアイコンをクリックし、[信頼できるものとしてマークする] をクリックします。
悪意のあるファイルの列データ
次の列/フィルターは [Malicious Files] (悪意のあるファイル) ページのテーブルに表示され、テーブルのデータのフィルターにも使用できます。
| 縦棒 | 説明 |
|---|---|
| SHA-256 | ファイルの SHA-256 ハッシュ。 |
| 初回スキャン時間 | お使いの環境でファイルが最初に確認されたときを示します。 |
| パス | (ライブラリのみ)パッケージのファイルパス。この情報は、パッケージの入手元と、潜在的な問題を修正する方法を特定する際に役立ちます。たとえば、パッケージがベースイメージの一部としてインストールされているかどうか、またはパッケージがベースイメージに追加されているかどうかを識別できます。 |
| アカウント | スキャン対象のリソースが存在するクラウドアカウント。コンテナイメージの場合、これにはイメージを実行するすべてのアカウントが含まれます。同期されていないレジストリまたはパブリックレジストリからのイメージは、 コンテナレジストリ アカウントに表示されます。 |
| スキャン済みリソース | ファイルが見つかったスキャンされたクラウドリソース。 |
| 実行可能ファイルのタイプ | 実行可能ファイルのファイル形式の種類可能な値: ELF、PE、Script、その他の実行可能ファイル。 |
| オペレーティングシステムタイプ | 特定のオペレーティングシステムのフレーバー。 |
悪意のあるファイルの詳細
[Malicious Files] (悪意のあるファイル) ページで SHA-256 エントリをクリックすると、スライド式が開き、そのファイルに関する詳細情報が表示されます。この情報は、ファイルとは何か、またどの程度広範囲で悪意があると認識されているのかを把握するのに役立ちます。
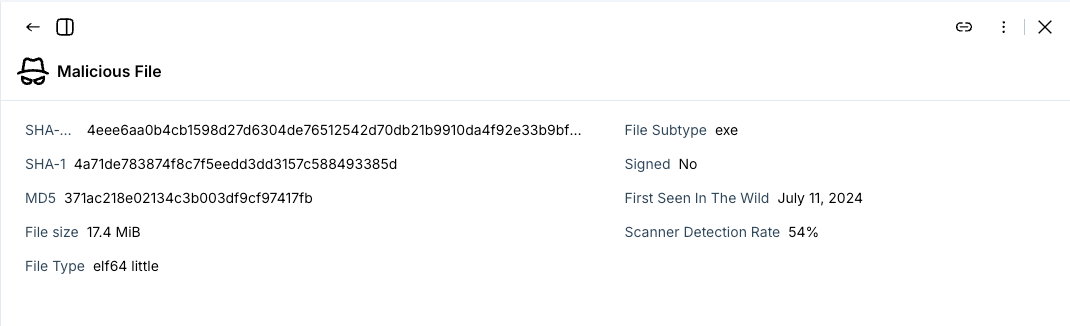
スライド式パネルには、以下の情報が含まれています。
| フィールド | 説明 |
|---|---|
| SHA-256 | ファイルの SHA-256 ハッシュ。 |
| SHA-1 | ファイルの SHA-1 ハッシュ。 |
| MD5 | ファイルの MD5 ハッシュ。 |
| ファイルサイズ | ファイルのサイズ。 |
| ファイルタイプ | ファイルの詳細なフォーマット (例: elf64 little)。 |
| ファイルサブタイプ | ファイルのサブタイプ (例: exe)。 |
| 署名済み | ファイルにデジタル署名があるかどうかを示します。 |
| 最初に確認された時 | 脅威インテリジェンスプロバイダーがこのハッシュを文書化した最も早い日付。 |
| スキャナー検出率 | ファイルを悪意のあるものとして検出したサードパーティウイルス対策スキャナーの割合。割合が高いほど、より多くのスキャナーがファイルにフラグを立てたことを意味します。 |