ワークロード保護 (アカウント内スキャン)
標準デプロイメントの代替品として、ワークロードスキャンにアカウントからディスクのスナップショットを抽出し、それを によってホストされているマシンにマウントする必要があります Tenable One Cloud Exposure スキャンが実行されます Tenable はアカウント内のワークロードスキャンもサポートしており、スキャンが実行されます(専用アカウントを使用) 環境内にあるデータが環境から離れることはありません。
- 接続中に、 Tenable がそのアプリケーション専用の KMS キーを生成します。このキーは、仮想マシンを作成し、スナップショットからボリュームをアタッチするために必要です。Tenable アウトポストではこのキーのみが使用され、カスタマーマネージドキーは共有されません。KMS キーへのアクセスはアプリケーションに制限され、スナップショットの作成に人間が介入することを防ぎます。スナップショットの作成は完全に自動化されているため、悪意のあるアクティビティのリスクが最小限に抑えられます。
-
スナップショットの作成中に、 Tenable が各スナップショットに以下のタグを自動的に適用します。
- ErmeticContext: WorkloadAnalysis
- ErmeticNamespace: Prd<Region><Deployment> eg PrdUse2Dep2、 PrdAps1Dep1
Tenable の検出内容
Tenable は現在、以下のクラウドワークロードコンポーネントをスキャンできます。
| コンポーネント | Tenable のスキャン対象 |
|---|---|
| ワークロード |
|
| オペレーティングシステム | Linux、Windows |
| クラウドプロバイダー | AWS、Azure、GCP、OCI |
- Tenable は、ディスクサイズが 600GiB までの仮想マシンをスキャンします。この値を変更したい場合は、サポートにお問い合わせください。
-
Tenable は、コンテナの仮想マシンインスタンスもスキャンできます。
- これらのインスタンスで見つかったコンテナは、関連するパッケージや 脆弱性とともに、Tenable でのコンテナイメージとして表示されます。
- Tenable がモニタリングするクラウドベースのコンテナレジストリ (Amazon ECR、 Azure ACR など) でコンテナがホストされている場合、リポジトリへのリンクが表示されます。
Tenable は現在、サーバーレスインフラ (例: AKS 仮想ノード、GKE Autopilot、OKE 仮想ノード、EKS Fargate) で実行されているコンテナはスキャンしません。
- Azure: Tenable が環境でリソースロックを検出した場合、影響を受ける仮想マシンのスキャンが一時的に無効になります。通常の動作を復元するには、ロックを解除してスキャンが自動的に再開されるようにすることをお勧めします。
- OCI: コンテナレジストリのスキャンはサポートされていません。
これらの各コンポーネントについて、Tenable は次を検出します。
- 一般情報 (OS のタイプやバージョンなど)
- インストールされているソフトウェア
- ソフトウェアまたは OS カーネルは攻撃に対して脆弱か
- 脆弱である場合、どの脆弱性に当てはまるか
- OS が古いまたは EOL か (そのため、アップグレードする必要があるか)
これらの機能は継続的に更新されます。使用している特定のワークロードまたはコンポーネントがあり、確認したい場合は、 サポートへの問い合わせ。
Tenable は、標準のワークロードスキャンと同じワークロードコンポーネントをアカウント内スキャンでスキャンします。詳細については、 Tenable の検出内容参照してください。
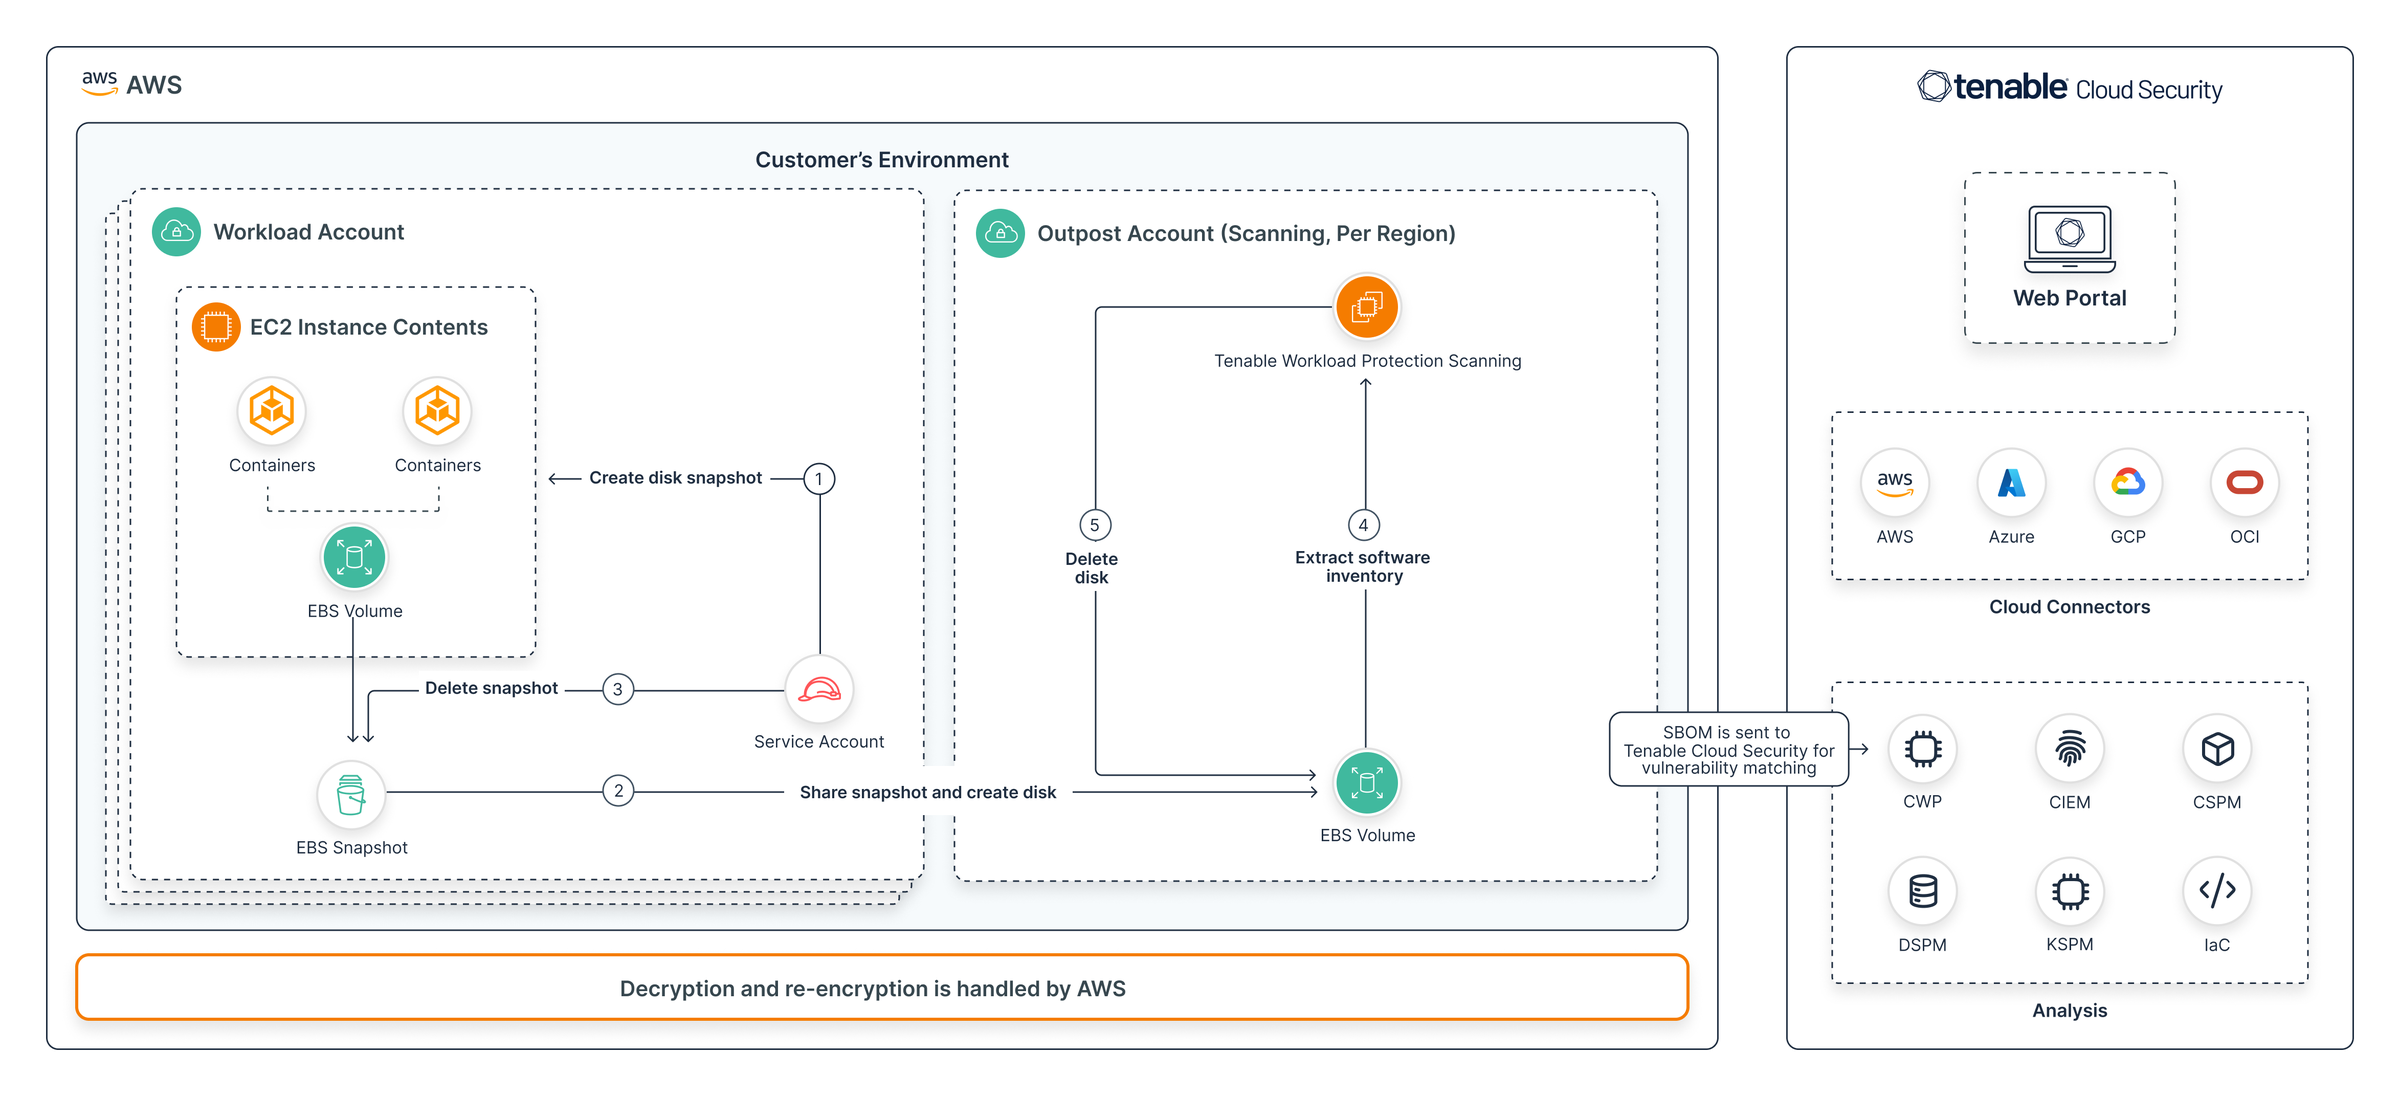
AWS アーキテクチャのサンプル
次の図では、AWS のアカウント内スキャンのワークフローを説明します。
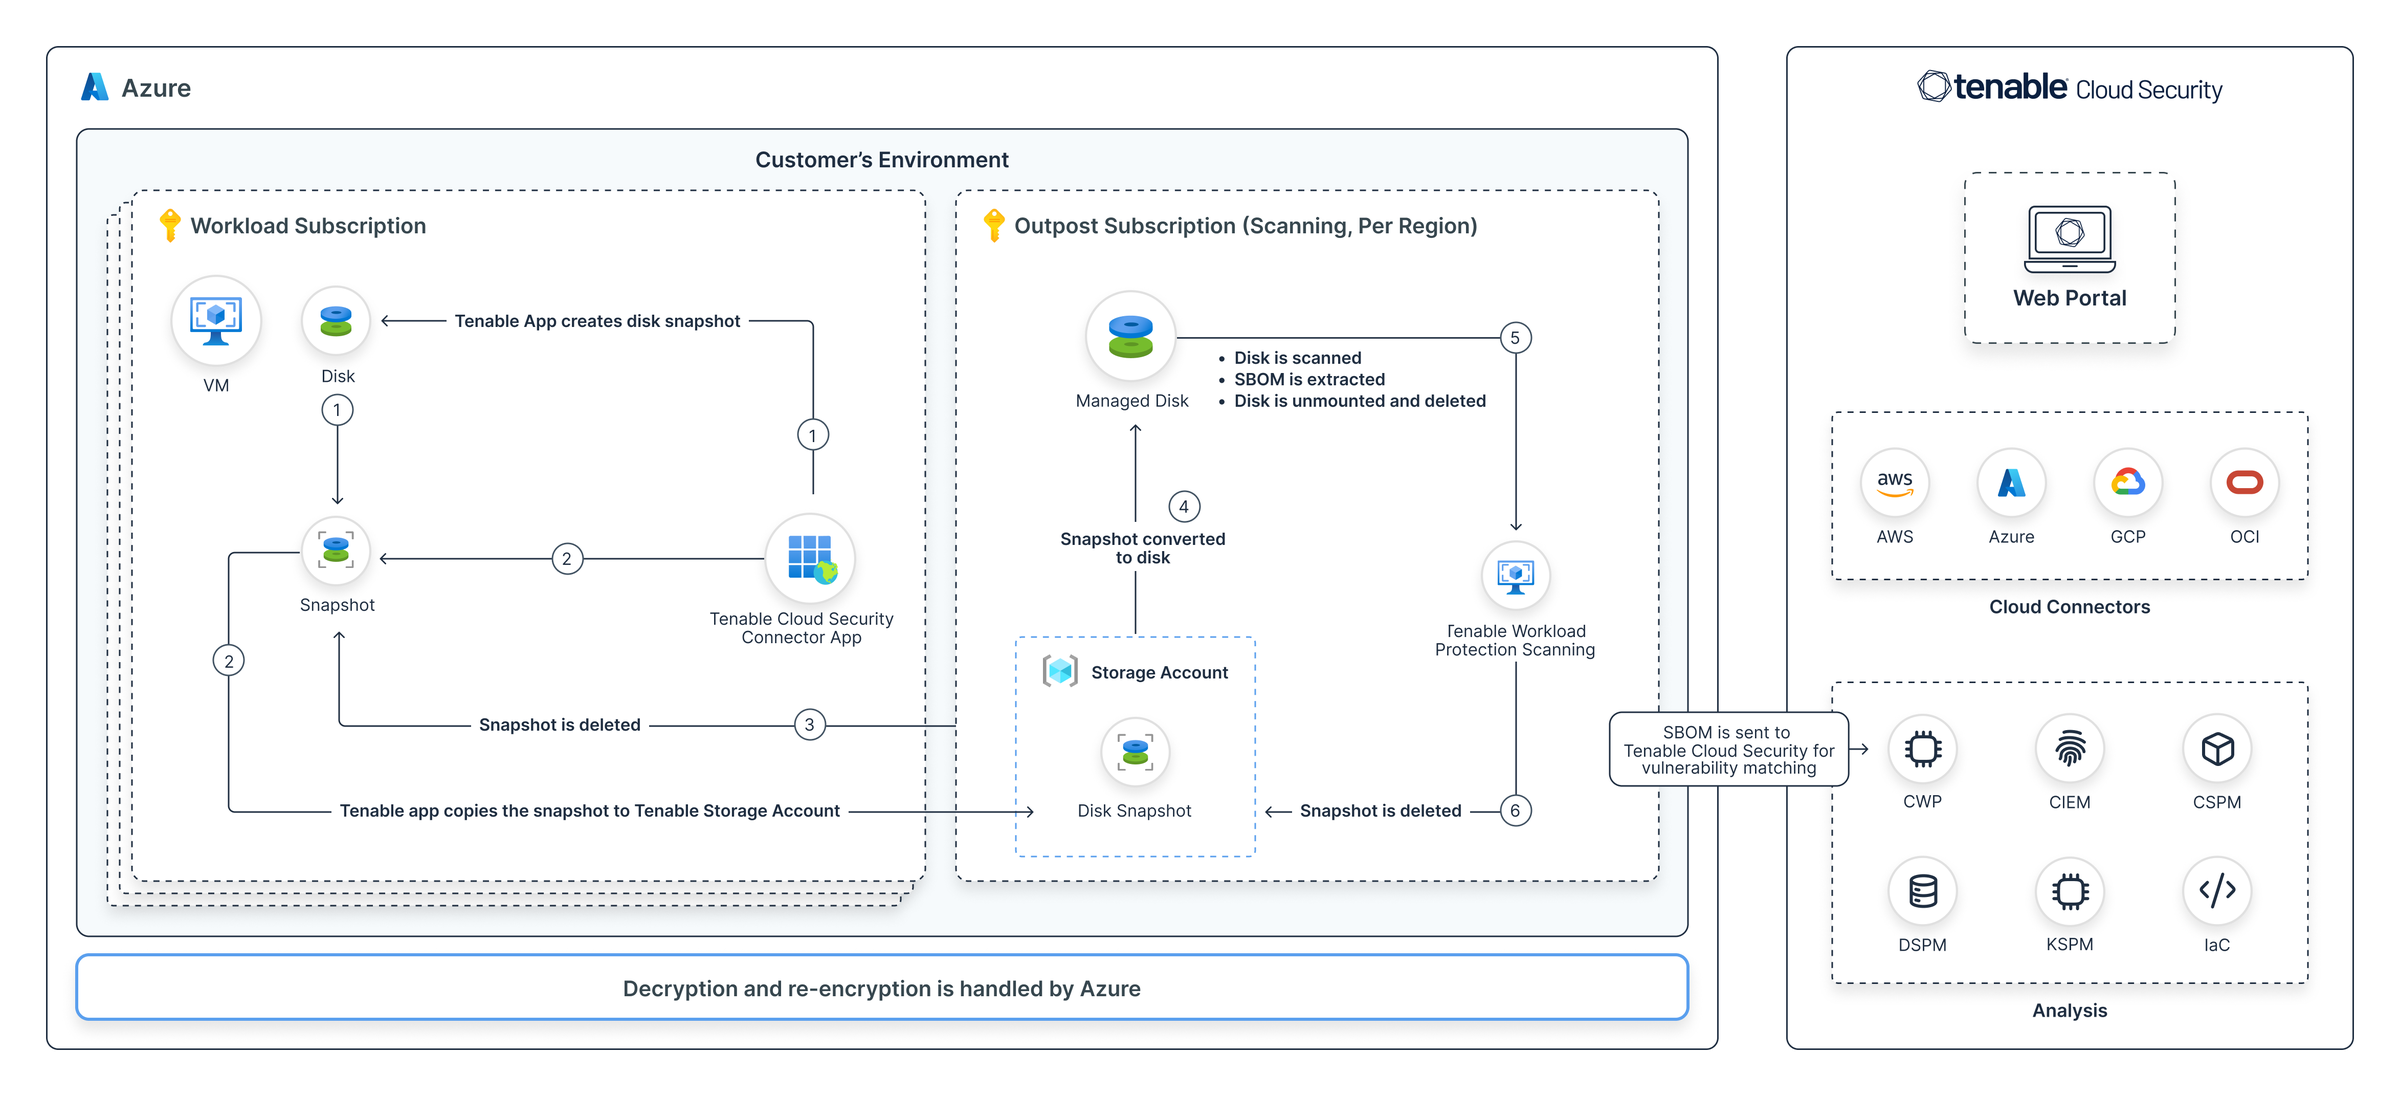
サンプル Azure アーキテクチャ
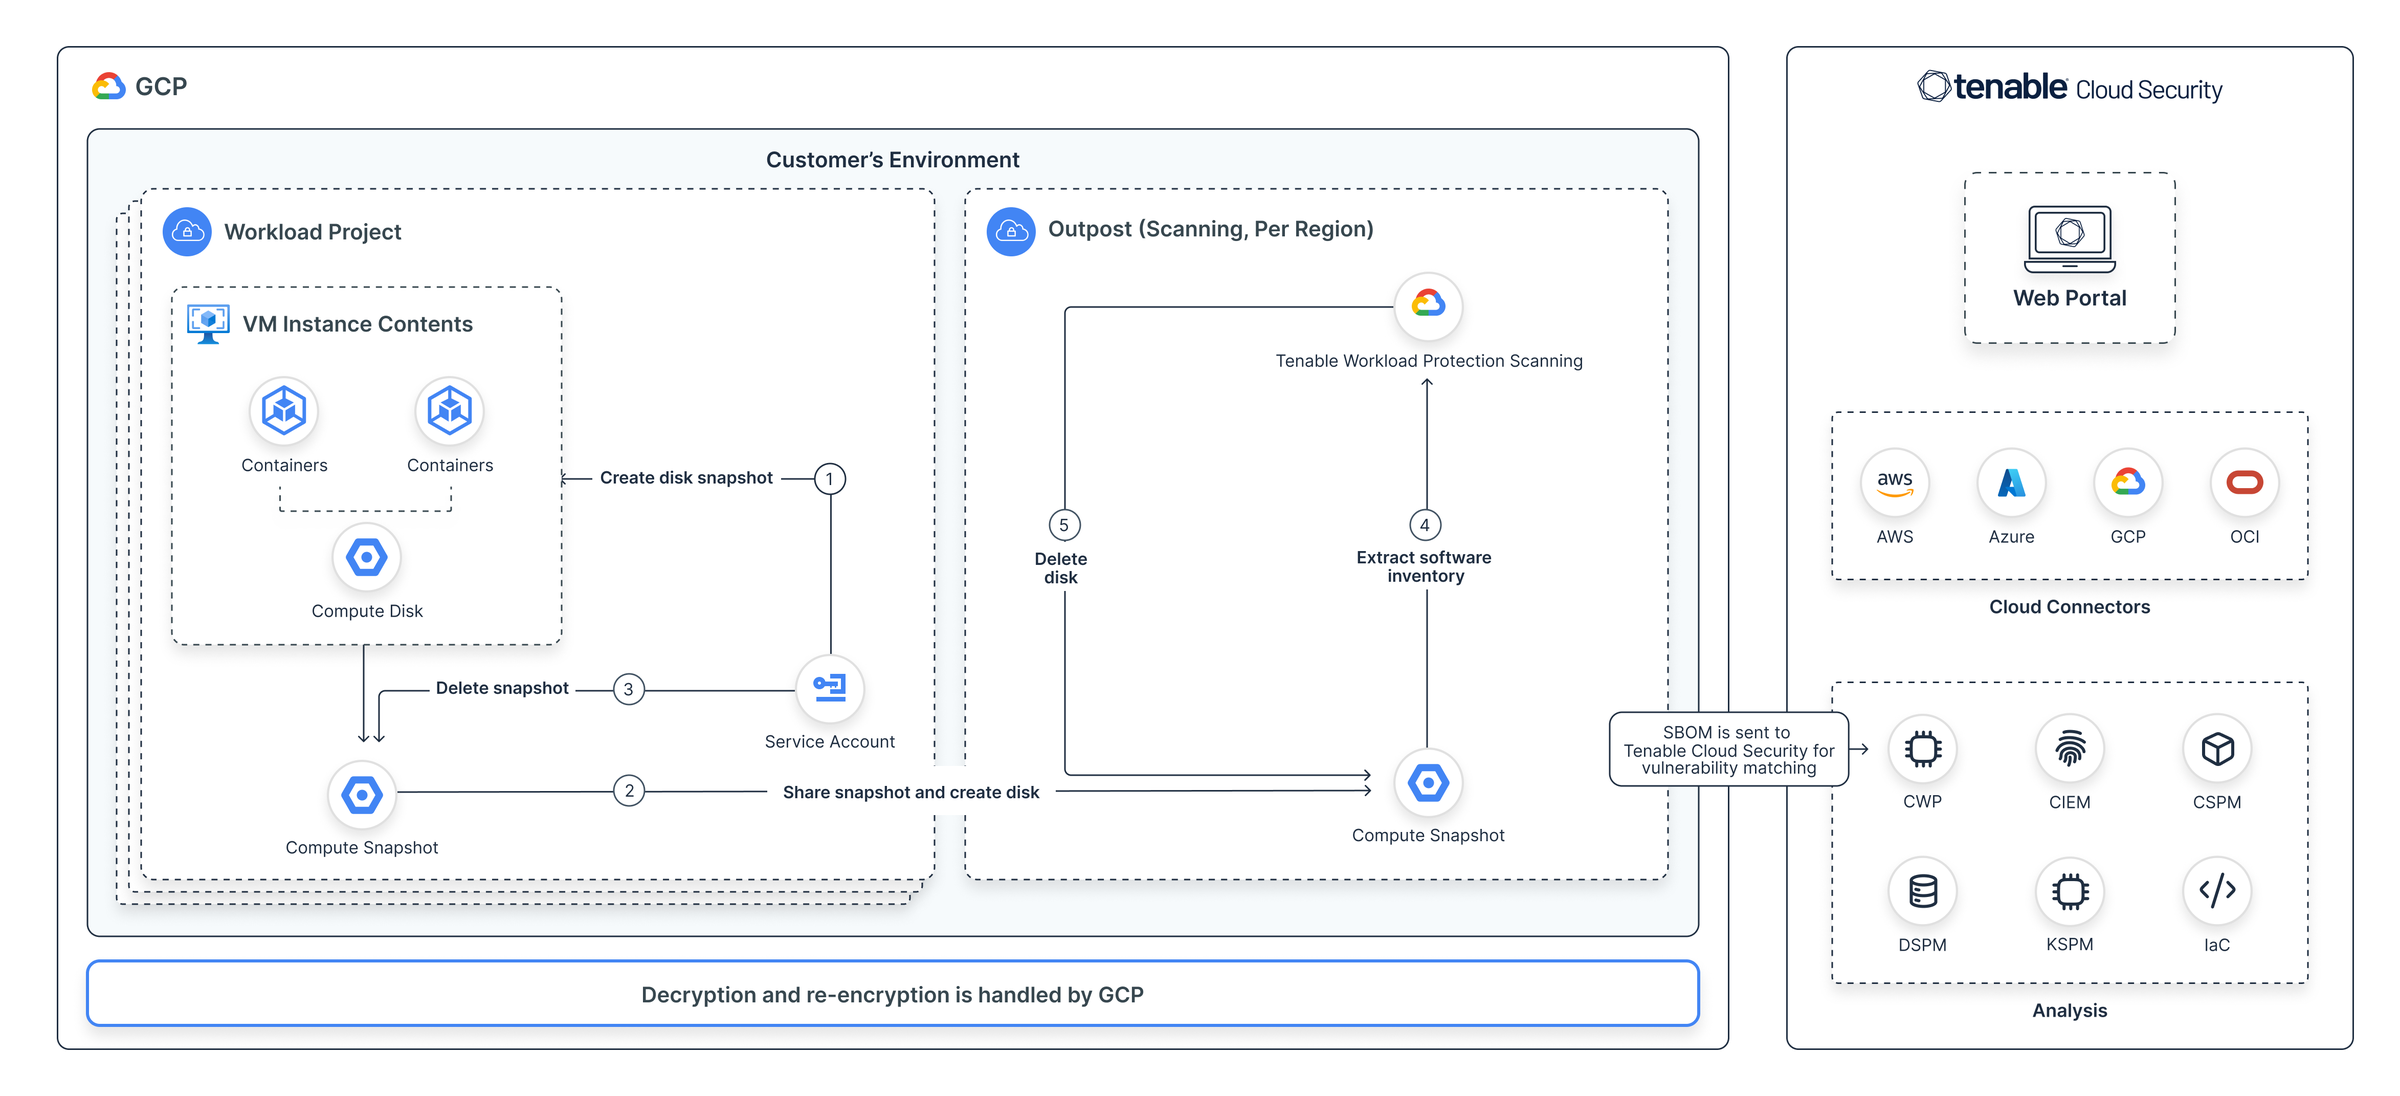
GCP のサンプルアーキテクチャ
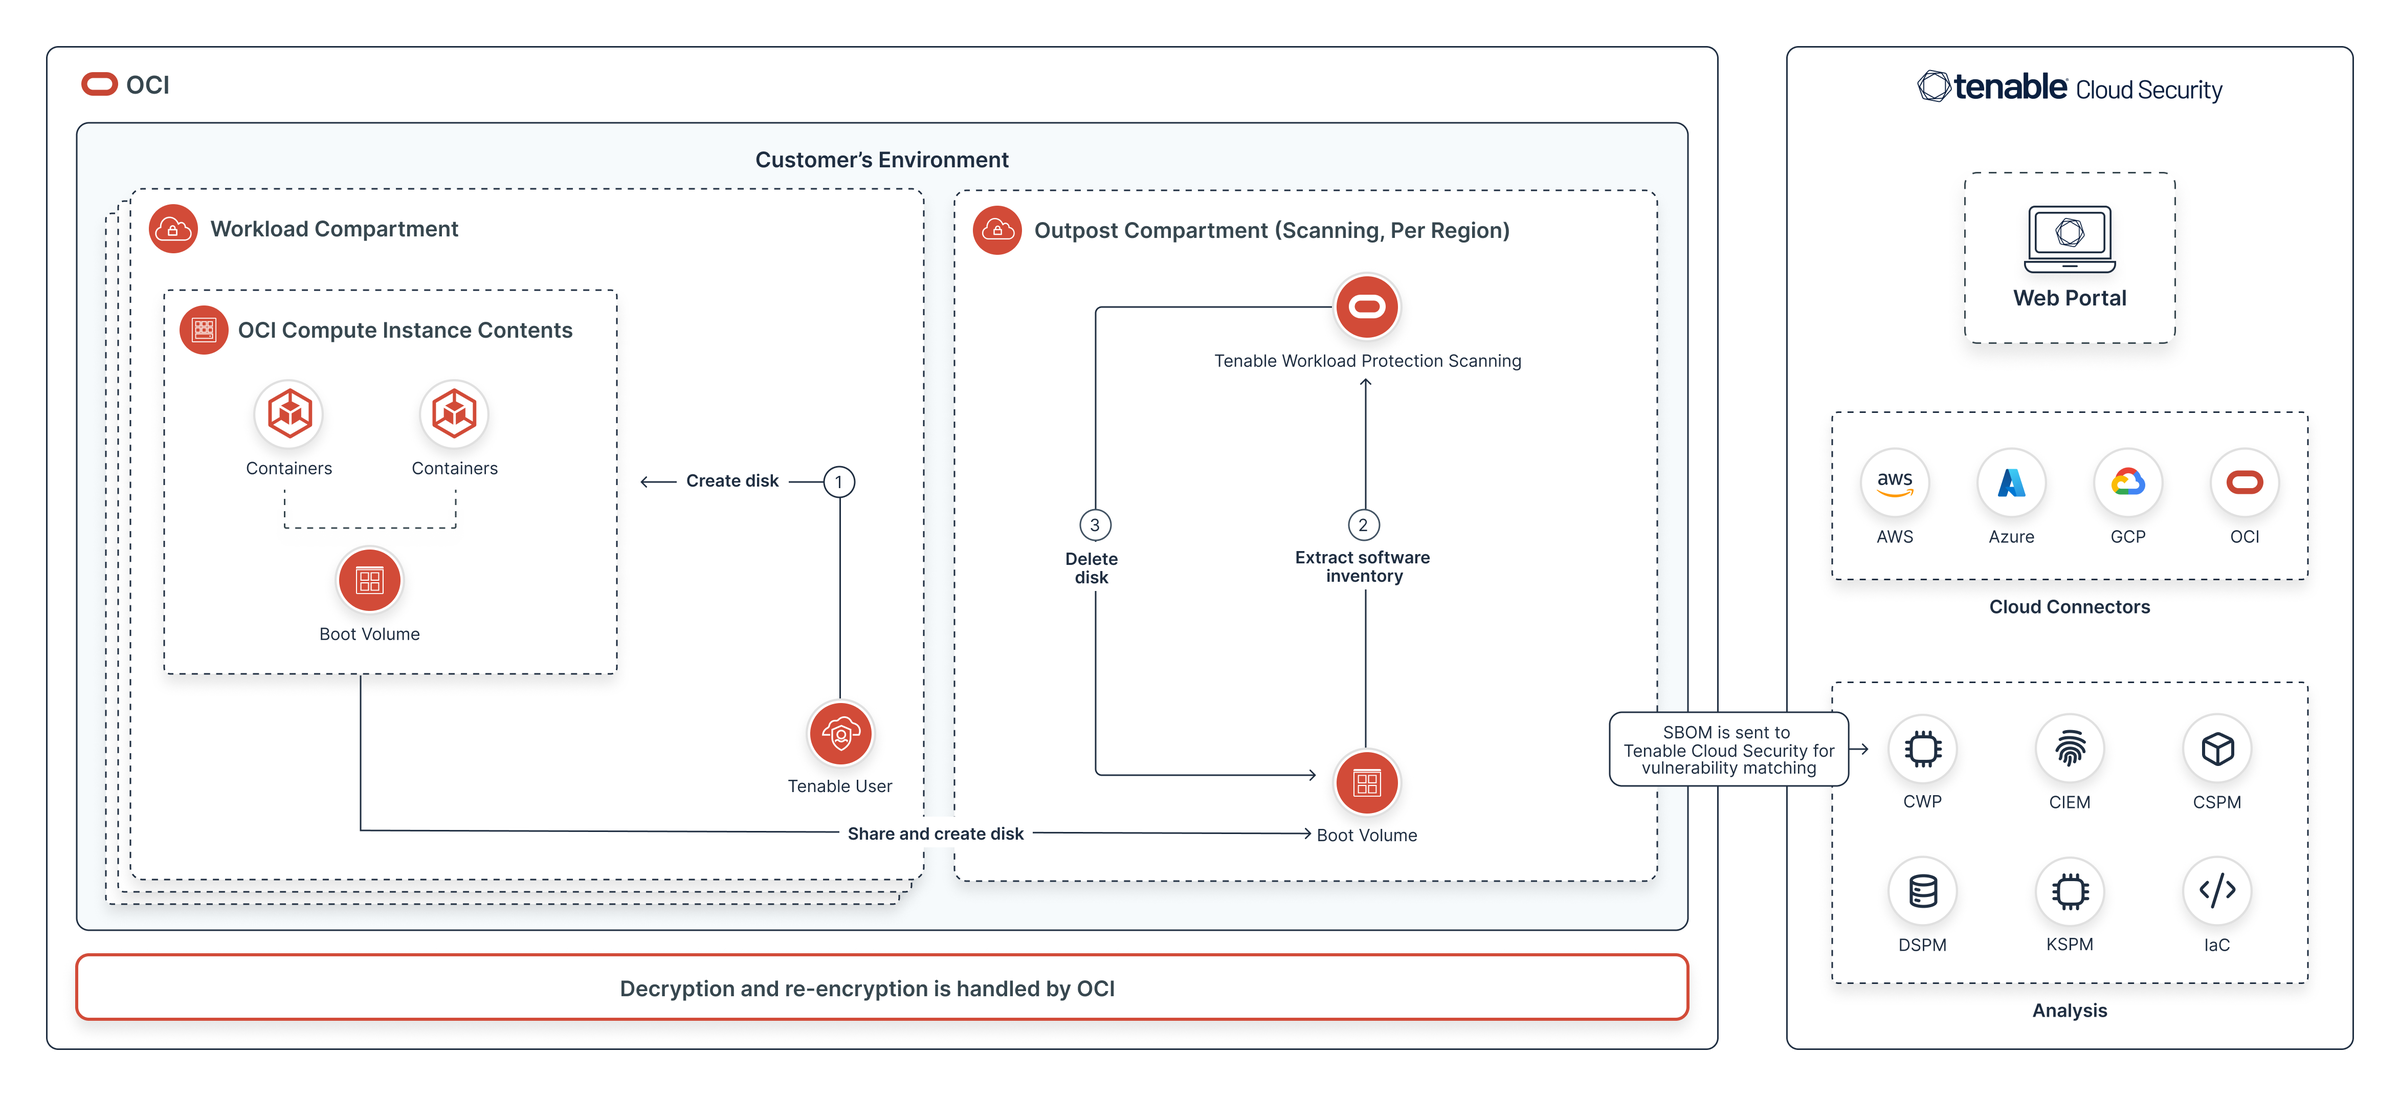
サンプル OCI アーキテクチャ
次の図は、OCI のアカウントスキャンワークフローを示しています。