脆弱性
アクティブなワークロードのうち、パッチ適用が必要な既知のソフトウェア脆弱性を持つものを特定します。関連するソフトウェアやオペレーティングシステムを更新するなど、パッチを適用するために必要なことを確認します。
これは、 クラウドサイバーエクスポージャー の脆弱性を監視するためのハウツーガイドです。
- クラウドサイバーエクスポージャー のワークロード保護機能の概念概要については、「ワークロード保護を参照してください。
- 脆弱性を含むワークロード設定の構成に関するハウツーガイドについては、「 ワークロード」を参照してください。
- よくある質問については、「 FAQ: ワークロード保護」を参照してください。
すべての脆弱性を表示する
クラウドサイバーエクスポージャー環境のワークロードにインストールされたソフトウェアパッケージで検出されたすべての脆弱性を表示します。
脆弱性を表示する方法
- クラウドサイバーエクスポージャー コンソールで、[リスク>脆弱性] に移動します。
-
テーブルをフィルタリングして、表示するデータの範囲を絞り込みます。詳細については、「 脆弱性の列データ 」を参照してください。
注意: テーブルは [修正のみ] で自動的にフィルタリングされるため、すぐに修正可能な脆弱性にすばやく集中できます。 - 脆弱性をクリックすると、その脆弱性の詳細情報を含むビューが展開されます。詳細については、「 脆弱性の詳細の表示 を参照してください。
脆弱性ページのソート順序
[脆弱性] ページのエントリは、次の優先順位で並び替えられます。
- 深刻度 (降順)
- スコア (選択スコアの降順 - CVSS または VPR)
- ID (降順)
脆弱性の列データ
次の列は [脆弱性] ページのテーブルに表示されます。そのほとんどが、テーブルのデータのフィルターにも使用できます。
| 列 | 説明 |
|---|---|
| ID |
脆弱性に関連する CVE ID (例: CVE-2021-3177)。
|
| 名前 | CVE の名前。 |
| プラグイン名 | プラグインの名前とバージョンを表示します。プラグイン 名 のリンクをクリックすると、プラグインの詳細が表示されます。 |
| プラグイン ID | 脆弱性の修正を含むパッケージの一意の識別子またはビルド文字列を表示します。 |
| 深刻度 | 対象のベンダーから提供された評価に基づく脆弱性の重大度評価。ベンダーからの提供がない場合は National Vulnerability Database (NVD) が提供する重大度。この評価は脆弱性によってもたらされる脅威のレベルを示し、(文脈を踏まえた他の要因とともに) 検出結果の全体的な深刻度レベルに影響を与えます。1 つの CVE が複数のワークロードで見つかり、その各ワークロードで異なるベンダーのオペレーティングシステムが実行されている場合、深刻度はそれぞれ異なる可能性があります。このような場合、クラウドサイバーエクスポージャー は最も高い深刻度を表示します。 |
| VPR スコア |
VPR スコアの値の範囲は 0.1 から 10.0 で、値が大きいほど悪用の可能性が高くなります。VPR スコアは、VPR の深刻度の値に次のようにマッピングされます。
|
| CVSS スコア | CVSS 深刻度スコアを 0.0 から 10.0 の範囲で示します。このスコアは脆弱性によってもたらされる脅威のレベルを示し、検出結果の全体的な深刻度レベルに影響を与えます。 |
| ソフトウェア | 脆弱なソフトウェアパッケージの名前とバージョン。 |
| パス | (ライブラリのみ)パッケージのファイルパス。この情報は、パッケージの入手元と、潜在的な問題を修正する方法を特定する際に役立ちます。たとえば、パッケージがベースイメージの一部としてインストールされているかどうか、またはパッケージがベースイメージに追加されているかどうかを識別できます。 |
| 修正者 | 脆弱性が修正されたパッケージのバージョン。 |
| CVSS による深刻度 | NVD (主要なソース)、 Tenable 定義済みのメトリクス (NVD に同意しない場合)、ベンダーのメトリクス、または機械学習を利用して CVSS ベクトルを生成する自動化プロセスを使用するバックアップオプションに基づく脆弱性の深刻度評価。CVSS ベクトルと対応するスコアは、脆弱性が悪用され、優先度のデータポイントとして頻繁に使用された場合に、どの程度深刻な影響があるかを示しています。 |
| VPR Severity |
Tenable は、ほとんどの脆弱性について動的な VPR (脆弱性優先度格付け) を計算します。Tenable は現在の脅威状況を反映するように VPR を更新するため、VPR は脆弱性の CVSS スコアが示すデータに追従します。
|
| EPSS スコア | 実際の脅威インテリジェンスと機械学習に基づいて、脆弱性が今後 30 日間に悪用される可能性を推定します。スコアが高いほど悪用される可能性が高いことを示し、これを踏まえてリスクに基づく修正の優先順位を付けることができます。 |
| 説明 | CVE の説明。 |
| オペレーティングシステムタイプ | イメージの特定のオペレーティングシステムフレーバー。 |
| 攻撃手法 |
脆弱性の悪用が可能な文脈情報を示します。スコアが高いほど、よりリモート (論理的または物理的に) から攻撃される可能性があることを示します。
|
| 既知のエクスプロイト | 脆弱性が既知のエクスプロイトと関連しているかどうかを示します (CISA カタログに基づく)。 |
| アカウント | 脆弱性が確認されたクラウドアカウント。コンテナイメージの脆弱性の場合、これにはイメージを実行するすべてのアカウントが含まれます。同期されていないレジストリまたはパブリックレジストリからのイメージは、 コンテナレジストリ アカウントに表示されます。 |
| スキャン済みリソース | 脆弱性が確認されたワークロード。 |
| ソフトウェアタイプ | 脆弱なソフトウェアのタイプ。可能な値: Library、Operating System、Package。 |
| 初回スキャン時間 | 最初のスキャンのタイムスタンプ。 |
脆弱性の詳細の表示
脆弱性をクリックすると、脆弱性スライド式パネルにその脆弱性に関する詳細な情報が表示されます。このページには、Tenableの業界をリードする脆弱性データベースからあらゆる情報が統合されて表示されます。以下のオプションがあります。
- 概要:
- CVSS、VPR、EPSS の深刻度スコア
- 脆弱性の説明
- 脆弱性脆弱性スライド式パネル。より効果的に脆弱性を優先順位付けするために役立つ重要なインサイト。
- 悪用される可能性。脆弱性の攻撃の可能性を測定するために使用される詳細。
- プラグイン ベンダーアドバイザリごとに複数の CVE をグループ化して統合された修正パスを提供し、ユーザーが 1 回のソフトウェア更新で複数の脆弱性に対処できるようにします。
- CVSS 深刻度メトリクス脆弱性の深刻度の評価に影響するさまざまなメトリクスに関する詳細情報。
- ソース。セキュリティアドバイザリなどの文脈を踏まえたインテリジェンスを、掲載されている外部ウェブサイトで確認します。
- タイムライン。Vulnerability Priority Rating (VPR) と Exploit Prediction Scoring System (EPSS) のスコアの推移を表示します。また、脆弱性に関連する重要なイベントを表示することもできます。詳細は、「 タイムラインイベントを参照してください。
- リスクの影響。脆弱性の影響を受ける仮想マシン、仮想マシンイメージ、コンテナイメージ、ソフトウェアを一覧表示し、環境がこの脆弱性によってどのように影響を受けるかを示します。
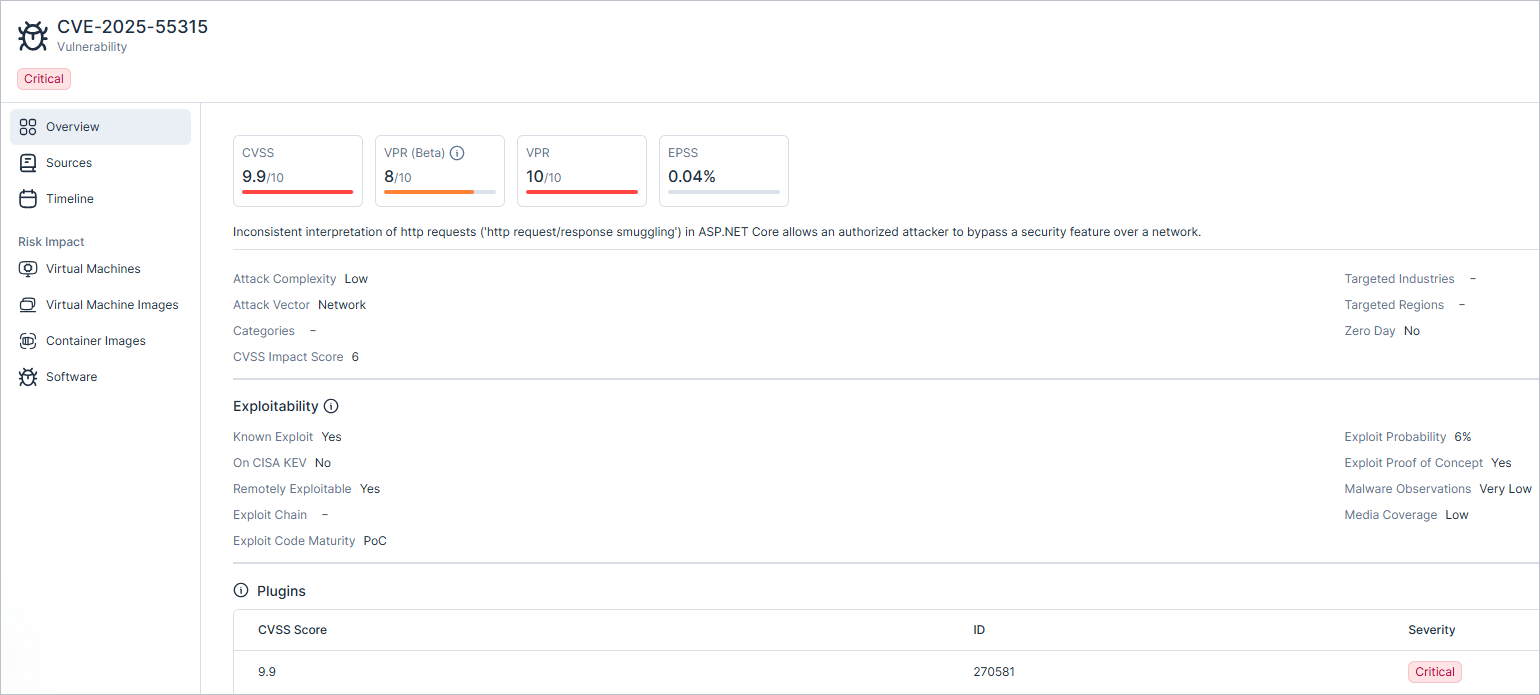
脆弱性スライド式パネル
脆弱性リスクプロファイルは、より効果的に脆弱性を優先順位付けするために役立つ重要な文脈情報を提供します。
| 要因 | 説明 | 意義 |
|---|---|---|
| 攻撃の複雑性 | このメトリクスは、攻撃者が自らのコントロールのみでは攻撃できず、脆弱性を悪用するために必要な条件を表します。 | 可能な値: Low、High |
| 攻撃手法 | 脆弱性の悪用が可能な文脈情報。スコアが高いほど、よりリモート (論理的または物理的に) から攻撃される可能性があることを示します。 | 可能な値: Adjacent、Local、Network、Physical |
| カテゴリ | 脆弱性を定義するカテゴリ。 |
可能な値
|
| CVSS 影響スコア | 脆弱性の CVSS (共通脆弱性評価システム) 影響スコア。高度な VPR 深刻度の計算に使用されます。 | 可能な値: 0.0-10.0 |
| 検出時間 | お客様の資産で脆弱性が最初に検出された日時。 | |
| 対象業界 | 特定の業界を標的にしている証拠が脆弱性の要因になっているかどうか。 | 可能な値: AI 生成。例: Consulting、Energy、Engineering |
| 対象地域 | 脆弱性が、特定の地域で観察されたアクティブな悪用の一部であるかどうか。 | 可能な値: AI 生成。例: Asia、Middle East、North America |
| ゼロデイ | ベンダーのパッチが利用可能になる前に脆弱性が開示されたことを示す静的フラグ。一度設定されると、このフィールドの値は恒久的に残り、公式の修正またはパッチがリリースされた後でも変更されません。 | 可能な値: Yes、No |
| 公開時刻 | Tenable が信頼できるソースで初めて CVE についての言及を確認した日、または NVD の公開日のいずれか早い日。 |
悪用される可能性
[悪用される可能性] セクションには、脆弱性の攻撃可能性を測定するために使用された特定の詳細情報が表示されます。これらのパラメーターにより、悪用される可能性が最も高いセキュリティ欠陥を特定しやすくなるため、優先順位を付けられます。
| 要因 | 説明 | 値 |
|---|---|---|
| 既知のエクスプロイト | 脆弱性が既知のエクスプロイトと関連しているかどうかを示します (CISA カタログに基づく)。 | 可能な値: Yes、No |
| CISA KEV 上 | CISA は、実際に悪用された脆弱性の信頼できるソースを維持しています。 | 可能な値: Yes、No |
| リモートから悪用可能 | 脆弱性がリモートネットワークから悪用できるかどうか。 | 可能な値: Yes、No |
| エクスプロイトチェーン | 脆弱性がエクスプロイトチェーンの一部として存在するかどうかを示します。 | 可能な値: CVE ID |
| エクスプロイトコード成熟度 | 内部および外部のソースのエクスプロイトインテリジェンスの存在、巧妙さ、流行に基づく、脆弱性の可能性があるエクスプロイトの相対的な成熟度。 | 可能な値: High、Functional、PoC、Unproven |
| エクスプロイトの可能性 | VPR スコアが脆弱性悪用の可能性の推定値による影響を主に受けている検出結果。 | 可能な値: 0-100% |
| エクスプロイトの概念実証 | Tenable がこの脆弱性の概念実証を特定したかどうか。 | 可能な値: Yes、No |
| マルウェアの観察 | 過去 30 日間に関連するマルウェア観察が大量にあったため、VPR が高くなった検出結果。 | 可能な値: Very Low、Low、Medium、High、Very High |
| メディア報道 | 過去 30 日間におけるメディアの言及の量または頻度が多いために、VPR が上がった検出結果。 | 可能な値: Very Low、Low、Medium、High、Very High |
タイムラインイベント
タイムラインイベントは、脆弱性に関連する重要なイベントを表します。
| イベント | 説明 |
|---|---|
| CISA の既知のエクスプロイト | アメリカ合衆国サイバーセキュリティ・社会基盤安全保障庁 (CISA) が脆弱性を既知の悪用された脆弱性カタログに追加した日時。 |
| CISA 対処期限日 | 連邦機関が CISA の既知の悪用された脆弱性 (KEV) リストに掲載されている脆弱性を修正しなければならない期限の日時。 |
| 検出日 | Tenable が最初に脆弱性を確認した日時。 |
| 新たな脅威 | 公開されており、実行可能な概念実証があるか広く使用されているため、脆弱性が Tenable によってアクティブに監視されていることを示します。 |
| 出回っているエクスプロイト | 脆弱性がサイバー攻撃に利用されたことを示します。 |
| 最初の概念実証 | Tenable が最初に脆弱性の概念実証 (PoC) を確認した日時。 |
| 最初の Tenable のカバレッジ | Tenable が脆弱性のカバレッジを初めて提供した日時。 |
| 最初の機能的エクスプロイト | 脆弱性の機能的エクスプロイトが初めてリリースされた日時。 |
| マルウェア | Tenable が脆弱性のマルウェアイベントを初めて確認した日時。 |
| 公開済み NVD | National Vulnerability Database (NVD) が脆弱性を公開した日時。 |
| ランサムウェア | Tenable が脆弱性のランサムウェアイベントを初めて確認した日時。 |
プラグイン
プラグインは、特定のリソース内の脆弱性やバグに対処するために設計されたソフトウェア更新です。Tenable では、プラグインは複数の CVE に対する包括的な修正を提供するようにグループ化されます。
プラグイン (Tenable Vulnerability Management ではプラグイン ID とも呼ばれます) は、通常、特定のセキュリティアドバイザリに応じてベンダーによってリリースされます。単一の欠陥をターゲットとする個別のセキュリティ更新とは異なり、 Tenable はプラグインを、複数の CVE を同時に修正する修正のコレクションとして分類します。 Tenable は、これらのプラグインを特定のリソースにマッピングして、プラグインを適用するときに、そのベンダーアドバイザリ内に関連するすべての脆弱性を確実に解決できるようにします。
- 脆弱性テーブル 脆弱性テーブルには、 Tenable に行ごとに 1 つのプラグインが表示されます。各行は、CVE と特定のソフトウェアインスタンスの一意の組み合わせを表します。
- 脆弱性のスライド式パネル: 脆弱性のスライド式パネルには、複数のプラグインが表示されます。このビューには、リソース全体の CVE のコンテキストが表示されます。1 つの CVE が同じリソースの異なるソフトウェアパッケージに影響を与える場合、スライド式パネルには影響を受ける各ソフトウェアに必要な一意のプラグインが一覧表示されます。
プラグインの詳細を表示
関連する CVE やベンダーアドバイザリなど、プラグインに関する詳細な情報は、コンソール内の脆弱性テーブルから直接表示できます。
プラグインの詳細を表示する方法
- 左側のナビゲーションプレーンで、[リスク > 脆弱性] をクリックします。脆弱性の表が表示されます。
- (オプション)[プラグイン] 列が表示されていない場合は、[列] アイコンをクリックして列を表に追加します。
- [プラグイン] 列で、表示する特定のプラグインのリンクをクリックします。プラグインのスライド式パネルが表示されます。このパネルには、次のタブがあります。
- 概要:
- CVSS、VPR、EPSS の深刻度スコア
- プラグインの説明。
- プラグインプラグインメタデータ。は、プラグインに関する追加情報を提供します。
- プラグインの脆弱性脆弱性。より効果的に脆弱性を優先順位付けするために役立つ重要なインサイト。
- プラグインの悪用可能性。脆弱性の攻撃の可能性を測定するために使用される詳細。
- 修正影響を受けるリソースにインストールするセキュリティ更新プログラムの名前を提供します。
- プラグインの脆弱性脆弱性。は、特定のプラグインが修正したすべての CVE のリストを表示します。
- リスクの影響。脆弱性の影響を受ける仮想マシン、コンテナイメージ、ソフトウェアを一覧表示し、環境がこの脆弱性によってどのように影響を受けるかを示します。
- 概要:
プラグインメタデータ
プラグインメタデータセクションには、プラグインに関する追加情報が表示されます。
| フィールド | 説明 |
|---|---|
| ID | Tenable脆弱性データベース内でプラグインに割り当てられた一意の識別番号。 |
| ファミリー | プラグインが属するカテゴリまたはグループ。通常はオペレーティングシステムまたはベンダー別に分類されます。 |
| 参照 | プラグインに関する追加のコンテキストを提供する、ベンダードキュメント、サポート記事、またはセキュリティアドバイザリへの外部リンク。 |
| 公開時刻 | プラグインエントリが Tenable 脆弱性データベースに最初に追加された日時を示すタイムスタンプ。 |
| 更新時間 | タイムスタンプは、新しい CVE マッピングや更新された修正手順を含めるためにデータベースでプラグインエントリが最後に変更された日時を示します。 |
| パッチ公開時刻 | タイムスタンプは、ベンダーのパッチが公開された日時を示します。 |
プラグインの脆弱性
脆弱性リスクプロファイルは、より効果的に脆弱性を優先順位付けするために役立つ重要な文脈情報を提供します。
| 要因 | 説明 | 意義 |
|---|---|---|
| 攻撃の複雑性 | このメトリクスは、攻撃者が自らのコントロールのみでは攻撃できず、脆弱性を悪用するために必要な条件を表します。 | 可能な値: Low、High |
| 攻撃手法 | 脆弱性の悪用が可能な文脈情報。スコアが高いほど、よりリモート (論理的または物理的に) から攻撃される可能性があることを示します。 | 可能な値: Adjacent、Local、Network、Physical |
| カテゴリ | 脆弱性を定義するカテゴリ。 |
可能な値
|
| CVSS 影響スコア | 脆弱性の CVSS (共通脆弱性評価システム) 影響スコア。高度な VPR 深刻度の計算に使用されます。 | 可能な値: 0.0-10.0 |
| 検出時間 | お客様の資産で脆弱性が最初に検出された日時。 | |
| 対象業界 | 特定の業界を標的にしている証拠が脆弱性の要因になっているかどうか。 | 可能な値: AI 生成。例: Consulting、Energy、Engineering |
| 対象地域 | 脆弱性が、特定の地域で観察されたアクティブな悪用の一部であるかどうか。 | 可能な値: AI 生成。例: Asia、Middle East、North America |
| ゼロデイ | ベンダーのパッチが利用可能になる前に脆弱性が開示されたことを示す静的フラグ。一度設定されると、このフィールドの値は恒久的に残り、公式の修正またはパッチがリリースされた後でも変更されません。 | 可能な値: Yes、No |
| 公開時刻 | Tenable が信頼できるソースで初めて CVE についての言及を確認した日、または NVD の公開日のいずれか早い日。 |
プラグインの悪用可能性
[悪用される可能性] セクションには、脆弱性の攻撃可能性を測定するために使用された特定の詳細情報が表示されます。これらのパラメーターにより、悪用される可能性が最も高いセキュリティ欠陥を特定しやすくなるため、優先順位を付けられます。
| 要因 | 説明 | 値 |
|---|---|---|
| 既知のエクスプロイト | 脆弱性が既知のエクスプロイトと関連しているかどうかを示します (CISA カタログに基づく)。 | 可能な値: Yes、No |
| CISA KEV 上 | CISA は、実際に悪用された脆弱性の信頼できるソースを維持しています。 | 可能な値: Yes、No |
| リモートから悪用可能 | 脆弱性がリモートネットワークから悪用できるかどうか。 | 可能な値: Yes、No |
| エクスプロイトチェーン | 脆弱性がエクスプロイトチェーンの一部として存在するかどうかを示します。 | 可能な値: CVE ID |
| エクスプロイトコード成熟度 | 内部および外部のソースのエクスプロイトインテリジェンスの存在、巧妙さ、流行に基づく、脆弱性の可能性があるエクスプロイトの相対的な成熟度。 | 可能な値: High、Functional、PoC、Unproven |
| エクスプロイトの可能性 | VPR スコアが脆弱性悪用の可能性の推定値による影響を主に受けている検出結果。 | 可能な値: 0-100% |
| エクスプロイトの概念実証 | Tenable がこの脆弱性の概念実証を特定したかどうか。 | 可能な値: Yes、No |
| マルウェアの観察 | 過去 30 日間に関連するマルウェア観察が大量にあったため、VPR が高くなった検出結果。 | 可能な値: Very Low、Low、Medium、High、Very High |
| メディア報道 | 過去 30 日間におけるメディアの言及の量または頻度が多いために、VPR が上がった検出結果。 | 可能な値: Very Low、Low、Medium、High、Very High |
プラグインの脆弱性
[脆弱性] セクションには、特定のプラグインによって修正されるすべての CVE のリストが表示されます。これにより、プラグインがセキュリティ体制に与える影響を直接的に確認できます。表の内容は次のとおりです。
- 脆弱性: CVE ID。脆弱性の一意の識別子。
- 深刻度: 脆弱性に割り当てられているリスク評価。
- 名前: 脆弱性の名前。
- VPR スコア: 悪用される可能性に基づいて修正の優先順位付けを行うのに役立つ Tenable の脆弱性優先度格付け。
- CVSS スコア: 脆弱性の深刻度を表す数値スコア
脆弱性データのエクスポート
脆弱性データを CSV ファイルにエクスポートします。データは、テーブルに適用されている現在のフィルターに従ってエクスポートされ、関連するすべての脆弱性データを含みます
脆弱性データをエクスポートする方法
- クラウドサイバーエクスポージャー コンソールで、[リスク>脆弱性] に移動します。
-
テーブルをフィルタリングして、表示するデータの範囲を絞り込みます。詳細については、「 脆弱性の列データ 」を参照してください。
注意: テーブルは [修正のみ] で自動的にフィルタリングされるため、すぐに修正可能な脆弱性にすばやく集中できます。 - 表の右上にある [エクスポート] ボタン
 をクリックします。
特定のワークロードの脆弱性を表示する
特定のワークロードにインストールされているソフトウェアパッケージを クラウドサイバーエクスポージャー インベントリビューで表示します。
- 特定のワークロードにドリルダウンします。
- ワークロードのリソースページで、[脆弱性] タブをクリックします。
- テーブルをフィルタリングして、表示するデータの範囲を絞り込みます。利用可能な列の詳細については、「 脆弱性の列データ 」を参照してください。
-
(VM/EC2 のみ)[解決済み] トグルを使用して、仮想マシンで最近解決された脆弱性を基準にフィルタリングし、それらに関連するデータを表示します。脆弱性が解決された日時を確認でき、修正作業の効果の確認に役立ちます。
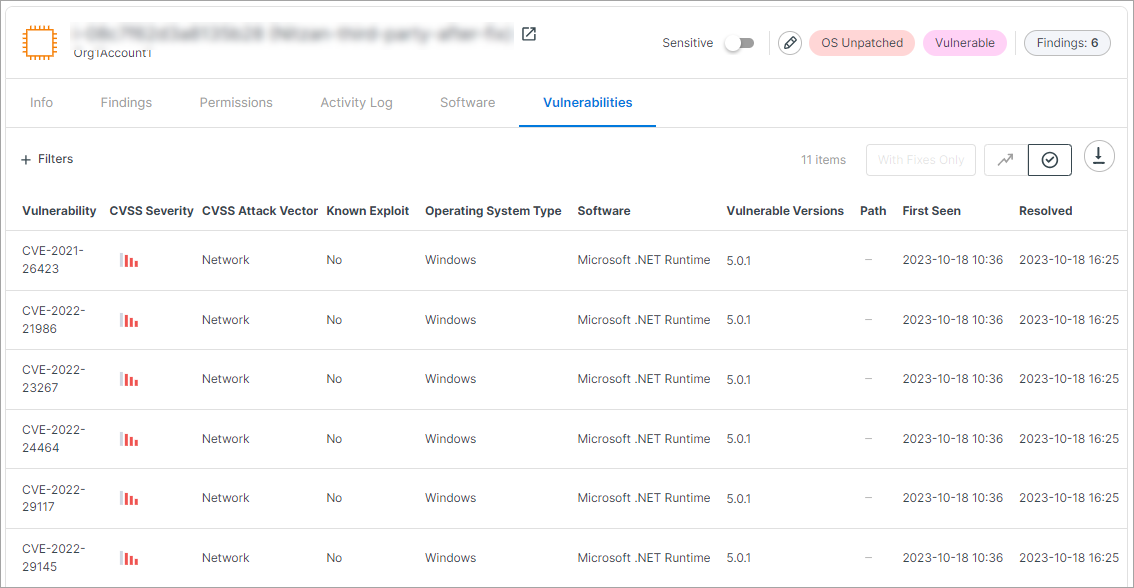
脆弱性関連の検出結果
次のいずれかの状況で、脆弱なワークロードの検出結果が作成されます。
- 脆弱性の CVE 深刻度レベルが重大。
- 深刻度が重大/高の脆弱性が 10 個を超えている
- ワークロードのオペレーティングシステムのサポートが終了しているか、終了間近 (30 日以内)
ワークロードを対象にして作成された脆弱性関連の検出結果には、そのワークロードで検出されたすべての脆弱性が含まれます。検出結果の深刻度は、それぞれの CVE の深刻度レベルとリソースが 機密度の高いリソースをマークするされているかどうかを組み合わせた関数です。ワークロードで複数の脆弱性が検出された場合、検出結果の深刻度スコアには最も深刻度の高い脆弱性のスコアが反映されます。
脆弱性の検出結果を表示およびドリルダウンする
脆弱性の検出結果を表示する方法
- クラウドサイバーエクスポージャーコンソールで、[リスク>クラウドの検出結果] をクリックします。
-
関連する他のフィルターを適用して、表示される検出結果の範囲を絞り込みます。脆弱性に特に関連するワークロード保護の検出結果を表示するには、[Label] (ラベル) フィルターから以下のいずれかを選択します。
- 脆弱性
- 脆弱性のあるコンピューティング
検出結果の脆弱性の列データ
| 縦棒 | 説明 |
|---|---|
| 脆弱性 |
脆弱性に関連する CVE ID (例: CVE-2021-3177)。
|
| CVSS による深刻度 | 対象のベンダーから提供された評価に基づく脆弱性の重大度評価。ベンダーからの提供がない場合は National Vulnerability Database (NVD) が提供する重大度。この評価は脆弱性によってもたらされる脅威のレベルを示し、(文脈を踏まえた他の要因とともに) 検出結果の全体的な深刻度レベルに影響を与えます。 |
| CVSS スコア | CVSS 深刻度スコアを 0.0 から 10.0 の範囲で示します。このスコアは脆弱性によってもたらされる脅威のレベルを示し、検出結果の全体的な深刻度レベルに影響を与えます。 |
| CVSS 攻撃経路 | 脆弱性の悪用が可能な文脈情報を示します。スコアが高いほど、よりリモート (論理的または物理的に) から攻撃される可能性があることを示します。可能な値: Network、Adjacent、Local、Physical |
| 既知のエクスプロイト | 脆弱性が既知のエクスプロイトと関連しているかどうかを示します (CISA カタログに基づく)。 |
| ソフトウェア | 脆弱なソフトウェアパッケージの名前。 |
| インストールされているバージョン | リソースにインストールされているパッケージのバージョン。 |
| 修正済みバージョン | 脆弱性が修正されたパッケージのバージョン。 |
| パス | (ライブラリのみ)パッケージのファイルパス。この情報は、パッケージの入手元と、潜在的な問題を修正する方法を特定する際に役立ちます。たとえば、パッケージがベースイメージの一部としてインストールされているかどうか、またはパッケージがベースイメージに追加されているかどうかを識別できます。 |
サポートケース用のリソースインベントリデータのエクスポート
この機能は、Tenable 脆弱性管理サポートのトラブルシューティングを簡素化します。リソースのインベントリデータをプロファイルから直接 JSON ファイルとしてエクスポートし、サポートチケットに添付できます。このオプションは、正常にスキャンされたリソースで利用でき、表示アクセス許可を持つユーザーに表示されます。リソースがスキャンされていない場合は灰色になります。
リソースインベントリデータのダウンロード方法
-
コンソール クラウドサイバーエクスポージャー 、[Inventory] > [Virtual Machines] に移動します。
注意: エクスポートオプションは、 仮想マシンイメージ と コンテナイメージ のリソースでもサポートされています。 - スキャンしたリソースをクリックして、そのプロファイルを開きます。
- プロファイルビューで、 三点リーダー メニューアイコン> [インベントリデバッグデータのダウンロード] をクリックします。
デバッグデータは JSON 形式でダウンロードされます。
FAQ (よくある質問)
以下は、クラウドサイバーエクスポージャー の Vulnerability Intelligence に関連するよくある質問です。
Vulnerability Priority Rating (VPR) に対する理解
 Vulnerability Priority Rating (VPR) とは何ですか?
Vulnerability Priority Rating (VPR) は、脅威のコンテキストと現実世界の悪用可能性に基づいて脆弱性に優先順位を付ける Tenable 独自の動的リスクスコアです。組織が修正の効率と効果を向上させるのに役立ちます。
VPR の拡張バージョンが元の VPR よりも効果的な理由は何ですか?
回答: VPR の最新バージョンでは、強化された機械学習モデル、拡張されたデータソース、より優れたコンテキスト認識スコアリング、より洗練された深刻度帯域が搭載されており、ノイズを減らし、精度を向上させ、より自信を持って意思決定ができるようになります。
- さらに焦点を絞った優先順位付け - 静的な CVSS スコアでは CVE の 60% が「高」または「重大」とフラグされますが、元の VPR では焦点が 3% に絞り込まれました。現在、VPR の機能強化により効率がさらに向上し、よりリアルタイムのデータを利用して、チームは本当に重要なわずか 1.6% の脆弱性に集中できます (出典)。
- データソース - VPR の拡張バージョンでは、National Vulnerability Database (NVD)、CVSS、エクスプロイトデータベース、脅威インテリジェンスパートナーなど、VPR ですでに使用されているデータ入力に加えて、Tenable Research Special Operations チーム、Tenable Vulnerability Intelligence、サイバーセキュリティの Web 記事や AI ニュース機能、CISA、Github、Mastodon から提供されたデータが使用されます。これらの新しいデータソースにより、どの脆弱性が実際に悪用されているかをより明確に把握できます。
- AI の統合 - 生成 AI は、厳選された Web 記事を大規模に処理し、ランサムウェアの標的として CVE をタグ付けするために使用されます。このデータは、新しいモデルが悪用の可能性を短期的に予測するために使用されます。
- CVE 脅威要因の更新 - 強化された VPR により、脆弱性に関する新しい主な要因と情報が導入され、CVE 深刻度の計算の説明が容易になります
VPR の仕組み
VPR スコアはどのように計算されますか?
回答: VPR は、脅威アクターのアクティビティ、エクスプロイトコードの成熟度、脆弱性の経過日数など、複数の動的要因を分析する機械学習モデルを使用して、予測されるエクスプロイトの可能性を生成します。これを CVSS 影響スコアと組み合わせて、最終的な VPR を導き出します。たとえば、スコアが低い場合 (0.1 から 3.9) 場合、既知の悪用がほとんどまたはまったくないことを示します。ただし、スコアが高い (9.0 から 10.0) 場合、武器化された悪用が観察されており、この脆弱性を標的としたアクティブなキャンペーンがあることを示します。
VPR の拡張バージョンでは、どのようなデータソースが使用されていますか?
回答: このモデルは、脅威インテリジェンス フィード、パブリックおよびプライベート エクスプロイト データベース、オープンソース データ、独自の調査を活用しています。具体的には、データソースには、NVD、CVSS、Tenable Vulnerability Intelligence、Tenable Research Special Operations (RSO)、ウェブ記事、AI ニュース機能、AI ドメイン分類、Mastodon、CISA、GitHub などがあります。
VPR スコアが付与される脆弱性はどれですか?
有効な CVE ID を持つすべての脆弱性 (NVD にまだ公開されていないものを含む) に VPR スコアが割り当てられます。
VPR スコアはどのくらいの頻度で更新されますか?
VPR スコアは、最新の脅威インテリジェンスと実際の悪用可能性の変化を反映するために毎日更新されます。
セキュリティチームは、VPR スコアが高いか低いかをどのように解釈する必要がありますか?
回答: VPR スコアが高い場合 (例: 7.0–10.0) は、悪用のリスクが高いため、緊急のアクションが必要であることを示します。スコアが低い場合は、現在の脅威アクティビティが制限されているか、まったくないことを示し、優先順位が下がっている可能性があります。
VPR の機能強化は、誤検出やアラート疲れの軽減にどのように役立ちますか?
回答: VPR の機能強化により、スコアリングアルゴリズムが改良され、優先度の高い脆弱性と低リスクの脆弱性の区別がしやすくなり、不要なアラートが減り、修正ワークフローが効率化されました。CVSSは、CVEの60%に「高」または「重大」のフラグを立てますが、これは膨大な数であり、最初に何を効果的に修正すべきかの優先順位を付けることができません。当初の VPR では、CVSS によって「高」または「重大」とフラグが立てられた CVE のうち 60% からわずか 3% に絞り込み、チームが修正作業に集中するのに大きく役立ちました。VPR の機能強化により、効率性をさらに高め、ビジネスにとって実際のリスクをもたらすわずか 1.6% の脆弱性にチームを集中できるようになりました。詳細については、テクニカルホワイトペーパーをお読みください。
VPR と他のリスクスコアリング手法の比較
VPR は CVSS や EPSS とどう違うのですか?
回答: CVSSは、固有の技術的重大度を測定します。EPSS は、悪用の可能性を推定します。VPR は、機械学習を使用した脅威インテリジェンスとエクスプロイト予測をビジネスインパクトと組み合わせて、より運用性の高いリアルタイムの優先順位付けを提供します。詳細については、 テクニカルホワイトペーパー をお読みください。
VPR スコアは CVSS または EPSS のどちらに置き換わりますか?
回答: VPR は、現実世界の脅威データと資産コンテキストを組み込むことで CVSS と EPSS を補完し、より包括的で実用的なリスクのビューを提供します。
VPR は CVSS や EPSS とどのように連携しますか?
回答: CVSS は技術的な深刻度を理解するために使用され、EPSS はエクスプロイトの可能性を統計的に適用し、VPR は実際の脅威の可能性とビジネスへの影響に基づく運用上の優先順位付けに使用されます。
VPR 深刻度帯域と CVSS 深刻度帯域の違いは何ですか?
回答: VPR 深刻度帯は、技術的な属性だけでなく、現実世界のリスクを反映するように調整されています (本当にリスクの高い問題に注意を集中することで、アラート疲れを軽減するのに役立ちます)。