アーキテクチャとデータ処理
Tenable One Cloud Exposure は、API 経由で主要なパブリッククラウドサービスプロバイダーに接続する、クラウドでホストされたプラットフォームに基づいています。クラウドインフラのセキュリティの全体像を形成するために、Tenable はアイデンティティとクラウドプロバイダーを統合します。また、 Tenable はサードパーティのチケッティング、通知、SIEM ツールと統合して、可視性を強化し、修正を容易にします。
次の図は、クラウドサイバーエクスポージャー とお客様の統合システム間の通信フローを示しています。
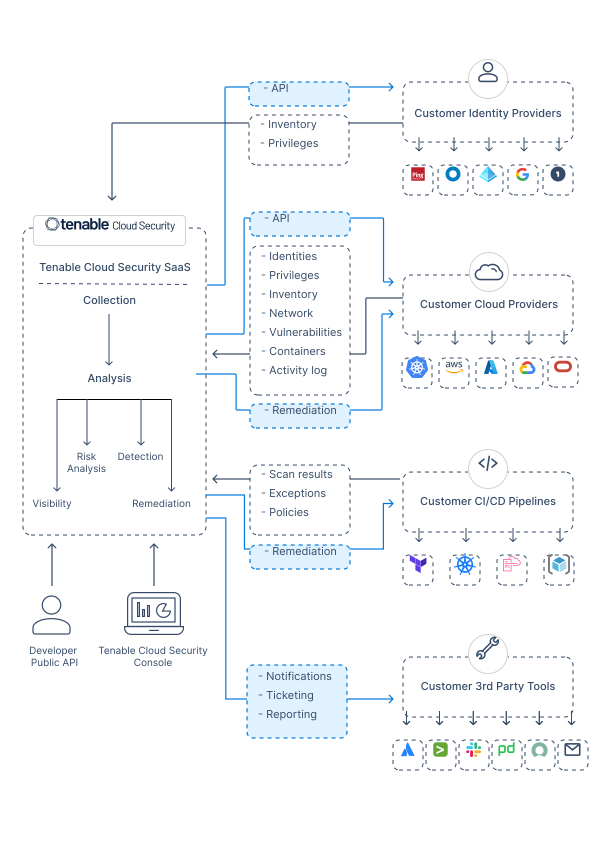
プラットフォームのコンポーネント
クラウドサイバーエクスポージャー プラットフォームは次のコンポーネントで構成されています。
サービス
クラウドサイバーエクスポージャー は、AWS でホストされているマルチテナントサービスです。このサービスは組織の IdP およびクラウドインフラの環境と統合され、アイデンティティ、権限、リソース、ネットワーク、アクティビティログの設定メタデータを継続的に収集します。収集されたデータは独自のデータ構造で処理および保存され、アイデンティティの権限とアクティビティが詳細に可視化されます。これにより、高度なアイデンティティ分析プロセスが可能になり、アクセス関連の脅威と過剰な権限を修正しやすくなります。クラウドサイバーエクスポージャー ではこのようなリスクを排除するために、適切なサイズの IAM 設定に関する推奨事項が生成されます。クラウドサイバーエクスポージャー では、完全自動化や半自動化にかかわらず、スケーラブルで継続的なリスク修正プロセスをサポートしています。チケッティング、通知、SIEM ツール (Jira、Slack、Splunk など) と統合することで、クラウドサイバーエクスポージャー は組織の自然なワークフローにリスク修正を組み込みます。
コンソール
コンソールは クラウドサイバーエクスポージャー の管理アプリケーションであり、以下をサポートします。
- 組織のクラウドインフラアカウントのオンボーディング
- 容易なクラウドアイデンティティプロバイダーとサードパーティのワークフロー製品との統合
- クラウドインフラ環境におけるリスクと脅威の特定、モニタリング、対策実施、管理、調査、修正
公開 API
公開 API により、プログラム的に クラウドサイバーエクスポージャー サービスと連携することで、クラウド環境のオンボーディングや、アクセス許可、リスク、脅威のエクスポート、多くの文脈による クラウドサイバーエクスポージャー プラットフォームの強化が可能になります。
環境の分析方法
環境内のセキュリティ問題を検出して解決するために、クラウドサイバーエクスポージャー では次の操作が実行されます。
- リソース、アイデンティティ、アクセス許可、接続を含む、環境のスナップショットを取得します。
- このプロセスでは、API 経由で環境内のアイデンティティ、アカウント、サービス、リソースのすべてでクエリを実行する必要があります。
- サービスの多くは一括操作をサポートしていないため、環境内のリソースすべてに対して個別の API 呼び出しをトリガーする必要があります。
- お客様の環境には、デプロイされたリソースが数百から数百万含まれる可能性があります。
- すべてのクラウドサービスプロバイダー (CSP) の API は、クォータとスロットリングの対象です。セキュリティツールとして、クラウドサイバーエクスポージャー では API 呼び出しが可能な限り最適化され、スロットリングがお客様の環境に影響を与えないようにします。
- お客様が生成した API 呼び出しがスロットリングの影響を受けないようにするために、クラウドサイバーエクスポージャー では API 呼び出しのレートを制御するメカニズムを実装しています。
- 設定ミスや過剰な権限に関連するポリシーを含む、利用可能なポリシーすべてに対する全リソースを分析します。
-
たとえば、アイデンティティが過剰な権限を付与されているかどうかを判断するために、クラウドサイバーエクスポージャー では以下のような幅広い文脈情報が考慮されます。
- そのアイデンティティに対してアクセス許可を付与するメカニズム
- そのアイデンティティによって過去に実行されたすべてのアクティビティ
- どのリソースベースのアクセス許可が利用可能かを判断するため、クラウドサイバーエクスポージャー では環境内の各リソースに関する情報をすべて取得する
- 評価プロセスは、クロスアカウントアクセスを含め、CSP で利用可能なアイデンティティ、サービス、リソース、アクションのすべてに対して行われます。
- 必要な文脈を分析せずに、アイデンティティに過剰な権限が付与されているかどうかを判断する方法はありません。
-
たとえば、アイデンティティが過剰な権限を付与されているかどうかを判断するために、クラウドサイバーエクスポージャー では以下のような幅広い文脈情報が考慮されます。
- 各タイプの分析が完了すると、プラットフォームはどの問題が作成、修正、部分的修正されたか、または変更されていないかを判断し、これらの変更を反映して クラウドサイバーエクスポージャー コンソールを更新します。
データの同期と更新の頻度
クラウドサイバーエクスポージャー は、マルチクラウド環境全体で継続的にデータを同期します。ほとんどの環境では、クラウド環境の規模と必要な分析の量に応じて、完全な分析は数時間で完了します (詳細については、 環境の分析方法 を参照してください)。
データ保持期間と学習期間
データ保持
クラウドサイバーエクスポージャー では、選択したデータオブジェクトのグループについて、次のデータが保持されます。
-
検出結果
- 未解決の検出結果と無視した検出結果: 無期限
- 解決済みの検出結果: 365 日
- 監査ログ: 無期限
- 設定スナップショット (IAM リソース): 無期限
-
アクティビティログ
- 最大 30 日: CIEM または Standard ライセンス
- 最大 90 日: Enterprise ライセンス
詳細については、「 ライセンス を参照してください。
注意:
- 現在の保持期間は多数のデータオブジェクトで無期限ですが、Tenable は将来このポリシーを変更する可能性があります。
- GCP でプロジェクトを削除した後、そのプロジェクトが完全に削除されるまでに 30 日かかります。Tenable はこの期間が経過するまでシステムからデータを削除しません。
過剰なアクセス許可
クラウドサイバーエクスポージャー は以下のアクティビティに対して分析期間 (学習期間) をトリガーします。この期間には、過剰なアクセス許可に関連する新しい検出結果は作成されません。
- AWS
- 新規のユーザーアイデンティティが作成された場合 - 180 日
- 新規のサービスアイデンティティまたはマシンアイデンティティが作成された場合 - 90 日
- Azure または GCP
- 新規のアイデンティティが作成された場合 - 90 日
-
すべてのクラウドプロバイダー
-
アイデンティティのアクセス許可が変更された場合 - 30 日
-
アイデンティティが非アクティブの場合
- 最初のアクセス許可が追加されると、Tenable は 30 日の学習期間を実施
- その後にアクセス許可が変更されても、学習期間の追加実施はなし
-
アイデンティティがアクティブの場合
- アクセス許可が変更されると、Tenable は 30 日の学習期間を実施するか、追加で 30 日の新しい学習期間を開始
-
アイデンティティが非アクティブの場合
注意: (Azure)アクセス許可の変更では、分析期間または学習期間はサブスクリプションごとに計算されます。 -
アイデンティティのアクセス許可が変更された場合 - 30 日
アクティビティログと異常な動作
クラウドサイバーエクスポージャー は、最大 12 か月分のユーザーアクティビティを分析します。クラウドサイバーエクスポージャー は、アイデンティティについて少なくとも 30 日間学習した後、異常な動作について警告します。特定の動作に対して異常な検出結果がオープンされた後、類似の異常な動作が検出されると、すべて次のように処理されます。
- 30 日以内 - その動作は既存の検出結果に追加され、以前に解決済みとしてマークされていた場合はその検出結果が再オープンされます。
- 30 日経過後 - 新しい検出結果がオープンされます。
許可が必要な Tenable IP アドレス
クラウドサイバーエクスポージャー の適切な機能とネットワークアクセスを確保するために、ファイヤーウォールで特定の IP アドレスを許可する必要がある場合があります。このセクションでは、利用する機能に応じて必要な IP アドレスについて概要を説明します。
クラウドサイバーエクスポージャー のコアサービス用 IP アドレス
以下のようなさまざまな状況で、クラウドサイバーエクスポージャー のネットワークアクセスを許可するために、ファイヤーウォールで Tenable リージョンに関連付けられた IP アドレスを許可する必要があります。以下に例を挙げます。
- Jira などのオンプレミス開発ツールを使用する場合。
- Kubernetes クラスタを クラウドサイバーエクスポージャー に接続するとき。詳細については、Kubernetesを参照してください。
- VPC Service Controls を使用して、オンボーディングするプロジェクトや組織の Google 管理サービスに対するアクセスを制限する場合。詳細については、VPC Service Control の例外の追加を参照してください。
- ネットワークアクセスに制限のあるコンテナレジストリに関連付けられた Azure コンテナリポジトリを表示するとき。レジストリの ネットワーキング 設定でパブリックネットワークアクセスを設定して、選択されたネットワーク からのアクセスを許可し、関連するアドレスを以下のとおりに追加します。詳細については、関連する Microsoft のドキュメントを参照してください。
上記のいずれの状況においても、以下の表に記載されているように、リージョンに関連付けられている IP アドレスをすべて追加する必要があります。必要に応じて、上記のリンク先ドキュメントの詳細な手順に従ってください。
| IP アドレス | コード | リージョン |
|---|---|---|
| 13.55.8.134 | ap-southeast-2 | オーストラリア |
| 13.238.234.158 | ap-southeast-2 | オーストラリア |
| 15.229.113.7 | sa-east-1 | ブラジル |
| 18.230.107.160 | sa-east-1 | ブラジル |
| 15.222.42.59 | ca-central-1 | カナダ |
| 3.96.102.218 | ca-central-1 | カナダ |
| 18.192.163.94 | eu-central-1 | ヨーロッパ |
| 3.67.105.194 | eu-central-1 | ヨーロッパ |
| 3.111.211.8 | ap-south-1 | インド |
| 13.233.15.138 | ap-south-1 | インド |
| 13.114.192.130 | ap-northeast-1 | 日本 |
| 54.249.244.19 | ap-northeast-1 | 日本 |
| 13.213.26.143 | ap-southeast-1 | シンガポール |
| 54.169.55.8 | ap-southeast-1 | シンガポール |
| 54.180.11.78 | ap-northeast-2 | 韓国 |
| 52.79.145.86 | ap-northeast-2 | 韓国 |
| 3.28.116.1 | me-central-1 | アラブ首長国連邦 |
| 51.112.62.204 | me-central-1 | アラブ首長国連邦 |
| 18.133.145.176 | eu-west-2 | 英国 |
| 35.178.50.225 | eu-west-2 | 英国 |
| 18.118.214.30 | us-east-2 | 米国 |
| 18.189.244.216 | us-east-2 | 米国 |
| 3.142.27.15 | us-east-2 | 米国 |
| 3.143.179.156 | us-east-2 | 米国 |
| 15.205.53.205 | us-gov-west-1 | 米国ガバメントクラウド |
| 3.30.64.189 | us-gov-west-1 | 米国ガバメントクラウド |
クラウドサイバーエクスポージャー コンソールへのログインに使用する URL に基づいて、リージョンを特定できます。
詳しくは、リージョン別の Tenable コンソール URL を参照してください。
ワークロード保護用とデータ保護用の追加 IP アドレス
ネットワークポリシーを適用して環境を保護し、ワークロード保護やデータ保護の機能を使用する場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを、ネットワークポリシーで許可する必要があります。以下のAWS、Azure、GCP、OCI、Alibaba Cloudの関連表を参照してください。
AWS: 追加 IP アドレス
AWS リソースの場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを許可します。
| IP アドレス | コード |
|---|---|
| 13.244.47.171, 13.247.41.46 | af-south-1 |
| 54.46.41.61, 54.46.18.102 | ap-east-1 |
| 13.158.66.42, 13.158.121.198 | ap-northeast-1 |
| 3.35.85.139, 15.164.71.91 | ap-northeast-2 |
| 56.155.20.153, 15.168.230.70 | ap-northeast-3 |
| 3.108.153.42, 65.0.200.62 | ap-south-1 |
| 40.192.75.236, 98.130.91.166 | ap-south-2 |
| 175.41.159.66, 13.250.195.115 | ap-southeast-1 |
| 13.55.43.203, 52.65.72.80 | ap-southeast-2 |
| 16.79.53.198, 16.79.53.90 | ap-southeast-3 |
| 16.26.36.30, 16.26.107.43 | ap-southeast-4 |
| 43.217.167.99, 43.217.173.190 | ap-southeast-5 |
| 52.60.245.247, 15.156.1.141 | ca-central-1 |
| 40.177.114.116, 40.177.125.207 | ca-west-1 |
| 3.73.221.188, 63.178.204.81 | eu-central-1 |
| 51.96.117.232, 51.96.13.168 | eu-central-2 |
| 13.50.63.67, 16.170.31.188 | eu-north-1 |
| 35.152.179.48, 15.161.18.202 | eu-south-1 |
| 18.101.30.42, 51.48.29.154 | eu-south-2 |
| 63.35.143.32, 18.202.10.182 | eu-west-1 |
| 18.170.252.124, 18.130.97.168 | eu-west-2 |
| 13.37.116.12, 13.38.181.150 | eu-west-3 |
| 51.84.187.199, 51.17.102.160 | il-central-1 |
| 3.29.193.243, 40.172.90.226 | me-central-1 |
| 157.175.117.169, 15.184.164.203 | me-south-1 |
| 52.67.25.160, 54.232.54.71 | sa-east-1 |
| 52.0.48.165, 44.197.60.179 | us-east-1 |
| 18.188.85.13, 18.116.179.123 | us-east-2 |
| 52.8.98.134, 54.183.70.244 | us-west-1 |
| 52.13.227.219, 44.225.61.163 | us-west-2 |
Azure: 追加 IP アドレス
Azure リソースの場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを許可します。
| IP アドレス | コード |
|---|---|
| 40.126.151.132 | australiacentral |
| 20.227.144.80 | australiacentral2 |
| 20.213.11.159 | australiaeast |
| 20.211.197.238 | australiasoutheast |
| 20.197.230.190 | brazilsouth |
| 20.206.42.162 | brazilsoutheast |
| 20.48.224.16 | canadacentral |
| 20.104.133.30 | canadaeast |
| 172.212.226.78 | centralus |
| 20.244.9.79 | centralindia |
| 20.42.93.227 | eastus |
| 20.62.2.243 | eastus2 |
| 20.205.137.189 | eastasia |
| 20.199.72.104 | francecentral |
| 52.136.130.122 | francesouth |
| 20.113.192.12 | germanynorth |
| 20.218.152.250 | germanywestcentral |
| 70.153.24.139 | indonesiacentral |
| 20.217.82.48 | israelcentral |
| 4.232.161.55 | italynorth |
| 4.216.184.220 | japaneast |
| 20.89.233.148 | japanwest |
| 20.39.195.131 | koreacentral |
| 20.200.168.89 | koreasouth |
| 20.17.176.43 | malaysiawest |
| 158.23.168.37 | mexicocentral |
| 20.221.222.135 | northcentralus |
| 98.71.41.54 | northeurope |
| 20.251.144.118 | norwayeast |
| 20.215.40.163 | polandcentral |
| 20.173.105.45 | qatarcentral |
| 102.37.151.13 | southafricanorth |
| 20.87.161.83 | southafricawest |
| 40.124.87.130 | southcentralus |
| 20.205.169.174 | southeastasia |
| 52.172.33.171 | southindia |
| 68.221.169.249 | spaincentral |
| 135.225.57.168 | swedencentral |
| 20.208.130.139 | switzerlandnorth |
| 40.125.29.102 | uaecentral |
| 20.174.16.21 | uaenorth |
| 20.90.146.119 | uksouth |
| 20.254.192.157 | ukwest |
| 13.88.174.166 | westus |
| 13.77.210.60 | westcentralus |
| 20.98.112.63 | westus2 |
| 20.14.91.213 | westus3 |
| 74.234.169.27 | westeurope |
GCP: 追加 IP アドレス
GCP リソースの場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを許可します。
| IP アドレス | コード |
|---|---|
| 34.35.9.85 | africa-south1 |
| 34.80.224.113 | asia-east1 |
| 34.96.128.207 | asia-east2 |
| 34.146.217.16 | asia-northeast1 |
| 34.97.44.199 | asia-northeast2 |
| 34.64.248.74 | asia-northeast3 |
| 34.93.208.104 | asia-south1 |
| 34.131.72.88 | asia-south2 |
| 34.143.211.157 | asia-southeast1 |
| 34.101.212.40 | asia-southeast2 |
| 34.151.121.76 | australia-southeast1 |
| 34.129.145.96 | australia-southeast2 |
| 34.118.126.246 | europe-central2 |
| 34.88.77.52 | europe-north1 |
| 34.51.163.143 | europe-north2 |
| 34.175.112.191 | europe-southwest1 |
| 104.155.64.32 | europe-west1 |
| 34.17.84.136 | europe-west12 |
| 34.147.174.110 | europe-west2 |
| 34.141.31.117 | europe-west3 |
| 34.32.158.128 | europe-west4 |
| 34.65.38.205 | europe-west6 |
| 34.154.102.105 | europe-west8 |
| 34.163.2.180 | europe-west9 |
| 34.32.35.180 | europe-west10 |
| 34.18.110.39 | me-central1 |
| 34.166.87.226 | me-central2 |
| 34.165.117.101 | me-west1 |
| 34.51.1.131 | northamerica-south1 |
| 34.47.21.190 | northamerica-northeast1 |
| 34.130.211.148 | northamerica-northeast2 |
| 34.95.251.39 | southamerica-east1 |
| 34.176.113.165 | southamerica-west1 |
| 35.194.13.48 | us-central1 |
| 35.237.237.96 | us-east1 |
| 34.86.114.209 | us-east4 |
| 34.162.52.135 | us-east5 |
| 34.174.145.164 | us-south1 |
| 34.145.53.242 | us-west1 |
| 34.94.85.48 | us-west2 |
| 34.106.221.217 | us-west3 |
| 34.16.238.165 | us-west4 |
OCI: 追加 IP アドレス
OCI リソースの場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを許可します。
| IP アドレス | コード |
|---|---|
| 80.225.208.77 | ap-mumbai-1 |
| 140.83.62.67 | ap-osaka-1 |
| 138.2.94.25 | ap-singapore-1 |
| 140.245.38.245 | ap-singapore-2 |
| 138.3.222.76 | ap-tokyo-1 |
| 152.70.23.162 | eu-frankfurt-1 |
| 79.72.27.154 | eu-marseille-1 |
| 79.72.19.117 | eu-stockholm-1 |
| 144.24.245.89 | eu-zurich-1 |
| 137.131.149.97 | sa-saopaulo-1 |
| 138.2.246.157 | sa-vinhedo-1 |
| 141.147.93.58 | uk-london-1 |
| 150.230.178.200 | us-ashburn-1 |
| 64.181.194.46 | us-chicago-1 |
| 129.153.74.174 | us-phoenix-1 |
| 146.235.207.179 | us-sanjose-1 |
Alibaba Cloud: 追加の IP アドレス
Alibaba Cloud リソースの場合は、スキャン対象のリソースが配置されているリージョンに関連付けられた IP アドレスを許可します。
| IP アドレス | コード |
|---|---|
| 8.211.178.205 | ap-northeast-1 |
| 43.108.104.143 | ap-northeast-2 |
| 8.219.199.56 | ap-southeast-1 |
| 8.217.136.209 | CN-香港 |
| 47.245.162.168 | eu-central-1 |
| 47.85.91.110 | us-east-1 |
許可が必要な Tenable アカウント ID
クラウドサイバーエクスポージャー では複数のアカウント ID を使用して API リクエストを行います。これらの ID を認識することで、以下が保証されます。
- これらの ID から受信した API リクエストを信頼できるものとしてバリデーションできます。このようなリクエストを Tenable が使用するのは、たとえば、オンボーディング目的で環境に接続する際にアカウントのロールを引き継ぐ場合です。
- ワークロード保護を使用する場合、これらの ID をあらゆるアラートやブロックのメカニズムから除外することを検討します。これは、Tenable がスナップショットをスキャン目的でこれらのアカウントと共有するためです。
| アカウント ID |
|---|
| 081802104111 |
| 631729062255 |
| 632762758154 |
| 980664881829 |