データリソース
これは、データリソースの表示と管理に関するハウツーガイドです。
- データ保護機能の概念の概要については、「 データ保護を参照してください。
- コンテナレジストリの設定を構成するには、「 Container Registry Settings」を参照してください。
- よくある質問については、「FAQ: データ保護」 を参照してください。
クラウドリソースで検出されたデータを特定して評価することで、データの機密レベルと文脈を理解し、業界標準に準拠できます。
すべてのデータリソースを表示する
[データインベントリ] ページを使用すると、すべてのデータリソースを 1 か所で簡単に確認し、管理できます。
たとえば、次の内容を表示できます。
- PII データを含むスキャンされたリソース
- [Restricted] (制限付き) に分類されたデータを含むスキャンされたリソース
- 必要なアクセス許可を Tenable に付与しなかったためにスキャンされなかったリソース。
すべてのデータリソースを表示する方法
-
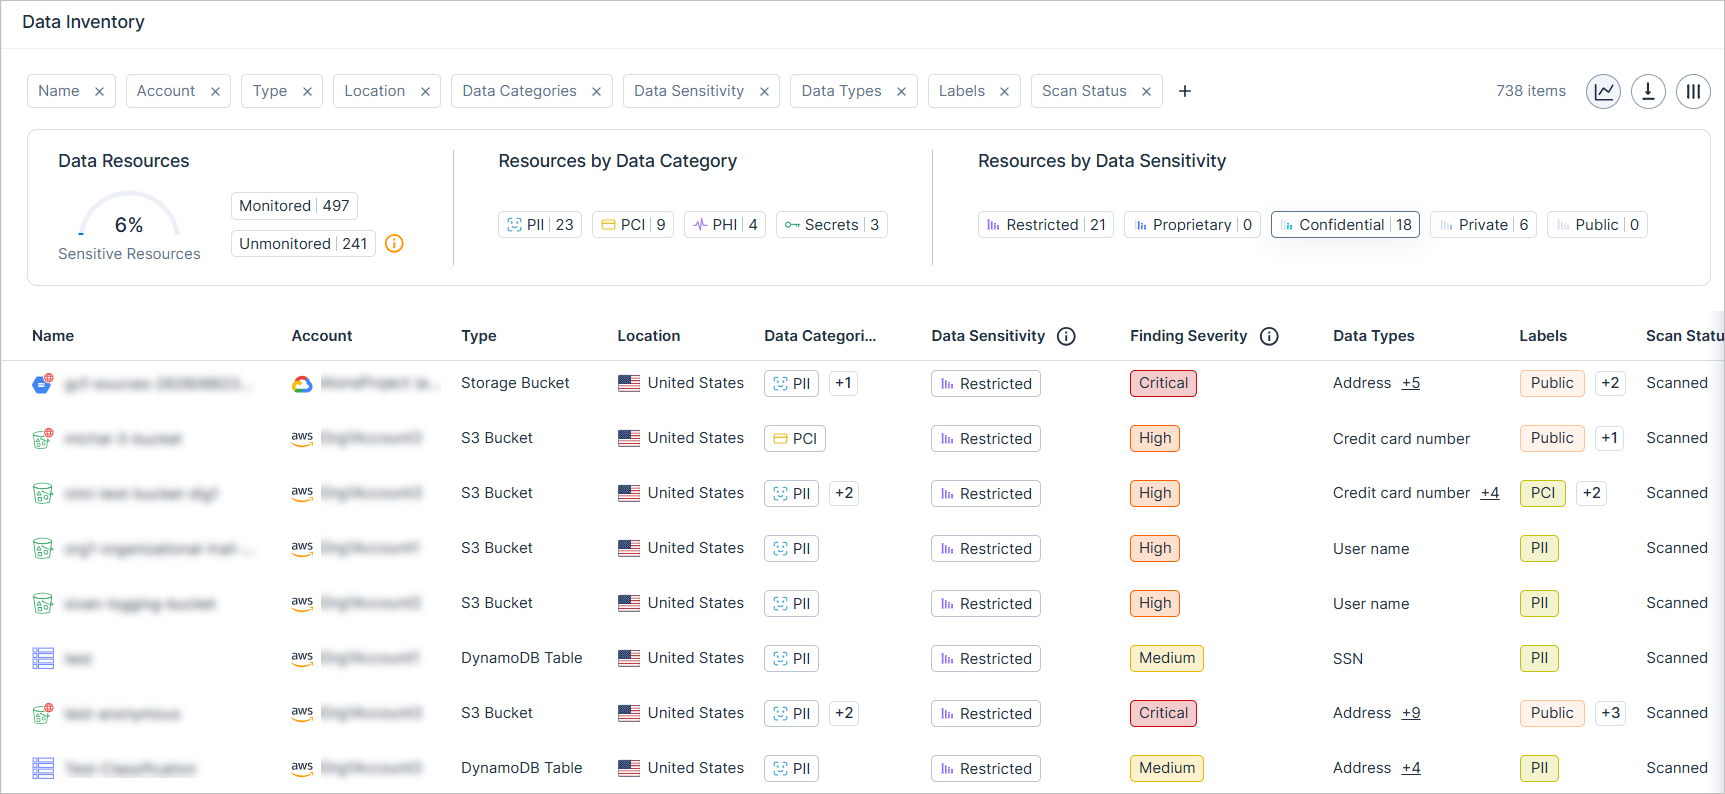
Tenable One Cloud Exposure コンソールで、左側のメニューから [調査] > [データリソース] をクリックします。
-
クイックフィルターウィジェットを使用して、環境内の機密性の高いデータリソースを特定します。以下に例を挙げます。
監視対象リソースでフィルタリングします。
注意:
- [監視対象] は、データ分析が利用可能で、リソースがすでにスキャンされているか、スキャンされるのを待っていることを意味します。
- 監視されていない は、スキャンが無効になっているか、スキャンが何らかの理由で失敗しているために、リソースのデータ分析が利用できないことを意味します。
- [Data Category] (データカテゴリ) フィルターを使用して、スキャンされた財務データを含むリソースを表示します。
- [Data Sensitivity] (データの機密度) フィルターを使用して、[Restricted] (制限付き) または [Confidential] (社外秘)の深刻度を持つデータカテゴリに属しているスキャン対象データを含むリソースを表示する。
- データインベントリの列データフィルタリングして、表示するデータの範囲を細かく調整します。以下に例を挙げます。
-
リソースをクリックし、
 [データ] タブをクリックします。
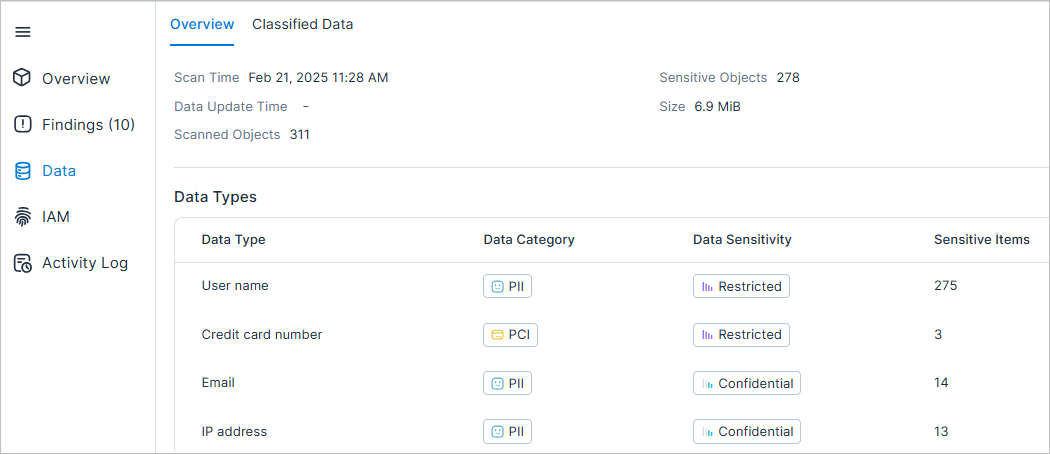
- [概要] タブを使用すると、リソースで検出されたオブジェクトの概要をデータタイプ別の内訳とともに表示できます。詳細については、 データ概要の列データ を参照してください。
- [Classified Data] タブを使用すると、特定のデータ タイプについて検出されたオブジェクトの詳細リストを確認できます。詳細については、「 機密データの列データ 」を参照してください。
- データをフィルタリングして、表示するデータの範囲を細かく調整します。
- 表データをエクスポートする
- 番号にカーソルを合わせて、検出された機密データの サンプル を表示します。
データインベントリの列データ
| 縦棒 | 説明 |
|---|---|
| 名前 | リソース名。 |
| アカウント | リソースが存在するクラウドアカウント。 |
| タイプ | スキャンされたリソースのタイプ。完全なリストについては 、スキャン対象リソースタイプ を参照してください。 |
| Location | スキャンされたリソースが存在する場所。 |
| データタイプ | リソースで検出された機密性の高いデータタイプ。完全なリストについては スキャン対象データタイプ 。 |
| データカテゴリ | リソースで検出された機密性の高いデータタイプにマッピングされるデータカテゴリ。 |
| データの機密性 | すべてのスキャン対象データから検出された最も高い機密レベル。詳細については、「 感度レベル を参照してください。 |
| データスキャンステータス | リソースが正常にスキャンされたかどうかを示します。リソースがスキャンされなかった理由を示します。詳細については、「 スキャンステータス」 を参照してください。 |
| データスキャンステータスの理由 | リソースのデータスキャンステータスの背後にある特定の理由 (アクセス許可がない、サポートされていない設定など) を示します。列はデフォルトでは非表示になっており、列セレクタから有効にすることができます。 |
| 検出結果の深刻度 | リソースに関連付けられたすべての検出結果の中で最も高い深刻度レベル。 |
| 作成日 | クラウドプロバイダー環境でリソースが作成された日付。 |
| タグ | クラウドサービスプロバイダーのプラットフォームのリソースに割り当てられたタグ。各タグは、ユーザー定義のキーと値で構成されるラベルです。 |
| ラベル | 手動による適用、タグに基づく自動適用、システムによる適用のいずれかにかかわらず、リソースに適用された ラベルのリソースへの適用 が表示されます。ラベルのタグにカーソルを合わせると、詳細を確認できます。リソースに複数のラベルがある場合、アイコンをクリックするとその他のラベルが表示されます。 |
| データスキャン時間 | 前回 クラウドサイバーエクスポージャー がリソースをスキャンした時刻を示すタイムスタンプ。リソースがまだスキャンされていない場合、値はダッシュ (-) になります。 |
| データ読み取りアクセスレベル | アクセス許可カテゴリごとのすべてのアクセスパスにわたる、プリンシパルからリソースへの最高アクセスレベル (内部からパブリック) を表します。詳細については、こちらのアクセスレベルを参照してください。 |
| データ書き込みアクセスレベル | アクセス許可カテゴリごとのすべてのアクセスパスにわたる、プリンシパルからリソースへの最高アクセスレベル (内部からパブリック) を表します。詳細については、こちらのアクセスレベルを参照してください。 |
データスキャンステータス
[データスキャンステータス] 列には、マシンの現在のスキャンステータスが表示されます。以下の表は、ステータスの種類と、そのステータスが表示される理由を示しています。理由は通常、ツールチップとしてステータスの横に表示されます。
| スキャンステータス | Reasons |
|---|---|
| 無効 | このリソースのデータ分析は無効になっています。詳細については、「 Configure Data Scanning Settings 」を参照してください。 |
| リソースはデータスキャンから除外されています。詳細については、 データ 。 | |
| プライベートバケットのデータ分析が無効です。詳細については、 データ を参照してください。 | |
| プライベートネットワークアクセスを必要とするリソースに対してはデータ分析が無効です。詳細については、「 データ を参照してください。 | |
| 失敗 | データ保護のアクセス許可がないため、データ分析スキャンを完了できませんでした。詳細については、「 Configure Data Scanning Settings 」を参照してください。 |
| ネットワーク制限により、データ分析スキャンを完了できませんでした。 | |
| 内部的な理由により、データ分析スキャンが失敗しました。 | |
| サポート対象外 | データ分析は、リソースのサービス/ストレージレベルではサポートされていません。サポートされている GCP SQL インスタンスのデータベースエンジンバージョンおよびサポートされている OCI オブジェクトストレージバケットでサポートされている設定を参照してください。 |
| データ分析は、このリソースアーキテクチャではサポートされていません。「 サポートされている設定」を参照してください。 | |
| リソース設定がロックされているため、このリソースのデータ分析はサポート対象外です。「 サポートされている設定」を参照してください。 | |
| データ分析は、その構成により、このリソースではサポートされていません。「 サポートされている設定」を参照してください。 | |
| 永続的または永続的なオプションの基礎となる設定のため、このリソースのデータ分析はサポート対象外です。「 サポートされている設定」を参照してください。 | |
| データ分析は、このリソースエンジンおよび/またはバージョンではサポートされていません。「 サポートされている設定」を参照してください。 | |
| RDS (Aurora) クラスタ内のリソースは個別にスキャンできません。RDS クラスタ全体をスキャンするか、スタンドアロンの RDS インスタンスをスキャンすることができます。 | |
| データ暗号化にカスタマーマネージドキー (CMK) を使用するリソースはスキャンできません。 | |
| データリソースのアカウント内スキャン内のリソースはスキャンできません。 | |
| データ分析は、大きなリソースではサポートされていません。 | |
| 保留中 | リソースはスキャン待ちです。これは、リソースが一度もスキャンされていない場合や、スキャンされていても定期スキャンのために再びマークされている場合に表示されます。 |
| このレルムはスキャンではサポートされていません。「 サポートされている設定」を参照してください。 | |
| スキャン済み | データ分析が完了し、サポートされているファイル形式がスキャンされ、分類の詳細がリソースレベルで利用可能になっています。「 スキャン対象ファイル形式を参照してください。 |
| リソースにデータが含まれていません。 |
リソースとデータベースの詳細
「データインベントリ」ページでリソースまたはデータベースをクリックすると、選択したアイテムに関する詳細情報を含むスライド式パネルが表示されます。このパネルには、[データの概要] と [分類されたデータ] の 2 つのタブがある [データ] セクションがあります。各タブで、検出されたデータが表示され異なります。
データの概要
[概要] タブには、リソースまたはデータベースの一般的なスキャンの詳細と統計情報の概要が表示されます。
表示フィールド:
| フィールド | 説明 |
|---|---|
| スキャン時間 | 機密データがないかリソースまたはデータベースがスキャンされた時間。 |
| データの更新時間 | リソースまたはデータベース上のデータが最後に更新された日時。 |
| スキャンされたオブジェクトまたはテーブル | スキャンされたファイルまたはオブジェクト (またはデータベースが表示されている場合はテーブル) の数。 |
| 機密性の高いオブジェクトまたはテーブル | 機密データを含むスキャンされたファイルまたはテーブルの数 |
| データサイズ | リソースまたはデータベースでスキャンされたデータの合計サイズ。 |
表の列
| 縦棒 | 説明 |
|---|---|
| データタイプ | リソースで検出されたデータのタイプ。詳細については、 スキャン対象データタイプ 。 |
| データカテゴリ | データタイプが属するカテゴリ。詳細については、 スキャン対象データタイプ 。 |
| センシティブなオブジェクト | 見つかった機密オブジェクトまたはファイルの数。 詳細については、 スキャン対象ファイル形式 。 |
| データの機密性 | 検出されたデータタイプにマッピングされる機密レベル。詳細については、「 感度レベル を参照してください。 |
分類されたデータ
[機密データ] タブには、機密データが検出された個別のファイル、オブジェクト、またはテーブルのテーブルが表示されます。
| 縦棒 | 説明 |
|---|---|
| パス | 検出されたオブジェクトの名前またはパス。 |
| データタイプ | 検出されたオブジェクトに含まれるすべてのデータタイプのリスト。詳細については、 スキャン対象データタイプ 。 |
| データカテゴリ | 検出されたオブジェクトに含まれるすべてのデータカテゴリのリスト。詳細については、 スキャン対象データタイプ 。 |
| データの機密性 | 検出された最も高い機密レベルを持つデータタイプにマッピングされる機密レベル。たとえば、E メール、IP アドレス、クレジットカードが検出された場合、他の 2 つのタイプが「社外秘」レベルのみでも、レベルは「制限付き」となります。詳細については、「 感度レベル を参照してください。 |
| サンプル | 検出された機密データの 1 つ以上のサンプル。番号にカーソルを合わせると、サンプルが表示されます。 |
オンデマンドスキャンの実行
特定のデータリソースに対してオンデマンドスキャンを開始する場合は、手動でリクエストできます。スキャンを開始すると、リソースがキューの先頭にプッシュされます。スキャン結果は、Tenable によって次回定期的にデータの同期と更新の頻度が実行された後に クラウドサイバーエクスポージャー コンソールに表示されます。
[Data Scanning Settings] で関連アカウントをデータ保護スキャンから除外している場合、オンデマンドスキャンは利用できません。
オンデマンドスキャンを実行する方法
- 関連するデータリソースに移動します。データ・リソースは、「 調査 」>「 データ 」>「 データ・リソース」にあります。
- 三点リーダーアイコン (アクションメニュー) をクリックし、[今すぐスキャン] をクリックします。[スキャンをリクエスト済み] ボタンがグレー表示されている場合は、そのリソースのスキャンがすでにリクエストされていることを意味します。
- スキャンが正常にリクエストされたことを示すダイアログが表示されます。完了したら、[OK] をクリックします。
感度レベル
この表に、 スキャン対象データタイプにマッピングされたスキャン対象データの機密レベルを示します。
データをスキャンされたリソース (またはリソースにアクセスできるアイデンティティ) に関連する 検出結果の深刻度 は、検出されたデータの機密性によって影響されます。機密レベルが「社外秘」、「専有」、「制限付き」の場合、検出結果の深刻度は 1 レベル上げられます。たとえば、「暗号化されていない S3 バケットトラフィック」の検出結果は、(機密レベルが「社外秘」の) IP アドレスが、関連する S3 バケットで検出された場合、深刻度が「高」から「重大」に引き上げられます。
| 感度レベル | サマリー | 説明 |
|---|---|---|
|
規制対象の機密データ | 制限付きデータは非常に機密度が高く、通常、個人を特定できる情報 (PII)、政府機密情報、その他の重要なデータが含まれます。このデータの不正アクセスや露出は、法的、財務的、または評判に重大な影響を及ぼす可能性があります。 |
|
機密度の高い知的財産 | 専有データとは、特定の組織によって所有および保護されている情報を指します。このレベルは、自社のビジネスに固有の知的財産、営業秘密、または製品設計を識別するために使用される カスタムデータ型の作成 用に予約されています。組み込みデータ型は含まれません。 |
|
ビジネス上の機密 (知る必要がある) | 社外秘データは、不正アクセスから保護する必要があります。このカテゴリには通常、財務データ、従業員の記録、ビジネス戦略などの情報が含まれます。社外秘データへのアクセスは、権限のある担当者に限られます。 |
|
社内 | 内部データは組織内での使用を意図しています。公開利用には適していないものの、機密性が高いとは言えない情報が含まれる場合があります。このデータへの不正アクセスは、依然としてある程度のリスクをもたらす可能性もありますが、そのレベルは機密度の高いデータほど重大ではありません。 |
|
パブリックに共有可能 | 公開データとは、一般の人々と自由に共有できる情報です。社外秘情報やプライベートな詳細は一切含まれておらず、通常、露出しても悪影響を受けることはありません。 |