検出結果のライフサイクル
検出結果は、個別のステータスとサブステータスでライフサイクル全体にわたって進行します。これは、リスクの全体的な状態と、検出結果が現在のステータスになっている理由を理解するのに役立ちます。
これは、検出結果のステータスと検出結果のライフサイクルに関する概念です。
- 検出結果の表示と管理に関するハウツーガイドについては、クラウドの クラウドの検出結果 または IaC 検出結果。
- 検出結果の深刻度の仕組みの概念概要については、「 検出結果の深刻度」を参照してください。
- (ポリシーを介して) 検出結果を作成する方法を設定するには、 クラウドポリシー や IaC ポリシーを参照してください。
検出結果ライフサイクルの例
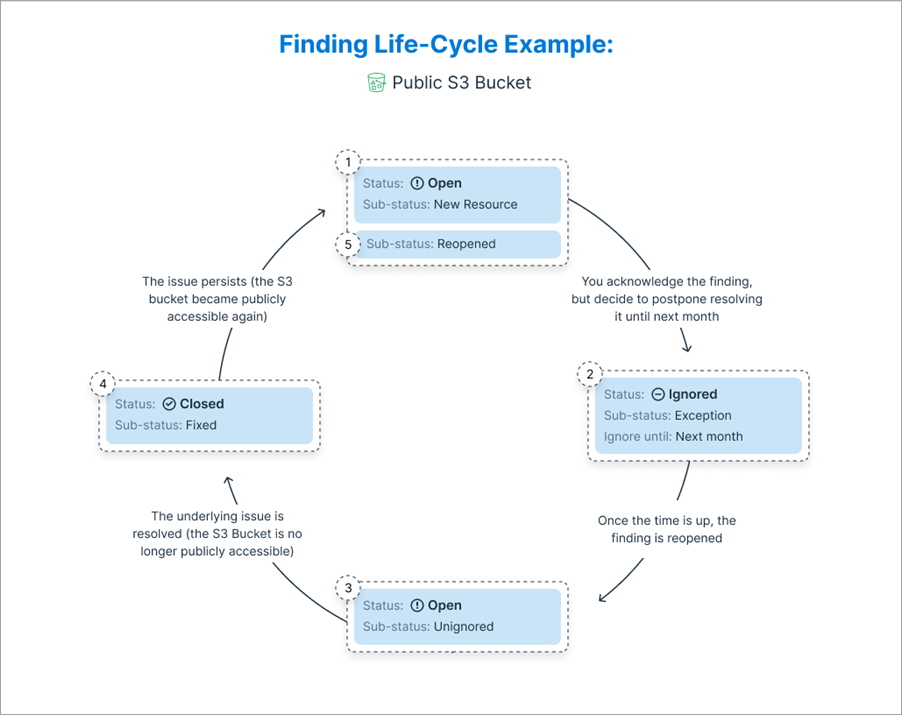
この画像は、環境内で検出された検出結果 (パブリック S3 バケット) のフローと進行状況の例を示しています。特定のステータスとサブステータスの詳細については、 検出結果のステータス を参照してください。
検出結果のステータス
検出結果のステータスを確認することで、以下の 2 点を把握しやすくなります。
- 組織におけるリスクの全体的な状態 ( ダッシュボードを管理するの [トレンド] ウィジェット)。
- 特定の検出結果がオープン/クローズされた理由。これは、行った作業と、検出結果の解決とクローズまでの進行状況を追跡するのに役立ちます。
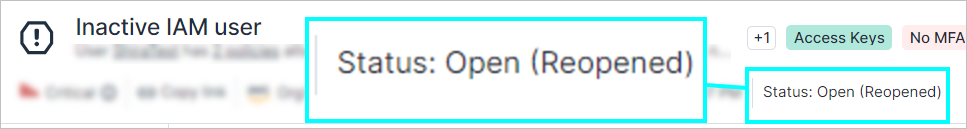
ステータスは、メイン のステータス (オープン/無視/クローズ) とサブステータスで構成されます。サブ ステータスには詳細情報と、検出結果が現在のステータスである理由が記載されています。この例では、ステータスが「オープン」、サブステータスが「再オープン」になっています。
未解決の検出結果
未解決の検出結果は、環境内で検出されたアクティブな問題を表しています。これには、リスクのあるアイデンティティやリソース、見つけるのが難しい有害な 危険な組み合わせが含まれます。
この表は、オープンの検出結果のサブステータス一覧です。サブステータスには詳細情報と、検出結果が現在のステータスである理由が記載されています。
| サブステータス | 定義 |
|---|---|
| 新しいリソース | リソースは過去 1 週間以内に作成され、ポリシールールに一致しています。作成時間が取得できず、リソースが最新の データの同期と更新の頻度 (過去 1 週間以内) で検出されたが、それ以前のスキャンでは検出されない場合、そのリソースは新しいリソースと見なされます。 |
| 既存のリソース | Tenable は以前にこのリソースをスキャンしましたが、ポリシールールと一致したのは今回が初めてです。アカウントがオンボーディングされた後の最初の データの同期と更新の頻度 であり、リソースの作成時間を取得できない場合は、リソースは既存のリソースと見なされます。 |
| 再開されました |
検出結果が [クローズ] から [オープン] に移行しました。
|
| 無視解除 | 無視する除外が更新、無効化、削除、または期限切れとなった場合、検出結果は無視からオープンに移行しました。 |
| 異常 | Tenable は、アイデンティティまたはリソースアクティビティに基づいて異常を検出しました。すべての 異常検出 ポリシーにこのサブステータスが割り当てられます。 |
無視した検出結果
無視された検出結果は、すぐに処理しなくてもよい問題を表します。関連するリソースは永久に、または設定された期間、除外されます。
この表は、無視の検出結果のサブステータス一覧です。サブステータスには詳細情報と、検出結果が現在のステータスである理由が記載されています。
| サブステータス | 定義 |
|---|---|
| 例外 | 検出結果は、修正が完了するまで一時的に受け入れられます。 |
| 誤検出 | 検出結果が不正確または無関係であることが確認されました。 |
| 設計上 | この構成は意図的なものであり、機能のために必要です。 |
無視した検出結果は 除外されるため、検出結果を無視したり、ビジネスニーズに基づいて深刻度を調整したりできます。無視 無視された検出結果からのパターンベースの除外の作成 方法、 除外を監査して維持するする方法を説明します。
解決済みの検出結果
クローズの検出結果は、ユーザーによって手動で、または Tenableによって自動でクローズされた問題を表しています。
この表は、クローズの検出結果のサブステータス一覧です。サブステータスには詳細情報と、検出結果が現在のステータスである理由が記載されています。
| サブステータス | 定義 |
|---|---|
| 修正済み |
検出結果は解決されました
|
| 誤検出 | 検出結果が Tenable によって誤検出としてマークされました。 |
| 手動で閉じられました | ユーザーが検出結果を手動で「クローズ」としてマークしました。 |
| リソースが削除されました | リソースは削除されましたが、Tenable のポリシーでは削除は推奨されていません。 |
| 自己解決済み |
リソースの状態またはそのアクセス許可が変更されたため、Tenable は問題がまだ解決されていないかどうかを判断するために別の評価サイクルを実行する必要があります。例:
|