危険な組み合わせ
Tenable One Cloud Exposure は、環境内において潜在的に危険な組み合わせとはがないか検索します。これらの組み合わせの一部またはすべてが、通常、[危険な組み合わせ] のダッシュボードウィジェットに表示されます。
この項では、クラウドセキュリティドメインにまたがるいくつかの危険な組み合わせについて詳しく説明します。それぞれの例では、各コンポーネントに関連する個別のリスクと、要素が組み合わさった場合にもたらされる脅威の高まりを詳しく説明しています。さらに、プラットフォーム内の危険な組み合わせのリストを確認できます。
- ワークロード保護
- データ保護
- CIEM (IAM ガバナンス)
- CSPM/CIEM
危険な組み合わせとは
クラウドセキュリティにおいて危険な組み合わせとは、アクセス許可、属性、または条件が組み合わさることで、それぞれが単独でもたらすよりも大きなセキュリティリスクが生じることです。多くの場合、これらの組み合わせにより、ユーザーはセキュリティコントロールの回避、不正アクションの実行、適切な監視なしでの機密性の高いデータへのアクセスが行えます。危険な組み合わせを特定して管理することは、クラウド環境で最小権限を適用し、権限昇格や不正アクセスを防ぐために不可欠です。
たとえば危険な組み合わせとは、ゲストユーザーが高い権限を持つ場合です。最小限のアクセス権を付与されるべきユーザーアカウントに広範なアクセス権が付与されることで、偶発的または意図的に誤使用やその他のセキュリティインシデントが引き起こされる可能性があります。
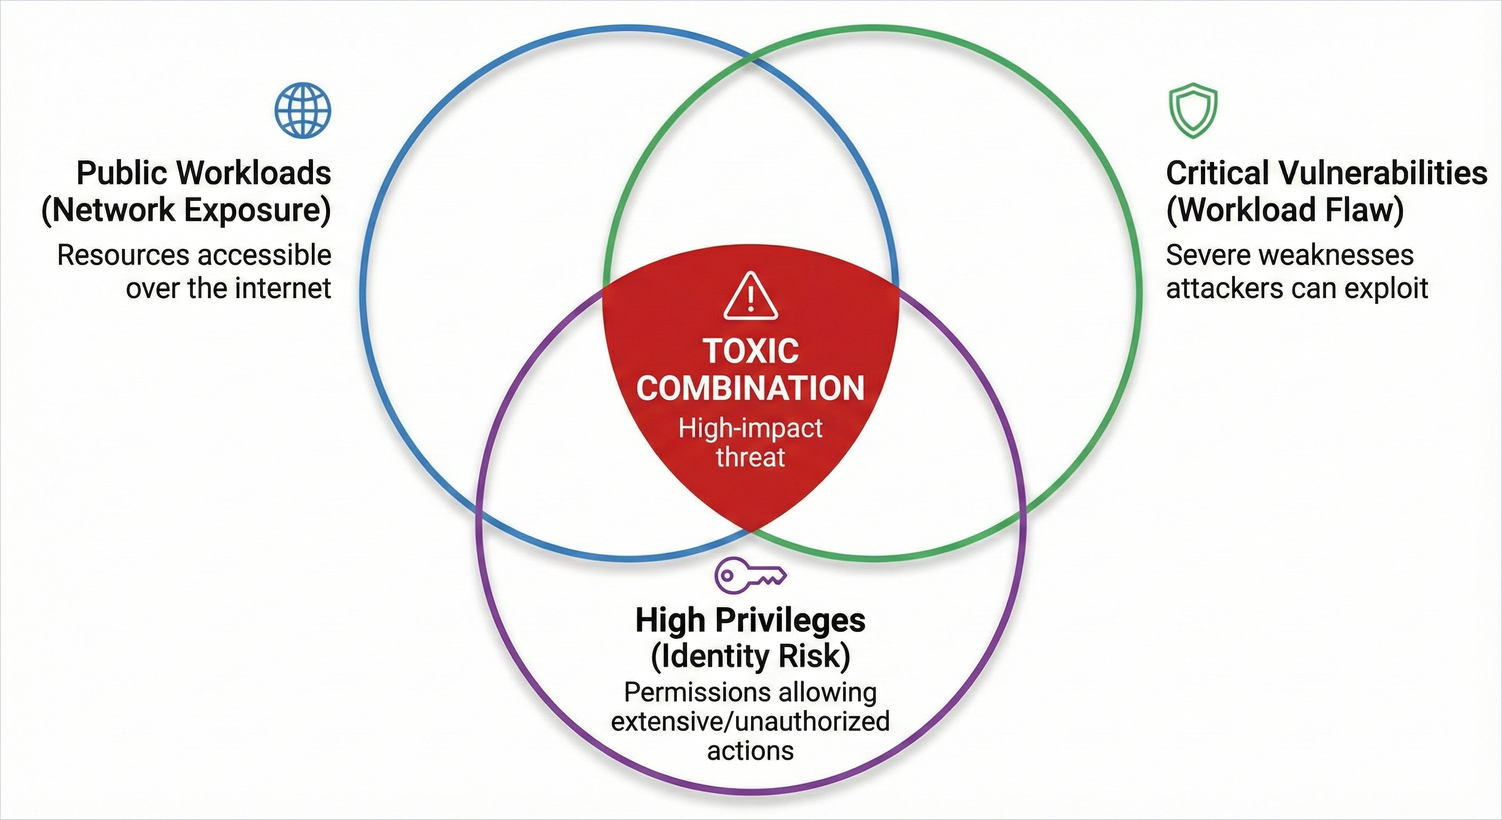
重大な脆弱性と高い権限を持つパブリックワークロード
- パブリックワークロード
- 説明: インターネット経由でアクセス可能なワークロード。
- リスク: これらのリソースをスキャンして標的とすることができる攻撃者に対する露出が増加する。
- 重大な脆弱性
- 説明: 攻撃者が悪用できる深刻なセキュリティ上の弱点。
- リスク: 攻撃者がこれらの脆弱性を利用してワークロードを侵害する可能性がある。
- 複合リスク
- 攻撃者がこの脆弱性を悪用した場合、高い権限により、秘密性の高いシステムが不正にコントロールされ、侵害の影響を及ぼしている可能性があります。
パブリックデータリソースと機密データ
- パブリックデータリソース
- 説明: インターネットに公開されているストレージまたはデータリポジトリ。
- リスク: インターネットにアクセスできるすべてのユーザーに対してデータが露呈するため、権限のない閲覧や漏洩のリスクが増加する。
- 機密データ
- 説明: PII や財務データなどの機密にすべき情報。
- リスク: 機密データの開示は、コンプライアンス問題、評判の低下、金銭的損失につながる可能性がある。
- 複合リスク
- 公開されている秘密データは攻撃者にとって非常に誘導され、データの侵害や誤用の可能性が大幅に高まります。
外部プリンシパルと高い権限
- 外部プリンシパル
- 説明: クラウド環境へのアクセス権が付与されている外部のユーザーまたはエンティティ (請負業者やパートナーなど)。
- リスク: 外部ユーザーに対してはモニタリングやコントロールがより困難なため、データ誤使用のリスクが増加する。
- 高い権限
- 説明: 環境内での広範なアクセスとアクションを許可するアクセス許可。
- リスク: 高い権限により、潜在的な機密リソースを含む広範囲のアクセスが可能になる。
- 複合リスク
- 高い権限を持つ外部プリンシパルが、誤ってまたは意図的にアクセスまたは操作して、内部コントロールおよびデータセキュリティにリスクを与える可能性があります。
パブリック関数と高い権限
- パブリック関数
- 説明: インターネットに公開されているサーバーレス関数または API。
- リスク: パブリック関数には誰もがアクセスできるため、攻撃を受ける可能性が増加する。
- 高い権限
- 説明: 機密タスクの実行や制限されたリソースへのアクセスを可能にする、昇格したアクセス許可。
- リスク: 侵害された場合、高い権限を介して、承認されていないアクションが広範に行われる可能性がある。
- 複合リスク
- 高い権限を持つパブリック関数が関数の悪用に成功した場合、他のセキュリティコントロールをバイパスすることで、攻撃者が大きな影響を与えるアクションへのダイレクトパスを攻撃者に提供します。
危険な組み合わせのリスト
クラウドサイバーエクスポージャー は、環境内に以下の潜在的に危険な組み合わせがないか検索します。これらの組み合わせの一部またはすべてが、通常、[危険な組み合わせ] のダッシュボードウィジェットに表示されます。
- サードパーティアイデンティティと機密データへのアクセス権
- App Engine サービスにおける重大な脆弱性と高い権限
- Cloud Run サービスにおける重大な脆弱性と高い権限
- ECS サービスにおける重大な脆弱性と高い権限
- 外部プリンシパルと高い権限
- 外部プリンシパルと機密データへのアクセス権
- ゲストユーザーと高い権限
- ゲストユーザーと機密データへのアクセス権
- MFA なしで高い権限を持つ IAM ユーザー
- パブリック Cloud Run サービスと重大な脆弱性 / 高い権限
- パブリックデータリソースと機密データ
- パブリックデータリソースと、保存時の暗号化なし
- パブリックストレージアカウントと共有キーアクセス
- パブリック ECS サービスと重大な脆弱性 / 高い権限
- パブリック関数と高い権限
- パブリック仮想マシンと高い権限
- パブリックワークロードと重大な脆弱性 / 高い権限
- パブリックワークロードとサポートが終了した、またはサポート終了が近い OS
- パブリックワークロードとパッチが適用されていない OS / 高い権限