Tenable One Cloud Exposure 2026 年第 3 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2026 年 9 月 27 日 (リリース 1.223)
新機能
 チケッティングの統合: Azure Boards
Tenable は、チケッティング統合として Azure Boards をサポートするようになりました。エンジニアリング作業に Microsoft の Azure Boards を使用しているセキュリティチームは、エンジニアが既に作業しているツールに検出結果を直接ルーティングできます。
Azure Boards 統合を使用すると、次のことを行えます。
- 専用の Microsoft Entra ID アプリケーションを使用して、Azure DevOps 組織とプロジェクトを Tenable に接続できます。
- 検出結果から手動、一括、または自動化ルールを使用して Azure Boards 作業項目を作成できます。
- 組み込みまたはカスタムの作業項目のタイプに対して、検出結果の深刻度とステータスを Azure Boards の優先度と状態にマッピングできます。
- リンクされた作業項目の同期を維持できます。具体的には、Tenable から Azure Boards へ状態と深刻度を更新し、双方向で担当者を同期します。
- 検出結果の表から、プロジェクト、タイプ、ID、直接リンクなど、リンクされた作業項目の詳細を表示できます。
Tenable では、組み込みとカスタムのすべての Azure Boards 作業項目タイプと、タイトル、説明、イテレーション、エリア、優先度、担当者、作業量、タグなどの標準フィールドがサポートされています。作業項目のリンク、コメント、改訂履歴はサポートされていません。
セットアップ手順については、Azure Boards を参照してください。
Hexa AI によるポリシーの除外提案
Hexa AI は、完全に範囲指定された名前、アクション、理由、ターゲットポリシーとリソース、有効期限など、会話の文脈に基づいてポリシーの除外を提案できるようになりました。[除外を作成] をクリックし、提案された設定を確認して保存し、除外を適用します。
たとえば、Hexa AI に非本番環境のリソース内でクラスタ化されている対処の対象とならない検出結果を見つけるように依頼すると、一致するポリシーとリソースに範囲を限定した、すぐに作成できる除外が返されます。
詳細については、除外を参照してください。
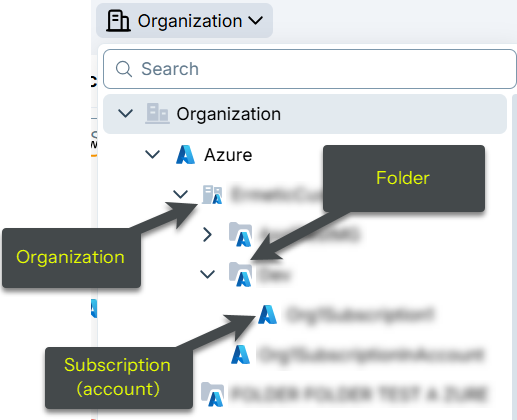
コンソール: 組織、アカウント、フォルダーのスコープアイコン
[範囲] ドロップダウンと [設定] ページに、スコープタイプ (組織、フォルダー、アカウント) ごとに個別のアイコンが表示されるようになりました。以前は、3 つすべてが同じように表示され、視覚的に区別する方法がありませんでした。
Azure ポリシーの更新: ストレージアカウントのアクセスキー有効期限ポリシーの誤検出を修正
ストレージアカウントのアクセスキーに有効期限ポリシーがないという Azure ポリシーのポリシーロジックが更新され、誤検出が生じる問題が修正されました。この更新を受けて、これ以前にオープンとなっていた検出結果は、サブステータスで「誤検出」となって自動的にクローズされる可能性があります。
- 共有キーアクセスが無効になっているストレージアカウントはスキップされるようになりました。これは、無効の場合にアクセスキーを認証に使用できず、有効期限ポリシーが役に立たないためです。以前は、共有キーアクセスが有効かどうかにかかわらず、こうしたアカウントにフラグが立てられていました。
Azure ポリシーの更新: ストレージアカウントのテーブルサービスログポリシーの誤検出を修正
ストレージアカウントのテーブルサービスログが有効でないという Azure ポリシーのポリシーロジックが更新され、誤検出が生じる問題が修正されました。この更新を受けて、これ以前にオープンとなっていた検出結果は、サブステータスで「誤検出」となって自動的にクローズされる可能性があります。
- ログへのテーブルサービスアクティビティがないため、このポリシーはテーブルを持たないストレージアカウントをスキップするようになりました。以前は、テーブルが含まれるかどうかにかかわらず、こうしたアカウントにフラグが立てられていました。
Azure ポリシーの更新: ストレージアカウントのキューサービスログポリシーの誤検出を修正
ストレージアカウントのキューサービスログが有効でないという Azure ポリシーのポリシーロジックが更新され、誤検出が生じる問題が修正されました。この更新を受けて、これ以前にオープンとなっていた検出結果は、サブステータスで「誤検出」となって自動的にクローズされる可能性があります。
- ログへのキューサービスアクティビティがないため、このポリシーはキューを持たないストレージアカウントをスキップするようになりました。以前は、キューが含まれるかどうかにかかわらず、こうしたアカウントにフラグが立てられていました。
Azure ポリシーの更新: ストレージアカウントの Blob サービスログポリシーの誤検出を修正
ストレージアカウントの Blob サービスログが有効でないという Azure ポリシーのポリシーロジックが更新され、誤検出が生じる問題が修正されました。この更新を受けて、これ以前にオープンとなっていた検出結果は、サブステータスで「誤検出」となって自動的にクローズされる可能性があります。
- ログへの Blob サービスアクティビティがないため、このポリシーは Blob を持たないストレージアカウントをスキップするようになりました。以前は、Blob が含まれるかどうかにかかわらず、こうしたアカウントにフラグが立てられていました。
2026 年 9 月 6 日 (リリース 1.222)
新機能
データ保護: シークレット検出エンジンのアップデート
クラウドサイバーエクスポージャー は、シークレット検出エンジンを拡張し、シークレットキー、トークン、機密性の高い URL をカバーするシークレットデータタイプを 150 個以上追加しました。
この検出ロジックは自動的に更新されます。設定の変更は必要ありません。
ワークロード保護: 新しいウォーターマークキー UDM 属性
仮想マシンイメージ UDM オブジェクトに [ウォーターマークキー] フィールドを追加しました。
ネットワーク: 米国ガバメントクラウド環境のネットワークスキャナー
クラウドサイバーエクスポージャー は、ネットワークスキャナー (2025 年 12 月 7 日)のネットワークスキャナーとその影響をサポートするようになりました。
モビライゼーション: 脅威ストーリーの自動化をリスクの自動化に統合
脅威ストーリーの自動化ルールは、[リスクの自動化] ページ ([操作] 内) に移動しました。[脅威の自動化] ページを別途選択するのではなく、リスクの自動化を作成または編集する際に [タイプ] として [脅威ストーリー] を選択します。スタンドアロンの [脅威の自動化] ページはなくなりました。
2026 年 8 月 30 日 (リリース 1.221)
新機能
ワークロード保護: パッチ未適用の SCA 脆弱性に対するカバレッジの拡張
クラウドサイバーエクスポージャー は検出機能を改善し、オープンソースコンポーネントとサードパーティの依存関係全体で、パッチ未適用の脆弱性やゼロデイ脆弱性をより適切に特定できるようにしました。この更新により最も影響を受けるソフトウェアエコシステムは、Java (Maven)、PHP (Composer)、Node.js (npm) です。これらは、新たに報告された検出結果の大部分を占めています。
この検出ロジックは自動的に更新されます。設定の変更は必要ありません。
SIEM 統合の検出結果プロパティの変更
クラウドサイバーエクスポージャー SIEM 統合を通じて提供されるクラウドとコードの検出結果データについて、プロパティ名と構造を変更しました。このフィードを使用して検出、ダッシュボード、またはレポートを作成する場合は、プロパティマッピングが更新されていることを確認してください。
ネットワーク: 新しい PQC クエリ
まだ耐量子暗号 (PQC) に対応していないリソースを可視化できるように、クラウドサイバーエクスポージャー は新しいビルトインクエリの PQC (Post Quantum Cryptography) に対応していない、インターネットに露呈しているクラウドリソースを追加しました。
Kubernetes: 脆弱なコンテナイメージを持つワークロードのブロック
脆弱なコンテナイメージのアドミッションコントローラーポリシーが一般公開されました。既知の脆弱性のあるコンテナイメージを実行している Kubernetes ワークロードはブロックされるか、アラートが送信されます。このポリシーでは、設定可能な深刻度しきい値とイメージ/CVE の除外を用いて、アドミッションレイヤーで Tenable CWP スキャンデータを使用します。このポリシーはデフォルトでは無効ですが、[ポリシー] > [アドミッションコントローラーポリシー] ページで有効にできます。
詳細については、脆弱なコンテナイメージを参照してください。
Kubernetes: アドミッションコントローラーポリシーの継承設定
[ポリシー設定を継承] を選択すると、組織レベル下の子ポリシーが親の設定を使用するようになりました。子ポリシーを編集するには、継承を無効にします。
Kubernetes: 新しいアドミッションコントローラーポリシー
| カテゴリ | 名前 |
|---|---|
| アドミッションコントローラー | 脆弱なイメージ |
| アドミッションコントローラー | ホストネットワーキングポート |
| アドミッションコントローラー | FlexVolume |
詳細については、アドミッションコントローラーポリシーを参照してください。
221 における新しいポリシー
 API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | AI | AI サービスのプライベートリンクが設定されていない |
| Azure | AI | Azure AI Search のプライベートリンクが設定されていない |
| Azure | AI | Machine Learning ワークスペースのユーザー割り当てマネージド ID が設定されていない |
| Azure | コンピュート | コンテナレジストリのコンテントトラストが有効になっていない |
| Azure | コンピュート | コンテナレジストリの専用データエンドポイントが有効になっていない |
| Azure | コンピュート | コンテナレジストリの検疫ポリシーが有効になっていない |
| Azure | コンピュート | コンテナレジストリリポジトリで書き込みと削除のアクセスが許可されている |
| Azure | データ | コンテナレジストリのエクスポートポリシーが有効 |
| Azure | データ | Cosmos DB アカウントがカスタマーマネージドキーを使用して暗号化されていない |
| Azure | データ | Cosmos DB アカウントの仮想ネットワークサービスエンドポイントが設定されていない |
| Azure | データ | Data Factory がカスタマーマネージドキーを使用して暗号化されていない |
| Azure | データ | Event Hub 名前空間のインフラレベルの暗号化が有効になっていない |
| Azure | データ | Event Hub 名前空間がカスタマーマネージドキーを使用して暗号化されていない |
| Azure | IAM | Automation アカウントのローカル認証が有効 |
| Azure | IAM | Azure AI Search アクセスキー認証が有効 |
| Azure | IAM | Azure Cache for Redis のアクセスキー認証が有効 |
| Azure | IAM | Azure Cache for Redis の Entra ID 認証が有効になっていない |
| Azure | IAM | Azure Cache for Redis のシステム割り当てマネージド ID が有効になっていない |
| Azure | IAM | コンテナレジストリの ARM オーディエンストークンの認証が有効 |
| Azure | IAM | Service Bus 名前空間のマネージド ID が有効になっていない |
| Azure | 管理 | Automation アカウントのマネージド ID が設定されていない |
| Azure | ネットワーク | Application Gateway バックエンド HTTP トラフィックが暗号化されていない |
| Azure | ネットワーク | Application Gateway WAF ポリシーのボット保護が有効になっていない |
| Azure | ネットワーク | 仮想ネットワークの DDoS Protection が有効になっていない |
AWS ポリシーの更新: 使用中の VPC エンドポイントデフォルト IAM ポリシーの強化
「VPC エンドポイントがデフォルトの IAM ポリシーを使用している」ポリシー (以前のポリシーは「過剰なアクセス許可を持つ VPC エンドポイント」) の AWS ポリシーロジックが更新され、誤検出の検出結果を生成する問題が修正されました。この更新を受けて、これ以前にオープンとなっていた検出結果は、サブステータスで「誤検出」となって自動的にクローズされる可能性があります。
- このポリシーは、Condition (条件) や追加の Deny (拒否) ステートメントがなく、VPC エンドポイントの IAM ポリシーが変更されていない (AWS のデフォルトのフルアクセスステートメントを使用している) 場合のみ、トリガーされるようになりました。これまでは、組織の境界条件が多くの有効な方法で表現されるため、ポリシーはエンドポイントポリシーの IAM 条件をより広範に評価し、すでに範囲が設定されているエンドポイントにフラグを立てていました。今後、新しい定義を満たさなくなった検出結果は、次の評価サイクルで自動的にクローズされます。
2026 年 8 月 23 日 (リリース 1.220)
今後の変更
ワークロード保護: パッチ未適用の SCA 脆弱性に対するカバレッジの拡張
クラウドサイバーエクスポージャー は検出機能を改善し、オープンソースコンポーネントとサードパーティの依存関係全体で、パッチ未適用の脆弱性やゼロデイ脆弱性をより適切に特定できるようにします。
この検出ロジックは、リリース日に自動的に更新されます。設定の変更は必要ありません。
詳細については、パッチ未適用の SCA 脆弱性に対するカバレッジの拡張 (2026 年 8 月 31 日)を参照してください。
データ保護: シークレット検出エンジンのアップデート
クラウドサイバーエクスポージャー は、シークレット検出エンジンを拡張し、シークレットキー、トークン、機密性の高い URL をカバーするシークレットデータタイプを 150 個以上追加します。
詳細については、シークレット検出エンジンのアップデート (2026 年 9 月 6 日)を参照してください。
新機能
ワークロード保護: Windows 脆弱性レポートの簡素化
クラウドサイバーエクスポージャー は Windows の脆弱性検出を合理化し、インストールされたアプリケーションのディレクトリ内にある個々の .exe と .dll のコンポーネントファイルではなく、アプリケーションレベルで検出結果を報告するようになりました。
この変更により、完全な脆弱性カバレッジを維持しながら、重複アラートを排除できます。
Hexa 会話へのファイルの追加
Hexa では、ユーザーがアップロードしたファイルや、会話に直接ドラッグアンドドロップしたファイルに対応できるようになりました。データを手動で再フォーマットしたり、既存のドキュメントを説明したりする必要はありません。
スプレッドシートやレポート、会社のネットワークトポロジーなどの図を添付し、Hexa にそれを基にした情報の分析、要約、抽出を指示できます。
新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | AI | Microsoft Foundry ツール |
2026 年 8 月 16 日 (リリース 1.219)
新機能
コンソール: ダッシュボードのトレンドウィジェットの変更
ダッシュボードのトレンドウィジェットの変更 (2026 年 8 月 16 日)で発表されたように、[概要] ダッシュボードの 4 つのトレンドウィジェットは、Explorer で使用されるのと同じアプローチであるクエリベースのモデルに移行します。
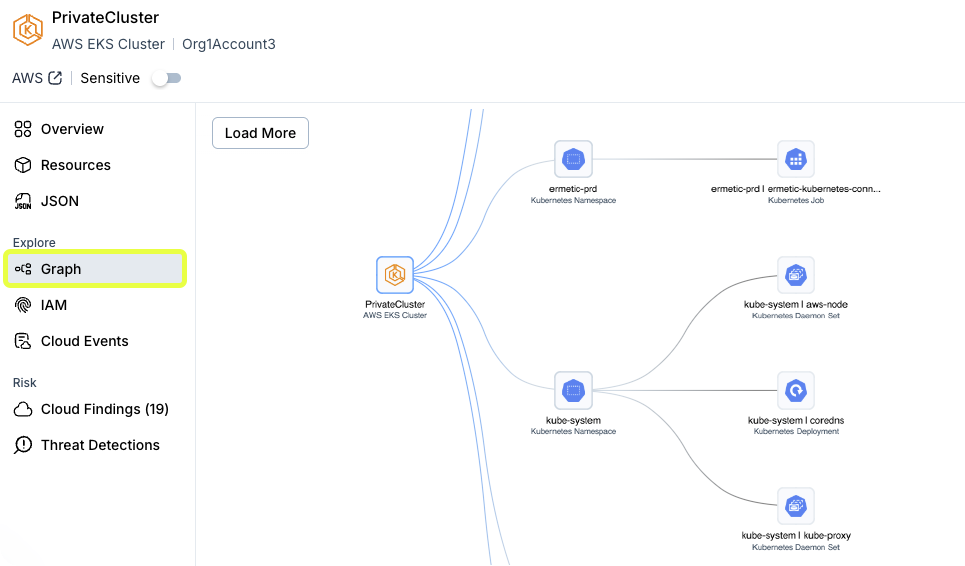
コンソール: [グラフ] タブでの Kubernetes リソース関係の確認
[探索] > [インベントリ] のプロファイルから直接、Kubernetes リソースがクラウドの残りの部分にどのように接続されているかを確認できます。グラフはデフォルトの階層がすでにマッピングされた状態で開き、ワークロード、ロール、または名前空間がその名前空間とクラスタにどのように接続されているかを示します。
コンソール: パッチと CVE の公開日の提供開始
クラウドサイバーエクスポージャー では、パッチと CVE のリリース日をコンソールで直接追跡できるようになりました。
- パッチ公開時刻: ベンダーが脆弱性のパッチをリリースした日時。これは、プラグインプロファイルを開いて [概要] タブを選択し、[リスク] > [脆弱性] ページで確認できます。
- 公開時刻: CVE が最初に公開された日時。これは、脆弱性プロファイルを開いて [概要] タブを選択し、[リスク] > [脆弱性] ページで確認できます。
Kubernetes: エージェントバージョンの取得
クラスタで kubectl コマンドを実行することで、エージェントログからエージェントのバージョンを取得できるようになりました。詳細については、よくある質問: Kubernetes を参照してください。
IaC: IaC ポリシー評価に関する問題の解決
IaC ポリシー評価に関する問題の解決 (2026 年 8 月 16 日)で説明したように、Tenable は、インフラのコード化 (IaC) ポリシーのサブセットが特定の IaC リソースの評価を停止する原因となっていた問題を解決しました。この問題があった間は、これらのポリシーは新しい検出結果をオープンしたり、既存の検出結果をクローズしたりできませんでした。
この修正は、クラウドサイバーエクスポージャー によって自動的に適用され、検出結果は正確なものになります。ポリシー、除外、ワークフローの設定変更は必要ありません。
219 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | AI | Microsoft Foundry メモリ |
219 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | 名前 |
|---|---|---|
| Alibaba | データ | ECS ディスクの自動スナップショットポリシーが有効になっていない |
| Alibaba | データ | ECS ディスクの自動スナップショット削除機能が有効 |
| Alibaba | データ | ECS ディスクは CMK で暗号化されていない |
| Alibaba | データ | ECS ディスクは KMS で暗号化されていない |
| Alibaba | データ | ECS ディスクの「インスタンスと共にディスクをリリース」機能が有効 |
| Alibaba | データ | OSS バケットの ACL がパブリックアクセスを許可する |
| Alibaba | データ | OSS バケットが KMS で暗号化されていない |
| Alibaba | データ | OSS バケットのバージョニングが有効になっていない |
| Alibaba | データ | アタッチされていない ECS ディスクが KMS で暗号化されていない |
| Alibaba | IAM | ECS インスタンスが RAM ロールに関連付けられていない |
| Alibaba | IAM | 完全な管理者権限「:」を持つ RAM ポリシーがアタッチされている |
| Alibaba | IAM | RAM ユーザーのアクセスキーが 90 日以内にローテーションされていない |
| Alibaba | IAM | RAM ユーザーに複数のアクティブなアクセスキーがある |
| Alibaba | IAM | RAM ユーザーが 90 日以上非アクティブである |
| Alibaba | ログ | OSS バケットログが有効になっていない |
| Alibaba | 管理 | ECS インスタンスのリリース保護が有効になっていない |
| Alibaba | ネットワーク | ECS インスタンスにパブリック IP アドレスがある |
| Alibaba | ネットワーク | ECS インスタンスが VPC ネットワークに関連付けられていない |
2026 年 8 月 9 日 (リリース 1.218)
今後の変更
ワークロード保護: Windows 脆弱性レポートの簡素化
クラウドサイバーエクスポージャー は Windows の脆弱性検出を合理化し、インストールされたアプリケーションのディレクトリ内にある個々の .exe と .dll のコンポーネントファイルではなく、アプリケーションレベルで検出結果を報告するようになりました。
この変更により、完全な脆弱性カバレッジを維持しながら、重複アラートを排除できます。
詳細については、Windows 脆弱性レポートの簡素化 (2026 年 8 月 23 日)を参照してください。
IaC: IaC ポリシー評価に関する問題の解決
Tenable は、インフラのコード化 (IaC) ポリシーのサブセットが特定の IaC リソースの評価を停止する原因となっていた問題を解決します。この問題がある間、これらのポリシーは新しい検出結果をオープンしたり、既存の検出結果をクローズしたりしません。
この修正は、クラウドサイバーエクスポージャー によって自動的に適用され、検出結果は正確なものになります。ポリシー、除外、ワークフローの設定変更は必要ありません。
詳細については、IaC ポリシー評価に関する問題の解決 (2026 年 8 月 16 日)を参照してください。
新機能
レポート: コンパクトなダッシュボードレポート
ダッシュボードレポートは、1 ページに 1 つのウィジェットではなく、1 ページに複数のウィジェットを組み合わせ、コンパクトなレイアウトで生成されるようになりました。これにより、レポートはより短く、よりスキャンしやすくなります。
レポートのページの [レイアウト] で [縦向き] または [横向き] を選択することもできます。
詳細については、レポートの作成を参照してください。
ネットワーク: 新しい PQC と暗号ネットワークエンドポイントプロパティ
クラウドサイバーエクスポージャー は、将来の Harvest-Now-Decrypt-Later (HNDL: 今収集して、後で解読) リスクを軽減するために PQC コンプライアンスをサポートするようになりました。4 つの新しいプロパティが、HTTPS 対応エンドポイントのネットワークエンドポイントプロファイルに追加されました。
- SSL/TLS バージョン
- SSL/TLS 暗号スイート
- SSL/TLS PQC サポート
- SSL/TLS 鍵交換グループ
ネットワークエンドポイントプロファイルに、サーバーがサポートするすべての暗号が一覧表示されるため、古くなった脆弱な暗号を把握しやすくなりました。
ワークロード保護: コンテナイメージのスキャンから除外された脆弱性の可視化
--output-include-ignored-vulnerabilities などの除外パラメーターを使用してコンテナイメージ CI/CD スキャンを実行した際、クラウドサイバーエクスポージャー は無視された CVE を保持し、スキャン結果とともに報告するようになりました。以前は、無視された CVE は出力から除外されていました。そのため、合格スキャンで脆弱性が見つからなかったのか、脆弱性が見つかったもののフィルターで除外されたのかを見分けることができませんでした。無視された脆弱性は、CLI 出力にも表示されます。
さらに、コンテナイメージ CI/CD スキャンプロファイルには、スキャン情報を示すスキャン設定パラメーターも表示されるようになりました。
詳細については、コンテナイメージ CI/CD を参照してください。
217 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | セキュリティ | ユーザーアクセスキー |
| Azure | AI | Microsoft Foundry Agent |
2026 年 8 月 2 日 (リリース 1.217)
今後の変更
SIEM 統合の検出結果プロパティの変更
Tenable は、SIEM 統合を通じて提供されるクラウドとコードの検出結果データについて、プロパティ名と構造を変更します。このフィードを使用して検出、ダッシュボード、またはレポートを作成する場合は、変更内容を確認し、リリース日までにプロパティマッピングを更新してください。
詳細については、SIEM 統合の検出結果プロパティの変更 (2026 年 8 月 30 日)を参照してください。
コンソール: ダッシュボードのトレンドウィジェットの変更
[概要] ダッシュボードの 4 つのトレンドウィジェットは、Explorer で使用されるのと同じアプローチであるクエリベースのモデルに移行します。
詳細については、ダッシュボードのトレンドウィジェットの変更 (2026 年 8 月 16 日)を参照してください。
新機能
脅威検出: Azure ストレージアカウント削除の脅威ルールに関する深刻度の更新
クラウドサイバーエクスポージャー は、Azure ストレージアカウント削除の脅威ルールに関する深刻度を「高」から「中」に変更しました。これは、セキュリティ運用とリスク管理の優先事項により適切に整合させるためです。
IaC: GitLab マージリクエストの IaC リスクをスキャンし、結果を SAST 形式で表示
クラウドサイバーエクスポージャー は、GitLab マージリクエストのスキャンをサポートするようになりました。CI/CD スキャン結果は、個別のレポートとしてではなく、GitLab Security タブと Security Dashboard に静的アプリケーションセキュリティテスト (SAST) 形式でネイティブに表示されます。
必要な GitLab 形式でスキャン結果を表示するように CI/CD スキャンを設定すると、マージリクエストワークフロー内で検出結果を表示することができます。
詳細については、IaC スキャンの設定と GitLab での SAST 形式の結果の表示を参照してください。
2026 年 7 月 26 日 (リリース 1.216)
新機能
脆弱性管理: Kubernetes クラスタノードの新しいエージェントバージョン
このリリースには、脆弱性検出とランタイムセキュリティモニタリングを実行する、クラスタノード用の新しいエージェントバージョンが含まれています。エージェントは自動的に更新されるため、このための対応は必要ありません。
このバージョンでは、次の機能が提供されます。
脆弱性管理: Kubernetes ノード上の新しいコンテナイメージのスキャンカバレッジの高速化
Kubernetes ワークロードセンサーは、新しいコンテナイメージまたは更新されたコンテナイメージについて、クラスタノードをより頻繁にスキャンするようになりました。そうしたイメージの検出とスキャンを約 30 分以内に行います。これには、CronJob やその他の一時的な Pod によって作成されたものなど、有効期間の短いイメージが含まれます。
以前は、センサーは周期的なサイクルで実行中のコンテナを一覧表示していました。サイクル間で開始および終了したコンテナは見落とされ、イメージの脆弱性スキャンが行われないままになる可能性がありました。
詳細については、エージェントベースの Kubernetes ワークロードスキャンを参照してください。
脆弱性管理: コンテナイメージのアカウント割り当ての変更
クラウドサイバーエクスポージャー は、コンテナイメージを所有するアカウントだけでなく、それらを実行するすべてのクラウドアカウントにコンテナイメージを割り当てるようになりました。これにより、2 つの変更が有効になります。
- パブリックイメージと未同期イメージ (docker.io や quay.io などからのもの) は、コンテナレジストリという名前の 1 つのアカウント所有者の下に統合されました。これは、新たな大まかな範囲として、アカウントフィルターと範囲フィルターで選択できます。
- 複数のクラウドアカウントで同じイメージを実行する場合、各アカウントの独自のインベントリビューと脆弱性ビューにそのイメージが表示され、その脆弱性、パッケージ、リスクが各アカウントのワークロードに関連付けられます。
この結果、アカウントダッシュボードに表示される脆弱性の件数が増加する可能性があります。これらのカウントは、新たに検出された脆弱性ではなく、前から存在していたものの、以前は使用アカウントに表示されなかったエクスポージャーが反映された数字です。必要な対応はありません。
詳細については、コンテナイメージのアカウント割り当ての変更 (2026 年 7 月 26 日)を参照してください。
脆弱性管理: GraphQL API の脆弱性に関するプラグインデータ
Vulnerability Management GraphQL API が脆弱性のプラグインデータを返すようになりました。それぞれの脆弱性には新しい Plugins リストが含まれており、各プラグインは以下を公開します。
- Id — Nessus プラグイン ID
- Name — プラグイン名
新しい PluginIds フィルターを使用すると、プラグインごとに Vulnerabilities、VulnerabilityInstances、PipelineContainerImageScans (CI/CD) をクエリできます。
シークレット検出の強化
クラウドサイバーエクスポージャー は、シークレット検出メカニズムを改善し、より多くのシークレットを検出することで、検出カバレッジの拡大と誤検出の削減を可能にしました。ロジックは自動的に更新されました。設定の変更は必要ありません。ポリシー管理、除外管理、検出結果のライフサイクルなどの既存のワークフローは変更されずに残ります。
この機能強化は、以下のポリシーに影響します。
- AWS リソースタグでシークレットが公開されている
- AWS EC2 インスタンスでシークレットが公開されている
- AWS CloudFormation スタックでシークレットが公開されている
- AWS ECS タスク定義でシークレットが公開されている
- AWS Lambda 関数でシークレットが公開されている
- GCP リソースラベルでシークレットが公開されている
- GCP VM インスタンスでシークレットが公開されている
- GCP App Engine サービスでシークレットが公開されている
- GCP Cloud Functions でシークレットが公開されている
- GCP Cloud Run サービスでシークレットが公開されている
- Azure リソースタグでシークレットが公開されている
- Azure ロジックアプリでシークレットが公開されている
シークレットの検出結果を管理する方法については、除外を参照してください。
IAM: AWS Centralized Root Access Management の可視性
クラウドサイバーエクスポージャー において、AWS 組織での AWS Centralized Root Access Management の使用状況が表示されるようになりました。これにより、どのアカウントがまだルート認証情報を持っているかを調べ、機能が想定どおりに有効になっているかどうかを確認できます。
AWS アカウントプロファイルで、以下を確認できます。
- 管理アカウント。メンバーアカウントの場合、それを管理する管理アカウントへのリンク。
- Centralized Root Access Management のステータス。管理アカウントの場合、次のうちどの機能がアクティブか。
- ルート認証情報の管理
- メンバーアカウントの特権ルートアクション
AWS ルートユーザープロファイルの [認証情報] タブには、ルートユーザーのパスワードが有効か無効かが表示されます。ここから、ルートサインイン認証情報がまだ存在するメンバーアカウントを見つけることができます。
これらのプロパティは Explorer でも利用でき、クエリやフィルタリングを行うことができます。アカウントとその管理アカウント間の新しい関係により、たとえば、ルートユーザーパスワードがまだ有効で、ルート認証情報の管理がアクティブなアカウントによって管理されているすべてのアカウントを検索する、といったクエリを作成できます。
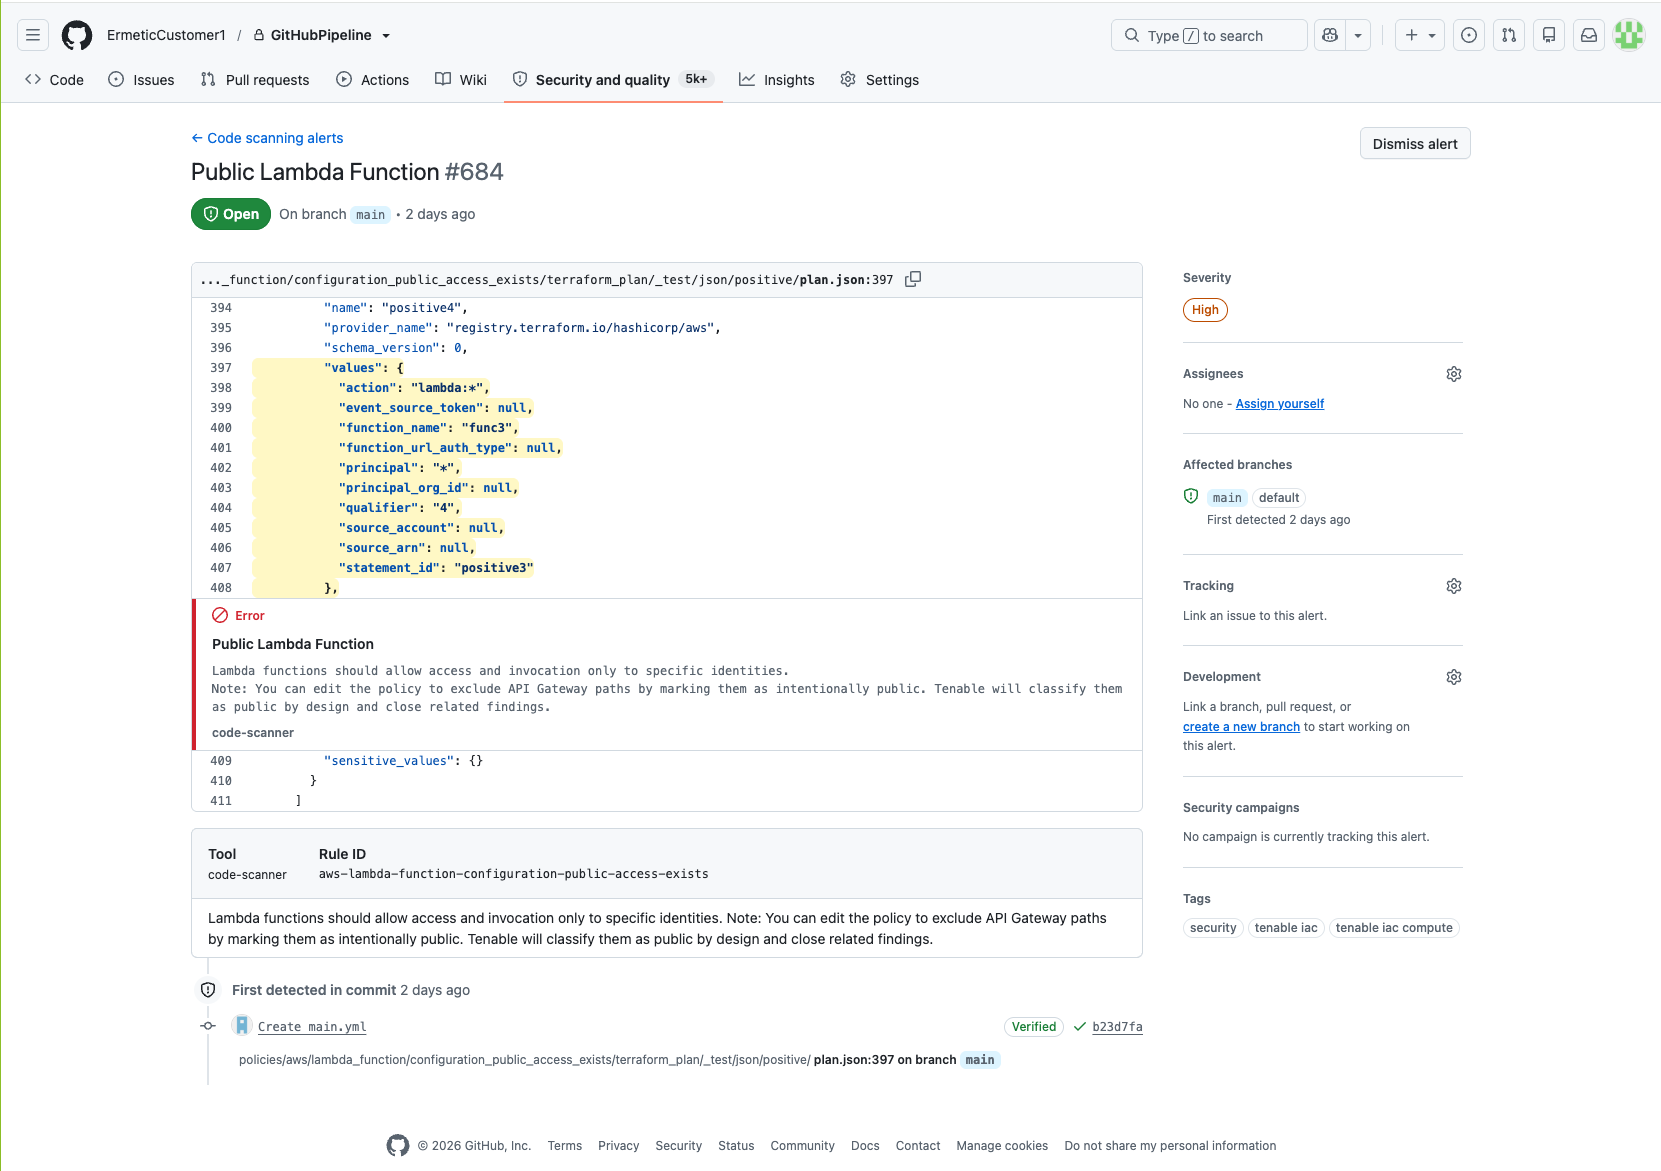
IaC: GitHub Advanced Security と GitLab との SARIF 出力の互換性
クラウドサイバーエクスポージャー は、GitHub Advanced Security (GHAS)、GitLab の [Security] タブおよび [Security Dashboard] と完全に互換性のある IaC とコンテナイメージスキャンの SARIF 出力を生成します。
CI/CD パイプラインスキャンのコードスキャン結果は、GitHub の [Code scanning] セクションに表示されます。結果には、深刻度分類、相対ファイルパス、リッチテキストの説明、各検出結果の関連タグが含まれます。
スキャン検出結果には次のタグが含まれます。
- security
- tenable iac
- スキャンカテゴリタグ (例: tenable iac IAM や tenable iac compute)
216 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | AI | AWS Bedrock AgentCore ゲートウェイ |
| AWS | AI | AWS Bedrock AgentCore ハーネス |
| AWS | AI | AWS Bedrock AgentCore メモリ |
| AWS | AI | AWS Bedrock AgentCore 送信認証 API キー |
| AWS | AI | AWS Bedrock AgentCore 送信認証 OAuth |
| AWS | AI | AWS Bedrock AgentCore 送信認証支払い |
| AWS | AI | AWS Bedrock AgentCore ポリシーエンジン |
| AWS | AI | AWS Bedrock AgentCore ランタイム |
| AWS | AI | AWS Bedrock AgentCore ワークロードアイデンティティ |
| AWS | AI | AI Search |
| Azure | AI | Microsoft Foundry ナレッジベース |
| Azure | AI | Microsoft Foundry ナレッジソース |
上記の新しい AWS リソースをサポートするには、AWS アカウントまたは組織の モニタリングポリシーを更新することをお勧めします。このリリースでは、次の新しい AWS アクセス許可が追加されています。
- bedrock-agentcore:GetAgentRuntime
- bedrock-agentcore:GetAgentRuntimeEndpoint
- bedrock-agentcore:GetApiKeyCredentialProvider
- bedrock-agentcore:GetGateway
- bedrock-agentcore:GetGatewayTarget
- bedrock-agentcore:GetHarness
- bedrock-agentcore:GetMemory
- bedrock-agentcore:GetOauth2CredentialProvider
- bedrock-agentcore:GetPaymentCredentialProvider
- bedrock-agentcore:GetWorkloadIdentity
- bedrock-agentcore:List*
2026 年 7 月 19 日 (リリース 1.215)
今後の変更
脆弱性管理: コンテナイメージのアカウント割り当ての変更
Tenable は、脆弱性の可視性をより正確で予測しやすいものにするために、コンテナイメージを クラウドサイバーエクスポージャー のクラウドアカウントに割り当てる方法を変更しています。詳細については、コンテナイメージのアカウント割り当ての変更 (2026 年 7 月 26 日)を参照してください。
新機能
モビライゼーション: Jira の OAuth 2.0 認証
基本認証に加えて、OAuth 2.0 を使用して Jira チケッティング統合を認証できるようになりました。OAuth を使用すると、セキュリティポリシーでトークンベースの認証が必須である、または基本認証が禁止されている組織が Jira を クラウドサイバーエクスポージャー に接続できます。統合は、Jira サービスアカウント用に作成した OAuth 2.0 認証情報を介して接続します。
Jira インスタンスをアクティブ化するときに、[OAuth] (推奨) を選択し、Jira で作成した OAuth 2.0 のクライアント ID とクライアントシークレットを入力します。基本認証は引き続き利用できます。
詳細については、Jira との統合を参照してください。
クラウドデプロイメント: GCP、OCI、Alibaba Cloud 用の Terraform デプロイメント
コードを介して、バージョン管理され、再現性があり、パイプラインに適した方法でクラウド環境を接続できるようになりました。Terraform は、Google Workspace、GCP 組織、Alibaba Cloud 組織、Alibaba Cloud アカウント、OCI テナンシのオンボーディングウィザードで利用できます。
Alibaba Cloud リソースの可視性の改善
クラウドサイバーエクスポージャー の Alibaba Cloud の組織とアカウントにおける既存のリソースへの可視性が向上しました。過去にオンボーディングした環境の場合は、オンボーディングスクリプトを実行するか、必要なアクセス許可があることを手動で確認してください。
Explorer: グループ化されたデータの集計
Explorer のクエリ結果をテーブルでグループ化すると、各グループに各列の集計された概要が表示され、集計方法は列のデータ型に対応するようになりました。大規模な結果セットの構成を一目で確認できるので、すべてのグループを展開したり、スプレッドシートにエクスポートしたりする必要はありません。
たとえば、未解決の検出結果をアカウント別にグループ化して、各アカウントでの件数と、深刻度別の内訳を確認し、最も重大な検出結果が多いアカウントを最初に掘り下げることができます。
新しいネットワークスキャナーリソース: GCP App Engine
クラウドサイバーエクスポージャー は、GCP App Engine のサポートを追加することで、トランスポート層スキャンにおけるクラウドリソースのカバレッジを拡大しました。
Kubernetes: 215 における新しいアドミッションコントローラーポリシー
| カテゴリ | 名前 |
|---|---|
| アドミッションコントローラー | Pod セキュリティ標準 - AppArmor |
| アドミッションコントローラー | Pod セキュリティ標準 - Seccomp |
詳細については、アドミッションコントローラーポリシーを参照してください。
215 における新しい脅威ルール
このリリースでは、以下の脅威ルールが追加されました。
| プロバイダー | 深刻度 | MITRE 戦術 | 名前 |
|---|---|---|---|
| AWS | 重大 | 持ち出し | AWS Glue Data Catalog が公開されている |
| AWS | 重大 | 影響 | AWS KMS キーポリシーのロックアウトセーフティチェックがバイパスされた |
| AWS | 重大 | ラテラルムーブメント | コマンド実行ドキュメントを使用して、すべてのインスタンスを対象とする AWS SSM 関連付けが作成された |
| AWS | 高 | 防御妨害 | AWS CloudTrail 証跡設定が変更され、ログの可視性が低下した |
| AWS | 高 | 防御妨害 | AWS Config レコーダーまたは配信チャネルが中断された |
| AWS | 高 | 防御妨害 | AWS Security Hub が無効化されたか、検出結果アグリゲータが削除された |
| Azure | 中 | 影響 | Azure コンピューティングディスクのスナップショットが削除された |
| Azure | 中 | 影響 | Azure コンピューティング復元ポイントが削除された |
| Azure | 中 | ステルス | ストレージアカウント Blob コンテナの不変ポリシーが削除された |
| GCP | 高 | 防御妨害 | GCP ログバケットが削除された |
| GCP | 高 | 防御妨害 | GCP ログシンクが削除された |
| GCP | 高 | 防御妨害 | GCP VPC ネットワークが削除された |
| GCP | 中 | 防御妨害 | GCP ログシンクが変更された |
| GCP | 中 | 影響 | GCP ストレージバケットが削除された |
215 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | AI | Bedrock ガードレール |
2026 年 7 月 12 日 (リリース 1.214)
今後の変更
データ保護: シークレット検出の強化
Tenable は、誤検出を減らして、より多くのシークレットを検出するため、シークレット検出メカニズムを改善しています。リリースは 2026 年 7 月 19 日に予定されています。詳細については、シークレット検出の強化 (2026 年 7 月 26 日)を参照してください。
新機能
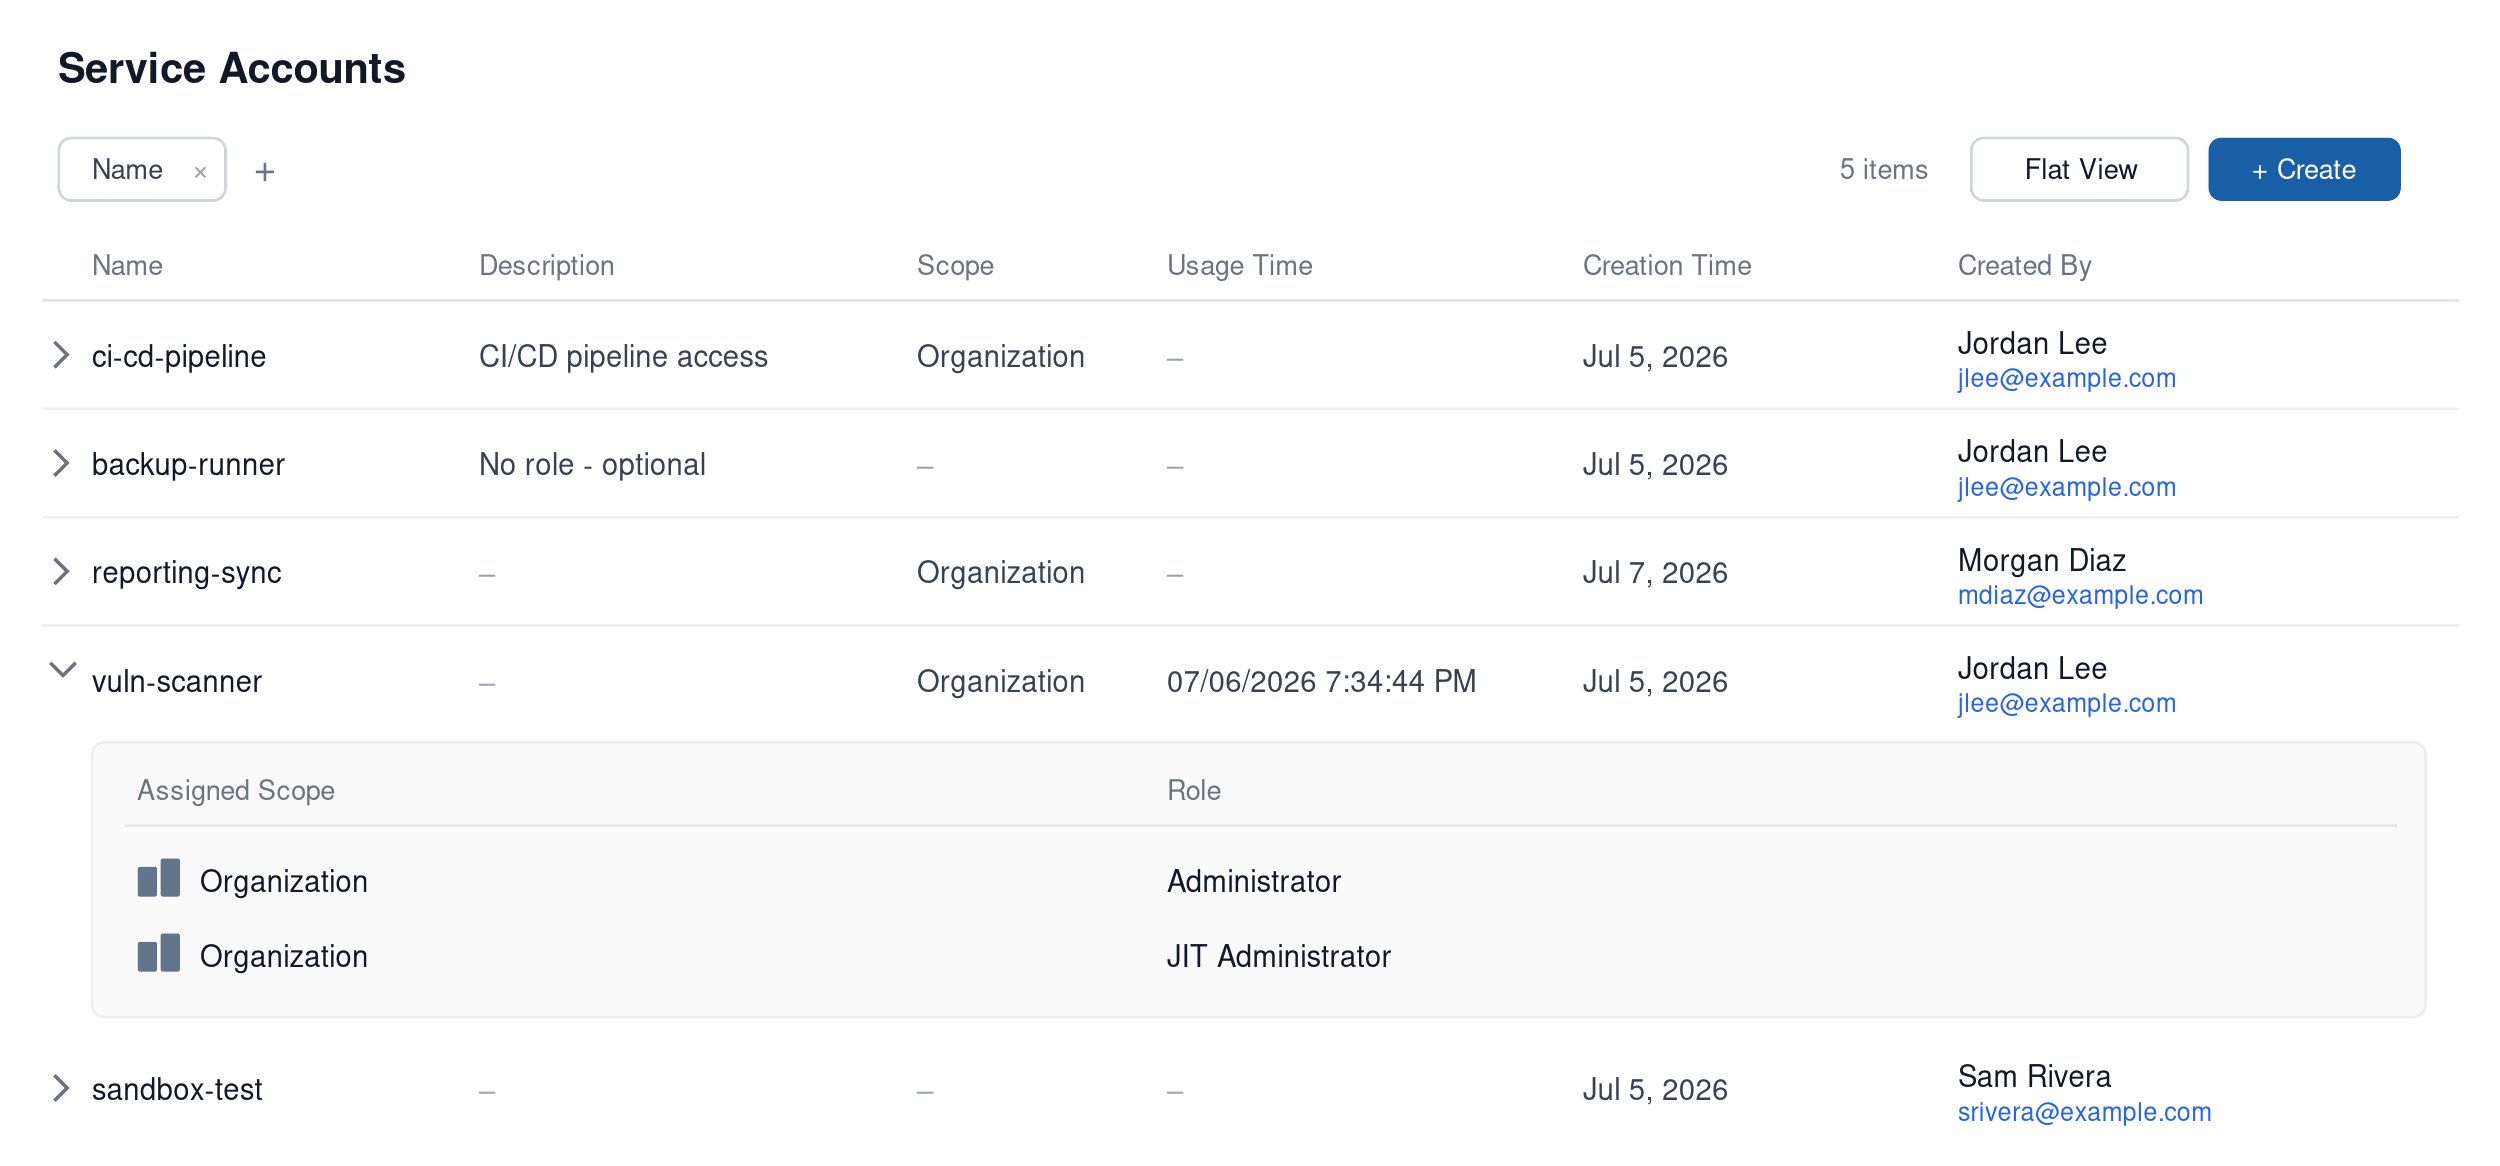
アクセス管理: API アクセス用のサービスアカウント
クラウドサイバーエクスポージャー では、サービスアカウントを使用して、API へのプログラムによるアクセスを管理するようになりました。サービスアカウントは、独自のロールと独自のシークレット (旧 API トークン) を持つ非人間アイデンティティで、[設定] > [アクセス管理] にある新しい [サービスアカウント] ページで作成されます。
各サービスアカウントには最大 2 つのアクティブなシークレットが保持されるため、ダウンタイムなしで認証情報をローテーションできます。具体的に言うと、新しいシークレットを作成し、アプリケーションをそのシークレットに切り替え、動作を確認してから古いシークレットを削除します。このリリースより前のリリースでは、アイデンティティごとにトークンが 1 つだったため、まずアクティブな認証情報を削除してから代替を作成する必要があり、切り替えの際にアプリケーションを認証できませんでした。
変更点
- [API] ページが、[設定] > [アクセス管理] > [サービスアカウント] に移動しました。
- トークンという用語がシークレットに変更されました。作成時に一度表示される値がシークレットです。
- ロールはサービスアカウントごとに割り当てられ、それぞれが 1 つの範囲に関連付けられます。1 つのアカウントで、複数の範囲の複数のロールを保持できます。
- サービスアカウントでの作成と削除のアクションは、システム監査に記録されます。
- 既存の API アクセスに変更はありません。Authorization: Bearer <secret> ヘッダーにシークレットを渡します。
脆弱性管理: Microsoft Windows の修正サポートの拡張
Tenable で Microsoft Windows プラグインがサポートされるようになりました。Windows の脆弱性の修正を、コンソールで直接管理できます。
Alibaba Cloud: Cloud OSS バケットのデータスキャン
Tenable で Alibaba Cloud OSS バケットのデータスキャンがサポートされるようになりました。
このスキャンを有効にするには、以下が必要です。
- Alibaba クラウド統合のデータリソーススキャン (データ保護) アクセス許可の有効化 (オンボーディングウィザードを使用するか、手動で行います)
- オブジェクトストレージのスキャンの有効化 ([設定] > [セキュリティ] > [データ] で行います)
これらのリソースは、スキャンの実行後にスキャンベースの請求対象のリソースとしてカウントされます。
脅威の検出: 検出ロジックの改善
2026 年 7 月 12 日時点で、Tenable は誤検出を減らし、より忠実度の高い検出を提供するため、検出ロジックを改善しました。詳細については、次を参照してください。
Kubernetes: 214 における新しいアドミッションコントローラーポリシー
| カテゴリ | 名前 |
|---|---|
| アドミッションコントローラー | Pod セキュリティ標準 - ホストのファイルシステム |
| アドミッションコントローラー | Pod セキュリティ標準 - 読み取り専用ルートファイルシステム |
| アドミッションコントローラー | 全般 - Pod のサービスアカウントトークンの自動マウント |
| アドミッションコントローラー | 全般 - エンドポイント編集デフォルトロールのブロック |
| アドミッションコントローラー | 全般 - サービスアカウントの更新のブロック |
詳細については、アドミッションコントローラーポリシーを参照してください。
JIT: 資格アカウント選択の変更
クラウドサイバーエクスポージャー で資格を追加または編集するときに、アカウント範囲を選択できるようになりました。
-
 子の範囲が一部のみ選択されています。
-
 子の範囲がすべて選択されていますが、親フォルダーは選択されていません。すべての子を選択するか、親をダブルクリックできます。
-
 親フォルダーが選択されています。現在および将来の子の範囲がすべて継承によって自動的に選択されます。
カスタムポリシー: Explorer ベースのテンプレート
追加のカスタムポリシーテンプレートで、リソースの範囲設定に Explorer フィルターが使用されるようになりました。カスタムポリシー: Explorer ベースのテンプレートで開始された変換は継続されます。
以下のテンプレートが更新されました。
| テンプレート | クラウド | GraphQL API: __typename |
|---|---|---|
| これらのリソースはコードとして管理される必要がある | AWS |
|
| これらのリソースはコードとして管理される必要がある | Azure |
|
| これらのリソースはコードとして管理される必要がある | GCP |
|
| これらの VPC にはインターネットゲートウェイがアタッチされるべきではない | AWS |
|
| これらのサブネットはインバウンドインターネット接続を許可すべきではない | AWS |
|
214 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | AI | Microsoft Foundry インデックス |
2026 年 7 月 5 日 (リリース 1.213)
新機能
データ保護: データ分類の除外
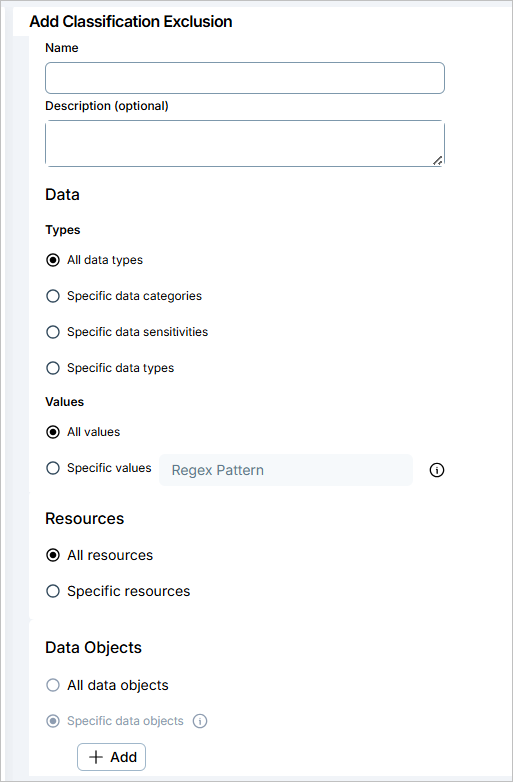
分類の除外を作成して、Tenable 分類エンジンが無視すべき機密データを制御できるようになりました。分類の除外を使用することで、データスキャンを微調整し、機密性の高いデータタイプに一致するものの実際のリスクではないデータ (内部メールドメインやテストデータなど) からノイズをカットできます。
分類の除外は定義したデータと場所の分類のみを抑止します。スキャンは引き続きリソースで実行されるため、請求対象への影響はなく、他の機密データは引き続き機密扱いになります。
主な機能
- リソース範囲に基づく機密データの無視: すべてまたは特定のデータタイプを選択してデータを除外し、Explorer ベースのクエリを使用して除外を特定のリソースに絞り込みます。
- 特定の値の無視: 特定のデータタイプから既知の値またはパターン (RE2 正規表現) を除外します。たとえば、メールデータタイプに一致する企業メールドメインなどです。
- 正確な場所のターゲティング: 場所条件 (データベース名、データベーススキーマ、データベーステーブル、ファイル拡張子、オブジェクトパス) を OR ロジックと組み合わせて、どの場所のデータを無視するかを正確に特定します。
[設定] > [データ] > [分類の除外] で分類の除外を管理します。分類の除外は、自分の範囲内で作成、編集、有効化、無効化、削除できます。
詳細については、こちらのドキュメントを参照してください。
脅威の検出: コンテナドリフトの検出
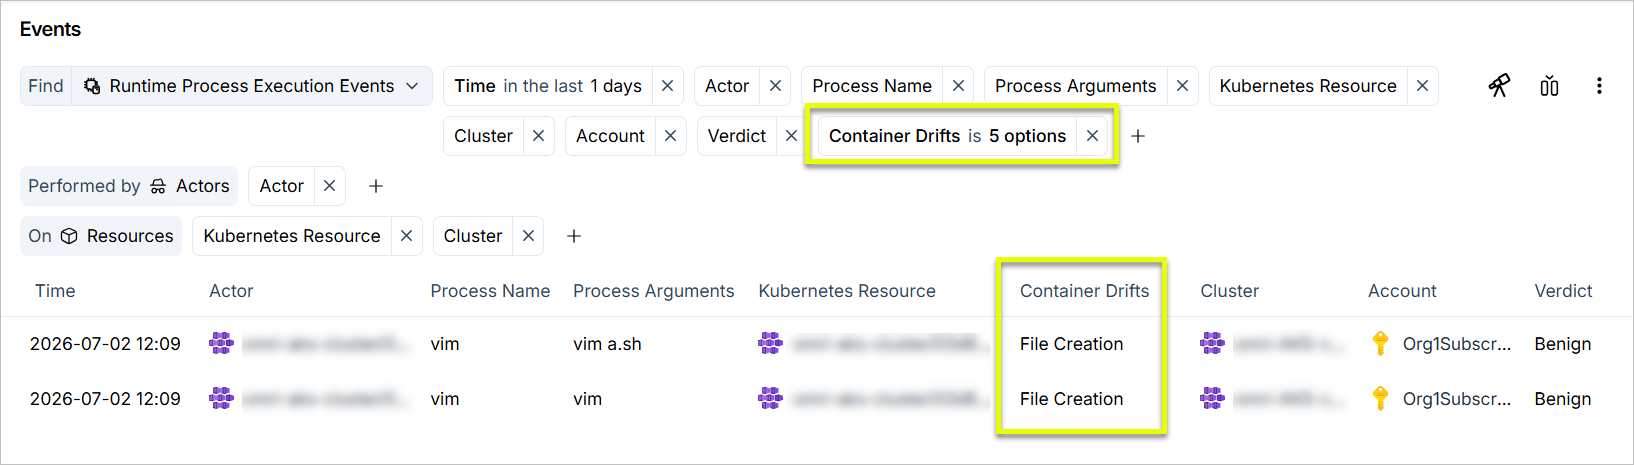
クラウドサイバーエクスポージャー は、実行されたプロセス上のコンテナドリフトを検出するようになりました。ランタイムセンサーを使用して、Tenable は実行された各プロセスをデプロイされたコンテナイメージと比較し、デプロイ後に作成、変更、削除された、または所有権やアクセス許可が変更されたファイルにフラグを立てます。これらは、不変のワークロードにおける改ざんの強力な指標となります。ランタイムプロセス実行イベントの新しい [コンテナドリフト] 列にドリフトが表示されます。
詳細については、Tenable が検出する脅威を参照してください。
脅威の検出: 検出ロジックの改善
Tenable は、誤検出を減らし、より忠実度の高い検出を提供するため、検出ロジックを改善しています。詳細については、次を参照してください。
モビライゼーション: ServiceNow の OAuth 2.0 認証
基本認証に加えて、OAuth 2.0 を使用して ServiceNow チケッティング統合を認証できるようになりました。OAuth を使用すると、セキュリティポリシーでトークンベースの認証が必須である、または基本認証が禁止されている組織が ServiceNow を クラウドサイバーエクスポージャー に接続できます。統合は、ServiceNow に登録した範囲指定されたサービスアカウントアプリケーションを介して接続されます。
ServiceNow インスタンスをアクティブ化するときに、OAuth (推奨) を選択し、ServiceNow に登録した OAuth アプリケーションのクライアント ID とクライアントシークレット を入力します。基本認証は引き続き利用できます。
詳細は、ServiceNow との統合を参照してください。
ワークロード保護: VPR (脆弱性優先度格付け) スコアの強化
2026 年 7 月 1 日付けで、Tenable はより正確で統一されたリスクのビューを提供するため、スコアリングエンジンを更新しました。現行の VPR が、クラウドサイバーエクスポージャー を含む Tenable プラットフォーム全体の主要な VPR になりました。この更新は、脆弱性の深刻度メトリクスとして VPR を使用している場合にのみ関連します。
- VPR 統合: 従来の VPR モデルは廃止されました。以前は「ベータ」とラベル付けされていた高忠実度モデルが現在は標準の VPR です。
- 現在有効: ベータ段階の終了によって、この VPR スコアが公式スコアとなり、脆弱性の深刻度の計算、検出結果の作成、設定されたワークフローに反映されます。VPR (脆弱性優先度格付け) の強化 (2026 年 7 月 1 日)。
ワークロード保護: コンテナイメージの脆弱性スキャンソース
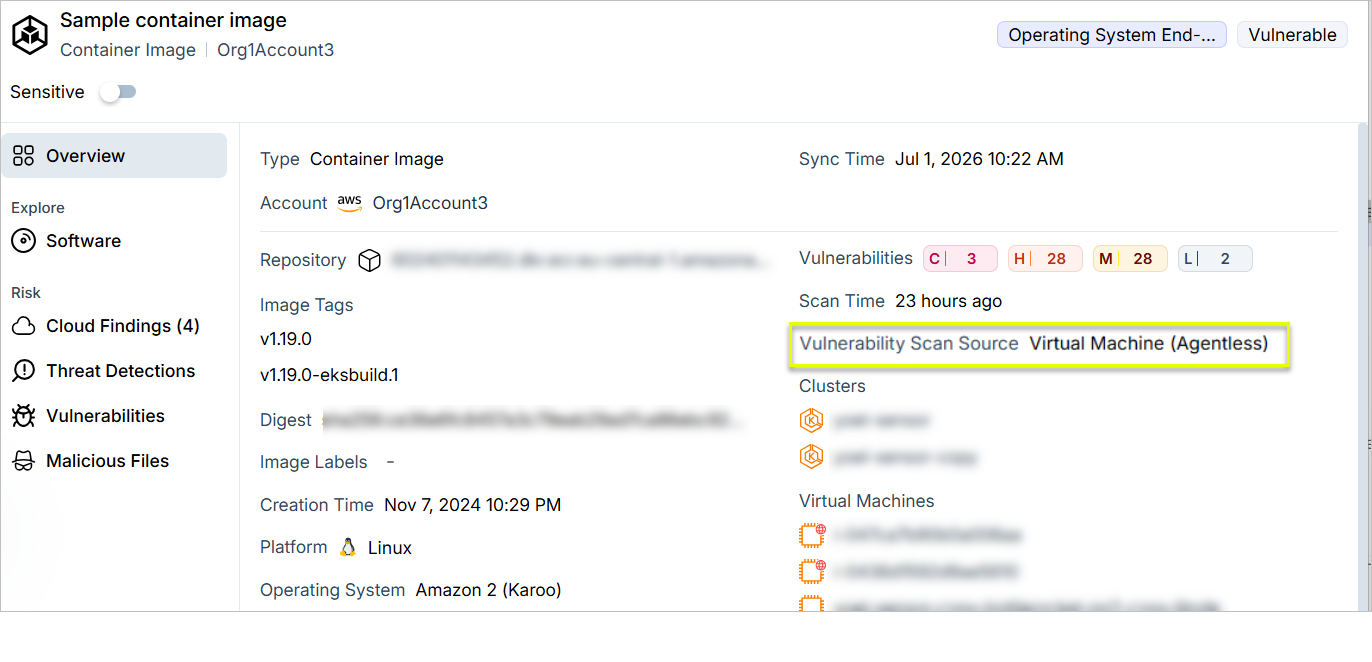
コンテナイメージのプロファイルに、クラウドサイバーエクスポージャー が各イメージの脆弱性データを収集した方法が表示されるようになりました。[概要] タブの [脆弱性のスキャンソース] で、次のいずれの方法が使用されたのか確認できます。
- コンテナレジストリ (エージェントレス)
- 仮想マシン (エージェントレス)
- エージェント
ワークロード保護: Linux の OS パッケージのタグ付け
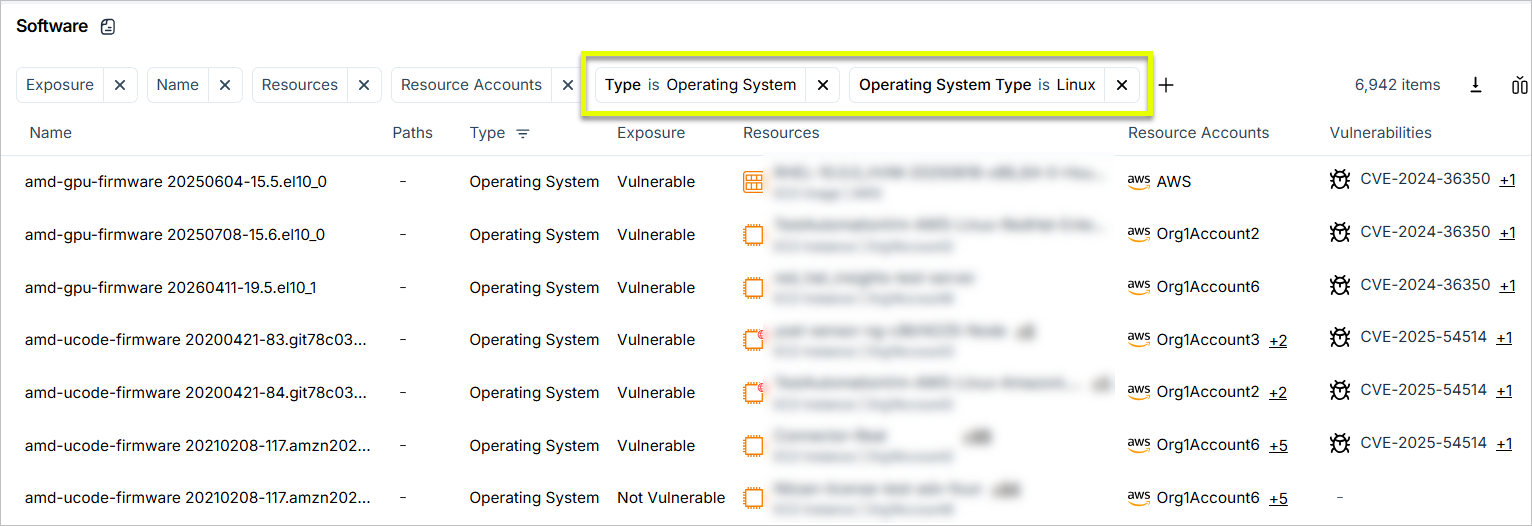
クラウドサイバーエクスポージャー は、カーネル、glibc、openssl、systemd、apt などの Linux オペレーティングシステムパッケージを、ソフトウェアインベントリのオペレーティングシステムとしてタグ付けするようになりました。脆弱性の修正を計画するときにオペレーティングシステムパッケージをアプリケーションライブラリから分離するには、[ソフトウェア] ページに [タイプ] > [オペレーティングシステム] のフィルターを適用します。
ワークロード保護: マルウェアスキャンのファイルタイプ対象範囲の拡大
クラウドサイバーエクスポージャー のマルウェアスキャンは、node_modules、site-packages、vendor/bundle、ブラウザ拡張スクリプト、Linux の /tmp にあるすべてのファイル内の依存関係など、より広範なスクリプトとコードファイルのセットをカバーするようになりました。これにより、サプライチェーンやスクリプトベースの脅威の検出が向上します。
詳細については、悪意のあるファイルを参照してください。
コンソール: 統合イベントページ
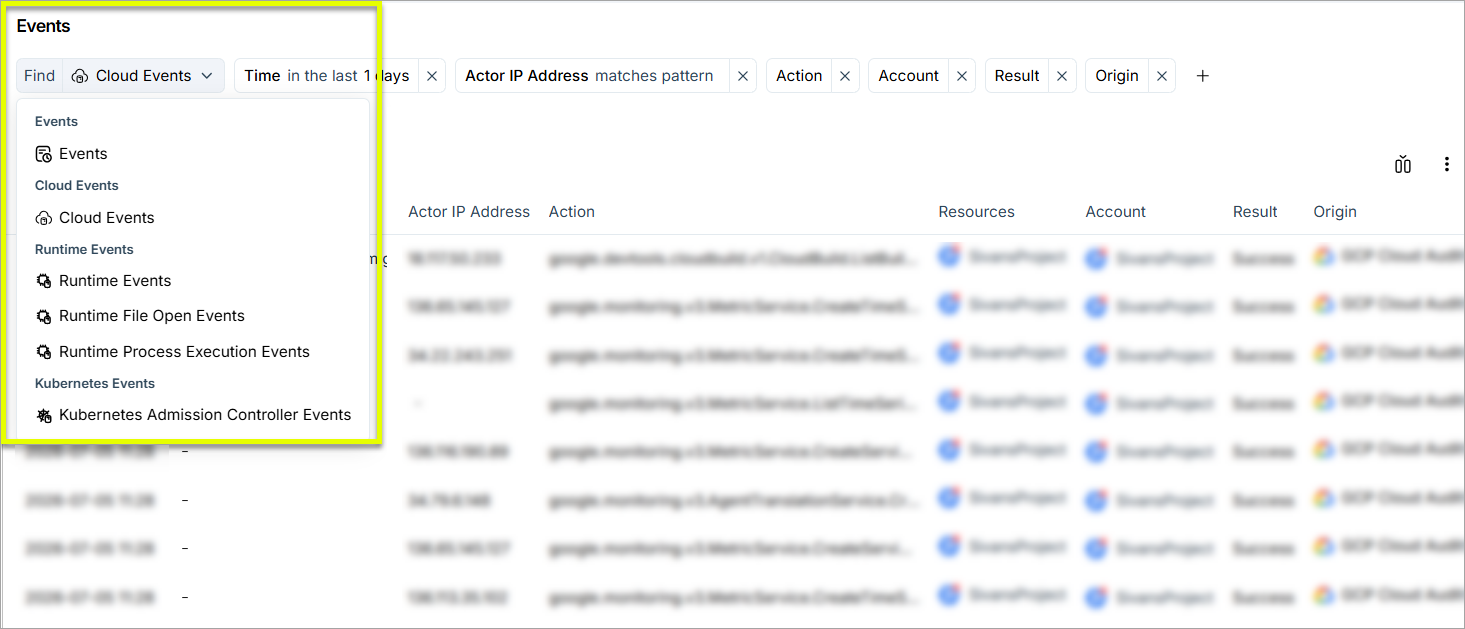
[イベント] 画面で、クラウド、ランタイム、Kubernetes アドミッションコントローラーのイベントが 1 つのアクティビティログに統合されました。この画面は、大量のイベントデータを迅速にクエリするために作られています。イベントタイプセレクタを使用して、すべてのイベントを一度に表示するか、次の特定のタイプに焦点を当てるかを選択できます。
- クラウドイベント
- ランタイムイベント (ランタイムファイルオープンイベントやランタイムプロセス実行イベントを含む)
- Kubernetes アドミッションコントローラーイベント
詳細については、イベントを参照してください。
コンソール: コンソールからのフィードバックの送信
コンソールから直接 クラウドサイバーエクスポージャー 製品チームにフィードバックを送信できるようになりました。上部のナビゲーションバーで、 > [フィードバック] をクリックして、コメントまたは機能リクエストを送信します。
新しい Tenable Kubernetes Helm チャートバージョン
Tenable Kubernetes Helm チャートのバージョン 1.1.6 が利用可能になりました。これには、アドミッションコントローラーによるシークレットへのアクセス、カスタム CA 証明書のサポート、新しいエージェントバージョンが含まれます。
新機能
- アドミッションコントローラーによるシークレットへのアクセス。 アドミッションコントローラーは、オプションでイメージプルシークレットを読み取り、デプロイされているイメージを識別できるようになりました。これは、既知の脆弱性を持つイメージを使用するワークロードに警告したり、ブロックしたりする、新しい脆弱なコンテナイメージポリシーを有効にするために必要です。シークレットへのアクセスはデフォルトではオフになっています。オンにするには --set admissionController.readSecrets=true を設定します。脆弱なコンテナイメージを参照してください。
- カスタム CA 証明書。 インスペクションプロキシまたは内部認証局の背後にある環境で、チャートからすべての クラウドサイバーエクスポージャー ワークロードに CA 証明書を提供できるようになりました。pem でインラインにするか、secretName を使用して既存のクラスタシークレットを参照して、values.yaml の新しい containerCaCertificate セクションにこれを設定します。コマンドラインから設定することもできます。secretName の場合は --set、pem の場合は --set-file です。Helm チャートを介してクラスタを接続するを参照してください。
- 新しいエージェントバージョン。 このバージョンには、脆弱性検出とランタイムセキュリティモニタリングを実行する、クラスタノード用の新しいエージェントが含まれています。また、このリリースでは新たにコンテナドリフトの検出も提供します。脅威の検出: コンテナドリフトの検出を参照してください。
アップグレード
- プライベートレジストリ。新しい Tenable コンテナイメージをプライベートレジストリにプルし、helm repo update と helm upgrade を実行します。 helm repo update コマンドによって、チャートが最新バージョンに更新されます。プライベートレジストリを使用するクラスタを参照してください。
- GitOps ワークフロー (Argo CD または Flux)。設定に新しいチャートバージョンを固定します。GitOps ツールによる Helm チャートのデプロイメントを参照してください。
注意:
- Tenable では、最新のエージェントとその機能を利用するために、新しいバージョンにアップグレードすることを推奨しています。
- この Helm チャートバージョンは、既存のエージェントと完全に下位互換性があります。このチャートバージョンにアップグレードしても、クラスタですでに実行中のエージェントをアップグレードする必要はありません。
ネットワーク: 新しいネットワークスキャナーリソース
クラウドサイバーエクスポージャー は、トランスポート層とアプリケーション層をスキャンする際のクラウドリソースの対象範囲を拡大しました。
コンプライアンス: CIS Kubernetes 2.0.1 のサポート
クラウドサイバーエクスポージャー は、コンプライアンス基準として CIS Kubernetes 2.0.1 をサポートするようになりました。このフレームワークは、Kubernetes 向けの客観的で合意に基づいたセキュリティガイドラインとして機能します。
213 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | AI | Bedrock データソース |
| AWS | AI | Bedrock ナレッジベース |
| Azure | AI | Microsoft Foundry ガードレール |