Tenable One Cloud Exposure 今後の変更
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このページでは、クラウドサイバーエクスポージャー の主な変更予定について説明します。プラットフォームの使用方法に影響する変更や、後方互換性の問題が発生する可能性のある変更が含まれます。予定日は変更される場合があります。
| 変更 | 説明 | 日付 | 対応の必要性 |
|---|---|---|---|
| ワークロードスキャンの除外のアップデート | スキャンの除外が一般提供となり、リソースごとのタグベースの除外オプションが、仮想マシン、仮想マシンイメージ、コンテナイメージをカバーする単一のクエリベースのタブに置き換えられました。 | 2026 年 10 月 25 日 | 対応不要 |
| シークレット検出エンジンのアップデート | シークレット検出エンジンを拡張し、シークレットキー、トークン、機密性の高い URL をカバーするシークレットデータタイプを 150 個以上追加します。 | 2026 年 9 月 6 日 | 対応不要 |
| 非推奨のスキャンステータス API のフィールド | スキャンステータスに関連する各種 GraphQL API フィールドが非推奨となります。 | 2026 年第 3 四半期 | 対応不要 |
 ワークロードスキャンの除外のアップデート (2026 年 10 月 25 日)
リリース予定日: 2026 年 10 月 6 日
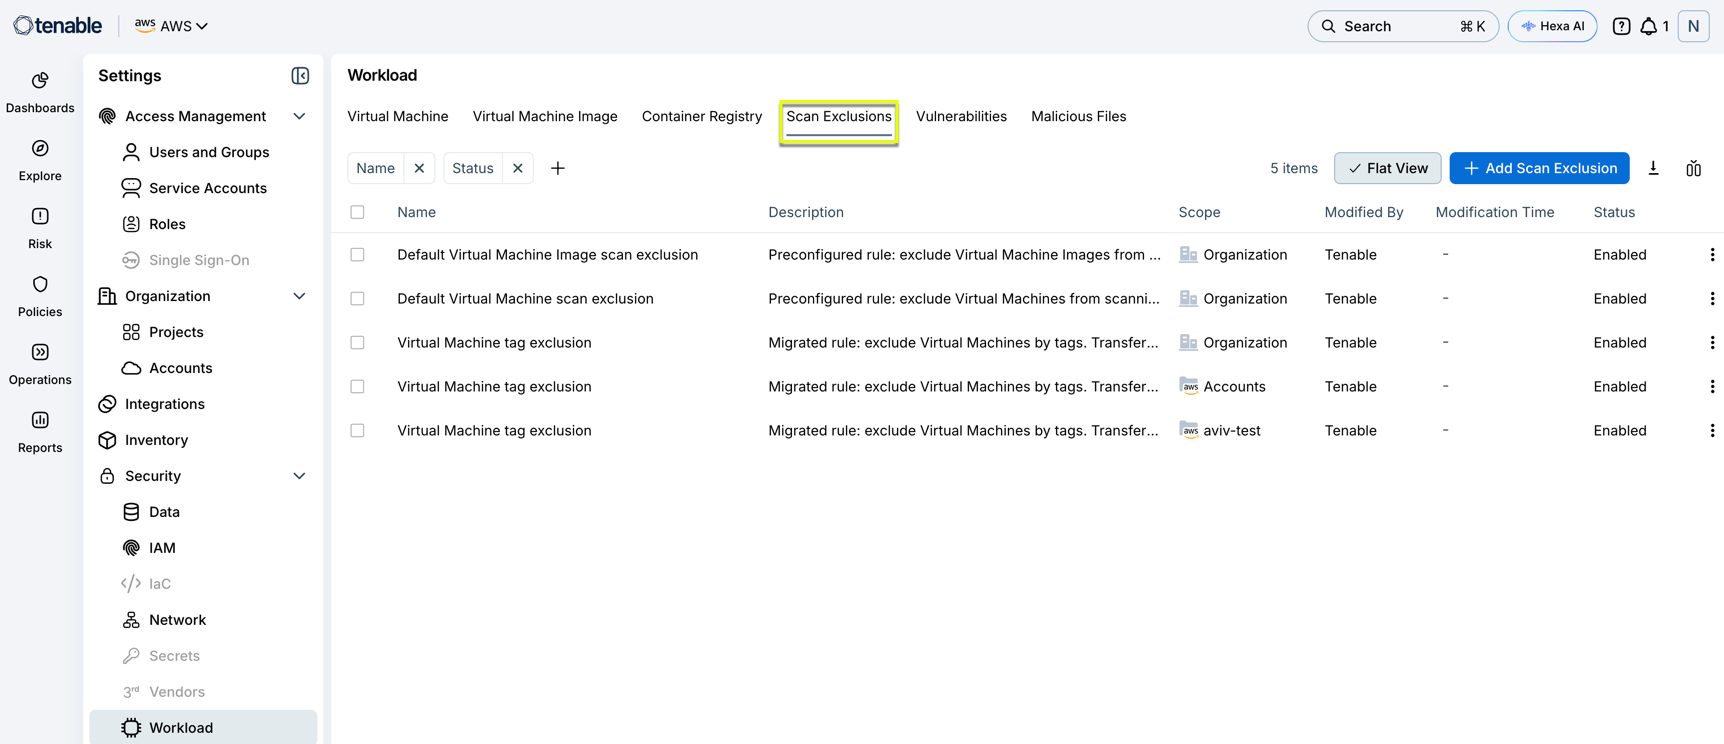
スキャンの除外は、早期公開から一般提供に移行しています。[スキャンの除外] は、、[仮想マシン]、[仮想マシンイメージ]、[コンテナレジストリ] と並んで、[設定] > [クラウドサイバーエクスポージャー] > [ワークロード] のタブになります。
{height="" width=""}
スキャンの除外では、エクスプローラーと同じクエリビルダーを使用します。これを使用して、スキャンをスキップする仮想マシン、仮想マシンイメージ、コンテナイメージを定義します。
同時に、[仮想マシンの除外タグ] と [仮想マシンイメージの除外タグ] タブも削除されています。すべてのワークロードリソースタイプのすべてのスキャンの除外が、[スキャンの除外] から作成、管理されるようになりました。
- クエリベースのルール。スキャンの除外を使用すると、リージョン、アカウント ID、リソース名、タグなどの任意の
リソース属性に対してクエリを作成できるため、
柔軟性とスケーラビリティが実現します。 - タグ付けの前提条件なし。以前は、仮想マシンまたは
イメージをスキャンから除外するには、まずクラウドプロバイダーでタグ付けする必要がありました。スキャンの除外では、クラウドプロバイダーのタグを変更せずに除外を定義できます。 - コンテナレジストリの除外。タグベースの除外は、コンテナレジストリをカバーできない場合があります。ただし、スキャンの除外を使用すると、仮想マシンと同じ方法でコンテナイメージを除外できます。
- 動的クエリ。除外は、クエリとして一度定義するだけです。クエリに一致する新しいリソースはそれぞれ、次のスキャンサイクルから除外されます。
- すべての除外を 1 か所で処理。すべての除外を 1 つの表で表示、編集、有効化、無効化、削除します。プレビューには、各除外の対象となるリソースが表示されます。
お客様による対応は必要ありません。既存の除外はスキャンの除外に移行され、引き続き機能します。
移行後は、[スキャンの除外] で除外を確認し、除外を作成、編集、または削除できます。
シークレット検出エンジンのアップデート (2026 年 9 月 6 日)
クラウドサイバーエクスポージャー は、シークレット検出エンジンを拡張し、シークレットキー、トークン、機密性の高い URL をカバーするシークレットデータタイプを 150 個以上追加します。サポート対象のシークレットデータタイプに関する完全な更新リストについては、シークレットデータタイプを参照してください。
- カバレッジの拡大。エンジンはより多くの種類のシークレットを検出して分類し、これまで認識されていなかったエクスポージャーを捉え、シークレットエクスポージャー態勢における盲点を減らします。
- 検出結果の正確性の向上。検出ロジックの改善により、既存の検出結果の一部が誤検出として再分類またはクローズされる可能性があります。この更新は、単に新規検出を追加するだけでなく、誤検出の修正も行います。
- よりきめ細かな制御。新しいシークレットタイプは、データタイプの管理、分類の除外、カスタムポリシーを使用して個別に制御できます。
この検出ロジックは、リリース日に自動的に更新されます。設定の変更は必要ありません。
新しいシークレットデータタイプは、特定のデータタイプに設定されている分類の除外やカスタムポリシーには追加されません。これらは、任意のデータタイプ、シークレットデータカテゴリ、または関連するデータ機密レベルに対して設定された除外またはポリシーにのみ自動的に追加されます。8 月 30 日以降に必ず設定を確認し、新しいデータタイプが想定通りにカバーされていることを確認してください。
非推奨のスキャンステータス API のフィールド (2026 年第 3 四半期)
以下の GraphQL API フィールドは非推奨になる予定です。
| 非推奨フィールド | 新しいフィールド | 影響を受けたリソース |
|---|---|---|
| ScanStatus | VulnerabilityScanStatus | 仮想マシン (AWS、Azure、GCP、OCI、オンプレミス) |
| ScanStatusDescription | VulnerabilityScanStatusDescription | 仮想マシン (AWS、Azure、GCP、OCI、オンプレミス) |
| ScanTime | VulnerabilityScanTime | すべてのコンピューティングインスタンスと VM イメージ |
クラウドサイバーエクスポージャー API フィールドとフィルター全体の一貫性と整合性を確保します。
脆弱性管理に使用される汎用的な名前のスキャン関連フィールドは、データやネットワークのスキャンと混同されないように名前が変更されました。
クラウドサイバーエクスポージャー GraphQL API を使用する場合、ワークフローはこれらの変更の影響を受ける可能性があります。