Tenable One Cloud Exposure 2026 年第 2 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2026 年 6 月 28 日 (リリース 1.212)
新機能
 OCI: 再設計された OCI テナンシ統合
Tenable は、OCI テナンシ統合を再設計して、セットアップ時間を短縮し、設定を簡素化しました。
主な改善
- 合理化されたセットアップ: オンボーディングウィザードが 4 ステップから 2 ステップに簡略化されました。統合名、機能、OCI 認証情報は、1 つの [設定] ステップでまとめて設定できるようになり、その後 [範囲] のステップに移ります。
- アクセス許可のバリデーション: OCI 認証情報は送信時にバリデーションされます。欠落や設定ミスがあれば、それを具体的に示すエラーメッセージが表示されます。
カスタムポリシー: Explorer ベースのテンプレート
カスタムポリシーテンプレートの特定のグループで、Explorer フィルターを使用して、ポリシーが適用されるリソースを定義できるようになりました。以前は、テンプレートの設定で、静的リストからリソースを選択する必要がありました。
Explorer ベースのテンプレートでは、リソースの属性と条件を使用して範囲を定義できます。このポリシーは、手動で選択したリソースだけでなく、クエリに一致するすべてのリソースに適用されます。これにより、より正確に制御でき、複数のフィルターを柔軟に組み合わせることができます。このテンプレートを設定すると、Explorer クエリエディターが右側のパネルに表示されます。そこで、事前に作成したクエリを調整できます。
以下のテンプレートが更新されました。
| テンプレート | クラウドサポート | GraphQL API: __typename |
|---|---|---|
| これらのリソースのみをこれらのキーを使用して暗号化する必要がある |
|
|
| これらのリソースはこれらのタグを持っている必要がある |
|
|
コンプライアンス: CIS Azure 6.0.0 のサポート
クラウドサイバーエクスポージャー は、コンプライアンス基準として CIS Azure 6.0.0 をサポートするようになりました。このフレームワークは、Microsoft Azure クラウドプロバイダー向けの客観的で合意に基づいたセキュリティガイドラインとして機能します。
新しいリソース
 API Support
このリリースでは、以下が追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Alibaba | データ | OSS バケット |
| AWS | AI | Bedrock アクショングループ |
| GCP | データ | ストレージ HMAC キー |
新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピュート | コンテナレジストリ保持ポリシーが有効になっていない |
| Azure | コンピュート | 仮想マシンエージェントがインストールされていない |
| Azure | コンピュート | Windows 仮想マシンの自動更新が有効になっていない |
| Azure | データ | Batch アカウントが Key Vault キーで暗号化されていない |
| Azure | データ | Event Hub 名前空間のプライベートリンクが設定されていない |
| Azure | データ | Event Hub 名前空間 SKU がカスタマーマネージドキーによる暗号化をサポートしていない |
| Azure | データ | Event Hub 名前空間ゾーンの冗長性が有効になっていない |
| Azure | データ | Service Bus 名前空間がカスタマーマネージドキーで暗号化されていない |
| Azure | データ | SQL Server プライベートエンドポイントが設定されていない |
| Azure | IAM | Batch アカウントのローカル認証が有効 |
| Azure | IAM | Batch アカウントのマネージド ID が設定されていない |
| Azure | IAM | Event Hub 名前空間のローカル認証が有効 |
| Azure | Kubernetes | AKS クラスタが無料利用枠を使用している |
| Azure | ログ | 仮想マシンブート診断が有効になっていない |
| Azure | ネットワーク | Front Door WAF ポリシーでマネージドルールが無効になっている |
| Azure | ネットワーク | Front Door WAF ポリシーが有効になっていない |
2026 年 6 月 21 日 (リリース 1.211)
新機能
Hexa AI: Tenable One Foundation と Advanced のお客様に一般提供 (GA)
クラウドサイバーエクスポージャー で Hexa AI の一般提供が開始されました。Hexa AI は、コンソールに直接組み込まれた AI アシスタントです。クラウド環境について平易な言葉で質問することで、クエリを作成したり、フィルターを構築したり、ツールを切り替えたりすることなく、ライブデータから答えを得ることができます。
Hexa AI で可能なこと
求める内容を説明することで、クラウドリソースや IAM アクセス許可について調査できます。
- フレームワークに対するコンプライアンス態勢を分析し、構造化されたサマリーを生成できます。
- 資産、アイデンティティ、脆弱性のデータを関連付けて、リスクの高い組み合わせを表面化させます。
- コンソールを離れることなく、製品の操作方法に関する質問への回答を得ることができます。
アクセスに関する注意
- Hexa AI にアクセスするには、コンソールの右上にある Hexa AI アイコンをクリックします。
- Hexa AI は、Foundation ライセンスと Advanced ライセンスではデフォルトで有効になっています。Foundation または Advanced を使用されていない場合、Tenable One のお客様は 90 日間の無料評価版をリクエストできます。使用を開始するには、担当者にお問い合わせください。
- Hexa AI の無効化や設定を行うには、[サイバーエクスポージャー管理] > [脆弱性管理] の設定から [Hexa AI] に移動します (管理者のみ)。
- Hexa AI はガバメントクラウド環境では利用できません。
アクセス管理: カスタムロール
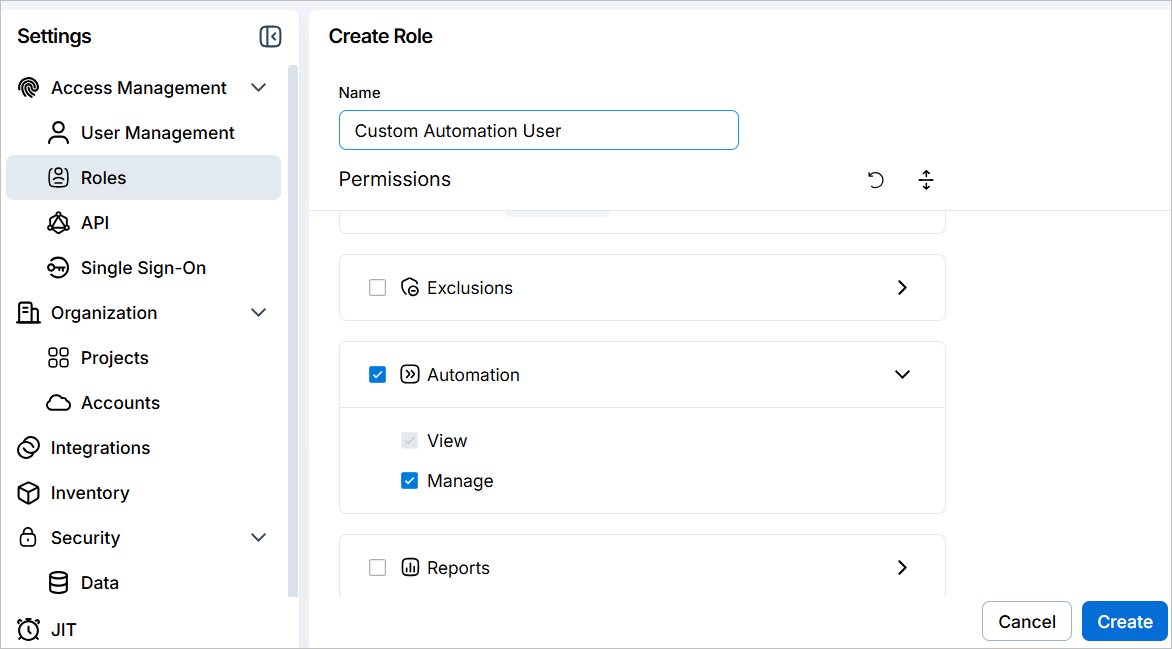
組み込みのロールを介して過剰なプロビジョニングを行うことなく、ユーザーとグループに必要なアクセス権を正確に付与できるカスタムロールを作成します。20 を超えるアクセス許可カテゴリから選択し、個別に [表示] または [アクセスの管理] に設定します。カスタムロールは、[設定] > [アクセス管理] > [ロール] で作成できます。
たとえば、コンプライアンスデータに範囲を限定して読み取り専用ロールを作成したり、完全な管理者アクセス権を付与しなくてもチームメンバーが自動化ルールを管理できるようにするロールを作成したりできます。
詳細については、こちらのドキュメントを参照してください。
クラウドプロバイダー: Alibaba Cloud のサポート
クラウドサイバーエクスポージャー で Alibaba Cloud がサポートされるようになりました。Alibaba Cloud の組織または個人のアカウントを接続して、Aliyun と国際環境全体のクラウドリソースとセキュリティ態勢をモニタリングします。
主な機能
- モニタリング (読み取り専用): クラウド資産、IAM アクセス許可、アカウントアクティビティ、セキュリティ設定を可視化します。Alibaba Cloud の組織アカウントと個人アカウントの両方で利用できるようになりました。
- 2 つのデプロイメントオプション: 生成されたリソースオーケストレーションサービス (ROS) スタックを Aliyun CLI を介して実行するか、Alibaba Cloud RAM コンソールで手動でデプロイします。
- Aliyun と国際サポート: Alibaba Cloud 中国リージョン (Aliyun) または国際リージョンのアカウントを接続します。
- データリソーススキャン (データ保護) とワークロード保護は近日提供予定です。どちらも接続ウィザードに表示されます。Tenable では、初期設定時にこれらを選択することを推奨しています。デプロイメントスクリプトは、デプロイメント時に選択したすべての機能に対してアクセス許可を付与します。初期設定後に機能を有効にするには、再デプロイが必要です。
設定手順については、Alibaba Cloud を参照してください。
検出結果の自動化: Jira と ServiceNow のリソース所有者に検出結果を送信
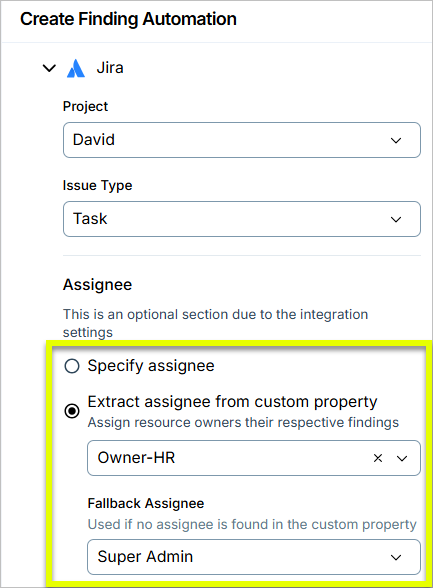
Jira と ServiceNow で、検出結果をリソース所有者に直接割り当てることができるようになりました。リソースを所有者にマッピングするカスタムプロパティを設定すると、クラウドサイバーエクスポージャー によって各検出結果が適切なユーザーに自動的にルーティングされます。各所有者は、自動化の範囲内にあるすべての検出結果ではなく、自分のリソースに関連する検出結果のみを受け取ります。
メール、Slack、Teams の所有者ベースの配信が更新され、同じモデルが使用されるようになりました。
- 以前の [静的] オプションと [動的 (所有者別)] オプションは、3 つすべてで、受信者を手動で指定するか、カスタムプロパティから抽出するオプションに置き換えられます。
- Slack と Teams で、配信が 1 つのワークスペースまたは組織に範囲指定されることになりました。以前は、複数のワークスペースから複数のチャネルを一度に選択することができました。
- すべての統合で、所有者ベースの配信は、リソース所有者のカスタムプロパティから受信者を解決します。有効な受信者が見つからない場合、フォールバックオプションを使用できます。
- 新しい [カスタムプロパティから受信者/担当者を抽出] オプションでは、配信方法ごとに 1 人選択します。複数の所有者プロパティを含めるには、同じタイプの配信方法を追加します。
これらの変更は、検出結果の自動化 (検出結果に基づいてアクションを手動でトリガーする場合)、およびクラウドの検出結果レポートの配信設定に適用されます。
コンプライアンス: CIS Azure 5.0.0 のサポート
クラウドサイバーエクスポージャー は、コンプライアンス基準として CIS Azure 5.0.0 をサポートするようになりました。このフレームワークは、Microsoft Azure クラウドプロバイダー向けの客観的で合意に基づいたセキュリティガイドラインとして機能します。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
211 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | AI | Microsoft Foundry 接続 |
| Azure | AI | Microsoft Foundry ファイル |
| Azure | AI | Microsoft Foundry モデルのデプロイメント |
| Azure | AI | Microsoft Foundry ベクトルストア |
2026 年 6 月 14 日 (リリース 1.210)
新機能
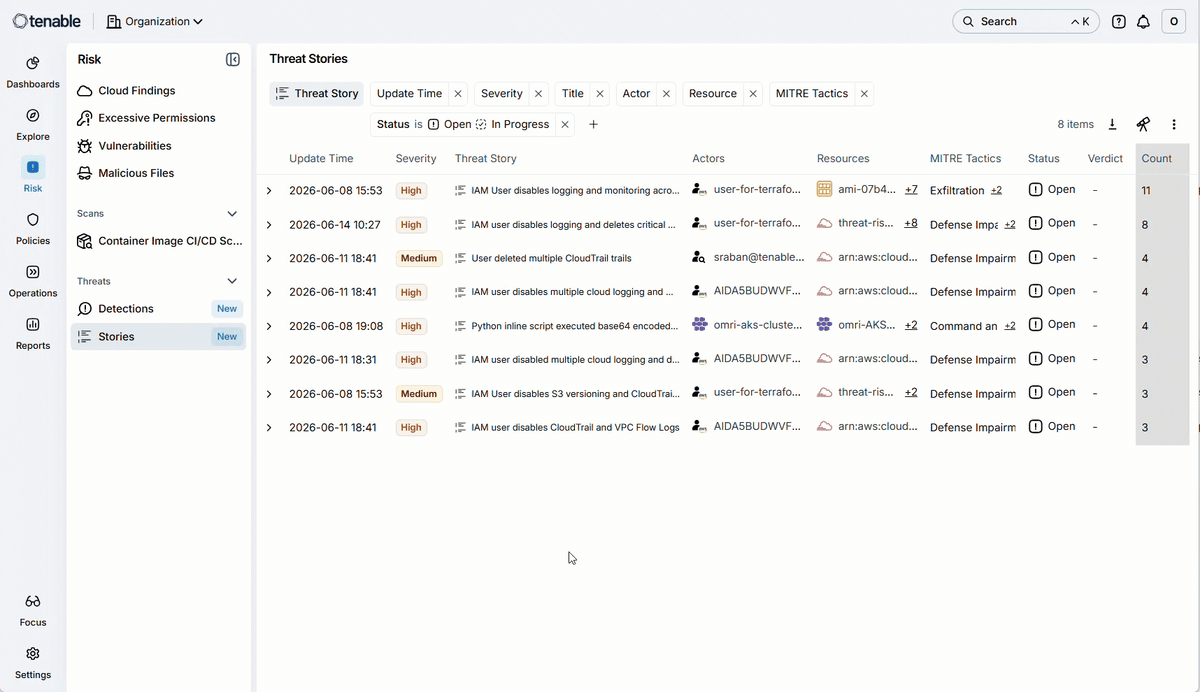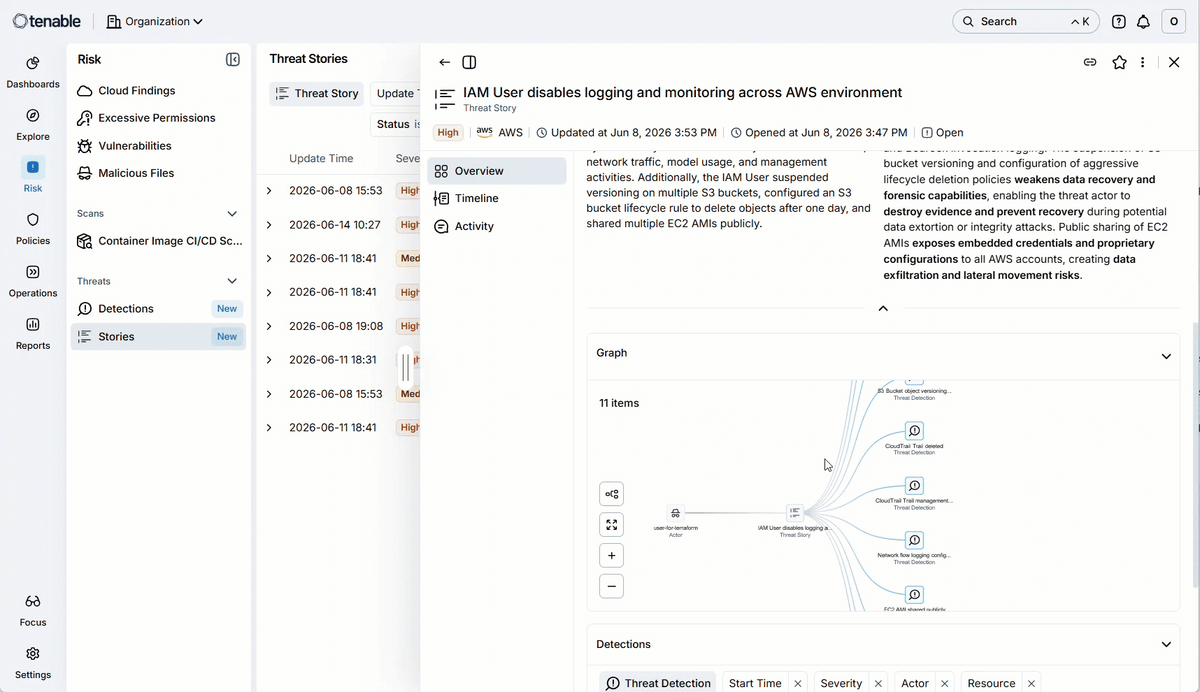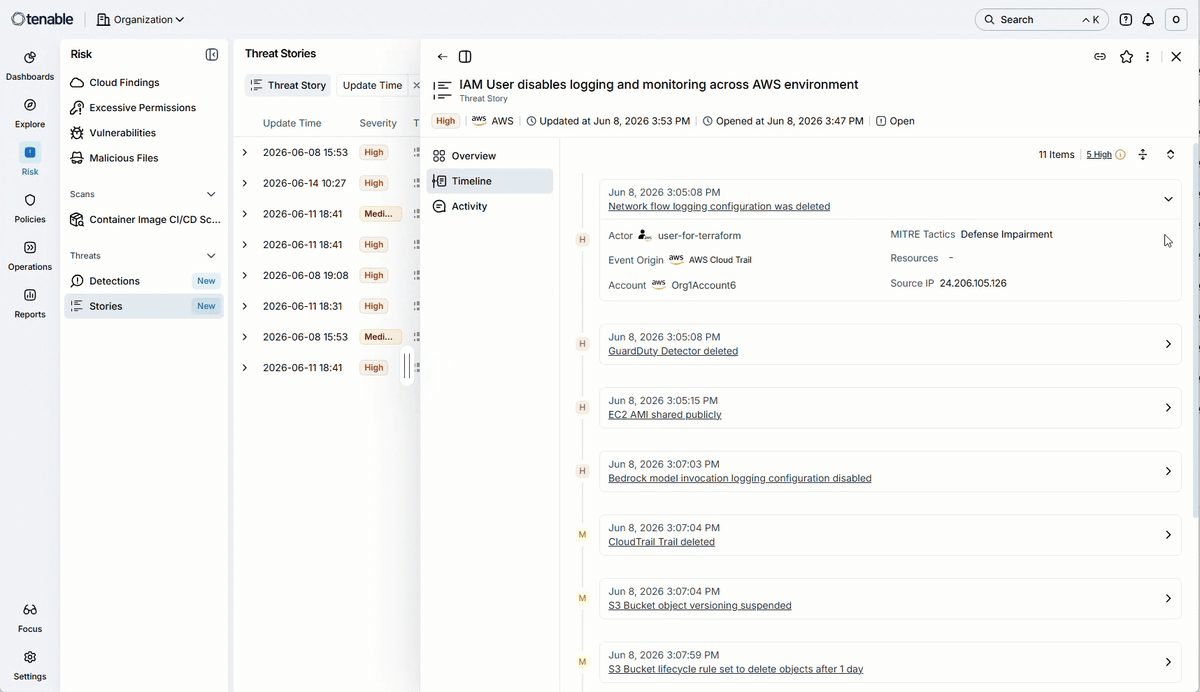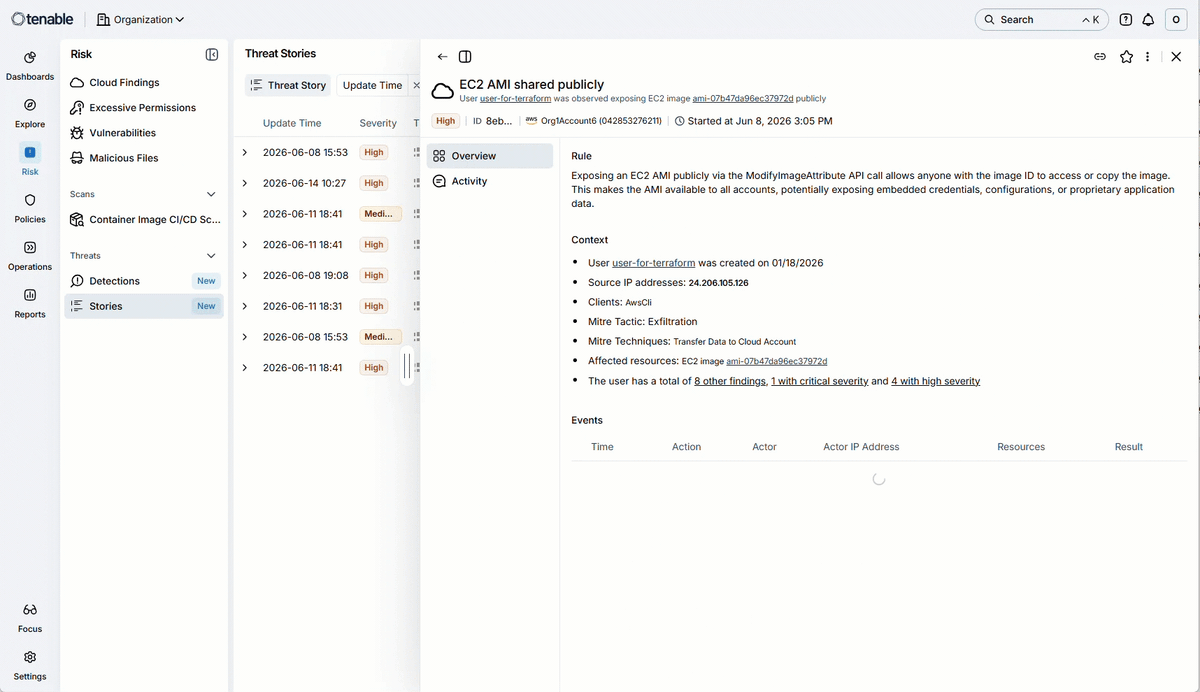
脅威検出: 脅威の検出と対応の一般提供
脅威の検出と対応が クラウドサイバーエクスポージャー で利用可能になりました。クラウドプロバイダー (エージェントレス) と Kubernetes クラスタ (ランタイムセンサー) 全体にわたり、不審なアクティビティと動作異常をほぼリアルタイムでモニタリングします。
提供内容
- 脅威ストーリー: 関連する検出と集約されたクラウド情報から単一の攻撃ナラティブを作成します。これには、AI によって生成されたサマリー、影響分析、イベントタイムラインが含まれます。
- エージェントレスモニタリング: ソフトウェアをインストールしなくても、クラウドプロバイダーのログ (CloudTrail、Azure Monitor、GCP 監査ログなど) を分析できます。
- Kubernetes のランタイムセンサー (eBPF): クラスタ上のプロセス実行イベントとファイルアクセスイベントをカーネルレベルで可視化します。
- MITRE ATT&CK マッピング: すべての脅威検出は特定の戦術と手法に関連付けられているため、表示されている潜在的な攻撃が現在どの段階なのかを正確に把握できます。
- 異常検出: 30 日以上の期間でアイデンティティごとに動作ベースラインを作成し、異常なデータアクセスや予期しないアクセス許可の変更などのベースラインからの逸脱にフラグを立てます。
必要なライセンス: CNAPP Complete と Enterprise ライセンスで利用できます。脅威検出を有効にしても、請求対象のリソース数は変更されません。
参考資料
EASM: HTTP と HTTPS に対するアプリケーション層のスキャン
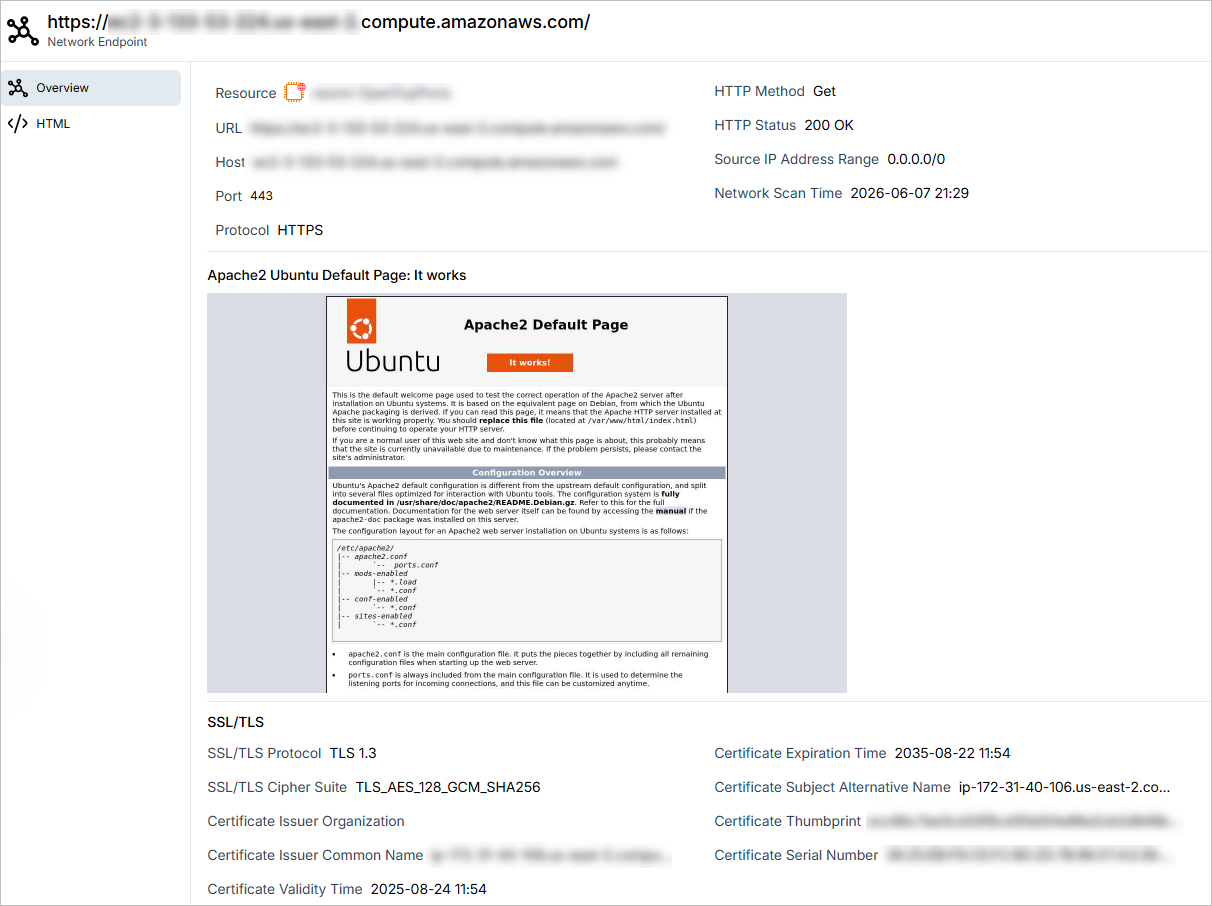
ネットワークスキャナーは、コンピューティングリソース上で確認された HTTP エンドポイントと HTTPS エンドポイントに対してアプリケーション層のスキャンを実行するようになりました。これにより、公開されている各エンドポイントで何が実行されているかを把握できます。TCP 接続の検証に加えて、スキャナーは GET リクエストを送信し、レスポンス (HTTP ステータスコード、SSL/TLS プロトコルバージョン、ランディングページのスクリーンショット、HTML レスポンス) をキャプチャします。
このデータは次の 2 か所で確認できます。
- [ネットワークエンドポイント] ページ: HTTP メソッド、HTTP ステータス、HTML レスポンスなどのキーフィールドが、[ネットワークエンドポイント] テーブルに新しい列として表示されます。
- エンドポイントのプロファイルページ: エンドポイントをクリックすると、次の 2 つのタブを含む詳細ページが開きます。
- 概要: ランディングページのスクリーンショットと SSL/TLS 証明書の詳細が含まれています。
- HTML: 未加工の HTML ソースが表示されます。
このページには、新しい列も追加されています。ほとんどはデフォルトで非表示になっていますが (以前表示されていた列の一部も同様)、すべてビューに追加できます。
アプリケーション層のスキャンは現在、AWS、Azure、GCP、OCI の仮想マシンとコンピューティングインスタンスで利用可能です。近い将来、他のリソースタイプもサポートされる予定です。
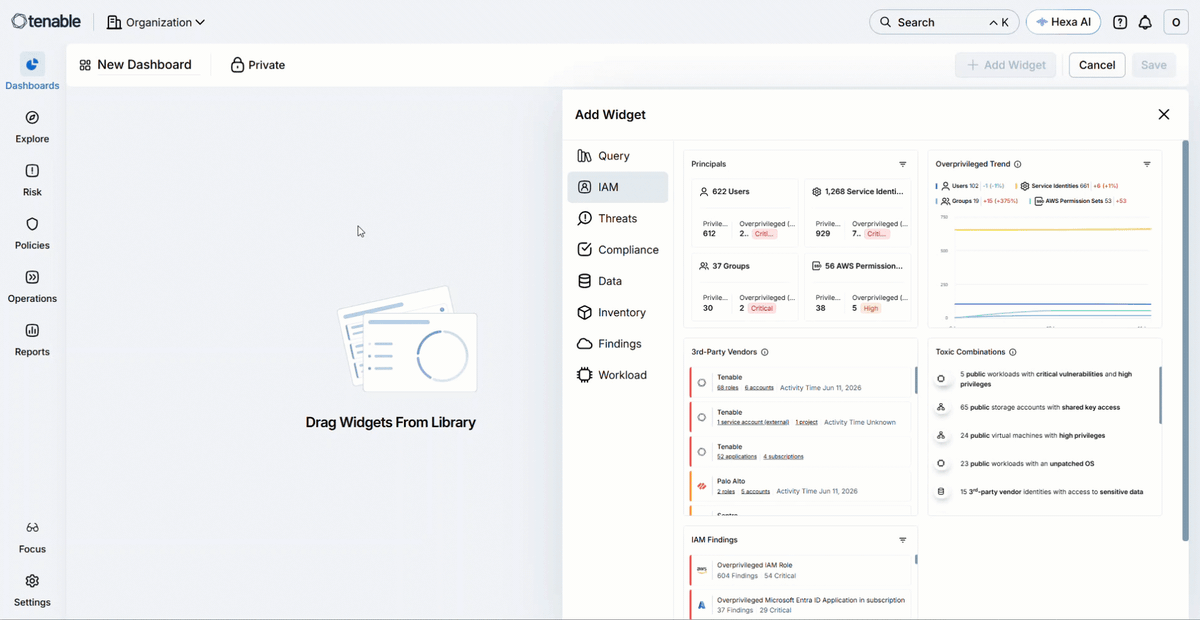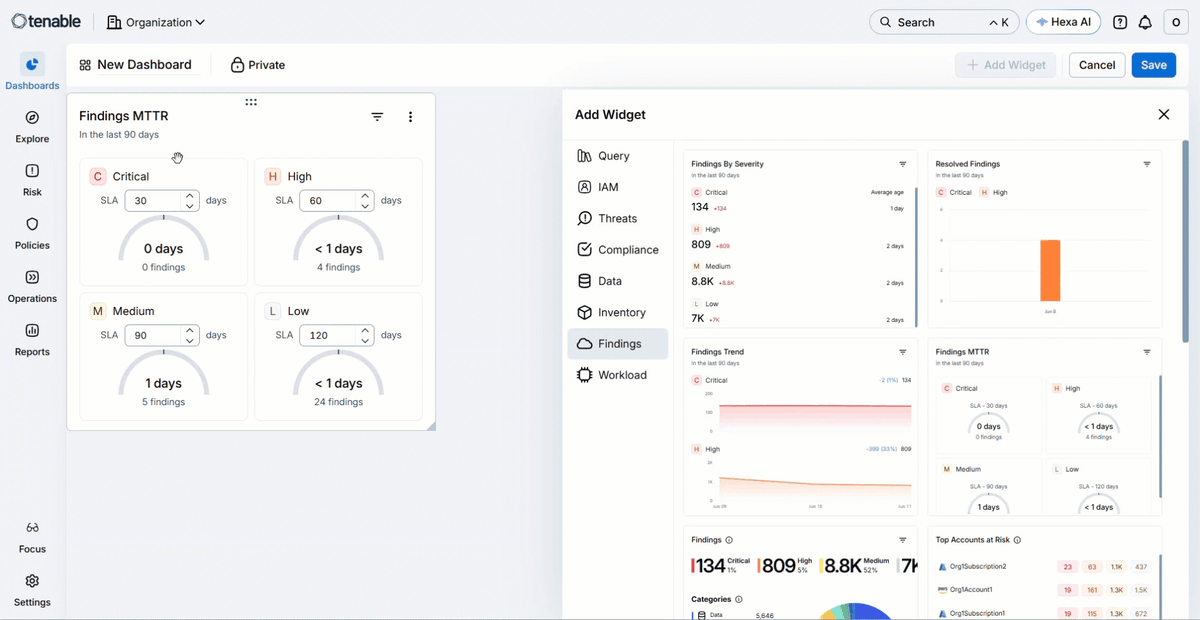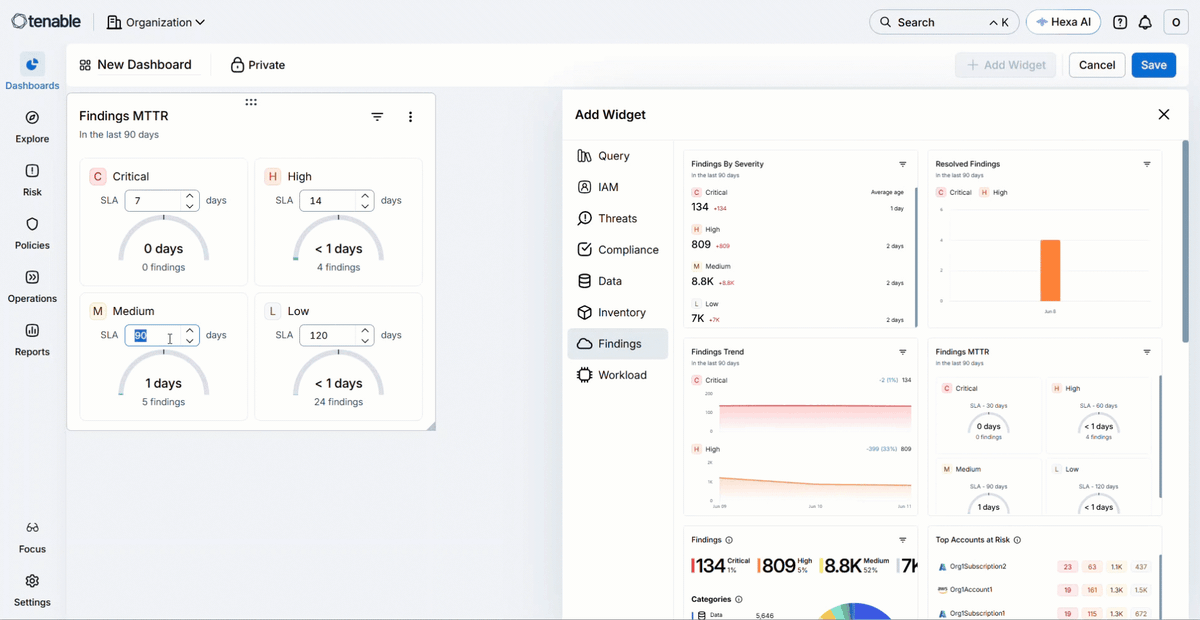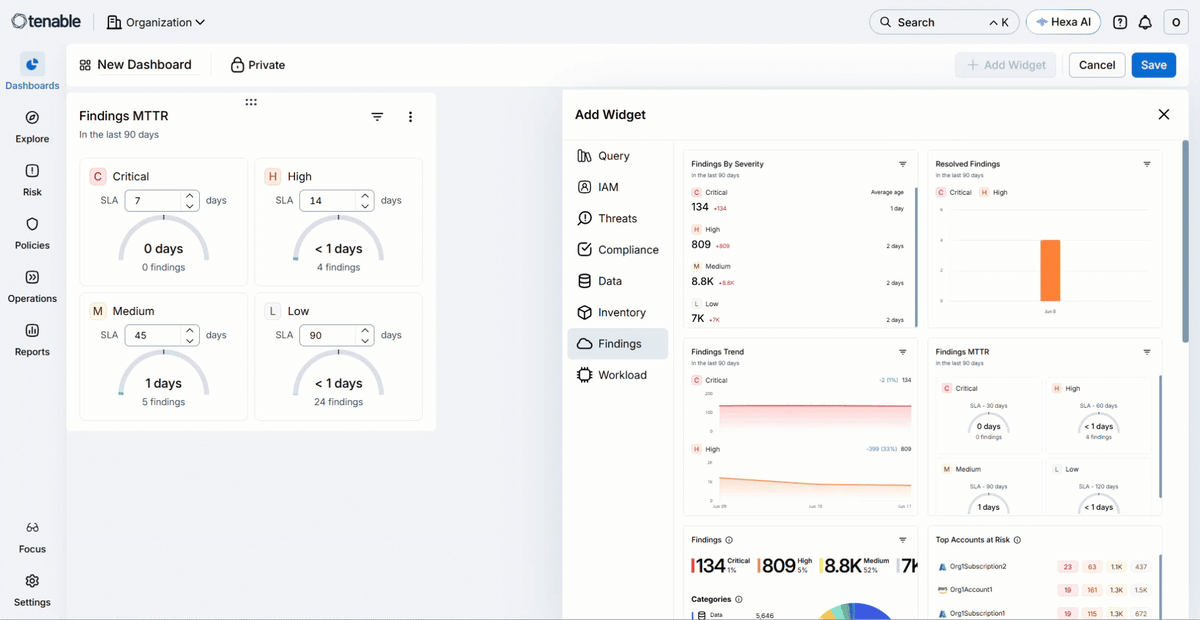
ダッシュボード: 検出結果の MTTR ウィジェットに対する SLA しきい値の設定
検出結果の MTTR ウィジェットで、深刻度レベルごとに SLA しきい値を設定できるようになりました。カスタムダッシュボードで検出結果の MTTR ウィジェットを追加または編集するときに、重大、高、中、低の検出結果に対してカスタム SLA 値を設定できます (最大 365 日)。
これは、次のすべての検出結果 MTTR ウィジェットに適用されます。
- 組み込みの [検出結果 MTTR] ウィジェット
- モニタリング対象のクラウドと IaC の検出結果クエリに基づくウィジェット
たとえば、特定アカウントの EC2 検出結果を対象とするクエリをモニタリングして、そのクエリの検出結果 MTTR ウィジェットをカスタムダッシュボードに追加し、そのアカウントに適した SLA しきい値を設定できます。
詳細については、[カスタムダッシュボード] と [Explorer: クエリベースのウィジェット] をご覧ください。
データ保護: データスキャンのファイルタイプ対象範囲の拡大
クラウドサイバーエクスポージャー は、機密データの有無について、すべてのファイルタイプをスキャンするようになりました。以前は定義されたファイル形式のセットをスキャンしていましたが、あらゆるファイルタイプをスキャンできるようになりました。しかも、よく使用される形式を優先できます。
優先されるファイル形式の完全なリストについては、スキャン対象ファイル形式を参照してください。
再設計された GCP 組織とプロジェクトの統合
Tenable は、GCP 組織とプロジェクトのオンボーディングエクスペリエンスを再設計して、セットアップ時間を短縮し、設定の変更をより予測しやすくしました。
主な改善
- 単一ページ設定: 複数ページのウィザードに代わり、組織とプロジェクトの統合がそれぞれ 1 つのページに集約されます。Google Workspace は、GCP プロジェクトを接続するための必須の前提条件ではなくなりました。
- フィールド継承インジケーター: 作成フローと編集フローのアイコンとツールチップによって、どのフィールドが組織レベルで適用され、プロジェクトレベルで上書きできないのかを特定できます。
- アクセス許可のバリデーション: GCP アクセス許可は送信時にバリデーションされます。欠落や設定ミスがあれば、それを具体的に示すエラーメッセージが表示されます。
コンソールデザインの更新
クラウドサイバーエクスポージャー コンソールのビジュアルデザインが新しくなりました。すべてのページに、より暗いダークモードを含む、新しいデザインシステムが反映されます。
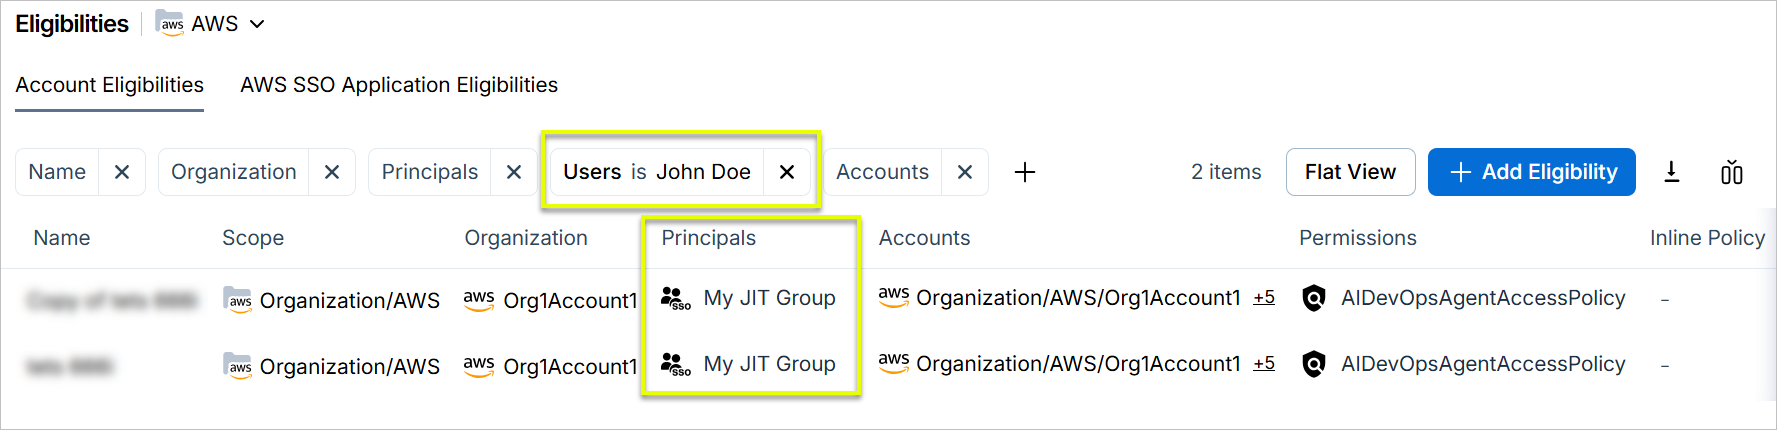
JIT: グループベースの使用資格内での個別ユーザーの検索
新しい [ユーザー] 列を使用し、特定のユーザーで [資格] テーブルをフィルタリングすることで、そのユーザーに適用されるすべての資格を表示できます。そのユーザーがグループのメンバーである場合はそれも含まれ、グループ名が [プリンシパル] 列に表示されます。
210 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | AI | Microsoft Foundry データセット |
| Azure | AI | Microsoft Foundry プロジェクト |
210 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピュート | コンピューティングディスクデータディスクが暗号化されていない |
| Azure | IAM | AKS クラスタのローカル認証メソッドが有効になっている |
| Azure | Kubernetes | AKS クラスタのエージェントプールで Virtual Machine Scale Sets が使用されていない |
| Azure | Kubernetes | AKS クラスタの Azure CNI ネットワークが有効になっていない |
| Azure | Kubernetes | AKS クラスタの Azure Policy アドオンが有効になっていない |
| Azure | Kubernetes | AKS クラスタのホスト暗号化が有効になっていない |
| Azure | Kubernetes | AKS クラスタの HTTP アプリケーションルーティングアドオンが有効になっている |
| Azure | Kubernetes | AKS クラスタノードプールのノード数が 3 つ未満 |
| Azure | Kubernetes | AKS クラスタのシステムノードが重要でないワークロードを実行する |
| Azure | Kubernetes | AKS クラスタのアップグレードチャネルが設定されていない |
| Azure | ログ | AKS クラスタの Azure Monitor ログが有効になっていない |
| Azure | シークレット | AKS クラスタシークレットの自動ローテーションが有効になっていない |
2026 年 6 月 7 日 (リリース 1.209)
新機能
Explorer: 一般公開 (GA)
数か月のパブリックプレビューを経て、Explorer が一般提供されました。
Explorer では、クラウド環境全体のあらゆるリソースや検出結果に対してクエリ、関連付け、操作を行うことができます。これを使用して、アドホック調査を再利用可能なクエリ、自動化されたポリシー、スケジュールされたレポート、検出結果の自動化に変換します。
パブリックプレビュー以降の新機能
| カテゴリ | 機能 |
|---|---|
| クエリ主導型ワークフロー |
|
| 新しいクエリ機能 |
|
| 保存されたクエリ |
|
| データ整理 |
|
詳細については、Explorer を参照してください。
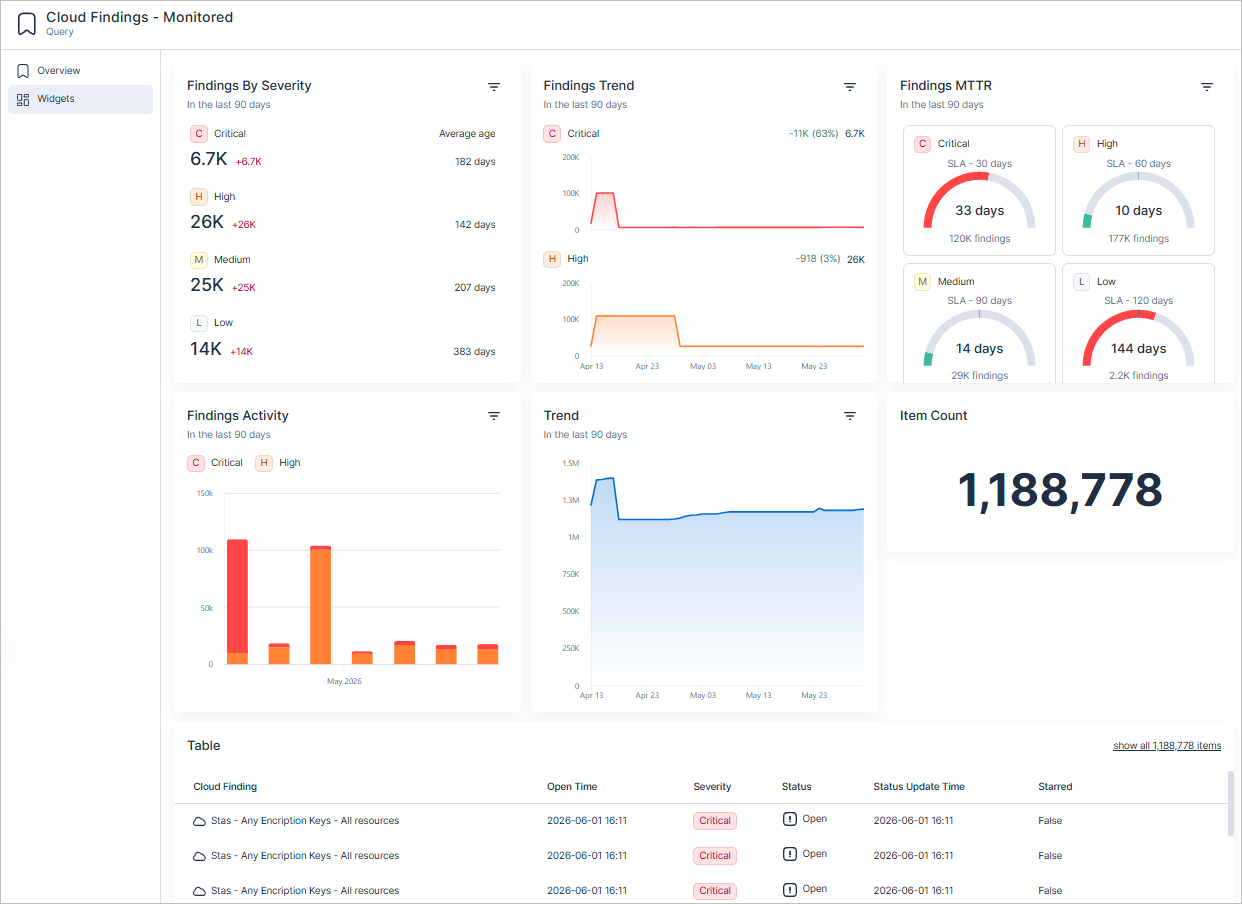
Explorer: クエリベースのウィジェット
Explorer でクエリベースのウィジェットがサポートされ、クエリプロファイルで表示したり、カスタムダッシュボードに追加したりできるようになりました。
すべてのクエリには、デフォルトでアイテム数とテーブルのウィジェットが含まれます。クエリのモニタリングでは、過去の傾向分析用に日次結果のスナップショットもキャプチャでき、以下の特定のクエリタイプで追加ウィジェットを利用できます。
| クエリのタイプ | ウィジェット |
|---|---|
| すべてのクエリ | アイテム数、テーブル |
| クラウドと IaC の検出結果 (モニタリング対象) | 深刻度別の検出結果、検出結果のトレンド、検出結果の MTTR、検出結果のアクティビティ、トレンド |
| クラウドリソース (モニタリング対象) | トレンド |
注意:
-
クエリのモニタリングでは、次の条件を満たす必要があります。
- 公開されている
- 結合またはグループ化がない
- このリリースでは、基盤となる新しいウィジェットフレームワークが導入されます。このフレームワークをサポートするために、既存のウィジェットの一部が今後数か月のうちに非推奨となるか、統合される可能性があります。
Explorer: クエリでのカスタムプロパティの使用
クラウドサイバーエクスポージャー で定義したカスタムプロパティを Explorer のフィルター条件として使用できるようになりました。
- カスタムタイプのプロパティは、[フィルター] > [プロパティ] の下に表示されます。プロパティを選択し、演算子を選び、値を入力して、定義済みのカスタム属性で結果を絞り込みます。たとえば、環境が本番環境と等しい仮想マシンをフィルタリングします。
- 所有者タイプのプロパティは、[フィルター] > [関係] の下に表示されます。双方向にフィルタリングできます。
所有者ごとにリソースを検索するには、順方向に関係を選択します (例: アプリケーション所有者 — プリンシパル)。
リソースに関連付けられているプリンシパルを検索するには、逆方向を選択します (例: アプリケーション所有者 — リソース)。
カスタムプロパティは、Explorer に表示される前に [設定] > [インベントリ] > [カスタムプロパティ] で定義する必要があります。
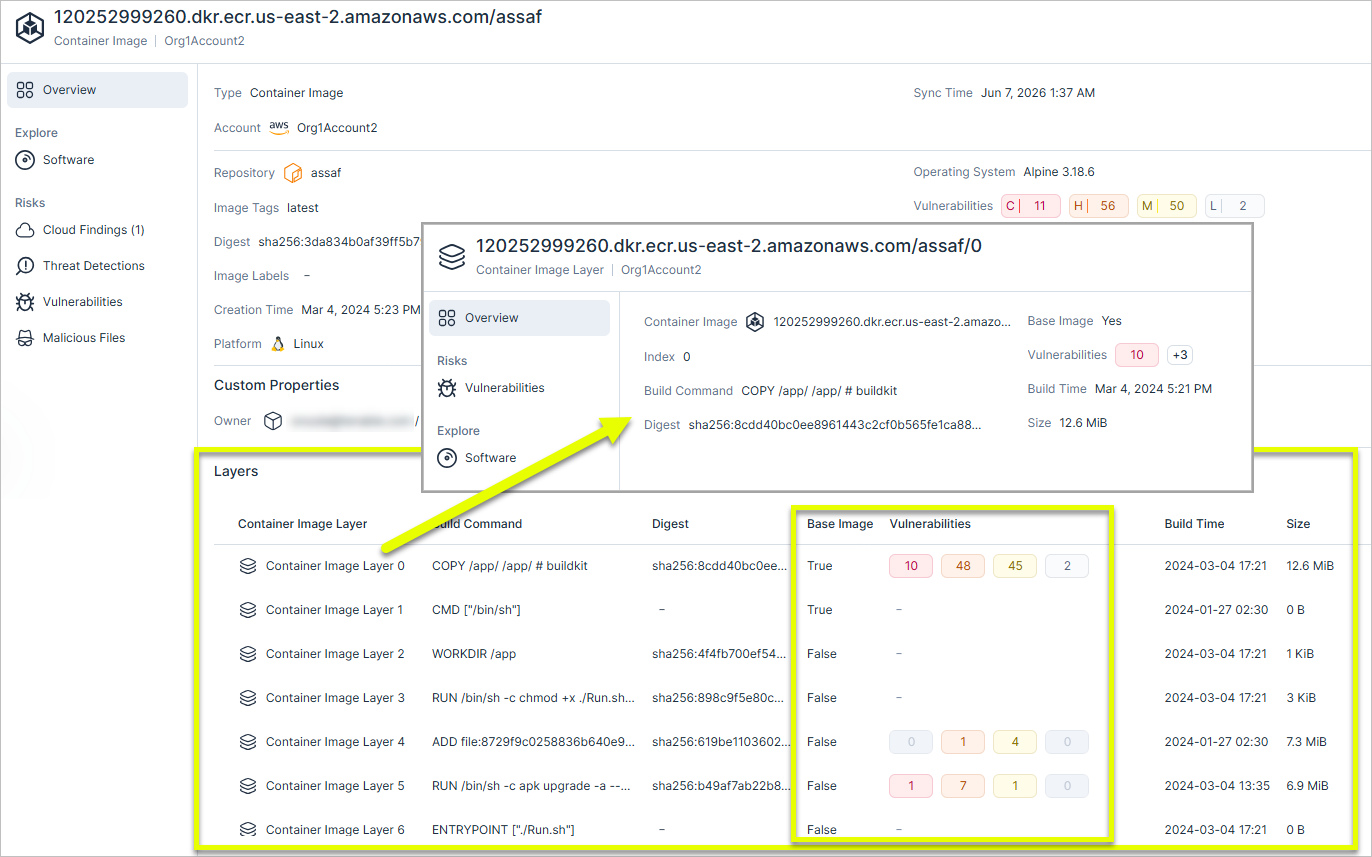
脆弱性管理: コンテナイメージの脆弱性に関する層の情報
API Support
イメージ内の各層が、ビルドコマンド、深刻度の内訳、ベースイメージインジケーターとともに表示されます。脆弱性の検出結果、OS の検出結果、悪意のあるファイルの検出はすべて、こうした層の情報を含みます。
確認できる場所
- コンテナイメージ プロファイル > 概要: イメージ内のすべての層、ビルドコマンド、ベースイメージインジケーター、層ごとの脆弱性数
- CI/CD スキャンプロファイル: パイプラインスキャンで同じレイヤーの内訳を確認可能 (層と、層ごとの脆弱性を示す CLI 出力を含む)
- GraphQL API: コンテナイメージ (ContainerImages) とコンテナイメージ CI/CD (PipelineContainerImageScans) エンドポイントの新しい Layers フィールド
制限
層の情報は、次の場合に提示されません。
- 仮想マシン上のイメージのエージェントレススキャン。層のデータは、コンテナレジストリからスキャンされたイメージでのみ提示されます。
- 一部の Kubernetes 設定のエージェントベースのスキャン。K8s クラスタのディスククォータが制限されている場合、層のデータが提示されないことがあります。
層のデータが提示されない場合、コンテナイメージプロファイルにはスキャンソース (コンテナレジストリ、仮想マシン、またはエージェント) が表示されるため、層の情報がない理由を特定できます。
AWS と Azure: 複数のクラウドマネージド Kubernetes クラスタの接続
Tenable は、Kubernetes クラスタ向けに新しいクラウドマネージド接続ワークフローをサポートするようになりました。これにより、Kubernetes クラスタのオンボーディングと管理方法が大幅に簡素化されます。
以前は、Kubernetes クラスタを Tenable に接続するには、各クラスタコントロールプレーン内で個別に Helm ベースのチャートスクリプトを実行する必要がありました。この更新により、検出された複数の AWS EKS クラスタと Azure AKS クラスタをクラウドアカウントレベルで同時に接続できるようになりました。
主な利点
- アカウントレベルの自動化: Tenable は、すべてのクラスタに対してスクリプトを実行する代わりに、選択したクラスタをクラウドアカウント別で自動集約し、アカウントごとに単一の統合された bash スクリプトを生成するようになりました。
- オンボーディングの合理化: 大規模なマルチクラスタクラウド環境全体で安全なリソース同期を確立するために必要な時間と運用上のオーバーヘッドを削減します。
- エージェントレスの可視性: クラウドネイティブ API 承認ワークフローを使用して、アクセス許可なしや接続失敗の状態になったクラスタを迅速に解決します。追加のセンサーをデプロイする必要はありません。
詳細については、こちらのドキュメントを参照してください。
GraphQL: API 経由でクラウドリソースの未加工の JSON をクエリする
API Support
クラウドサイバーエクスポージャー GraphQL API に、クラウドエンティティタイプの Json フィールドが追加されました。このフィールドは、クラウドプロバイダーから直接取得された完全なリソースペイロードを返し、API に表示されないプロパティにアクセスできるようにします。たとえば、このフィールドを使用して、インスタンスタイプ別にグループ化されたすべての EC2 インスタンスのレポートを生成できます。
サンプルクエリについては、こちらのドキュメントを参照してください。
GraphQL: API 経由で統合ステータスをクエリする
API Support
クラウドサイバーエクスポージャー GraphQL API を使用して、組織に接続されている統合のクエリやモニタリングができるようになりました。新しい Integrations クエリは、現在の接続ステータスと、各統合のプロバイダー固有の設定の詳細を返します。
このクエリを使用して、プログラムによる統合の健全性のモニタリング、失敗した接続に関するアラートの作成、特定の統合の範囲内にどのアカウントがあるかの監査を行います。
サンプルクエリについては、こちらのドキュメントを参照してください。
JIT: テーブルレイアウトと列の可視性の改善
JIT ポータルの使用資格、リクエスト、監査の表が更新されました。具体的には、新しい列が追加され、列名がわかりやすくなり、列順序が改善されました。新しい列には、アカウント、範囲、グループ、Azure リソースグループ、予約時間が含まれます。いくつかの列がわかりやすい名前に変更され、使用頻度の低い列はデフォルトで非表示になりました。非表示の列は、列セレクタを使用して表示できます。
モビライゼーション: Microsoft アプリと統合の名前の標準化
Tenable は、マーケットプレイス、コンソール、ドキュメント内で Microsoft 統合アプリの名前を標準化し、更新しました。これらの更新により、最近の Microsoft ブランド変更との整合性が確保され、コネクタエコシステム全体で一貫した命名規則が確立されます。
統合名の変更 - コンソール
| 旧統合名 | 新統合名 |
|---|---|
| Azure DevOps | Azure Repos |
アプリ名の変更 - Microsoft Marketplace
| 旧アプリ名 | 新アプリ名 |
|---|---|
| クラウドサイバーエクスポージャー Azure DevOps | クラウドサイバーエクスポージャー Azure Repos コネクタ |
| クラウドサイバーエクスポージャー コネクタ | クラウドサイバーエクスポージャー Entra ID コネクタ |
| クラウドサイバーエクスポージャー JIT コネクタ | クラウドサイバーエクスポージャー JIT Entra ID コネクタ |
| クラウドサイバーエクスポージャー Teams | クラウドサイバーエクスポージャー Teams コネクタ |
必要となる主な対応
- ドキュメントレビュー: 従来のマーケットプレイスのリストを指している内部設定ガイドを更新してください。
- 接続の検証: 既存の機能の接続は、これらの表面的な名前の変更やカタログ名の更新による影響を受けません。ただし、今後 Microsoft アプリエコシステムを検索する際は、新しい標準化された名前を使用する必要があります。
209 における新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| GCP | セキュリティ | GCP サービスアカウントのユーザー管理キー |
209 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | AI | Machine Learning ワークスペースがカスタマーマネージドキーで暗号化されていない |
| Azure | コンピュート | コンピューティングディスクが二重暗号化されていない |
| Azure | データ | Service Bus 名前空間のインフラレベルの暗号化が有効になっていない |
| Azure | データ | Service Bus 名前空間の TLS 最小バージョンが 1.2 未満になっている |
| Azure | データ | Service Bus 名前空間のプライベートリンクが設定されていない |
| Azure | データ | Service Bus 名前空間ゾーンの冗長性が有効になっていない |
| Azure | データ | SQL Database の Ledger が有効になっていない |
| Azure | データ | SQL Managed Instance にプライベートエンドポイントがない |
| Azure | データ | ストレージアカウントのアクセスキーがローテーションされていない |
| Azure | IAM | Service Bus 名前空間に非ルート承認ルールがある |
| Azure | IAM | Service Bus 名前空間のローカル認証が有効 |
| Azure | Kubernetes | Kubernetes 承認用の AKS クラスタ Azure RBAC が有効になっていない |
| Azure | 管理 | コンピューティングディスクがアタッチされていない |
| Azure | ネットワーク | Application Gateway HTTP/2 が有効になっていない |
| Azure | ネットワーク | Application Gateway WAF ポリシーのリクエスト本文検査が有効になっていない |
| Microsoft Entra ID | IAM | リスクの高いサインインに対して多要素認証が必須となっていることを確認する |
| Microsoft Entra ID | IAM | 多要素認証の条件付きアクセスポリシーがすべてのユーザーとアプリケーションポリシーに存在する |
| Microsoft Entra ID | IAM | テナントに「レガシー認証をブロックする」条件付きアクセスポリシーがない |
Azure ポリシーの更新: App Service のパブリックネットワークアクセスポリシーの誤検出を修正する
以下の Azure ポリシーのポリシーロジックが更新され、検出結果に誤検出が生じる問題が修正されました。結果として、以前にオープンされた検出結果は、サブステータスで「誤検出」となって自動的にクローズされている可能性があります。
- App Service のパブリックネットワークアクセスが有効
修正: 特定のネットワークルールを分析するようにポリシーを更新しました。[Enabled from select virtual networks and IP addresses] を使用している App Service インスタンスには、ファイヤーウォールルールがすべての IP アドレスへのアクセスを許可している場合にのみフラグが立てられるようになるため、適切に制限された環境の誤検出を防止できます。
2026 年 5 月 24 日 (リリース 1.208)
新機能
ライセンス: ライセンスダウングレードの猶予期間
ライセンス変更時の移行をスムーズに行うために、クラウドサイバーエクスポージャー ではダウングレードされたライセンスに対して 30 日間の猶予期間を設けるようになりました。この期間は、即時のデータ損失を防ぎ、バックグラウンドスキャンを維持し、ライセンスのない機能やデータが完全に削除される前に重要なデータをエクスポートする機会を提供します。
詳細については、こちらのドキュメントを参照してください。
ネットワーク: ネットワークスキャンの追跡と強化されたフィールドアライメント
ネットワークスキャンのステータスと時間を追跡し、他のスキャンタイプに関係なく、ネットワークのセキュリティポスチャーを具体的に可視化できるようになりました。
- 新しいネットワークスキャンのフィールドおよび列 - インベントリおよびエクスプローラーから入手できます。
- ネットワークスキャンステータス
- ネットワークスキャン時間
- グローバルスキャンの列名調整 - 汎用のスキャンステータスやスキャン時間のフィールド (以前は脆弱性管理に使用) は、データやネットワークのスキャンと混同されないように名前が変更されました。対応する GraphQL API フィールドは非推奨のスキャンステータス API のフィールド (2026 年第 3 四半期)。
| ドメイン | 変更前のフィールド名 | 新しいフィールド名 | 変更 |
|---|---|---|---|
| ネットワーク | 該当なし |
|
新規 |
| 脆弱性 |
|
|
名前の変更 |
| データ |
|
|
変更なし |
208 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピュート | App Service に単一のワーカーインスタンスしかない |
| Azure | コンピュート | App Service の Always On が有効になっていない |
| Azure | コンピュート | App Service のヘルスチェックが設定されていない |
| Azure | コンピュート | App Service のパブリックネットワークアクセスが有効 |
| Azure | コンピュート | コンピューティングディスク OS ディスクが暗号化されていない |
| Azure | データ | Event Hub 名前空間の TLS 最小バージョンが 1.2 未満になっている |
| Azure | データ | ストレージアカウントのアクセスキーに有効期限ポリシーがありません |
| Azure | データ | ストレージアカウントのアクセスキーがローテーションされていない |
| Azure | データ | ストレージアカウントのアクセスキーが期限切れ前にローテーションされていない |
| Azure | データ | ストレージアカウントの Blob バージョニングが有効になっていない |
| Azure | データ | ストレージアカウントの geo 冗長ストレージが有効になっていない |
| Azure | データ | ストレージアカウントの不変ポリシーが有効になっておらず、ロックされている |
| Azure | データ | ストレージアカウントの SFTP が有効 |
| Azure | データ | ストレージアカウントの静的ウェブサイトホスティングが有効 |
| Azure | IAM | ストレージアカウントのローカルユーザー認証が有効 |
| Azure | ログ | App Service の詳細エラーメッセージが有効になっていない |
| Azure | ログ | App Service のウェブアプリの失敗したリクエストのトレースが有効になっていない |
| Azure | シークレット | Key Vault 証明書の有効期間が 12 か月よりも長くなっている |
| Azure | シークレット | Key Vault シークレットのコンテンツタイプが設定されていない |
| Azure | シークレット | Key Vault SKU は HSM で保護されたキーをサポートしていない |
2026 年 5 月 10 日 (リリース 1.207)
新機能
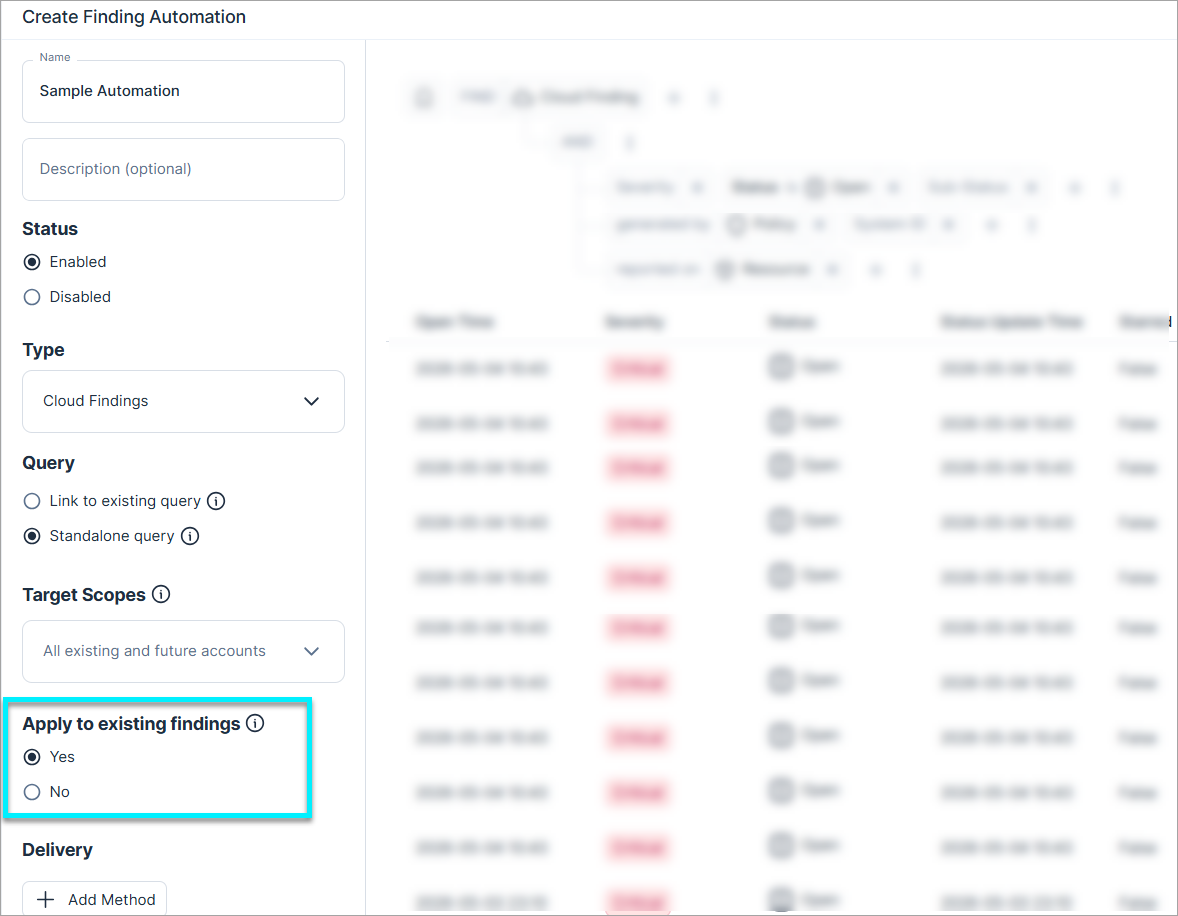
自動化: 自動化を既存の検出結果に適用
今後の新しい検出結果に加えて、システム内の既存の検出結果すべてに対する自動化の適用を選択できるようになります。このオプションは、新しい検出結果の自動化を作成する場合、または自動化が以前に無効になっていた場合に利用できます。
Azure サブスクリプション統合の合理化
Tenable は、接続方法を簡素化するために Azure サブスクリプションの統合方法を変更しました。
主な改善
- 合理化された、スクリプトベースのデプロイメント: ウィザードがシンプルな自動フローを優先し、 PowerShell スクリプトを動的に生成するようになりました。このスクリプトは、すぐに実行できるように、Azure 管理者に送信されます。
- ドキュメントに基づく手動設定: スクリプトが推奨されない環境の場合は、Tenable のテクニカルドキュメントで手動の設定手順をご確認ください。
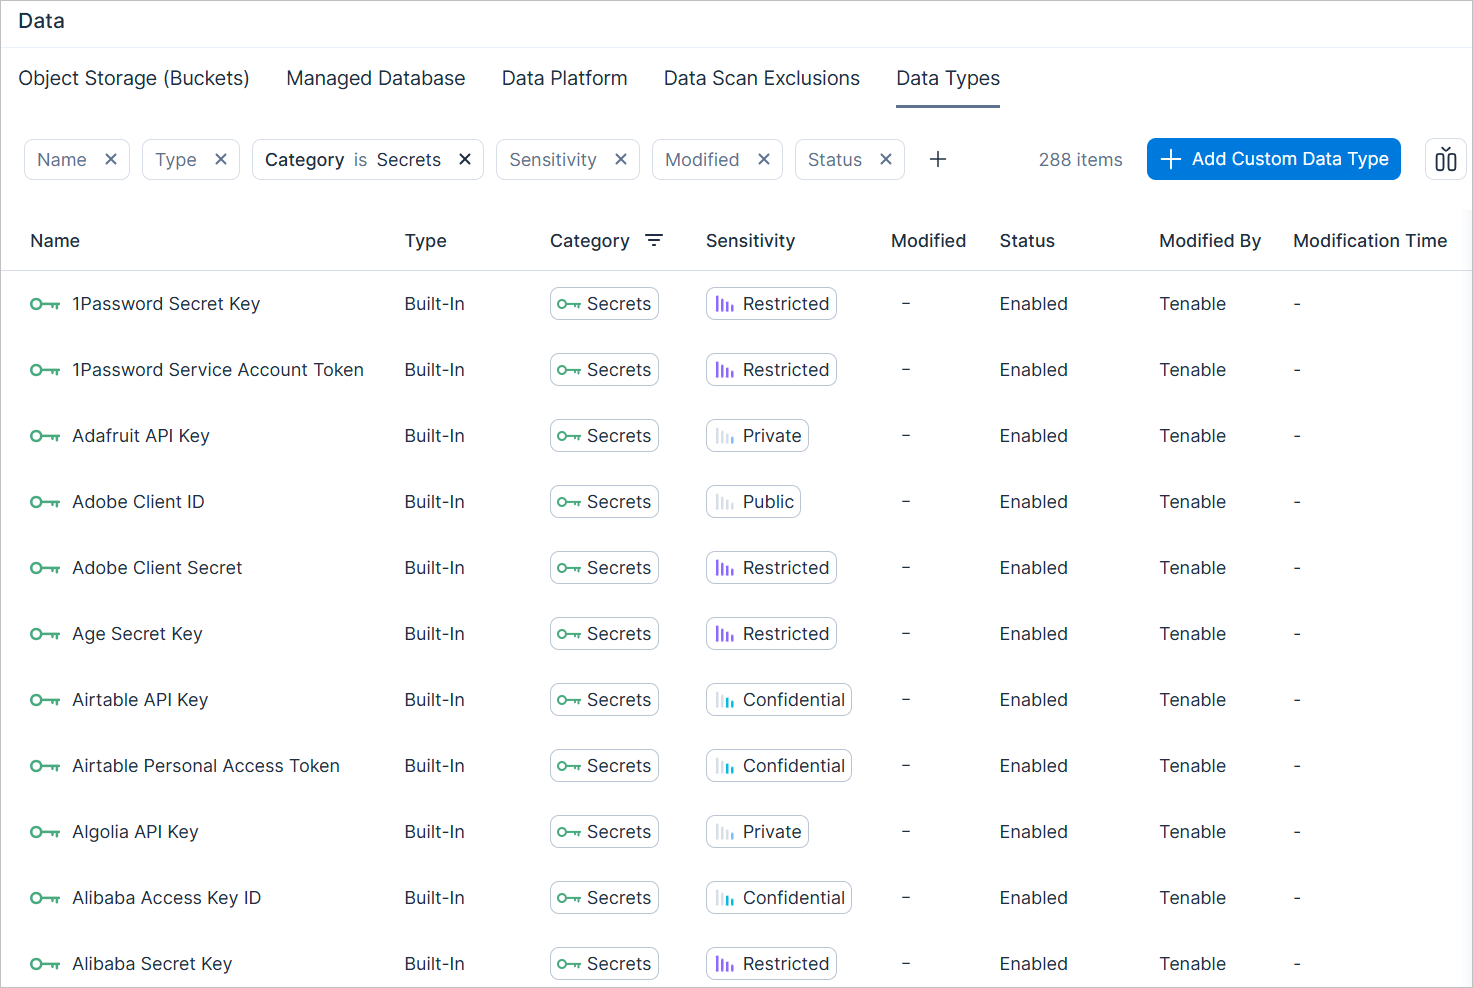
データ保護: シークレットデータタイプのスキャンの強化
Tenable は、元の 5 つのシークレットデータタイプを約 280 個の異なる独立したデータタイプに分離することで、シークレットデータタイプのスキャンを強化しました。このきめ細かなアプローチにより、セキュリティワークフローやコンプライアンス要件との整合性を確保できます。
主な改善
- 詳細なカスタマイズ: [データタイプ] タブで各シークレットタイプを個別に管理します ([設定] > [セキュリティ] > [データ])。たとえば、以前は 1 つの汎用トークンデータタイプを編集して機密性やステータスを変更することしかできませんでしたが、GitHub アプリトークンなどの特定のトークンタイプを詳細に編集できるようになりました。
- 拡張されたポリシー監視: [機密データの監視] カスタムポリシーテンプレートを適用して、新しく追加されたデータタイプを監視し、それらが承認された範囲内に存在することを確認します。
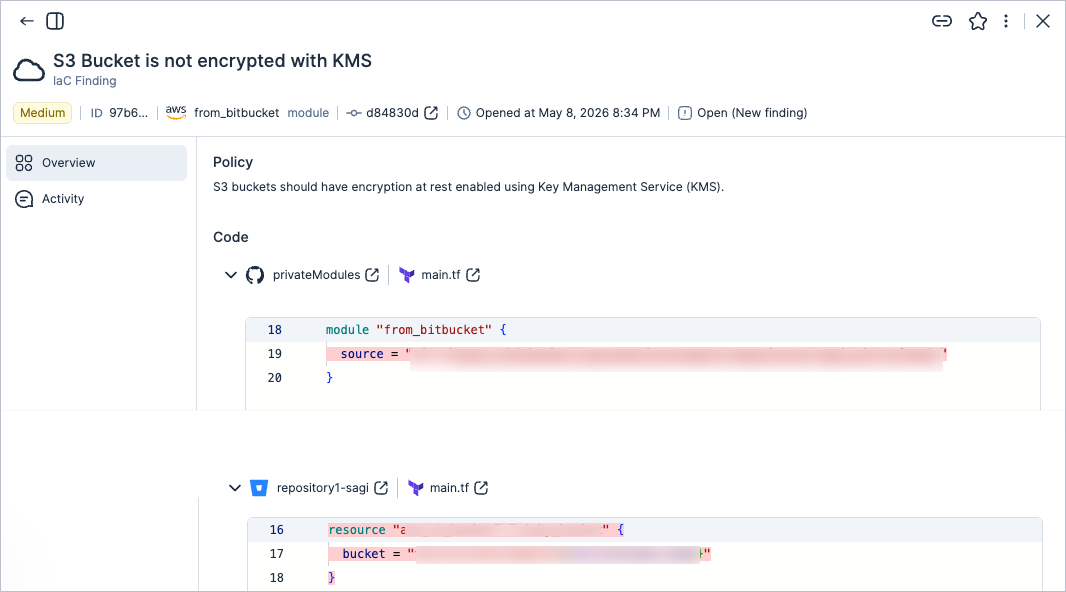
IaC セキュリティ: 統合リポジトリ内の Terraform プライベートモジュールスキャン
Tenable は、CI/CD とリポジトリの両方で、認証されたプライベートリポジトリからプライベートモジュールのスキャンをサポートします。
この機能は、同じリポジトリ内のプライベートモジュールのスキャンに対する既存のサポートを拡張するものです。
- CI/CD スキャン: CI/CD で IaC スキャンを実行する場合は、git-tokens パラメーターを使用して、プライベートリポジトリに必要なアクセストークンを指定します。
- リポジトリのスキャン: 統合されたリポジトリの場合、Tenable は既存の認証を使用してプライベートモジュールにアクセスします。
次の画像は、他のプライベートリポジトリにリンクされたプライベートリポジトリからの検出結果の例を示しています。
詳細については、こちらのドキュメントを参照してください。
脆弱性管理: CI/CD パイプラインの Windows コンテナイメージスキャン
Tenable は、CI/CD パイプライン内の Windows ベースのコンテナイメージの脆弱性診断をサポートするようになりました。これにより、ビルドプロセス中に脆弱性を特定でき、Linux ベースのリソースに加えてスキャン機能が拡張されます。
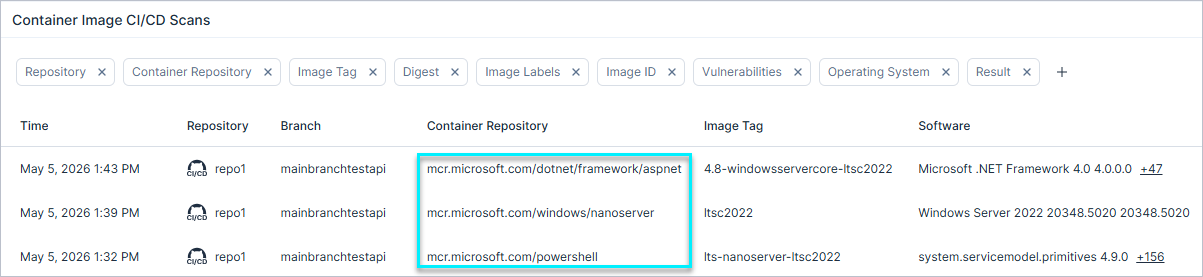
脆弱性管理: コンテナリポジトリ検出結果の一貫性の向上
プラットフォーム全体でデータの一貫性を確保するため、コンテナレジストリのスキャンが有効な場合、 Tenable はデフォルトのクラウドプロバイダーデータではなく、独自の脆弱性情報を自動的に使用するようになりました。この変更は、特にコンテナイメージリポジトリの脆弱性ポリシーに関連する検出結果に影響します。
この更新により、クラウドプロバイダーと Tenable 間のスキャンロジックの不整合によって生じる不一致を防止します。
207 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | ネットワーク | カスタマーゲートウェイ |
| AWS | ネットワーク | Direct Connect ゲートウェイ |
| AWS | ネットワーク | Site-to-Site VPN 接続 |
| AWS | ネットワーク | Site-to-Site VPN コンセントレータ |
| AWS | ネットワーク | トランジットゲートウェイ |
| AWS | ネットワーク | トランジットゲートウェイアタッチメント |
| AWS | ネットワーク | トランジットゲートウェイルートテーブル |
| AWS | ネットワーク | 仮想プライベートゲートウェイ |
| Azure | コンピュート | ハイブリッドコンピューティングマシン |
| Azure | データ | SQL Managed Instance |
2026 年 5 月 3 日 (リリース 1.206)
新機能
ネットワーク: ネットワークエクスポージャーに対するポリシー名の標準化
Tenable は、ネットワークベースのパブリックおよび全体のインバウンドインターネットエクスポージャーを識別するポリシーの命名規則を統一しました。この変更により、ポリシー名が一貫性を持つように標準化され、潜在的なエクスポージャーに焦点を合わせて合理的にリスクが報告されるようになりました。
関連するポリシーは次の形式に標準化されています。
- {resource_name} is exposed to the internet
影響を受けるポリシーの全リストを含む詳細については、こちらのネットワークエクスポージャーに対するポリシー名の標準化 (2026 年 5 月 3 日)を参照してください。
Google Workspace 統合の合理化
Tenable は、接続方法を簡素化するために Google Workspace の統合方法を変更しました。
主な改善
- 合理化された、スクリプトベースのデプロイメント: ウィザードがシンプルな自動フローを優先し、Cloud Shell スクリプトを動的に生成するようになりました。このスクリプトは、すぐに実行できるように、GCP 管理者に送信されます。
- ドキュメントに基づく手動設定: スクリプトが推奨されない環境の場合は、Tenable のテクニカルドキュメントで手動の設定手順をご確認ください。
脆弱性管理: コンテナイメージとリポジトリのオンデマンドスキャン
以下のオンデマンドスキャンを開始できるようになりました。
- コンテナイメージ。あるイメージをスキャンすると、その当該イメージ、親リポジトリにある直近のイメージ 10 個、およびすべてのアクティブなイメージに対してスキャンがトリガーされます。
- コンテナリポジトリ。リポジトリのスキャンには、そのリポジトリ内の直近の 10 個のイメージとすべてのアクティブなイメージが含まれます。
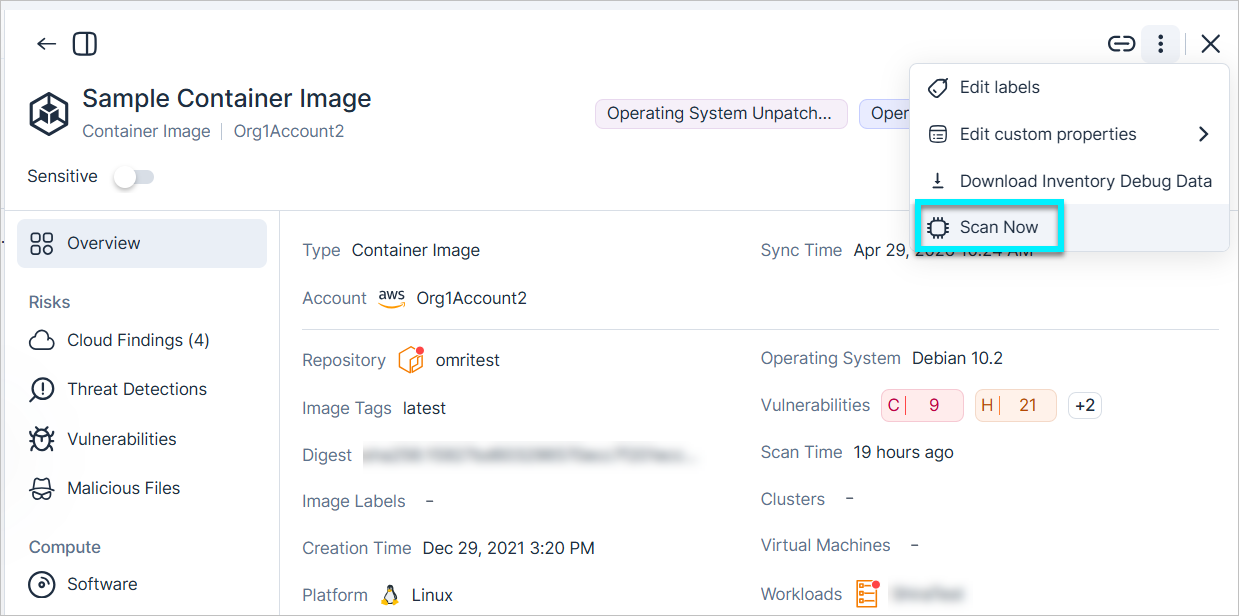
脆弱性管理: サポートされていないクラウドリージョンのスキャンステータスの更新
クラウドプロバイダー API の制限によりスキャンができないリージョンにおいて、仮想マシンおよび仮想マシンイメージのスキャンに関連する次の変更が行われました。
- 該当のリージョンにあるワークロードは、[スキャンステータス] に [サポート対象外] と表示されるようになりました (以前は [保留中] でした)。
- クラウドプロバイダーの API 制限によってスキャンができない場所のリストに、新たなリージョンが追加されました。リージョンの完全なリストについては、エージェントレスのワークロードスキャンを参照してください。
除外: GraphQL API サポート
以下の新しい API エンドポイントを使用して、GraphQL API 経由で除外を管理できるようになりました。クエリやミューテーションの例については、API: 除外を参照してください。
| アクション | GraphQL Endpoint | 説明 |
|---|---|---|
| リスト/クエリ | RiskExclusions | 既存の除外ルールのリストを取得します。除外名、アクション (深刻度を無視または変更)、検出結果のタイプ、現在のステータスなどの特定の詳細をクエリできます。 |
| 削除 | DeleteRiskExclusion | 不要になった除外を削除します。 |
Explorer: 特性によるフィルタリング
Encryptable または Taggable などの機能に基づいてエンティティをターゲットにするには、Explorer の新しい [特性] フィルターを使用します。これにより、共通の特性を持つリソースの包含や除外が容易になるため、クエリの作成やリスクポリシーの管理が大規模に簡素化されます。

IAM: Microsoft Entra ID の条件付きアクセスの可視性
API Support
Tenable のインベントリビュー (IAM) で Microsoft Entra ID 条件付きアクセスポリシーが可視化され、ポリシーの潜在的なギャップや設定ミスを監査、評価、特定できるようになりました。
新しいサポート対象リソース
- 条件付きアクセスポリシー。たとえば、ポリシーが条件下で適用されるかどうかを確認し、含まれるユーザーとグループ、または除外されるユーザーとグループを特定します。また、JSON ビューを使用して未加工のポリシーコンテンツを表示できます。
- 認証コンテキスト。たとえば、PIM ロールとグループの設定をモニタリングして、アクティベーション時にコンテキスト (詳細情報) が必要な割り当てはどれかを確認し、コンテキストがアプリに公開されているかどうかを検証します。
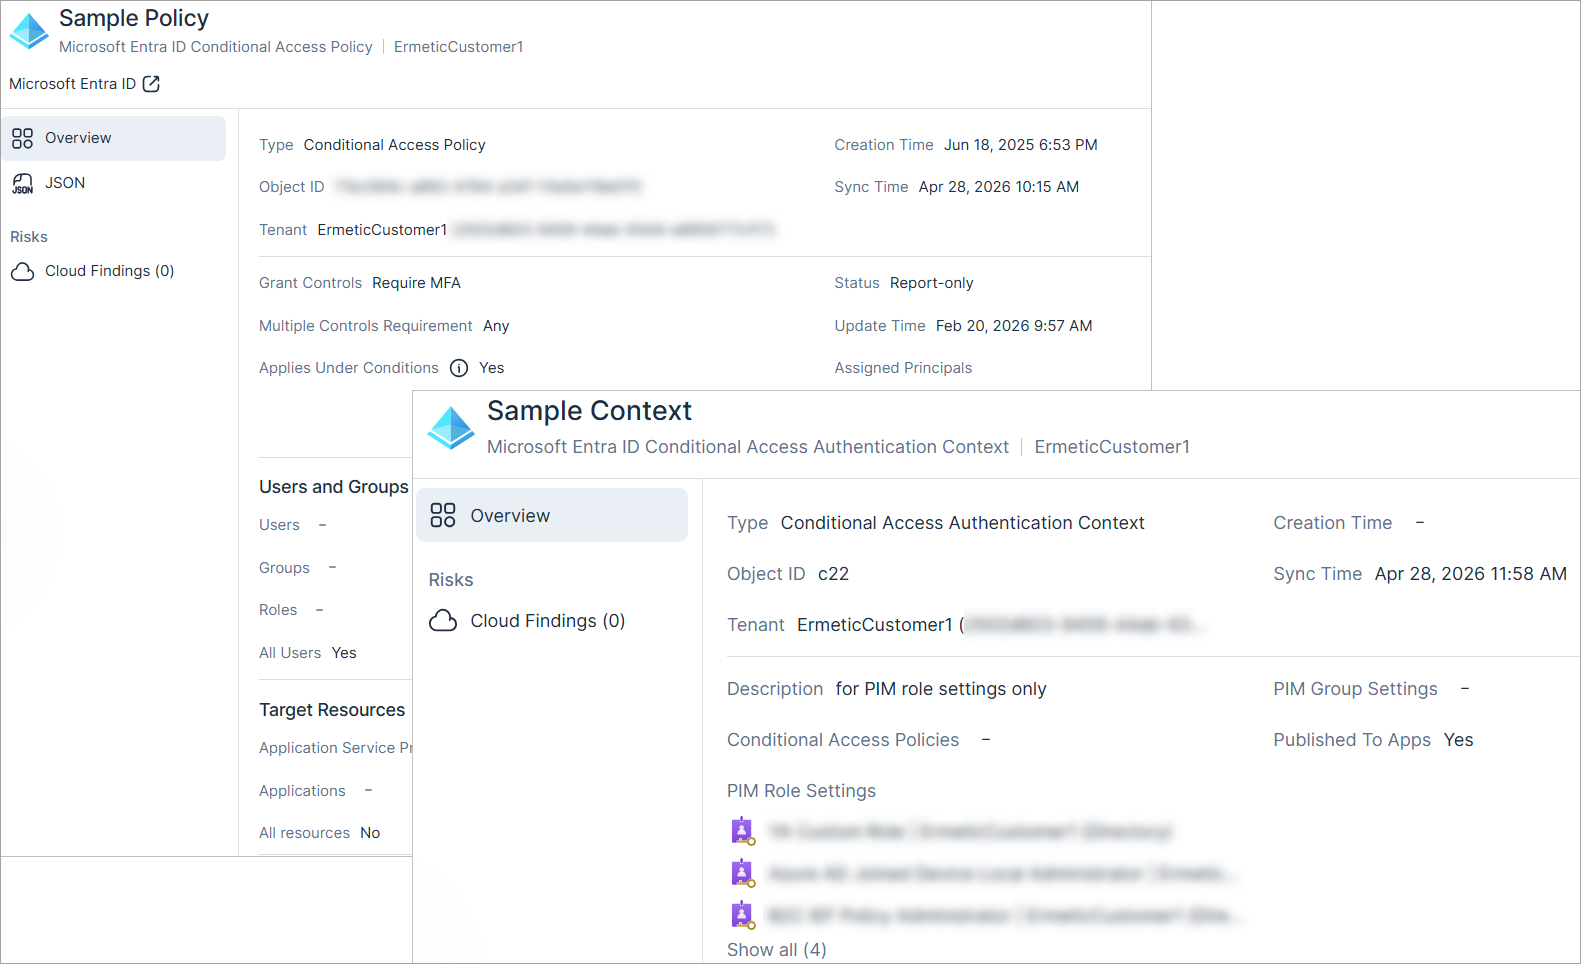
IAM: Azure のオファーと委任の可視性
API Support
Tenable は、インベントリビュー (IAM) で Azure Lighthouse のオファーと委任を可視化するようになりました。これにより、承諾したオファー、含まれる委任、ロール、関連する Azure サブスクリプションとリソースグループを確認できます。
新しいサポート対象リソース
- Azure サービスプロバイダーのオファー。承諾したすべてのオファーを表示します。特定のオファーのサイドビューパネルを開くと、提供された委任を含む、すべてのオファーの詳細を確認できます。
- Azure サービスプロバイダーの委任。すべての委任と関連するサービスプロバイダーを表示します。特定の委任のサイドビューパネルを開くと、すべての委任のプロパティを確認できます。
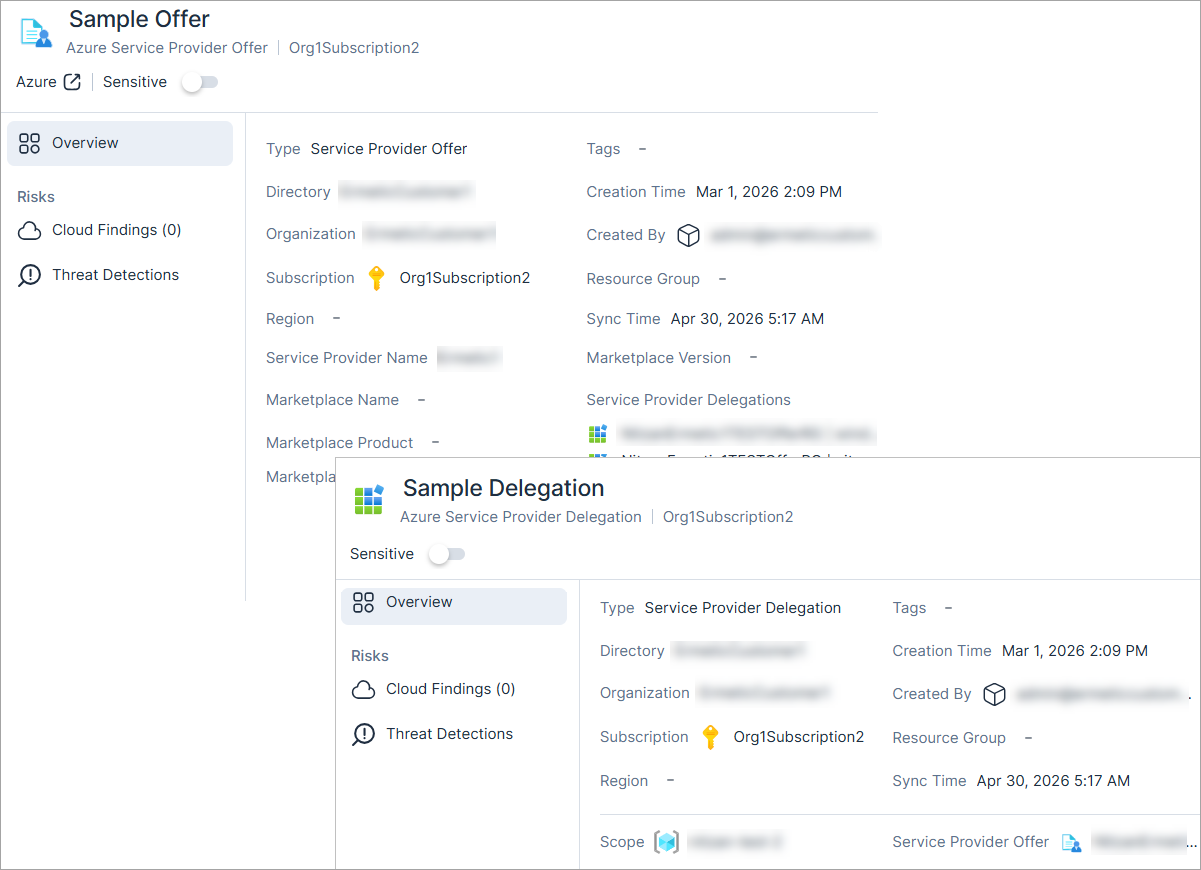
206 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | AI | SageMaker ドメイン |
| AWS | データ | SSM マネージドノード |
| Azure | IAM | サービスプロバイダーのオファー |
| Azure | IAM | サービスプロバイダーの委任 |
| Microsoft Entra ID | IAM | 条件付きアクセスポリシー |
| Microsoft Entra ID | IAM | 認証コンテキスト |
206 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | AI | SageMaker ドメインが CMK で暗号化されていない |
2026 年 4 月 19 日 (リリース 1.205)
新機能
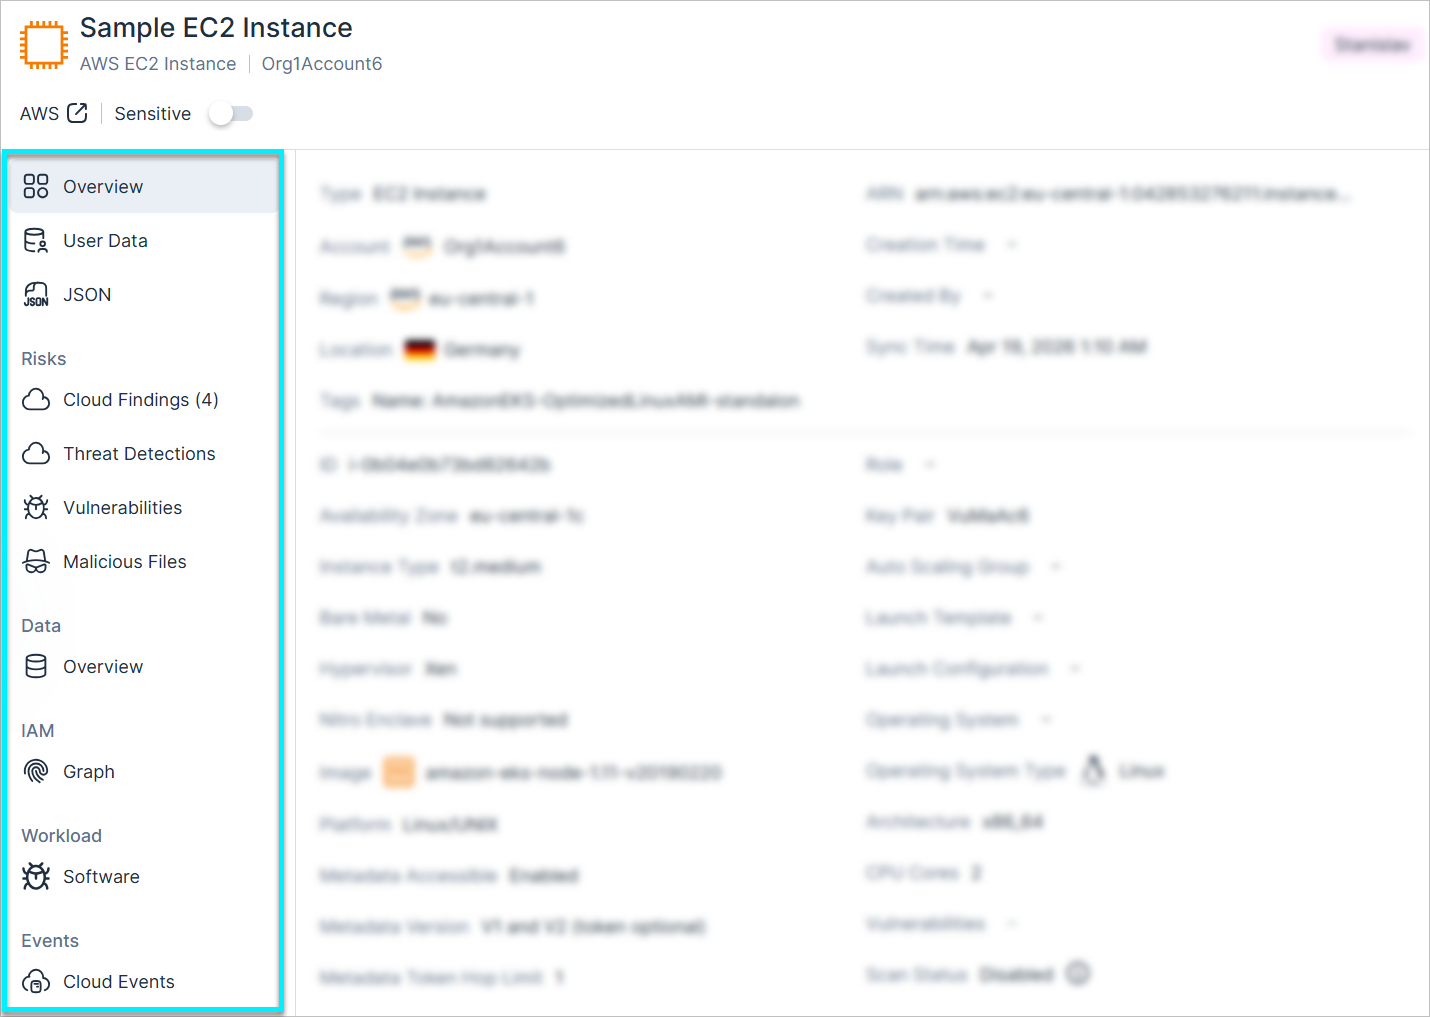
コンソール: プロファイルナビゲーションの合理化
Tenable は、画面の移動や操作を簡素化し、データへのアクセスを改善するため、クラウドサイバーエクスポージャー コンソールのすべてのプロファイルビューのレイアウトを更新しました。
- サイドバーの統合: 内部タブが、メインビューではなく、左側のメニューに配置されるようになりました。
- 分類されたメニュー: すべてのアイテムが機能カテゴリ別に整理され、直接アクセスできるようになりました。
脆弱性管理: コンテナイメージ CI/CD パイプラインパラメーターの更新
Tenable は、サポートされるすべてのコンテナイメージ CI/CD パイプラインに以下のパラメーターを追加しました。
- minVprScore
- failOnMinVprScore
これらのパラメーターによって、結果をフィルタリングしたり、VPR スコアに基づいてスキャンが失敗する基準を設定したりできます。
詳細については、こちらのドキュメントを参照してください。
脆弱性管理: マルウェア検出ロジックの更新
Tenable は、クラウドワークロードの脅威をより正確に特定できるように、マルウェア検出ロジックを更新しました。この機能強化により、検出の精度が向上します。これらの更新を受け取るために手動で設定変更を行う必要はありません。
詳細については、マルウェア検出ロジックの更新 (2026 年 4 月 19 日)に関する記事を参照してください。
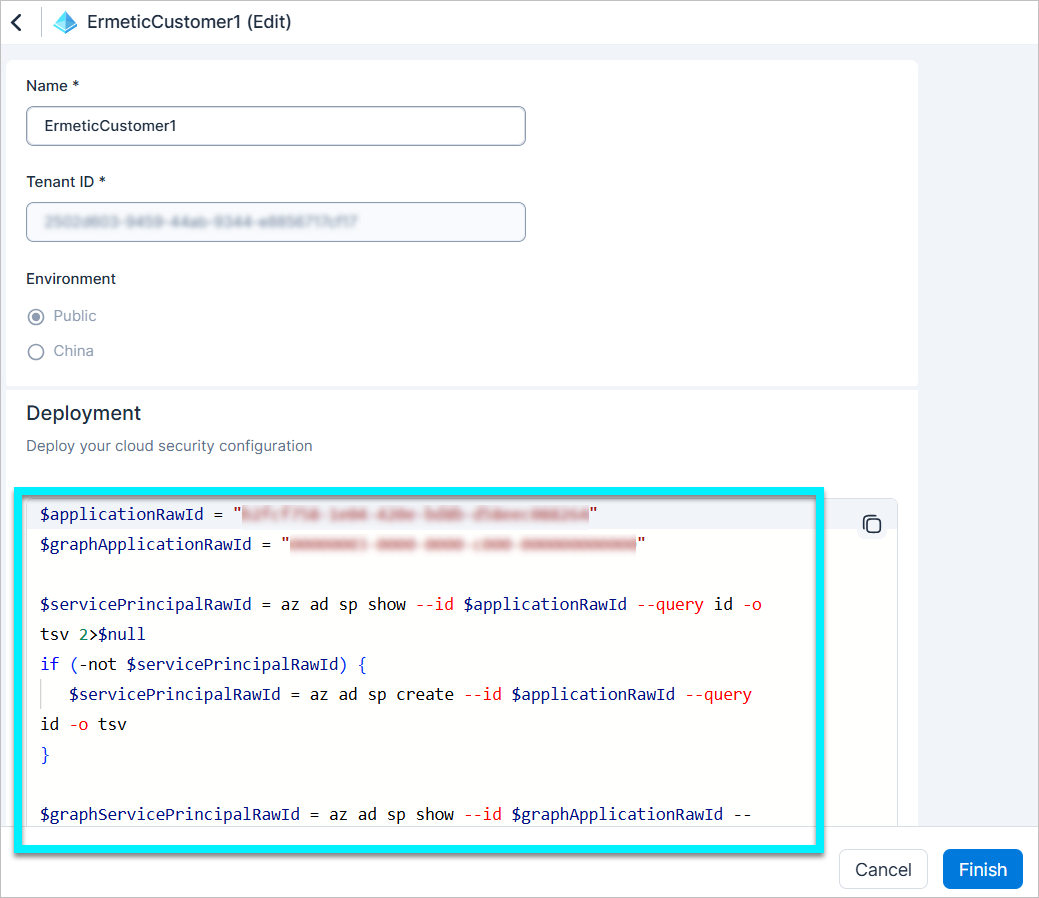
Microsoft Entra ID: デプロイメントスクリプトを PowerShell に更新
Microsoft Entra ID テナントを クラウドサイバーエクスポージャー に接続する際に、Bash の代わりに PowerShell デプロイメントスクリプトを使用するように統合プロセスを更新しました。この変更により、スクリプトタイプが Azure 組織のデプロイメントと一貫するようになり、Microsoft エコシステム全体でより統一されたエクスペリエンスが提供されます。
詳細については、こちらのドキュメントを参照してください。
IaC Security: コードリポジトリ向けのネイティブプルリクエストスキャン
セキュリティリスクが実稼働環境に及ぶのを防ぐために、GitHub と Azure DevOps の自動プルリクエスト (PR) スキャンを有効にします。追加の CI/CD 設定なしで、既存のワークフロー内で自動セキュリティスキャンを有効にできます。
- 簡素化されたゲート: 失敗のしきい値に基づいてマージをブロックします。設定は CI/CD パイプライン統合よりも簡単です。
- ネイティブ開発者のエクスペリエンス: 検出結果が、コードの関連行でネイティブチェックとして表示され、確認しやすくなります。アプリケーションを切り替えることなく、既存の PR ワークフロー内で直接問題を修正できます。
- 柔軟な統合: 新規および既存の両方のリポジトリ統合でネイティブスキャンと統合できます。
詳細については、こちらのドキュメントを参照してください。
205 の新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| GCP | コンピュート | Dataproc クラスタ |
205 の新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | 管理 | GuardDuty Lambda Protection がすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty ランタイムモニタリングがすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty EC2 ランタイムモニタリングがすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty ECS ランタイムモニタリングがすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty EKS Protection がすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty EKS ランタイムモニタリングがすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty Malware Protection for EC2 がすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty RDS Protection がすべてのリージョンに対して有効になっていない |
| AWS | 管理 | GuardDuty S3 Protection がすべてのリージョンに対して有効になっていない |
| AWS | ネットワーク | EFS マウントターゲットはパブリック IP アドレスに関連付けられている |
2026 年 4 月 12 日 (リリース 1.204)
新機能
ネットワーク: インターネットエクスポージャーの検証
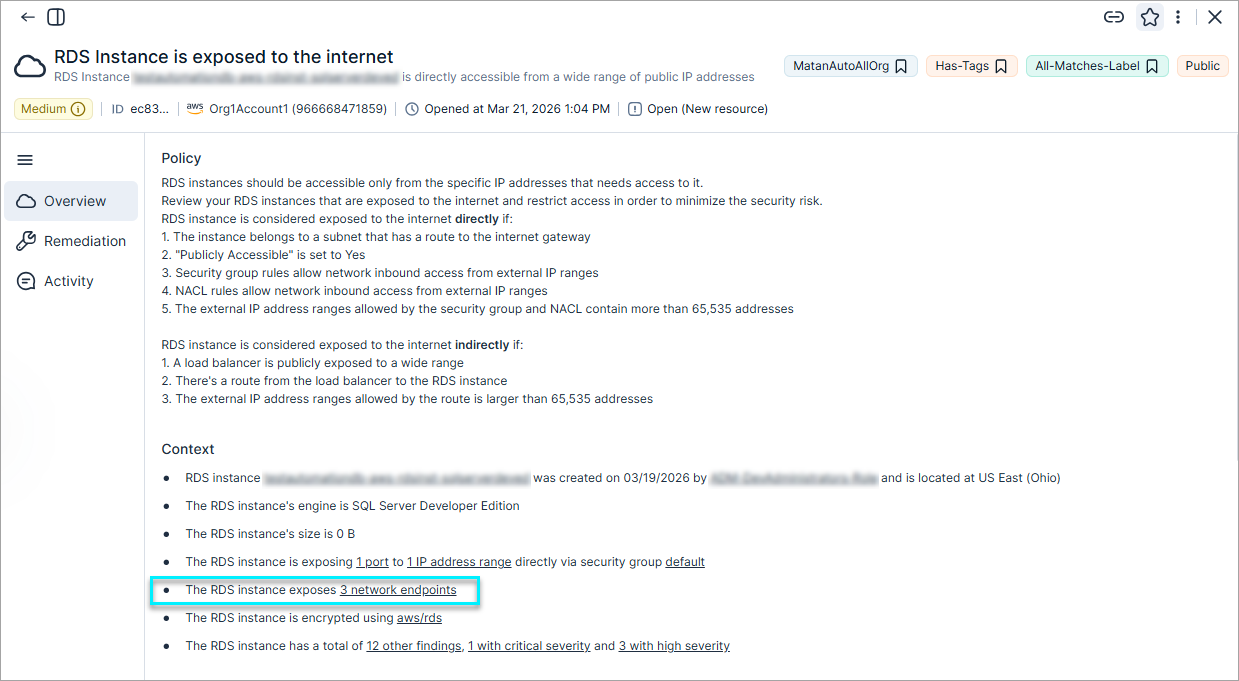
インターネットエクスポージャー分析 がアップグレードされ、ネットワークスキャナーの結果がコアリスク評価に直接統合されるようになりました。静的な設定分析に加えて、この更新では、動的なバリデーションを使用して、EC2、RDS、Redshift などの直接リソースに対する実際の到達可能性を確認します。
この理論的リスクから決定論的証明への移行により、チームは、外部コントロールにより保護されているリソースのノイズを減らしながら、真に脅威にさらされた資産に対する重大な脆弱性など、危険な組み合わせに優先順位を付けることができます。その結果、検出結果の深刻度が変動する可能性があります。これは、検出結果の深刻度と検証された実際の到達可能性データが整合されるためです。
自動化: クエリベースの検出結果の自動化
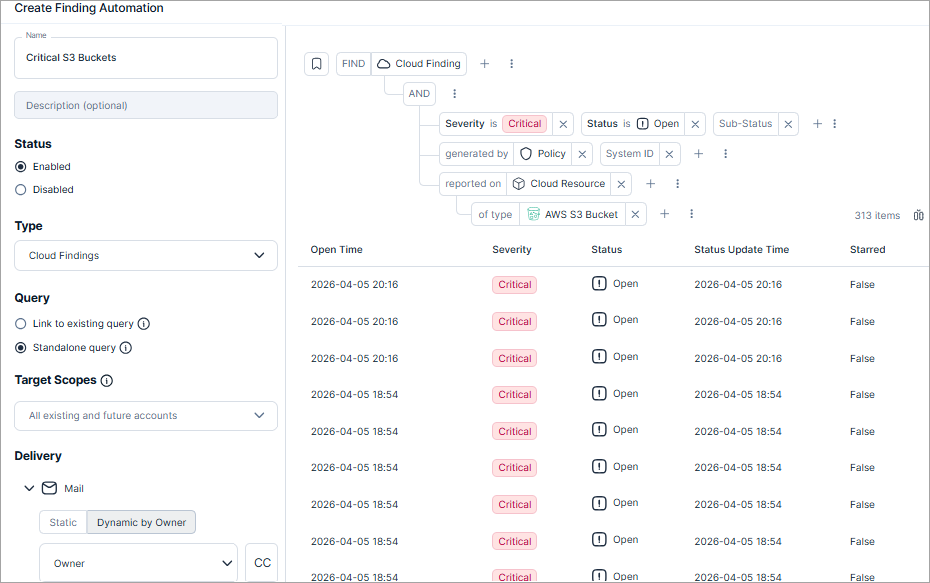
Tenable は、Explorer を活用したクエリベースのエンジンを使用するように検出結果の自動化ワークフローを更新しました。
主な改善
- 高度なクエリビルダー。新しいフルページインターフェースでは、静的なドロップダウンメニューが動的なカスタムクエリとリアルタイムの結果プレビューと置き換えられます。
- インテリジェントテンプレート。システムが基本的なクエリテンプレートを入力するため、設定が容易になります。
- Explorer 統合。検出結果ベースのクエリを、[Explorer] ページから直接自動化することで、恒久的なルールに変換します。
Azure 組織統合の合理化
Tenable は、組織全体の接続方法を簡素化するために Azure 統合方法を変更しました。
主な改善
- 合理化された、スクリプトベースのデプロイメント: ウィザードが自動フローを優先し、ユーザーが選択した機能に基づいて PowerShell スクリプトを動的に生成するようになりました。このスクリプトは、すぐに実行できるように、Azure 管理者に送信されます。
- Microsoft Entra ID のリンク: フロー中にテナントをシームレスにペアリングし、アイデンティティ関連のリスク分析などの機能を利用できるようにします。
- ドキュメントに基づく手動設定: スクリプトが推奨されない環境の場合は、Tenable のテクニカルドキュメントで手動の設定手順をご確認ください。