Tenable One Cloud Exposure 2026 年に完了した変更
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このページでは、2026 年に完了した クラウドサイバーエクスポージャー の主な変更について説明します。プラットフォームの使用方法に影響する変更や、後方互換性の問題が発生する可能性のある変更が含まれます。
| 変更 | 説明 | 日付 |
|---|---|---|
| パッチ未適用の SCA 脆弱性に対するカバレッジの拡張 | 検出機能を改善し、オープンソースコンポーネントとサードパーティの依存関係全体で、パッチ未適用の脆弱性やゼロデイ脆弱性をより適切に特定できるようにしました。 | 2026 年 8 月 31 日 |
| SIEM 統合の検出結果プロパティの変更 | SIEM 統合を通じて提供されるクラウドとコードの検出結果データについて、プロパティ名と構造を変更します。 | 2026 年 8 月 30 日 |
| Windows 脆弱性レポートの簡素化 | インストールされたアプリケーション自体のディレクトリ内にある個々の実行可能ファイルとライブラリファイルについて、個別の脆弱性検出結果は、Windows スキャン中に報告されません。 | 2026 年 8 月 23 日 |
| IaC ポリシー評価に関する問題の解決 | IaC ポリシーのサブセットが特定の IaC リソースの評価を停止していた問題を解決する修正です。 | 2026 年 8 月 16 日 |
| ダッシュボードのトレンドウィジェットの変更 | [概要] ダッシュボードの 4 つのトレンドウィジェットは、Explorer で使用されるのと同じアプローチであるクエリベースのモデルに移行します。 | 2026 年 8 月 16 日 |
| コンテナイメージのアカウント割り当ての変更 | コンテナイメージが クラウドサイバーエクスポージャー のクラウドアカウントに割り当てられる方法に変更しました。 | 2026 年 7 月 26 日 |
| シークレット検出の強化 | 誤検出を減らして、より多くのシークレットを検出するため、シークレット検出メカニズムを改善しました。 | 2026 年 7 月 26 日 |
| 異常なユーザーエージェントクライアントの使用の脅威ルールに対する新しいロジック | 誤検出を減らし、より忠実度の高い検出を提供するために、異常なユーザーエージェントクライアントの使用の脅威ルールに関するロジックを更新しました。 | 2026 年 7 月 12 日 |
| 悪意があると疑われるファイルを検出するための新しいロジック | 誤検出を減らし、より忠実度の高い検出を提供するために、悪意があると疑われるファイルに関するロジックを更新しました。 | 2026 年 7 月 12 日 |
| VPR (脆弱性優先度格付け) の強化 | Tenable は、VPR (脆弱性優先度格付け) を大幅に強化しました。この新しい、より正確なスコアは現在ベータ版ですが、最終的には既存の VPR に置き換わります。脆弱性の深刻度メトリクスとして VPR を使用している場合、これにより、基盤となる脆弱性の重大度が変更されるため、環境内のオープンとクローズの検出結果の合計数に直接影響が及びます。 | 2026 年 7 月 1 日 |
| 非ルートボリュームスキャン | 仮想マシン用の非ルートボリュームスキャンを全世界で段階的にロールアウトします。 | 段階的なロールアウト。6 月 14 日に完了 |
| 詳細なシークレット検出 | シークレットのカテゴリにマッピングされる 5 つの一般的なデータタイプは、280 以上の個別のデータタイプに分割されます。 | 2026 年 5 月 10 日 |
| ネットワークエクスポージャーに対するポリシー名の標準化 | Tenable は、ネットワークベースのパブリックおよび全体のインバウンドインターネットエクスポージャーを識別するポリシーの命名規則を統一しています。 | 2026 年 5 月 3 日 |
| アカウント管理 API の統合 | 従来のクラウド固有のアカウントクエリは、統合された Accounts クエリで置き換えられ、クラウド全体の一貫したエクスペリエンスを提供します。 | 2026 年 5 月 1 日 |
| マルウェア検出ロジックの更新 | クラウドワークロードのマルウェア検出ロジックに更新します。 | 2026 年 4 月 19 日 |
| 無効になったリソースのデータ保持 | 無効になったリソースの分類スキャンの結果は、コンソールから自動的にクリアされます。 | 2026 年 4 月 12 日 |
| インターネットネットワークエクスポージャーの検証 | インターネットエクスポージャーの分析で、動的ネットワークスキャンを使用して実際の到達可能性を検証し、検出結果の精度を向上させるようになりました。 | 2026 年 4 月 12 日 |
| IaC 検出結果における除外アノテーションの非推奨 | Tenable は、セキュリティの可視性を向上させるために、IaC 除外アノテーションを非推奨にします。 | 2026 年 4 月 5 日 |
| AMI スキャンの有料サービスへの移行 | Amazon Machine Image (AMI) スキャンの無料期間 (暫定) はまもなく終了します。3 月 15 日より、すべてのプライベートおよびパブリック AMI のスキャンは請求対象サービスになります。 | 2026 年 3 月 15 日 |
| Kubernetes クラスタクエリのリファクタリング | Inventory API でアンマネージド Kubernetes クラスタのフィルターおよびキャスティングタイプからプロバイダー固有のプレフィックスを削除します。 | 2026 年 3 月 3 日 |
| AMI スキャンがデフォルトで有効 | Tenable は、Amazon Machine Image (AMI) スキャンをデフォルト要件にすることで、AWS クラウドワークロード保護 (CWP) を標準化しています。この更新により、リソースのライフサイクル全体で一貫したセキュリティカバレッジが確保されます。 | 2026 年 1 月 25 日 |
 パッチ未適用の SCA 脆弱性に対するカバレッジの拡張 (2026 年 8 月 31 日)
クラウドサイバーエクスポージャー は、ソフトウェアコンポジション解析 (SCA) 検出エンジンの更新をリリースします。
検出機能が拡張され、オープンソースコンポーネントとサードパーティの依存関係全体で、パッチ未適用の脆弱性やゼロデイ脆弱性をより適切に特定できるようになります。この更新により最も影響を受けるソフトウェアエコシステムは、Java (Maven)、PHP (Composer)、Node.js (npm) です。これらは、新たに報告された検出結果の大部分を占めています。
この検出ロジックは、リリース日に自動的に更新されます。設定の変更は必要ありません。
- 脆弱性の件数の増加。カバレッジが広がる結果として、アプリケーションリポジトリとビルドで検出される脆弱性の総数が増える可能性があります。
- 可視性の向上。盲点が減少するため、セキュリティチームと開発チームは、ソフトウェアサプライチェーン全体でパッチ未適用のリスクをより包括的に把握できるようになります。
SIEM 統合の検出結果プロパティの変更 (2026 年 8 月 30 日)
Tenable は、SIEM 統合を通じて提供されるクラウドとコードの検出結果データについて、プロパティ名と構造を変更します。このフィードを使用して検出、ダッシュボード、またはレポートを作成する場合は、以下の変更内容を確認し、リリース日までにプロパティマッピングを更新してください。
クラウドの検出結果データから次のプロパティが削除されます。
| プロパティ | 説明 |
|---|---|
| exclusion | 適用された除外ルール名 |
| findingType | グラフエンティティタイプ (例: AwsS3Bucket) |
| identityProviderAccount | リンクされたアイデンティティプロバイダー名 |
| region | クラウドリージョン (例: us-east-1) |
| starred | 検出結果にスターを付けたかどうか |
| title | ポリシータイトル、次の複製: policyName |
| jiraIssueLinks | リンクされた Jira 課題 URL |
| serviceNowIncidentUrls | リンクされた ServiceNow インシデント URL |
クラウドの検出結果データの中で、次のプロパティの名前が変更されました。
| 元のプロパティ | 新しいプロパティ | 説明 |
|---|---|---|
| cloudProvider | provider | クラウドプロバイダー (AWS、Azure、GCP) |
| closeTime / ignoreTime | statusUpdateTime | 最新のステータス変更時刻。検出結果の現在のステータスに応じて変化するキー名。現在は常に statusUpdateTime |
| resources | resource | 影響を受けたリソースの参照 |
クラウドの検出結果データの中で、次のプロパティの動作が変更されます。
| プロパティ | 変更 |
|---|---|
| comments | 直近 10 件に限定 |
| vulnerabilities | 最大 100 エントリ(深刻度別にソート) |
コードの検出結果データから次のプロパティが削除されます。
| プロパティ | 説明 |
|---|---|
| exclusion | 適用された除外ルール名 |
| starred | 検出結果にスターを付けたかどうか |
| jiraIssueLinks | リンクされた Jira 課題 URL |
| serviceNowIncidentUrls | リンクされた ServiceNow インシデント URL |
コードの検出結果データの中で、次のプロパティの名前が変更されました。
| 元のプロパティ | 新しいプロパティ | 説明 |
|---|---|---|
| platform | provider | IaC リソースがターゲットとするクラウドプラットフォーム |
| repositoryName | accountName | クラウド名に合わせて調整されたリポジトリの表示名 |
| repositoryUrl | accountUrl | クラウド名に合わせて調整されたリポジトリの URL |
| closeTime / ignoreTime | statusUpdateTime | 最新のステータス変更時刻。検出結果の現在のステータスに応じて変化するキー名。現在は常に statusUpdateTime |
コードの検出結果データに 2 つの新しいプロパティが追加されます。
- accountId - IaC リソースが属するアカウント (リポジトリ) の識別子
- accountPath - アカウント階層のアカウント (リポジトリ) のパス
SIEM 統合、保存されたクエリ、またはダッシュボードが、SIEM 統合の検出結果プロパティの変更 (2026 年 8 月 30 日)またはSIEM 統合の検出結果プロパティの変更 (2026 年 8 月 30 日)で説明されている、削除または名前が変更されたプロパティを参照している場合は、2026 年 8 月 16 日までに更新してください。変更前のプロパティ名を参照するクエリとマッピングは、この日付を過ぎると、そのプロパティのデータを返さなくなります。
Tenable は、クラウドとコードの検出結果スキーマを調整して、両方のフィードが共通のコンセプトに同じプロパティ名と構造を使用するように変更しています。1 つの provider プロパティが cloudProvider と platform を置き換え、1 つの statusUpdateTime プロパティがステータスに応じて名前を変更するキーを置き換えます。これにより、SIEM がクラウドデータとコードデータ全体で維持する必要があるマッピングロジックが軽減されます。
jiraIssueLinks と serviceNowIncidentUrls は、同じ Jira リンクと ServiceNow リンクがすでに 1 か所に一覧表示されている ticketLinks と重複しているため削除されます。
comments と vulnerabilities に上限を設定すると、大規模な検出結果で過剰なペイロードが生成されないようになり、SIEM での取り込みコストが削減され、遅延が短縮されます。
Windows 脆弱性レポートの簡素化 (2026 年 8 月 23 日)
クラウドサイバーエクスポージャー は Windows の脆弱性検出を合理化し、インストールされたアプリケーションのディレクトリ内にある個々の .exe と .dll のコンポーネントファイルではなく、アプリケーションレベルで検出結果を報告するようになりました。
インストールされているアプリケーション内のコンポーネントファイル (.exe/.dll) に個別にパッチを適用することはできません。そのため、これらの問題を解決するには親アプリケーションを更新する必要があります。以前は、これらのコンポーネントを報告すると、対処の対象とならない冗長な検出結果が作成されていました。
- ノイズの軽減: この修正により、完全な脆弱性カバレッジを維持しながら、重複アラートを排除できます。ダッシュボードと Vulnerability Instances API 全体の脆弱性インスタンス数が減り、[ソフトウェア] ページに表示される重複のサブコンポーネントや内部ライブラリも減ると考えられます。
- 履歴データの処理: 以前に報告されていたコンポーネントレベルの検出結果は自然になくなり、誤って解決済みと表示されることなく、レポートの精度が確保されます。
- 未登録ファイルに変更なし: 登録済みのインストールに関連付けられていないスタンドアロンの実行可能ファイルと DLL は、これまでどおり引き続き報告されます。
IaC ポリシー評価に関する問題の解決 (2026 年 8 月 16 日)
Tenable は、インフラのコード化 (IaC) ポリシーのサブセットが特定の IaC リソースの評価を停止する原因となっていた問題を解決します。この問題がある間、これらのポリシーは新しい検出結果をオープンしたり、既存の検出結果をクローズしたりしません。
この修正は、クラウドサイバーエクスポージャー によって自動的に適用されます。ポリシー、除外、ワークフローの設定変更は必要ありません。
- 正確な検出結果: 影響を受けるポリシーの IaC 検出結果に、IaC リソースの現在の状態が反映されるようになりました。
ダッシュボードのトレンドウィジェットの変更 (2026 年 8 月 16 日)
Tenable は、クラウドサイバーエクスポージャー [概要] ダッシュボードの次の 4 つのトレンドウィジェットを、Explorer で使用されるのと同じアプローチであるクエリベースのモデルに移行しています。
- 検出結果の深刻度別
- 検出結果のトレンド
- 検出結果の MTTR
- 解決済みの検出結果
これらのウィジェットのいずれかを含むカスタムダッシュボードも、同じ方法で移行されます。
この更新により 2 つの点が変更されます。
- ウィジェットは、ビルトインまたはカスタムクエリで実行されます。すべてのアカウントに、[概要] ダッシュボードの基盤となる、ビルトインの [すべての検出結果] でのモニタリング対象クエリが提供されます。これらのウィジェットの 1 つにフィルターを保存してカスタムダッシュボードを作成した場合、その設定は {Finding type} | {Categories (up to 3)} | {Policy count ("X policies")} という名前の独自のカスタムクエリに自動的に移行されるため、フィルタリングされたビューは以前とまったく同じように動作し続けます。
- カテゴリとポリシーのリアルタイムのフィルターはクエリに組み込まれます。 現在は、ウィジェットを表示しながらカテゴリフィルターとポリシーフィルターをリアルタイムで切り替えることができます。しかしこの変更後、これら 2 つのフィルターはリアルタイムのトグルとして使用できなくなります。他のすべてのリアルタイムのフィルターは影響を受けません。カテゴリまたはポリシーでフィルタリングするには、編集時に、その条件をウィジェットの基礎となるクエリに追加します。
これらのウィジェットをクエリベースのモデルに移行すると、Explorer と適合し、トレンドウィジェットのロジックが Explorer と同じように機能します。お客様による対応は必要ありません。既存のカスタムダッシュボードと保存済みフィルターは、カスタムメトリクスとして自動的に引き継がれ、これらの新しいカスタムクエリが [すべてのクエリ] に一覧表示されます。
- [概要] ダッシュボードにはこれまでと同じ 4 つのウィジェットが表示されますが、これらは今後ビルトインの [すべての検出結果] メトリクスでサポートされます。
- これらのウィジェットを使用するカスタムダッシュボードは、既存のフィルタリングされたビューを維持しますが、自動作成されたカスタムメトリクスによってサポートされるようになりました。
- 現在カテゴリまたはポリシーでフィルタリングしている場合、変更後はリアルタイムのトグルオプションとして表示されなくなります。トグルではなく、クエリにそのフィルターを設定するように、ウィジェットを編集することになります。
コンテナイメージのアカウント割り当ての変更 (2026 年 7 月 26 日)
Tenable は、脆弱性の可視性をより正確で予測しやすいものにするために、コンテナイメージを クラウドサイバーエクスポージャー のクラウドアカウントに割り当てる方法を変更しています。範囲フィルターを使用すると、各アカウントに、所有するイメージだけでなく、実際に実行するコンテナイメージが表示されるようになりました。アカウントフィルターを使用して、脆弱性テーブル内のコンテナイメージの所有権をフィルタリングできます。
この更新により 2 つの点が変更されます。
- パブリックイメージと未同期イメージに対する新しいコンテナレジストリの範囲
- クラウドサイバーエクスポージャー と同期されていないレジストリからプルされたコンテナイメージ (docker.io、quay.io、パブリック GHCR などからのイメージ) は、コンテナレジストリという名前の 1 つのアカウント所有者の下に統合されるようになりました。これは、新たな包括的範囲として、アカウントフィルターと範囲フィルターで選択できます。
- 以前は、同じパブリックイメージがそれをプルした各クラウドアカウントに別のエンティティとして表示されたり、ダイジェストのローテーションに伴い、スキャン間にアカウントの所有権が切り替わったりすることがありました。どちらの動作も不正確で、混乱を招くものでした。
- 共有イメージを実行するすべてのアカウントでの共有イメージの可視化
- 組織に同じコンテナイメージをプルするクラウドアカウントが複数ある場合、各アカウントで独自のインベントリビューと脆弱性ビューにそのイメージが表示されるようになりました。たとえば、本番環境と非本番環境の両方の AWS アカウントが docker.io/library/nginx をプルする Pod を実行している場合、以前は最初にイメージをスキャンしたアカウントのみにそのイメージが表示されていました。
- 現在は両方のアカウントで、それぞれのアカウントのワークロードに関連付けられた脆弱性、パッケージ、リスクとともに、固有の範囲内のイメージが表示されるようになりました。
これらの変更は、ダッシュボード、検出結果ページ、スケジュールされたレポートに影響します。必要な対応はありません。変更は自動的に適用されます。
- コンテナイメージをアカウントごとにグループ化した既存のフィルターとダッシュボードでは、同期されていないイメージの新しいコンテナレジストリアカウントが表示されます。
- 特定のクラウドアカウントのコンテナイメージエンティティ数が減少し、コンテナレジストリの数がそれに応じて増加します。
- パブリックイメージのアカウント所有権が、スキャン後にアカウント間で切り替えられることがなくなりました。
- アカウントダッシュボードに表示される脆弱性の件数は、場合によっては大幅に増加する可能性があります。しかし、これらのカウントは、新しい脆弱性を示すものではありません。これらは、前から存在していたものの、以前は使用アカウントに表示されなかったエクスポージャーが反映された数字です。
- 脆弱性、ソフトウェア、悪意のあるファイルの各ページには、共有イメージを使用する各アカウントのエントリが表示されます。
- スケジュールされたレポートは、事前定義された範囲にエクスポートされるため、影響を受けます。選択した範囲内で使用されたコンテナイメージ (他のアカウントが所有しているが、その範囲内で使用されたイメージを含む) の脆弱性がレポートに含まれるようになりました。
シークレット検出の強化 (2026 年 7 月 26 日)
Tenable は、誤検出を減らし、これまで見逃していたシークレットを捕捉するためにシークレット検出ロジックを更新しました。
このロジックは自動的に更新されます。設定を変更する必要はありません。ポリシー管理、除外管理、検出結果のライフサイクルなどの既存のワークフローは変更されずに残ります。
- 解決済みの検出結果。誤検出が減り、検出結果が実際に公開されたシークレットをより確実に示すようになるため、ノイズの調査に費やす時間が短縮されます。
- 検出カバレッジの改善。これまで見逃されていたシークレットが検出されるようになりました。
- AWS リソースタグでシークレットが公開されている
- AWS EC2 インスタンスでシークレットが公開されている
- AWS CloudFormation スタックでシークレットが公開されている
- AWS ECS タスク定義でシークレットが公開されている
- AWS Lambda 関数でシークレットが公開されている
- GCP リソースラベルでシークレットが公開されている
- GCP VM インスタンスでシークレットが公開されている
- GCP App Engine サービスでシークレットが公開されている
- GCP Cloud Functions でシークレットが公開されている
- GCP Cloud Run サービスでシークレットが公開されている
- Azure リソースタグでシークレットが公開されている
- Azure ロジックアプリでシークレットが公開されている
異常なユーザーエージェントクライアントの使用の脅威ルールに対する新しいロジック (2026 年 7 月 12 日)
Tenable は、誤検出を減らし、より忠実度の高い検出を提供するために、クラウドサイバーエクスポージャー における異常なユーザーエージェントクライアントの使用の脅威ルールに関するロジックを更新しました。
- シームレスな統合: 更新されたロジックは、自動的に以前のロジックと置き換わります。この更新を受け取るために手動で設定変更を行う必要はありません。
- 忠実度の高い検出: このルールによって忠実度の高い検出が生成されるようになりました。各結果は信頼性の高い明確な脅威を提示するため、チームはより結果を信頼して対応することができます。
- セキュリティデータの信頼性の向上: 結果の忠実度が高いほど、セキュリティの検出結果は調査と対応に役立つ信頼性の高い基盤をもたらします。
悪意があると疑われるファイルを検出するための新しいロジック (2026 年 7 月 12 日)
Tenable は、誤検出を減らし、より忠実度の高い検出を提供するために、クラウドサイバーエクスポージャー に悪意があると疑われるファイルがないかを検出するロジックを更新しました。
- シームレスな統合: 更新されたロジックが自動的に適用されます。この更新を受け取るために手動で設定変更を行う必要はありません。
- 忠実度の高い検出: 誤検出が少なくなり、悪意があると疑われるファイルの検出結果に真の脅威がより正確に反映されるため、チームは自信を持って対応できます。
- セキュリティデータの信頼性の向上: 結果の忠実度が高いほど、調査と対応の基盤の信頼性も高くなります。
VPR (脆弱性優先度格付け) の強化 (2026 年 7 月 1 日)
- 現在のステータス: Tenable Vulnerability Management 内のベータモードで現在利用可能です。
- 移行計画: 移行期間中は、元の VPR と拡張された VPR (ベータ) が共存します。
- 非推奨予定: 強化された VPR への完全な移行は、2026 年 7 月 1 日に予定されています。
Tenable は優先順位付けの精度を向上させるため、特許取得済みの VPR (脆弱性優先度格付け) を大幅に強化しました。
- VPR スコアの強化: 新しい VPR では、現在実際に悪用されている CVE や近い将来悪用されると予測されている CVE を、元のバージョンと比較して 2 倍効率的に特定できます。
- 精度の向上: 強化された VPR は、リスクの絞り込みがさらに正確になり、チームは実際に事業にリスクとなる 1.6% の脆弱性に集中できます (今までの VPR では 3%)。
- 新しい文脈メタデータ: 新しいメタデータは重要な文脈を提供し、脆弱性が標的にされているかどうかを把握するのに役立ちます。この情報は、脆弱性プロファイルの [脅威の要因] 領域に表示されます。
- フォーカスの向上: 即時の対応が必要な、重大な脆弱性のセットに集中することで、リスクを大幅に軽減し、チームの効率を高められます。
- ベータ機能: ベータ期間中は、新しいスコアは表示のみ可能で、元の VPR と並べて表示されます。脆弱性の深刻度の計算、検出結果の作成、設定されたワークフローには反映されません。
- 準備: 併用期間中は、2 つのスコアを比較し、2026 年 7 月 1 日の完全移行前に内部の優先順位付けプロセスを段階的に適合させることができます。
詳細については、こちらのドキュメントを参照してください。
非ルートボリュームスキャン (段階的なロールアウト。6 月 14 日に完了)
Tenable は、仮想マシン用の非ルートボリュームスキャンのグローバルロールアウトを開始しました。
- 自動有効化: ご使用の環境は今後数週間のうちに自動的に更新されます。手動での設定は必要ありません。
- 請求の更新: これらのスキャンは、各クラウドプロバイダーに固有の新しいデータディスクカテゴリで請求されます。
ルートボリュームから非ルートボリュームにスキャンを拡張することは、セキュリティギャップを埋めるための重要なステップです。主な利点は次のとおりです。
- 盲点の排除: 攻撃者は多くの場合、悪意のあるバイナリを隠ぺいしたり、セカンダリボリューム内の旧式のライブラリを悪用したりして、基本的な「OS のみ」のスキャンを回避します。
- アプリケーションスタックの保護: ほとんどの最新のアプリケーションとデータベースは、ルートパーティションのオーバーフローを防ぐために別々のディスクにインストールされています。これらをスキャンすることで、ソフトウェアスタックを完全にモニタリングできます。
- ラテラルムーブメントの防止: 非ルートボリュームの脆弱性を特定することで、攻撃者が足場を築いてネットワークを探索するのを防ぐことができます。
- コンプライアンスの確保: この更新は、アタックサーフェス全体の包括的な評価を必要とする規制フレームワーク (PCI-DSS や SOC2 など) を遵守するのに役立ちます。
この機能のライセンスはどのようになっていますか?
非ルートディスクは、ライセンスページでクラウドプロバイダー (AWS、Azure、GCP、OCI) ごとに新しいデータディスクカテゴリで分類されます。
サポートされる最大ディスクサイズとボリューム数を教えてください。回答
- 現在の最大ディスクサイズ: 個別ディスクあたり 600GB
- 現在サポートされているボリューム数: リソースあたり最大 4 つのディスク (ルートボリュームを含む)
特定の仮想マシンのスキャンステータスを表示するにはどうすればよいですか?回答
特定の VM に接続されているすべてのディスクのステータスを表示する方法
1. 仮想マシンのプロファイルページに移動します。
2. [概要] タブで、[ディスク/ボリューム] テーブルを表示します。
非ルートスキャンを無効にできますか?
はい。この機能は、[設定] > [セキュリティ] > [ワークロード] > [拡張ディスクスキャン] で管理できます。
スキャンロジックはどのように動作しますか。また、「部分的」とはどのようなステータスのことですか?
このロジックは、データディスクに対して「全か無か」のアプローチを取ります。Tenable は次のいずれかをスキャンします。
- ルートボリュームのみ
- ルートボリュームおよび対象となるすべての非ルートボリューム
Tenable は、非ルートセットの部分スキャンは実行しません。
ルートボリュームがスキャンされ、非ルートボリュームはスキップされる場合、仮想マシンのスキャンステータスは [部分的] と表示されます。
ユースケースの例
- スキャンステータス: 部分的
- 理由: 接続されたディスクのうち、少なくとも 1 つが上限である 600GB を超えているため
詳細なシークレット検出 (2026 年 5 月 10 日)
現在、シークレットカテゴリには 5 つの一般的なデータタイプがマッピングされています。
- 汎用パスワード
- ランタイムシークレット
- 秘密キー
- 機密性の高い URL
- トークン
5 月 10 日から、これらのデータタイプは 280 以上の個別のデータタイプに分割されます。たとえば、トークンのデータタイプは、AWS セッショントークンや Confluent アクセストークンなど、160 以上のデータタイプに分類されます。
- 可視性の向上: 機密データタイプの分類がより正確になり、機密データの格納場所やリスクへの対処方法を正確に特定できるようになります。
- 秘密レベルの正確性の向上: 個別のデータタイプによって、関連付けられている深刻度レベルもタイプ別になり、正確性が高まります。
- 詳細な制御: 除外を適用して、シークレットデータタイプごとにカスタムポリシーを設定できるため、セキュリティポリシーを正確に制御できるようになりました。
- リスクの再計算: 検出結果は、更新後に予定されている次回のスキャン中に再計算されます。
- ワークロードデータスキャン: 新しいデータタイプの一部は、機密レベルが 「制限付き」 より低くなります。このため、次回のスキャン結果の後に、リソースの全体的なリスクが低減する可能性があります。
ネットワークエクスポージャーに対するポリシー名の標準化 (2026 年 5 月 3 日)
Tenable は、ネットワークベースのパブリックおよび全体のインバウンドインターネットエクスポージャーを識別するポリシーの命名規則を統一しています。
これらのポリシーは次の形式に標準化されます。
- {resource_name} is exposed to the internet
次の表は、ポリシー名の変更に関する一覧です。
| 古いポリシー名 | 新しいポリシー名 |
|---|---|
| EKS クラスタ Kubernetes API 全体のインバウンドインターネットアクセス | EKS クラスタ Kubernetes API はインターネットに公開されている |
| パブリック EC2 インスタンス | EC2 インスタンスがインターネットに公開されている |
| パブリックロードバランサー | ロードバランサーがインターネットに公開されている |
| パブリック RDS インスタンス | RDS インスタンスがインターネットに公開されている |
| パブリック Redshift クラスタ | Redshift クラスタがインターネットに公開されている |
| ボットサービス全体のインバウンドインターネットアクセス | ボットサービスはインターネットに公開されている |
| Azure AI サービス全体のインバウンドインターネットアクセス | Azure AI サービスはインターネットに公開されている |
| コンテナレジストリ全体のインバウンドインターネットアクセス | コンテナレジストリはインターネットに公開されている |
| AKS クラスタ Kubernetes API 全体のインバウンドインターネットアクセス | AKS クラスタ Kubernetes API はインターネットに公開されている |
| CosmosDB アカウント全体のインバウンドインターネットアクセス | CosmosDB アカウントはインターネットに公開されている |
| Event Hubs 名前空間全体のインバウンドインターネットアクセス | Event Hubs 名前空間はインターネットに公開されている |
| パブリック仮想マシン | 仮想マシンがインターネットに公開されている |
| パブリック仮想マシンスケールセット | 仮想マシンのスケールセットがインターネットに公開されている |
| Key Vault ファイヤーウォール全体のインバウンドインターネットアクセス | Key Vault はインターネットに公開されている |
| ロジックアプリ全体のインバウンドインターネットアクセス | Logic Apps はインターネットに公開されている |
| Machine Learning ワークスペース全体のインバウンドインターネットアクセス | Machine Learning ワークスペースはインターネットに公開されている |
| MySQL データベースサーバー全体のインバウンドインターネットアクセス | MySQL データベースサーバーはインターネットに公開されている |
| PostgreSQL データベースサーバー全体のインバウンドインターネットアクセス | PostgreSQL データベースサーバーはインターネットに公開されている |
| SQL サーバー全体のインバウンドインターネットアクセス | SQL Server はインターネットに公開されている |
| ストレージアカウント全体のインバウンドインターネットアクセス | ストレージアカウントはインターネットに公開されている |
| パブリックアプリサービス | App Service はインターネットに公開されている |
| アプリサービスの SCM サイト全体のインバウンドインターネットアクセス | App Service の SCM サイトはインターネットに公開されている |
| GKE クラスタ Kubernetes API 全体のインバウンドインターネットアクセス | GKE クラスタ Kubernetes API はインターネットに公開されている |
| パブリック VM インスタンス | VM インスタンスがインターネットに公開されている |
| Could SQL インスタンス全体のインバウンドインターネットアクセス | Cloud SQL インスタンスはインターネットに公開されている |
- ポリシーの命名規則を標準化し、ポリシーと検出結果全体で一貫性と正確性を確保します。
- 潜在的なエクスポージャーに焦点を合わせて、リスクの報告方法を合理化します。
この更新はポリシータイトルの表示のみの変更であり、ご使用の環境に対する手動の調整は必要ありません。
- 自動化とクエリ: 既存のすべての自動化と保存されたクエリは、引き続き使用できます。変更は既存のポリシー ID の表示名にのみ適用されるため、ワークフローでは新しい名前が自動的に反映されます。
- GraphQL API: API の使用率に影響はありません。検索クエリは PolicyIds または Types フィルターを利用しますが、どちらもこの更新の影響を受けません。
アカウント管理 API の統合 (2026 年 5 月 1 日)
Tenable は、アカウント関連のクエリを単一のエントリポイントに統合し、GraphQL API に対して互換性に影響する変更を行っています。AWS、Azure、GCP に対するプロバイダー固有のレガシークエリは、統合された Accounts クエリに置き換えられています。
次の上位クエリがスキーマから削除されます。
| 非推奨のクエリ | 置換クエリ |
|---|---|
| AwsAccounts | Accounts(filter: {TenantTypes: [AWS]}) |
| AzureSubscriptions | Accounts(filter: {TenantTypes: [Azure]}) |
| GcpProjects | Accounts(filter: {TenantTypes: [GCP]}) |
上記の表にあるレガシークエリを使用する自動化スクリプト、統合、カスタムレポートは、更新する必要があります。
機能を維持するには、リクエストを Accounts クエリに移行します。詳細な実装手順とクラウド固有の例については、Account API のドキュメントを参照してください。
マルウェア検出ロジックの更新 (2026 年 4 月 19 日)
Tenable は、クラウドサイバーエクスポージャー 内のマルウェア検出ロジックを更新し、最新の脅威をより正確かつ包括的にカバーできるようにします。
- 検出ロジックの更新: この機能強化により、Tenable がクラウドワークロード内でマルウェアのシグネチャや動作を識別する方法が改善されます。新しくなったロジックにより、セキュリティデータに最新の脅威環境が確実に反映されます。
- シームレスな統合: 新しい検出エンジンは、従来のロジックを自動的に置き換えます。これらの更新を受け取るために手動で設定変更を行う必要はありません。
- 検出精度の向上: 新しいロジックによりマルウェアの識別が向上し、利用可能な最も洗練された検出方法に基づいてセキュリティ検出結果を取得できるようになります。
- 信頼できる修正データ: マルウェアの識別方法を改良することで、Tenable はより正確な情報を提供し、インシデント対応と修正作業をサポートします。
無効になったリソースのデータ保持 (2026 年 4 月 12 日)
現在はリソースのデータスキャンが無効になっている場合、最新のスキャン結果が クラウドサイバーエクスポージャー コンソールに永久に残ります。これは、古いデータ、誤解を招くデータ、無関係なデータにつながる可能性があります。
4 月 12 日より、Tenable はこの動作を更新し、アクティブなモニタリングのみが反映されるようにします。
- データ保持: リソースのスキャンが無効になると、30 日以上経過した分類結果は、コンソールと API から自動的に消去されます。
- プラットフォームの透明性: 30 日以上経過すると、無効になっているリソースの分類結果は、リソースの [データ] タブ、関連する列、API クエリ経由で入手できなくなります。
- リスクの再計算: 既存の検出結果の深刻度が再計算され、データポリシー (カスタムおよびビルトイン) によってトリガーされた検出結果はクローズされます。
## 影響と意義
この更新により、古いモニタリングされていない結果ではなく、現在の実用的なデータに基づいたセキュリティポスチャーが確保されます。 - リスク評価の改善: リスクレベルとアラートが、データが現在モニタリングされている請求対象のリソースに厳格に関連付けられます。
- コンソールの正確なデータ: 環境がアクティブなスキャン設定と現在のデータプライバシー設定に引き続き重点を置くようにします。
インターネットネットワークエクスポージャーの検証 (2026 年 4 月 12 日)
クラウドサイバーエクスポージャー は、クラウドリソースのインターネットエクスポージャー分析の決定方法をアップグレードしています。現在、インターネットエクスポージャーは、クラウドリソースの設定の静的な分析によって決定されています。この設定では、インターネットに接続しているように見えるリソースにフラグが立てられます。ネットワークスキャナー (2025 年 12 月導入) では、フラグが立てられたリソースに接続して実際の到達可能性を確認することで、エクスポージャーが動的にバリデーションされます。
この更新では、スキャナーがネットワーク評価の一部になり、インターネット接続によるパブリックエクスポージャーの計算方法が変わります。
主な変更は次のとおりです。
- 直接的なインターネットエクスポージャーの検証: サポートされている直接リソース (EC2、RDS、Redshift など) では、ネットワークスキャナーが到達可能性を正常に検証し、ネットワークエンドポイントを作成する場合にのみ、リソースはパブリック (インターネット接続) として分類されます。
- 検出結果の深刻度: インターネットエクスポージャーの検証が、ネットワーク関連の検出結果の深刻度を決定する要素になりました。設定のみではなく確認済みの到達可能性を使用することで、ノイズを低減させ、検出結果のリスクレベルに実際のエクスポージャーを反映させます。その結果、影響を受ける検出結果の深刻度が増減する可能性がありますが、より正確なリスク評価が提供されます。
- フォールバックロジック: ロードバランサーや API ゲートウェイの背後にあるリソースなど、間接的に公開されるリソースは、スキャナーサポートが追加されるまでの今後数か月間、エクスポージャーに対して静的な設定分析を引き続き使用します。
詳細は、ネットワークのエクスポージャーを参照してください。
影響を受ける直接リソースを特定するには、検出結果のプロファイル内で [リソース] が X ネットワークエンドポイントを公開しているかどうかを確認します。これは、ネットワークスキャナーが実際の到達可能性を動的に検証していることを示し、検出結果が静的な設定だけでなく実際の接続に基づいていることを確認できます。
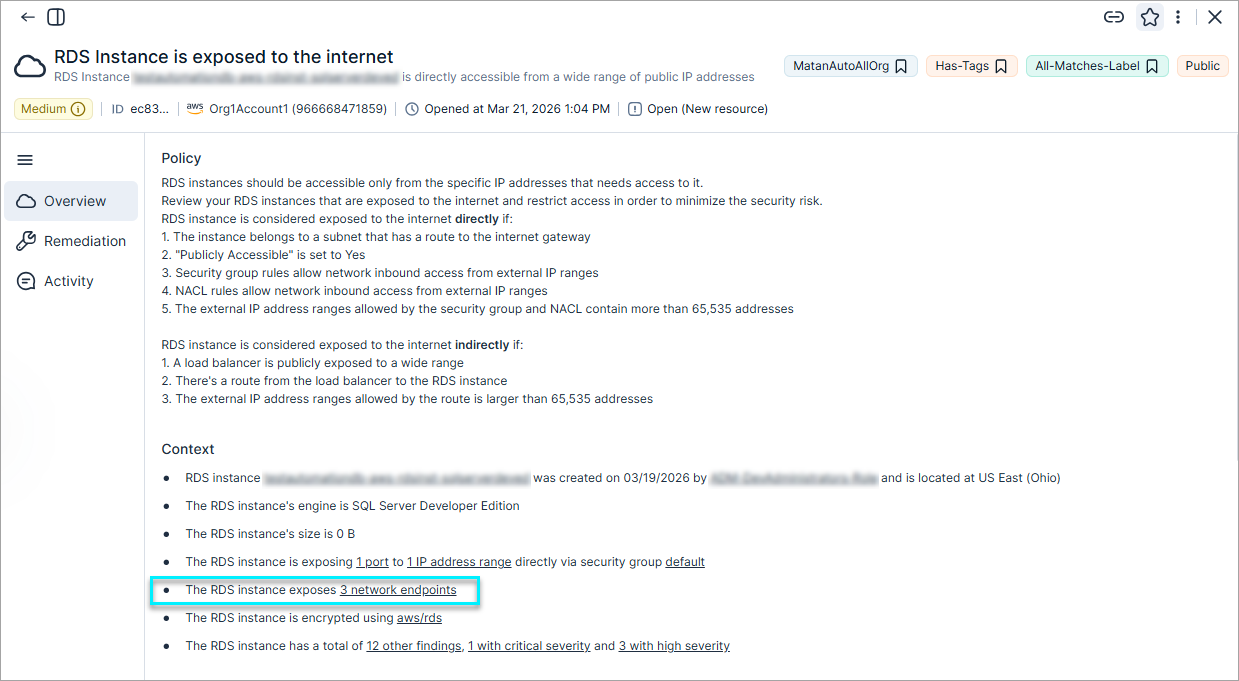
これにより、理論上のリスクから検証済みのエクスポージャーに移行します。
- ノイズの排除: セキュリティチームが、実際には外部のファイヤーウォールやプロキシなど、ネットワーク評価に含まれないその他のリソースによって保護されているリソースのインターネット接続の検出結果を追跡する必要がなくなります。
- 実際の脅威を優先: 攻撃者が実際にインターネットから到達できる資産に、深刻度の高いアラートとリスクスコアを付けるようにします。
- 危険な組み合わせ: 重大な脆弱性、過剰な権限を持つアイデンティ、機密データなどの資産が真に公開されているかどうかを確認します。これにより、環境全体の最も危険なリスクを優先することができます。
検証済みの到達可能性の実装により、検出結果の深刻度が変更される場合があります。サポートされているリソースでは、リスクレベルが、静的な設定分析のみでなく、確認されたスキャナーの結果によって決定されます。
この変更により、セキュリティポスチャーが現実のエクスポージャーを正確に反映できます。ただし、既存の検出結果の深刻度は、検証済みの到達可能性データと合わせて調整される場合があります。
スキャナーが到達可能なリソースを検証し、リスクを正確に反映できるようにするために、ファイヤーウォール/WAF ルールでスキャナーの元の IP アドレスからのトラフィックが許可されていることを確認してください。
次の表は、検証済みのインターネットエクスポージャーへの移行によって影響を受ける具体的なポリシーを示しています。
| プロバイダー | カテゴリ | リソース | ポリシー名 | エクスポージャータイプ | スキャン可能なリソース | ポリシーへの影響 |
|---|---|---|---|---|---|---|
| AWS | コンピュート | EC2 インスタンス | EC2 インスタンスメタデータサービスが安全でないバージョンをサポートしている | - | ✔ | ✔ |
| EC2 インスタンスメタデータの応答ホップ制限が最小要件を満たしていない | - | ✔ | ✔ | |||
| データ | RDS インスタンス | RDS インスタンスが KMS で暗号化されていない | - | ✔ | ✔ | |
| Redshift クラスタ | Redshift クラスタが KMS で暗号化されていない | - | ✔ | ✔ | ||
| IAM | IAM ロール | 過剰な権限を持つ IAM ロール | - | ✔ | ✔ | |
| 過剰な権限を持つ組織 IAM ロール | - | ✔ | ✔ | |||
| ネットワーク | EC2 インスタンス | パブリック EC2 インスタンス | 直接 | ✔ | ✔ | |
| ロードバランサー | ロードバランサーがインターネットに公開されている | 直接 | ✔ | ✔ | ||
| 間接 | ✗ | ✗ | ||||
| ロードバランサーの安全でない通信 | - | ✔ | ✔ | |||
| RDS インスタンス | パブリック RDS インスタンス | 直接 | ✔ | ✔ | ||
| 間接 | ✗ | ✗ | ||||
| Redshift クラスタ | パブリック Redshift クラスタ | 直接 | ✔ | ✔ | ||
| 間接 | ✗ | ✗ | ||||
| シークレット | EC2 インスタンス | EC2 インスタンスでシークレットが公開されている | - | ✔ | ✔ | |
| Azure | AI | Azure AI サービス | Azure AI サービスのローカル認証が有効 | - | ✔ | ✔ |
| ボットサービス | ボットサービスのローカル認証が有効 | - | ✗ | ✗ | ||
| データ | MySQL データベースサーバー | MySQL データベースサーバーの転送中の暗号化が有効になっていない | - | ✔ | ✔ | |
| MySQL データベースサーバーの Microsoft Entra ID のみの認証が有効になっていない | - | ✔ | ✔ | |||
| MySQL フレキシブルサーバー監査ログの無効化 | - | ✔ | ✔ | |||
| MySQL フレキシブルサーバー監査ログの接続イベントの無効化 | - | ✔ | ✔ | |||
| MySQL フレキシブルサーバーの安全でない TLS プロトコル | - | ✔ | ✔ | |||
| PostgreSQL データベースサーバー | PostgreSQL データベースサーバーの転送中の暗号化が有効になっていない | - | ✔ | ✔ | ||
| PostgreSQL データベースサーバーの Microsoft Entra ID のみの認証が有効になっていない | - | ✔ | ✔ | |||
| SQL Server | SQL サーバーの Microsoft Entra ID のみの認証が有効になっていない | - | ✔ | ✔ | ||
| ストレージアカウント | ストレージアカウントの安全でない通信 | - | ✗ | ✗ | ||
| IAM | Azure マネージド ID | サブスクリプションで過剰な権限を持つマネージド ID | - | ✔ | ✔ | |
| コンテナレジストリ | コンテナレジストリ管理者ユーザーが有効 | - | ✔ | ✔ | ||
| CosmosDB アカウント | CosmosDB アカウントキー管理アクセスが有効 | - | ✔ | ✔ | ||
| ストレージアカウント | ストレージアカウントの共有キーへのアクセスが有効 | - | ✗ | ✗ | ||
| ネットワーク | App Service | パブリックアプリサービス | 直接 | ✔ | ✔ | |
| 間接 | ✗ | ✗ | ||||
| CosmosDB アカウント | CosmosDB アカウントがプライベートエンドポイントに関連付けられていない | - | ✔ | ✔ | ||
| Key Vault | Key Vault がプライベートエンドポイントに関連付けられていない | - | ✔ | ✔ | ||
| ストレージアカウント | ストレージアカウントがプライベートエンドポイントに関連付けられていない | - | ✗ | ✗ | ||
| 仮想マシン | パブリック仮想マシン | 直接 | ✔ | ✔ | ||
| 仮想マシンスケールセット | パブリック仮想マシンスケールセット | 直接 | ✔ | ✔ | ||
| GCP | データ | SQL インスタンス | Cloud SQL インスタンスの転送中の暗号化が有効になっていない | - | ✔ | ✔ |
| IAM | サービスアカウント | プロジェクトで過剰な権限を持つサービスアカウント | - | ✔ | ✔ | |
| ネットワーク | VM インスタンス | パブリック VM インスタンス | 直接 | ✔ | ✔ |
| ポリシー | リソース |
|---|---|
| 仮想マシンパッケージの脆弱性 | EC2 インスタンス、仮想マシン、仮想マシンスケールセット、VM インスタンス |
| 仮想マシンオペレーティングシステムのサポート終了 | EC2 インスタンス、仮想マシン、仮想マシンスケールセット、VM インスタンス |
| 仮想マシンオペレーティングシステムへのパッチ未適用 | EC2 インスタンス、仮想マシン、仮想マシンスケールセット、VM インスタンス |
| 仮想マシンイメージオペレーティングシステムのサポート終了 | EC2 インスタンス、仮想マシン、仮想マシンスケールセット、VM インスタンス |
| 仮想マシンイメージオペレーティングシステムへのパッチ未適用 | EC2 インスタンス、仮想マシン、仮想マシンスケールセット、VM インスタンス |
| コンテナイメージパッケージの脆弱性 | EC2 インスタンス、ECS タスク定義、EKS クラスタ、AKS クラスタ、仮想マシン、App Engine バージョン、Cloud Run サービスリビジョン、GKE クラスタ、VM インスタンス |
| コンテナイメージオペレーティングシステムのサポート終了 | EC2 インスタンス、ECS タスク定義、EKS クラスタ、AKS クラスタ、仮想マシン、App Engine バージョン、Cloud Run サービスリビジョン、GKE クラスタ、VM インスタンス |
| コンテナイメージオペレーティングシステムへのパッチ未適用 | EC2 インスタンス、ECS タスク定義、EKS クラスタ、AKS クラスタ、仮想マシン、App Engine バージョン、Cloud Run サービスリビジョン、GKE クラスタ、VM インスタンス |
AMI スキャンの有料サービスへの移行 (2026 年 3 月 15 日)
Tenable は、Amazon Machine Image (AMI) スキャンを無料サービスから請求対象サービスに移行しています。
| 変更 | 記 |
|---|---|
| 請求対象ステータス | 3 月 15 日より、すべてのプライベートおよびパブリック AMI のスキャンは請求対象サービスになります。 |
| リソース名 | AMI スキャンの請求対象リソース名は EC2 イメージです。 |
| スキャンの継続性 | Tenable は中断することなく AMI のスキャンを続行します。 |
- Tenable は自動的に AMI のスキャンを続行します。カバレッジを維持するために、お客様が何か対応する必要はありません。
- スキャンされた EC2 イメージは、ライセンスのあるリソース使用量にカウントされます。
- 「ライセンス」 ページで、現在の使用量をいつでもモニタリングできます。
- スキャンの設定を管理するには、[設定] > [クラウドサイバーエクスポージャー] > [ワークロード] > [仮想マシンイメージ] に移動します。
Kubernetes クラスタクエリのリファクタリング (2026 年 3 月 3 日)
2026 年 3 月 3 日に、Tenable は、Inventory API 内のアンマネージド Kubernetes クラスタをクエリするためのメソッドを更新します。これらの特定のクラスタは、クラウドプロバイダーのリソースクエリ経由で利用できなくなります。代わりに、Entities クエリを使用してアクセスする必要があります。
この更新では、フィルターおよびキャストタイプからプロバイダー固有のプレフィックス (Aws など) を削除し、さまざまな環境にまたがるアンマネージド Kubernetes クラスタの操作方法を標準化します。
リリース日の前に、新しいエンティティの命名規則を反映するように GraphQL API クエリを更新する必要があります。既存の統合またはスクリプトが AwsUnmanagedKubernetesCluster などのプロバイダー固有のタイプに依存している場合、汎用の UnmanagedKubernetesCluster タイプに更新する必要があります。
この変更により、GraphQL スキーマが簡素化され、マルチクラウドまたはハイブリッド環境を管理するお客様の一貫性が向上します。プロバイダー固有のプレフィックスを削除することで、Tenable は、アンマネージド Kubernetes リソースをクエリするための統一された方法を提供し、API 実装の複雑さを軽減します。
次の表は、アンマネージド Kubernetes クラスタのクエリに必要な特定の構文変更の概要です。
| コンポーネント | 従来の構文 (非推奨) | 新しい構文 (必須) |
|---|---|---|
| フィルタータイプ | AwsUnmanagedKubernetesCluster | UnmanagedKubernetesCluster |
| インラインフラグメント | ... on AwsUnmanagedKubernetesCluster | ... on UnmanagedKubernetesCluster |
以下の例を使用して、従来の構文とアンマネージドクラスタに必要な新しい構造を比較します。
従来のクエリ (3 月 3 日以降サポート対象外)
GraphQL
query
{
  Entities(filter:{Types:[AwsUnmanagedKubernetesCluster]})
    {
      nodes
      {
        __typename
        Name
        Id
        Provider
        ... on AwsUnmanagedKubernetesCluster {
            Region
        }
      }
    }
}
新しいクエリ (必須)
このクエリでは、標準化されたエンティティタイプを使用します。特定のプロバイダーを分離するには、フィルターに Providers 引数を追加します。
GraphQL
query
{
  Entities(filter:{Types:[UnmanagedKubernetesCluster], Providers:[AWS]})
    {
      nodes
      {
        __typename
        Name
        Id
        Provider
        ... on UnmanagedKubernetesCluster {
            SyncTime
        }
      }
    }
}- 現在のステータス: すべての AWS クラウドワークロード保護 (CWP) ユーザーが現在利用可能です。
- 移行計画: AWS クラウド統合は、新しいスキャンロジックの反映を開始します。
- 完全な実装: デフォルト設定としての AMI スキャンへの移行は、2026 年 1 月 25 日までに完了する予定です。
Tenable は、すべての AWS クラウドワークロード保護 (CWP) ユーザーに対して AMI (Amazon Machine Image) スキャンをデフォルト要件とすることで、クラウドセキュリティカバレッジを標準化しています。これにより、リソースのライフサイクル全体における包括的なセキュリティベースラインが確保されます。
- 一貫性: すべての CWP リソース (仮想マシンなど) はデフォルトですでにスキャンされていますが、仮想マシンイメージが同じ設定を受け取り、包括的なカバレッジを確保するようになりました。
- アクセス許可の処理: 仮想マシンイメージのアクセス許可は、現在の CWP オンボーディング中にデフォルトでリクエストされます。
- ステータスの更新: 従来のお客様またはポリシーが変更されたお客様の場合、この仮想マシンイメージのステータスは [無効] から [サポート対象外] (アクセス許可なしを示す) に変わります。
- セキュリティの価値と比較して無視できるコスト: デフォルトで AMI スキャンを有効にすると、リソースへの影響を最小限に抑えてセキュリティポスチャーを拡大できます。これらのスキャンによりイメージライブラリに対する重要な可視性が得られ、一方で、クラウド環境内で発生するコストは無視できる程度となる見込みです。
- 「シフトレフト」による包括的なセキュリティベースライン: デフォルトの要件として AMI スキャンを扱うことで、Tenable では、新しいインスタンスの起動に使用される前にすべての設定済みのイメージテンプレートで脆弱性が評価されるようになります。これにより、セキュリティ上の欠陥が環境全体に広がるのを防ぎます。
- アクセス許可の確認: AWS IAM ポリシーに、AMI のスキャンに必要なアクセス許可が含まれていることを確認し、「サポート対象外」ステータスを回避します。
- 移行の検証: 1 月 25 日の期限よりも前に新しいロジックに移行するように、AWS 統合をモニタリングします。