Tenable One Cloud Exposure 2025 年に完了した変更
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このページでは、2025 年に完了した クラウドサイバーエクスポージャー の主な変更について説明します。プラットフォームの使用方法に影響する変更や、後方互換性の問題が発生する可能性のある変更が含まれます。
| 変更 | 説明 | 日付 |
|---|---|---|
| カスタムコンプライアンスで、すべてのポリシーを選択するオプションを非推奨にする | [すべて選択 (既存のポリシーと将来のポリシー)] オプションはカスタムコンプライアンスのアップグレード (2025 年 1 月 26 日)に伴い非推奨となり、精度が高いコントロールと正確なコンプライアンススコアを実現します。 | 2025 年 12 月 15 日 |
| ネットワークスキャナー | インターネットのエクスポージャーをバリデーションし、確認された結果をネットワークエンドポイントとして記録する新しい機能です。 | 2025 年 12 月 7 日 |
| アクセス許可カテゴリの変更 | 2 つの新しいカテゴリを含むアクセス許可カテゴリを変更します。 | 2025 年 11 月 30 日 |
| パブリック AMI のスキャンのサポート | 新機能により、AWS AMI スキャンをパブリック AMI (クラウドマネージド AMI) を含めるように拡大します。 | 2025 年 11 月 23 日 |
| クラウドリソースクエリの更新 (互換性に影響する変更 ) | Inventory API は、標準化された汎用の Kubernetes リソース名を使用するように更新されており、KubernetesResource へのキャストおよび Provider によるフィルタリングが必要です。これにより、すべての Kubernetes リソースで、クラウドプレフィックス付きリソースタイプおよびクエリルートの必要性がなくなります。 | 2025 年 11 月 2 日 |
| Snowflake データスキャン | Snowflake アカウントで機密データリソースのスキャンのサポートを導入します。 | 2025 年 10 月 26 日 |
| Inventory API コンテナイメージフィールドの再構築 (GraphQL の互換性に影響する変更) | この変更には ContainerImages フィールドで GraphQL インラインフラグメントを使用して、タイプ固有のデータを正しく反映することが含まれます。元のクエリは、ContainerImage タイプ専用のフィールド (Digest、ScanTime、RepositoryUri など) を ContainerImages 選択セットのルートから ... on ContainerImage {} ブロックに移動することで変更されます。このフラグメントは、親フィールドが抽象タイプを返すとき、具体的なタイプのフィールドをクエリする場合に必要です。 | 2025 年 10 月 19 日 |
| 非推奨の API フィールド/フィルター | さまざまな GraphQL API フィールド/フィルターが非推奨となります。 | 2025 年 10 月中旬 |
| 30 日より前のスキャンデータの削除 | 煩雑さを減らし、関連するデータを確保するために、スキャン後 30 日を超えた脆弱性、ソフトウェアインベントリ、および悪意のあるファイルデータは、自動的に削除されます。 | 2025 年第 4 四半期 |
| スキャンされていない VM と AMI の「失敗」ステータス | 14 日間スキャンされていない資産は、スキャンの間隔を反映してスキャンステータス「失敗」が自動的に表示されます。 | 2025 年第 4 四半期 |
| 前回のスキャン時間を継続して表示 | [スキャン時間] 列には、引き続き各資産の前回のスキャンタイムスタンプが表示されます。 | 2025 年第 4 四半期 |
| 脆弱性検出の精度とカバレッジの向上 | 範囲指定された NPM パッケージのサポートを追加しました。Linux カーネルパッケージの精度が向上しました。 | 2025 年 9 月 28 日~ 30 日 |
| コンソール URL の変更 | 多くのコンソール URL の構造が更新されます。これには、検出結果の URL などが含まれます。 | 2025 年 7 月 20 日~2026 年 1 月末 |
| クローズされた検出結果と削除されたリソースの保持に関する変更 | パフォーマンスを改善するため、検出結果と削除されたリソースの保持期間が変更されます。 | 2025 年 7 月 20 日 |
| レガシー Helm チャートバージョン 1.0 と 1.4 の非推奨 | Helm チャートの古いバージョンのサポートが終了します。Tenable は Helm チャートバージョン 1.0 と 1.4 のサポートを正式に非推奨とします。 | 2025 年 6 月 30 日 |
| OCI オブジェクトストレージバケット | OCI オブジェクトストレージリソースのデータ保護スキャン。 | 2025 年 5 月 |
| 脆弱性の深刻度メトリクスの設定 | 脆弱性関連の検出結果の深刻度を計算する際に使用するメトリクス (VPR または CVSS) を設定します。 | 2025 年 5 月 |
| Azure SQL Server のスキャン | Azure SQL データベースリソースのデータ保護スキャン。 | 2025 年 5 月 |
| カスタムコンプライアンスのアップグレード | 階層的な標準を作成し、テンプレートをカスタマイズすることで、より正確なコンプライアンススコアを作成します。 | 2025 年 1 月 26 日 |
| 組織の専用フォルダー | Tenable で、関連するクラウドフォルダーの下に組織の専用ルートフォルダーが自動的に作成されるようになります。 | 2025 年 1 月 5 日 |
| リージョンプロパティの変更 (API) | 以前は AWS リソースのみに使用されていた Region フィールドが、Location フィールドの代わりに、Azure および GCP リソースにも使用されるようになります。 | 2025 年 1 月 5 日 |
| RDS と SQL データベースのスキャン | RDS クラスタ/インスタンスと SQL インスタンスのデータ保護スキャン。 | 2025 年 1 月 |
 カスタムコンプライアンスで、すべてのポリシーを選択するオプションを非推奨にする (2025 年 12 月 15 日)
カスタムコンプライアンスのアップグレード (2025 年 1 月 26 日)の一環として、12 月 15 日以降、新しいカスタムコンプライアンス基準を作成した際に [すべて (既存のポリシーと将来のポリシー)] を選択するオプションを使用できなくなります。
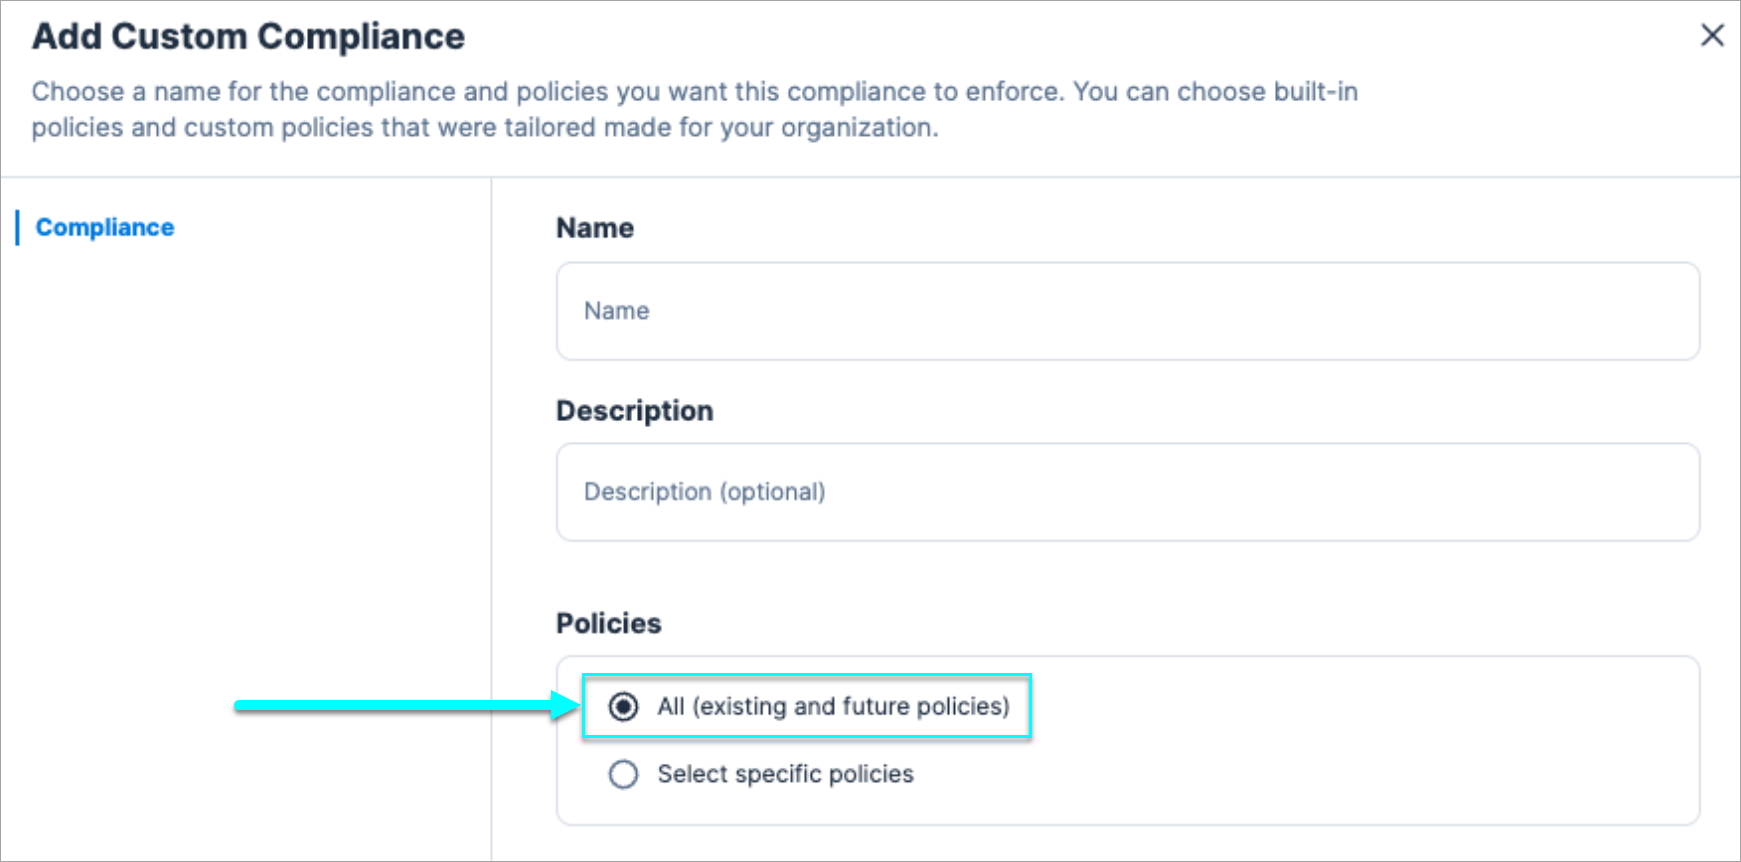
この変更は、[すべて (既存のポリシーと将来のポリシー)] を選択するオプションがすでに選択されているカスタムコンプライアンス基準のみに影響します。
[すべて (既存のポリシーと将来のポリシー)] を選択するオプションから、より正確な階層型コンプライアンス構造の使用に移行することが推奨されます。これは、以下の理由により、新しいポリシーが自動的に追加されなくなることを意味します。
- カスタムコンプライアンス基準をより詳細に制御できるようになります。
- コンプライアンススコアは新しいポリシーの影響を受けません。こうすることで、スコアの精度が向上し、変更の影響を受けにくくなります
該当なし
ネットワークスキャナー (2025 年 12 月 7 日)
クラウド環境全体でインターネットに接続するリソースを動的にバリデーションします。
Tenable は、 ネットワーク評価によって検出された潜在的なネットワークエクスポージャーを動的にバリデーションする新しい機能として、ネットワークスキャナーを導入します。ネットワークスキャナーは、フラグが立てられたリソースに直接接続を試み、それらがインターネットから本当に到達可能かどうかを検証します。確認されたエクスポージャーは、ネットワークエンドポイントとして記録されます。
有効になると、スキャナーはサポートされているリソースのインターネット到達可能性のテストを開始します。[設定] > [クラウドサイバーエクスポージャー] > [ネットワーク] で [ネットワークスキャナー] を無効にできます。
- エクスポージャーに対するリアルタイムの能動的なバリデーションにより、静的な設定分析の範囲を超えてカバレッジを拡大します。
- EC2、RDS、Redshift、Azure VM、GCP インスタンスなどのサポート対象のリソース全体で、外部からの到達可能性に対する保証が向上します。
- 誤検出を減らし、確認されたエクスポージャーの修正に集中できます。
- 検証済みのインターネット接続リソース用のネットワークエンドポイントを自動生成します。
アクセス許可カテゴリの変更 (2025 年 11 月 30 日)
この表は、クラウドサイバーエクスポージャー のアクセス許可カテゴリに対する変更の概要を示しています。既存の 5 つのカテゴリが 7 つに拡張され、より詳細な制御と明確化が実現します。
| 既存のアクセス許可カテゴリ | 新しいアクセス許可カテゴリ | 説明 |
|---|---|---|
| 偵察 | インフラの読み取り | インフラリソース (VM、ネットワーク、サービスなど) の設定およびメタデータを表示できます。 |
| インフラの変更 | インフラの書き込み | インフラリソースを作成、変更、削除できます。 |
| アクセス許可管理 | アクセス管理 | ユーザー、ロール、リソースのアクセス許可やポリシー (IAM など) を変更できます。 |
| 権限昇格 | 権限の借用 | 他のロールまたはアイデンティティを引き受けることができます。 |
| データアクセス | データ読み取り | データベース、バケット、シークレット、暗号化などに保存されているデータを表示できます。 |
| データアクセス | データ書き込み | クラウドサービスまたはアプリケーションのデータを追加または変更する権限を付与します。 |
| 該当なし | インフラの呼び出し | 関数の呼び出し、コンテナの実行、ジョブ/ワークフローのトリガーを含みます。 |
この変更の一環として、カスタムポリシーカテゴリは新しいアクセス許可カテゴリに合わせて移行されます。その結果、一部の新しい検出結果がオープンになったり、既存の検出結果がクローズになったりする可能性があります。
- マルチクラウド環境全体にわたるアクセス許可タイプの明確な内訳を顧客に提供します。
- コンソールのアクセスレベル機能によって実行される分析を強化します。
パブリック AMI のスキャンのサポート (2025 年 11 月 23 日)
Tenable は、AWS AMI スキャンをパブリック AMI (クラウドマネージド AMI) を含めるように拡大しました。この更新は、内部 (プライベート) AMI の既存のサポートに基づいています。管理フィルターを使用すると、環境内のスキャンされたパブリック AMI をすばやく特定できます。
AMI のスキャンにより、サーバーの起動に使用されるイメージが安全であることを先に確認してから実行できるようになるため、セキュリティが強化されます。パブリック AMI のスキャンをサポートすることで、潜在的なリスクをより広範に可視化し、全体的なセキュリティポスチャーを向上できます。
クラウドリソースクエリの更新 (互換性に影響する変更 ) (2025 年 11 月 2 日)
Tenable は Entities クエリ API に互換性に影響する変更を実装し、異なるクラウドプラットフォーム間で Kubernetes リソースの参照およびクエリ方法を標準化、簡素化します。これらの変更は、主に GraphQL API ユーザーに影響を与えます。
この変更は、現在のすべての Kubernetes リソースに適用されます。
- KubernetesClusterRole
- KubernetesClusterRoleBinding
- KubernetesConfigMap
- KubernetesCronJob
- KubernetesDaemonSet
- KubernetesDeployment
- KubernetesGroup
- KubernetesIngress
- KubernetesJob
- KubernetesNamespace
- KubernetesNamespaceRole
- KubernetesNamespaceRoleBinding
- KubernetesNetworkPolicy
- KubernetesNode
- KubernetesPersistentVolume
- KubernetesReplicaSet
- KubernetesService
- KubernetesServiceAccount
- KubernetesStatefulSet
- KubernetesUser
影響を受けるすべてのクエリを更新する必要があります。プロバイダー固有のリソースクエリ (AwsResources など) を使用する代わりに、Entities ベースのクエリを使用し、同じ結果を得るには Provider 引数でフィルタリングする必要があります。
たとえば、AWS Kubernetes クラスタロールを取得するには、以下のように変更します。
変更対象のトップレベルのクエリ:
AwsResources (filter: {Types: [AwsKubernetesClusterRole]}){...}
変更後の必要な構造:
Entities (filter: {Types: [KubernetesClusterRole], Provider: [AWS]}){...}
一貫性を確保するために、Entities クエリで Kubernetes リソースが使用される場合、クラウドプロバイダーの明示的なプレフィックスがすべての Kubernetes リソースタイプから削除されます。
Types 引数で汎用リソースタイプをフィルタリングし、必要に応じて Provider 引数を使用してクラウドプロバイダーを指定する必要があります。
- 従来の方法: プロバイダー固有のタイプ (Types: [AwsKubernetesClusterRole] など) でフィルタリング
- 使用する方法: 汎用タイプ (Types: [KubernetesClusterRole] など) でフィルタリングし、任意で Provider: [AWS] を追加
| 現在のリソース名 (Types 配列内) | 新しい標準化されたリソース名 (Types 配列内) |
|---|---|
| AwsKubernetesClusterRole | KubernetesClusterRole |
| AzureKubernetesClusterRole | KubernetesClusterRole |
| GcpKubernetesClusterRole | KubernetesClusterRole |
| OciKubernetesClusterRole | KubernetesClusterRole |
| OpKubernetesClusterRole | KubernetesClusterRole |
クラウド固有の Kubernetes リソースタイプへのキャストはサポートされなくなりました。現在は、すべての Kubernetes 固有フィールドを含む、汎用 Kubernetes リソースタイプにキャストする必要があります。
- KubernetesResource: KubernetesLabels、KubernetesAnnotations、Cluster などのフィールドが含まれます。
- Inventory API コンテナイメージフィールドの再構築 (GraphQL の互換性に影響する変更) (2025 年 10 月 19 日): ContainerImages フィールドが含まれます。
- KubernetesNamespaceResource: Namespace フィールドが含まれます。
KubernetesResource の場合
- 従来のアプローチ: 特定のタイプにキャストします (例: AwsKubernetesClusterRole)。
- 新しいアプローチ: 汎用タイプ KubernetesResource にキャストします。
Inventory API コンテナイメージフィールドの再構築 (GraphQL の互換性に影響する変更) (2025 年 10 月 19 日) の場合
- 従来のアプローチ: 特定のタイプにキャストします (例: AwsKubernetesDeployment)。
- 新しいアプローチ: 汎用タイプ KubernetesWorkloadResource にキャストします。
Kubernetes リソースは、今後プロバイダー固有のリソースクエリには表示されなくなり、それらのクエリに含まれていたリソースフィルタータイプも削除されます。
- AwsResources
- AzureResources
- GcpResources
- OciResources
- OpResources
GraphQL
query {
  Entities(
    filter: {Types: [AwsKubernetesDeployment]}
  ) {
    nodes {
      AccountId
      Region
      Name
      SyncTime
      ... on AwsKubernetesDeployment {
        ContainerImages {
          Labels
          Provider
          Findings {
            AccountPath
          }
          Region
          SyncTime
          Tags {
            Key
            Value
          }
          AccountId
          AccountName
          Id
          ... on ContainerImage {
            Digest
            ImageTags
            OperatingSystem
            OperatingSystemType
            Repository {
              Id
            }
            RepositoryUri
            ScanTime
            Used
          }
        }
        Namespace {
          Name
        }
      }
    }
  }
}
推奨されるクエリ例 (必須の形式)
GraphQL
query {
  Entities(
    filter: {
      Types: [KubernetesDeployment],
      Provider: [AWS]
    }
  ) {
    nodes {
      AccountId
      Region
      Name
      SyncTime
      ... on KubernetesWorkloadResource {
        ContainerImages {
          Labels
          Provider
          Findings {
            AccountPath
          }
          Region
          SyncTime
          Tags {
            Key
            Value
          }
          AccountId
          AccountName
          Id
          ... on ContainerImage {
            Digest
            ImageTags
            OperatingSystem
            OperatingSystemType
            Repository {
              Id
            }
            RepositoryUri
            ScanTime
            Used
          }
        }
        Namespace {
          Name
        }
      }
    }
  }
}これは互換性に影響する変更であり、Entities API 内にある既存のすべての Kubernetes リソースクエリを更新する必要があります。新しく標準化された汎用タイプ名 (KubernetesClusterRole) を導入し、汎用キャスト (... on KubernetesResource) を使用する必要があります。また、Kubernetes クエリを非推奨の <cloud>Resources ルートから、Entities フィルターと Provider クエリを使用する形式に移行する必要があります。この必要な移行により、リソースタイプ名からプロバイダー固有のプレフィックスが廃止され、大幅な簡素化とマルチクラウドの一貫性が実現されます。これにより、多様なクラウド環境間でのセキュリティ体制クエリの作成、維持、スケーリングがより簡単になります。
Snowflake データスキャン (2025 年 10 月 26 日)
Snowflake アカウントで機密データリソースのスキャンのサポートを導入します。
開始方法
- 統合経由で Snowflake アカウントをオンボードする
- データプラットフォームのスキャンを設定する
- 「資産インベントリ」 で Snowflake リソース (ローカル、共有、マーケットプレースデータベース) を表示する
- 詳細については、Snowflake のよくある質問を確認するか、サポートにお問い合わせください
この更新では、クラウドサイバーエクスポージャー のデータ保護対象を拡大し、最も広く使用されているクラウドデータプラットフォームの 1 つである Snowflake が含まれます。このサポートにより、クラウドサイバーエクスポージャー は Snowflake の機密データを特定して検出できるようになるため、お客様はクラウドデータ環境全体の可視性を維持しながらリスクエクスポージャーを減らすことができます。
Inventory API コンテナイメージフィールドの再構築 (GraphQL の互換性に影響する変更) (2025 年 10 月 19 日)
Tenable は、GraphQL スキーマに対する後方互換性のない変更を実装しています。これにより、ContainerImages コレクション内でネストされているフィールドのプロジェクション方法が影響を受けます。この更新により、API でのフィールドのキャスト方法が標準化され、ContainerImage エンティティに固有のフィールドが、汎用エンティティフィールドから正しく区別されます。
Inventory API コンテナイメージフィールドの再構築 (GraphQL の互換性に影響する変更) (2025 年 10 月 19 日) タイプを返し、その中で ContainerImages フィールドを使用するクエリを更新する必要があります。ContainerImage タイプに固有のすべてのフィールドを、明示的なインラインフラグメント (... on ContainerImage {}) で囲む必要があります。このタイプ固有のラッピングを実装していないクエリは破損します。
たとえば、コンテナイメージの詳細を取得するには、次のように変更します。
変更前のプロジェクション
ContainerImages {Labels Id Digest ImageTags}
変更後の必要な構造
ContainerImages {Labels Id ... on ContainerImage {Digest ImageTags_jp}}
親エンティティ (例: KubernetesDeployment) から ContainerImages フィールドをプロジェクションする場合、ContainerImage タイプに固有のフィールドは、GraphQL の ... on ContainerImage {} ブロック内で明示的にリクエストする必要があります。
KubernetesWorkloadResource タイプ
- KubernetesJob
- KubernetesCronJob
- KubernetesDaemonSet
- KubernetesDeployment
- KubernetesReplicaSet
- KubernetesStatefulSet
- OpenShiftDeploymentConfig
以下のイメージ固有のフィールドは、ContainerImages で直接返されず、キャスティングブロック内でラップされる必要があります。
- Digest
- ImageTags
- OperatingSystem
- OperatingSystemType
- Repository (およびそのネストされたフィールド)
- RepositoryUri
- ScanTime
- Used
現在のクエリ例 (サポート終了)
GraphQL
{
  Entities(
    filter: {Types: [KubernetesDeployment]}
  ) {
    nodes {
      AccountId
      Region
      Name
      SyncTime
      ... on KubernetesWorkloadResource {
        ContainerImages {
          Digest
          ImageTags
          OperatingSystem
          OperatingSystemType
          Repository {
            Id
          }
          RepositoryUri
          ScanTime
          Used
          Findings {
            AccountPath
          }
          Labels
          Provider
          Region
          SyncTime
          Tags {
            Key
            Value
          }
          AccountId
          AccountName
          Id
        }
        Namespace {
          Name
        }
      }
    }
  }
}
推奨されるクエリ例 (必須の形式)
GraphQL
{
  Entities(
    filter: {Types: [KubernetesDeployment]}
  ) {
    nodes {
      AccountId
      Region
      Name
      SyncTime
      ... on KubernetesWorkloadResource {
        ContainerImages {
          Labels
          Provider
          Findings {
            AccountPath
          }
          Region
          SyncTime
          Tags {
            Key
            Value
          }
          AccountId
          AccountName
          Id
          ... on ContainerImage {
            Digest
            ImageTags
            OperatingSystem
            OperatingSystemType
            Repository {
              Id
            }
            RepositoryUri
            ScanTime
            Used
          }
        }
        Namespace {
          Name
        }
      }
    }
  }
}この変更は KubernetesWorkloadResource タイプ内でネストされる ContainerImages フィールドをクエリするすべての GraphQL API ユーザーにとって互換性に影響する変更であり、クエリを更新しないと、イメージ固有のデータを返すことができません。イメージ固有のフィールド (Digest、ScanTime、RepositoryUri など) を ... on ContainerImage {} ブロック内でラッピングし、影響を受けるすべてのクエリを変更する必要があります。このスキーマ更新により、多態的なフィールドのベストプラクティスにデータ構造を整合させることで、GraphQL API の精度と一貫性が向上します。また、イメージ固有のデータが汎用エンティティフィールドから確実に区別されるようになり、API 構造がより予測しやすくなります。
非推奨の API フィールド/フィルター (2025 年 10 月中旬)
以下の GraphQL API 要素は非推奨になる予定です。
| API カテゴリ | オブジェクト | 非推奨フィールド | 新しいフィールド |
|---|---|---|---|
| 検出結果 | AwsExcessivePermissionFindingRemediation | AwsCloudFormationPolicyDocuments | CloudFormationPolicyDocuments |
| 検出結果 | Finding | CloudProvider | プロバイダー |
| 検出結果 | Finding | カテゴリ | Policy.Category1 |
| 検出結果 | Finding | PolicyName | Policy.Name1 |
| 検出結果 | Finding | Title | Policy.Name1 |
| インベントリ | AadDirectoryGroup | OnPremisesLastSyncDate | OnPremisesSyncTime |
| インベントリ | AadDirectoryIdentity | LastAzureActivityTime | AzureActivityTime |
| インベントリ | AadDirectoryIdentity | LastSignInTime | SignInTime |
| インベントリ | AadDirectoryUser | OnPremisesLastSyncDate | OnPremisesSyncTime |
| インベントリ | AwsAccount | RolePermissions | - |
| インベントリ | AwsEc2Image | Platform | OperatingSystemDescription |
| インベントリ | AwsEc2Instance | Isolated | EnclaveEnabled |
| インベントリ | AwsEc2Instance | NetworkInterface | NetworkInterfaces |
| インベントリ | AwsEc2Instance | Platform | OperatingSystemDescription |
| インベントリ | AwsIamManagedPolicy | AwsManaged | Management |
| インベントリ | AwsIamPrincipal | LastActivityTime | ActivityTime |
| インベントリ | AwsIamUserCredentials | LastUsageTime | UsageTime |
| インベントリ | AzureAuthorizationRoleAssignmentResource | Role | RoleDefinition |
| インベントリ | AzureAuthorizationRoleAssignmentResource | Scope | ScopeReference |
| インベントリ | AzureAuthorizationRoleDefinition | RoleAssignments | - |
| インベントリ | AzureComputeVirtualMachine | PublicIpAddresses | PublicIpAddressResources |
| インベントリ | AzureManagedIdentityManagedIdentity | LastActivityTime | ActivityTime |
| インベントリ | AzureManagedIdentityManagedIdentity | LastSignInTime | SignInTime |
| インベントリ | AzureResource | Location | Region |
| インベントリ | GcpIamRole | RoleBindings | - |
| インベントリ | GcpIamServiceAccountKey | LastUsageTime | UsageTime |
| インベントリ | GcpResource | Location | Region |
| インベントリ | OciIamUser | LastSignInTime | SignInTime |
| インベントリ | OktaDirectoryUser | AwsLastActivity | AwsActivityTime |
| インベントリ | OneLoginDirectoryUser | AwsLastActivity | AwsActivityTime |
| インベントリ | Resource | CloudProvider | Provider |
| JIT | JitPrincipal | CloudProvider | Provider |
| ライセンス | License | AddOnTypes | - |
| ライセンス | License | RenewalDate | RenewalTime |
| ライセンス | LicensingData | TotalResourceCount | LastResourceCount |
| アクセス許可 | AwsFederationPermissions | LastAssumed | AssumeTime |
| アクセス許可 | AwsFederationUserRole | LastActivityTime | ActivityTime |
| Workload Protection | AwsEcrRepositoryContainerImageVulnerability | Link | Links |
| Workload Protection | Vulnerabilities | totalCount | - |
| Workload Protection | WorkloadResourceResolvedVulnerability | ResolvedTime | ResolutionTime |
| Workload Protection | WorkloadResourceSoftware | ResolvedTime | ResolutionTime |
| Workload Protection | WorkloadResourceVulnerability | ResolvedTime | - |
1 Policy.Category/Policy.Name は、Policy にネストされている Category Name フィールドをクエリする必要があることを意味します。
| API カテゴリ | オブジェクト | 非推奨フィルター | 新しいフィルター |
|---|---|---|---|
| アカウントの管理 | Account (Add/Update) | ParentGroupId | ParentFolderId |
| 監査ログ | Audit Event | CreationTimeStart | CreationTimes |
| 監査ログ | Audit Event | CreationTimeEnd | CreationTimes |
| 検出結果 | Finding | Cloud providers | Providers |
| 検出結果 | Finding | OpenTimeStart | OpenTimes |
| 検出結果 | Finding | OpenTimeEnd | OpenTimes |
| 検出結果 | Finding | StatusUpdateTimeStart | StatusUpdateTimes |
| 検出結果 | Finding | StatusUpdateTimeEnd | StatusUpdateTimes |
| 検出結果 | Finding | CreationTimeStart | CreationTimes |
| 検出結果 | Finding | CreationTimeEnd | CreationTimes |
| インベントリ | AzureAuthorizationRoleAssignment | EndTimeStart | EndTimes |
| インベントリ | AzureAuthorizationRoleAssignment | EndTimeEnd | EndTimes |
| インベントリ | AzureAuthorizationRoleAssignment | ScopeTypes | RoleAssignmentScopeTypes |
| インベントリ | Entity | Cloud providers | Providers |
| インベントリ | GcpIamRoleBinding | ScopeTypes | RoleBindingScopeTypes |
| インベントリ | Resource | CreationTimeStart | CreationTimes |
| インベントリ | Resource | CreationTimeEnd | CreationTimes |
| アクセス許可 | AwsFederationPermissions | LastAssumedStart | AssumeTimes |
| アクセス許可 | AwsFederationPermissions | LastAssumedEnd | AssumeTimes |
| アクセス許可 | AwsFederationPermissions | FirstSeenTimeStart | FirstSeenTimes |
| アクセス許可 | AwsFederationPermissions | FirstSeenTimeEnd | FirstSeenTimes |
クラウドサイバーエクスポージャー API フィールドとフィルター全体の一貫性と整合性を確保します。
クラウドサイバーエクスポージャー GraphQL API を使用する場合、ワークフローはこれらの変更の影響を受ける可能性があります。
30 日より前のスキャンデータの削除 (2025 年第 4 四半期)
Tenable は、クラウドサイバーエクスポージャー の応答しない資産に関するスキャンデータの保持とステータスレポートをアップデートします。これにより、わかりやすさが向上し、検出結果に現在のクラウド環境が反映されます。
| 変更 | 詳細 |
|---|---|
| スキャンのデータ保持 | スキャン後 30 日を超えた脆弱性、ソフトウェア、および悪意のあるファイルは、自動的に削除されます。 |
| スキャンステータスロジックの更新 | 14 日間正常にスキャンされなかった仮想マシンと AMI は、スキャンステータスが 「失敗」 に更新されます。 |
| スキャンのタイムスタンプの可視性 | [スキャン時間] 列には、資産ごとに前回完了したスキャンのタイムスタンプが引き続き表示されます。 |
これは、以下の影響を及ぼします。
- 30 日より前のスキャンデータは、完全に削除されます。
- スキャンされていない期間が 14 日間を超えた資産は、「失敗」としてマークされます。
- 透明性を確保するため、前回正常にスキャンされた日時は引き続き表示されます。
これらの更新は、以下を目的としています。
- 古くなった、または誤解を招く検出結果を排除する
- スキャンの間隔をより明確に可視化する
- データの健全性をサポートし、運用ノイズを減らす
- 検出結果の速やかな解決とクローズを促進する
コンプライアンスまたは監査の目的で組織が履歴データを 30 日以上保持する必要がある場合は、リリース日より前にデータをエクスポートすることをお勧めします。
スキャンされていない VM と AMI の「失敗」ステータス (2025 年第 4 四半期)
Tenable は、クラウドサイバーエクスポージャー の応答しない資産に関するスキャンデータの保持とステータスレポートをアップデートします。これにより、わかりやすさが向上し、検出結果に現在のクラウド環境が反映されます。
| 変更 | 詳細 |
|---|---|
| スキャンのデータ保持 | スキャン後 30 日を超えた脆弱性、ソフトウェア、および悪意のあるファイルは、自動的に削除されます。 |
| スキャンステータスロジックの更新 | 14 日間正常にスキャンされなかった仮想マシンと AMI は、スキャンステータスが 「失敗」 に更新されます。 |
| スキャンのタイムスタンプの可視性 | [スキャン時間] 列には、資産ごとに前回完了したスキャンのタイムスタンプが引き続き表示されます。 |
これは、以下の影響を及ぼします。
- 30 日より前のスキャンデータは、完全に削除されます。
- スキャンされていない期間が 14 日間を超えた資産は、「失敗」としてマークされます。
- 透明性を確保するため、前回正常にスキャンされた日時は引き続き表示されます。
これらの更新は、以下を目的としています。
- 古くなった、または誤解を招く検出結果を排除する
- スキャンの間隔をより明確に可視化する
- データの健全性をサポートし、運用ノイズを減らす
- 検出結果の速やかな解決とクローズを促進する
コンプライアンスまたは監査の目的で組織が履歴データを 30 日以上保持する必要がある場合は、リリース日より前にデータをエクスポートすることをお勧めします。
前回のスキャン時間を継続して表示 (2025 年第 4 四半期)
Tenable は、クラウドサイバーエクスポージャー の応答しない資産に関するスキャンデータの保持とステータスレポートをアップデートします。これにより、わかりやすさが向上し、検出結果に現在のクラウド環境が反映されます。
| 変更 | 詳細 |
|---|---|
| スキャンのデータ保持 | スキャン後 30 日を超えた脆弱性、ソフトウェア、および悪意のあるファイルは、自動的に削除されます。 |
| スキャンステータスロジックの更新 | 14 日間正常にスキャンされなかった仮想マシンと AMI は、スキャンステータスが 「失敗」 に更新されます。 |
| スキャンのタイムスタンプの可視性 | [スキャン時間] 列には、資産ごとに前回完了したスキャンのタイムスタンプが引き続き表示されます。 |
これは、以下の影響を及ぼします。
- 30 日より前のスキャンデータは、完全に削除されます。
- スキャンされていない期間が 14 日間を超えた資産は、「失敗」としてマークされます。
- 透明性を確保するため、前回正常にスキャンされた日時は引き続き表示されます。
これらの更新は、以下を目的としています。
- 古くなった、または誤解を招く検出結果を排除する
- スキャンの間隔をより明確に可視化する
- データの健全性をサポートし、運用ノイズを減らす
- 検出結果の速やかな解決とクローズを促進する
コンプライアンスまたは監査の目的で組織が履歴データを 30 日以上保持する必要がある場合は、リリース日より前にデータをエクスポートすることをお勧めします。
脆弱性検出の精度とカバレッジの向上 (2025 年 9 月 28 日~ 30 日)
Tenable は、今後 2 つのアップデートで脆弱性検出を改善します。
- 範囲指定された NPM パッケージのサポートを追加し、Node.js ワークロードへの可視性を向上させました。(予定: 10 月 22 日)
- Linux カーネルパッケージの精度が向上し、アップグレード後に残る未使用カーネルバージョンの脆弱性にフラグを立てることがなくなりました。(予定: 10 月 22 日)
- 範囲指定された NPM パッケージ: Tenable が範囲指定された NPM パッケージを完全に可視化するようになるため、検出される脆弱性が増える可能性があります。
- Linux ワークロード: Tenable が未使用カーネルバージョンの不要な検出結果にフラグを立てることがなくなるため、検出される脆弱性が少なくなる可能性があります。
コンソール URL の変更 (2025 年 7 月 20 日~2026 年 1 月末)
多くのコンソール URL の構造が、7 月 20 日に更新されます。これには、検出結果の URL などが含まれます。
これらの URL の変更は、コンソールのナビゲーションに対して今後行われる主要な改善に必要な土台となります。Tenable の目的は、より合理化された効率的なエクスペリエンスを提供し、リソースをより簡単に素早く見つけて管理できるようにすることです。
スムーズに移行できるよう、今後数か月間リダイレクトが行われます。つまり、すでに保存されている URL またはブックマークされた検出結果の URL は、この猶予期間の間も引き続き機能します。
ただし、この移行期間を過ぎると、古い URL が機能しなくなる可能性があります。Tenable は、中断が発生しないように、できるだけ早く特定のコンソール URL に関連付けられた保存済みリンク、ブックマーク、またはスクリプトを更新することを強く推奨します。
クローズされた検出結果と削除されたリソースの保持に関する変更 (2025 年 7 月 20 日)
システムパフォーマンスの向上と同期時間の短縮のために、クラウドサイバーエクスポージャー で特定のタイプのデータを保持する期間を更新しています。
以下の変更は、7 月 20 日に反映されます。
| データタイプ | 新しい保持期間 |
|---|---|
| 解決済みの検出結果 | 1 年 |
| 削除されたリソース* | 1 か月 |
* 一部の一時的なリソース (一時的なコンピューティングインスタンスなど) は、今後もすぐに削除されます。
これは、以下の影響を及ぼします。
- 1 年以上前の解決済みの検出結果は完全に削除され、コンソールや API 経由でアクセスできなくなります。
- 削除されたリソース (例: クラウド環境で検出されなくなった VM やバケット) は、30 日後に削除されます。これらのリソースはすでにアクセスできない状態になっているため、運用上の影響はありません。また、コンソールに表示されなくなり、API 経由で利用できなくなります。
- 古いデータは保持されませんが、ダッシュボードのトレンドの視覚化で集約され、使用されます。
- チームがコンプライアンス、調査、トレンドのレポート作成に長期データを使用している場合、必要なデータを事前にエクスポートすることをお勧めします。
これらの更新は、以下を目的としています。
- パフォーマンスを向上させ、同期時間を短縮する
- 最近の実用データに焦点を当てることで、標準的なコンプライアンス慣習に沿ったものにする
レガシー Helm チャートバージョン 1.0 と 1.4 の非推奨 (2025 年 6 月 30 日)
古いバージョンの Helm チャートのサポートが終了します。
バージョン 1.1 の Helm チャートのみサポートされます (古いバージョンの非推奨後)。6 月 30 日より、Tenable は Helm チャートバージョン 1.0 と 1.4 のサポートを正式に終了します。
すべてのユーザーは、サービスの利用を継続するために、唯一のサポート対象バージョンであるバージョン 1.1 にアップグレードする必要があります。
古いバージョンは動作しなくなるため、最新バージョンにアップグレードする必要があります。
新しいバージョンにアップグレードするメリットは以下のとおりです。
- 継続的なプラットフォームの互換性 - バージョン 1.0 および 1.4 は、6 月 30 日以降、完全に動作しなくなります
- 新機能および今後利用可能になる機能へのアクセス
- パフォーマンスと安定性の向上
- 重要なバグ修正
アップグレード手順は、追加機能を含むクラスタのアップグレードを参照してください。
CI/CD パイプラインまたはクラスタに展開する自動化スクリプトで、Helm チャートのバージョンを必ず更新してください。
- プラットフォームの [クラスタ] ページにアクセスして、まもなく非推奨になるバージョン (レガシーまたは 1.0) を使用しているクラスタを特定します。
- ドキュメントの手順を使用してバージョン 1.1 にアップグレードし、CI/CD パイプラインまたはクラスタに展開する自動化スクリプトで、Helm チャートのバージョンを必ず更新してください。
OCI オブジェクトストレージバケット (2025 年 5 月)
クラウドサイバーエクスポージャー は、OCI オブジェクトストレージリソースのデータ保護スキャンを導入します。
Tenable にこれらのリソースに対する必要なアクセス許可を付与し、オブジェクトストレージのスキャンを有効にした場合、この期間中にスキャンが自動的に開始されます。
追加のオブジェクトストレージリソースに対するデータスキャンサポートを追加します。
該当なし
脆弱性の深刻度メトリクスの設定 (2025 年 5 月)
脆弱性の優先順位付けを決定するメトリクスを設定できるようになりました。以前は、このメトリクスは設定できませんでした。
さらに、以下の表に示すように、[ワークロード] > [脆弱性] ページ全体で使用されるデフォルトのメトリクスが変更されます。
| 以前のデフォルト | 新しいデフォルト | Tenable の推奨 | |
|---|---|---|---|
| [脆弱性] ページ ([深刻度] 列) | CVSS | CVSS | VPR |
| CVE プロファイルページ | VPR | CVSS | VPR |
[脆弱性] ページで使用される新しいデフォルトメトリクスは CVSS ですが、Tenable では VPR の使用を推奨しています。
- Tenable は、ほとんどの脆弱性について動的な VPR を計算します。VPR は、脆弱性の CVSS スコアによって提供されるデータに動的に追従するものです。
- VPR は Tenable の業界をリードする*予測に基づいた優先順位付けに基づいており、現在の脅威の状況を反映するように定期的に更新されるため、Tenable では、検出結果の深刻度を判断する上で VPR スコアがより関連性が高いと考えています。Tenable Research チームは、脆弱性データベースと VPR スコアリングが最新のエクスプロイトに対応できるように、24 時間体制で取り組んでいます。
- 多くのお客様が、VPR をデフォルトのメトリクスとしてすでに使用しています。
詳細については、脆弱性の深刻度メトリクスの設定 (2025 年 5 月)を参照してください。
この変更はプラットフォーム全体に反映されます。以下に例を挙げます。
- [ワークロード] > [脆弱性] ページ
- [脆弱性] テーブルには 1 つの [深刻度] 列のみが表示され、値には設定したメトリクスが反映されます。
- 選択したメトリクスに関係なく、CVSS スコアと VPR スコアの両方が引き続き表示されます。
- Tenable は、ベンダーの深刻度評価を優先するのではなく、National Vulnerability Database (NVD) から取得した値に基づいて CVSS 深刻度スコアを決定します。これは、Tenable Vulnerability Management が深刻度を処理する方法と一致しています。この変更により、環境内の一部の検出結果に影響が生じ、検出結果がオープンまたはクローズされる可能性があります。
- 検出結果
- 脆弱性検出結果の深刻度は、設定したメトリクスに基づきます。このデフォルトは CVSS です。
- API
- API 経由で深刻度によって脆弱性をフィルターすると、設定した深刻度メトリクスに基づいて脆弱性が返されるようになりました。
- コンテナイメージ CI/CD のスキャン
- CVSS とともに VPR スコアリングをサポートします。
- Tenable ベースの CVE 検出の新しいアーキテクチャにより、このパラメーター --skip-send-results でのサポートは非推奨になり、以前はオプションであったパラメーター、--api-token string と --api-url string が必須になりました。CVE 評価のためにスキャン結果を クラウドサイバーエクスポージャー に送信するには、これらのパラメーターを指定する必要があります。CVE で評価されたスキャン結果は、Tenable によって報告され、以前と同じように CLI 出力に表示されます。また、スキャン結果は UI に表示されます。
- さまざまな Tenable 製品間で深刻度の計算を調整します。
- VPR は Tenable の業界をリードする*予測に基づいた優先順位付け*に基づいており、現在の脅威の状況を反映するように定期的に更新されるため、Tenable では、検出結果の深刻度を判断する上で VPR スコアがより関連性が高いと考えています。
- クラウドサイバーエクスポージャー の脆弱性評価を更新し、Tenable 独自の脆弱性検出メカニズムと連携するようにします。
上記のように、このパラメーター --skip-send-results のサポートは非推奨になり、以前はオプションであったパラメーター --api-token string と --api-url string が必須になりました。
Azure SQL Server のスキャン (2025 年 5 月)
クラウドサイバーエクスポージャー は、Azure SQL データベースリソースのデータ保護スキャンを導入します。
Tenable にこれらのリソースに対する必要なアクセス許可を付与し、マネージドデータベースのスキャンを有効にした場合、この期間中にスキャンが自動的に開始されます。
追加のマネージドデータベースリソースに対するデータスキャンサポートを追加します。
該当なし
カスタムコンプライアンスのアップグレード (2025 年 1 月 26 日)
現在、ユーザーは静的リストからポリシーをマッピングすることでカスタムコンプライアンス基準を作成できます。カスタムコンプライアンスのアップグレードにより、ユーザーは以下のことが可能になります。
- 階層構造を持つカスタムコンプライアンス基準を作成し、ポリシーをセクションとサブセクションに分類して整理できます。
- CIS などの既存の組み込みコンプライアンスを複製し、 それをテンプレートとして使用します。その後、セクションやポリシーを追加または削除することで変更できます。
アップグレードの一環として、新しいカスタムコンプライアンス基準を作成した場合、[すべて (既存のポリシーと将来のポリシー)] を選択するオプションは使用できなくなります。これは以下を意味します。
- このオプションが選択されている既存のカスタムコンプライアンス基準に、新しいポリシーは自動的に追加されなくなります
- コンプライアンススコアは新しいポリシーの影響を受けません。こうすることで、スコアの精度が向上し、変更の影響を受けにくくなります
- カスタムコンプライアンス基準をより詳細に制御できるようになります
このアップグレードにより、カスタムコンプライアンス基準内でポリシーを管理するための、より構造化された方法が導入され、より適切な整理と階層が可能になります。フラットリストのアプローチから脱却することで、ユーザーはネストされたセクションとサブセクションを作成し、より細かくコンプライアンスを追跡できます。
これにより、より正確な階層型コンプライアンス構造を作成できるようになります。
該当なし
組織の専用フォルダー (2025 年 1 月 5 日)
(AWS/Azure/GCP) 2024 年 1 月 5 日以降、クラウド組織全体をオンボーディングすると、Tenable によって関連するクラウドフォルダー (Azure など) の下に組織の専用ルートフォルダーが自動的に作成されます。
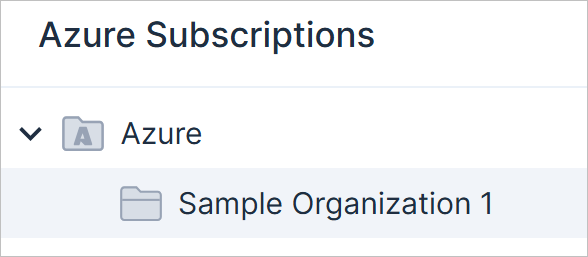
-
このフォルダーの作成を無効にするオプションは、関連するすべてのクラウドのオンボーディング設定から削除されます。
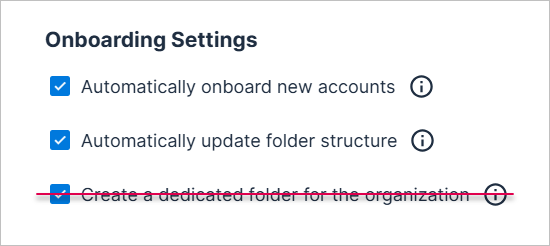
- 以前にこのオプションを無効にして、このようなフォルダーを作成しないことを選択している場合も、2024 年 1 月 5 日よりフォルダーが組織構造に自動的に追加されます。
アカウント組織を合理化し、すべてのお客様の組織構造を同じように調整します。
該当なし
リージョンプロパティの変更 (API) (2025 年 1 月 5 日)
以前は AWS リソースのみに使用されていた Region フィールドが、非推奨の Location フィールドの代わりに、Azure および GCP リソースにも使用されるようになります。以下の変更が GraphQL API で行われます。
| クエリ | フィールド |
|---|---|
| AzureResource | Location |
| GcpResource | Location |
| Entities | Location |
| クエリ | フィールド |
|---|---|
| AzureResource | Region |
| GcpResource | Region |
| Entities | Region |
以下のクエリ例は、Entities クエリで使用されている新しい Region フィールドを示しています。
GraphQL
query {
  Entities(
    filter: {
      CloudProviders: [
        AWS,
        Azure
      ]
    })
  {
    nodes {
      Name
      CloudProvider
      AccountId
      Region
      __typename
    }
  }
}JSON
{
  "data": {
    "Entities": {
      "nodes": [
        {
          "Name": "$web",
          "CloudProvider": "Azure",
          "AccountId": "****b91f-642d-****-961c-482524db****",
          "Region": "eastus",
          "__typename": "AzureStorageStorageAccountBlobContainer"
        },
        {
          "Name": " (SupportedImages) - Ubuntu 14.04 LTS x86_64 LATEST - ****0610-88b63861-****-4d27-8367-fb8856db****",
          "CloudProvider": "AWS",
          "AccountId": "aws",
          "Region": "us-west-2",
          "__typename": "AwsEc2Image"
        },
...Tenable は、GraphQL クエリでリソースのリージョン情報を取得する方法を更新しました。これにより、シンプルさと効率性が向上し、すべてのクラウドプロバイダーでこの情報を取得する方法が合理化されました。
クラウドサイバーエクスポージャー GraphQL API を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
RDS と SQL データベースのスキャン (2025 年 1 月)
2024 年 1 月の最初の 2 週間に、クラウドサイバーエクスポージャー は以下のマネージドデータベースリソースのデータ保護スキャンを導入します。
-
AWS
- RDS クラスタ
- RDS インスタンス
-
GCP
- SQL インスタンス
Tenable にこれらのリソースに対する必要なアクセス許可を付与し、マネージドデータベースのスキャンを有効にした場合、この期間中にスキャンが自動的に開始されます。
追加のマネージドデータベースリソースに対するデータスキャンサポートを追加します。
該当なし