ライセンス
この記事では、プラットフォーム全体のライセンスタイプ、機能サポート、リソース請求ロジックに関する包括的な情報を提供します。
- ライセンスページ。ライセンスの使用状況を確認します。
- ライセンスタイプ。利用可能なすべてのライセンスタイプについて確認します。
- 請求対象のリソース。どのリソースがどのように請求されるかについて確認します。
- ライセンスの回収。ライセンスの回収方法と、ライセンス消費の管理方法について確認します。
- FAQ (よくある質問)。ライセンスに関連する、よくある質問を紹介します。
各ライセンスタイプでサポートされている機能をまとめた包括的なリストについては、ライセンス別機能比較を参照してください。
ライセンスページ
[ライセンス] ページにアクセスするには、Tenable One Cloud Exposure コンソールで [設定] > [ライセンス] の順に移動します。このページを使用すると、クラウドサイバーエクスポージャー のライセンスに関連する以下の情報を確認できます。
- 更新日。
- クラウドサイバーエクスポージャー ライセンス使用状況。左側のアカウントツリーで範囲を選択すると、各アカウント範囲に関する使用状況が表示されます。
-
契約しているライセンスタイプ。
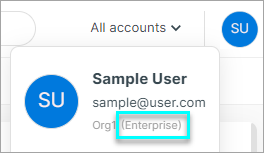
ライセンスタイプは、クラウドサイバーエクスポージャー コンソールの右上にあるユーザープロファイルでも確認できます。
- 各ライセンスタイプでサポートされている機能に関する一般的な情報。クラウドサイバーエクスポージャー 機能の各ライセンスタイプへの完全なマッピングについては、ライセンス別機能比較を参照してください。
クラウドサイバーエクスポージャー ライセンス使用状況
[ライセンス] ページには、クラウドサイバーエクスポージャー のライセンス使用状況の全内訳が表示されます。左側のアカウントツリーで範囲を選択すると、各アカウント範囲に関する使用状況が表示されます。
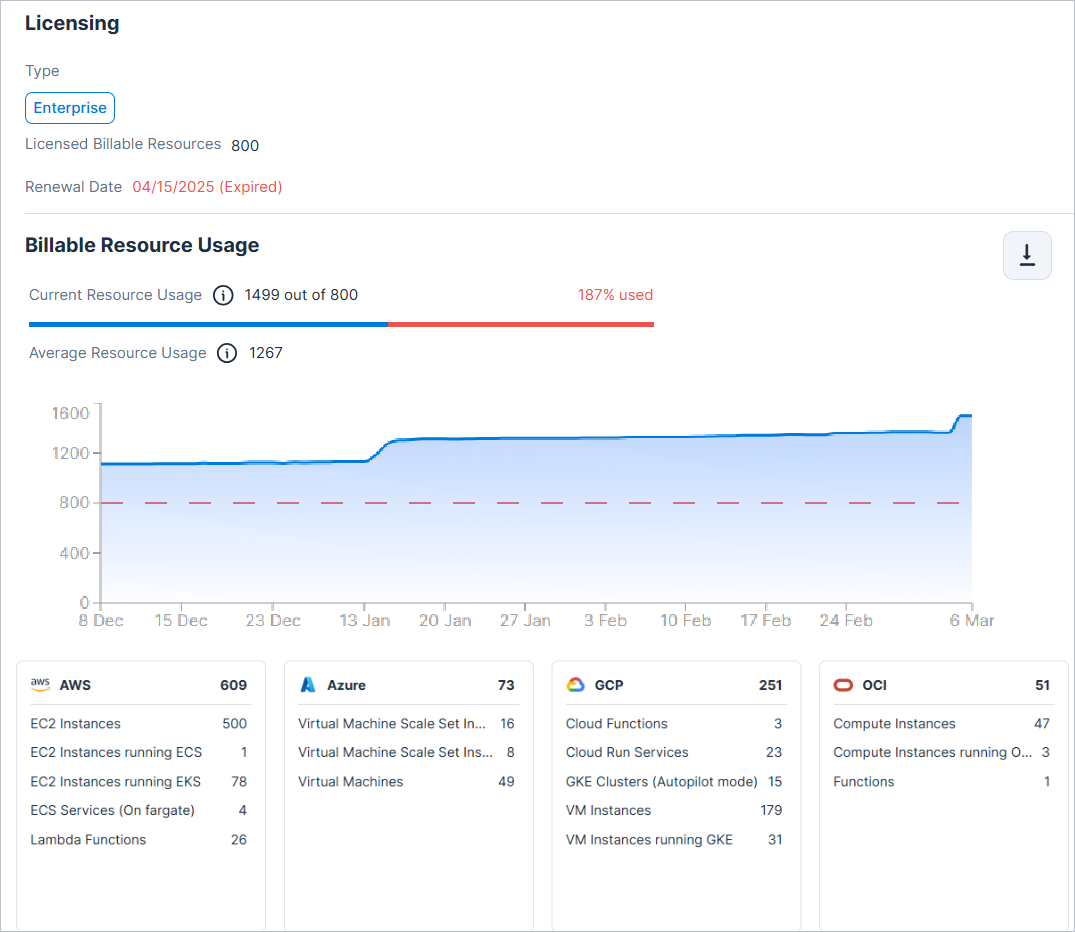
- 現在のリソースの使用量。クラウドサイバーエクスポージャー が取得した前回のスナップショットの時点での、購入した合計数のうち現在使用している請求対象のリソースの数。前回作成されたスナップショットの日付は、横にあるツールチップに表示されます。
- リソースの平均使用量。リソース数は、オンボーディングアカウントのリソースの過去最大 90 日間の平均使用量に基づいています。
- 使用状況のトレンドのグラフ。請求対象のリソースの使用数を過去 90 日までさかのぼって表示するグラフ。
- 青い線 = 使用されたリソース
- 赤い線 = 購入されたリソース
-
請求対象のリソースの内訳。環境内にある請求対象のリソースの内訳が表示されます。
注意: 次のリソース請求比率に注意してください。
- オンプレミス K8s ワーカーノード: 1 リソース = 2 請求対象のリソース
- サーバーレス関数: 10 リソース = 1 請求対象のリソース
コンソール内の内訳は請求対象のリソースを示しており、リソースの合計数ではありません。
リソースごとの請求対象ユニットを表示する方法
- [探索] > [インベントリ] に移動し、[請求対象の使用状況] 列を追加します。
- [探索] > [エクスプローラー] に移動し、リソースと[グループ化] を使用した結果の集計 (請求対象の使用状況別) を見つけるクエリを作成します。
- [設定] > [ライセンス] に移動し、リソースを選択します。[探索] > [インベントリ] ページを開き、[請求対象の使用状況] を [はい] でフィルタリングして、[請求対象の使用状況] 列を追加します。
リソース別のライセンス使用状況データのエクスポート
ライセンスデータを CSV にエクスポートして、リソースタイプ別の使用状況の内訳を表示します。リソースタイプ別に、直近 (最新) リソース数と平均リソース数 (90 日) の両方を確認できます。
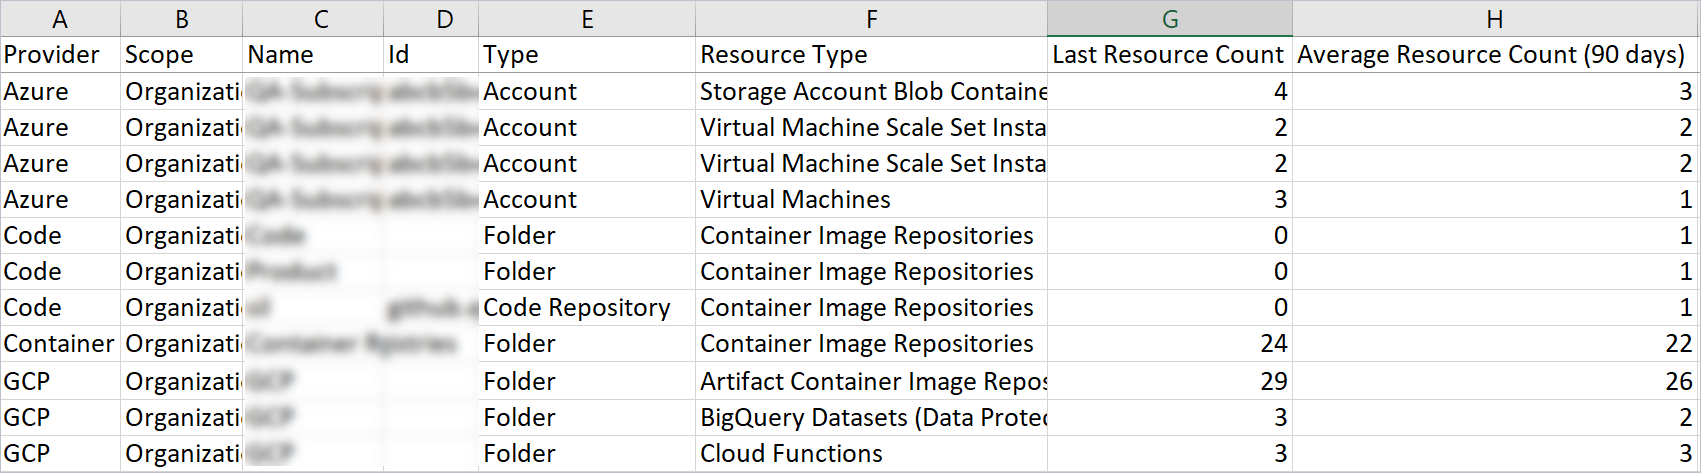
ライセンス使用状況データのエクスポート方法
- クラウドサイバーエクスポージャー コンソール内で、[設定] > [ライセンス] の順に移動します。
- (オプション) [組織] ドロップダウンから範囲を選択します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- [請求対象のリソース使用量] セクションで、[エクスポート] ボタンをクリックします。
Tenable One プラットフォームのライセンス使用状況
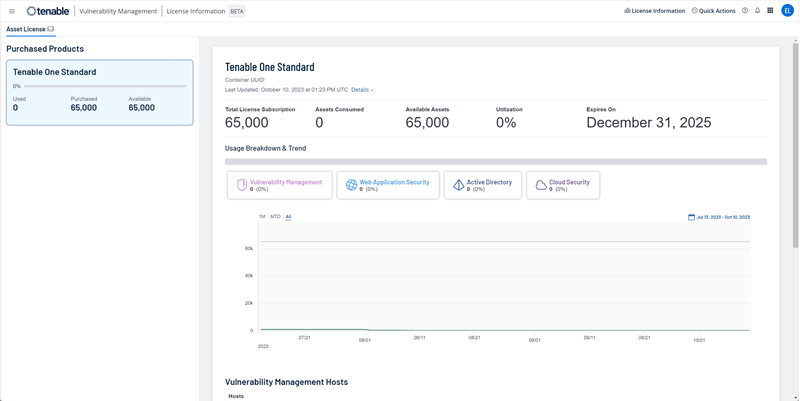
脆弱性管理の [ライセンス情報] ページでは、すべての Tenable 製品とそのライセンスの使用状況の全内訳を確認することができます。詳細については、関連するドキュメント{target=_blank}を参照してください。
ライセンスタイプ
クラウドサイバーエクスポージャー では複数のライセンスを提供しており、お客様はビジネスニーズに最適なオプションを選択できます。ライセンスで提供される機能は、ライセンスに応じて段階的に高くなります。つまり、上位レベルのライセンスには、前のレベルに含まれているすべての機能に加えて新たな機能が付属します。
クラウドサイバーエクスポージャー 機能の各ライセンスタイプへの完全なマッピングについては、ライセンス別機能比較を参照してください。
Tenable One ライセンス
Tenable One ライセンスでは、他の Tenable One 機能とともにさまざまなクラウドセキュリティ機能を利用できます。
詳細については、Tenable One のライセンスを参照してください。
Foundation
Foundation ライセンスには、オンプレミスおよびクラウド資産向けの統合された脆弱性管理が含まれます。このライセンスは、組織内の脆弱性管理を優先する組織に最適です。
主な機能: すべてのクラウド資産における完全なインベントリ、エージェントレスの脆弱性管理、脆弱性インテリジェンス、SBOM、コンプライアンス。ライセンス別機能比較。
Advanced
Advanced ライセンスはは、ネットワークインフラ、アプリケーション、およびクラウド環境のリスクを分析して文脈を示す必要があるエクスポージャー管理チーム向けです。このライセンスは、プロアクティブなリスク軽減を優先するために、脆弱性と設定ミスが複雑な攻撃経路に結びつく状況を理解する必要がある組織に最適です。
主な機能: CSPM、KSPM、CWP、AI-SPM、ネットワーク。ライセンス別機能比較。
CNAPP Complete
CNAPP Complete ライセンスは、クラウドサイバーエクスポージャー プラットフォームの無制限かつ完全な機能を必要とする Foundation または Advanced クラスのお客様向けのプレミアムアドオンです。このツールは、広範囲に利用でき、詳細な文脈を提供するため、クラウド資産全体のセキュリティポスチャーを管理するのに適しています。
主な機能: 完全かつ無制限の クラウドサイバーエクスポージャー プラットフォームと提供中のすべての機能を利用可能。ライセンス別機能比較。
レガシーライセンス
これらのライセンスは、クラウドサイバーエクスポージャー スタンドアロンのクラウドセキュリティ製品を指します。特定のモジュール要件がある組織や既にレガシーライセンスを所有している組織に、クラウドネイティブの専用機能を提供します。
Tenable JIT
Tenable JIT ライセンスにより、AWS、Azure、GCP 全体のクラウドアカウント、および Okta、Microsoft Entra ID、Ping Identity などのアイデンティティプロバイダー (IdP) グループへの時間制限付きのオンデマンドアクセスが可能になります。アクセス承認ワークフローを簡素化しながら、権限露出の期間を短縮することでリスクを最小限に抑えることができます。一般的なリクエストの承認を自動化し、すべてのアクティビティを監査して、セルフサービスポータルまたは Slack や Teams などの統合コラボレーションツールを通じてアクセスを管理します。詳細については、セルフサービスのジャストインタイムアクセスを参照してください。
対象者: 広範なクラウドセキュリティツールを必要とせずに、クラウドアカウントに最小権限とジャストインタイムのアクセスを導入することで、最小限の負担でアクセスセキュリティを強化したい組織
CIEM
CIEM ライセンスには Tenable JIT ライセンスのすべての機能が含まれており、さらに、人とサービスのアイデンティティ、アクセス許可、アクティビティを継続的にモニタリングできる機能によって拡張されています。IAM リスクを表面化、視覚化、軽減するのに役立ちます。CIEM ライセンスは、資産管理からリスク評価、異常検出、ガイド付き自動修正、コンプライアンスまで、クラウドアイデンティティを保護するための完全なソリューションです。
対象者: ワークロード保護と CSPM ツールをすでに導入しており、その環境のアイデンティティ関連リスクと権限リスクに対処することを求めている組織
Standard
Standard ライセンスには CIEM ライセンスのすべての機能が含まれており、さらに以下の機能によって拡張されています。
- クラウドの設定ミスを検出し、業界標準へのコンプライアンスを強化する数百のポリシー
- クラウドセキュリティリスクの統合ビューと最も詳細で正確な修正機能を提供する、エージェントレスの脆弱性管理、ワークロード保護、およびデータ保護
このライセンスには、AI-SPM、KSPM、IaC セキュリティ、さらにはアクティビティログ保持期間の延長も含まれています。
対象者: CIEM、CSPM、ワークロード保護、データ保護、その他の種類のリスク保護を 1 つのツールに統合した、完全で一元化されたプラットフォームを必要とする組織
Enterprise
Enterprise ライセンスには Standard ライセンスのすべての機能が含まれており、さらに以下のエンタープライズ機能と保護の強化によって拡張されています。
- クラウドの脅威検出
- Snowflake の接続のデータ保護
- アカウント内のワークロードスキャン (データが環境外に出ないようにする)
- Kubernetes アドミッションコントローラー
- オンプレミスの Kubernetes クラスタのセンサーベース脆弱性診断
対象者: CIEM、CSPM、ワークロード保護、アカウント内スキャン、その他の種類のリスク保護を 1 つのツールに統合した、完全で一元化されたエンタープライズプラットフォームを必要とする組織
Cloud Vulnerability Management
Cloud Vulnerability Management (VM) ライセンスは、広範な CNAPP プラットフォームの全体的な複雑さなしで、基礎的なクラウドワークロード保護を必要とする組織向けに設計された特殊なツールです。スムーズなエージェントレススキャンを活用して、クラウドプロバイダー全体の脆弱性や設定ミスを詳細に可視化します。本ライセンスにより、ワークロードのリスク評価と Tenable の業界をリードするリサーチを統合することで、チームはオンプレミス資産とともにクラウドエクスポージャーに優先順位を付け、修正できるようになります。
対象者: 専用のワークロードとコンテナスキャンを使用して脆弱性管理のベストプラクティスをクラウドに拡張したい組織
請求対象のリソース
請求対象のリソースには、以下のようにさまざまなタイプがあります。
- [請求対象のコンピューティングリソース](#compute-and-scan-based-billable-resources)。これは環境の規模を判断し、規模とライセンスの階層を擦り合わせます。クラウドサイバーエクスポージャー が (このような特定のリソースを超えて) クラウド環境全体をスキャンするのに対して、この標準化されたメトリクスではクラウドフットプリントの全体的な規模が反映されます。これはサイズ設定モデルであり、リソースごとのカウントではないため、包含または除外する個別のリソースを選択できません。ただし必要に応じて、クラウドアカウントをアカウントまたはクラウドアカウントのオフボーディングすることができます。
- [請求対象のスキャンベースのリソース](#compute-and-scan-based-billable-resources)。これは、付加価値を提供する機能 (ワークロード保護やデータ保護など) によってスキャンされるリソースのことであり、この機能は必ず有効になっている必要があります。請求は、これらの機能がスキャンしたリソースのみに基づいて行われます。請求対象に特定のリソースを選択することはできませんが、機能を有効または無効にすると、スキャン対象のリソース数に直接影響し、それが請求に反映されます。スキャンベースの機能を特定の範囲で有効または無効にすることで、Tenable でどのアカウントをスキャンするかを微調整できます。
- [JIT リクエスト者の請求対象リソース](#jit-requester-billable-resources)とは、1 つ以上の使用資格に割り当てられた一意のユーザーまたはアイデンティティを指します。
請求対象のコンピューティングおよびスキャンベースのリソース
次の表は、コンピューティングおよびスキャンベースの請求対象リソースすべてについて、クラウドプロバイダーとリソースカテゴリ別に分類したものです。
[請求対象のリソース] テーブルには、コンピューティングおよびスキャンベースの請求対象リソースが一覧表示されています。特に記載がない限り、請求は 1:1 の比率 (1 つのリソースにつき 1 つのライセンス) で計算されます。
1:1 比率の例外
| リソース | 比率 | 詳細 | 影響を受けるライセンス |
|---|---|---|---|
| サーバーレス関数 | 10:1 | Tenable リソースが 1 つのライセンスを消費 | すべて |
| コンテナホスト | 1:2 | 1 つのリソースで 2 つのライセンスを消費 (仮想マシン用に 1 つ、コンテナホスト用に 1 つ) |
レガシーライセンス |
| DynamoDB | 5:1 | 5 つのリソースが 1 つのライセンスを消費 | レガシーライセンス |
次のツールは、クラウドサイバーエクスポージャー ダウンロードページ{target=_blank}で入手できます。
- サイジングガイド: サイジングスクリプトを実行して環境内の請求対象のワークロードの数を検出する手順
- サイジングスクリプト: AWS、Azure、GCP 向けのサイジングスクリプト
| リソースタイプ/請求対象ライセンス¹ | カテゴリ | AWS | Azure | GCP | Alibaba Cloud | OCI | オンプレミス/その他 |
|---|---|---|---|---|---|---|---|
| コンピュート
Foundation、Advanced、CNAPP Complete、Cloud VM、CIEM、Standard、Enterprise |
仮想マシン | EC2 インスタンス | 仮想マシン、VM スケールセットインスタンス | 仮想マシンインスタンス | ACK を実行している ECS インスタンス | コンピューティングインスタンス | - |
| コンテナホスト² | EKS/ECS を実行する EC2 インスタンス | AKS を実行する VM スケールセットインスタンス | GKE を実行する仮想マシンインスタンス | ACK を実行している ECS インスタンス | OKE を実行するコンピューティングインスタンス | Kubernetes ノード | |
| サーバーレス関数³ | Lambda 関数 | App Services | Cloud Functions | - | Functions | - | |
| サーバーレスコンテナ³ | ECS サービス | コンテナインスタンス | Cloud Run、GKE Autopilot | - | - | - | |
| スキャンベース ワークロード保護 Foundation、Advanced、CNAPP Complete、Cloud VM、 Standard、Enterprise |
コンテナリポジトリ⁴、⁵ | ECR リポジトリ | コンテナリポジトリ | アーティファクトコンテナイメージリポジトリ | コンテナレジストリリポジトリ | - | CI/CD³、サードパーティレジストリの追加 |
| 仮想マシンイメージ | EC2 イメージ | - | - | ACK を実行している ECS イメージ | - | - | |
| データディスク | EC2 インスタンスデータボリューム |
|
VM インスタンスデータディスク | ECS ディスク | コンピューティングインスタンスデータボリューム | ||
| スキャンベース データ保護 CNAPP Complete、Standard、Enterprise |
バケット³ | S3 バケット | ストレージアカウント Blob コンテナ | ストレージバケット | OSS バケット | オブジェクトストレージバケット | - |
| マネージドデータベース³ |
|
Azure SQL Server |
|
- | - | - | |
| データプラットフォームデータベース³ | - | - | - | - | - | Snowflake の接続ローカル、共有、マーケットプレイス | |
| JIT リクエスト者 JIT、CIEM、Standard、CNAPP Complete、Enterprise |
ユーザー | AWS SSO ユーザー | Azure AD ユーザー | GCP ユーザー | - | - |
|
¹ リストされているライセンスのリソースは、請求対象の使用量としてカウントされます。リストにないライセンスのリソースも対象ですが、請求対象ではありません。
² これには、請求対象ユニットとして仮想マシン (1:1) が含まれます。
³ これらのリソースは、Cloud Vulnerability Management ライセンスに関連していません。
⁴ これらのリソースタイプは、コンテナリポジトリ内のイメージではなく、コンテナリポジトリ自体に基づいています。たとえば、コンテナリポジトリは、同じコンテナのイメージが 15 個でも 150 個でも、1 つの請求対象リソースと見なされます。
⁵ 同じコンテナリポジトリが CI/CD パイプラインとレジストリスキャンの両方でモニタリングされている場合、これは 2 つの異なる請求対象リソースとして扱われます。
JIT リクエスト者の請求対象リソース
JIT リクエスト者は、1 つ以上の使用資格に割り当てられた一意のユーザー (メールアドレスに基づく) です。これらのユーザーは、JIT 経由で一時的かつ期限付きのアクセスを開始する権限を付与されています。グループが使用資格でプリンシパルとして選択された場合、そのグループ内のそれぞれの一意のユーザーは、アクセスをリクエストしたかどうかにかかわらず、請求対象のリソースの JIT リクエスト者としてカウントされます。
JIT は、AWS、Azure、GCP のクラウドアカウント、および Okta、Microsoft Entra ID、Ping Identity などのアイデンティティプロバイダー (IdP) グループでサポートされています。現在、JIT は OCI ではサポートされていません。
| カテゴリ | 比率 |
|---|---|
| JIT リクエスト者 | 1:1 |
ライセンスのダウングレード
ライセンスタイプをより少ない機能を持つタイプに変更すると (たとえば、CNAPP Complete から Advanced へ)、 クラウドサイバーエクスポージャー は 30 日間の猶予期間を開始します。この期間により、データが即座に失われるのを防ぎ、移行に向けて環境を準備する時間を確保できます。
ダウングレードに備える
運用の中断を回避するために、Tenable では猶予期間が始まる前に次のアクションの実行を推奨しています。
- ジャストインタイム (JIT) アクセス: 新しい階層に JIT が含まれていない場合は、次の手順を実行します。
- ダウングレード後も JIT 監査証跡を保持する場合は、監査証跡をエクスポートします。
- すべての使用資格が削除されるため、ユーザーには別のアクセス方法を確保するようにしてください。
- Kubernetes クラスタ: 新しい階層に KSPM が含まれておらず、現在 Helm チャートを介してクラスタを接続するを使用して Kubernetes クラスタを接続している場合は、次の手順を実行します。
- クラスタから Helm チャートをアンインストールします。これを怠ると、コンテナは Tenable バックエンドからの応答の受信を停止するため、継続的に再起動してしまう可能性があります。
- 除外とレポート保持: ダウングレード後に存在しないポリシーにのみ割り当てられたレポートと除外は、猶予期間が終了すると自動的に削除されます。次を実行します。
- 重大度の高い除外とカスタムレポートを確認します。これらを維持するには、ダウングレードの完了前に、新しいライセンスの階層でサポートされている少なくとも 1 つの追加ポリシーにクロス割り当てされるようにしてください。*
- 履歴レポート: 猶予期間が終了すると、新しい階層外の機能のレポートを生成する機能は無効になるため、次の手順を実行します。
- ダウングレードが完了する前、有効な猶予期間中に、監査履歴に必要なコンプライアンス履歴またはサマリーをエクスポートします。
猶予期間
この 30 日間、製品はバックグラウンド操作を維持しながら、新しいライセンスレベルに合わせてコンソールと API のアクセスを制限します。
- 猶予期間通知バナー: コンソールのすべての画面に、猶予期間の残り日数を示すバナーが表示されます。
- アクセス制限: 新しいライセンスの階層に含まれていないすべてのコンソール画面と API エンドポイントが削除またはブロックされます。これには、ライセンスがない場合、JIT ポータルが含まれます。
- 機能ブロック: 新しいライセンスの階層でサポートされていないレポート、自動化、統合は作成できません。編集や削除は可能です。
-
継続スキャン: それまでにライセンスされたすべてのセキュリティスキャンは、猶予期間中も引き続き実行されます。
注意: スキャンは継続されますが、クラウドプロバイダーからサードパーティ料金 (データ転送やコンピューティングなど) が継続的に発生する可能性があります。 - ポリシーと検出結果: ライセンスのない機能に関連する検出結果とポリシーは、検出結果画面に引き続き表示されます。これにより、移行中の動的な深刻度とコンプライアンススコアが正確な状態に保たれます。
- カスタム設定: 新しいライセンスでサポートされていないウィジェットまたはセクションは、プレースホルダーに置き換えられます。次を実行します。
- 必要に応じて、カスタムダッシュボードとレポートを確認し、プレースホルダーを削除し、形式を調整します。
ダウングレード後の完了
30 日間の猶予期間が終了 (または猶予期間を手動で終了する) すると、クラウドサイバーエクスポージャー は新しいライセンス階層への移行を完了します。次の自動化アクションと構成変更は直ちに行われます。
ライセンスのないデータの自動クリーンアップ
現在のライセンスでサポートされなくなったデータや設定が自動的に削除されます。
- 検出結果とポリシー: ライセンスのない機能に関連するすべての検出結果と組み込みポリシーは、コンプライアンスマッピングおよび検出結果画面から削除されます。
- スキャン: ライセンスのない機能に対するすべてのセキュリティスキャンが、完全に停止されます。
- レポートと除外: ダウングレード後に存在しないポリシーに一意に割り当てられた既存のレポートまたは除外はすべて、完全に削除されます。
- 統合: 新しいライセンス階層に含まれていない統合は削除されます。
残りの構成への影響
一部の項目はコンソールに残りますが、基礎となるライセンスデータなしでは機能が異なります。
- カスタムポリシー: 既存のカスタムポリシーはそのまま残りますが、その中のライセンスのないコンポーネントにはプレースホルダーが表示されます。猶予期間が経過すると、これらのポリシーは、ライセンスのない情報の結果を返さなくなります。
- 検出結果の自動化: ライセンスのない検出結果に基づく自動化は、結果を返さなくなりますが、削除されません。Tenable では、ダウングレード後にこれらを確認し、収集されなくなったデータを追跡しようとしていないことを確認するよう推奨しています。
-
監査の自動化: ライセンスのない機能に基づく自動化は、結果を返さなくなりますが、削除されません。
注意: 自動化内では、[アクション] セクションに関連する次の動作に注意してください。- ライセンスのないプラットフォーム機能に関連するアクションタイプは、関連する設定画面に引き続き表示されますが、結果は返されなくなります。
- JIT のライセンスが終了した場合、[JIT 利用資格] および [JIT アクセスリクエスト] のアクションタイプは表示されなくなります。
- JIT: JIT 利用資格とアクセスリクエストは、既存の自動化から削除されます。
- 検索およびクエリツール: プラットフォーム全体 (エクスプローラー、カスタムダッシュボードなどを含む) でクエリベースのフィルタリングおよび検索メカニズムを引き続き使用できますが、ライセンスのない機能ではデータ結果が返されなくなります。
管理者のためのダウングレード後のチェックリスト
クリーンな環境を確保し、技術的なエラーを防ぐために、管理者は次の作業を手動で実行する必要があります。
- ライセンスのないアウトポストの削除: ライセンスの対象外となった機能のためにアウトポストをデプロイしている場合は、手動で削除する必要があります。
- 適切な規模のクラウドアクセス許可: Tenable では、新しい階層に合わせてクラウド IAM ロールとアクセス許可を更新することを推奨しています。クラウド環境内で Tenable に付与されるアクセス許可を減らすには、更新されたオンボーディングスクリプトを確認し、そのスクリプトに基づいて環境認証をスケールダウンするか、製品のドキュメントを使用して新しいライセンス階層に必要な正確なアクセス許可を確認します。
猶予期間を手動で終了する
移行は 30 日後に永続的になります。その時点で、ライセンスのない機能に関連するすべてのデータ、検出結果、カスタムポリシー、レポート、自動化は完全に削除されます。
新しいライセンスにすぐに移行してサードパーティ―からのスキャン料金を停止したい場合は、管理者ロールを持つユーザーが猶予期間バナーの [猶予期間の終了] を手動でクリックできます。このアクション (最大 24 時間かかる場合があります) によって、ライセンスのないスキャンが停止し、ライセンスのないデータが削除されます。
ライセンスの回収
リソース使用量がライセンスの制限を超えた場合、クラウドサイバーエクスポージャー ではさまざまな方法でライセンス消費を積極的に管理し、削減することができます。Tenable はリソースがインベントリから削除されたとき (次回のデータの同期と更新の頻度中に)、ライセンスを自動的に回収しますが、以下に概説する戦略により、ライセンスのフットプリントを直接管理することもできます。現在のライセンス消費の詳細については、クラウドサイバーエクスポージャー ライセンス使用状況およびリソース別のライセンス使用状況データのエクスポートを参照してください。
次の表ではライセンスの回収方法と、ライセンス数を削減するために利用できるその他のメカニズムについて説明しています。
特定のリソースタイプと請求対象の比率の詳細については、請求対象のリソースを参照してください。
| 製品の機能 | ライセンスの回収方法 |
|---|---|
| モニタリング | AWS、Azure、GCP、または OCI のアカウントを除外する |
| ワークロード保護 | ワークロード |
| データ保護1 | |
| JIT アクセス1 | 使用資格のあるリクエスト者の数を減らすために、使用資格の管理する |
1 これらのリソースは、Cloud Vulnerability Management ライセンスには関係ありません。
2 スキャン後の請求が無効になっている
FAQ (よくある質問)
このセクションでは、ライセンスに関連する、よくある質問を紹介します。
脆弱性管理
 本番コンテナリポジトリの請求対象のリソース (ACR、ECR など) はどのように計算されますか?
クラウドプロバイダー管理でもサードパーティでも、コンテナリポジトリの請求は、次のように計算されます。
- リポジトリ内のイメージの数ではなく、リポジトリの数に基づいて請求されます。
- 毎日、Tenable は過去 2 日間にスキャンされたリポジトリをチェックし、それらを請求対象のリソースとしてカウントします。
- アカウントごとに、ワークロード設定でリポジトリスキャンを無効にできます。
CI/CD コンテナリポジトリの請求対象のリソース (JFrog、GitLab など) はどのように計算されますか?
回答: CI/CD コンテナリポジトリの請求書は、次のように計算されます。
- 定義された保持期間中に保持された個別のリポジトリ名の数に基づいて計算されます。
- Tenable は、デフォルトで少なくとも 1 か月分のスキャン履歴を保持しますが、スキャンボリュームによって最大 2 か月分を保持することもあります。
- 保持期間とスキャンされた個別のリポジトリ名の数の両方に基づいて、請求対象のリソース数が増えます。
CI/CD コンテナリポジトリのスキャンデータの保持期間はどれくらいで、その期間は請求にどのように影響しますか?
回答: CI/CD コンテナリポジトリのスキャンデータはデフォルトで 30 日保持されますが、ご要望に応じて延長可能です。保持期間が長いほど、保存される履歴が多くなり、カウントされる固有のリポジトリも増えるため、請求も増えます。1 つのリポジトリが同じ保持期間内に複数回スキャンされた場合は、1 回としてカウントします。ただし、リポジトリの名前が変更されると、別のエンティティとしてカウントされ、コストも増加します。
例: 30 日間の保持期間
- 12 月: 合計 10 個のリポジトリがスキャンされました。
- 1 月末: 12 月の 10 個のリポジトリと一緒に、1 月から新しい 5 つのリポジトリが保持されました (合計 15 個)。
- 2 月 1 日: 12 月のデータが削除され、1 月からの 5 つのリポジトリだけが残ります。