アカウント
これは、アカウントを Tenable に接続した後の管理方法ガイドです。
- アカウントの接続方法に関するハウツーガイドについては、サポートされているプロバイダーのリストの 統合 を参照してください。
- アカウント階層の概念概要については、「 アカウント階層とフォルダーを参照してください。
[アカウント] ページは、Tenable One Cloud Exposure が監視するすべてのサードパーティアカウントを管理するための中心ハブです。これらのアカウントを一元化することで、スキャン可能なインフラ全体の健全性と接続性を 1 つの統合ビューでモニタリングできます。
- Cloud providers
- アイデンティティプロバイダー
- データプラットフォーム
- オンプレミス
- コンテナレジストリ
- コードリポジトリ
アカウントを管理する
オンボーディングによって クラウドサイバーエクスポージャー に正常に接続されると、そのアカウントは [アカウント] テーブル (Settings [組織] > [アカウント]>) に表示されます。
[アカウント] テーブルからは、次の操作を実行できます。
- アカウントの詳細の表示
- 接続の監視
- 問題のトラブルシューティング
- プロジェクトとフォルダー構造の作成
統一された表には、プロバイダーの種類に関係なく、すべての統合アカウントが表示されます。左側のナビゲーションツリーを使用して、特定のカテゴリで表をフィルタリングできます。
アカウントの列データ
統合されたアカウントの表には、プロバイダーの種類に関係なく、すべての統合アカウントが表示されます。左側のナビゲーションツリーを使用して、特定のカテゴリで表をフィルタリングできます。
| 列 | 説明 |
|---|---|
| 名前 | アカウント名またはリポジトリ名と、関連するプロバイダーアイコン。 |
| ID | アカウントの一意の識別子。 |
| 範囲 | アカウントが存在する親フォルダーまたは組織レベル。 |
| ステータス | 標準化された接続の正常性ステータス。「 オンボーディングの問題のトラブルシューティング」を参照してください。 |
| 問題 | アクセス許可がない、接続の失敗など、特定のエラーを表示します。 |
コードアカウントを管理する
リポジトリを接続すると、[アカウント] ページの表に表示されます (Settings [組織] > [アカウント]>)。
- コードリポジトリの接続を使用してリポジトリを接続した場合、リポジトリはこのページにフォルダーとして追加されます。
- CI/CD の接続を使用してパイプラインを接続した場合、Tenable は関連するプロバイダーと組織に関する情報を識別しようとします。
- 成功すると、リポジトリはこのページにフォルダーとして追加されます。すでにコードリポジトリ統合を使用して追加されている場合は、既存のフォルダーがそのまま残り、再度追加されることはありません。
- 利用可能な情報がない場合、リポジトリは [Other] (その他) フォルダーに追加されます。
組織に多数のリポジトリがある場合は、フォルダーを使用して、クラウドサイバーエクスポージャー 内で構造化された階層を維持することが重要です。この構造は、以下の方法で作成できます。
- (推奨)オンボーディングされた組織のリポジトリ構造に基づいて、クラウドサイバーエクスポージャー のフォルダー構造を自動的に更新します。
-
Tenable にフォルダーを手動で作成して、オンボーディングされたリポジトリを論理的にグループ化します。たとえば、リポジトリを場所別にグループ化することができます。
重要:
- リポジトリ: リポジトリフォルダーを追加または移動するには、関連するソースと宛先の組織の [フォルダー構造を自動的に更新する] オプションを無効にする必要があります。このオプションの詳細については、「コードリポジトリの接続」を参照してください。
- CI/CD パイプライン: パイプラインフォルダーは自由に追加または移動できます。
アカウントの詳細の表示
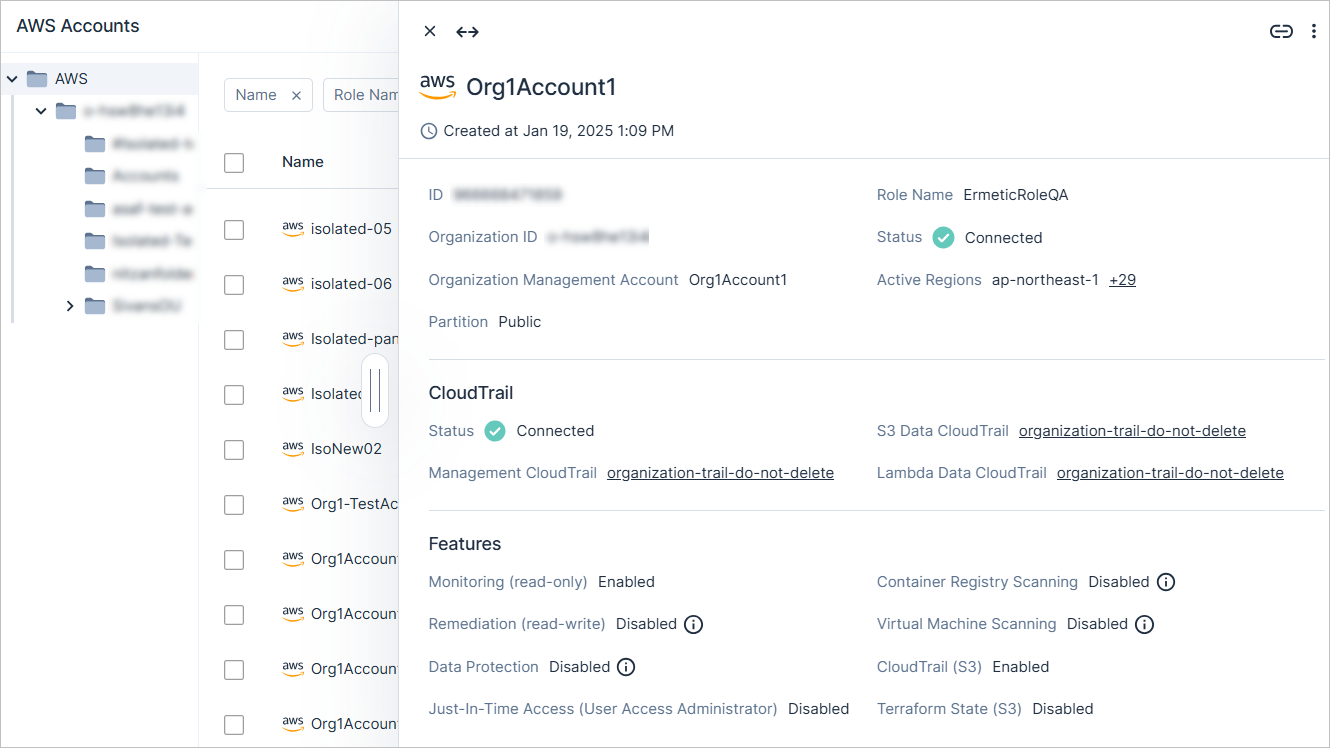
[アカウント] ページでアカウントをクリックすると、詳細なスライド式パネルが表示されます。このパネルにより、1 か所で関連するすべてのアカウントのインサイトに簡単にアクセスできるようになるため、可視性が向上し管理しやすくなります。
このパネルには以下のような詳細が含まれます。
- アカウント情報。
- 関連付けられている親組織に関する情報。
-
クラウドプロバイダーのみ:
- CloudTrail (AWS)。証跡の接続ステータスと、管理、S3 データ、Lambda データの証跡のリスト。詳細については、CloudTrail ログを参照してください。
機能。関連するプラットフォーム機能のステータス。各機能について、以下を確認できます。
- 有効化または無効化されたかどうか
- 必要なアクセス許可が実際に付与されたかどうかを示すツールチップ
以下に例を挙げます。
- 機能を有効にした場合でも、必要なアクセス許可が実際には付与されていなければ、その機能はアクティブになりません。
- 逆に、機能を無効にしても、必要なアクセス許可がまだ付与されており、その機能が必要ない場合には、アクセス許可の削除を検討することをお勧めします。
アカウントの管理のオプション
[アカウント] テーブルのツールバーでは、次のグローバルアクションを使用できます。
| オプション | 説明 |
|---|---|
| フォルダーを作成 | アカウントを論理的に整理するための新しいフォルダーを追加します。詳細については、「 アカウント階層とフォルダー を参照してください。 |
| アカウントの追加 | クラウドサイバーエクスポージャー に新しい統合を追加します。 |
| プロジェクトを作成 | 1 つ以上のアカウントを選択し、クリックして新しいプロジェクト範囲を開始します。 |
| フラットビュー |
デフォルトでは、選択した範囲と親の範囲で定義された項目がテーブルに表示されます。[フラットビュー] をクリックすると、子の範囲で定義されている項目も表示されます。 |
| 移動 | アカウントを クラウドサイバーエクスポージャー フォルダー階層内の別の場所に移動します。 ターゲットフォルダーにソースフォルダーと同じ設定済みの統合がない場合は、アカウントを移動できません。 |
| Delete (削除) | クラウドサイバーエクスポージャー からフォルダーまたはアカウントを削除します。アカウントの削除には最大 1 時間かかる場合があります。クラウドプロバイダーの場合、 クラウドアカウントのオフボーディングの一環としてアカウントの削除が必要になる場合があります。 |
オンボーディングの問題のトラブルシューティング
クラウドサイバーエクスポージャー は、アカウントのオンボーディングプロセス中に問題が発生した場合にトラブルシューティングできるよう、コンソール内にモニタリングとステータスのインジケーターを備えています。アカウントに表示されるステータスから、潜在的な問題を即座に把握できます。
アカウントのオンボーディングを試みた後、通常はコンソールの [アカウント] ページでステータスを確認できます。このステータスは、Tenable がアカウントに正常に接続されているかどうかを示し、注意が必要な領域を特定するのに役立ちます。
アカウントステータス
| ステータス | 説明 |
|---|---|
| 接続済み | 統合は健全な状態にあり、想定通りに通信しています。 |
| 問題との関連 | アカウントは現在運用されていますが、注意が必要な重大ではない問題が検出されました。 |
| 失敗 | 接続は現在切断されているか、通信を妨げる重大なエラーが発生しました。 |
| 削除済み | アカウントまたは統合が削除対象としてマークされていますが、現在システムからの削除が保留されています。 |
| 除外 | アカウントがユーザーによってスキャンまたはモニタリングから除外されました。「 除外を参照してください。 |
| 現在のライセンスではサポートされていません | 既存のサブスクリプション階層内の制限により、アカウントをモニタリングできません。 |
オンボーディング中によく発生する一般的な問題を以下に挙げます。
- アクセス許可: IAM ロール、ポリシー、サービスアカウントのアクセス許可の不適切な設定または欠落。この場合、Tenable がクラウド環境で必要なデータにアクセスしたり、変更を加えたりすることが妨げられる可能性があります。
- 接続性: クラウドサイバーエクスポージャー とクラウドプロバイダーの間の接続を確立する際の問題。
- 設定: CloudTrail の設定、アクティブなリージョン、命名規則などの設定でのエラー。
各クラウドプロバイダー固有の詳細なトラブルシューティング手順については、各プロバイダーの関連記事を参照してください。サポートされているプロバイダーのリストについては、「 統合 を参照してください。