JIT アクセス
注意: この機能は、Cloud Vulnerability Management ライセンスでは使用できません。
必要に応じて、あらかじめ決められた期間、ユーザーにクラウドアカウントへのアクセスを許可します。セルフサービスのジャストインタイム (JIT) アクセスを実装することで、安全な特権アクセスをプロビジョニングでき、以下が可能になります。
- ユーザーがタスクを完了するために必要な最短時間でのアクセスを許可することで、潜在的な攻撃者に過剰な権限を悪用されるリスクを最小限に抑えます。
- アクセスのリクエストプロセスとレビューまたは承認プロセスの両方が簡素化され、時間を節約できます。
- 一般的なリクエストの承認プロセスを自動化して、作業負担を軽減します。
- 付与されたすべての資格とアクセスリクエストに対する完全な監査証跡を通じて、ユーザーのアクセス動作を把握します。
ユーザーは、それぞれのクラウドコンソールから、またはプログラムを使用して、 AWS、 Azure、 GCP のクラウド環境にアクセスできます。
Tenable JIT ユーザーインターフェース
JIT アクセスは、次の場所にある Tenable One Cloud Exposure で管理されます。
-
独立したセルフサービスの クラウドサイバーエクスポージャー JIT ポータル 。組織の関連するステークホルダーは、次のことが実行できます。
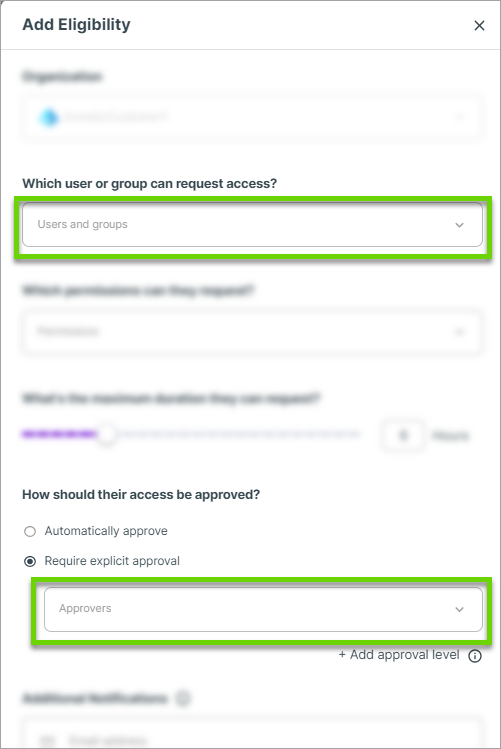
- 有効なアクセスリクエストのパラメーターを定義する資格を管理します。
- アクセスをリクエストします。
- アクセスリクエストを確認し、承認または拒否します。
- アクセスリクエスト、資格の変更、JIT アクセス許可を持つユーザーがクラウドで実行したアクティビティなど、JIT 関連のアクティビティに関する監査証跡情報を表示します。
注意: クラウドサイバーエクスポージャー コンソールと JIT ポータルの両方にアクセスできる場合は、「切り替える...」ユーザープロファイル
-
Slack メッセージとチャンネル。組織の関連するステークホルダーは次のことを実行できます。
- アクセスをリクエストします。
- アクセスリクエストを確認し、承認または拒否します。
JIT と連動するように Slack を設定するには、「 Slack と JIT の統合を参照してください。
-
Teams メッセージ/チャネル。関連する組織の利害関係者が次のことを行うことができます。
- アクセスをリクエストします。
- アクセスリクエストを確認し、承認または拒否します。
JIT と連携するように Teams を構成するには、「 Teams と JIT の統合を参照してください。
JIT ポータルにアクセスできるユーザー
- クラウドサイバーエクスポージャー コンソールで構成された管理者または JIT 管理者のユーザー。
- 資格においてリクエスト者と定義されたユーザー。
- 資格において承認者と定義されたユーザー。
JIT を使い始める
JIT を開始するには、次のことを行う必要があります。
- クラウドアカウントが に接続されクラウドサイバーエクスポージャーていることを確認します。
- 付与Tenable関連するクラウドプロバイダーが機能の使用を開始するための JIT アクセス許可。