エージェントレスワークロードスキャン
クラウドワークロード保護には、 エージェントベース または エージェントレス のスキャンを使用できます。それぞれ、セキュリティのニーズ、コンプライアンス要件、運用上の制約に応じて異なる利点があります。この記事では 、エージェントレス スキャンについて説明します。エージェントベースのワークロードスキャンの詳細については、 エージェントベースの Kubernetes ワークロードスキャンを参照してください。2 つの手法の比較については、エージェントレススキャンとエージェントベーススキャンの比較を参照してください。
この記事では、Tenable One Cloud Exposure で使用される特定のスキャン方法の詳細について説明します。さまざまなリソースタイプと運用段階で使用されるすべてのスキャンおよび同期方法 (コード、データ、ワークロードなどの異なるターゲットで使用されるエージェントレス、エージェントベース、パイプライン手法を含む) の広範な概要については、スキャン方法を参照してください。
エージェントレスのワークロードスキャンについて
- ディスクタイプがスナップショットをサポートしないため、エージェントレススキャンは、エフェメラルディスクを使用する Azure VM をサポートしていません。この制限は、既定でエフェメラルディスクを使用する AKS クラスターに影響します。
- デフォルトでは、 Tenable は、仮想マシンに接続されているルートボリュームと、対象となるルート以外のすべてのボリュームをスキャンします。ボリュームは、サイズが 600 GB を超えない場合に対象となります。 Tenable は、仮想マシンごとにルートボリュームを含めて最大 4 つのボリュームをスキャンします。1 つ以上の非ルートボリュームが適格でない場合、 Tenable はルートボリュームのみをスキャンし、仮想マシンのスキャンステータスは 「部分的」 と表示されます。この設定を管理するには、 ワークロードを参照してください
Tenable One Cloud Exposure は API を利用してクラウドワークロードに接続し、マシンのストレージボリュームのスナップショットを抽出します。これらのボリュームは次に、スキャンを実行するマシンにマウントされ、以下が抽出されます。
暗号化されているボリュームは、Tenable によって復号化されます。抽出されたボリュームのスナップショットは、Tenable によってスキャン用にマウントされる前に、KMS キー (顧客アカウントで作成されたもの) で暗号化されます。キーポリシーは、ボリュームのコンテンツを復号化するためのアクセス権を Tenable アカウントと顧客アカウントのみに付与します。これによりボリュームが保護され、Tenable スキャナーのみがボリュームにアクセスして使用できるようになります。この抽出されたデータは クラウドサイバーエクスポージャー コンソールに表示され、必要に応じて分析と修正を行うことができます。
- 接続中に、 Tenable はそのアプリケーション専用の KMS キーを生成します。このキーは、仮想マシンを作成し、スナップショットからボリュームをアタッチするために必要です。Tenable アウトポストではこのキーのみが使用され、カスタマーマネージドキーは共有されません。KMS キーへのアクセスはアプリケーションに制限され、スナップショットの作成に人間が介入することを防ぎます。スナップショットの作成は完全に自動化されているため、悪意のあるアクティビティのリスクが最小限に抑えられます。
-
スナップショットの作成中に、 Tenable によって各スナップショットに次のタグが自動的に適用されます。
- ErmeticContext: WorkloadAnalysis
- ErmeticNamespace: Prd<Region><Deployment> 例: PrdUse2Dep2、 PrdAps1Dep1
注意:
- SIEM ツールを使用する場合、 Tenableによって抽出またはマウントされたスナップショットに関連するアクティビティやアラートが表示される可能性があります。これには、 Tenable ロールに関連する API の詳細などが含まれます。
- Tenable は NVD API を使用しますが、NVD によって推奨または認定されていません。
データ出力:
このスキャンプロセスにより、次のデータ出力が作成され、 クラウドサイバーエクスポージャー コンソールのワークロード保護領域に表示されます。
- ソフトウェアパッケージ
- 脆弱性
- マルウェア
サポートされていないリージョン
スキャンはアウトポストベースかつリージョン固有です。スキャンを実行する Tenable アウトポストは、スキャン対象のマシンと同じリージョンにあります。Tenable は、ほとんどのリージョンでアウトポストをプロビジョニングします。クラウドプロバイダーの制限により、Tenable は現在これらのリージョンでアウトポストをプロビジョニングできません。
リソースがサポートされていないリージョンに存在する場合、Tenable はそれをスキャンせず、スキャンステータスは [Unsupported] と表示されます。詳細は、脆弱性のスキャンステータスを参照してください。
| クラウドプロバイダー | リージョン名 | リージョン識別子 |
|---|---|---|
| AWS | 中国(北京) | cn-north-1 |
| AWS | 中国 (寧夏) | cn-northwest-1 |
| Azure | 障害復旧 (DR) | すべてのリージョン |
| Azure | 西インド | westindia |
| Azure | Jio インド西部 | jioindiawest |
| Azure | ニュージーランド北部 | newzealandnorth |
| Azure | スウェーデン南部 | swedensouth |
| Azure | 台湾北部 | taiwannorth |
| GCP | 米国中部 2 | us-central2 |
| OCI | EU 専用クラウド (DCC) リージョン | eu-dcc-* |
| OCI | クリシエ、スイス | eu-crissier-1 |
| OCI | EU ソブリン南部 (マドリード) | eu-madrid-2 |
| OCI | EU ソブリン中央部 (フランクフルト) | eu-frankfurt-2 |
| OCI | 米国政府東部 (アッシュバーン) | us-langley-1 |
| OCI | 米国政府西部 (フェニックス) | us-luke-1 |
暗号化されたリソースのサポート
クラウドサイバーエクスポージャー では、AWS、Azure、GCP の暗号化された仮想マシンボリュームのスキャンがサポートされます。ボリュームが暗号化されると、 Tenable は抽出されたスナップショットを復号化し、クラウドアカウントで生成された専用 KMS キーで再暗号化します。 Tenable では、カスタマーマネージドキーにアクセスする必要はありません。
暗号化されたリソースをスキャンするための要件は、クラウドプロバイダーによって異なります。
| クラウドプロバイダー | サポートされている暗号化 | 必要な追加のアクセス許可 |
|---|---|---|
| AWS | Amazon AWS マネージドキーまたはカスタマーマネージドキーで暗号化された Elastic Block Store (Amazon EBS) ボリューム | なし (標準のオンボーディングアクセス許可以外) |
| Azure | Azure Disk Encryption (ADE) を使用して暗号化されたマネージド仮想マシン。サポートされている Azure Disk Encryption 方式を参照してください。 | Azure Key Vault ロール「 Azure の必要なアクセス許可を参照してください。 |
| GCP | 顧客管理の暗号化キー (CMEK) で暗号化されたディスク | 標準のオンボーディングアクセス許可を超えるものなし¹ |
¹ Cloud KMS CryptoKey Decrypter ロールが付与する cloudkms.cryptoKeyVersions.useToDecrypt アクセス許可を含め、追加の Cloud Key Management Service (Cloud KMS) アクセス許可は必要ありません。
サポートされている Azure ディスク暗号化方式
Azure Disk Encryption (ADE) は、シークレット暗号化キーを使用するか、Key Vault のキーでディスク暗号化シークレットを暗号化することによって実行されます。サポートされている設定は以下のとおりです。
- Windows (BitLocker 経由): シークレット暗号化キーと、Key Vault のキーを使用した暗号化シークレットの両方がサポートされています。
- Linux(DM-Crypt経由): 秘密の暗号化キーはUbuntuでサポートされています。
Microsoft が Azure Disk Encryption (ADE) でサポートするオペレーティング システムの詳細については、公式 の Microsoft ドキュメント を参照してください。
注意:
- 権限がないためにスキャンが失敗した場合、スキャンステータスは [無効] に更新され、ツールチップが表示されます。
- 単一のディスク上での複数の暗号化パーティションはサポートされていません。
Azure の必要なアクセス許可
暗号化されたリソースデータを分析するには、 Tenable 必要なアクセス許可を付与する必要があります。これらのアクセス許可は、以下を使用して割り当てることができます。
- Key Vault Secrets User 組み込みロール: シークレット暗号化キーに必要
- Key Vault Crypto User 組み込みロール: Key Vault (Key Encryption Key) のキーでシークレットを暗号化する場合に必要です
- 適切なアクセス許可を持つカスタムロール
これらのアクセス許可を追加する方法の詳細な手順については、「 ワークロードの接続」を参照してください。
セキュリティとコンプライアンス
Tenable は、業界標準の暗号化方式と安全なアクセスプロトコルを使用して暗号化された VM ボリュームを分析し、全体を通じて完全なデータ保護を維持します。この機能は、暗号化が中核的な要件であるセキュリティフレームワークに準拠する必要がある組織をサポートします。
BitLocker ディスクのデータ アクセス認証
BitLocker で暗号化されたディスクでは、脆弱性スキャン用に Shared Access Signature (SAS) BLOB コピーパスが必要です。これらのディスクタイプの仮想マシン (VM) でデータアクセス認証を有効にすると、スキャンが失敗する場合があります。
スキャンを確実に成功させるために、Tenable はこの DataAccessAuthMode をオーバーライドし、BitLocker で暗号化されたディスクのスナップショット作成プロセス中に None に設定します。
Azure Policy 設定
Azure ポリシー ディスクまたはスナップショットへのエクスポートまたはアップロード時に認証要件でデータを保護する と、 DataAccessAuthMode が None に設定されないようにします。この制限により、スナップショットの作成が失敗します。
この問題を解決し、脆弱性スキャンを許可するには
- 専用の ディスクスナップショットリソースグループを設定します。
- Azure ポリシーから必要な ディスクスナップショットリソースグループ を除外します。
非ルートボリュームスキャン
デフォルトでは、 Tenable は、仮想マシンに接続されているルートボリュームと、対象となるルート以外のすべてのボリュームをスキャンします。別々のディスクにインストールされているアプリケーションとデータベースは、脆弱性評価に含まれます。
非ルートボリュームスキャンには、次の制限が適用されます。
- 最大ディスクサイズ: 600 GB (個別のディスク)
- 仮想マシンあたりの最大ボリューム: ルートボリュームを含めて 4
部分的なスキャンステータス
Tenable は、非ルートボリュームに対してオール・オア・ナッシングのアプローチを使用します。1 つ以上の非ルートボリュームが適格でない場合 (たとえば、ディスクのサイズ制限が 600 GB を超えた場合)、 Tenable はすべての非ルートボリュームをスキップし、ルートボリュームのみをスキャンします。仮想マシンのスキャンステータスが [部分] と表示されます。
仮想マシンに接続されている各ディスクのスキャンステータスを表示するには、仮想マシンのプロファイルページに移動し、[概要] タブを開きます。[ディスク/ボリューム] テーブルには、ボリュームごとのステータスが表示されます。
非ルートボリュームスキャンの無効化
非ルートボリュームスキャンはデフォルトで有効になっています。無効にするには
- [Settings > Security > Workload] に移動し、[Extended Disk Scanning] をオフに切り替えます。
非ルートボリュームの請求方法については、「 FAQ: ワークロード保護」を参照してください。
スキャンのワークフロー図
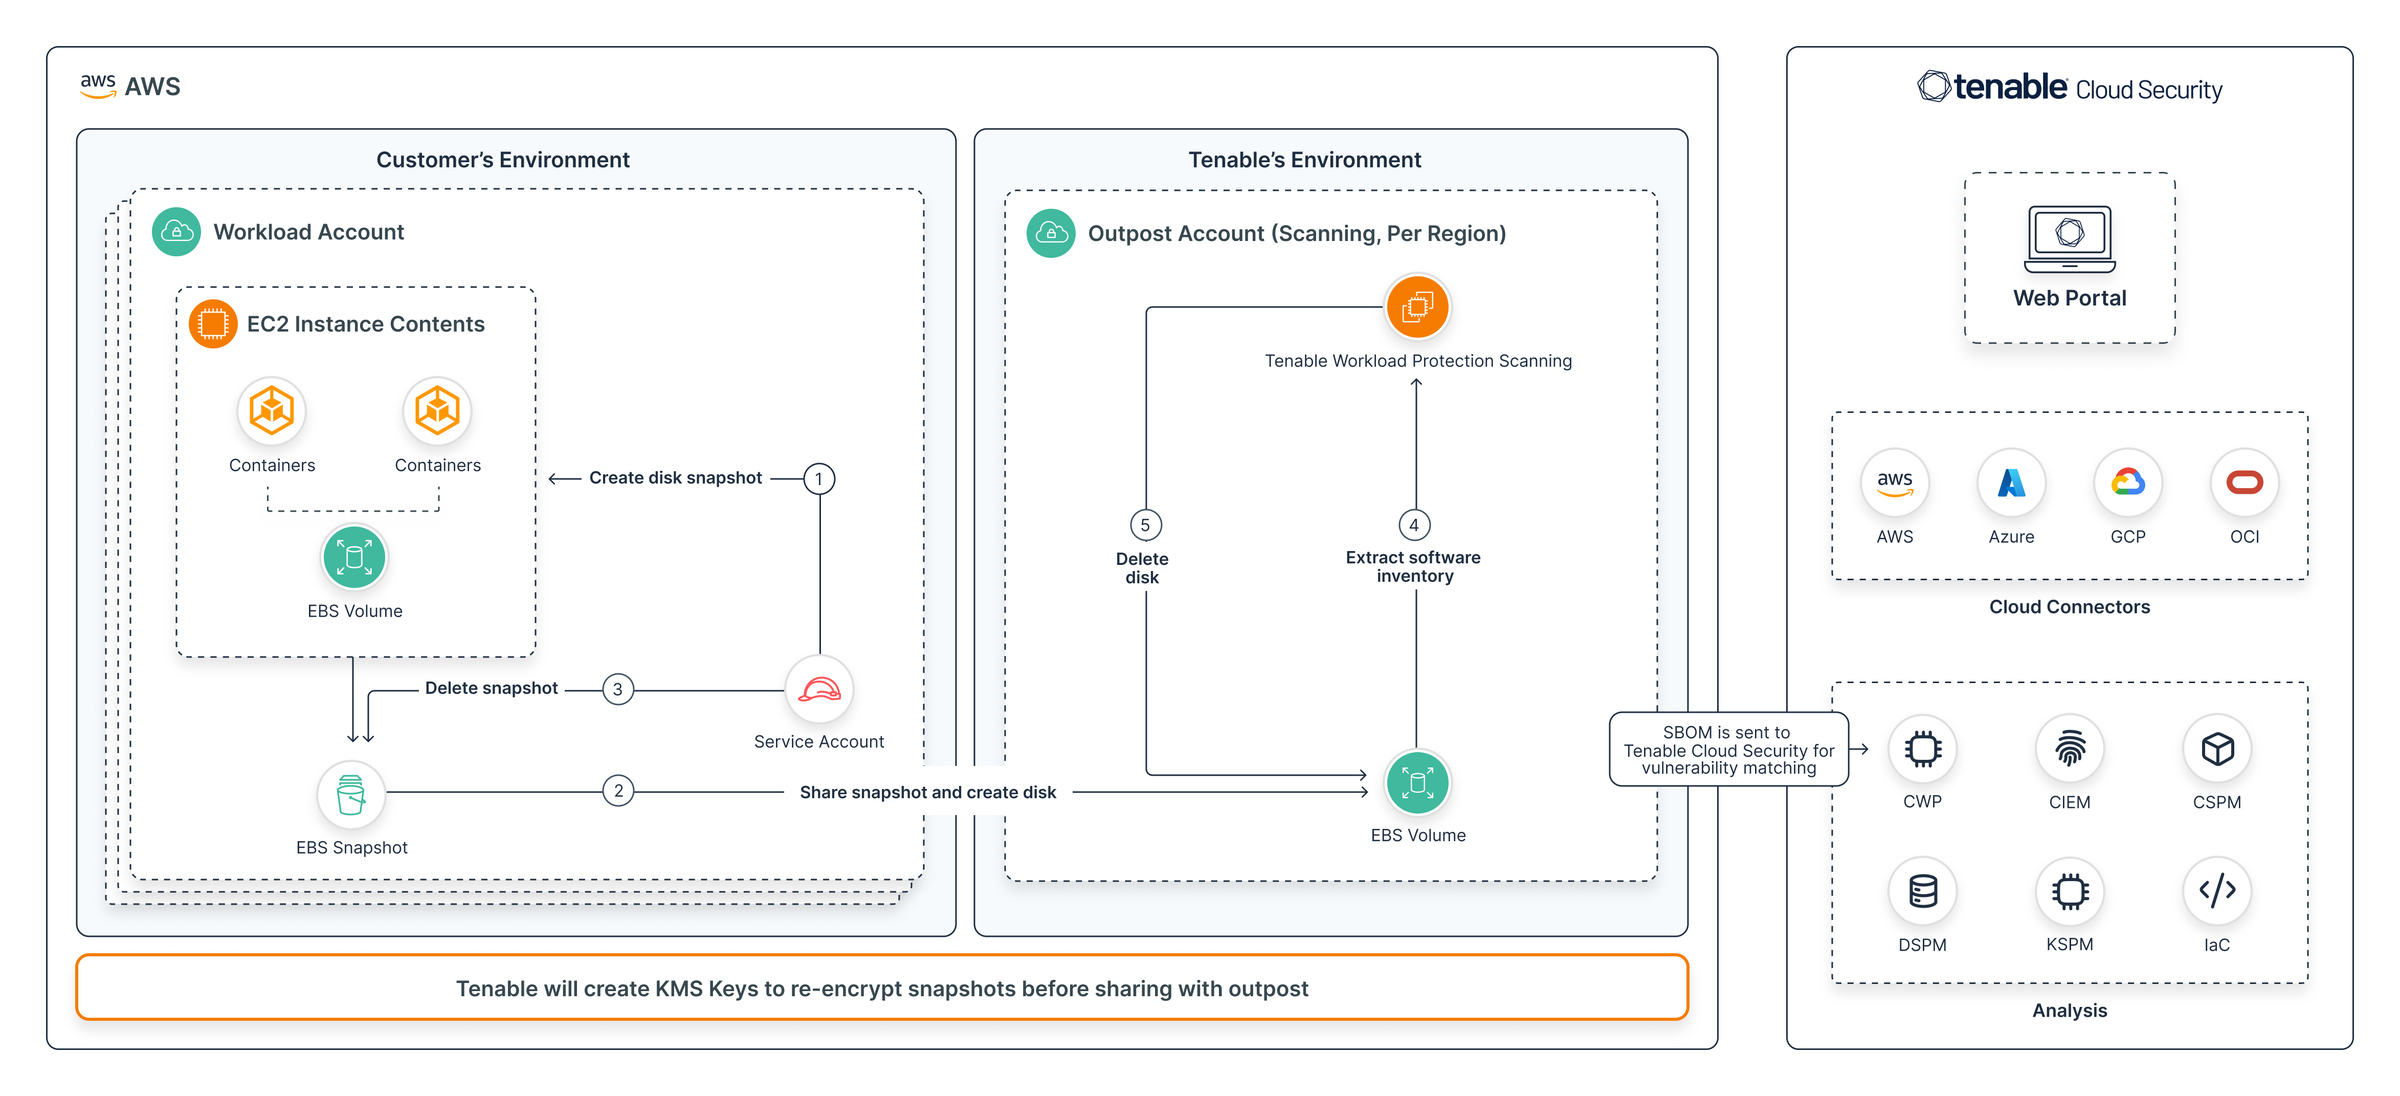
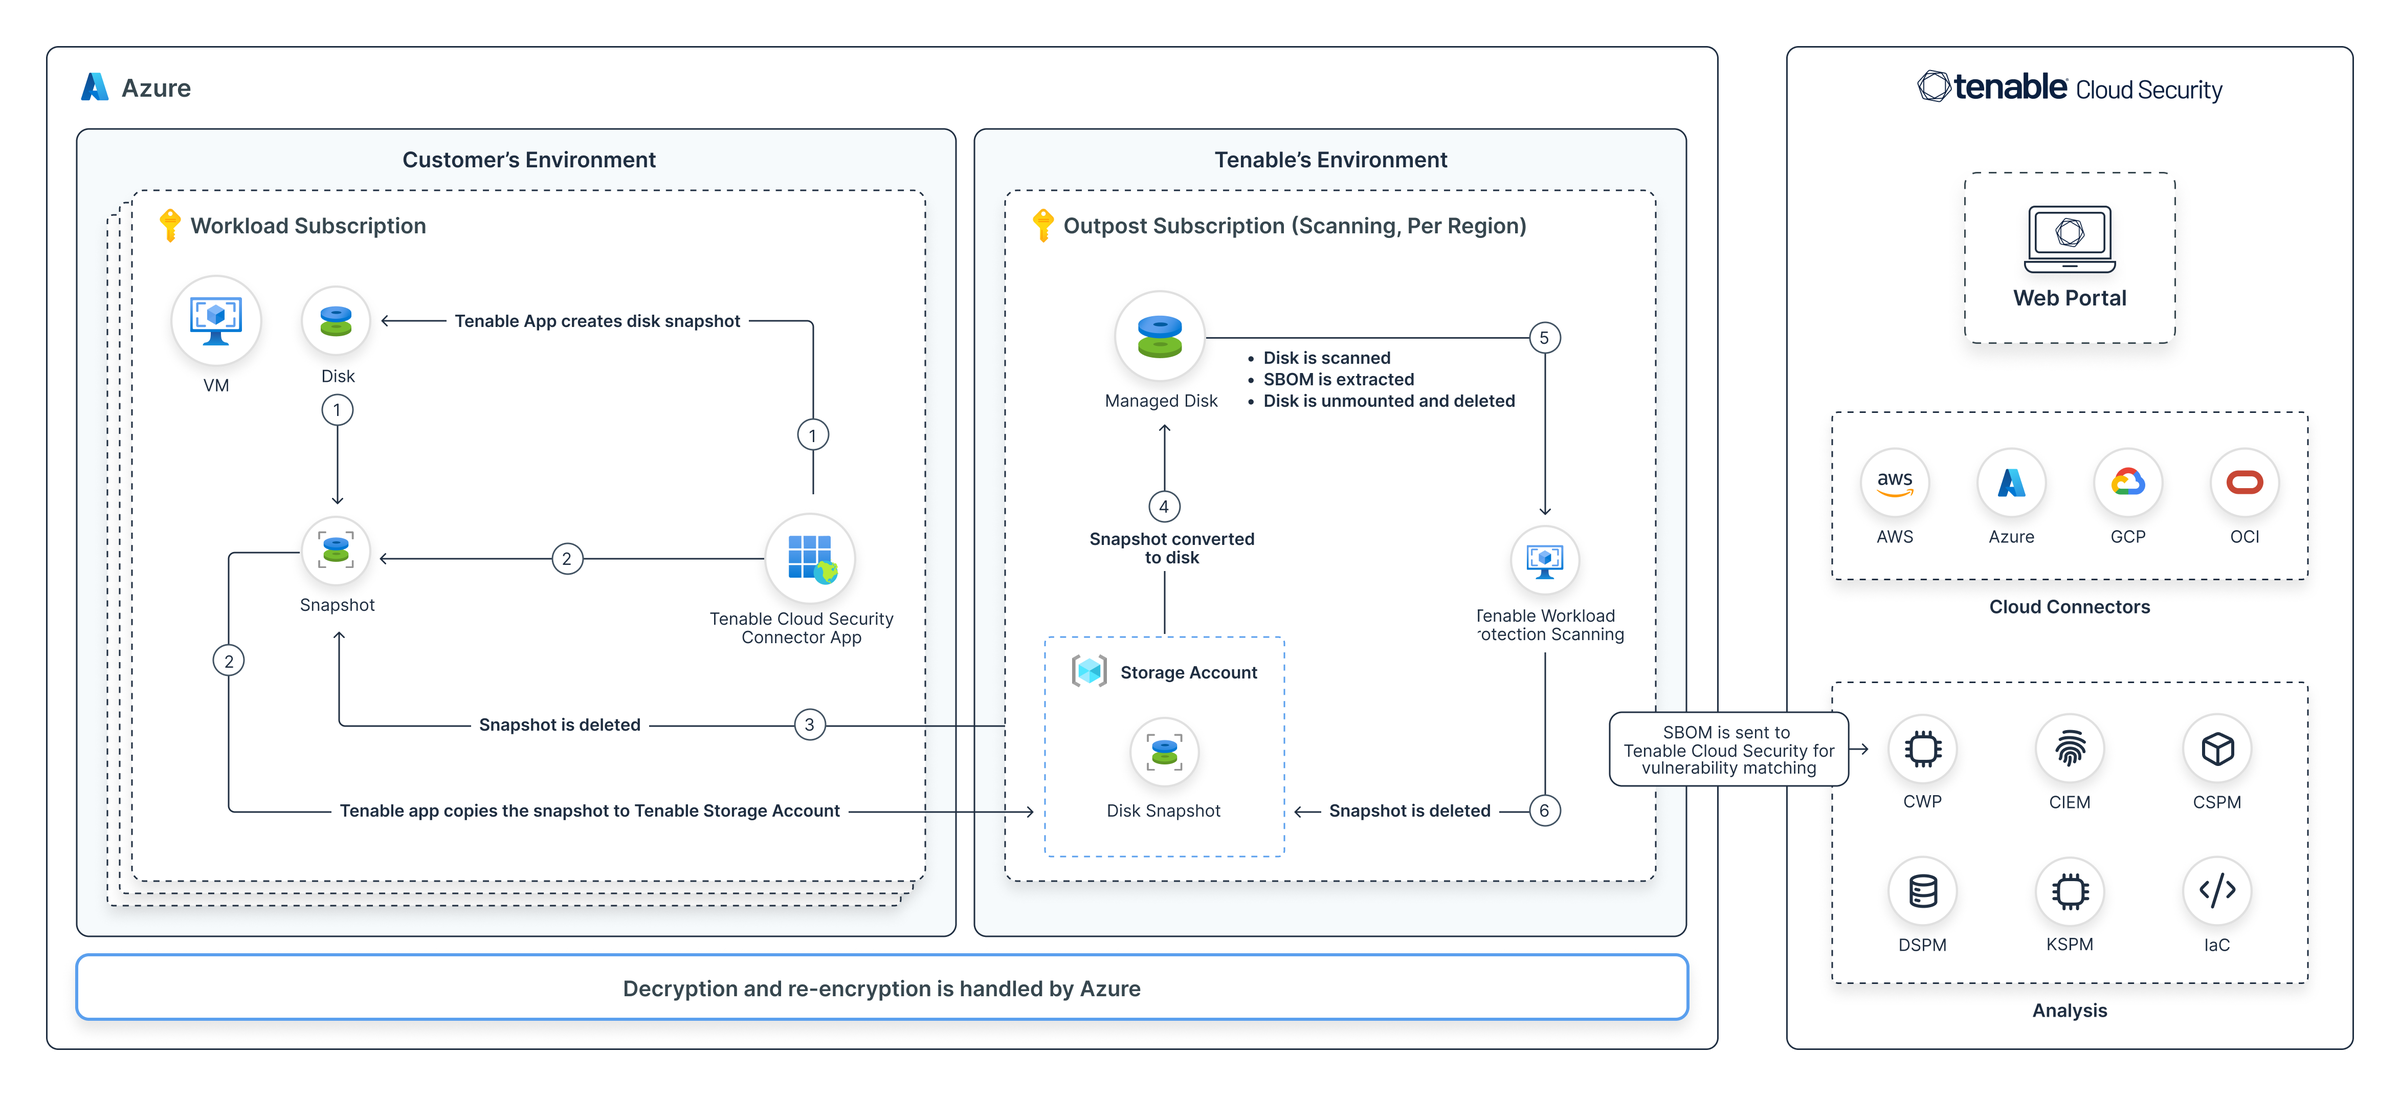
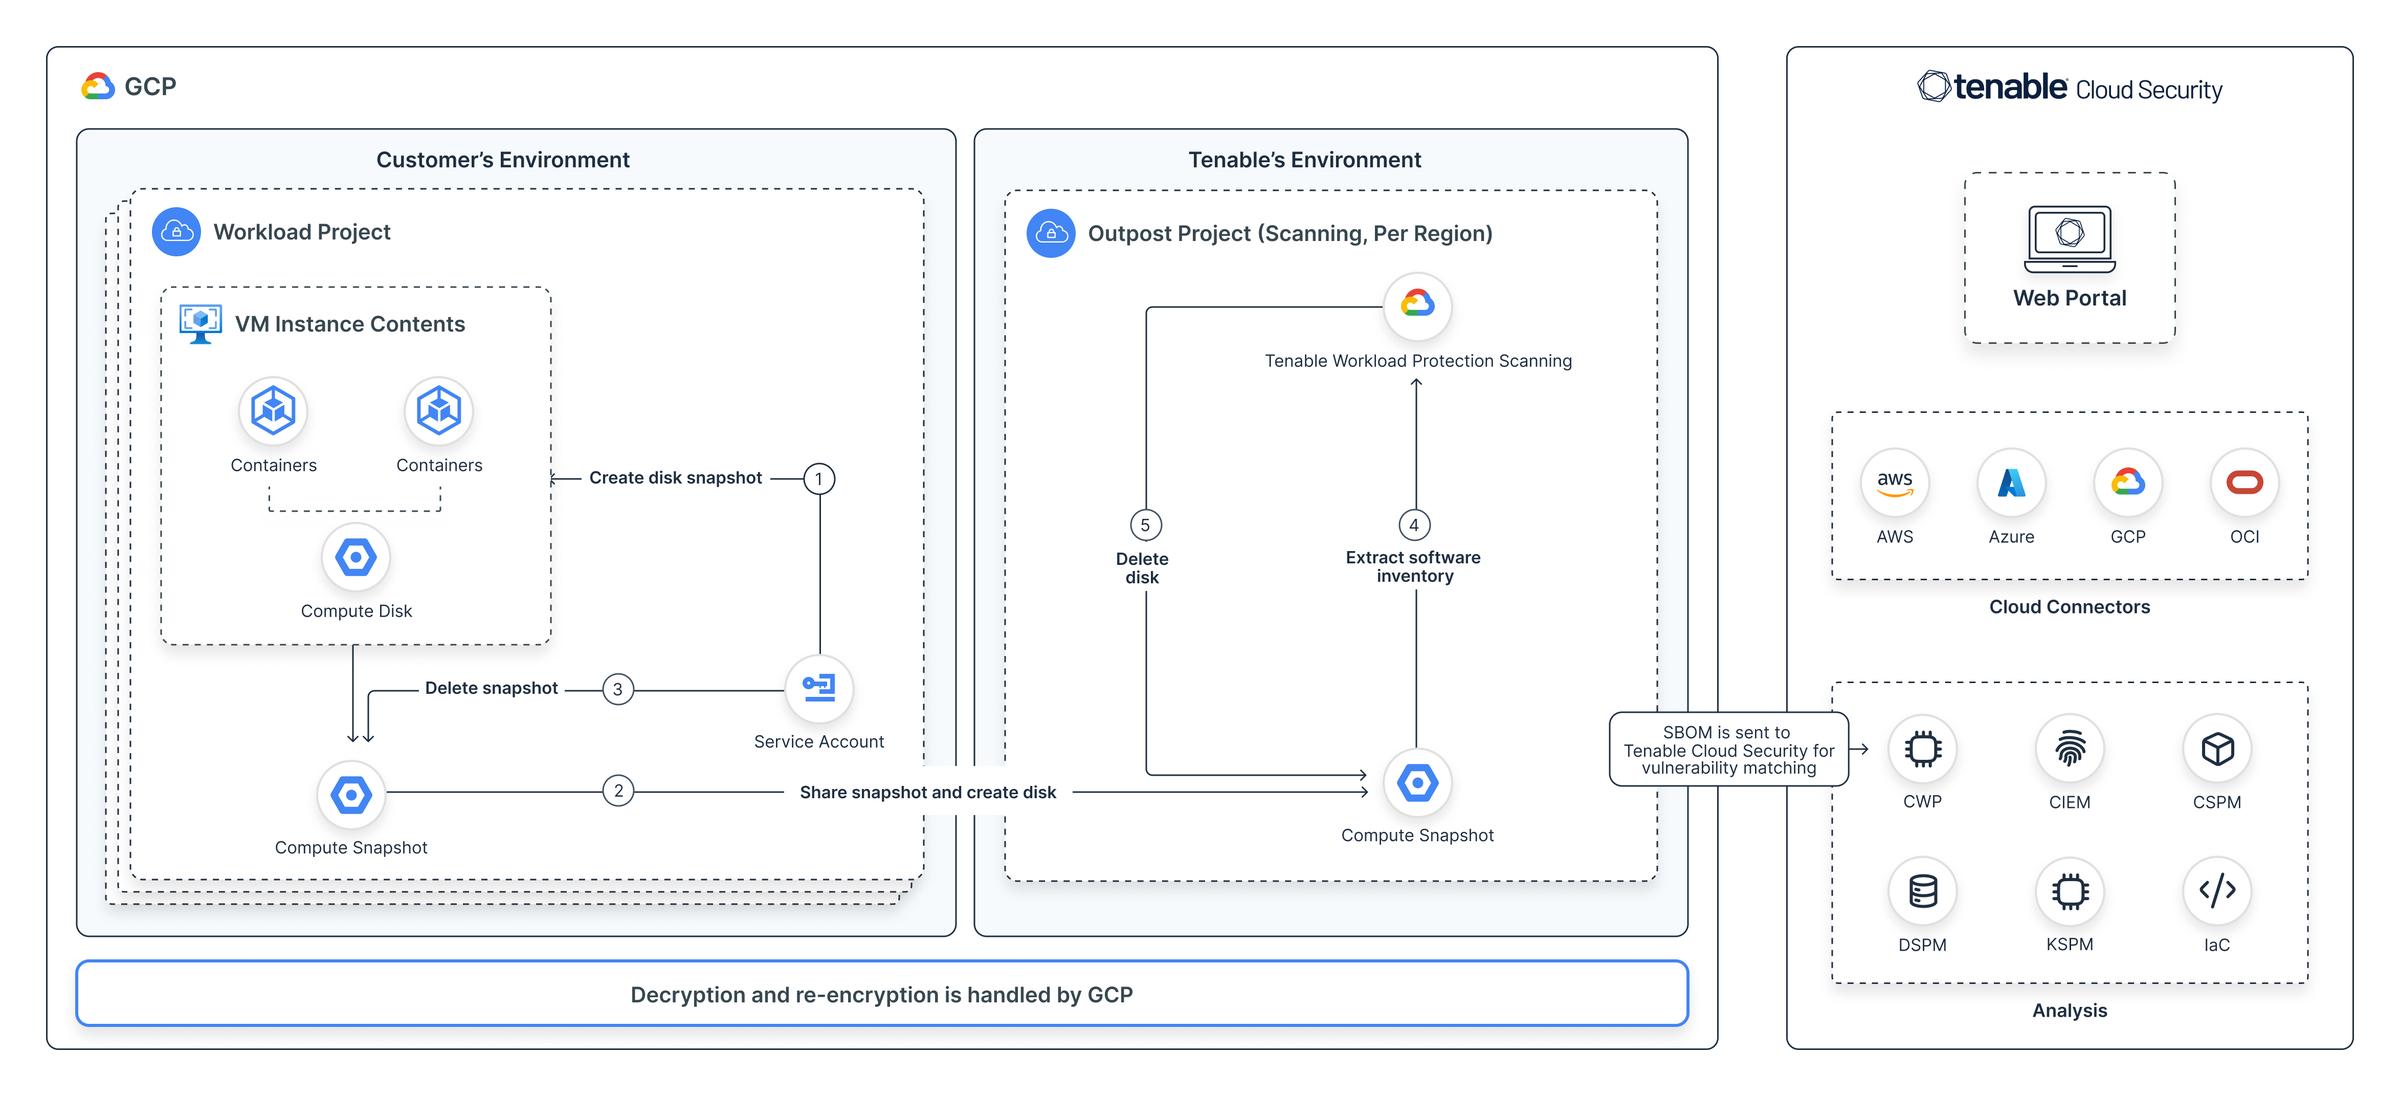
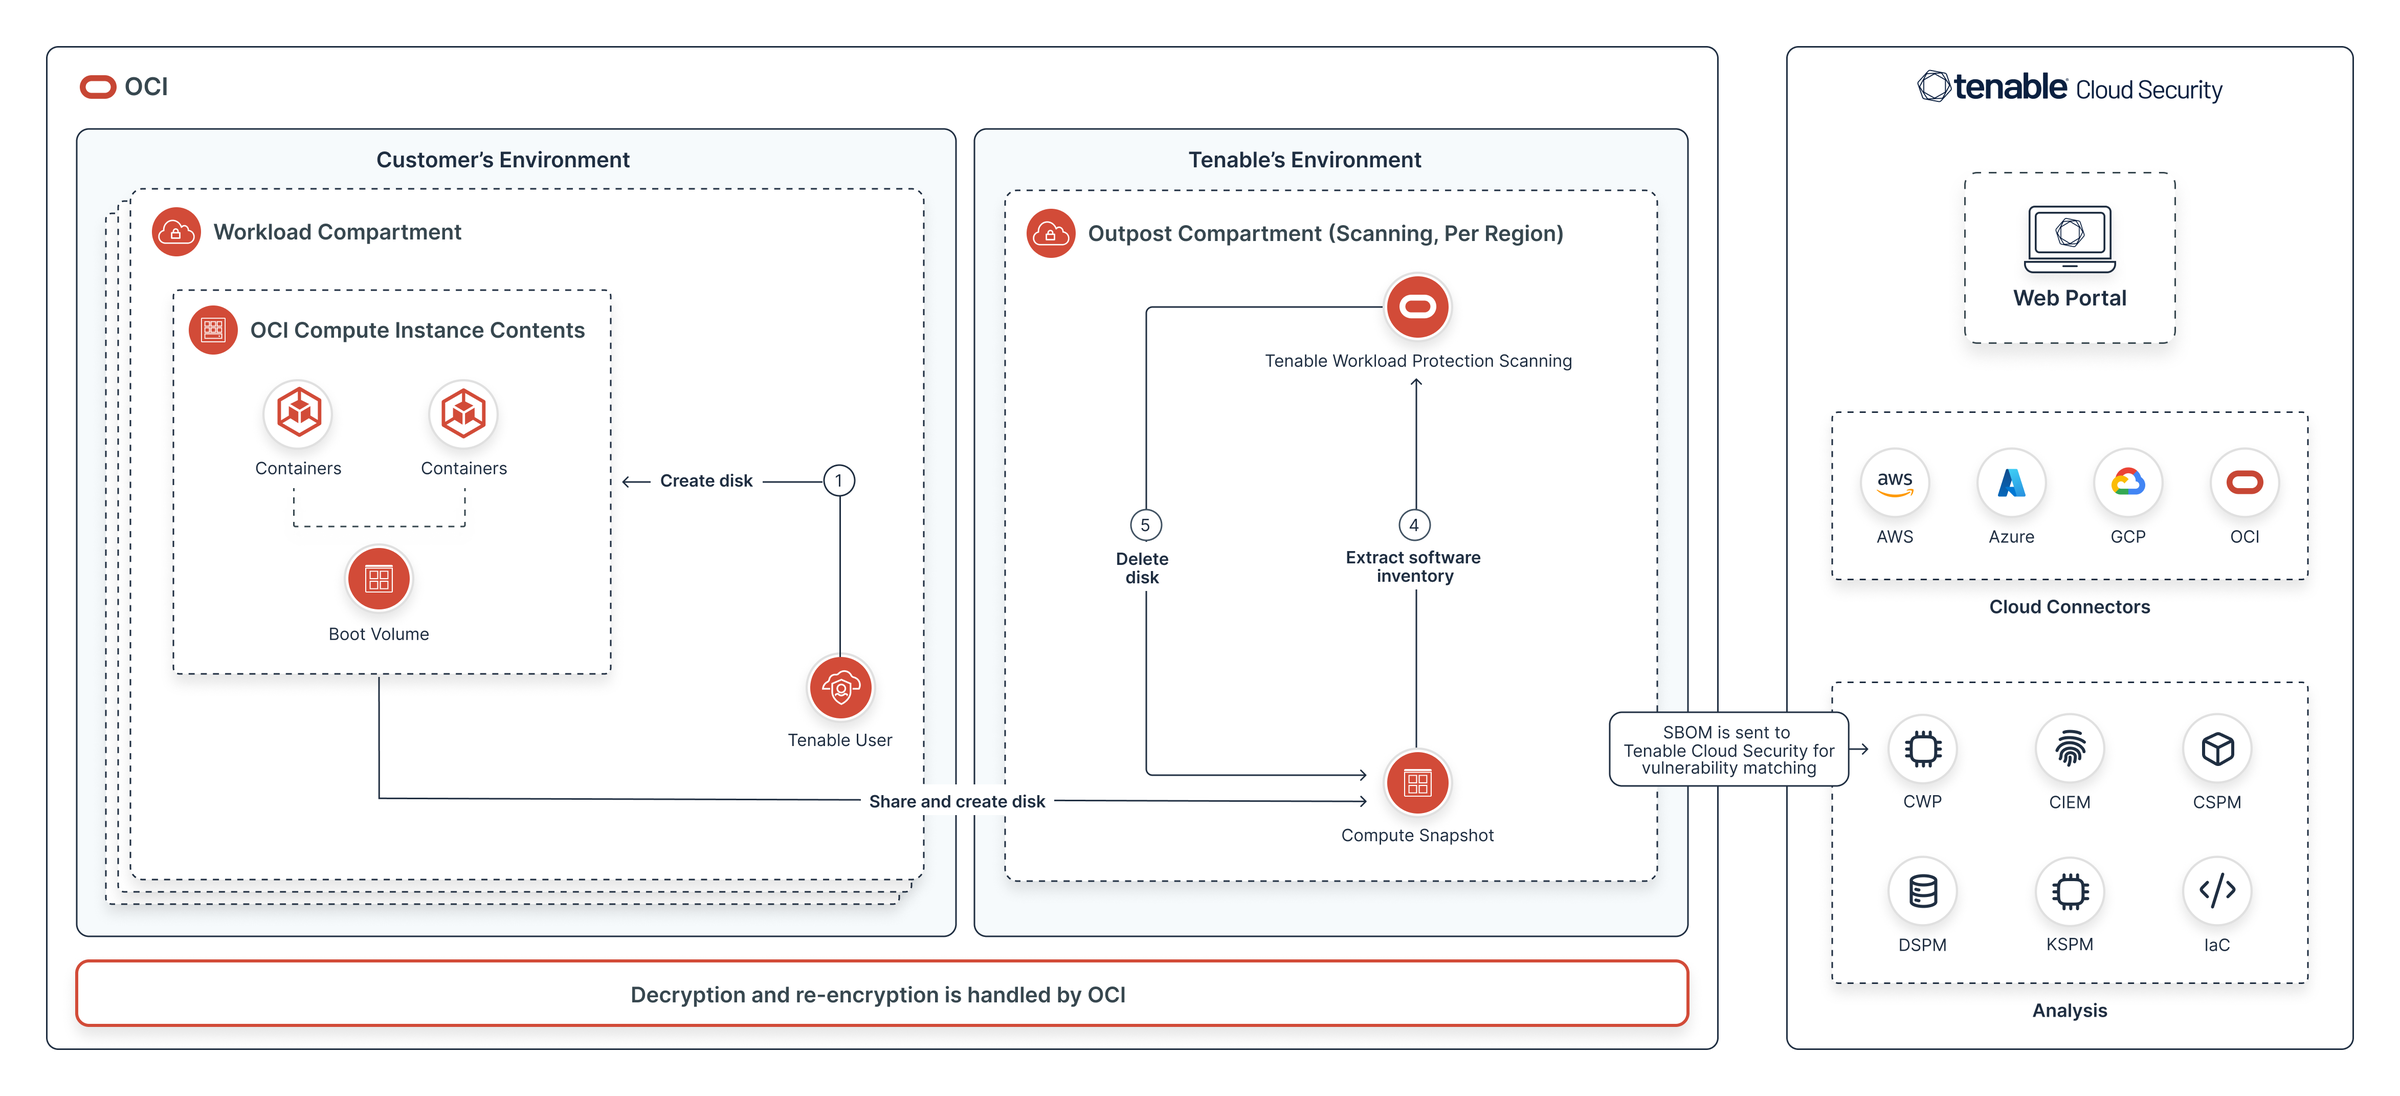
次の図では、各クラウドプロバイダーのスキャンワークフローを示しています。
AWS
次の図は、AWS のスキャンワークフローを示しています。
Azure
次の図は、Azure のスキャンワークフローを示しています。
GCP
次の図は、GCP のスキャンワークフローを示しています。
OCI
Tenable の検出対象
Tenable は現在、以下のクラウドワークロードコンポーネントをスキャンできます。
| コンポーネント | Tenable のスキャン対象 |
|---|---|
| ワークロード |
|
| オペレーティングシステム | Linux、Windows |
| クラウドプロバイダー | AWS、Azure、GCP、OCI |
- Tenable は、ディスクサイズが 600GiB までの仮想マシンをスキャンします。この値を変更したい場合は、サポートにお問い合わせください。
-
Tenable は、コンテナの仮想マシンインスタンスもスキャンできます。
- これらのインスタンスで見つかったコンテナは、関連するパッケージや 脆弱性とともに、Tenable でのコンテナイメージとして表示されます。
- Tenable がモニタリングするクラウドベースのコンテナレジストリ (Amazon ECR、 Azure ACR など) でコンテナがホストされている場合、リポジトリへのリンクが表示されます。
Tenable は現在、サーバーレスインフラ (例: AKS 仮想ノード、GKE Autopilot、OKE 仮想ノード、EKS Fargate) で実行されているコンテナはスキャンしません。
- Azure: Tenable が環境でリソースロックを検出した場合、影響を受ける仮想マシンのスキャンが一時的に無効になります。通常の動作を復元するには、ロックを解除してスキャンが自動的に再開されるようにすることをお勧めします。
- OCI: コンテナレジストリのスキャンはサポートされていません。
これらの各コンポーネントについて、Tenable は次を検出します。
- 一般情報 (OS のタイプやバージョンなど)
- インストールされているソフトウェア
- ソフトウェアまたは OS カーネルは攻撃に対して脆弱か
- 脆弱である場合、どの脆弱性に当てはまるか
- OS が古いまたは EOL か (そのため、アップグレードする必要があるか)
これらの機能は継続的に更新されます。使用している特定のワークロードまたはコンポーネントがあり、確認したい場合は、 サポートへの問い合わせ。
スキャンで使用されるポリシー
ワークロード保護カテゴリに属する以下の組み込みクラウドサイバーエクスポージャーポリシーは、環境のスキャンに使用されます。クラウドサイバーエクスポージャー でのポリシーの使用方法に関する詳細については、クラウドポリシーを参照してください。
- コンテナイメージのオペレーティングシステムのサポート期間が終了、または終了が近づいています
- コンテナイメージのオペレーティングシステムにパッチが適用されていません
- コンテナイメージに、対処する必要がある脆弱性が含まれています
- 仮想マシンのオペレーティングシステムのサポート期間が終了、または終了が近づいています
- 仮想マシンのオペレーティングシステムにパッチが適用されていません
- 仮想マシンに、対処する必要がある脆弱性が含まれています
注意:
- パッチ未適用のオペレーティングシステムに関連するポリシーは、既知の修正がある脆弱性のみに警告を発します。
- オペレーティングシステムは、正式なサポート終了日の 30 日前に、サポート終了間近と見なされます。
- 仮想マシンが 30 日以上停止されていた場合、関連する検出結果の深刻度はレベルが 1 つ下がります。たとえば、重大から高に変わります。
Tenable がソフトウェアと脆弱性を特定する方法
Tenable は、幅広い公開データソース (Windows の場合は MSRC、Linux の場合は NVD など) から既知の脆弱性情報を抽出し、次のような完全な脆弱性データベースをコンパイルします。
- 脆弱なオペレーティングシステム/ソフトウェアバージョン
- これらの脆弱性に対処する KB またはアップグレードバージョン (可能な場合)
並行して、Tenable は仮想マシン (すべての Windows ユーザーアカウント/プロファイルを含む) のレジストリ/パッケージマネージャーから次の情報を抽出します。
- OS 情報 (CPU アーキテクチャ、バージョンなど)
- インストールされている KB のリスト (Windows のみ)
- インストール済みのソフトウェアのリスト (Windows Workloads にあるファーストパーティとサードパーティのアプリを参照)
Tenable はその後、マシンにインストールされている OS のバージョンと既知の脆弱性のリストを比較し、特定の VM に関連する脆弱性のリストと、推奨される修正を強調表示します。
データソースの選択
Tenable は、適切な OS ベンダーのアドバイザリデータベースを使用します。たとえば、yum (Amazon Linux) からインストールされた Python パッケージの場合、Tenable は ALAS のアドバイザリのみを取得します。OS パッケージマネージャーからインストールされたパッケージ (dpkg、yum、apk など) の場合、これは誤検出を防ぐのに役立ちます。その理由は、OS ベンダーは通常、新しいアップストリームバージョンから以前のバージョンに修正をバックポートしており、修正されたバージョンが上流の修正済みバージョンと異なる可能性があるためです。
パッケージマネージャー以外でインストールされた製品の場合、アドバイザリは通常、脆弱性が最初に公開される場所であるため、可能な限り最速のカバレッジを提供することができます。
CVSS 深刻度の基本値
深刻度は以下のように CVSS スコアに基づいて決定されます。
| 基本値範囲 | 深刻度 |
|---|---|
| 0.1 ~ 3.9 | 低 |
| 4.0 ~ 6.9 | 中 |
| 7.0 ~ 8.9 | 高 |
| 9.0 ~ 10.0 | 重大 |
- CVSS スコアもない場合は、NVD の深刻度が使用されます。
Linux
Linux OS のバージョン
は クラウドサイバーエクスポージャー 、 以下の Linux バージョンの脆弱性を特定し、 検出 します。
| OS | 対応バージョン | パッケージマネージャー |
|---|---|---|
| Alpine Linux | 2.2 - 2.7、3.0 - 3.18、edge | apk |
| Wolfi Linux | (該当なし) | apk |
| Chainguard | (該当なし) | apk |
| Red Hat Enterprise Linux | 6、7、8、9 | dnf/yum/rpm |
| Red Hat Enterprise Linux CoreOS | 4.x | (該当なし) |
| CentOS | 6, 7, 8 | dnf/yum/rpm |
| AlmaLinux | 8、9 | dnf/yum/rpm |
| Rocky Linux | 8、9 | dnf/yum/rpm |
| Oracle Linux | 5、6、7、8、9 | dnf/yum/rpm |
| CBL-Mariner | 1.0、2.0、3.0 | dnf/yum/rpm |
| Amazon Linux | 1、2、2023 | dnf/yum/rpm |
| openSUSE Leap | 42、15 | zypper/rpm |
| SUSE Enterprise Linux | 11、12、15 | zypper/rpm |
| Photon OS | 1.0、2.0、3.0、4.0 | tndf/yum/rpm |
| Debian GNU/Linux | 7、8、9、10、11、12、13 | apt/dpkg |
| Ubuntu |
|
apt/dpkg |
| Bottlerocket | 注意: この OS は、拡張ディスクスキャンが有効になっている場合 (デフォルト) にスキャンされます。[設定] > [セキュリティ] > [ワークロード] の順に移動し、[拡張ディスクスキャン] をオンにします。 | (該当なし) |
| Google Container-Optimized OS (COS) | 注意: サポートは、ソフトウェアインベントリの可視性に限定されます。Tenable One Cloud Exposure は Google COS ホスト上にインストールされているすべてのパッケージとコンポーネントを正確に検出して報告しますが、このオペレーティングシステム向けのアドバイザリベースの脆弱性診断も開発中です。現時点では、誤検出をなくすため、Google COS の脆弱性検出結果が意図的に制限されています。完全な脆弱性検出は、今後のリリースで利用可能になる予定です。 | (該当なし) |
Linux 対応言語
クラウドサイバーエクスポージャー では、ソフトウェアおよび Linux マシンの脆弱性に関して、次の言語をサポートしています。
| 言語 | CI/CD スキャン | レジストリスキャン | ワークロードスキャン |
|---|---|---|---|
| DotNet | ✔ | ✔ | ✔ |
| 移動 | ✔ | ✔ | ✔ |
| Java | ✔ | ✔ | ✔ |
| JavaScript | ✔ | ✔ | ✔ |
| PHP | ✔ | ✔ | ✔ |
| Python | ✔ | ✔ | ✔ |
| Ruby | ✔ | ✔ | ✔ |
| Rust | ✔ | ✔ | ✔ |
Linux でサポートされるファイルシステム
クラウドサイバーエクスポージャー は、標準 (非 LVM) と LVM の両方の設定で、 XFS および ext4 ファイルシステムを使用するクラウドワークロードのスキャンをサポートしています。
詳細については、 論理ボリューム・マネージャー (Linux)を参照してください。
Windows
Windows OS のバージョン
Tenable は、次の Windows バージョンの脆弱性を特定し、検出します。
| サポート対象の Windows バージョン | |||
|---|---|---|---|
| Windows 10 バージョン 1507 | Windows 10 バージョン 1607 | Windows 10 バージョン 1809 | Windows 10 バージョン 21H2 |
| Windows 10 バージョン 22H2 | Windows 11 バージョン 21H2 | Windows 11 バージョン 23H2 | Windows 11 バージョン 25H2 |
| Windows Server 2016 | Windows Server 2019 | Windows Server 2022 | Windows Server バージョン 23H2 |
Windows でのファーストパーティとサードパーティのアプリ
Tenable は、Windows ワークロードにインストールされているファーストパーティおよびサードパーティのアプリをスキャンしてレポートします。スキャンのサポートは現在、Windows Server にデプロイされて広く使用されているアプリ (以下の表に記載) で利用でき、今後のリリースで追加のサポートが計画されています。よく表示されるアプリは、[ソフトウェア] ページで次のフィルターを適用することで確認できます。
- タイプ = パッケージ、ライブラリ、オペレーティングシステム
- オペレーティングシステムのタイプ = Windows
| 上位のサポート対象アプリケーション | |||||||
|---|---|---|---|---|---|---|---|
| Microsoft .NET Desktop Runtime | Microsoft .NET Runtime | Microsoft ASP.NET Core Runtime | Microsoft Azure CLI | Microsoft Edge | Microsoft FSLogix Apps | Microsoft Intune | Microsoft Office |
| Microsoft Visual Studio Code | 7-Zip | Adobe Acrobat Reader | Adobe Dreamweaver | Amazon CloudWatch Agent | Amazon SSM Agent | Apache Tomcat | Autodesk AutoCAD |
| Autodesk Revit | Dell Wyse Management Suite | DotNet | FileZilla Client | FortiClient VPN | Foxit Reader | FSlogix | Git |
| Go | Google Chrome | IBM InfoSphere | IBM MQ | IntelliJ IDEA | Java | JetBrains Rider | JetBrains Toolbox |
| KeePass Password Safe | MobaXterm | Mozilla Firefox | MySQL Server | Nessus Agent (x64) | Node.js | Nmap | Notepad++ |
| OpenEdge | OpenSSL | Opera | Opsview NSClient++ Windows Agent (x64) | Oracle VM VirtualBox | Powershell | PRTG Network Monitor | PuTTY |
| Python | Qualys クラウドサイバーエクスポージャー Agent | Rapid7 Insight Agent | RARLAB WinRAR | SoapUI | SolarWinds SCP Server | SOLIDWORKS eDrawings | TeamViewer |
| Tenable Nessus (x64) | TightVNC | Veeam Agent | Veeam Backup | VLC media player | VMware Tools | VMware Workstation | Websphere MQ |
| WinMerge | WinSCP | WireShark | XAMPP | Xming |