スキャン方法
Tenable One Cloud Exposure は、さまざまなスキャンおよび同期プロセスを通じて、クラウド環境全体に包括的な可視性とセキュリティを提供します。これらの方法により、Tenable はさまざまな視点から、ライフサイクルのさまざまな段階で環境を分析できます。この記事では、各スキャンタイプ、収集されるデータ、実行頻度、相互依存性について説明します。
大まかに言うと、これらのプロセスは継続的またはオンデマンドのいずれかに分類でき、エージェントレスとエージェントベースの両方の分析手法を活用します。これらの基本的なアプローチを理解することは、以下に説明する特定のスキャンタイプを把握するための強固な基盤を築くことになります。
用語
| 用語 | 説明 |
|---|---|
| 同期 | クラウドサイバーエクスポージャー は、クラウドプロバイダー API からクラウドリソースに関する最新の設定データを継続的に直接取得します。この情報は、定義されたセキュリティポリシーに照らしてリソースを評価することで、設定ミスや潜在的なセキュリティ問題を特定するための基準となります。このプロセスは、オーケストレーションプロセスの主要コンポーネントです。 |
| スキャン中 | クラウドサイバーエクスポージャー は独自の検査方法を使用して、クラウドリソースの状態や設定に関する詳細な情報を取得します。これには多くの場合、API 呼び出しよりも詳細な分析が含まれます。このアクティビティでは、脆弱性、設定ミス、マルウェアの兆候など、セキュリティポスチャーに関する情報が収集されます。 |
| エージェントレス分析 | エージェントレス分析 (スキャンまたは同期) では、ソフトウェアエージェントをインストールせずにリソースをチェックおよびモニタリングします。エージェントレス分析は、API またはリモートアクセスプロトコル (SSH、WMI、RDP など) を使用して外部から接続します。システムの内部にアクセスせずに、外部からセキュリティポスチャーに関する情報 (脆弱性、設定ミス、マルウェアの兆候など) を収集します。 |
| エージェントベースの分析 | エージェントベースの分析では、エージェントと呼ばれる小さなソフトウェアをリソースにインストールします。エージェントは、セキュリティ関連のデータやポリシーをモニタリングし、収集し、場合によっては適用します。エージェントは、セキュリティチームにリアルタイムの可視性と、システム内部からの制御を提供します。 |
| オーケストレーションプロセス | オーケストレーションは、クラウドおよびアイデンティティプロバイダーのリソースをインベントリにする継続的なプロセスです。このプロセスでは、結果を分析して、設定ミスやセキュリティ問題を特定します。これは、リソース検出や異なる種類のリスク評価など、独立したスケジュールで実行される複数のプロセスで構成されます。これらのプロセスは、環境ごとに実施される クラウドサイバーエクスポージャー の中核となる運用プロセスを構成し、相関関係、検出結果の計算、優先順位付けが含まれます。 |
環境別のスキャン方法
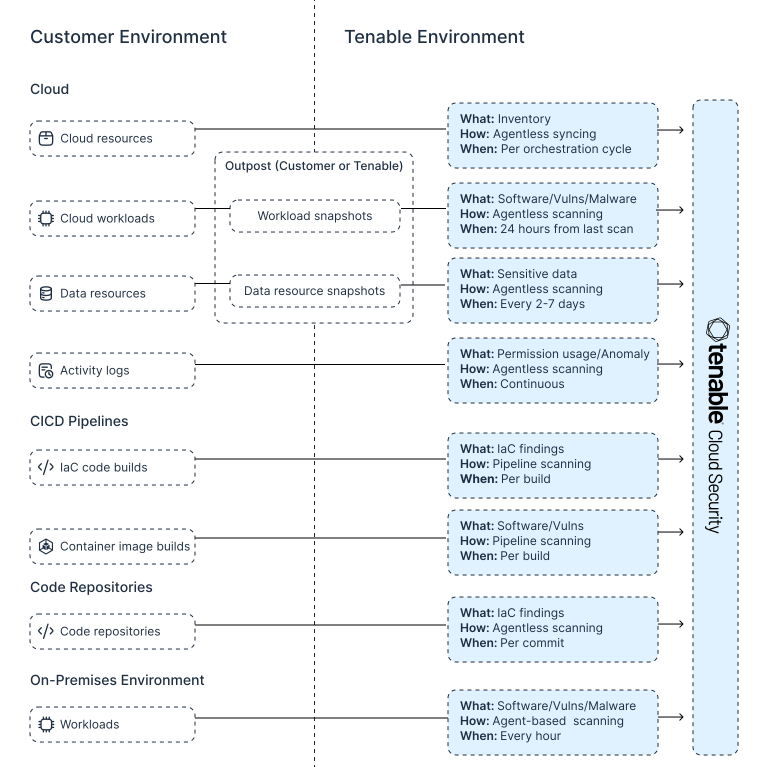
クラウドサイバーエクスポージャー はさまざまな方法を採用して、多様な環境をモニタリングし、保護します。以下の表はこれらのアクティビティの詳細な内訳を示しており、付随する図ではアーキテクチャフローを示しています。
| 環境 | 対象 | 結果 | スキャン方法 | タイミング |
|---|---|---|---|---|
| クラウド | リソース | インベントリ | エージェントレスのリソース同期 | 継続的 |
| ワークロード | ソフトウェア/脆弱性/マルウェア | エージェントレスのワークロードスキャン/ アカウント内スキャン (ワークロードとデータ) |
前回のスキャンから 24 時間後 | |
| コンテナイメージレジストリ | ソフトウェア/脆弱性/マルウェア | エージェントレスのワークロードスキャン/ アカウント内スキャン (ワークロードとデータ) |
前回のスキャンから 24 時間後 | |
| データリソース | 機密データ | エージェントレスのデータスキャン/ アカウント内スキャン (ワークロードとデータ) |
2 ~ 7 日ごと | |
| アクティビティログ | アクセス許可の使用/異常 | エージェントレススキャン | 継続的 | |
| CI/CD パイプライン | IaC コードビルド | IaC 検出結果 | パイプラインスキャン | ビルドごと |
| コンテナイメージビルド | ソフトウェア/脆弱性 | パイプラインスキャン | ビルドごと | |
| コードリポジトリ | コードリポジトリ | IaC 検出結果 | エージェントレスのコードスキャン | コミットごと |
| オンプレミス | ワークロード | ソフトウェア/脆弱性/マルウェア | エージェントベースのスキャン | 1 時間ごと |
クラウドのスキャン方法
クラウドサイバーエクスポージャー では、次の方法を使用してクラウドリソースをスキャンします。
エージェントレスのリソース同期
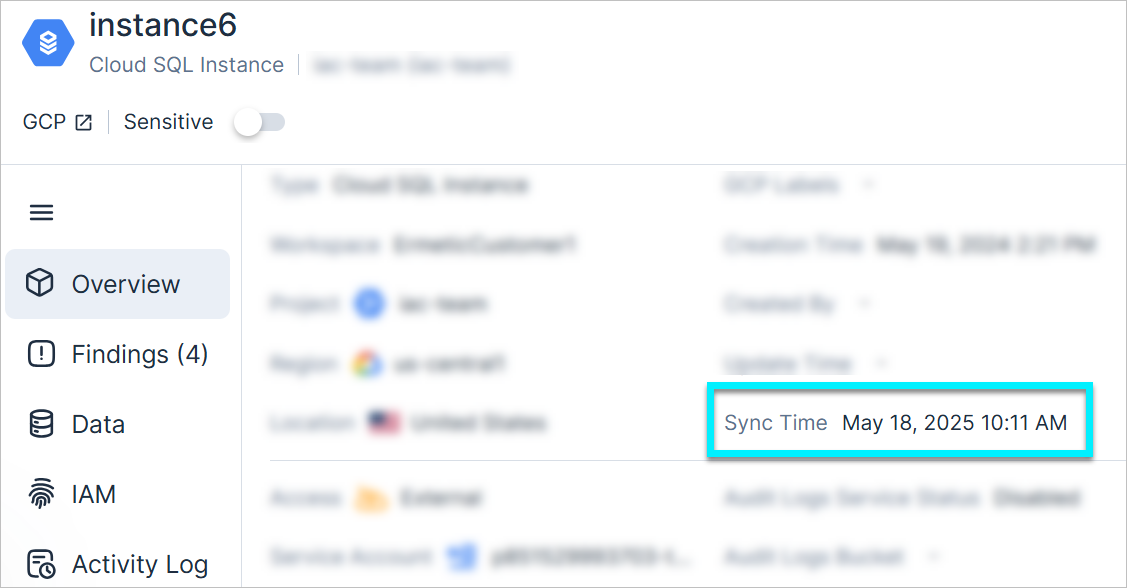
クラウドサイバーエクスポージャー はエージェントレス分析を使用して、クラウドプロバイダー API からクラウドリソースに関する最新の設定データを継続的に直接取得します。このプロセスは、オーケストレーションプロセスによって駆動され、 クラウドサイバーエクスポージャー内に基礎的なリソースインベントリを構築します。検出された各リソース (「クラウドリソース」など) について、関連するすべての設定の詳細が抽出され、リソースのプロファイルに表示されます。このリッチなデータセットで、設定ミスやその他のセキュリティ問題を検出するセキュリティポリシーを強化できます。リソース検出は継続的に実行され、インベントリとセキュリティポスチャーに環境の最新状態が反映されるようにします。リソースのプロファイルページで、前回の同期日時を確認できます。
エージェントレスのワークロードスキャン
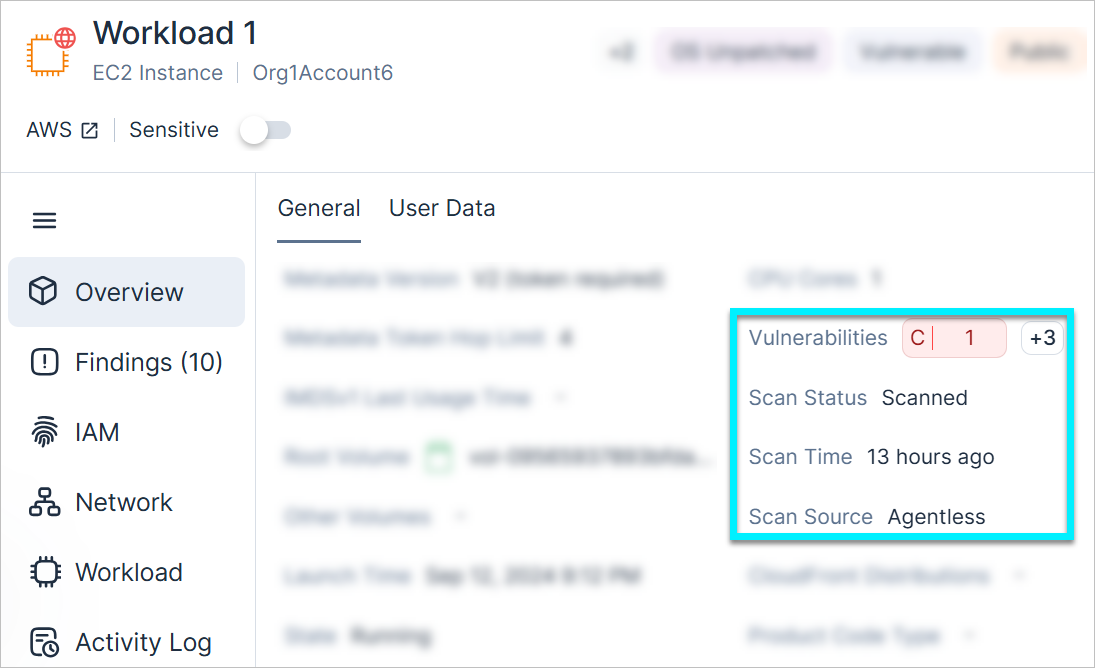
脆弱性スキャンが有効になっている場合、クラウドサイバーエクスポージャー はエージェントレス分析を実行して、前回のスキャンから 24 時間経過するとすぐに、脆弱性、ソフトウェア、悪意のあるファイルについて各ワークロードをスキャンします。このプロセスでは、これらのワークロードにデプロイされたコンテナイメージも検出します。ワークロードは独自のスキャン結果を持つ独立したワークロードとして扱われます。ワークロードのプロファイルページで、ワークロードの前回のスキャン日時を確認できます。詳細については、エージェントレスワークロードスキャンを参照してください。
エージェントレスのデータスキャン
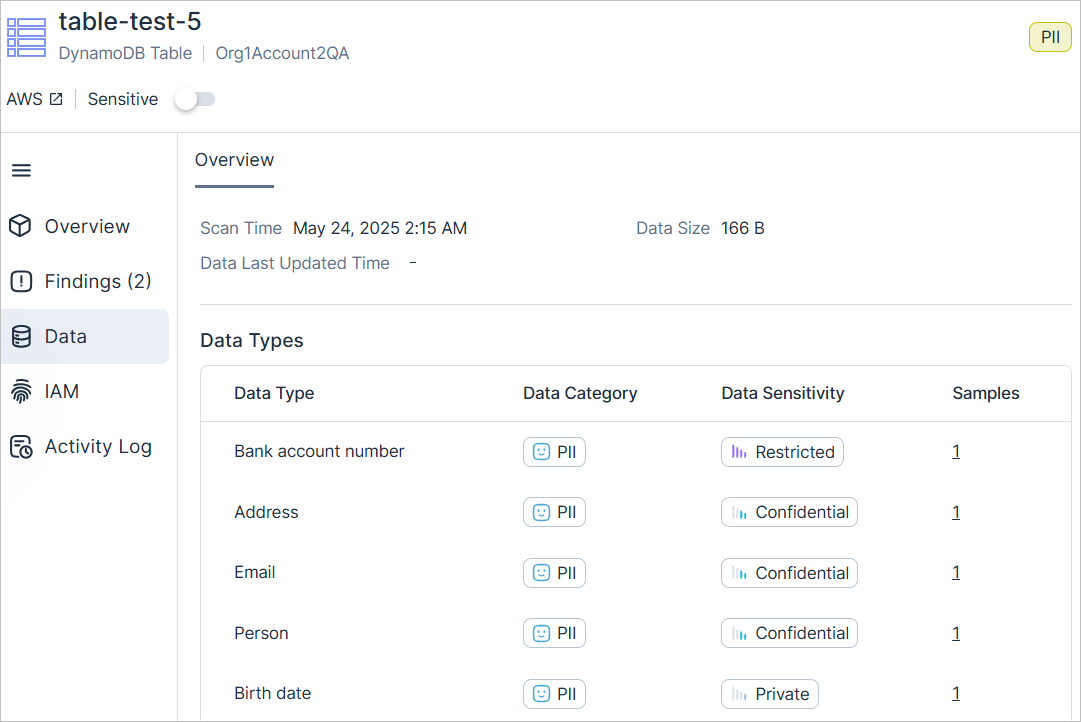
データセキュリティのスキャンが有効になっている場合、クラウドサイバーエクスポージャー はエージェントレス分析を使用して、機密データのデータリソースを定期的にスキャンします。スキャン頻度は、リソースタイプ、サイズ、データ更新など、複数の要因によって決まります。一般的に、スキャンは 2 ~ 7 日に 1 回実行されます。このプロセスにより、リソースのプロファイルの [データ] タブに表示される機密データに関する情報が更新され、関連するラベルに反映されます。詳細については、Tenable によるデータのスキャン方法を参照してください。
アカウント内スキャン (ワークロードとデータ)
必要なライセンス: この機能は Enterprise ライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
デフォルトでは、脆弱性とデータセキュリティのスキャンは、アウトポストと呼ばれる Tenable 所有のスキャンクラウド環境で実行されます。スキャン環境の所有をご希望の場合は、アカウント内スキャンをご利用いただけます。アカウント内スキャンを使用すると、スナップショットが環境から出ることなく、エージェントレススキャンを活用できます。アカウント内のスキャンは、オーケストレーションに影響を与えません。クラウドサイバーエクスポージャー からクラウドプロバイダーへの API 呼び出しは、スキャンアウトポストではなく、Tenable インフラストラクチャから引き続き実行されます。詳細については、アカウント内スキャンの設定を参照してください。
コードのスキャン方法
クラウドサイバーエクスポージャー では、次の方法を使用してコードをスキャンします。 code:
エージェントレスのコードスキャン
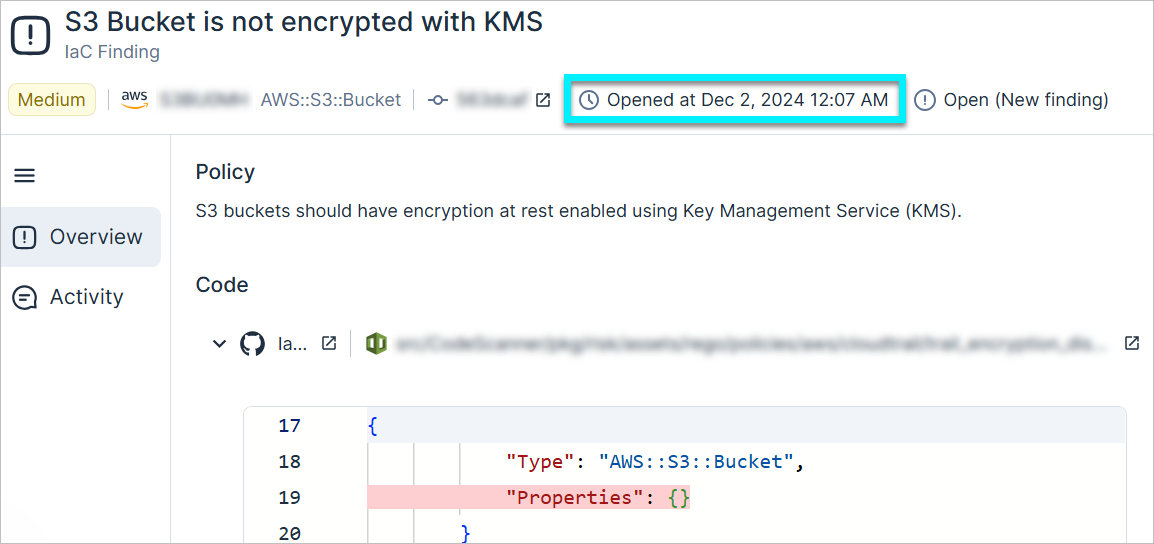
コードリポジトリが接続され、コードスキャンが有効になっている場合、クラウドサイバーエクスポージャー はプライマリブランチ (メインブランチなど) へのコードコミットに関してコードリポジトリを継続的にモニタリングします。コミットが行われると、クラウドサイバーエクスポージャー は設定ミスやその他の問題がないか IaC をスキャンします。コードに問題が含まれている場合、クラウドサイバーエクスポージャー によって、対応する検出結果がオープンになります。コードスキャンはコードコミットによってトリガーされ、通常はコードの最新バージョンが反映されるため、現時点ではコードスキャンがいつ行われたかを表示することはできません。ただし、IaC の検出結果が最初に識別された日時は、検出結果がオープンされた時間から判断できます。詳細については、「 コードリポジトリの接続」を参照してください。
CI/CD スキャン (IaC と脆弱性)
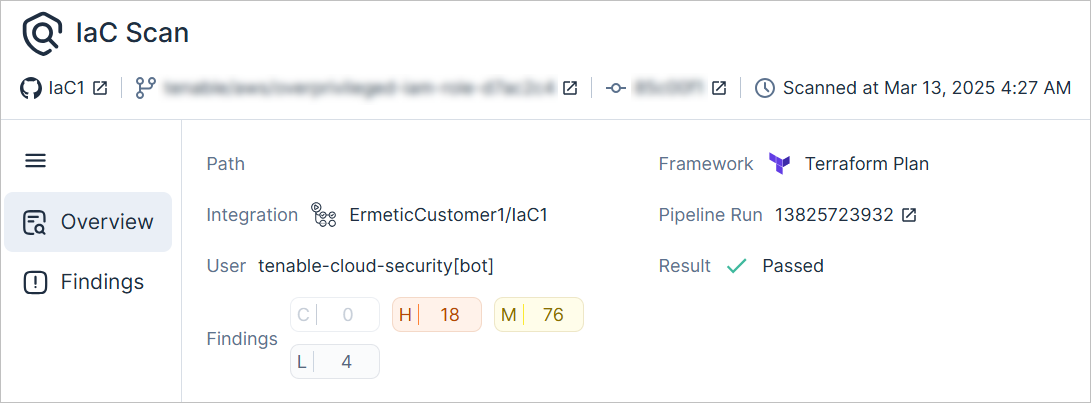
CI/CD パイプラインスキャンは、通常、ビルドプロセス中に開発パイプライン内で実行されるオンデマンドのプロセスです。クラウドサイバーエクスポージャー は、IaC の設定ミスやコンテナイメージの脆弱性を検出するためのスキャナーを提供します。開発者は、これらのスキャナーをビルドパイプライン (GitHub Actions など) 内に埋め込みます。スキャン結果はビルドフローの一部として返され、自動応答 (重大な検出結果に対するビルドの失敗など) が可能になります。これらの結果はまた、数分のうちに クラウドサイバーエクスポージャー コンソールでも入手できます。詳細については、 CI/CD の接続を参照してください。
クラウド、アンマネージド、オンプレミスの Kubernetes スキャン方法
クラウドサイバーエクスポージャー では次の方法を使用して、クラウド、アンマネージド、オンプレミスの Kubernetes ワークロードをスキャンします。
エージェントベースの Kubernetes ワークロードスキャン
必要なライセンス: この機能は Enterprise ライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
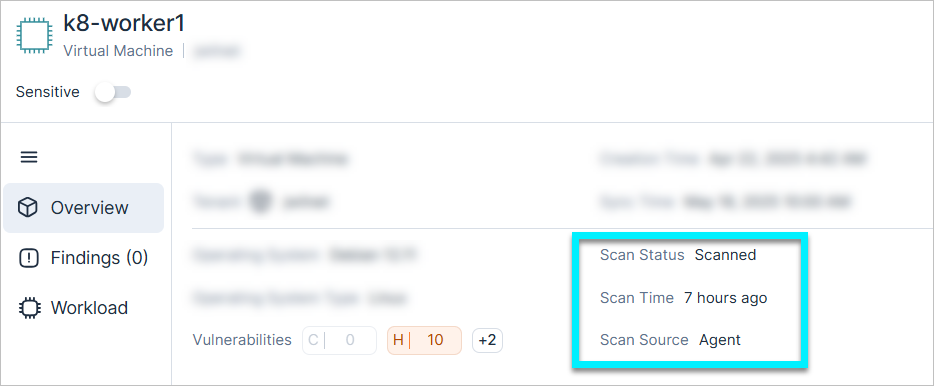
コンテナベースのワークロード用に、クラウドサイバーエクスポージャー では Helm チャート経由でインストールされたエージェントを提供しています。このセンサーは、すべてのクラスタノードで DaemonSet として実行され、エージェントベースの分析を実行して脆弱性、ソフトウェア、マルウェアをスキャンします。約30分以内にノードをスキャンして新規または更新されたコンテナイメージを探します。ノードのプロファイルページには、前回のスキャン時刻と、ソースがエージェントであったことが表示されます。詳細については、エージェントベースの Kubernetes ワークロードスキャンを参照してください。