アクセスレベル
誰がどこからクラウドリソースにアクセスできるかを理解することは、セキュリティポスチャーを評価する上で基本的な部分になります。アクセスレベルを使用すると、関連するクラウドプロバイダーやアイデンティティのタイプに関係なく、リソースに付与されるアクセスの範囲を統一して分類できます。リソースが公開されているか、外部からアクセス可能であるか、アカウント間で共有されているか、内部 ID に限定されているかを迅速に判断できます。これらのアクセス範囲を標準化することで、アクセスレベルは一貫した分析、より明確な可視性、そして環境全体の潜在的にリスクの高いアクセスパスの特定を容易にします。
アクセスレベルは、リソースに到達できるアイデンティティの範囲を定義します。パブリックエクスポージャーから、外部アクセス、クロスアカウントアクセス、信頼できるアクセス、内部アクセスまであります。以下のリストは、各値の一般的な定義を示しています。各値の正確な定義はクラウドプロバイダーによって異なります。AWS アクセスレベル、 Azure アクセスレベル、 GCP アクセスレベル のアクセスレベルの定義については、関連セクションを参照してください。
- パブリック。 アクセスは、認証済みか未認証かに関係なく、あらゆるアイデンティティに制限なく開放されています。
- 外部。パートナーアカウント、サードパーティベンダー、同期されていないアカウント、外部アイデンティティプロバイダー (IDP) など、組織外のアイデンティティにアクセスが付与されます。
- クロスアカウント。同じ組織内の他のアカウントまたはサブスクリプション ( Tenable One Cloud Exposure アカウントに接続されている) のアイデンティティにアクセスが付与されます。
- 信頼できる外部。 信頼できるものとして明示的にマークされた外部ベンダーにアクセス権が付与され、既知の外部アクセスと未知の外部アクセスを区別するのに役立ちます。
- Internal (内部)。 アクセスは、同じアカウントまたはサブスクリプション内のアイデンティティに制限されます。
AWS アクセスレベル
以下に、アクセスレベルフィルターで可能な値のリストと、各値の AWS 固有の定義を示します。
| アクセスレベル | 定義 |
|---|---|
| パブリック | ワイルドカードプリンシパル *へのアクセスを条件なしで付与するリソースベースのポリシーを持つリソース。 |
| 外部 | クラウドサイバーエクスポージャーに接続されていないアカウントからプリンシパルへのアクセスを付与するリソースベースのポリシーを持つリソース。すべてのサードパーティベンダー (AWS を除く) がこのカテゴリに該当します。 |
| クロスアカウント | 両方のアカウントが クラウドサイバーエクスポージャー に 接続されている場合、アカウント B のユーザー、ロール、グループがアカウント A のリソースにアクセスできます。 |
| 信頼できる外部 | 信頼できるものとして明示的にマークされた、サードパーティベンダーのプリンシパルへのアクセスを許可するリソースベースのポリシーを持つリソース。 |
| 内部 | リソースには、同じ AWS アカウント内のユーザー、ロール、グループがアクセスできます。 |
Azure アクセスレベル
以下に、アクセスレベルフィルターで可能な値のリストと、各値の Azure 固有の定義を示します。
| アクセスレベル | 定義 |
|---|---|
| パブリック | Blob ストレージにのみ適用されます。 |
| 外部 | エンタープライズアプリケーション (Microsoft を除く)、同期されていないプリンシパル、または Microsoft Entra ID ゲストユーザーがリソースにアクセスできます。 |
| クロスアカウント | 両方のサブスクリプションが クラウドサイバーエクスポージャー に接続されている場合、サブスクリプション B のマネージド ID (MI) がサブスクリプション A のリソースにアクセスできます。さらに、Azure サブスクリプションと Microsoft Entra ID テナントがリンクされていない場合でも、Microsoft Entra ID プリンシパルはリソースにアクセスできます。 |
| 信頼できる外部 | エンタープライズアプリケーション (Microsoft を除く) からアクセスでき、信頼されているものとして明示的にマークされているリソース。 |
| 内部 | Azure サブスクリプションと Microsoft Entra ID テナントがリンクされている場合、Microsoft Entra ID プリンシパル (ユーザー、アプリケーションなど) がリソースにアクセスできます。これには、同じサブスクリプションまたは Microsoft マネージドアプリケーション内のマネージド ID がアクセスできるリソースも含まれます。 |
GCP アクセスレベル
以下に、[Access level] (アクセスレベル) フィルターで可能な値のリストと、各値の GCP 固有の定義を示します。
| アクセスレベル | 定義 |
|---|---|
| パブリック | リソースには、 AllUsers または AllAuthenticatedUsersでアクセスできます。 |
| 外部 | リソースには、外部サービスアカウント、ユーザー、またはグループ (Google プリンシパルを除く) がアクセスできます。 |
| クロスアカウント | 両方のプロジェクトが クラウドサイバーエクスポージャー に接続されている場合、プロジェクト B のサービスアカウントアイデンティティ、ワークプールアイデンティティ、またはGoogleワークスペースプリンシパルが、プロジェクト A のリソースにアクセスできます。さらに、GCP プロジェクトと Google Workspace テナントがリンクされていない場合でも、Google Workspace プリンシパルは GCP リソースにアクセスできます。 |
| 内部 | GCP プロジェクトと Google Workspace がリンクされている場合、Google Workspace プリンシパル (ユーザー、グループなど) がリソースにアクセスできます。これには、同じプロジェクト内でサービスアカウントアイデンティティまたはワークプールアイデンティティがアクセスできるリソースも含まれます。 |
アクセスレベル機能
Tenable は、クラウド環境全体のアクセス範囲を理解して分析するのに役立つ、3 つの補完的なアクセスレベル機能を提供しています。
| 機能 | 目的 | コンソール内の場所 |
|---|---|---|
| アクセスレベルフィルター | プリンシパルとリソースの関係を個別にマッピング |
|
| アクセス許可カテゴリ別のアクセスレベル | 各アクセス許可カテゴリのすべてのプリンシパルの最高アクセスレベルを特定のリソースにマッピングする | |
| [アクセスレベル] 列 | すべてのアクセス許可カテゴリのすべてのプリンシパルの最高アクセスレベルを特定のリソースにマッピングする |
|
アクセスレベルフィルター
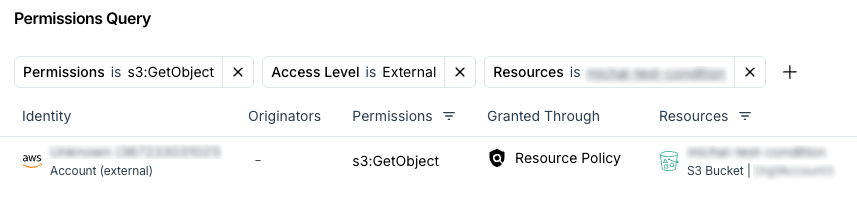
[インベントリ] ビューと [アクセス許可マッピング] ビューの [アクセスレベル] フィルターはプリンシパルとリソースの関係に焦点を当て、特定のアクセス許可について視覚化します。フィルターを使用してグラフの表示を絞り込んだり、特定の監視対象リソースへの外部アクセスなど、関心のある特定のユースケースを調べたりすることができます。
以下に例を示します。
- 権限:S3:GetObject;アクセスレベル:External;リソース: [監視対象リソース]
アクセス許可カテゴリ別のアクセスレベル
アクセス許可カテゴリごとのアクセスレベルは、特定の アクセス許可カテゴリ内でリソースに付与される最高レベルのアクセスを表します。アクセスレベルは、プリンシパルがリソースに持つアクセスの範囲を示し、アクセス許可カテゴリは、リソースにどれだけ広範囲にアクセスできるかだけでなく、どのタイプのアクセスが可能か (データの読み取り、データの書き込みなど) も示すことで、このインサイトを強化します。
Tenable は、監視対象の各リソースについて、カテゴリごとのプリンシパル全体の最高アクセスレベルを評価します。これにより、アクセスの範囲とタイプの両方が明確に可視化され、潜在的なリスクの特定に役立ちます。また、特にクラウドポリシー: カスタムと組み合わせると、アクセス許可クエリ、アクセス許可マッピングの視覚化グラフ)、アイデンティティインテリジェンス、過剰なアクセス許可などの機能を使用する場合、調査プロセスがより効率的になります。
たとえば、[探索] ビューから各カテゴリごとの Lambda 関数のアクセスレベルを評価できます。

[アクセスレベル] 列
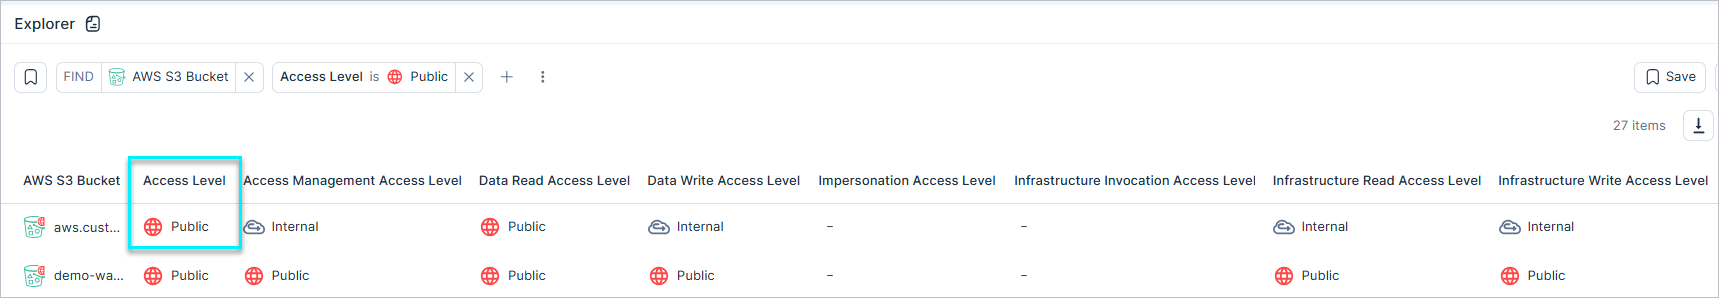
[アクセスレベル] 列は、付与された最高レベルのアクセスを評価することにより、すべての アクセス許可カテゴリにおいて、すべてのプリンシパルと特定のリソースの間の最高アクセス関係を表示します。
この機能を使用すると、特定のプリンシパルとリソースの関係 (内部、信頼できる外部、クロスアカウント、外部、パブリック) で付与されるアクセスレベルを判断し、そのリソースに付与されている最も広範なアクセス範囲を調査できます。リソースに複数のアクセスパスがある場合、[アクセスレベル] 列にはそれらの中で最も高いアクセスレベルが反映されます。
たとえば、S3 バケットにはさまざまなカテゴリのアクセスレベルが異なる場合がありますが、[Access Level] (アクセスレベル) 列には最も高いアクセスレベルのみが表示されます。