アイデンティティインテリジェンス
注意: この機能は、Cloud Vulnerability Management ライセンスでは使用できません。
アイデンティティがクラウド環境にもたらすリスクを調査し、評価します。 Tenable One Cloud Exposure ID インテリジェンスを 使用すると、ID の内訳を深刻度レベル別に表示し、ID とそれに関連付けられているアクセス許可を環境内の潜在的なリスクにマッピングできます。アイデンティティには、ユーザー、ロール、サービスアイデンティティ、サードパーティアイデンティティ、フェデレーションアイデンティティが含まれます。
環境内のアイデンティティを表示する
ID インテリジェンスページを使用して、環境内のアイデンティティに関する重要な情報を確認することができます。たとえば、次のことが可能です。
- 権限のあるサードパーティの ID をすべて表示します。
- アクセスキーが有効になっているが、多要素認証 (MFA) が有効になっていない管理者ユーザーを参照してください。
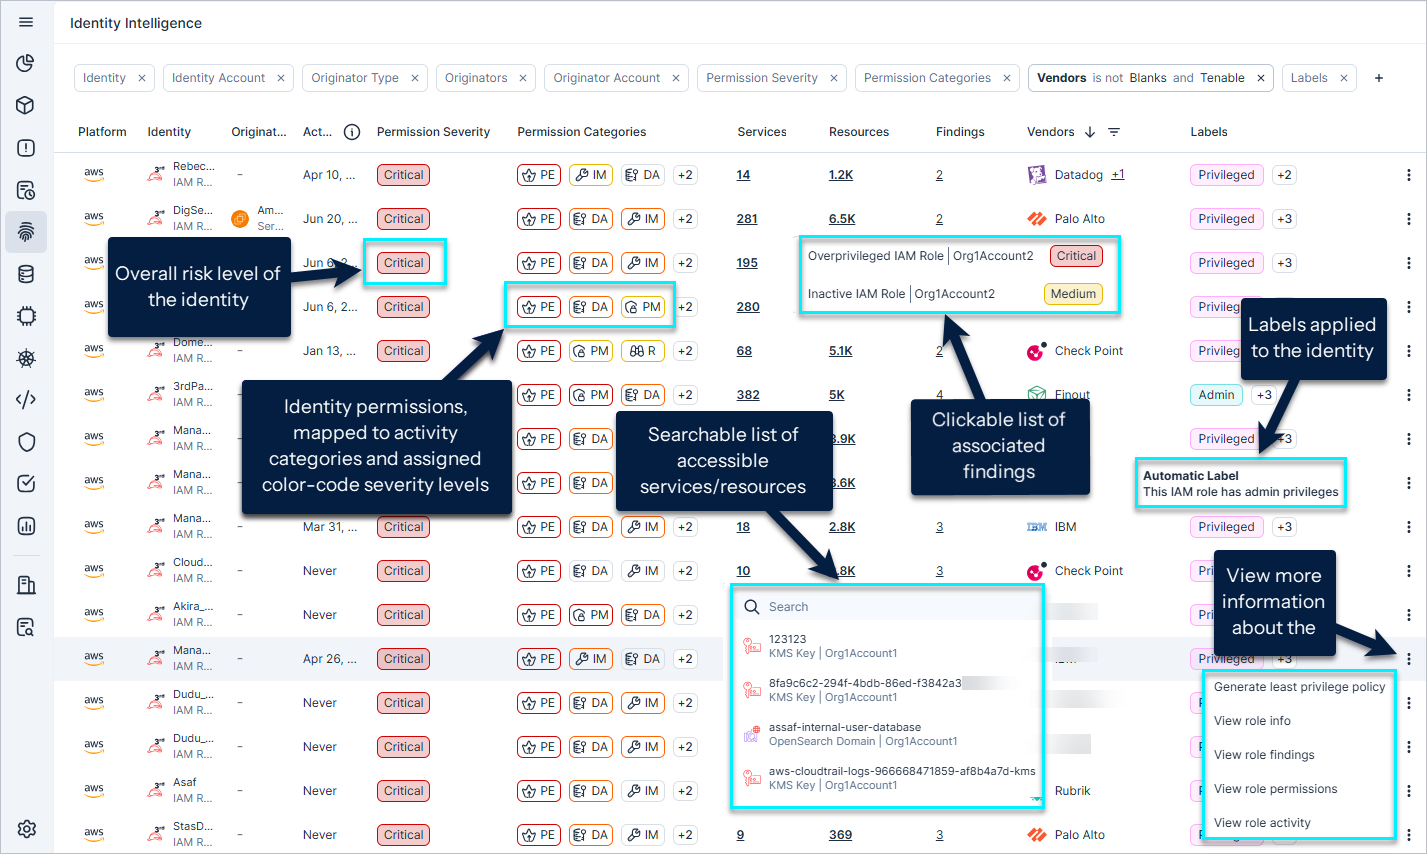
ID を表示するには
- クラウドサイバーエクスポージャー コンソールで、 [調査] > [IAM] > [アイデンティティインテリジェンス] をクリックします。
- ページの上部にあるアイデンティティウィジェットをスキャンして、すべてのアイデンティティにわたるリスク深刻度レベル、および特定のタイプのアイデンティティ(ユーザー、サービスアイデンティティ、フェデレーションアイデンティティ、サードパーティアイデンティティ) にわたるリスク深刻度レベルの分布を確認します。
- テーブルのデータのフィルタリング 、表示されるデータの範囲を変更します。たとえば、 組み込みシステムラベルで、 サードパーティ を選択すると、サードパーティの ID が表示されるようフィルタリングできます。テーブルで利用可能なデータについては、 ID 列データ 参照してください。
- アイデンティティが環境にもたらすリスクを分析します。 アクセス許可の分析とリスクレベルを参照してください。
- リソースの詳細の表示 アイデンティティに関する詳細な情報を表示します。
ID 列データ
[アイデンティティインテリジェンス] ページの表に次の列が表示されます。
| 縦棒 | 説明 |
|---|---|
| プラットフォーム | アイデンティティが属するクラウドサービスプロバイダー。 |
| アイデンティティ | アイデンティティの名前名前の下には、リソースのタイプとアカウント名が表示されます。 |
| オリジネータ | クラウド ID (IAM ユーザー / ロール、IdP ユーザー、またはコンピューティングリソース) は、アクセス許可を直接付与されるのではなく、問題の ID を推測し、推測したアイデンティティのアクセス許可を使用して実行することができます。たとえば、マネージド ID を使用してアクティビティを実行する Azure 仮想マシンや、アクションを実行するために AWS で IAM ロールを引き受ける Azure AD ユーザーなどがあります。 |
| アクティビティ日 | アイデンティティによって実行された最後のアクティビティ詳しくは、 よくある質問を 参照してください。 |
| アクセス許可の深刻度 | アイデンティティに割り当てられている最も高い深刻度のアクセス許可のリスクの深刻度レベル。詳細については、 アクセス許可の分析とリスクレベル 参照してください。 |
| アクセス許可カテゴリ | 各アクセス許可カテゴリのリスクの深刻度レベルに関する色分けされた内訳詳細については、 アクセス許可の分析とリスクレベル 参照してください。 |
| サービス | アイデンティティがアクセス可能なサービスの数数字をクリックすると、サービスについて検索可能なリストが表示されます。 |
| リソース | アイデンティティがアクセスできるリソースの数数字をクリックすると、リソースについて検索可能なリストが表示されます。 |
| ベンダー | ベンダーごとのサードパーティの識別 |
| 検出結果 | アイデンティティに関連する検出結果の数。数字をクリックすると、検出結果について検索可能なリストが表示されます。 |
| ラベル | 手動で適用されたか、タグに基づいて自動で適用されたか、システムによって適用されたかにかかわらず、アイデンティティに適用されているすべてのラベルが表示されます。ラベルのタグにカーソルを合わせると、詳細を確認できます。リソースに複数のラベルがある場合、アイコンをクリックするとその他のラベルが表示されます。詳細については、 ラベルのリソースへの適用 参照してください。 |
 を設定します |
|