アクセス許可の分析とリスクレベル
クラウド ID には、特定のリソースにアクセスすることを許可するさまざまなレベルの権限が付与されます。 Tenable One Cloud Exposure は環境内のすべてのアイデンティティを分析し、特定のリソースに対してどのアクセス許可を持っているかを判断します。この権限評価プロセスの一部として、 Tenable
-
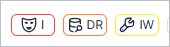
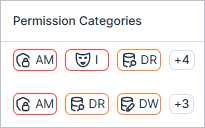
各アクセス許可をアクティビティタイプ (アクセス許可カテゴリ) にマッピングします。これらの アクセス許可カテゴリ クラウドアイデンティティに一般的な広範囲の動作パターンを反映しています。各カテゴリアイコンは、深刻度レベルに応じて色付きで表示されます。
注意: 権限カテゴリアイコンをクリックすると、カテゴリと深刻度でフィルタリングされたアクセスグラフが表示されるサイドパネルが開きます。 -
各アクセス許可カテゴリに色分けされた深刻度レベル (アクセス許可カテゴリ) を割り当てます。詳細については、 アクセス許可カテゴリリスクレベル 参照してください。
-
特定のアクセス許可カテゴリのリスクレベルと環境内のアイデンティティの全体的な文脈の両方を考慮して、全体的なリスクレベルをアイデンティティに割り当てます。
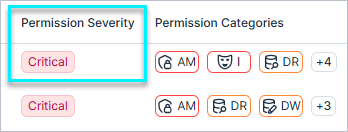
詳細については、 アイデンティティインテリジェンス を参照してください。過剰なアクセス許可のコンテキスト内でのこの計算方法については 過剰なアクセス許可 参照してください。
アクセス許可カテゴリ
| カテゴリ | 説明 |
|---|---|
| データ読み取り (DR) | データベース、バケット、シークレット、暗号化などに保存されているデータを表示できます。 |
| データ書き込み (DW) | クラウドサービスまたはアプリケーションのデータを追加または変更する権限を付与します。 |
| インフラストラクチャ書き込み (IW) | インフラリソースを作成、変更、削除できます。 |
| アクセス管理 (AM) | ユーザー、ロール、リソースのアクセス許可やポリシー (IAM など) を変更できます。 |
| なりすましI | 他のロールまたはアイデンティティを引き受けることができます。 |
| インフラに関する記事 (IR) | インフラリソース (VM、ネットワーク、サービスなど) の設定およびメタデータを表示できます。 |
| インフラストラクチャの起動 (II) | 関数の呼び出し、コンテナの実行、ジョブ/ワークフローのトリガーを含みます。 |
アクセス許可カテゴリリスクレベル
[アイデンティティインテリジェンス] ページと [過剰なアクセス許可] ページの両方の表で、これらのカテゴリには色分けされた深刻度レベルが割り当てられ、特定のアイデンティティに割り当てられたアクセス許可から検出された潜在的なリスクを反映します。
- 重要度最高。管理者権限を持った、または管理者に権限を昇格できるアイデンティです。
- 重要度高。機密性の高いリソースまたは広範なリソースに対する次のアクションを実行するアクセス許可を持つ ID です。1) データの読み取り、2) リソースの破壊、3) アクセス許可の付与。
- 重要度中広範囲のリソースに限定的な影響を与えるアクセス許可を持つアイデンティ
- 重要度低。限られた数の機密でないリソースに対して限定的な影響を及ぼすアクセス許可を持つアイデンティティ。
以下のスクリーンショットの例では、次のカテゴリごとにさまざまなリスクレベルが割り当てられたアイデンティティを確認できます。
- なりすましI重要度最高
- データの読み取り (DR): 重要度高
-
インフラストラクチャ書き込みIW重要度中