アクセス許可クエリ
すべてのクラウドアイデンティティにわたって柔軟で詳細なクエリを実行し、付与されているアクセス許可に関連する重要な問題を迅速に明らかにします。広範で直感的なフィルターにより、探している対象を迅速かつ簡単に見つけることができます。特定のクエリを実行すると、アイデンティティのオリジネータ 、関連するアクセス許可、アイデンティティがアクセスできるリソースなど、関連するさまざまなコンテキスト情報を表示できます。
たとえば、次を検索できます。
- 無制限のリソーススコープを持つ、本番アカウントでアクセス許可を持つ非本番アカウントのアイデンティ。
- 特定のアイデンティティがオブジェクトを削除するアクセス許可を持つストレージバケット。
- 特定のリソース ID に対するデータ読み取りアクセス許可を持つユーザーを特定します。
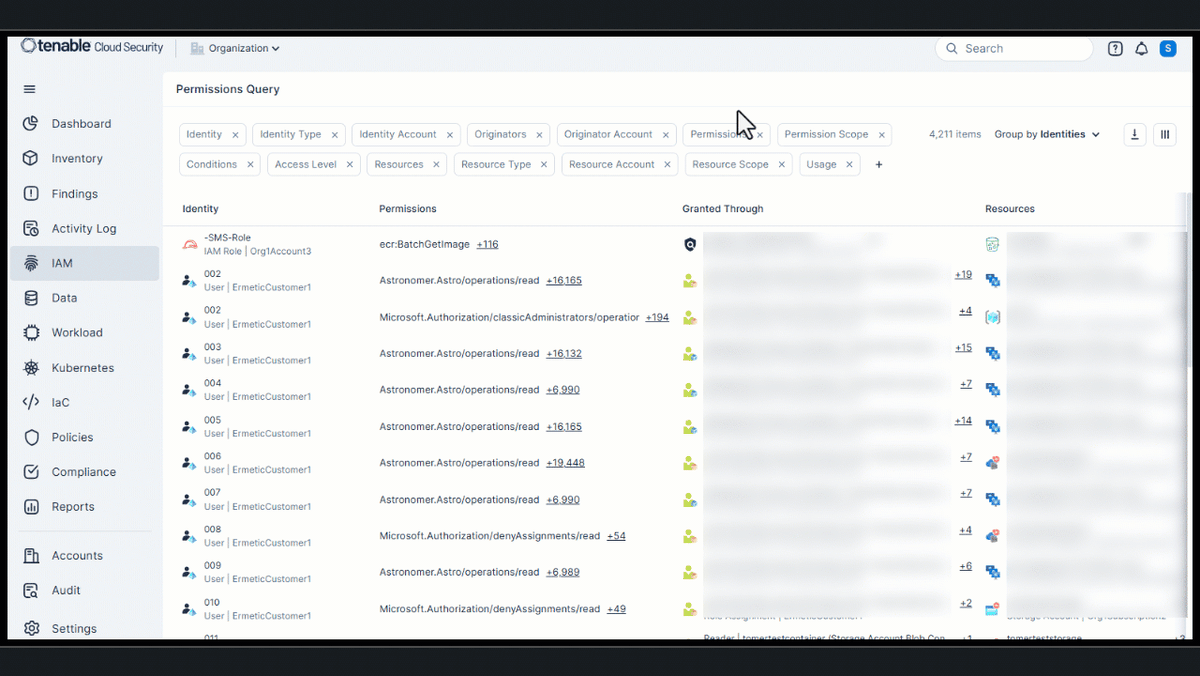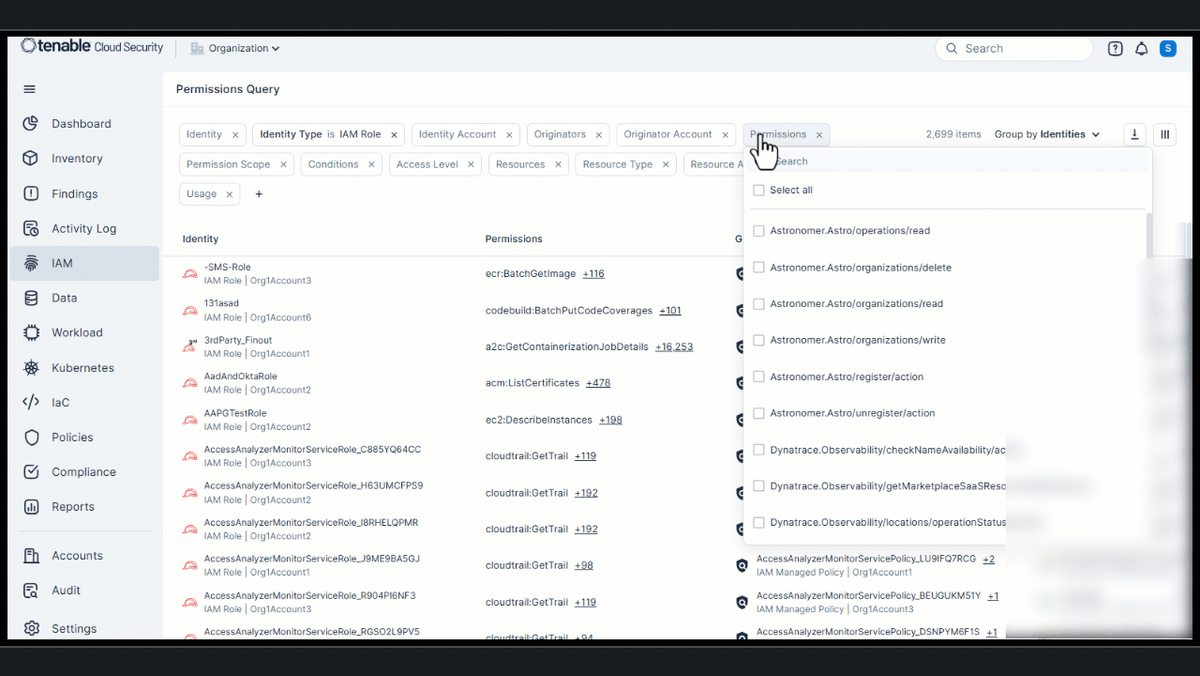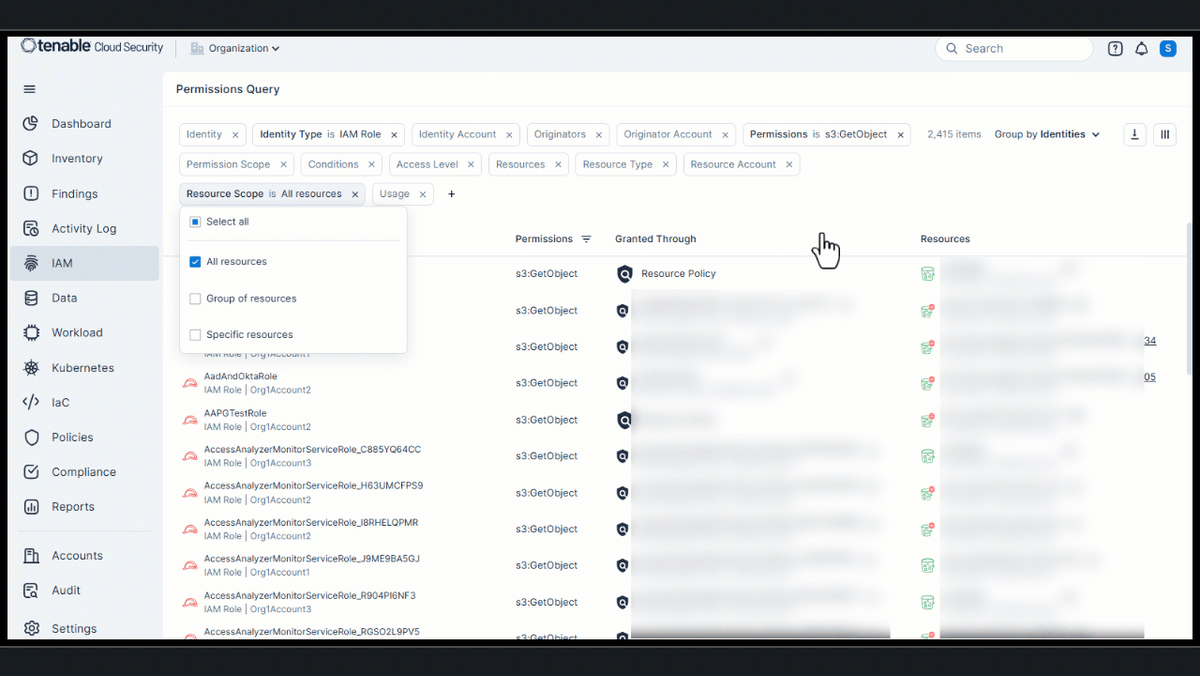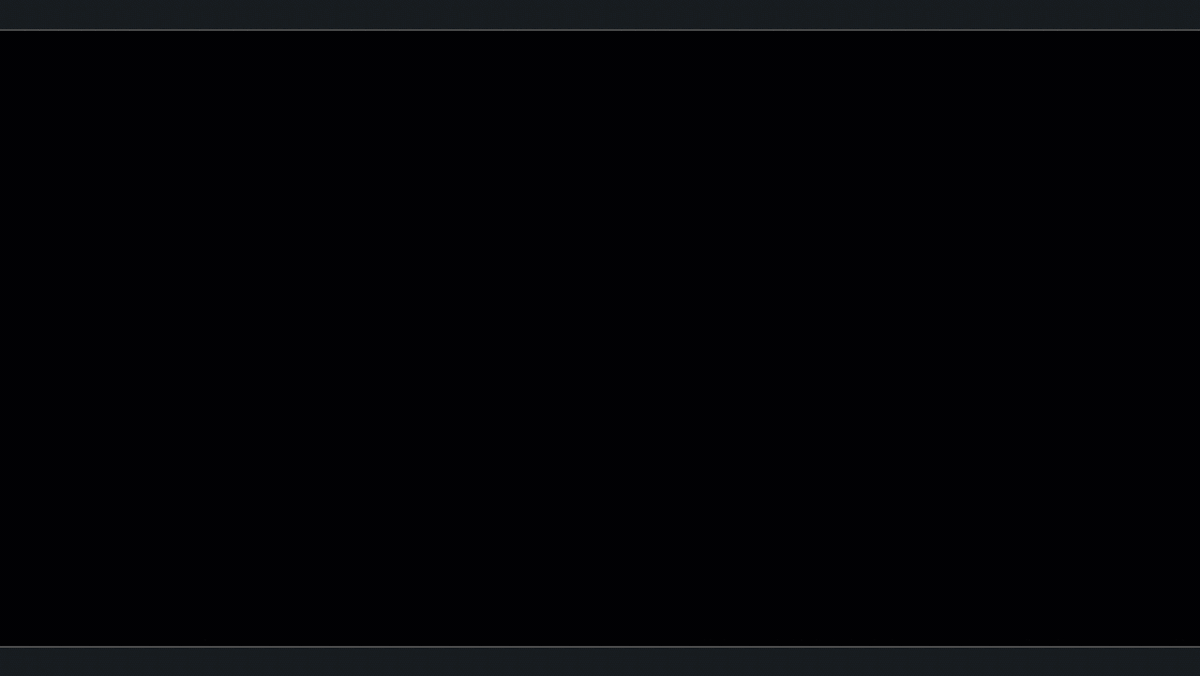
アクセス許可クエリの実行
アクセス許可をクエリするには
-
Tenable One Cloud Exposure コンソールで、 [調査] > [IAM] > [アクセス許可クエリ] をクリックします。
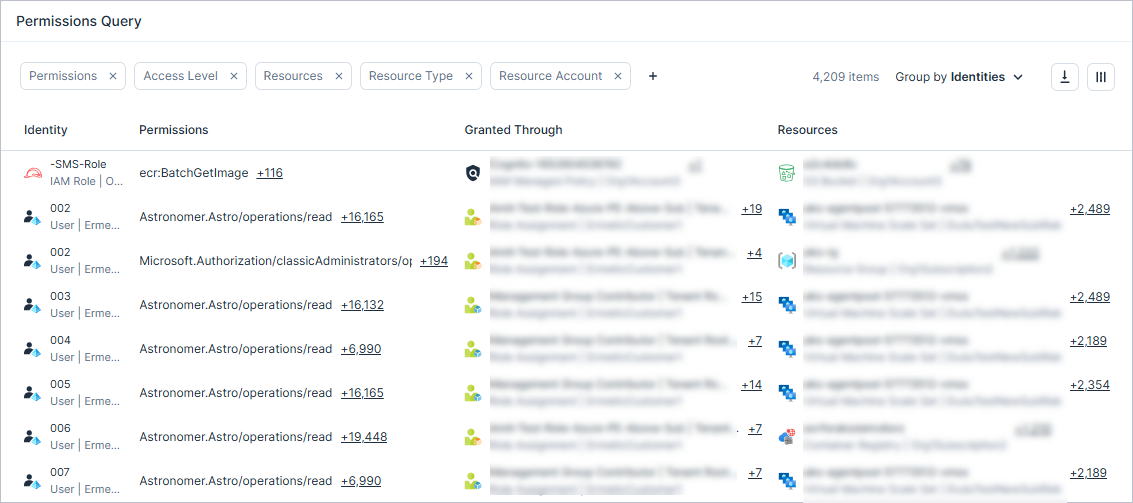
- [アイデンティティ] または [リソース] でグループ化 するかどうかを選択すると、検索のフォーカスをアイデンティティからリソースにピボットできます。
-
テーブル内のデータをフィルタリングし、表示可能なデータの範囲を変更します。テーブルで使用可能なデータに関する詳細については、 アクセス許可クエリのテーブルのフィールド を参照してください。たとえば、いくつかの特定のユースケースに対処したり、お客様の環境に関連性の高いクエリのヒントを与えたりする可能性のある、いくつかのサンプルクエリを以下に示します。
- アイデンティティタイプ: IAM Role ;権限 s3:GetObject ;リソーススコープ All resources
- アイデンティティタイプ: IAM User ;アイデンティティラベル No MFA 。権限カテゴリ: Data Read ;リソーススコープ All resources
- 権限カテゴリ: Data Read ;リソースラベル PII/Highly Confidentialインベントリ (プロパティとラベル)
- アクセス許可サービス別 : Amazon API Gateway ;条件 Without
- アイデンティティタイプ: Managed Identity;アクセスレベル: Cross Account
クラウドサイバーエクスポージャーでのデータのフィルタリングに関する詳細については、 データのフィルタリング参照してください。
-
一部のアイデンティティには、複数のリソースまたはポリシーが関連付けられている場合があります。エントリの横にある数字をクリックして、関連するすべてのエンティティの検索可能なリストを表示します。
- リソースの詳細の表示 それに関する詳細な情報を表示します。
- クエリデータをエクスポートするには、表の右上にある [エクスポート] ボタンをクリックします。データは、テーブルに適用されている現在のフィルターに従ってエクスポートされます。複数のエントリがある項目の場合、エクスポートされるファイルには最大で 100 のエントリが表示されます。
アクセス許可クエリのテーブルのフィールド
次のフィールドを使用して、アクセス許可クエリページの表のデータをフィルタリングできます。
| 縦棒 | 説明 |
|---|---|
| アイデンティティ | アイデンティティの名前名前の下には、リソースのタイプとアカウント名が表示されます。 |
| アイデンティティタイプ | アイデンティティのタイプ |
| アイデンティティアカウント | そのアイデンティティが属するアカウント。 |
| アイデンティティラベル | 手動で、タグに基づいて自動で、またはシステムによって適用されたかに関わらず、 クラウドサイバーエクスポージャーのアイデンティティに適用されるラベルです。詳細については、 ラベルのリソースへの適用 参照してください。 |
| オリジネータ | クラウド ID (IAM ユーザー / ロール、IdP ユーザー、またはコンピューティングリソース) は、アクセス許可を直接付与されるのではなく、問題の ID を推測し、推測したアイデンティティのアクセス許可を使用して実行することができます。たとえば、マネージド ID を使用してアクティビティを実行する Azure 仮想マシンや、アクションを実行するために AWS で IAM ロールを引き受ける Azure AD ユーザーなどがあります。 |
| オリジネータアカウント | が オリジネータ 所属するアカウント。 |
| オリジネータタイプ | の オリジネータリソースカテゴリ。 |
| アクセス許可 | アイデンティティに付与されているすべてのアクセス許可のリスト。これにより、特定のリソースにアクセスできます。テーブルに複数のアクセス許可がある場合、エントリの横にある数字をクリックすると、すべてのアクセス許可について検索可能なリストが表示されます。 |
| アクセス許可 (サービス別) | サービスによって表のアクセス許可をフィルタリングします。たとえば、条件のないアイデンティティに付与されたすべての API ゲートウェイサービスのアクセス許可を検索できます。 |
| アクセス許可範囲 |
ポリシー経由でアイデンティティに付与されたアクション / アクセス許可の範囲:
|
| アクセス許可カテゴリ | クラウドアイデンティティに共通の広範囲の動作パターンを反映する、アクセス許可 / のアクティビティカテゴリ。詳細については、 アクセス許可の分析とリスクレベル 参照してください。 |
| リソース | アイデンティティがアクセスできるすべてのリソースのリストテーブルに複数のリソースがある場合、エントリの横にある数字をクリックすると、すべてのリソースについて検索可能なリストが表示されます。 |
| IAM アクセス |
リソースに付与されるアクセスの範囲。 可能な値 :
各値の定義は、クラウドプロバイダーによって異なります。詳しくは、 [アクセスレベル] を参照してください。 |
| リソースタイプ | リソースのリソースカテゴリ。 |
| リソースアカウント | リソースが属するアカウント。 |
| リソースタグ | クラウドサービスプロバイダープラットフォームでリソースに割り当てられたタグ。 各タグは、ユーザー定義のキーと値で構成されるラベルです。 |
| リソースラベル | クラウドサイバーエクスポージャーのリソースに適用されるラベル (手動で、タグに基づいて自動で適用されるか、システムによって適用されるか)。詳細については、 ラベルのリソースへの適用 参照してください。 |
| リソース範囲 |
ポリシーで定義された、アイデンティティがアクセスできるリソースの範囲:
|
| 使用ガイドライン |
詳細については、 過剰なアクセス許可を 参照してください。 |
| 付与元 | そのアイデンティティにアクセス許可を付与するすべてのポリシーのリスト。テーブルに複数のポリシーがある場合、エントリの横にある数字をクリックすると、すべてのポリシーについて検索可能なリストが表示されます。 |
| 条件 | ポリシーに、ポリシーが有効になるタイミングを指定する条件が含まれているかどうか。たとえば、AssumeRole のような機密度の高いアクセス許可は、条件なしで付与される場合があります。 |