インベントリ (プロパティとラベル)
リソースに適用できる カスタムプロパティを管理する と ラベルを管理する を追加して、次の操作を行います。
- リスク評価の追加コンテキストを追加します。
- 過剰なアクセス許可やネットワークの露出 (ラベル) などの要素と相関関係を取れるようにすることで、環境をさらに強化することができます。
- Tenable One Cloud Exposure (カスタムプロパティ) で特定の検出結果が作成された場合、リソースの所有者に通知を送信します。
たとえば、機密度の高いバケットやデータベース、または脆弱性のあるインスタンスにラベルを適用できます。
カスタムプロパティを管理する
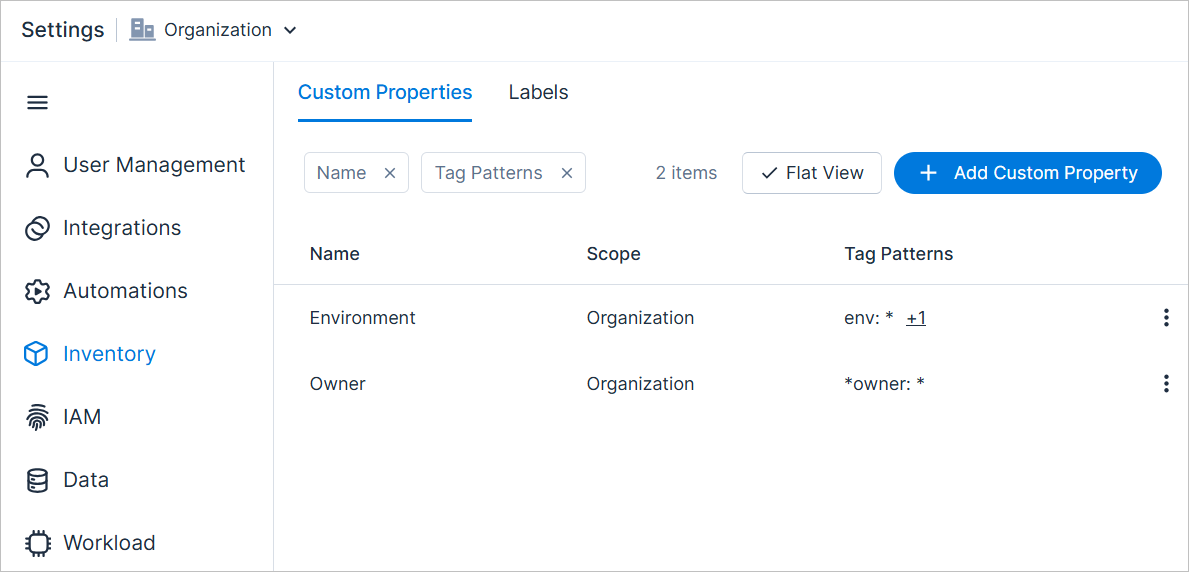
カスタムプロパティは、クラウドタグパターン (キーと値のペア) を使用して自動的に入力することも、ユーザーが インベントリのカスタムプロパティの編集ることもできます。Settings > [インベントリ] > [カスタムプロパティ] のテーブルからカスタムプロパティを管理します。
| 項目 | 説明 |
|---|---|
| 名前 | カスタムプロパティの名前。 |
| 範囲 | クラウドサイバーエクスポージャー フォルダー構造内の アカウント階層とフォルダー 。カスタムプロパティが設定された アカウントの範囲 を示します。アカウントのパスは動的であり、アカウントが別のフォルダーに移動されると変更されます。 |
| タグパターン | タグのキーまたはパターンで見つかったテキストパターンに基づくタグのキーと値のペア。0 個以上の文字を示す場合は * を使用し、単一の文字を示す場合は ? を使用します。定義したパターンに一致するキーと値のペアでタグ付けされたリソースには、カスタムプロパティが入力されます。 |
| フラットビュー | デフォルトでは、選択した範囲と親の範囲で定義されたプロパティがテーブルに表示されます。[フラット ビュー] をクリックすると、子スコープで定義されているラベルも表示されます。 |
| カスタムプロパティを作成 | 新しいカスタムプロパティを作成します。 |
| 編集 | プロパティを編集します。現在選択されている範囲で作成されたカスタムプロパティで使用できます。 |
| Delete (削除) | プロパティを削除します。現在選択されている範囲で作成されたカスタムプロパティで使用できます。 |
リソース所有者
所有者タグは、クラウドプロバイダー全体で使用され、特定のリソースの所有者とメインユーザーを示します。所有者タグには、単一のユーザーまたはグループを設定できます。
Tenable は、統合されているすべての 統合内でユーザー/グループを検索し、タグパターンに一致するエンティティを表示します。 Tenable はまず、タグパターンに基づいて一致するメールアドレスを検索します。次に、グループの場合、 Tenable は関連するグループ名を検索します。何も見つからない場合、所有者は「不明なプリンシパル」としてリストされます。
クラウドサイバーエクスポージャー では、複数の個別の所有者を 1 つのリソースに割り当てて、複雑な責任共有モデルを反映させることができます。これにより、問題の連絡は、その問題に関連のある所有者に届くようになり、アラート疲れが軽減されます。たとえば、アプリケーション所有者とプラットフォームエンジニアの両方を定義できます。
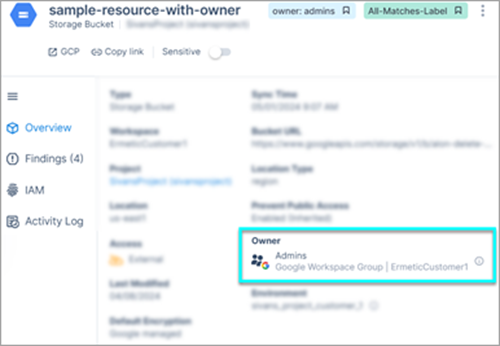
インベントリのカスタムプロパティの編集に表示されるだけでなく、次のことを行います。
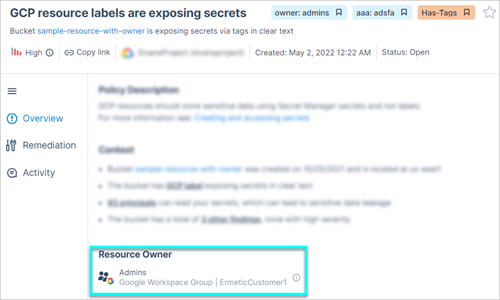
- 所有者カスタムプロパティは、所有者プロパティが適用されているリソースが関連付けられた検出結果に表示されます。
- このような検出結果をメールで共有する場合、すべてのリソースの所有者に送信することができます。詳細については、 自動化 と クラウドの検出結果 を参照してください。
- 検出結果レポートを作成するときに、リソースの所有者ごとにメールを送信することを選択すると、各リソースの所有者に自身のリソースに関連付けられた検出結果のレポートを送信することができます。
カスタムプロパティの継承
アカウントレベルやプロジェクトレベルなど、より高い組織範囲で定義されたカスタムプロパティは、その範囲内のすべてのリソースに継承されます。これにより、個別に定義することなく、多数のリソースにまたがってプロパティを効率的に適用できます。この継承メカニズムにより、コンテキスト情報で環境を強化する強力な方法が提供されます。たとえば、GCP プロジェクトに product:security-tool がタグ付けされている場合、仮想マシンなど、そのプロジェクト内のすべてのリソースが自動的に product:security-tool タグを継承します。
カスタムプロパティの追加
プロパティを作成すると、環境内で次回 データの同期と更新の頻度 されるときに、関連するリソースに反映されます。
カスタムプロパティを作成する方法
- [Settings > Inventory] > [Custom Properties] に移動します。
- 左側の組織ツリーで アカウントの範囲 を選択して、アカウントの特定のサブセットのカスタムプロパティを作成します。
- [カスタムプロパティの作成] をクリックします。
- 意味のある 名前を入力します。
-
定義するカスタムプロパティの タイプ を選択します。
- 所有者
- カスタム
- タグを使用するかどうかを決定します。
-
タグを使用している場合は、[タグキーパターン] と [タグ値パターン] を入力します。
注意:
- 0 個以上の文字を示す場合は * を使用し、単一の文字を示す場合は ? を使用します。
- デフォルトでは、値のパターンは * に設定されていますが、必要に応じて変更できます。
- 複数のパターンを追加できます。
- 定義したパターンに一致するキーと値のペアでタグ付けされたリソースには、それに応じてプロパティの値が入力されます。
- [大文字と小文字を無視 する] (大文字と小文字を同一の文字として処理する) かどうかを選択します。
- [Create] をクリックします。
コンソールでカスタムプロパティを表示する
コンソールでカスタムプロパティを確認できます (AWS、Azure、GCP の場合)。
- Explorer のフィルターおよびリレーション基準として。
- リソースの 資産インベントリのフィルタリングとして。
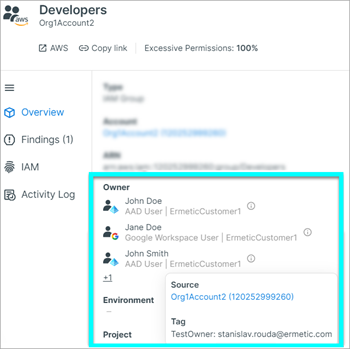
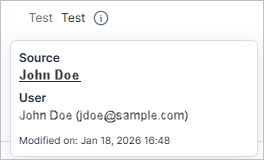
- リソースに関する詳細の取得する場合。一致した値の横に、以下を示すツールチップが表示されます。
- 自動値 (タグ)
- ソース。クラウドプロバイダーでタグが定義されているリソース/アカウント。Tenable はまず、リソース自体で定義されているタグを検索します。リソースにタグが存在しない場合は、親レベルのリソースまたはアカウントレベルで定義されたタグ Tenable 検索します。
タグ。プロパティへの入力に使用されるクラウドタグのキーと値。
- 手動の値:
ソース / ユーザー。変更を行ったユーザーの名前とメールアドレス
- 自動値 (タグ)
カスタムプロパティは、そのカスタムプロパティが カスタムプロパティの追加アカウント範囲で表示されます。
インベントリのカスタムプロパティの編集
クラウドタグとは無関係に、 クラウドサイバーエクスポージャー Inventory を介してカスタムプロパティを手動で割り当て、一括編集します。たとえば、タグ付けされていない重要な S3 バケットに所有者を即座に割り当てられます。これにより、クラウドメタデータがない場合や正しくない場合でも、クラウドプロバイダーのタグの更新に DevOps を必要とせず、正確なセキュリティ情報とルーティングを確保できます。
より高いレベルで設定されたプロパティは、特別にオーバーライドされない限り、そのスコープ内のすべてのリソースに自動的に伝播されます。
カスタムプロパティを編集する方法
- [Explore > Inventory] (インベントリの調査) に移動します。
- 関連するインベントリを検索するか、関連するページに移動します。
- 関連するリソースの横にある三点リーダーアイコンをクリックし、[カスタムプロパティの編集] をクリックします。
- 関連するプロパティを選択します。
-
[プロパティの編集] ダイアログで、次を選択します。
- 自動値 (デフォルト)。 クラウドタグパターンを介して自動的に入力される値を使用します (キーと値のペア)。
- 手動値。クラウドタグとは無関係に、値を手動で割り当てます。
-
手動値の場合は、次のいずれかを実行します。
- 1 つの値を入力します。
- Enter キーを押して複数の値を入力します (たとえば、1 つのリソースに複数のステークホルダーがある場合)。
- 空の値を使用して特定のデータをクリアするには、[空の値] ボタンをクリックします。
- [保存] をクリックします。
ラベルを管理する
次の方法でリソースに適用できるラベルを作成します。
- ラベルのリソースへの適用
- 自動適用 (タグに基づく)
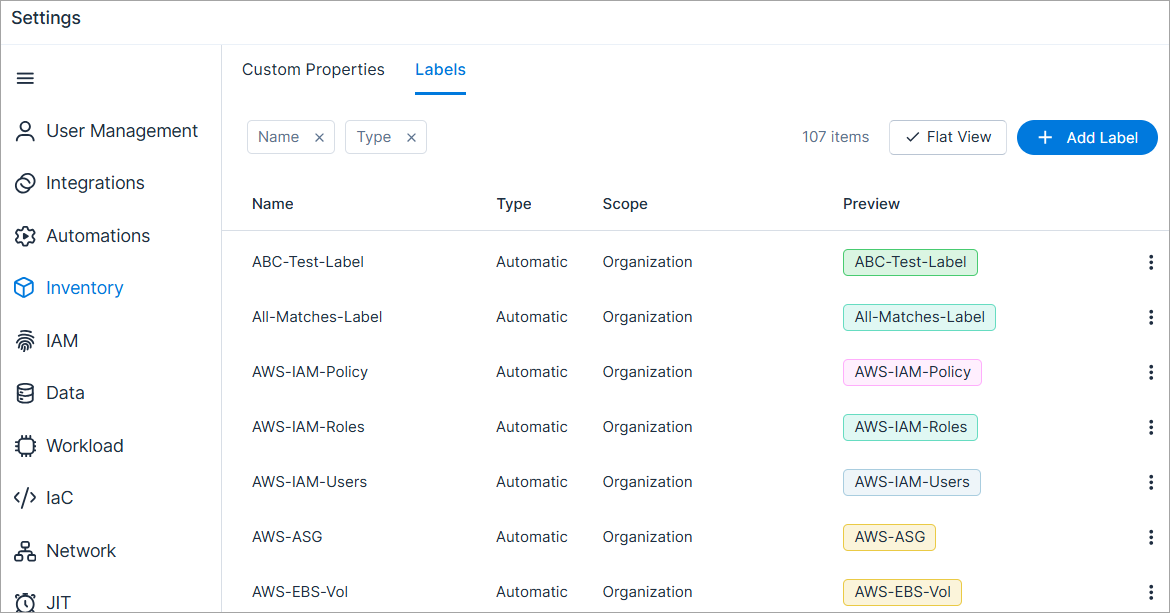
[Settings> Inventory > Labels] のテーブルからカスタムラベルを表示および管理します。
| 項目 | 説明 |
|---|---|
| 名前 | ラベルの名前。 |
| タイプ |
|
| パス | ラベルが設定されたアカウントの範囲を示す、クラウドサイバーエクスポージャー フォルダー構造内のアカウント階層とフォルダー。アカウントのパスは動的であり、アカウントが別のフォルダーに移動されると変更されます。 |
| プレビュー | ラベルがリソースに適用された後、 クラウドサイバーエクスポージャー コンソールでどのように表示されるかを示すプレビュー。ラベル名が長い場合は、プレビューの上にカーソルを合わせると完全な名前が表示されます。 |
| フラットビュー |
デフォルトでは、選択した範囲と親の範囲で定義された項目がテーブルに表示されます。[フラットビュー] をクリックすると、子の範囲で定義されている項目も表示されます。 |
| ラベルの追加 | ラベルを追加する。 |
| 編集 | ラベルを編集する。現在選択されている範囲で作成されたラベルで使用できます。 |
| Delete (削除) | ラベルを削除します。現在選択されている範囲で作成されたラベルで使用できます。 |
| ビュー | ラベルの読み取り専用ビュー。親レベルの範囲で作成されたラベルで使用できます。 |
ラベルを追加する
タグに基づいて自動ラベルを作成すると、次回環境で データの同期と更新の頻度 されるときに、関連するラベルがリソースに適用されます。
カスタムラベルを作成する方法
- Settings > [インベントリ] > [ラベル] に移動します。
- 左側の [Organization] (組織) ツリーで アカウントの範囲 を選択すると、アカウントの特定のサブセットのラベルを表示および管理できます。
- [ラベルの追加] をクリックします。
- ラベルの色を選択します。
-
定義するラベルのタイプを選択します。
- 手動ラベル。ラベル名を入力します。
- 正確なタグキーに基づく自動ラベル。タグキーを選択します。定義したキーを持つリソースには、それに応じて自動的にラベルが付けられます。
- 正確なタグキーと値に基づく自動ラベル。タグのキーと値のペアを選択し、オプションでラベルに名前を付けます。定義した特定のキーと値のペアを持つリソースには、それに応じて自動的にラベルが付けられます。
タグキーと値のパターンに基づく自動ラベル。
- ラベルに 名前を付けます。動的ラベル名を作成するには、名前に {key} や {value} のプレースホルダーを使用します。または静的な名前を入力して、単一のラベル名を使用します。たとえば、ラベル名として dynamicLabel:{value} と入力すると、タグ値が 32 である一致するリソースには クラウドサイバーエクスポージャー で dynamicLabel:32 のラベル名が付けられます。
- タグのキーまたはパターンで見つかったテキストパターンに基づいて、タグ キーと値 のペアを選択します。0 個以上の文字を示す場合は * を使用し、単一の文字を示す場合は ? を使用します。定義したパターンに一致するキーと値のペアでタグ付けされたリソースには、それに応じて自動的にラベルが付けられます。
- 大文字と小文字を区別しない (大文字と小文字を同一の文字として処理する) かどうかを選択します。
注意: 自動ラベルの場合、入力する値を空白 のみ にすることはできません。
- [作成] をクリックします。
ラベルを編集する
ラベルの色、名前、その他の詳細を変更できます。
- 自動ラベルの場合、ラベルのロジックを変更できます。たとえば、 正確なタグキーに基づく自動ラベル から、 タグキーと値のパターンに基づく自動ラベルに変更できます。
- 自動ラベルを手動ラベルに変換したり、手動ラベルを手動ラベルに変換したりすることはできません。
- 自動ラベルへの変更は、環境内で次回 データの同期と更新の頻度 ときに有効になります。
カスタムラベルを編集する方法
- >ラベルSettingsに移動します。
- 左側の [Organization] (組織) ツリーで アカウントの範囲 を選択すると、アカウントの特定のサブセットのラベルを表示および管理できます。
- 三点リーダーメニュー
 をクリックし、[編集] をクリックします。
- 必要な変更を加え、[保存] をクリックします。
組み込みシステムラベル
以下のシステムラベルは、 クラウドサイバーエクスポージャー に組み込まれており、必要に応じてリソースに自動的に適用されます。
| ラベル | 意味 |
|---|---|
| サードパーティ | サードパーティのベンダーが使用するアイデンティティ |
| Microsoft Entra ID 外部 | 別の Microsoft Entra 組織または外部 ID プロバイダーを介して認証する Microsoft Entra ユーザー |
| Microsoft Entra ID 特権 | 特権 Microsoft Entra 管理ロールが割り当てられているアイデンティティ。Microsoft では、Microsoft Entra 組み込みロールのサブセットに特権ラベルを割り当てます。他の Microsoft Entra ロールも クラウドサイバーエクスポージャー 内で特権ロールとして扱う場合は、 そのように定義できます。 |
| 管理者 |
管理者権限を持つプリンシパル
管理者ラベルが特権ラベルよりも優先される: プリンシパルは、アカウントごとにこれらのラベルを 1 つ持つことができます。ただし、プリンシパルは異なるアカウントにまたがって両方のラベルを持つことができます。たとえば、1 つのアカウントで [Admin] ラベルを保持し、別のアカウントで [Privileged] ラベルを保持するなどです。 |
| 異常 | リソースが異常な動作を実行することが確認されました |
| アクセスキー | アクティブなアクセスキーを持つアイデンティティ |
| 無効 | 無効になっているアイデンティティ |
| 過剰 | 深刻度の高い過剰なアクセス許可を持つアイデンティティ |
| ゲスト | ゲストユーザーであるアイデンティティ |
| IaC | いずれかのリポジトリでコードによって管理されるリソース。 |
| 非アクティブ | 非アクティブなアイデンティティ |
| JIT | JIT 使用資格は、このアクセス許可またはグループに対してリクエストできます |
| 認証情報なし | パスワードまたはアクティブなアクセスキーがないアイデンティティ |
| MFA なし | MFA が有効になっていないアイデンティティ |
| OS パッチ未適用 | 既知の脆弱性が多数あるバージョンのオペレーティングシステムを実行しているリソース |
| OS サポート終了 | サポート終了、または終了が近づいているバージョンのオペレーティングシステムを実行しているリソース |
| 特権 |
管理者 ラベルが 特権 ラベルよりも優先される: プリンシパルは、アカウントごとにこれらのラベルを 1 つ持つことができます。ただし、プリンシパルは異なるアカウントにまたがって両方のラベルを持つことができます。たとえば、1 つのアカウントで [Admin] ラベルを保持し、別のアカウントで [Privileged] ラベルを保持するなどです。 |
| パブリック | IAM: あらゆるアイデンティティがアクセスできるリソース ネットワーク: インターネットに直接的または間接的に公開されているリソース パブリックとしてラベル付けするには、仮想マシンが実行されている必要があります。 |
| パブリックコンピューティング | 広範囲のパブリック IP アドレスからアクセスできるコンピューティングリソースにリンクされたアイデンティティ。 |
| 機密 | 機密性の高いリソースに対する過剰なアクセス許可。 機密としてマークされているリソースとそのリソースにアクセスできるリソースに適用されます。 |
| 信頼されているサービス | 信頼できる AWS サービスによって使用 |
| 未使用 | 未使用の GCP プロジェクト |
| 脆弱性 | 重大な脆弱性があるリソース |
| 脆弱性のあるコンピューティング | 重大な脆弱性があるコンピューティングリソースにリンクされているアイデンティティ |