IAM
IAM 設定ページで次の設定を行います。
[設定] > [クラウドサイバーエクスポージャー] > [IAM]
これは Tenable One Cloud Exposureで IAM 設定を構成するためのハウツーガイドです。
- IAM 機能の概念上の概要については、 IAMを参照してください。
- 環境内のアイデンティティリスクの調査に関する方法ガイドについては、 アイデンティティインテリジェンス参照してください。
- 環境内の特権を持たないアイデンティの処理に関する方法ガイドについては、 過剰なアクセス許可参照してください。
アクセス許可使用のラーニング期間
過剰なアクセス許可と非アクティブなアイデンティティに関連するポリシーの評価に使用されるラーニング期間を設定できます。この期間は、検出結果をトリガーするまでに が経過しなければならない時間を決定します。期間の変更は、検出結果、ラベル、その他のシステム動作に影響します。 たとえば、ラーニング期間を延長した場合、以前にオープンした一部の検出結果がクローズされる可能性があります。 。次回の環境で データの同期と更新の頻度 ときに、コンソールに設定変更が適用されます。
デフォルトでは、 クラウドサイバーエクスポージャー は以下のセクションで説明されている期間を使用します。
アカウント範囲ごとに異なる学習期間を設定できます。特定のスコープに対してラーニング期間を設定する場合は、次のことに注意してください。
- デフォルトでは、子スコープは親レベルのアカウントスコープの設定値を継承します。
- 子スコープに対して独立したラーニング期間を設定した場合、継承された値はそのスコープでオーバーライドされます。
- AWS では、個別のアカウントに対して一意のラーニング期間を設定できます。Azure と GCP の場合、クラウドプロバイダーのすべてのアカウントに対してそれぞれ 1 つの学習期間を構成できます。Azure と GCP で構成された値は、Microsoft Entra ID および Google Workspace ポリシーにそれぞれ影響を与えます。詳細については、 影響を受けるポリシー を参照してください。
-
特定の範囲内で、 [有効] フィルターを使用して、その範囲に適用される実際の学習期間を表示します。たとえば、AWS の範囲内で、「サービスアイデンティティのアクセス許可使用状況の学習期間」に、ルート組織の値とは異なる値を設定したとします。この場合、名前は同じで範囲や値が異なる 2 つのエントリが表示されます。[有効] をクリックすると、ドロップダウンで選択した範囲に適用されるエントリのみが表示されます。
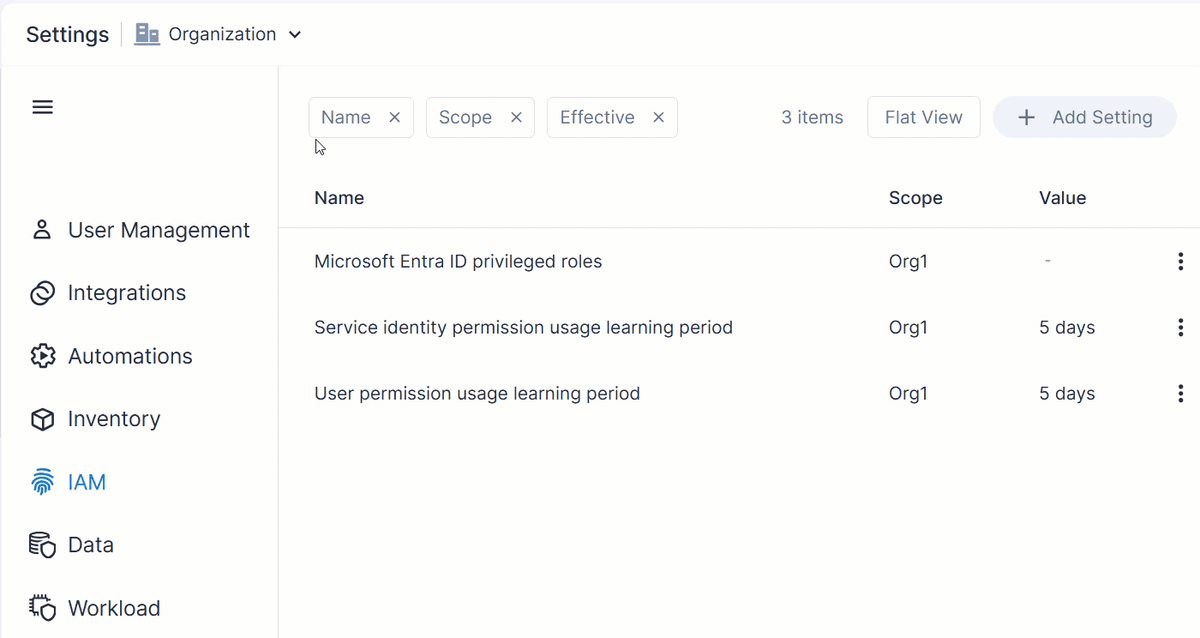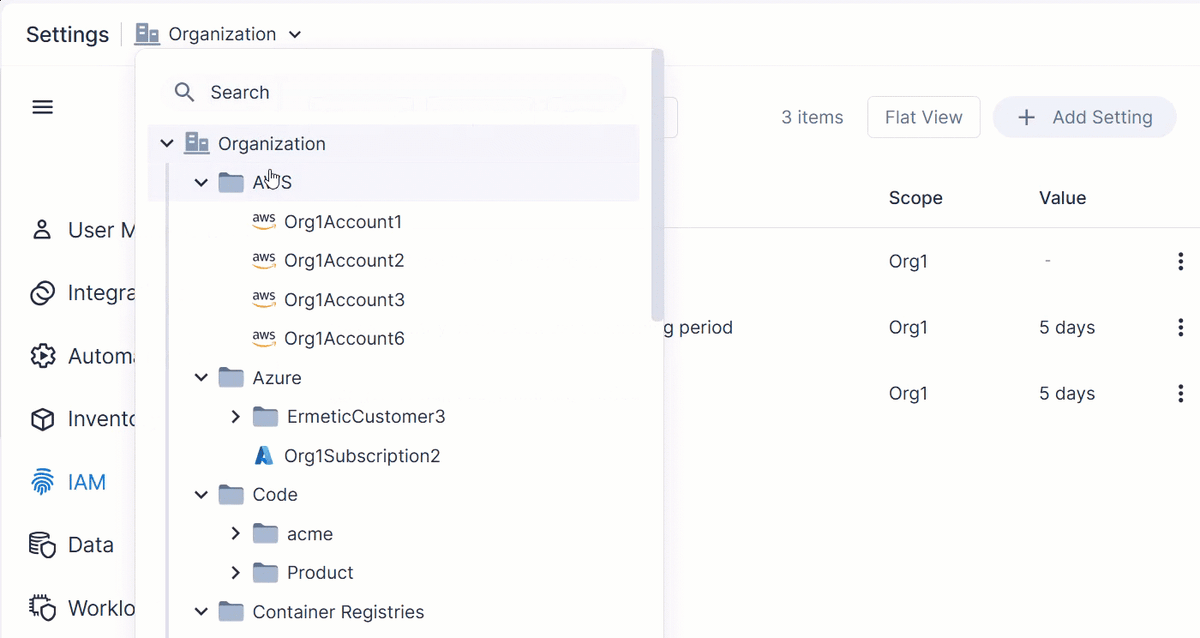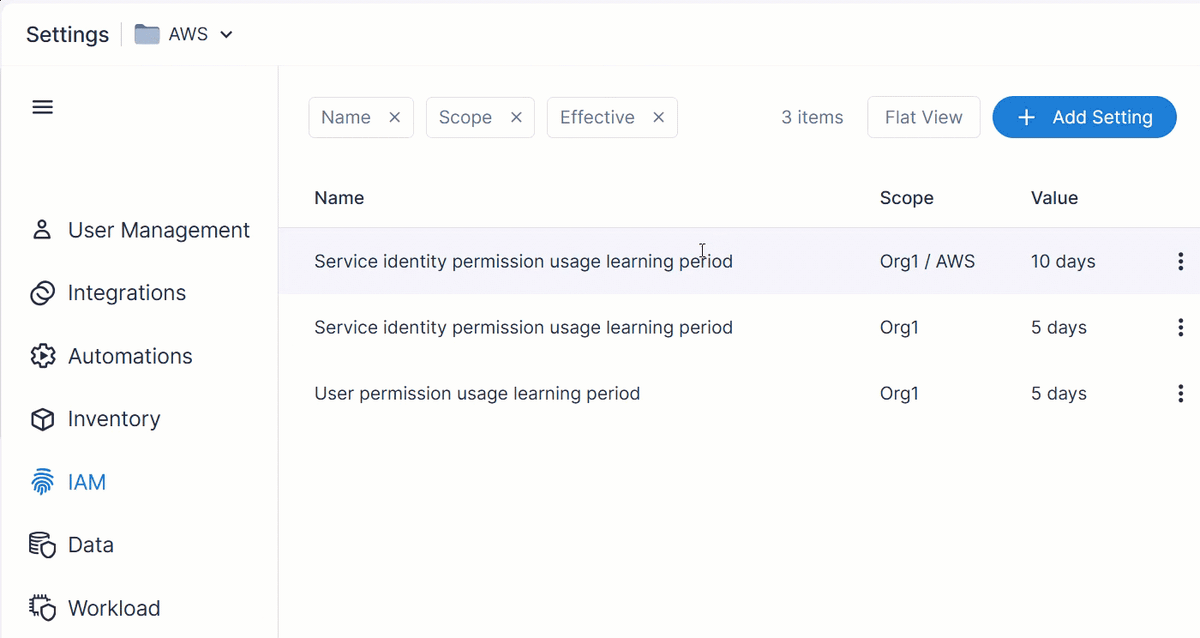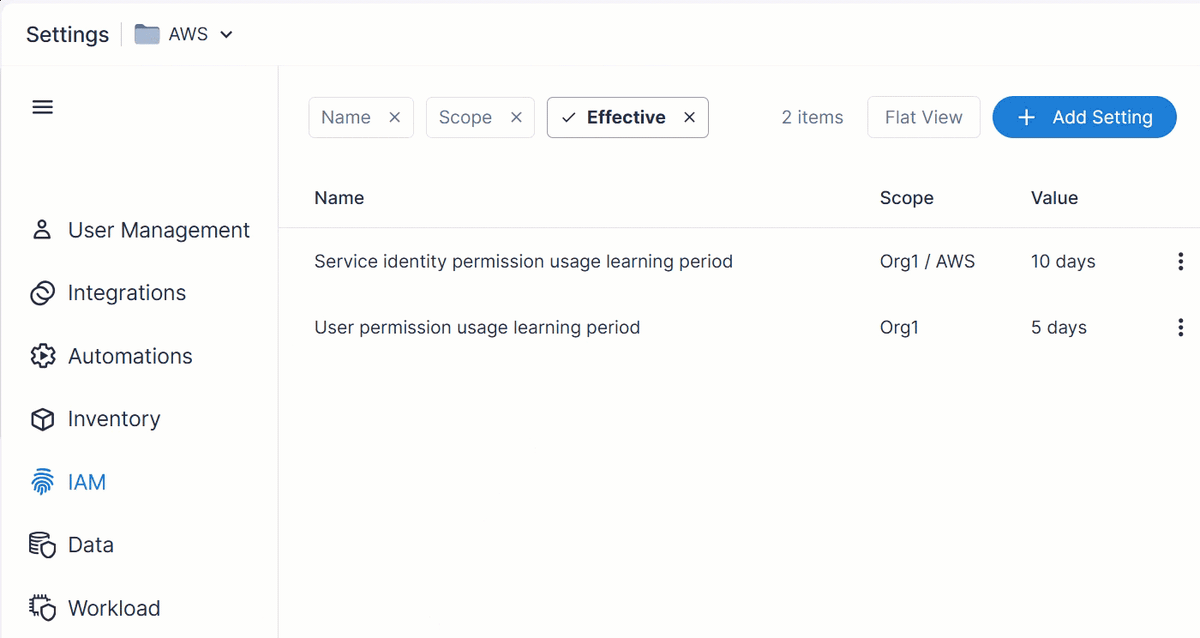
ラーニング期間を変更するには
- クラウドサイバーエクスポージャー コンソールで、 [設定] > [クラウドサイバーエクスポージャー] > [IAM] に移動します。
-
[組織] ドロップダウンで アカウント階層とフォルダー を選択して、アカウントの特定のサブセットの期間を変更します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- AWS: 個別のアカウントに対して一意の期間を設定できます。
- Azure/GCP: クラウドプロバイダーレベルでのみラーニング期間を設定できます。
-
次のいずれかを実行します。
- スコープの新しい設定を追加するには、 [設定の追加] をクリックします。
既存の設定を編集するには、必要に応じて [サービス ID] または [ユーザー アクセス許可の使用] のいずれかの横にある 3 つのドットのアイコンをクリックし、 [編集] をクリックします。
注意: 構成の編集は、[適用範囲] 列で指定された [適用範囲] に適用され、[適用範囲] ドロップダウンで選択した範囲には適用されません。
- [設定の追加/編集] ダイアログで、 日数 (1〜365) を変更してから [完了] をクリックします。
影響を受けるポリシー
次の表は、各クラウド / IdP に対して 定義されたラーニング期間 の影響を受けるリソースとポリシーを示しています。
| Cloud/IdP | ユーザー/サービス ID | 関連するアイデンティティ | 影響を受けるポリシー |
|---|---|---|---|
| AWS | ユーザー |
|
|
| サービスアイデンティティ |
|
|
|
| Azure/Microsoft Entra ID | ユーザー |
|
|
| サービスアイデンティティ |
|
|
|
| GCP/Google Workspace | ユーザー |
|
|
| サービスアイデンティティ |
|
|
Microsoft Entra ID 特権ロール
Microsoft は、Microsoft Entra のビルトインロールのサブセットに 特権ラベル を割り当てます。これらのロールは、クラウドサイバーエクスポージャー 内で特権ロールと見なされます。他の Microsoft Entra 管理ロールも特権ロールとして扱う場合は、Tenable でそのように定義できます。
(Microsoft によって、または クラウドサイバーエクスポージャー コンソールで定義されるいずれかで) 権限が定義されたロールを持つ Microsoft Entra ID:
- は、関連するポリシーを通じてそのように監視され、検出されます。
- には 、Microsoft Entra ID 権限 ラベルが割り当てられています。
Microsoft Entra 管理ロールを特権として追加するには
- クラウドサイバーエクスポージャー コンソールで、 [設定] > [クラウドサイバーエクスポージャー] > [IAM] に移動します。この構成は、グローバルの組織範囲でのみ使用でき、子の範囲では使用できません。
- [ロールの追加] をクリックし、以下を入力します。
- 名前。 クラウドサイバーエクスポージャーに表示されるロールの名前。
テンプレート ID。Azure ポータルで ID を見つけるには、 [Microsoft Entra ID] > [ロールと管理者] に移動し、ロールをクリックし、[管理] で [説明] をクリックします。
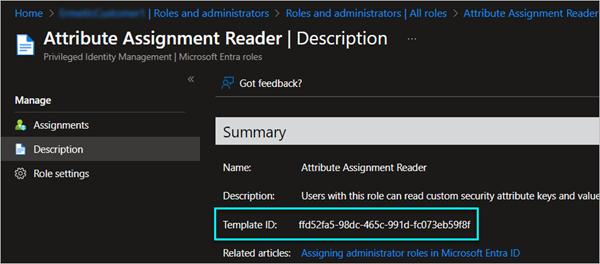
- [追加] をクリックします。
- 以前に追加されたロールは 編集 または 削除 できます。