最小権限ポリシーの生成とロール
クラウドのアイデンティティとリソース用のきめの細かいオンデマンドポリシーを作成し、最小権限ポリシーを生成してセキュリティのベストプラクティスを実施します。これらのポリシーでは、必要なタスクの実行に必要なアクセス許可のみを付与するため、過剰なアクセスのリスクを軽減できます。AWS、Azure、GCP のいずれを使用しているかにかかわらず、この機能を使用すると、リソースのアクティビティと設定に基づいて、カスタマイズされた AWS: 最小権限ポリシーの生成 、 または Azure または GCP のカスタムロール を生成できます。アクセス許可を調整することにより、組織は運用効率を維持しながら、セキュリティ標準に準拠することができます。
サポートされているリソースに対して最小権限ポリシーを生成できます。
AWS: 最小権限ポリシーの生成
アイデンティティやリソースについて、オンデマンドのきめ細かいポリシーを生成し、必要なタスクの実行に必要な最小権限を付与します。
開発者が開発環境で作業する際、通常は広範なアクセス許可から開始し、ワークロードが落ち着くにつれて、実際に使用されるサービス、リソース、アクションのみのアクセス許可に縮小していきます。これにより、ワークロードが開発環境から本番環境に移行される際、セキュリティのベストプラクティスに沿ったポリシーを適用できます。
必要な Tenable One Cloud Exposure ユーザーロール: オンデマンドポリシーの生成は、ユーザーやロールの作成から 24 時間後に利用可能になります。この機能を使用するにはコ ラボレータ または 管理者 ロールが必要です。
[Identity Intelligence] (アイデンティティインテリジェンス) ページ ([IAM] > [Identity Intelligence] の調査>) でも最小権限ポリシーを生成することができます。
最小権限ポリシーを生成する方法
- 資産インベントリの表示。
- クラウドサイバーエクスポージャーコンソールで、[インベントリ] をクリックします。
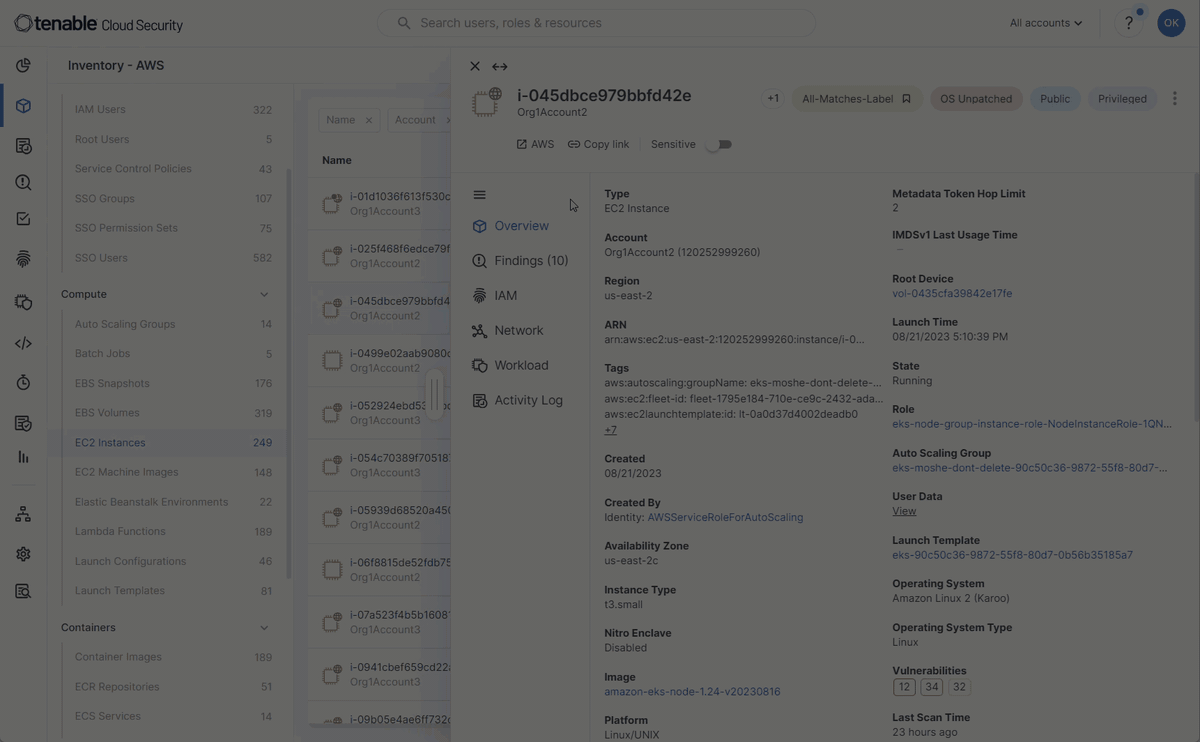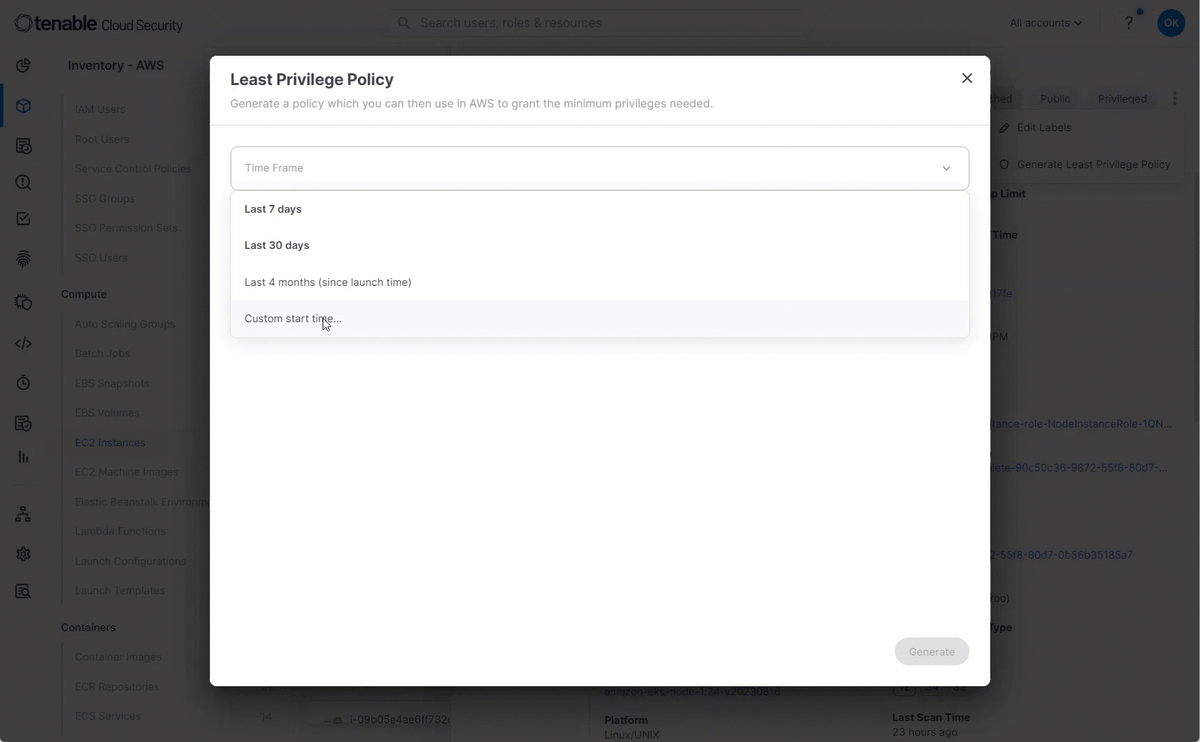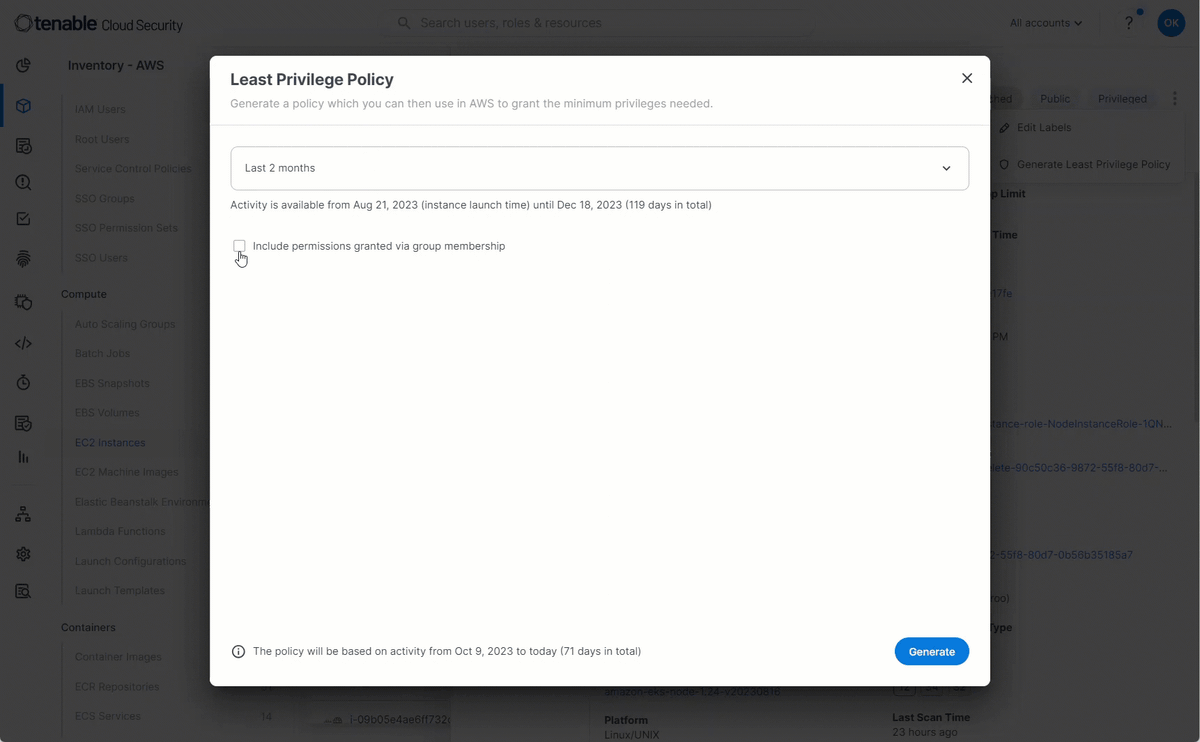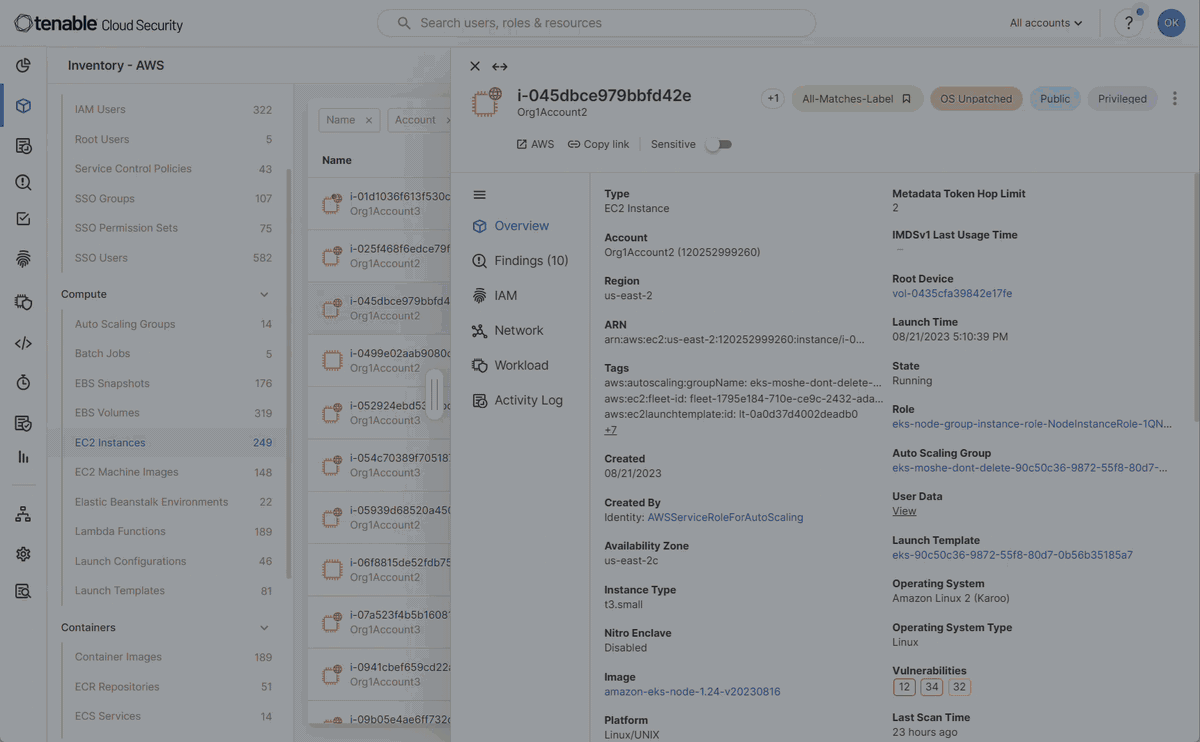
- [Inventory] (インベントリ) ビューで、AWS サポートされているリソース タイプのいずれかを選択します ( IAM ロール や EC2 インスタンスなど)。
- 関連するリソースをクリックしてドリルダウンします。
-
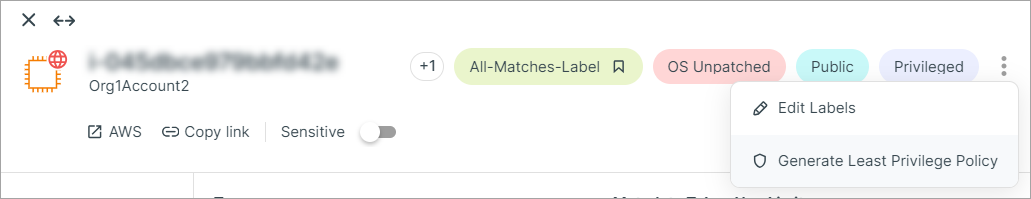
三点リーダーアイコンをクリックし、[最小権限ポリシーの生成] をクリックします。
-
学習期間の日付範囲を指定します。利用可能な日付の範囲は、ユーザーやロールが作成された日時、または EC2 インスタンスの起動日時によって異なります。また、[カスタム開始時刻] を選択することもできます。これにより、定義された開始日から現在の日付までのデータに基づいてポリシーが作成されます。リソースのアクティビティログがどの程度最新のものであるかを示すインジケーターが表示されます。リソースの
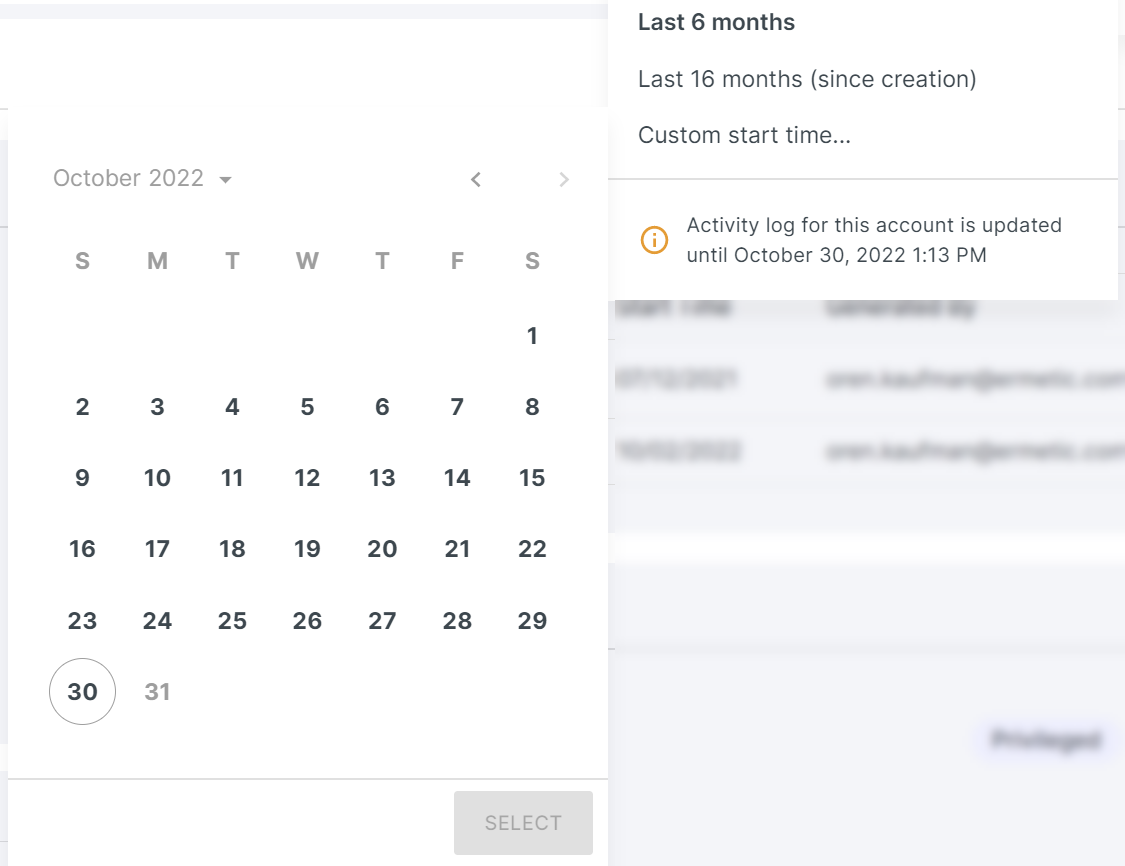
日付を選択すると、クラウドサイバーエクスポージャー は、選択した日付範囲のアクティビティに基づいて最小権限ポリシーを生成します。
- グループメンバーシップ経由で付与されたアクセス許可を含めるか、無視するか (デフォルト) を選択します。
- ワイルドカードの代わりに特定のリソースを使用するかどうかを選択します。詳細については 、「リソース粒度」 を参照してください。
- 必要に応じて、ポリシーをコピーまたはダウンロードします。
AWS リソース粒度
AWS では、すべてのサポート対象サービスに対して常にワイルドカードを使用する代わりに、特定のリソースを含むポリシーを生成できます。
AWS: 最小権限ポリシーの生成を生成するときに、[ワイルドカードの代わりに特定のリソースを使用する] オプションを選択できます。このオプションでは、ポリシーの特定のリソースを含めるためにリソース粒度を使用します。生成されたポリシーには、 リソース粒度でサポートされているリソース リストのリソースを含めることができます。
リソース粒度によって、 AWS の文字制限を超えるポリシーが作成される可能性があることに注意してください。このポリシーをアタッチしても、新しいリソースへのアクセスは許可されません。新しいリソースへのアクセスを許可する必要がある場合は、このオプションを選択せずにワイルドカードを使用することをお勧めします。
リソース粒度でサポートされているリソース
Tenable は、次の AWS サービスで最も重要かつ一般的なリソースをサポートしています。
- CloudFormation
- CloudTrail
- DynamoDB
- ECR
- IAM
- KMS
- S3
- Secrets Manager
- SNS
- SSM
- SSO
- STS
ユーザーまたはサービスアイデンティティの最小権限カスタムロールの生成
ユーザーまたはサービスアイデンティティ用にオンデマンドのカスタムポリシーを生成し、それを Azure や GCP で使用して、ユーザーがタスクを実行するために必要な最小権限を付与できます。
[Identity Intelligence] (アイデンティティインテリジェンス) ページ ([IAM] >> [Identity Intelligence] の調査) でも最小権限ポリシーを生成することができます。
ユーザーまたはサービスアイデンティティのカスタムロールを生成する方法
- 資産インベントリの表示。クラウドサイバーエクスポージャーコンソールで、サポートされているリソースを選択します。
- Azure: [インベントリ] > IAM をクリックし、[Azure マネージド ID] を選択します。
- Microsoft Entra ID: [Inventory] (インベントリ) をクリックし、 サポートされているリソースのいずれかを選択します。
- GCP: [イン ベントリ] > [IAM] をクリックし、[GCP サービスアカウント] を選択します。
- Google Workspace: [インベントリ] をクリックし、[Google Workspace ユーザー] を選択します。
- 関連するリソースをクリックしてドリルダウンします。
- 三点リーダーメニュー
 クリックし、[ カスタムロールの生成] をクリックします。
-
範囲 レベル を選択して、分析に含めるリソースと、アイデンティティにロールを割り当てるレベルを決定します。 次のいずれかを選択できます。
- Azure および Microsoft Entra ID:
- 管理グループ
- サブスクリプション
- リソースグループ
- GCP と Google Workspace:
- 組織
- フォルダー
- プロジェクト
選択された範囲について、その範囲またはそれ以上ですでに付与されているすべてのアクセス許可 クラウドサイバーエクスポージャー 考慮されます。それ未満の範囲で付与されていたアクセス許可は無視されます。
- Azure および Microsoft Entra ID:
- ロール学習期間の タイムフレーム を選択します。最も早い開始時間として使用できる日付は、アイデンティティが作成された日付、またはそのアイデンティティで最初にログ記録されたイベントの日付のどちらか遅い方になります。
- グループメンバーシップ経由で付与されたアクセス許可を含めるか、無視するか (デフォルト) を選択します。
- GCP と Google Workspace リソースの場合のみ: プロジェクトレベルで割り当てられた基本ロール (プロジェクト所有者など) を介して付与されたアクセス許可を含める (デフォルト) か、無視するかを選択します。
- [生成] をクリックします。カスタムロールが表示されます。ロールをコピーして使用します。
GCP および Microsoft Entra ID グループの最小権限カスタムロールの生成
オンデマンドのカスタムポリシーグループを生成して、グループが GCP および Microsoft Entra ID でタスクを実行するために必要な最小権限を付与できます。
最小権限ポリシーは、[Identity Intelligence] (アイデンティティインテリジェンス) ページ ([IAM] > [Investigation] >) でも生成できます。
グループのカスタムロールを生成する方法
- クラウドサイバーエクスポージャー コンソールで、[リスク>クラウドの検出結果] に移動します。
-
次のいずれかで表を絞り込みます。
- GCP: プロジェクトポリシーで ワークスペースグループGoogle過剰な権限を持つ。
- Microsoft Entra ID: サブスクリプションポリシーで過剰な権限を持つ Microsoft Entra ID グループ。
- 結果の表で、最小権限のカスタムロールを作成する検出結果をクリックします。検出結果の詳細のサイドペインが開きます。
-
[修正] で、[新しいロール経由] タブをクリックします。
注意: [Via New Roles] タブは、ロールを置き換える必要がある場合にのみ表示されます。ロールに置換が必要ない場合は、修正手順のみが表示されます。 - 修正手順で、カスタムロールのリンクをクリックします。
- 範囲レベルを選択します。
- グループメンバーシップ経由で付与されたアクセス許可を含めるか、無視するかを選択します。
- プロジェクトレベルで割り当てられた基本ロール (プロジェクト所有者など) を介して付与されたアクセス許可を含める (デフォルト) か、無視するかを選択します。
- [生成] をクリックします。カスタムロールが表示されます。ロールを[Copy] (コピー) して使用します。
サポートされているリソース
次のリソースタイプがサポートされています。
-
AWS
- IAM ユーザー
- IAM ロール
- EC2 インスタンス
- Lambda 関数
- DynamoDB
-
Azure
- マネージド ID
-
Microsoft Entra ID
- ユーザー
- アプリケーション
-
GCP
- サービスアカウント
- Google Workspace グループ
- Google Workspace グループ (外部)
-
Google Workspace
- ユーザー