データリソースのアカウント内スキャン
注意: この機能は、Cloud Vulnerability Management ライセンスでは使用できません。
データスキャンが Tenable One Cloud Exposure によってホストされているマシンで実行される標準のデプロイメントの代わりに、 Tenable はアカウント内データスキャンもサポートしています。このスキャンはお使いの環境で (専用アカウントを使用して) 実行され、データが環境外に出ることはありません。
サポートされているすべてのリソースタイプを表示し、アカウント内スキャンがサポートされているかどうかを確認するには、「 サポートされているリソースとスキャン方法」を参照してください。
アカウント内直接スキャン
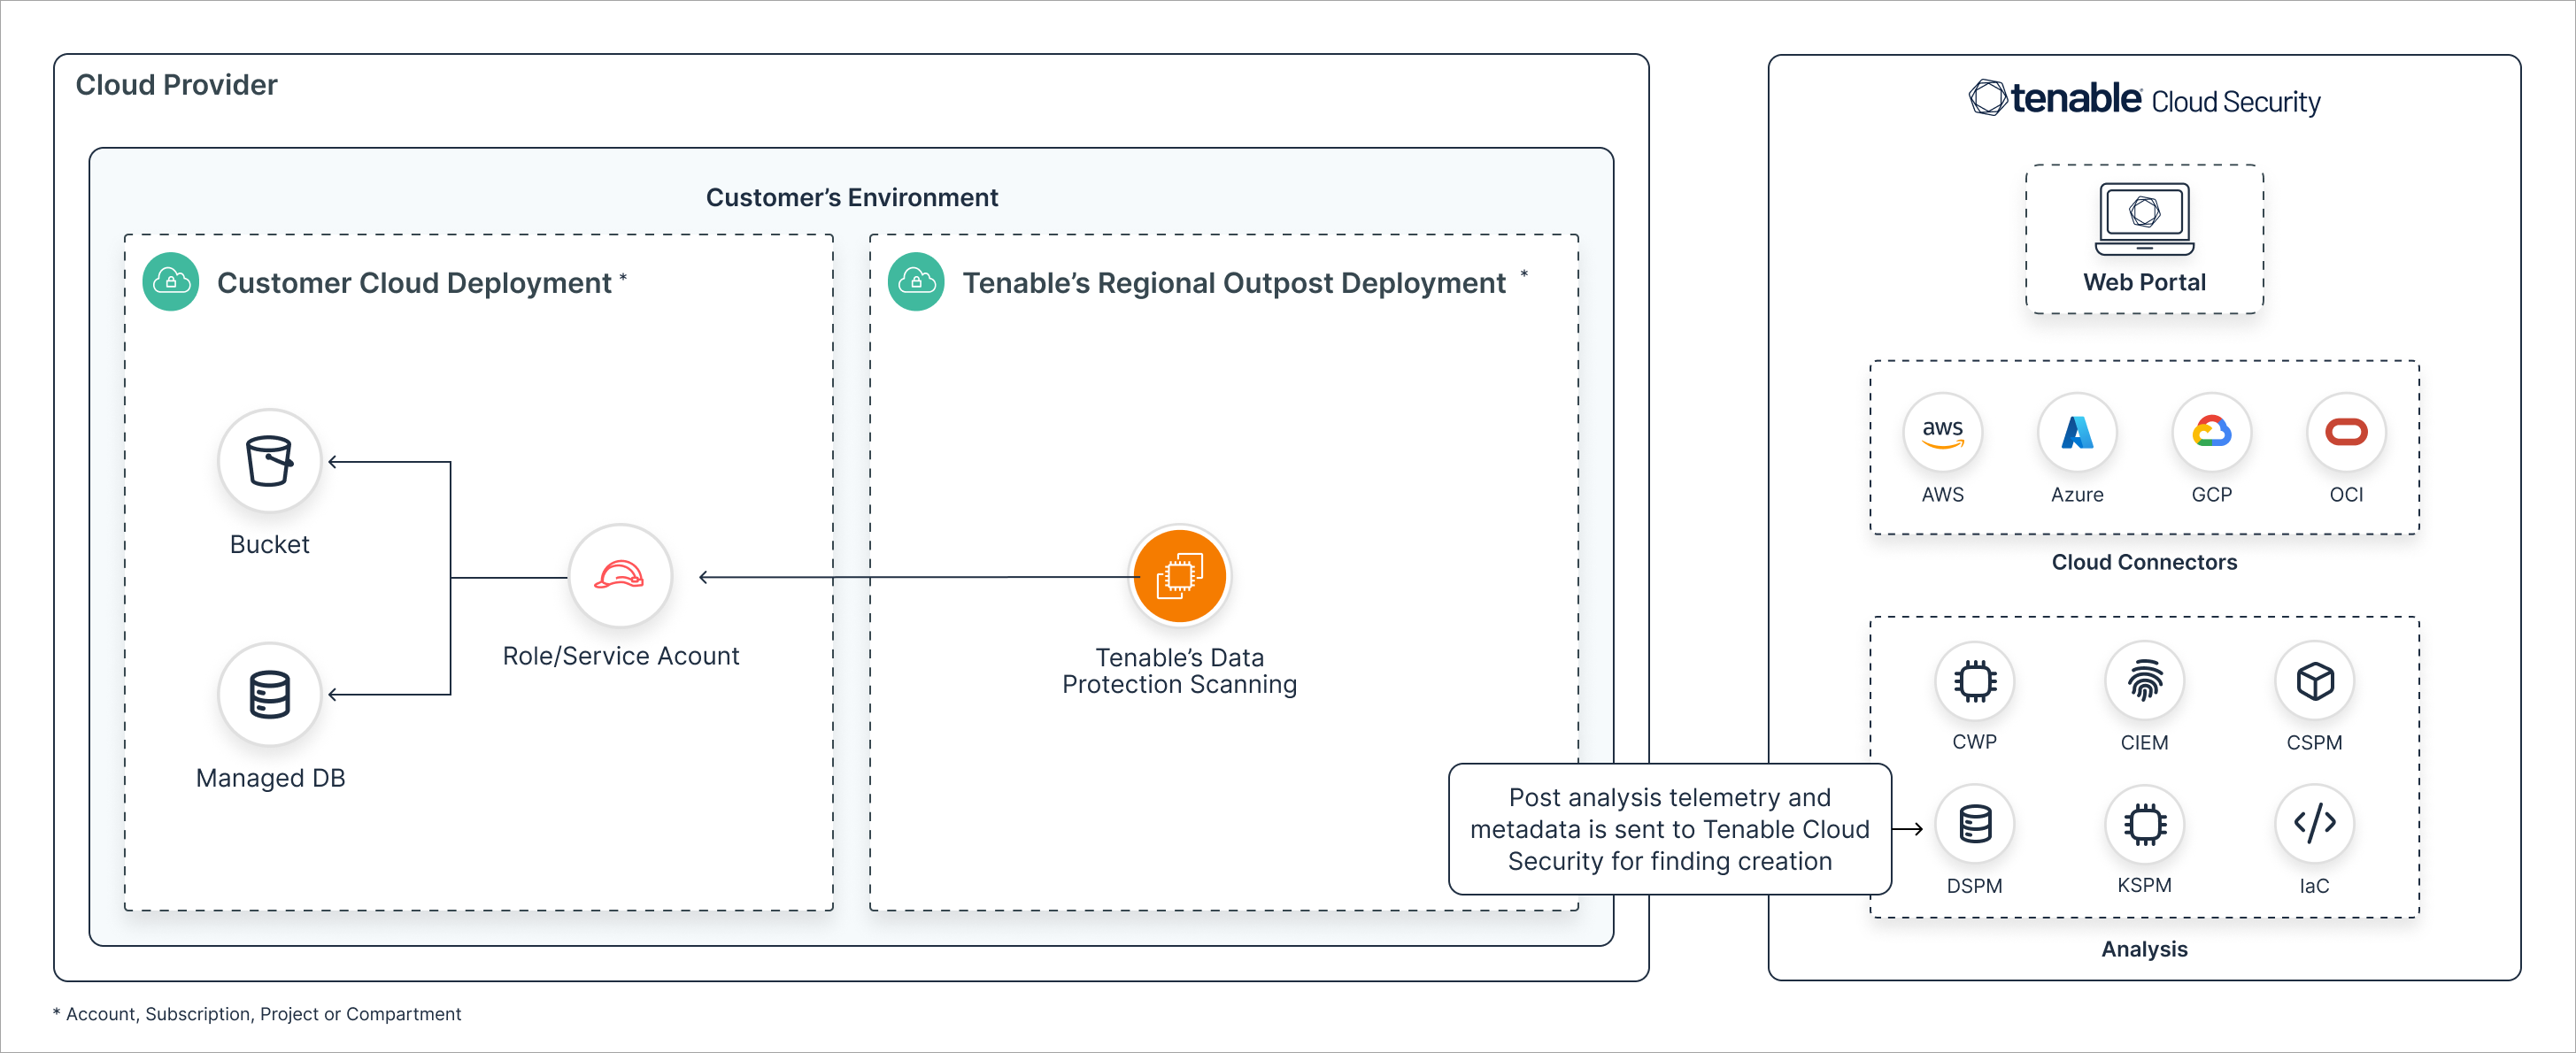
クラウドサイバーエクスポージャー は、スキャン目的で API を利用してクラウドリソースに接続します。
- 付与されたロール/サービスアカウントを利用して、 Tenable のアカウント内アウトポストはオブジェクト (バケット内) とテーブル (マネージドデータベース内) をスキャンし、データを機密性の高いデータタイプに分類します。
- テレメトリとメタデータ (特定のデータタイプの存在と場所) はアウトポストで収集され、グローバル クラウドサイバーエクスポージャー プラットフォームに送信されますが、機密データが他の場所に保存される ことはありません 。
- オブジェクトやテーブルにセンシティブデータが存在すると、それらのオブジェクトやテーブルが検出されたリソースに関連する検出結果の深刻度に影響を与えます。
次の図では、サポートされているすべてのクラウドプロバイダーに関する直接アカウント内スキャンのワークフローを示しています。
間接アカウント内スキャン
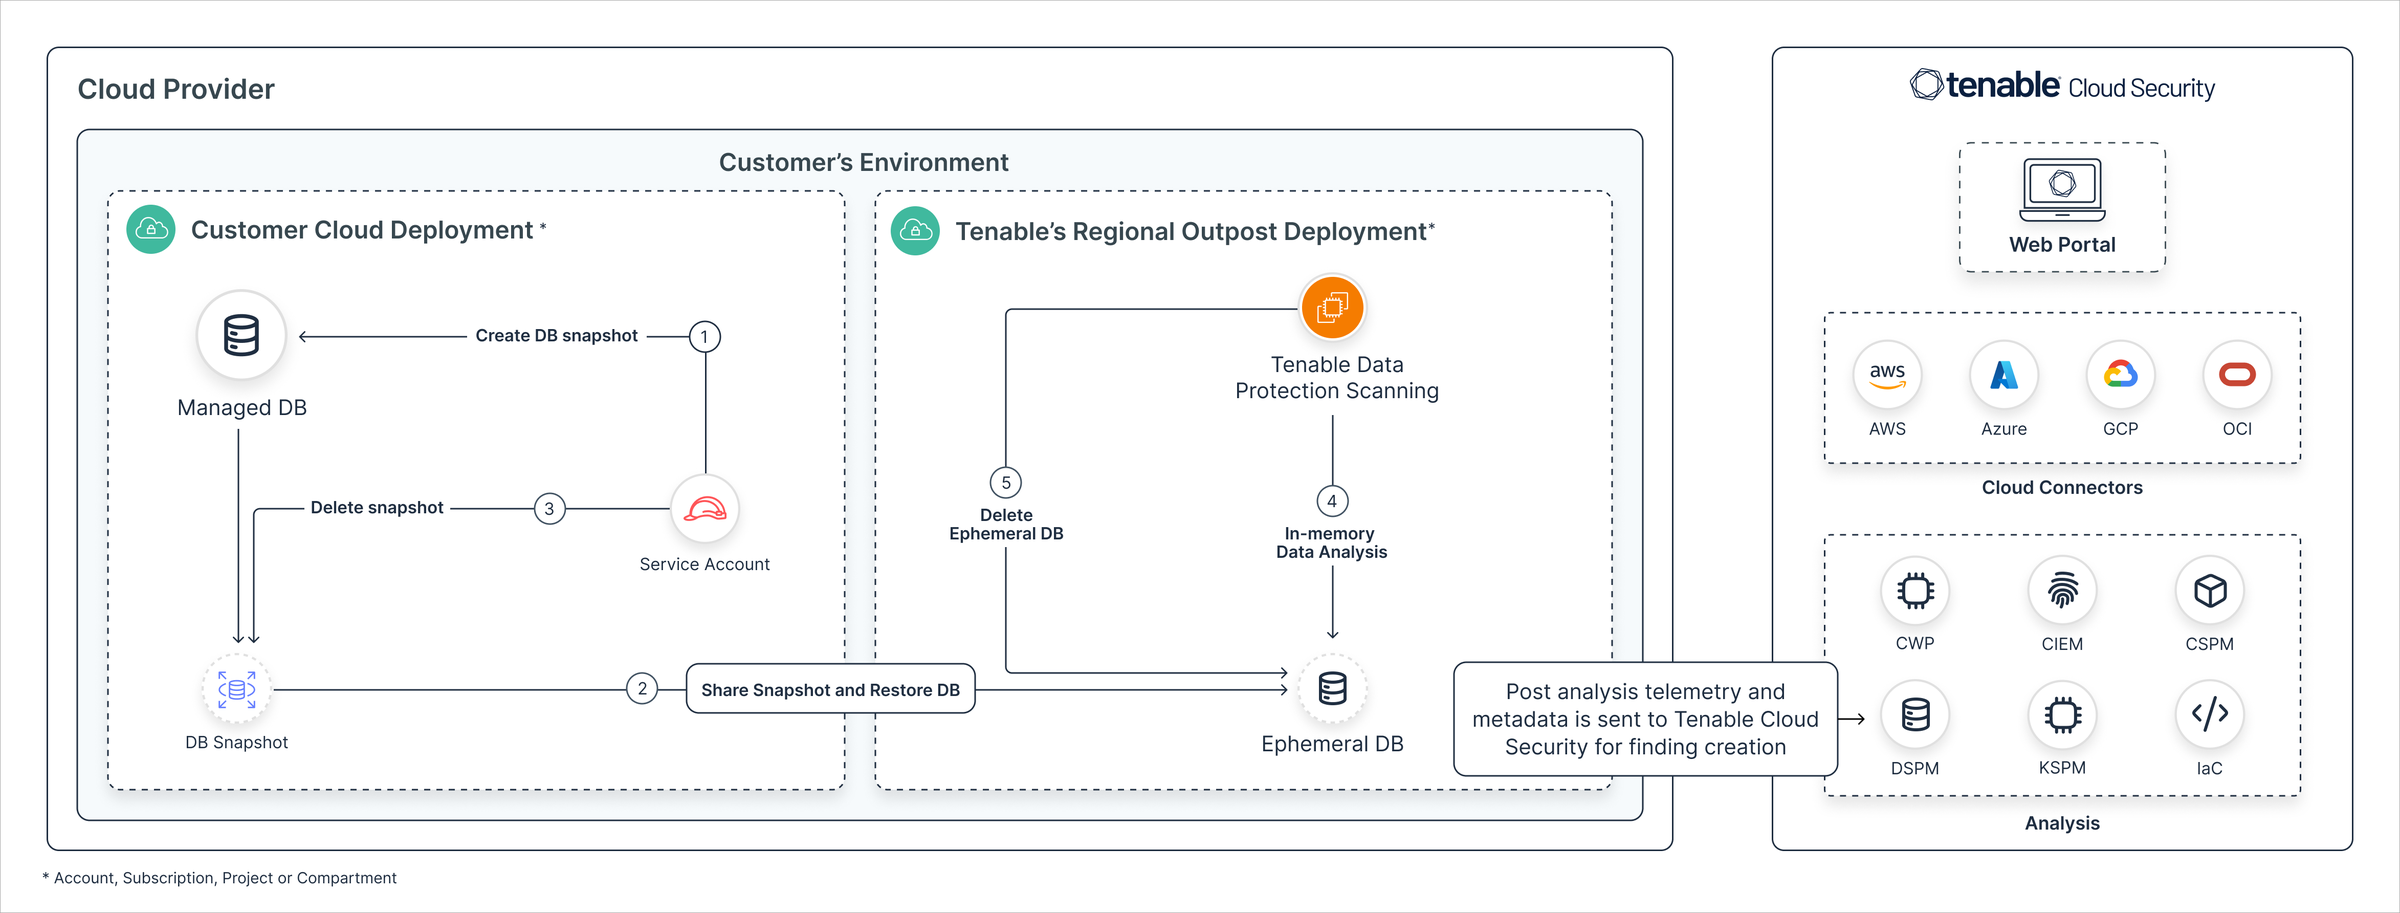
クラウドサイバーエクスポージャー はスキャン目的でクラウドリソースのスナップショットまたはバックアップを利用します。
- 付与されたロールまたはサービスアカウントを利用して、マネージドデータベースのスナップショットまたはバックアップをTenableのアカウント内アウトポストと共有し、DB テーブルをスキャンして、データをセンシティブデータタイプに分類します。
- テレメトリとメタデータ (特定のデータタイプの存在と場所) はアウトポストで収集され、グローバル クラウドサイバーエクスポージャー プラットフォームに送信されますが、機密データが他の場所に保存される ことはありません 。
- テーブルにセンシティブデータが存在すると、それらのテーブルが検出されたリソースに関連する検出結果の深刻度に影響を与えます。
次の図では、サポートされているすべてのクラウドプロバイダーに関する間接アカウント内スキャンのワークフローを示しています。