Tenable によるデータのスキャン方法
リソースのタイプに応じて、 Tenable One Cloud Exposure では 直接スキャン スキャンや 間接スキャン スキャンなど、さまざまなスキャンアプローチが利用されます。次のセクションは、サポートされているリソース、それぞれに使用されるスキャン方法、アカウント内スキャンが利用可能かどうかを示しています。
この記事では、Tenable One Cloud Exposure で使用される特定のスキャン方法の詳細について説明します。さまざまなリソースタイプと運用段階で使用されるすべてのスキャンおよび同期方法 (コード、データ、ワークロードなどの異なるターゲットで使用されるエージェントレス、エージェントベース、パイプライン手法を含む) の広範な概要については、スキャン方法を参照してください。
サポートされているリソースとスキャンのアプローチ
Tenable は、一般的に使用される次のファイル形式を優先的にスキャンしながら、すべてのファイルタイプをスキャンします。
| カテゴリー | リソースタイプ | スキャンのアプローチ | アカウント内スキャンをサポート |
|---|---|---|---|
| マネージドデータベースリソース | AWS RDS クラスタ | 間接 | ✔ |
| サポートされている AWS RDS インスタンスのデータベースエンジンバージョン | 間接 | ✔ | |
| AWS DynamoDB の表 | 直接 | ✔ | |
| サポートされている Azure SQL 層 | 間接 | ✔ | |
| サポートされている GCP BigQuery データセット | 直接 | ✔ | |
| サポートされている GCP SQL インスタンスのデータベースエンジンバージョン | 間接 | ✔ | |
| バケット (パブリックおよびプライベート) | サポートされている AWS S3 バケットストレージクラス | 直接 | ✔ |
| Azure ストレージアカウント Blob コンテナ | 直接 | ✔ | |
| GCP ストレージバケット | 直接 | ✔ | |
| サポートされている OCI オブジェクトストレージバケット | 直接 | ✔ | |
| Alibabaクラウドオブジェクトストレージサービス | 直接 | ✗ | |
| データプラットフォームスキャン | ローカルデータベース | 直接 | ✗ |
| 共有データベース | 直接 | ✗ | |
| Marketplace データベース | 直接 | ✗ | |
| ワークロード1 | スキャンから仮想マシンを除外する | 間接的 (ワークロード保護経由) | ✔ |
| ワークロード | 間接的 (ワークロード保護経由) | ✔ |
1 スキャンは、機密性レベル が制限 されたデータタイプに限定されます。
サポートされている AWS RDS クラスタ (Aurora) データベースエンジンのバージョン
AWS RDS クラスタでは、次のデータベースエンジンがスキャンでサポートされています。
- MySQL:
- 5.7, 8.0, 8.1
- PostgreSQL:
- 9, 10, 11, 12, 13, 14, 15, 16, 17
サポートされている AWS RDS インスタンスのデータベースエンジンバージョン
AWS RDS インスタンスでは、次のデータベースエンジンバージョンがスキャンでサポートされています。
- MySQL:
- 5.7, 8.0, 8.1
- PostgreSQL:
- 9, 10, 11, 12, 13, 14, 15, 16, 17
- SQL Server:
- 12 (2014), 13 (2016), 14 (2017), 15 (2019), 16 (2022)
- Oracle Standard Edition 2 および Enterprise Edition:
- 19c
サポートされている AWS S3 バケットストレージクラス
次の Amazon S3 ストレージクラス がスキャンでサポートされています。
- S3 Express One ゾーン
- S3 One Zone-IA
- S3 標準
- S3 Standard-IA
サポートされている Azure SQL 層
次を除き、すべての Azure SQL レベルがサポートされています。
- Azure SQL サーバーレス
- ビジネスクリティカル
- データウェアハウス
- ハイパースケール
- プレミアム
サポートされている GCP BigQuery データセット
GCP に保存されているネイティブの BigQuery データセットのみがサポートされます。BigQuery Omni を通じてアクセスまたは管理されるデータセット (AWS S3 や Azure Blob Storage など) はサポートされていません
サポートされている GCP SQL インスタンスのデータベースエンジンバージョン
GCP SQL インスタンスでは、次のデータベースエンジンバージョンがスキャンでサポートされています。
- MySQL:
- 5.7, 8.0
- PostgreSQL:
- 9.6, 10, 11, 12, 13, 14, 15, 16, 17
- SQL Server:
- 14 (2017), 15 (2019), 16 (2022)
GCP SQL の特別な考慮事項
- GCP SQL リードレプリカ インスタンスはサポートされていません。
サポートされている OCI オブジェクトストレージバケット
OCIオブジェクト・ストレージ・バケットをスキャンするときは、次の制限が適用されます。
- スキャンは Standard 層 のみをサポートします。
- グローバルスキャンは、 OC1 レルム (Oracle の商用レルム) のみをサポートします。他のレルム ( OC2 や OC3 など) のリソースをスキャンするには、 データリソースのアカウント内スキャンを使用します。
サポートされている Snowflake テーブル
次の Snowflake テーブルタイプがスキャンでサポートされています。
サポートされているAlibaba Cloud OSSバケットストレージクラス
以下の Alibaba Cloud OSS バケットストレージクラス がスキャンでサポートされています。
- 標準
- 低頻度アクセス (IA)
スキャンのアプローチ
クラウドサイバーエクスポージャー では、クラウドリソースの機密データをスキャンするために、 直接 スキャンと 間接 スキャンの 2 種類のアプローチを使用します。どちらのアプローチでも、機密データの安全性が保たれ、環境外に保存されることはありません。使用するアプローチは、スキャンされるクラウドリソースのタイプによって異なります。
直接スキャン
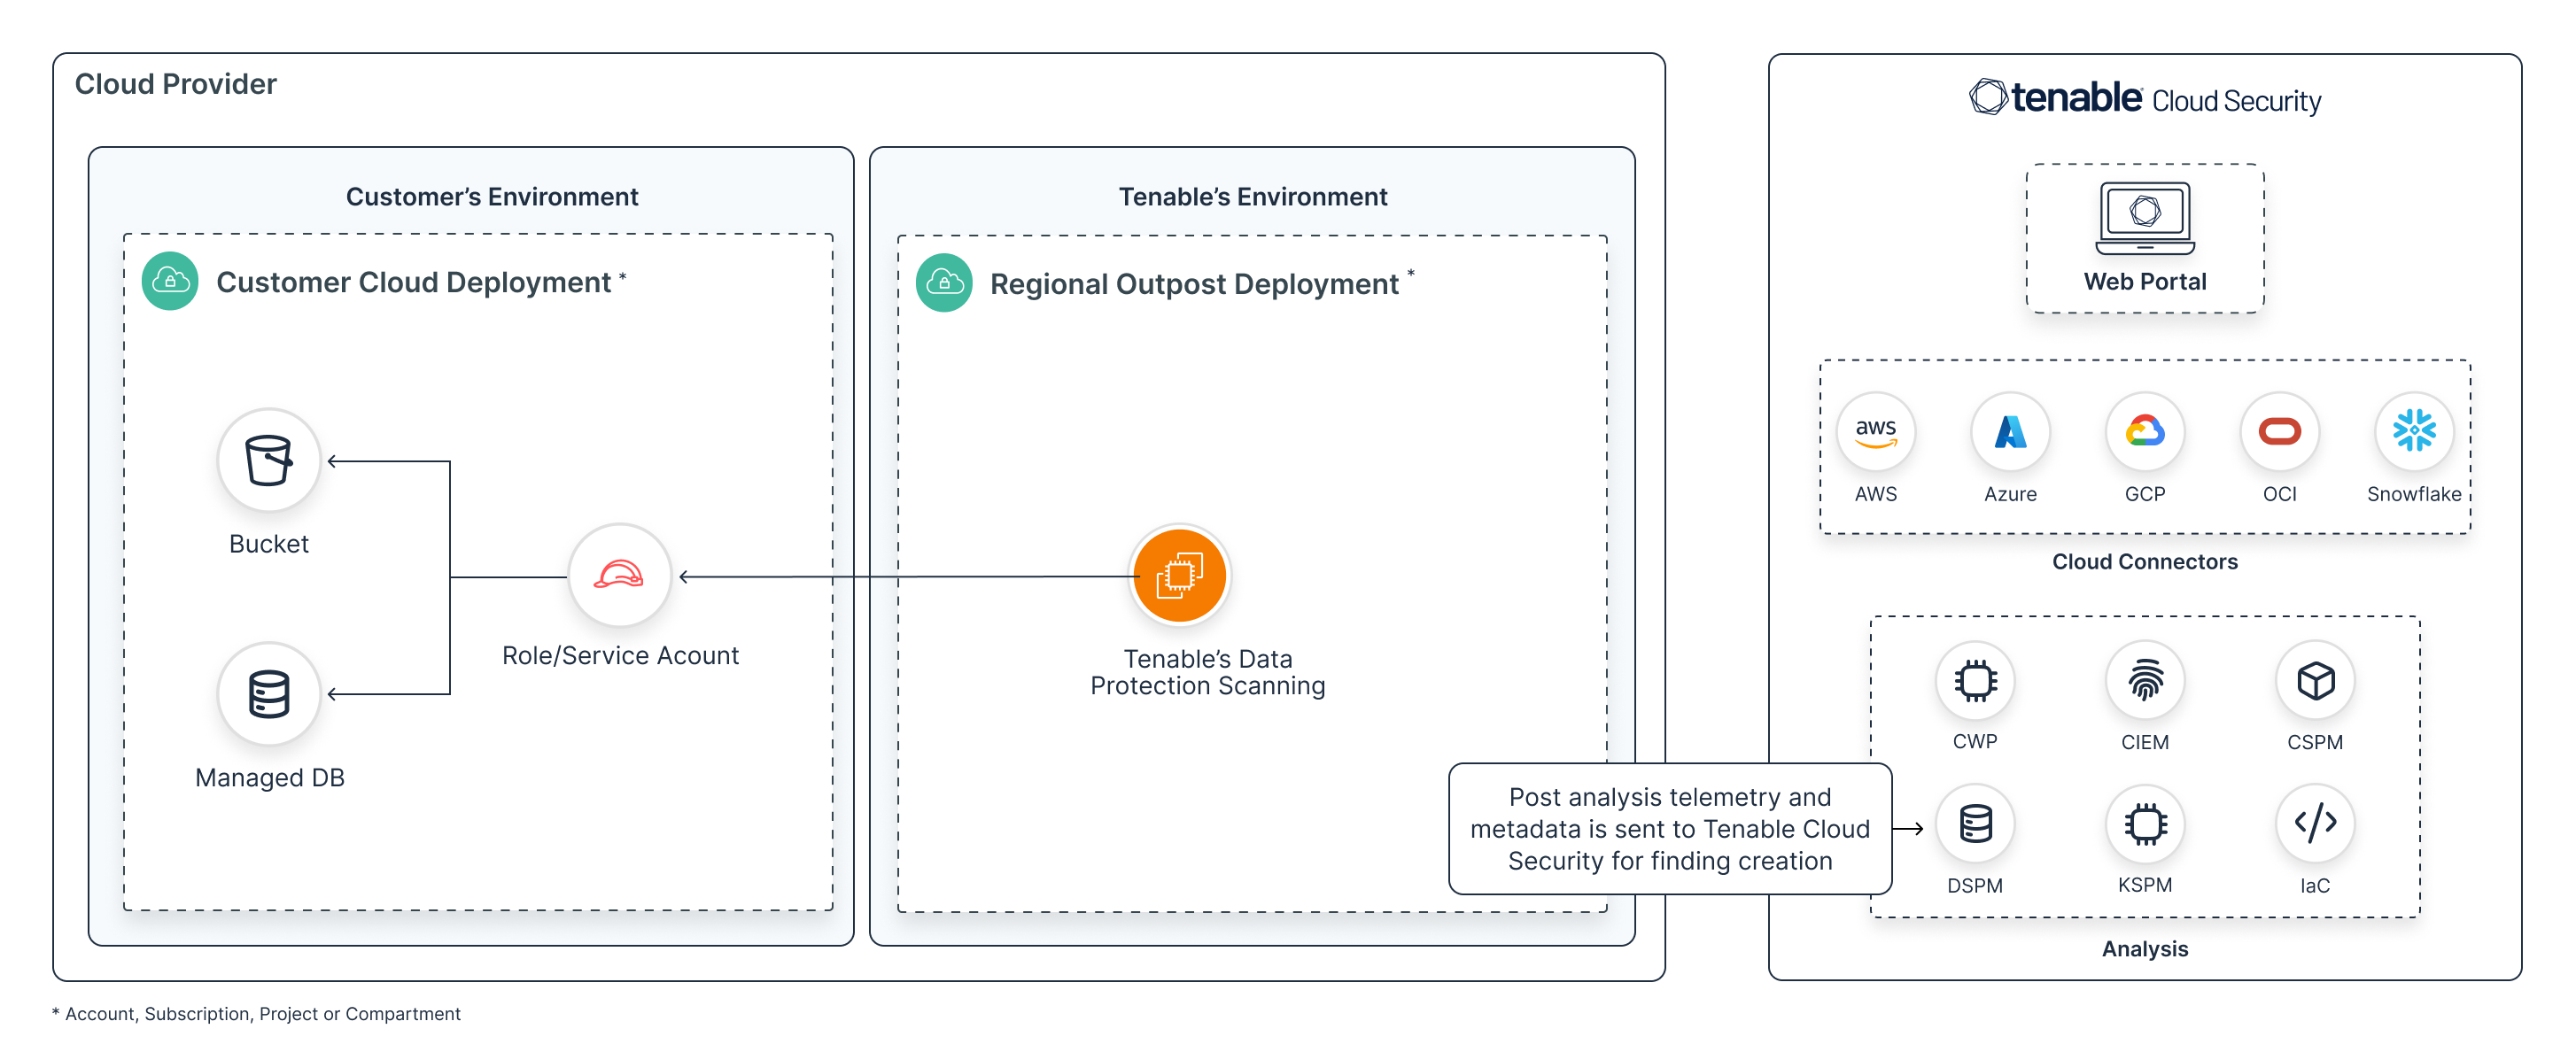
クラウドサイバーエクスポージャー は、スキャン目的で API を利用してクラウドリソースに接続します。
- 付与されたロールまたはサービスアカウントを利用して、 Tenable の地域のアウトポストはオブジェクト (バケット内) とテーブル (マネージドデータベース内) をスキャンして、データを機密性の高いデータタイプに分類します。
- テレメトリとメタデータ (特定のデータタイプの存在と場所) はアウトポストで収集され、グローバル クラウドサイバーエクスポージャー プラットフォームに送信されますが、機密データが他の場所に保存される ことはありません 。
- オブジェクトやテーブルにセンシティブデータが存在すると、それらのオブジェクトやテーブルが検出されたリソースに関連する検出結果の深刻度に影響を与えます。
次の図では、サポートされているすべてのクラウドプロバイダーに関する直接スキャンのワークフローを示しています。
間接スキャン
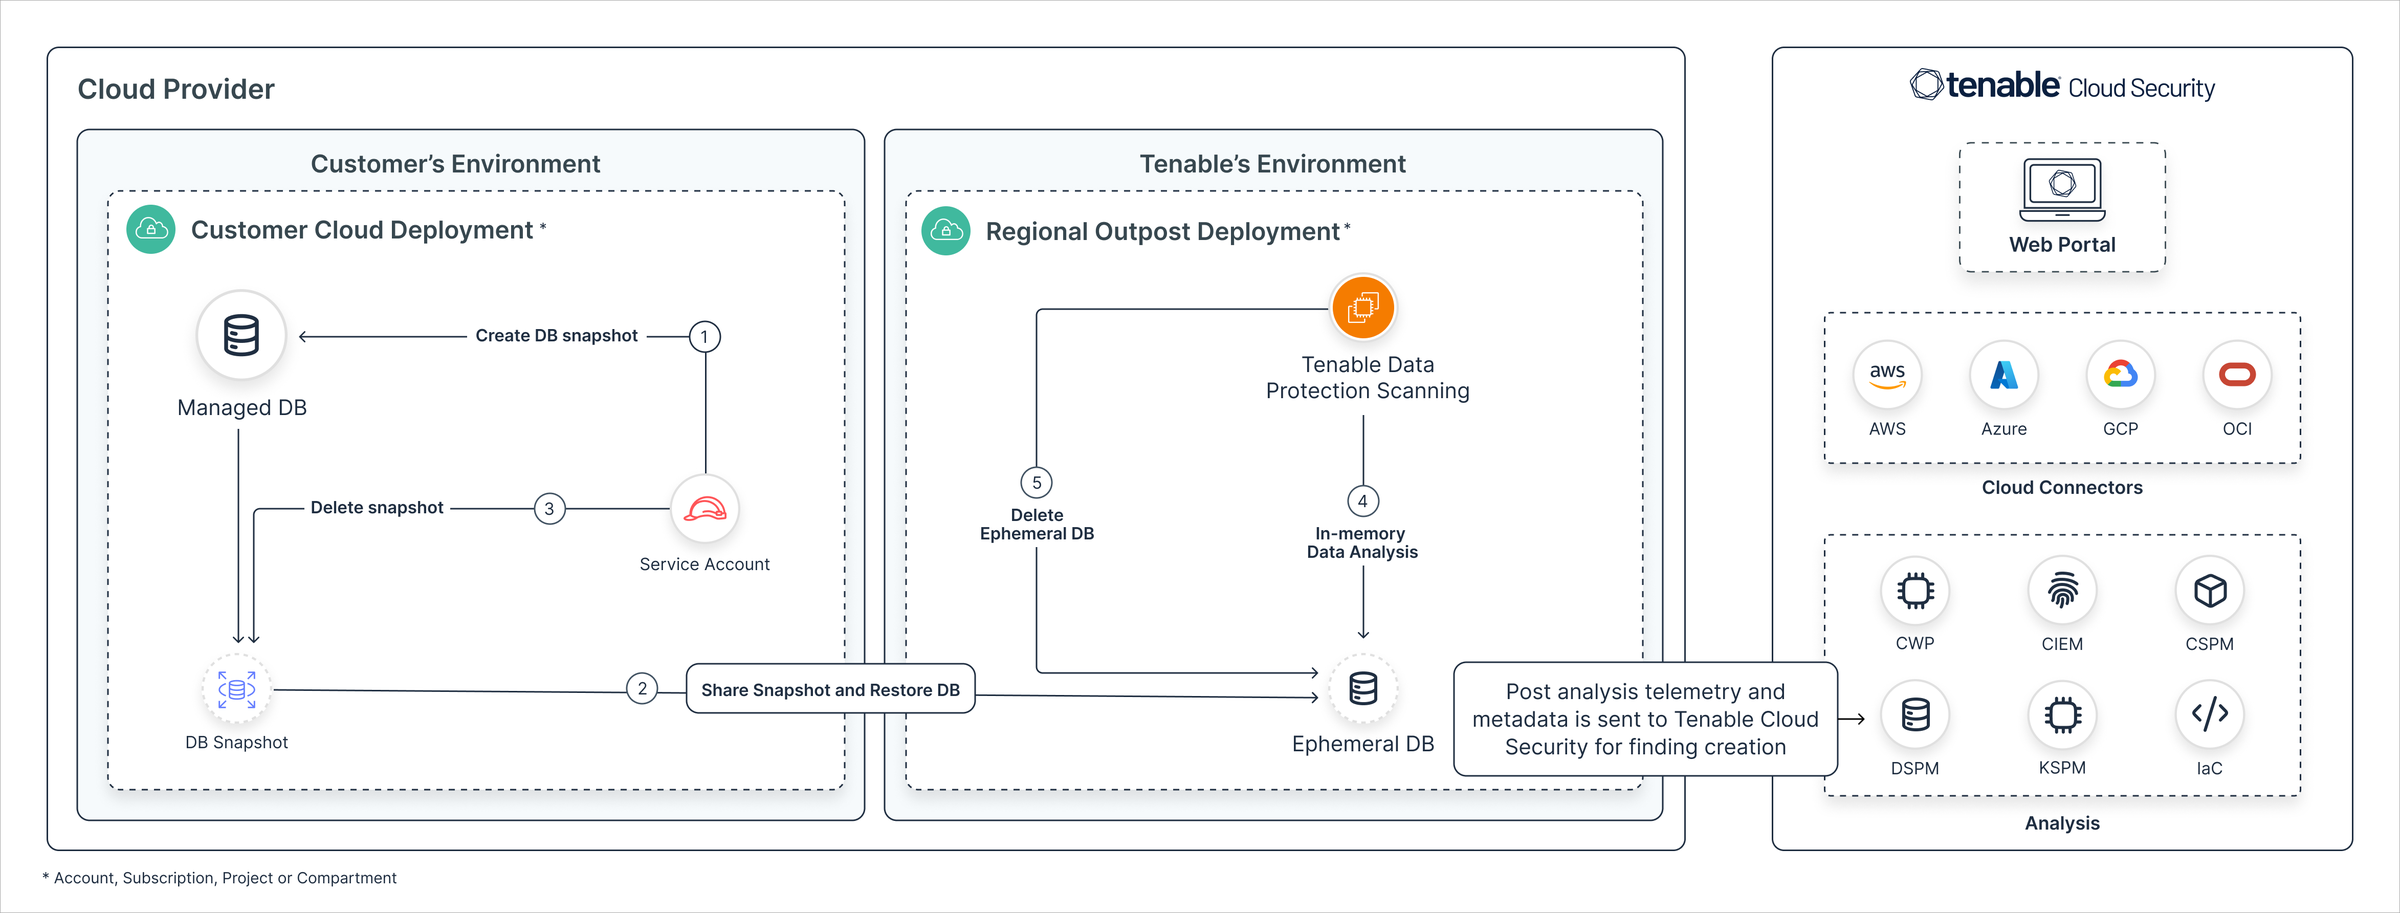
クラウドサイバーエクスポージャー はスキャン目的でクラウドリソースのスナップショットまたはバックアップを利用します。
- 付与されたロールまたはサービスアカウントを利用して、マネージドデータベースのスナップショットまたはバックアップを クラウドサイバーエクスポージャー の地域のアウトポストと共有し、DB テーブルをスキャンして、データを機密性の高いデータタイプに分類します。
- テレメトリとメタデータ (特定のデータタイプの存在と場所) はアウトポストで収集され、グローバル クラウドサイバーエクスポージャー プラットフォームに送信されますが、機密データが他の場所に保存される ことはありません 。
- テーブルにセンシティブデータが存在すると、それらのテーブルが検出されたリソースに関連する検出結果の深刻度に影響を与えます。
次の図では、サポートされているすべてのクラウドプロバイダーに関する間接スキャンのワークフローを示しています。
ワークロードベースのスキャン (仮想マシンと仮想マシンイメージ)
Tenable は、既存のワークロード保護の脆弱性スキャンワークフローを利用して、仮想マシンおよび仮想マシンイメージの機密データをスキャンします。これらのスキャンは特に、感度レベルデータタイプをターゲットとします。
-
要件: 仮想マシンおよび仮想マシンイメージのデータのスキャンは、対応するワークロード保護スキャンが有効になっている場合にのみ利用できます。
- 仮想マシン スキャンから仮想マシンを除外するを参照してください。
- 仮想マシン ワークロードを参照してください。
- ワークロードで機密データが検出された場合
- 関連する検出結果の深刻度レベルは 1 レベル上げられますが ( たとえば、[中] から [高]) ですが、[高] に制限されています。すでに [高] または [重大] になっている検出結果の深刻度レベルはそのまま維持され、それ以上昇格することはありません。
- 検出されたデータが機密データのモニタリングテンプレートを使用してカスタムクラウドポリシー: カスタムをトリガーした場合、新しい検出結果が作成されます。
- サポートされるプラットフォーム
- AWS: EC2 インスタンスとイメージ
- Azure: 仮想マシン
- GCP: VM インスタンスとコンピューティングイメージ
- OCI: コンピューティング・インスタンスおよびイメージ
- オペレーティングシステム:LinuxおよびWindows
セキュリティとプライバシー
次のセクションでは、 Tenable Data Protection ソリューション内で顧客データを保護し、コンプライアンスを確保するために実装されているセキュリティとプライバシーのプラクティスの概要を説明します。
- テレメトリとメタデータ (特定のデータタイプの存在と場所) はアウトポストで収集され、グローバル クラウドサイバーエクスポージャー プラットフォームに送信されますが、センシティブデータが他の場所に保存されることはありません。
- デフォルトでは、 Tenable はアカウントの関連リソースに対してデータ分析スキャンを実行します。これはデータのアクセス許可が付与されたすべてのアカウントに対して実行されます。ただし、 データ を作成して、カスタムロジックに基づいて特定のリソース、リージョン、または環境をスキップすることで、これを微調整できます。詳細については、「 Configure Data Scanning Settings 」を参照してください。
- オープンネットワークで転送されるデータはすべて、TLS 1.2 または同等のものを使用して暗号化されます。
- クラウドサイバーエクスポージャー は、スキャンされた顧客データの操作に必要な最小限のアクセス許可を使用し、可能な限りデータへの読み取り専用アクセスに重点を置いています。
- クラウドサイバーエクスポージャーコンソールに表示される顧客データのスニペットはすべて、コンプライアンスおよび規制要件に厳格に従い、文字列の機密でない部分のみを表示するために切り捨てられます。このアプローチにより、必要なインサイトを提供しながら、機密データが保護されます。
-
クラウドプロバイダー リージョン名 リージョン識別子 AWS 中国(北京) cn-north-1 AWS 中国 (寧夏) cn-northwest-1 Azure 障害復旧 (DR) すべてのリージョン Azure 西インド westindia Azure Jio インド西部 jioindiawest Azure ニュージーランド北部 newzealandnorth Azure スウェーデン南部 swedensouth Azure 台湾北部 taiwannorth GCP 米国中部 2 us-central2 OCI EU 専用クラウド (DCC) リージョン eu-dcc-* OCI クリシエ、スイス eu-crissier-1 OCI EU ソブリン南部 (マドリード) eu-madrid-2 OCI EU ソブリン中央部 (フランクフルト) eu-frankfurt-2 OCI 米国政府東部 (アッシュバーン) us-langley-1 OCI 米国政府西部 (フェニックス) us-luke-1