Kubernetesクラスター
クイックリンク
これは Kubernetes クラスターを表示および管理するためのハウツーガイドです。
- Kubernetes 機能の概念上の概要については、 Kubernetes参照してください。
- クラスターを Tenableに接続する方法に関するガイドについては、関連ガイドを参照してください。Via Helm チャートを介してクラスタを接続する、 Amazon EKS クラスタの接続、 Azure AKS クラスタの接続、 Google GKEクラスターを接続する、 Oracle OKEクラスタの接続。
- VM 設定を構成するには、 仮想マシンの設定参照してください。
- よくある質問については、 「FAQ: Kubernetes 」を参照してください。
専用のクラスターページには Tenable One Cloud Exposure、に接続されているすべてのクラスターが表示されます。クラスターの接続方法の詳細については、 Kubernetes クラスターを 参照してください。
クラスターの表示
クラスターを表示する方法
- クラウドサイバーエクスポージャー コンソールで、 [調査] > [コンピューティング] > [Kubernetes クラスター] に移動します。
-
表内で、以下のオプションのタスクを実行できます。
- [Organization] ドロップダウンで アカウント階層とフォルダー を選択して、その範囲のクラスターを表示します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- 表をフィルタリングして、表示されるデータの範囲を変更します。詳細は クラスター列データ 参照してください。
- テーブルを CSV にエクスポートします 。
- このページを使用して、クラスターを接続したり、すでに接続されているクラスターに新しい機能をインストールしたりできます。詳細は、 Helm チャートを介してクラスタを接続する 参照してください。
- (オンプレミスクラスター) クラスターに関連する同期されたリソースと検出結果を削除するには、クラスターの横にある 3 つの点のアイコンをクリックし、 [削除] をクリックします。環境で次回 データの同期と更新の頻度 ときに、リソース/検出結果が削除されます。
注意: リソース/調査結果を削除する場合、 Helm チャートを介してクラスタを接続する使用して、接続されたクラスターもアンインストールすることが強く推奨されます。
クラスターを管理する
次のアクションを使用して、クラスターを維持および更新します。
Helm をアップグレードするまたは新機能をインストールする
Helmチャートがすでにインストールされているクラスターに Runtime Detection、 Admission Controller 、 Vulnerability Management などの機能をインストールする方法、または Helm バージョンを更新する方法
- クラウドサイバーエクスポージャー コンソールで、 [調査] > [コンピューティング] > [Kubernetes クラスター] に移動し、関連するクラスターを見つけます。
- 3 つのドットの メニュー (サード) をクリックし、 [Upgrade Helm] を選択します。
- ウィザードの手順に従って、目的の機能またはバージョンを選択します。
- CLI で、ローカルリポジトリを更新します。
helm repo update tenable - ウィザードによって提供される生成された Helm コマンドを実行して、追加されたクラスターの構成を更新します。
Tenable からクラスターを切断する
クラスターの接続を解除するには、環境から Helm チャートをアンインストールします。 Tenable は、次の データの同期と更新の頻度中に、 コンソールからクラスターを削除します。
- 次のコマンドを実行してください:
helm uninstall -n tenable-cloud-security-kubernetes-cluster - (オンプレミスクラスター) 同期されたリソースと検出結果をすぐに削除するには、クラスターの横にある 3 つのドットメニュー (、) をクリックし、 [削除] をクリックします。
クラスターを別のアカウントに移動する
場合によっては、クラスターを別のアカウントの場所に移動する必要があるかもしれません。たとえば、クラウドアカウントを Tenableに接続する前に Helm 経由でクラウドベースのクラスターを接続すると、コンソールはクラスターをオンプレミスのデフォルトアカウントに自動的にマップします。
クラスターを別のアカウントに移動する方法
-
次のコマンドを実行してクラスターをアンインストールします。
- helm uninstall -n tenable-cloud-security-kubernetes-cluster
- 標準のインストールプロセスを使用して、クラスターを正しい場所に再追加します 。
追加機能でクラスターをアップグレードする
お客様は、新しい機能を含めるためにクラスターをアップグレードする必要があります。クラスターに新しい機能をインストールするには、次の手順に従ってください。
- クラウドサイバーエクスポージャー コンソールにログインします。
- 左側のナビゲーションペインで、 [調査] > [計算] > [Kubernetes クラスター] をクリックします。
- 関連するクラスターの右側にある 3 つのドットメニュー (サード) > [Upgrade Helm] をクリックします。
- ウィザードの指示に従います。
repo がすでに追加されているマシンの場合:
- 以下を実行して、repo を最新のチャートに更新してください。 helm repo update tenable
- 最適なパフォーマンスを得るために、イメージが少なくとも 2 週間ごとに 更新されるようにしてください。
クラスター列データ
次の列は [Clusters] ページのテーブルに表示され、そのほとんどはテーブル内のデータのフィルタリングにも使用できます。
| 列 | 説明 |
|---|---|
| 名前 | クラスターの名前 |
| アカウント | クラスターが配置されているアカウント。 |
| プラットフォーム | 可能な値: Kubernetes、OpenShift |
| 作成時間 | クラスターが作成された日付。 |
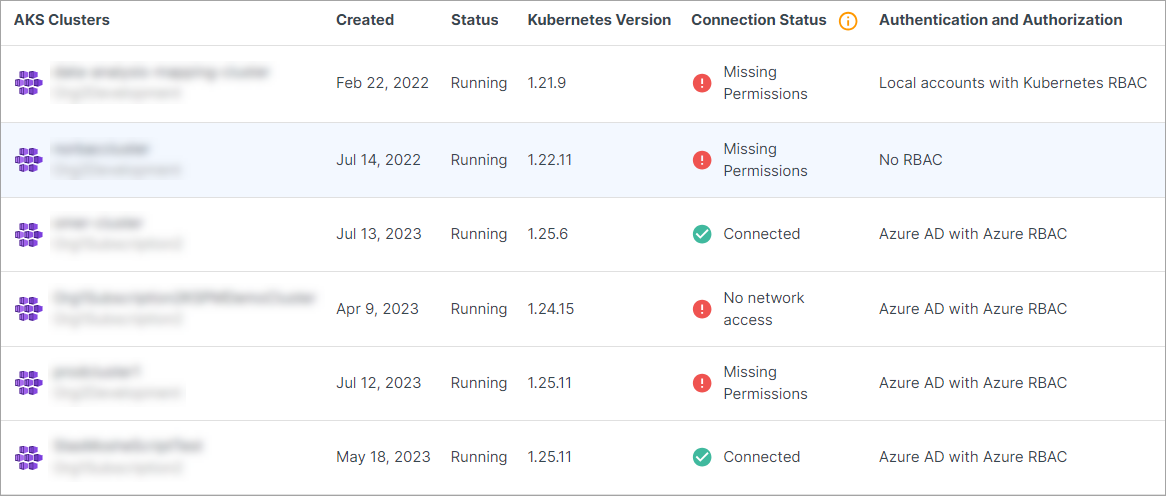
| リソース同期 | Tenable がクラスターのリソースを可視化しており、検出された設定ミスの検出結果をトリガーできるかどうかを示します。接続されている場合、Tenable は Kubernetes API に接続できます。ネットワークが切断されている、またはアクセス許可がない場合は、 クラスタータイプ に関連する統合手順に従ってください。表示されるステータスについては、 リソース同期ステータス を参照してください。 |
| リソース同期時刻 | Tenable がクラスターリソースを最後に同期した日時。この列はデフォルトでは非表示です。 |
| ランタイム検出 | eBPF センサーがインストールされており、クラスターワークロードのイベントを監視して疑わしいアクティビティを検出しているかどうかを示します。 |
| アドミッションコントローラー | Tenable アドミッションコントローラーが Kubernetes クラスターにインストールされ、実行されているかどうかを示します。 この機能は Enterprise ライセンスでのみ利用できます。詳細については、 ライセンス 参照してください。 |
| ワークロード保護 | Tenable がオンプレミスクラスターのノードとコンテナイメージの脆弱性をスキャンできるかどうかを示します。[Running] (実行中) の場合、Tenable センサーはインストールされ、クラスタで実行されています。表示されるステータスについては、 ワークロード保護ステータス を参照してください。 注意: この機能は Enterprise ライセンスでのみ利用可能です。詳細については、 ライセンス 参照してください。 |
| Helm バージョン | クラスターへの接続に使用された関連する Kubernetes Cluster Helm のバージョンの名前 (該当する場合)、およびネットワーク/ID アクセスが設定されているかどうか。この列はデフォルトでは非表示です |
リソース同期ステータス
各 Kubernetes クラスターについて、 クラウドサイバーエクスポージャー がKubernetes API に接続できるかどうかを示す リソース同期ステータスを 確認できます。
- 接続されている場合、 クラウドサイバーエクスポージャー はクラスターのリソースを可視化し、検出された設定ミスの発見をトリガーできます。
- ネットワークが切断されている場合、またはアクセス許可がない場合は、関連するクラスタータイプの統合手順に従ってください。
ステータス:
- 接続済み: Tenable Kubernetes API に正常に接続されました。
- 問題と接続済み (Azure): クラスターは接続されていますが、 カスタム Tenable ロールを追加する が追加されていないため、IAM の可視性はありません。
- 接続に失敗しました: Tenable 不明なエラーのため、クラスターに接続できません。 サポートへの問い合わせ。 サポートが必要です。
- 接続の消失: 接続は過去 48 時間以内に失われ、自動的に再接続する可能性があります。
- 非アクティブなクラスター: Tenable が非アクティブであるため、クラスターに接続できません。
- アクセス許可がありません
- Tenable IAM ロール / アプリ (Azure) には、クラスターへのアクセス許可が付与されていません。クラウドが管理するパブリッククラスターに対してこれらのアクセス許可を付与する方法については、 Kubernetes クラスターを 参照してください。
- Tenable クラスターにアクセスするための ID ベースのアクセス許可がないため、 はクラスターにアクセスできません。これは、Azure クラスタがローカルアカウント認証で設定されている場合に発生する可能性があります。Azure AD 認証と連携するようにクラスターを変更するか、 Helm Chartを介して接続します。
- ネットワークアクセスなし
- Tenable は、ネットワーキングトンネルがないか、トンネルに到達できないため、クラスターにアクセスできません。これは、クラスターがプライベートで、通信トンネルが Helm Chartを介して構成されなかった場合に発生する可能性があります。
- Tenableクラウドサイバーエクスポージャーの IP アドレス を許可していないため、 はクラスターにアクセスできません。
- Pending: クラスターステータスは次の データの同期と更新の頻度で更新されます。
オンプレミスクラスターの脆弱性管理ステータス
必要なライセンス: この機能は Enterprise ライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
各オンプレミス Kubernetes クラスターの ワークロード保護 ステータスを表示して、 Tenable がノードとコンテナイメージの脆弱性をスキャンできるかどうかを判断できます。[実行中] ステータスは、センサーが正常にインストールされ、クラスターにアクティブであることを示します。
詳細については、 クラスターステータスを参照してください。
クラスターステータス
| ステータス | 説明 |
|---|---|
| 接続済み (複製) | このステータスは、オンプレミスクラスターは現在接続されているが、同じクラスターの重複するクラウド管理バージョンが検出されたことを示します。 |
| インストールされていない | Tenable センサーがインストールされていません。クラスターの横にある [機能のインストール] をクリックし、手順に従い、オンプレミスワークロード保護を有効にして クラスターを追加する 。 |
| 実行されていない | センサーはインストールされましたが、この機能は現在アクティブではありません。このステータスは、Tenable が想定されるタイムフレーム内にポッドから「ハートビート」信号を受信しなかったことを示します。これは、ポッドがダウンしているか、システムと通信できない可能性を示唆しています。通常の動作に戻すには、トラブルシューティングが必要な場合があります。 |
| 実行中 | Tenable センサーはインストールされており、クラスタのノードとコンテナイメージをスキャンして脆弱性を検出できます。 |