Kubernetes
必要なライセンス: この機能は Standard および Enterprise のライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
クイックリンク
この記事は Kubernetes 機能の概念上の概要です。
- クラスタを Tenable に接続する方法については、関連するガイド ( Helm チャートを介してクラスタを接続する、 Amazon EKS クラスタの接続、 Azure AKS クラスタの接続、 Google GKEクラスターを接続するOracle OKEクラスタの接続 経由) を参照してください。
- Kubernetes クラスタの表示と管理に関するハウツー ガイドについては、「 Kubernetesクラスターを参照してください。
- よく寄せられる質問については、「 FAQ: Kubernetes」を参照してください。
- Helm チャートによるセキュリティについては、 Helm チャートを介してクラスタを接続するを参照してください。
Tenable では Kubernetes Security Posture Management (KSPM) を使用して、クラスタ内のリスクを特定し、優先順位を付けることができます。Tenable は、クラウドインフラ、ユーザーアクセス許可、コンテナワークロード間の関係を分析することで、早急な対応が必要な重大なセキュリティ問題を明らかにします。
KSPM は以下の領域からのデータを統合し、Kubernetes のセキュリティに関する統一されたビューを提供します。
- インフラ設定: Amazon EKS、Azure AKS、Google GKE、Oracle OKE などのクラウドプラットフォームに設定ミスがないかスキャンします。
- ランタイム検出: eBPF センサーを介してユーザーアクティビティをモニタリングし、ほぼリアルタイムで疑わしいアクティビティを検出します。
- アドミッションコントローラー: セキュリティポリシーを適用し、高リスクのデプロイメントを阻止します。
- 脆弱性管理: すべてのクラスタリソースで脆弱性を検出します。
- アイデンティティとアクセス: クラスタ内のリソースやサービスへの過剰な権限アクセスを特定します。
これらの文脈情報を Kubernetes 固有のポリシーと組み合わせることにより、単一のインターフェースからコンテナリソースをモニタリングできます。Tenable は、Kubernetes 固有のリソースデータとプラットフォーム全体の文脈情報を関連付けます。これにより、ユーザーはリスクに優先順位を付け、関連するチームに通知して緩和策を加速させることができます。
まず、Kubernetes クラスタを Tenable に接続して、リソースとそれに関連するコンテナイメージを可視化します。
コアの可視性と分析
クラスタを接続すると、プラットフォームは環境からデータを即座に抽出して分析し、Kubernetes インフラストラクチャ全体のリスクを特定します。 Tenable は、次の 2 つの主要なソースからKubernetes関連データを収集します。
- クラウドプロバイダー API: AWS、 Azure、 GCP、 OCI 全体でクラスタと実行中のコンテナイメージに関する情報を収集します。
- Kubernetes クラスタ API: クラスタ API を使用して、環境内からアーキテクチャデータと設定データを取得します。
この統合により、Kubernetes リソースとそれに関連するコンテナイメージを完全に可視化できます。Kubernetes リソースの場合、プラットフォームはアクセス許可、アカウントの使用状況、セキュリティ設定に関する詳細情報を取得します。
Helm チャートによるリソースの同期方法
Helm チャートメソッドを使用すると、 Tenable は必要なアクセスタイプに基づいてクラスタデータを同期します。このアーキテクチャアプローチにより、制限環境でも詳細な可視性が得られます。
ネットワークアクセス
ネットワークベースのアクセスがパブリックにアクセス可能でない場合、 Tenable は次のプロセスを使用してデータを同期します。
- Kubernetes クラスタコネクタを追加すると、Tenable によってクラスタで実行されるワークロード (デプロイメント) が作成されます。このワークロードはポートを外部に公開せず、インターネットからアクセスできません。
- ワークロードは、リバースプロキシを使用して Tenable との安全な専用接続を開始します。
- ワークロードは、Kubernetes API サーバーと Tenable のバックエンドの間でトラフィックをルーティングします。これにより、 Tenable API サーバーをインターネットに公開することなく、 データの同期と更新の頻度 できます。
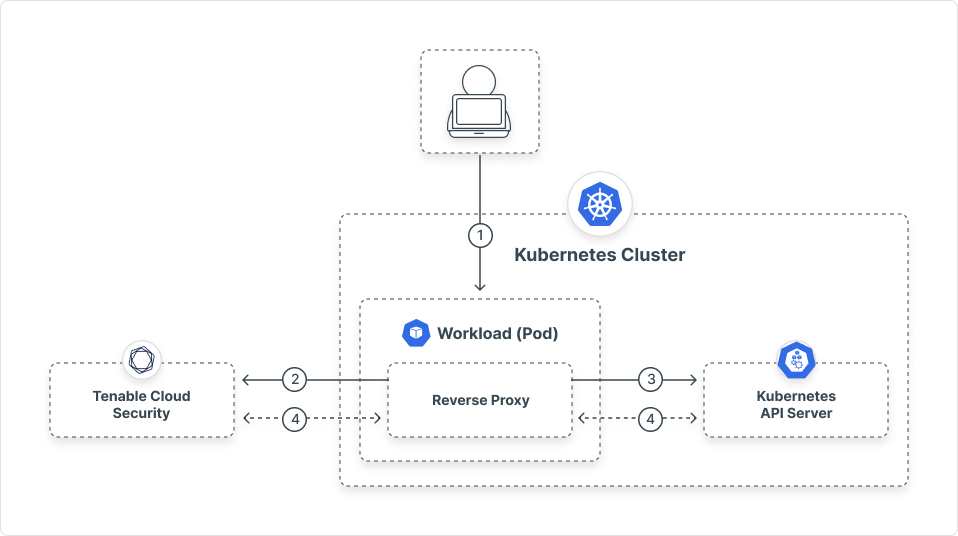
アイデンティティアクセス
割り当てられたロールにクラウド API 経由でクラスタにアクセスするアクセス許可がない場合、 Tenable は次のプロセスを使用してデータを同期します。
- Kubernetes クラスタコネクタを追加すると、Tenable はクラスタ内にサービスアカウントを作成します。
- サービスアカウントは、読み取り専用アクセス許可を使用してリソースメタデータを取得します。 Tenable は、書き込みアクセス許可を作成したり使用したりしません。
- Tenable は、このサービスアカウントを使用して データの同期と更新の頻度 し、更新されたインベントリを維持します。
Kubernetesランタイムの検出
Kubernetes ランタイム検出は、コンテナ化されたアクティブなワークロードを可視化し、静的スキャンで見逃される可能性のある認証されていないユーザーアクティビティを特定します。エージェントレスのモニタリングとは異なり、この方法では、Helm チャートを使用して Kubernetes リソースに直接センサーをインストールする必要があります。
このセンサーは、eBPF センサーテクノロジーを使用して、最小限のパフォーマンスオーバーヘッドでユーザーアクティビティを監視します。
主な機能
- ランタイムの検出: Kubernetes 環境内の不審なアクティビティを特定します。
- ランタイムの可視性: クラスタ内のユーザーアクティビティに関する詳細なインサイトを取得します。
- MITRE マッピング: 特定されたすべての脅威をクラウドネイティブコンテキストで強化し、検出を MITRE フレームワークにマッピングして、調査を迅速化します。
詳細については、「 Tenable による環境内の脅威の監視方法」をご覧ください。
Kubernetes アドミッションコントローラー
Kubernetes アドミッションコントローラーは、クラスターがリソースを作成または更新する前に API リクエストを傍受して評価することで、クラスターのセキュリティゲートキーパーとして機能します。このコントロールレイヤーを使用すると、詳細なポリシーを適用して、すべてのコンテナ、ポッド、サービスがセキュリティと設定標準に準拠しないようにすることができます。
主な機能
- コンプライアンスの徹底: リソースを自動的に検証して、設定ミスを防ぎます。たとえば、root 権限で実行を試行するコンテナをブロックできます。
- ポリシー適用モード: 違反の処理方法を選択します。[拒否] を選択して非準拠リソースを完全にブロックするか、[アラート] を選択して、監査のために記録しながらアクションを許可することができます。
- 運用の可視性: 専用ログを通じて傍受されたすべてのアクションを追跡および分析し、安全で透明性の高い Kubernetes 環境を維持します。
詳細については、「 アドミッションコントローラーの概要を参照してください。
Kubernetes 脆弱性スキャン
コンテナベースのワークロード用に、Tenable はセンサーを提供しています Helm チャートを介してクラスタを接続する チャートを使用してインストールできます。センサーはすべてのクラスタノードで DaemonSet として実行され、脆弱性とソフトウェアのスキャンを実行します。CronJobs やその他の一時的なポッドからの有効期間の短いイメージも含めて、約 30 分以内にノードをスキャンして新規または更新されたコンテナイメージを探します。この方法は、クラウドマネージドクラスタとアンマネージドクラスタ (オンプレミスを含む) でサポートされているため、実行中のワークロードを包括的に可視化できます。
詳細については、「 エージェントベースの Kubernetes ワークロードスキャン」を参照してください。
ライセンス要件
| ライセンスタイプ | 含まれる機能 |
|---|---|
| スタンダード | Kubernetes インベントリの可視性、設定リスク評価、クラウドプロバイダー API 分析が含まれます。 |
| Enterprise | すべての標準機能に加えて、Kubernetes アドミッションコントローラー、アンマネージドクラスタ (オンプレミスを含む) のセンサーベースのスキャン、コンテナイメージの詳細なワークロード分析が含まれています。 |