Slack と JIT の統合
注意: この機能は、Cloud Vulnerability Management ライセンスでは使用できません。
Slack を JIT ワークフローの一部として使用して、ユーザーが簡単に以下のことを実行できるようにすることができます。
Slack と JIT を統合すると、ユーザーは Slack コマンドを通じてアクセス権をリクエストでき、承認リクエストが指定されたすべての承認者にプライベートメッセージ経由で自動的に送信されるため (設定されたワークスペースに Slack アカウントを持っている場合)、Slack でリクエストをネイティブにレビューできるようになります。プライベートな承認リクエストは Tenable One Cloud Exposure Slack アプリを通じて送信されます。承認リクエストを特定の Slack チャネルに送信することもできます。
JIT 用に Slack が有効になっている場合、関連する通知がメールと Slack のプライベートメッセージの両方で送信されます。リクエスト者と承認者は、リクエストや承認を JIT ポータル経由で行うか、Slack 経由で行うかを選択できます。そのどちらかで実行されたアクションは、もう一方でも更新されます。
JIT アクセス用に Slack を有効にする前に、 Slack ワークスペースを と統合する クラウドサイバーエクスポージャー必要があります。
JIT アクセス用に Slack を有効化
Slack for JIT を有効化するには
- Slack ワークスペースとチャネルを または と統合し クラウドサイバーエクスポージャー 、必要に応じて が 再認証されていることを確認します。
- [設定] > [JIT ] に移動します。
- トグルボタンを使用して JIT 用の Slack を有効にし、JIT ワークフローの一部として使用する ワークスペースを選択します 。選択したワークスペースに存在するユーザーのみが Slack メッセージを受信します。複数のワークスペースを選択した場合、複数のワークスペースに存在するユーザーは、両方の場所でメッセージを受信します。
 [Slack] トグルの画像を表示
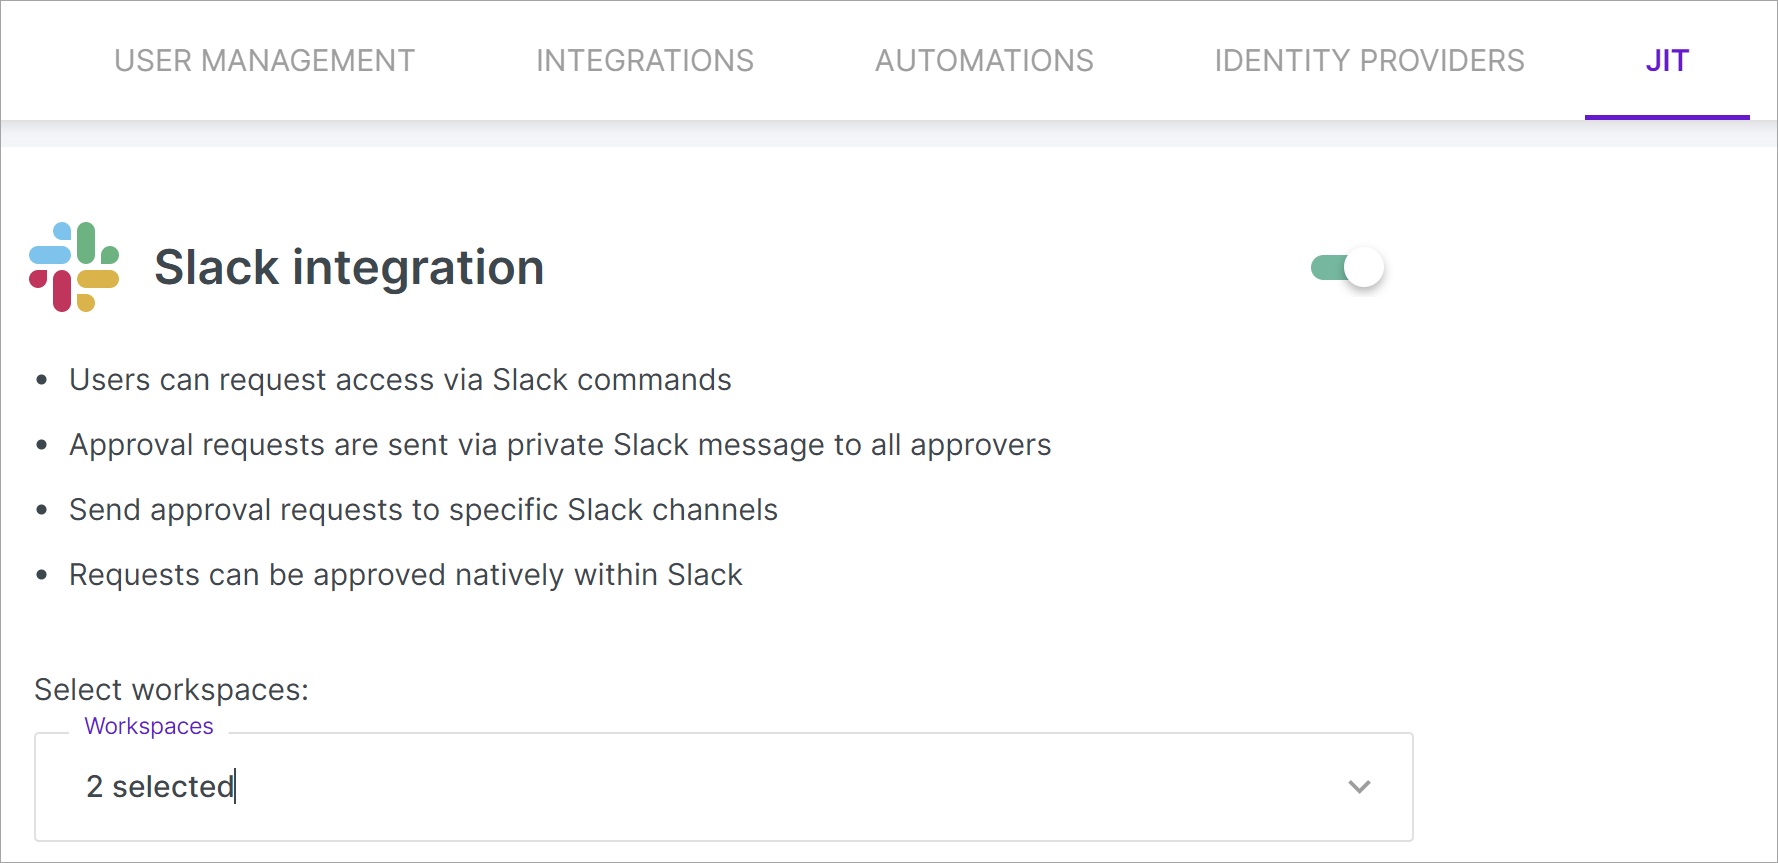
重要: バージョン 1.51 以降に クラウドサイバーエクスポージャー コンソールに追加したワークスペース、または クラウドサイバーエクスポージャー コンソールで再認証さ れたワークスペースのみが、ここにリストされ、JIT と連携する資格があります。
JIT 用の Slack を使用できるユーザー
Slack for JIT を使用するには、 Slack for JIT を有効にした際に構成したワークスペースにユーザーが存在する必要があります。さらに、ユーザーは次の条件を満たす必要があります。
- Slack 経由でアクセスをリクエストするには: ユーザーは、アクセスをリクエストできるユーザー / グループのメンバーとして、 資格情報 で指定されている必要があります。
- Slack 経由のアクセスをレビュー (承認または拒否) するには Slack チャンネルに送信されたリクエストはさまざまなユーザーに表示される可能性がありますが、実際にリクエストの承認や拒否ができるのは「承認者」のみです。