コード
(クイックリンク) Tenable One Cloud Exposure このセクションでは、 のコードスキャン機能の概念概要を説明します。
- コードを Tenableに接続するには、 CI/CD の接続 または コードリポジトリの接続参照してください。
- Tenableでスキャン結果を表示して分析するには、 コード CI/CD参照してください。
- IaC の検出結果を表示および管理するには、 IaC 検出結果参照してください。
- クラウドの検出結果でソースコードを表示し、IaC を介して検出結果を修正するには、 クラウドの検出結果参照してください。
クラウドサイバーエクスポージャー IaC Security to を使用して
- インフラのコード化 (IaC)をスキャンし 、クラウドリソースがデプロイされる前に、 によって検出された クラウドサイバーエクスポージャーIaCの結果を分析することで構成の問題に対処します。開発者と DevOps は、ネイティブツール内で即座にフィードバックを受け取り、安全なアプリケーションを作成できます。クラウドの設定ミスを早期に検出することにより、シフトレフトセキュリティプラクティスを実装します。
- クラウドリソースに関連付けられたコードを同期して 、それらのリソースを元の場所に トレースします (Cloud to Code)。ソースコードを明らかにすることで、クラウドの検出結果をより効率的に特定して修正します。コードとして管理されているリスクのあるリソースや設定ミスがあるリソースについて、関連するコードスニペットを素早く見つけたり、プルリクエストを使用して IaC の検出結果を自動的に修正したりできます。
- プルリクエストをスキャンして、 設定ミスが本番コードにマージされないようにセキュリティゲートを提供します。デフォルトのブランチだけでなく、すべてのブランチにわたって開発者ワークフロー内で高忠実度ポリシーを直接実施します。 Tenable は検出結果をインラインのプルリクエストコメントとして表示し、[スキャン失敗しきい値] 設定を使用してセキュリティ要件を満たしていないマージをブロックします。
必要なライセンス: この機能は Standard および Enterprise のライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
IaC ワークフロー
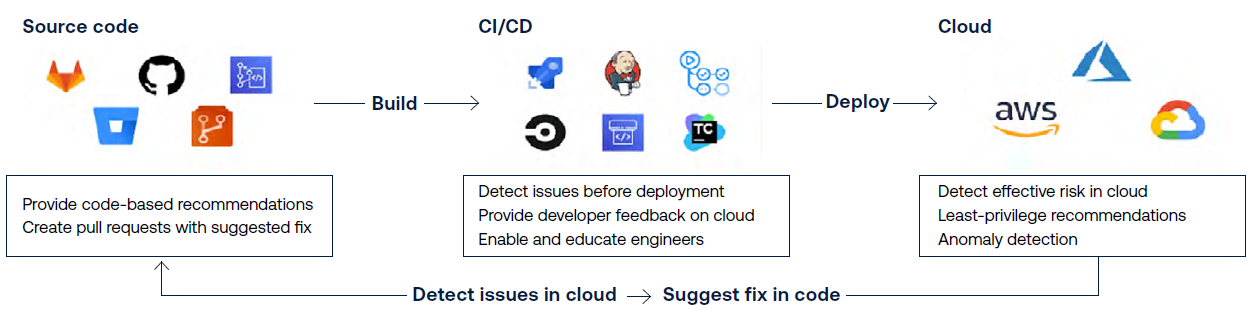
次のワークフローは クラウドサイバーエクスポージャー 、 IaC Security が CI/CD ワークフローに統合され、クラウドをデプロイする前のコードスキャンを促進する方法を示しています。
- CI/CD パイプライン: Tenable は、デプロイされる前にコードをスキャンすることで、IaC フレームワーク内の新しい IaC 検出結果 を検出します。
- クラウド 環境: Tenable は、アカウント全体の広範囲の危険な状況を特定することで、クラウド環境にある既存の クラウドの検出結果 を検出します。
プルリクエストスキャン
プルリクエスト (PR) スキャンは、設定ミスが本番環境に到達するのを防ぐためのセキュリティゲートを提供します。リポジトリスキャンは、デフォルトブランチのセキュリティ態勢を監視し、CI/CD スキャンは深いパイプライン統合を提供しますが、PR スキャンはセキュリティを開発プロセスのさらに左にシフトします。
この機能により、すべてのプルリクエストがスキャンされ、セキュリティ標準を満たすことが確実に検証されます。これらのポリシーを実施することで、パイプライン設定という手動の作業を行うことなく、非準拠コードのマージを安全にブロックできます。
コア機能
- 継続的スキャン: はすべてのブランチにわたって新規および更新されたすべての PR を自動的にスキャンします。
- 完全なコンテキスト分析: 変更された行だけでなく、ブランチの各ファイルのコンテンツ全体を評価します。
- 開発者インラインフィードバック: スキャン失敗しきい値を満たすまたはそれを超えた検出結果は、即座の可視性のために PR 内にインラインコメントとして直接投稿されます。他のすべての検出結果は、クラウドサイバーエクスポージャー コンソールで引き続きアクセスできます。
- 一元化されたレポート作成: 各スキャンの詳細な結果は、クラウドサイバーエクスポージャー コンソールの [リスク] > [CI/CD スキャン] で、 [トリガー] 列に [プルリクエスト] の値で記録されます。
-
ポリシーの適用: 少なくとも 1 つの検出結果が IaC ページで定義された [スキャン失敗しきい値] を満たすか、それを超えている場合、スキャンは自動的に [失敗] ステータスをトリガーします。デフォルトでは、スキャンが失敗しても PR のマージは妨げられません。ゲートとして使用し、問題が解決されるまでマージを防ぐには、リポジトリ設定でスキャンを 必須 としてマークする必要があります。必要な設定とアクセス許可に関する詳細については、 Pull Request Scanning を参照してください。
注意: 既存の CI/CD 統合がある場合、ここで設定されたスキャン失敗しきい値は、CI/CD パイプラインのしきい値設定をオーバーライドします。