Tenable One Cloud Exposure 2026 年第 1 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2026 年 3 月 29 日 (リリース 1.203)
今後の変更
 無効になったリソースのデータ保持
無効になったリソースの分類スキャンの結果は、コンソールから自動的にクリアされます。
詳細については、無効になったリソースのデータ保持 (2026 年 4 月 12 日)を参照してください。
アカウント管理 API の統合
従来のクラウド固有のアカウントクエリ (AWS、Azure、GCP) は、統合された Accounts クエリで置き換えられ、クラウド全体で一貫したエクスペリエンスが提供されるようになります。この変更により、2026 年 5 月 1 日より前に既存の API スクリプトを更新する必要があります。
詳細については、アカウント管理 API の統合 (2026 年 5 月 1 日)を参照してください。
新機能
ライセンス: 新しい Tenable ライセンスモデル
ライセンスモデルが更新され、Tenable One プラットフォーム全体で予測可能で透明な価格設定と簡素化された購入モデルをお客様に提供できるようになりました。新しいライセンスモデルには、以下の 2 つの階層とアドオンが含まれています。
- Foundation: 統合された脆弱性管理のライセンス階層 (オンプレミスおよびクラウド)
- Advanced: 完全なサイバーエクスポージャー管理のライセンス階層
- CNAPP Complete: CNAPP フル機能に対応した、これらの 2 つの階層へのアドオン
現在のお客様への注意: クラウドサイバーエクスポージャー 製品で以前提供されていたライセンスは、現在レガシーライセンスに分類されています。現在、レガシーライセンスを使用している場合、既存の機能とアクセス権は変更されません。
詳細については、次を参照してください。
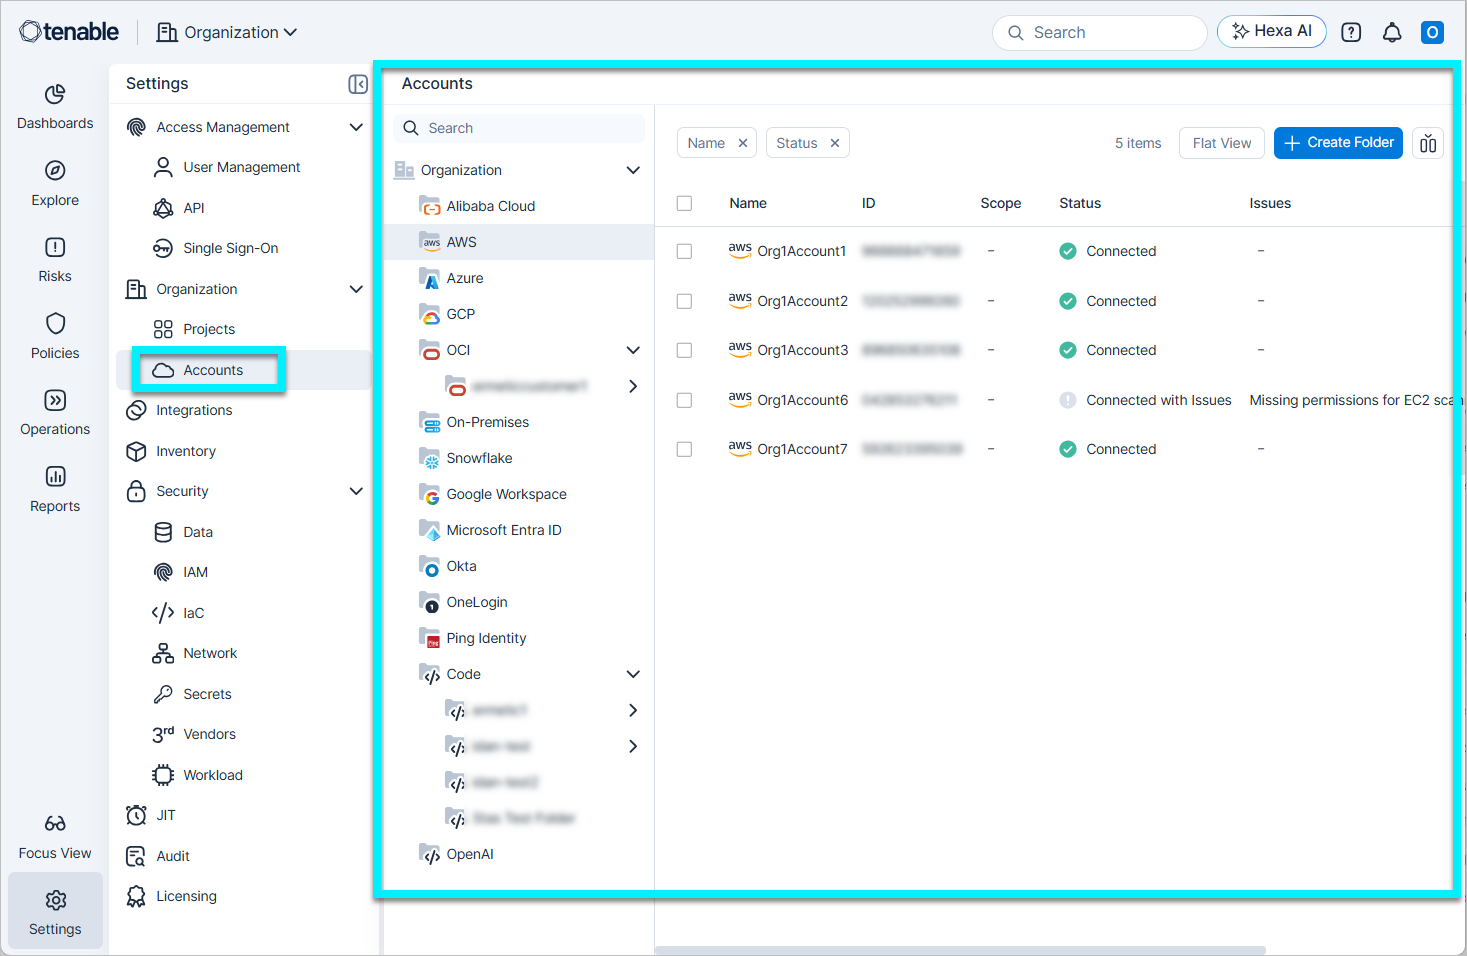
コンソール: 統合アカウントページ
[アカウント] ページでは、アカウントの管理が 1 つのビューに集約されます。このページは、[設定] > [アカウント] の以前の構造 (プロバイダー固有の複数のページにまたがってアカウントを管理していた) を置き換えるものです。
機能的な変更
- 一元化されたアカウントテーブル: すべてのルートアカウントが 1 つの統一テーブルに表示されるようになりました。この統合をサポートするために、新しい [組織] サイドバーナビゲーションカテゴリで、プロジェクトとアカウントの 2 つの主要な項目が表示されます。
- プロバイダータイプのフィルタリング: 左側のナビゲーションツリーでは、特定のプラットフォームカテゴリ (AWS や Google Workspace など) でテーブルをフィルタリングできます。ビューでは、アカウントが設定されていないカテゴリは自動的に非表示になります。
- 標準化されたステータスの表示: すべてのアカウントタイプで接続ステータスが統一されました。
- アカウントアクション
- プロジェクトの作成: テーブルから 1 つ以上のアカウントを直接選択して、プロジェクトの作成を開始できます。
- 移動: 同じテナントタイプのアカウントを移動できます。このアクションは、アイデンティティプロバイダー (IdP) アカウントでは利用できません。
コンソール: 監査の機能強化
クラウドサイバーエクスポージャー に、ダッシュボード、リスクポリシー、統合を含む、約 20 個のシステムテーブルにまたがる包括的な監査メタデータが組み込まれました。このメタデータには、[作成者]、[作成時刻]、[変更者]、[変更時刻] が含まれます。
- 監査フィールド: 監査フィールドは、テーブルビューおよびプロファイルパネルで使用できます。列ピッカーとフィルタリングオプションを使用して、データを追跡できます。
- デフォルトビュー: デフォルトでは、テーブルに変更の詳細が表示されます。必要に応じてデータ作成をオンにできます。
- システム名の変更: Tenable は、プラットフォーム全体で System アイデンティティのすべてのインスタンスの名前を Tenable に変更しました。
- ユーザー表示の改善: [作成者] と [変更者] フィールドは 2 行のレイアウトで、ユーザー名とユーザーメールアドレスが表示されます。
脆弱性管理: Tenable リスクスコアリングの標準化
リスクに関する最も正確で実用的なビューを提供するために、Tenable は主要なスコアリングインテリジェンスを標準化しています。本アップデートの一部として、お使いの Tenable 製品によってはリスクスコアが変更される場合があります。
過去数か月間、多くのユーザーが VPR (ベータ版) を利用して、悪用される可能性についてより詳しい情報を入手しています。2026 年 7 月 1 日に、Tenable は現在の VPR (ベータ版) を Tenable プラットフォーム全体の主要な VPR (脆弱性優先度格付け) として正式に昇格させました。
変更点
- VPR 統合: Tenable は、すべてのお客様が当社の最新の脅威インテリジェンスの活用できるように、レガシー VPR モデルを廃止しています。現在は「ベータ」とラベル付けされている高忠実度モデルが標準の VPR になります。
- リスクの優先順位付け: この更新により、実際に事業にリスクとなる 1.6% の重大な脆弱性に集中的に取り組むことができます。
お客様のチームによる対応は必要ありません。 これらの更新は、Tenable コンソール内で自動的に行われます。
詳細とよくあるご質問については、Tenable Connect コミュニティの投稿 をご覧ください。
脆弱性管理: Java 脆弱性の可視性の向上
Tenable はスキャンエンジンを更新して、Java Archive (JAR) ファイルに対するより詳細な可視性を提供します。この更新により、ネストされた依存関係内の脆弱性をより詳細に検出できるようになります。更新された検出では、以前には検出されなかった既存の Java の脆弱性を特定できます。
脆弱性管理: データアクセス認証による Azure BitLocker スキャンの強化
Tenable は、データアクセス認証が有効になっている、Azure BitLocker で暗号化された仮想マシンの脆弱性診断をサポートするようになりました。この機能強化により、この特定のディスク暗号化と認証設定を使用する Azure 環境において、包括的なスキャン範囲が確保されます。
Azure ポリシーの「ディスクまたはスナップショットにエクスポートまたはアップロードする際に、認証要件でデータを保護する」を使用する場合、ポリシーが DataAccessAuthMode を None に設定するのを妨げるため、スナップショットの作成が失敗します。脆弱性診断を成功させるためには、専用のディスクスナップショットリソースグループを設定し、そのグループをポリシーから除外する必要があります。
詳細については、こちらのドキュメントを参照してください。
Kubernetes: Kubernetes クラスタ Helm 接続コマンドの更新
Tenable コンソール URL の変更 (2025 年 7 月 20 日~2026 年 1 月末)の一部として、クラスタに接続するための Helm コマンドは URL: https://app.tenable.com を使用するようになりました。Tenable はこのドメイン専用として、すべての新しいイメージを設定するようになりました。
- 要対応: 新しいドメイン (https://*.tenable.com) を許可リストに追加して、ドメインとクラスタ間のネットワーク通信を有効にしてください。
- 以前のバージョンのサポート: 以前のドメインは数か月間アクティブなままです。以前のドメインを引き続き使用する場合は、コマンドラインを手動で変更する必要があります。apiUrl パラメーターの値を https://<your_region>.app.ermetic.com に変更します。
- プライベートレジストリのサポート: Tenable イメージをプライベートレジストリからプルする場合、新しい Helm コマンドを使用する前に、containers.tenable.com から最新のイメージを取得し、プライベートレジストリにプッシュする必要があります。
IaC セキュリティ: Bicep サポートの強化
Tenable は、Bicep 構文に対する拡張サポートを含むよう IaC セキュリティを更新しました。この更新により、Bicep ファイルのセキュリティ設定ミスの検出が改善されます。
ライセンス: 請求対象リソースの可視性の強化
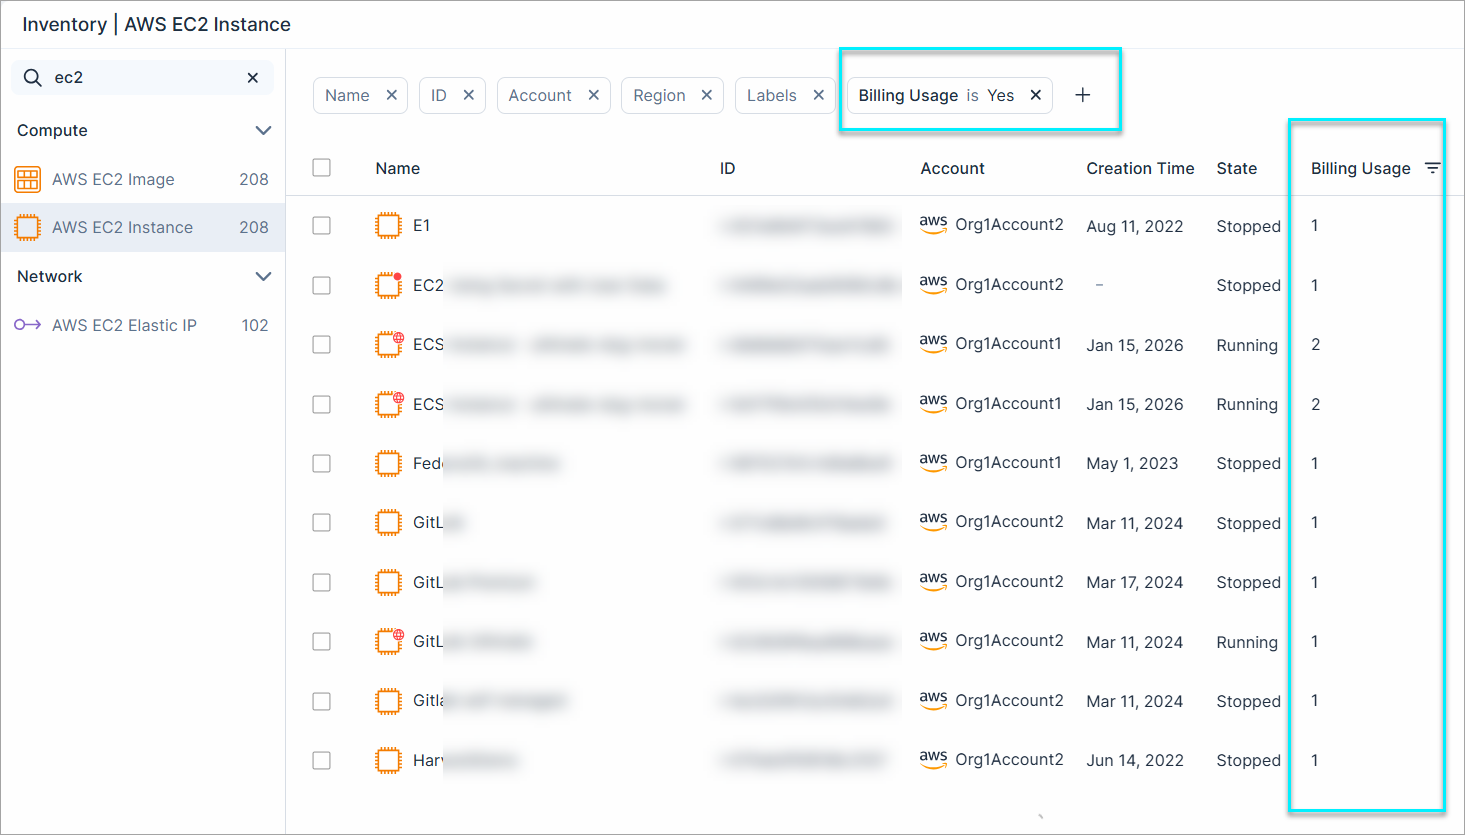
クラウドサイバーエクスポージャー では、リソース用の新しい [請求対象の使用状況] プロパティが導入されました。これにより、リソースが消費する請求対象ユニット数を特定できます。このプロパティは、リソースプロファイル、および [インベントリ] ページと [Explorer] ページ内で使用できます。
[ライセンス] ページからリソースタイプを選択すると、Billing Usage: Yes フィルターが適用された [インベントリ] ページにリダイレクトされるようになりました。このフィルターは、請求対象の資産のみを表示します。たとえば、合計 50 件のうち、34 件のリポジトリのみが請求対象だとします。
アカウント管理 API: 統合されたクラウドアカウントクエリ
 API Support
Tenable はアカウント管理 API を更新し、統合された Accounts クエリを導入しました。これにより、異なるクラウドプロバイダーに対して個別のサイロ化されたエンドポイントを呼び出す必要がなくなりました。
主な変更点
- 統合された Accounts クエリ: すべてのクラウドアカウントで、 Name、Status、SyncTime、CreationTime などの共通のメタデータを単一のエントリポイントで取得できるようになりました。
- クラウド固有のフィルタリング: TenantTypes フィルター (TenantTypes: AWSなど) を適用することで、一意の属性を含む特定のプロバイダーのアカウントを取得できるようになりました。
- レガシークエリの廃止: プロバイダー固有のクエリ AwsAccounts、AzureSubscriptions、GcpProjects が廃止されました。これらは後方互換性のために引き続き機能しますが、すべての新しい統合には、統合された Accounts クエリを使用することを推奨します。
詳細および例については、アカウント管理 API のドキュメントを参照してください。
2026 年 3 月 22 日 (リリース 1.202)
新機能
IAM: Microsoft Entra ID グループの最小権限カスタムロールの生成
検出結果から直接、グループに対する最小権限のカスタムロールを生成できるようになりました。実際の使用状況に基づいて、Microsoft Entra ID グループに対してこれらのロールを作成し、グループ、サブスクリプション、またはリソースグループで権限が過剰な IAM アクセス許可を修正することができます。これにより、グループに必要なアクセス許可のみを付与してタスクを実行できるため、過剰なアクセスを減らすことができます。
| クラウドプロバイダー | リソースタイプ | ポリシー名 |
|---|---|---|
| Azure | Microsoft Entra ID グループ | サブスクリプションで過剰な権限を持つ Microsoft Entra ID グループ |
詳細については、こちらのドキュメントを参照してください。
インベントリ: AWS ECS タスク定義に焦点を当てた同期
より高速で関連性の高い資産インベントリを提供するように、AWS ECS タスク定義の同期ロジックを更新しました。アクティブな ECS サービスまたはタスクによって現在参照されているアクティブなタスク定義と非アクティブな定義のみを同期するようになりました。
アカウントへの影響
- [インベントリ] ページと [検出結果] ページ: 非アクティブで未使用のタスク定義がインベントリに表示されなくなりました。これらの除外されたリソースに関連するセキュリティ検出結果は、自動的にクローズされます。
- ダッシュボードのメトリクス: ECS リソースの総数が減少し、ダッシュボード統計が変化しています。
統合: 接続された組織の子アカウントの表示
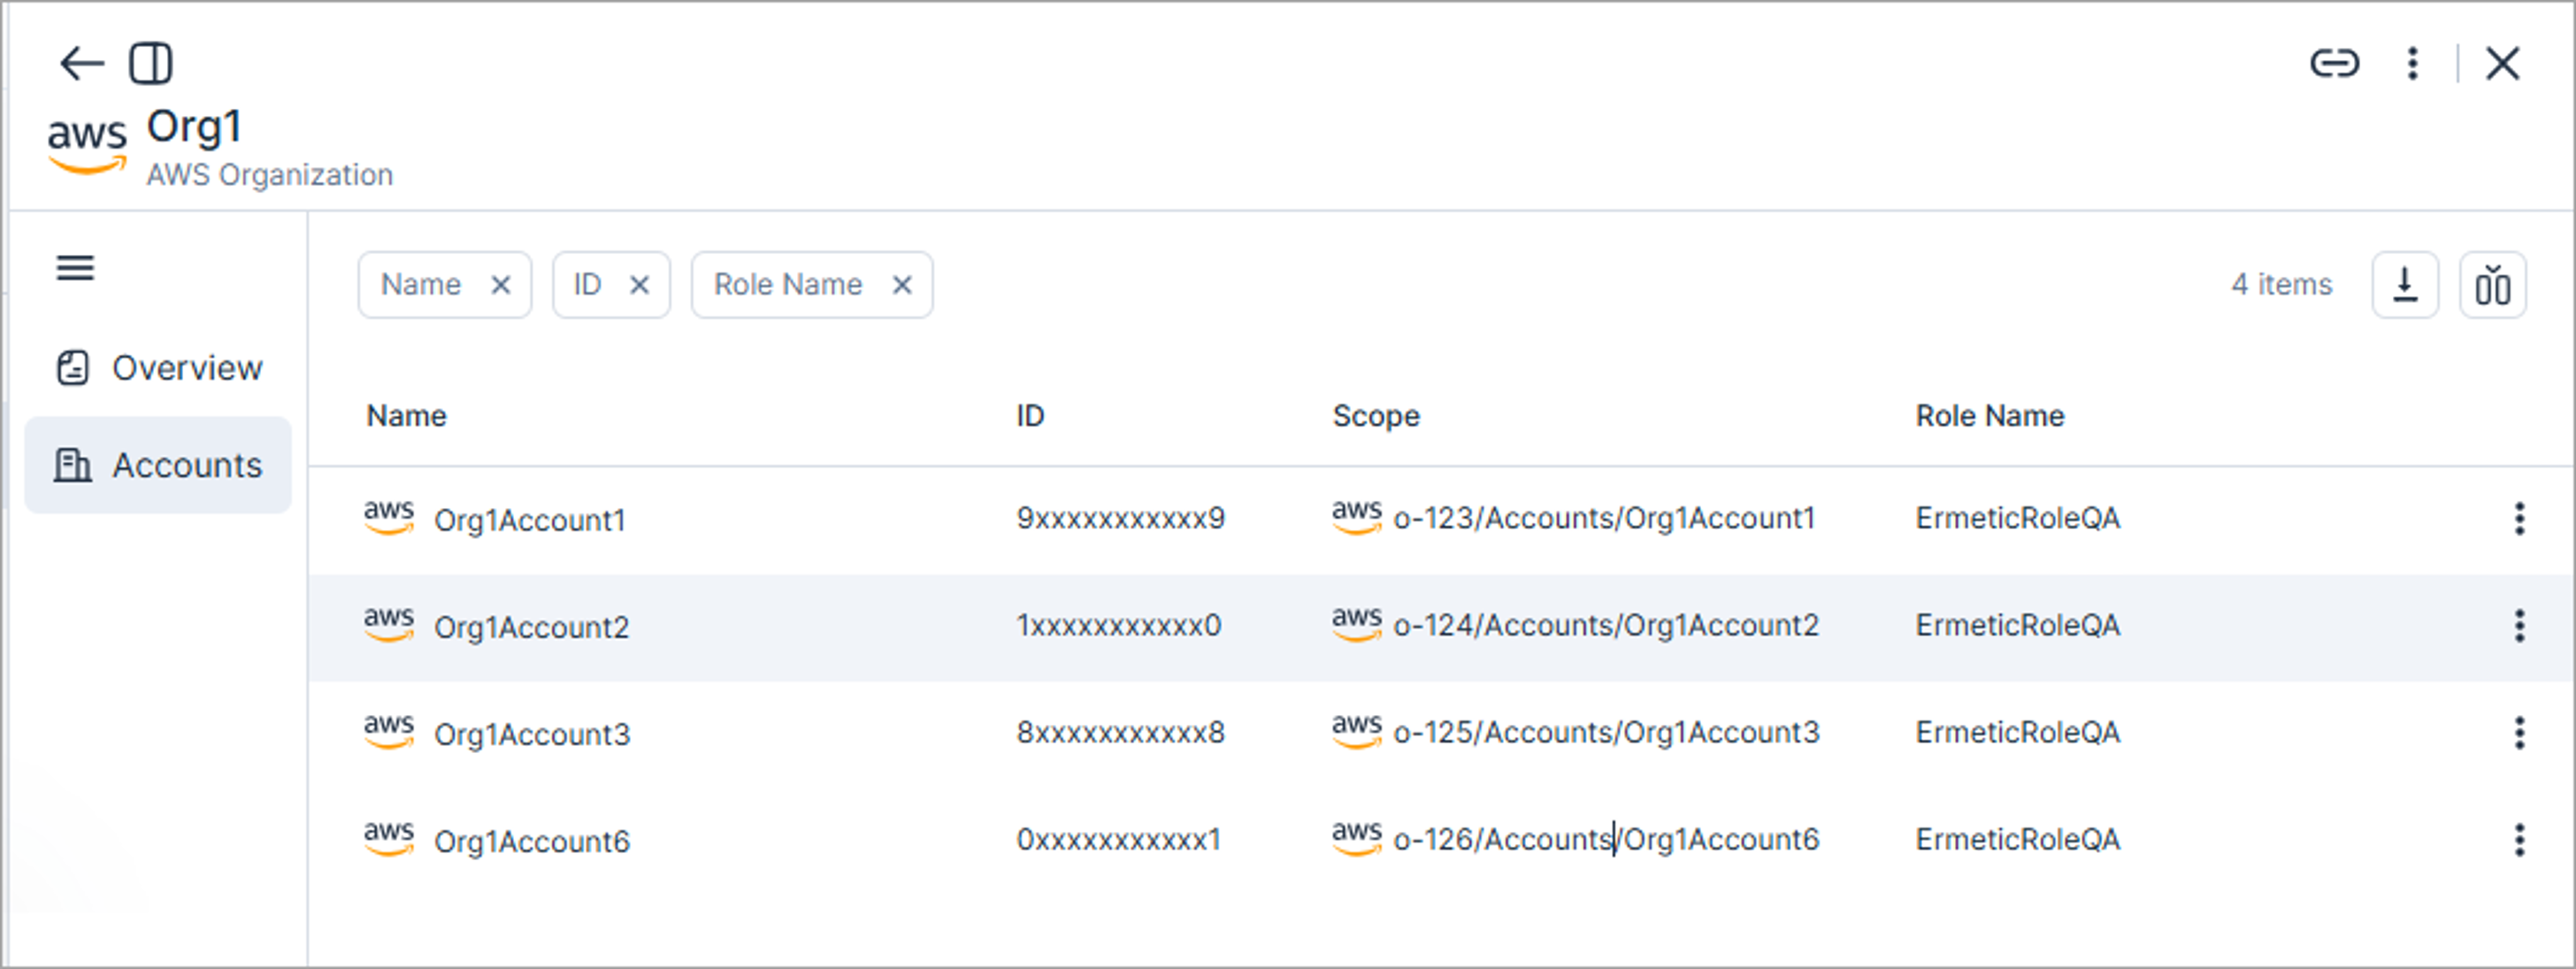
接続された組織のプロファイルビューで、専用の [アカウント] タブにアクセスして、関連付けられているすべてのアカウントを表示できるようになりました。この更新により可視性が一元化され、すべてのアカウントを単一のリストで表示および管理できます。[設定] > [統合] ページで、次の組織カテゴリに関する新しいタブを表示できます。
- クラウドプロバイダー
- コンテナレジストリ
- コードリポジトリ
詳細については、こちらのドキュメントを参照してください。
2026 年 3 月 15 日 (リリース 1.201)
新機能
Explorer: 保存されたクエリのグローバル検索
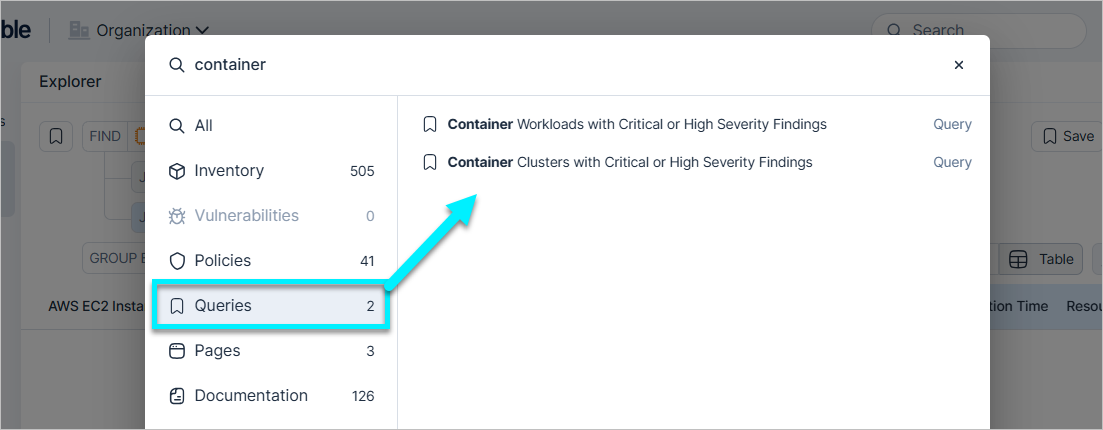
コンソール上部のグローバル検索バーから、保存したクエリを直接検索して開くことができるようになりました。クエリの名前またはキーワードを入力するだけで、新しい [クエリ] カテゴリに表示されます。
Explorer: データ集計用のグループ化基準
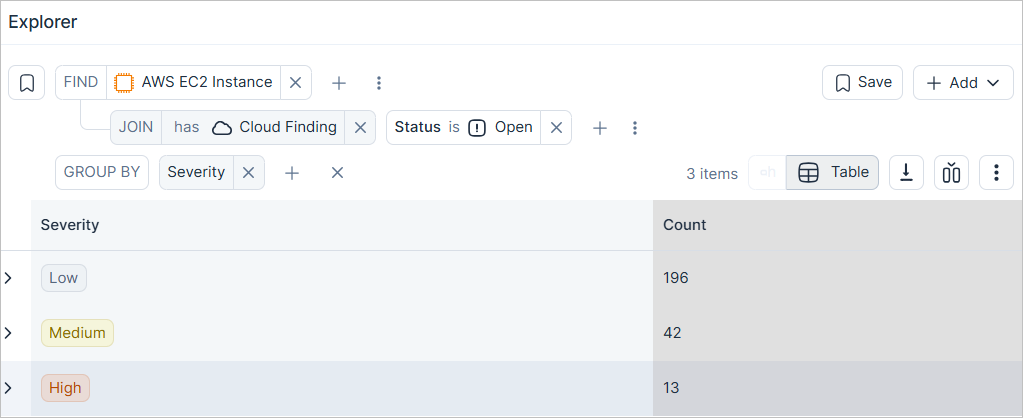
Explorer の結果を集計し、インサイトの概要を即座に取得できるようになりました。新しい [グループ化基準] 機能を使用すると、特定のプロパティでクエリデータをまとめて、結果を簡素化されたテーブルビューにカウントして表示できます。たとえば、検出結果関連のクエリを深刻度別にグループ化すると、結果の内訳を深刻度レベル別に表示できます。
Explorer: Parallel Join と合理化された関係インターフェース
1 つのオブジェクトに複数の Parallel Join を追加できるようになりました。以前は、Join は線形パスに制限されていました。プライマリリソースからブランチアウトして、1 つの統合テーブルで複数の異なるオブジェクトの関連データを同時に表示できるようになりました。
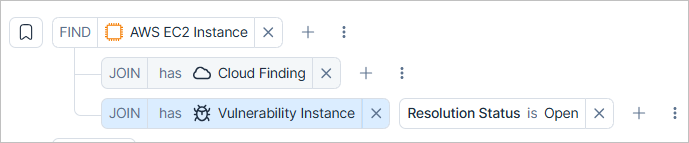
複雑なクエリをより迅速かつクリーンに構築できるように、関係セレクタを合理化しました。
- 統一された関係カテゴリ: すべての関係タイプは、セレクタメニューの単一の [関係] タブでグループ化され、カテゴリベースのリストに置き換わりました。
- インラインアクションボタン: すべての関係において、インラインのフィルターと Join ボタンが表示されるようになりました。これにより、選択メニューから直接、現在の結果を絞り込むか、新しい列でデータセットを拡張するかを決めることができます。

ワークロード保護: AMI スキャンの有料サービスへの移行
Amazon Machine Image (AMI) スキャンの無料期間 (暫定) は終了しました。2026 年 3 月 15 日より、Tenable はすべてのプライベートおよびパブリックの AMI スキャンを有料にしています。請求対象のリソース名は EC2 イメージです。
アカウントへの影響
- 継続的なカバレッジ: Tenable は中断することなく AMI のスキャンを継続します。お客様による対応は必要ありません。
- 使用率のモニタリング: スキャンされた [EC2 イメージ] の数を [ライセンス] ページでモニタリングできます。
- AMI スキャン設定の管理: 設定を変更するには、[設定] > [クラウドサイバーエクスポージャー] > [ワークロード] > [仮想マシンイメージ] に移動します。
詳細については、AMI スキャンの有料サービスへの移行 (2026 年 3 月 15 日)を参照してください。
IAM: GCP グループの最小権限カスタムロールの生成
検出結果から直接、グループに対する最小権限のカスタムロールを生成できるようになりました。実際の使用状況に基づいて、GCP グループに対してこれらのロールを作成し、フォルダー、プロジェクト、または組織レベルで権限が過剰な IAM アクセス許可を修正することができます。これにより、グループに必要なアクセス許可のみを付与してタスクを実行できるため、過剰なアクセスを減らすことができます。
| クラウドプロバイダー | リソースタイプ | ポリシー名 |
|---|---|---|
| GCP | Google Workspace グループ | プロジェクトで過剰な権限を持つ Google Workspace グループ |
| GCP | Google Workspace グループ (外部) | プロジェクトで過剰な権限を持つ Google Workspace グループ |
詳細については、こちらのドキュメントを参照してください。
ネットワークスキャナー: サポート対象リソースのカバレッジを拡張
ネットワークスキャナーのカバレッジが拡張され、Azure および OCI のより広い範囲のサービスが含まれるようになりました。スキャナーは、インターネットに接続しているというフラグが立てられたリソースへの直接接続を試み、実際の到達可能性を確認し、信頼性の高い結果を [ネットワークエンドポイント] ページに記録することで、動的なバリデーションを実行します。
次の表に、ネットワークスキャナーに追加された新しいサポート対象リソースを示します。
| プロバイダー | リソース名 |
|---|---|
| Azure | AI サービス |
| AKS クラスタ | |
| App Service | |
| Application Gateway | |
| コンテナレジストリ | |
| CosmosDB アカウント | |
| Databricks ワークスペース | |
| Event Hubs 名前空間 | |
| Key Vault | |
| MySQL データベースサーバー | |
| Network Load Balancer | |
| PostgreSQL データベースサーバー | |
| SQL Server | |
| OCI | Compute インスタンス |
| OKE クラスタ |
詳細については、サポートされているリソースを参照してください。
データ保護: データスキャンの除外
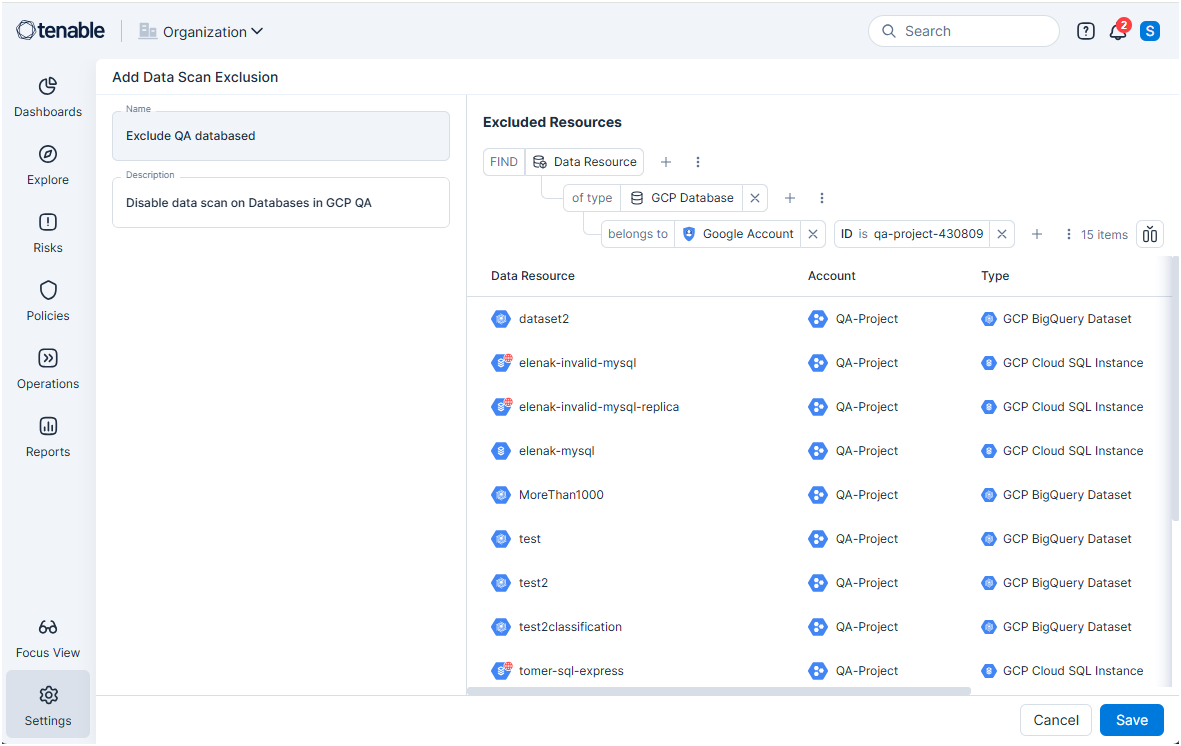
データスキャンの除外を使用して、データスキャンから除外するリソースを定義できるようになりました。
主な機能強化
- 詳細なルール: Explorer クエリビルダーを使用して、リージョン、アカウント ID、リソースタイプ、タグなどのプロパティでリソースを選択します。
- リソースプレビュー: クエリを構築する際にターゲットとなるリソースのリストをリアルタイムで表示し、保存する前に除外ロジックが正確であることを確認します。
- 動的ロジック: 除外範囲に一致する新しいリソースが、その後のスキャンから自動的に削除されます。
既存のすべての除外タグは、データスキャン除外に自動的に変換されるため、移行はシームレスに行われます。
詳細については、データスキャンの除外を参照してください。
新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | EFS マウントターゲット |
新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | RDS クラスタはローカルファイル読み取りの脆弱性にさらされている |
| AWS | IAM | Cognito アイデンティティプールの認証されていないゲストアクセスが有効になっている |
| AWS | ログ | EKS クラスタのコントロールプレーンのログが有効になっていない |
| AWS | ログ | WAF ウェブ ACL のログが有効になっていない |
| AWS | ネットワーク | EFS アクセスポイントのユーザーアイデンティティが設定されていない |
| Azure | コンピュート | Service Fabric クラスタ保護レベルのセキュリティが設定されていない |
| Azure | データ | Automation アカウント変数が暗号化されていない |
| Azure | データ | Data Explorer のディスク暗号化が有効になっていない |
| Azure | データ | Redis キャッシュの転送中の暗号化が有効になっていない |
| Azure | Kubernetes | コンテナレジストリは非推奨の SKU を使用している |
| Azure | ネットワーク | Automation アカウントの無制限のインバウンドインターネットアクセス |
| Azure | ネットワーク | Batch アカウントに過度なアクセス許可を持つネットワークアクセスがある |
| Azure | ネットワーク | Data Factory に過剰なアクセス許可を持つネットワークアクセスがある |
| Azure | ネットワーク | Service Bus 名前空間に過度なアクセス許可を持つネットワークアクセスがある |
2026 年 3 月 8 日 (リリース 1.200)
新機能
クエリ: ポリシーとレポートのリンクされたクエリ
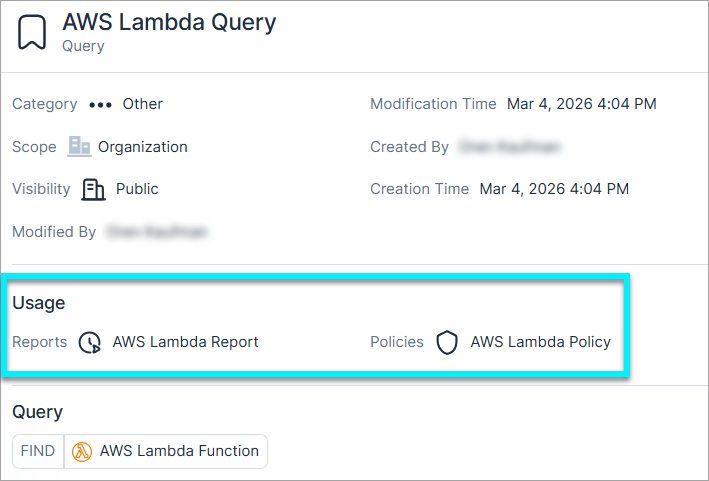
保存したクエリをカスタムポリシーおよびレポートに直接リンクできるようになりました。これにより、ポリシーがソースクエリに対するその後の更新と同期され続けます。
- リンクとアドホック: 自動同期のためにポリシーとレポートをソースクエリにリンクするか、すべて柔軟に編集できるように独立したコピーを作成するかを選択します。
- 使用状況の追跡: 特定のクエリによって、使用中のポリシーとレポートがクエリプロファイルに正確に表示されるようになりました。
- 編集保護: リンクされたポリシーが破損するのを防ぐため、一部の変更は制限されています。代わりに [名前を付けて保存] を使用して、新しいバージョンを作成します。
- 削除からの保護: 現在使用中のクエリは、リンクが解除されるまで削除または非公開にすることができません。
ネットワーク: [インベントリ] に表示されるエンドポイント
[インベントリ] ページ内で、確認されたネットワークエンドポイントを直接特定し、確認できるようになりました。この新しいリソースの詳細では、リソースの実際の検証済みエントリポイントが表示されます。これにより、理論的な設定ベースのエクスポージャーと実際の確認済みの到達可能性の間にあるギャップを埋められます。
この更新には以下が含まれます。
- 新しい [インベントリ] 列: これらのエンドポイントを、新しい [ネットワークエンドポイント] 列を介して、資産インベントリリスト (AWS EC2、Azure VM など) に一元的に表示します。
- リソースの詳細: [リソースの詳細] スライドアウトの [概要] セクションで検証済みのエンドポイントの統合リストにアクセスできます。
ネットワークエンドポイントの作成方法の詳細については、ネットワークのエクスポージャーを参照してください。
.gif{height="" width="650"}
ネットワークスキャナー: 200 におけるサポート対象リソースのカバレッジを拡張
ネットワークスキャナーのカバレッジが拡張され、AWS および GCP のより広い範囲のサービスが含まれるようになりました。スキャナーは、インターネットに接続しているというフラグが立てられたリソースへの直接接続を試み、実際の到達可能性を確認し、信頼性の高い結果を [ネットワークエンドポイント] ページに記録することで、動的なバリデーションを実行します。
次の表に、ネットワークスキャナーに追加された新しいサポート対象リソースを示します。
| プロバイダー | リソース名 |
|---|---|
| AWS | API ゲートウェイ API |
| DocumentDB インスタンス | |
| EKS クラスタ | |
| ElastiCache Redis OSS キャッシュ | |
| Elastic Beanstalk 環境 | |
| ロードバランサー | |
| Neptune インスタンス | |
| OpenSearch ドメイン | |
| GCP | App Engine サービス |
| Cloud Run サービス | |
| Cloud SQL インスタンス | |
| GKE クラスタ | |
| ロードバランサー |
詳細については、サポートされているリソースを参照してください。
データ保護: VM スキャンからの機密データ検出結果の深刻度を標準化
クラウドサイバーエクスポージャー では、High の仮想マシンスキャンおよびイメージスキャンにおける機密データの検出結果に対して最大深刻度に上限を設定するようになりました。これにより、すでに High のしきい値に達している検出結果が Critical にエスカレートされないようになり、より広範なワークロード文脈内でデータリスクの優先順位付けを標準化し、修正に重点を置いた処理を合理化できます。
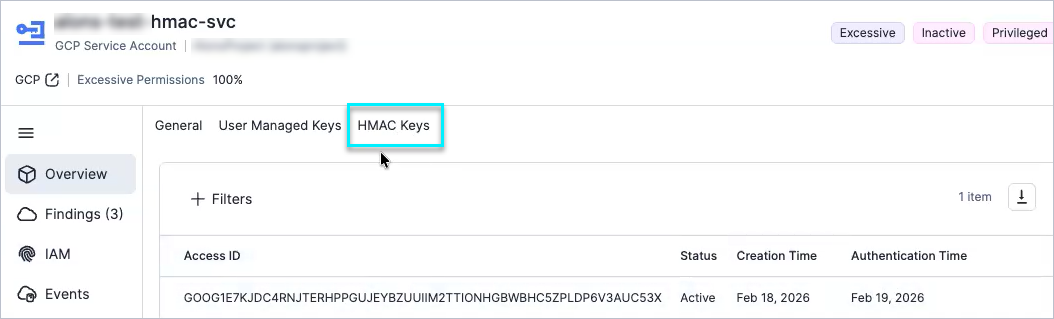
IAM: GCP サービスアカウントの可視性の強化 (HMAC キー)
Tenable は、GCP サービスアカウントに対して HMAC (Hash-based Message Authentication Code) キーをサポートするようになりました。この更新は、追加の認証方法を可視化し、アクティビティのレポート作成を改善し、サービスアカウントをアクティブとして識別します。
主な機能強化
- HMAC キーの詳細: GCP サービスアカウントサイドパネルで HMAC キーの詳細を表示できます。[概要] タブでは、以下の内容を表示できます。
- アクセス ID: HMAC キーの一意の識別子
- ステータス: キーのリアルタイムステータス (例 : アクティブまたは非アクティブ)
- 作成時刻: キーが作成されたときのタイムスタンプ
- 最終認証時間: キーを使用した直近の認証イベントのタイムスタンプ
- アクティビティの検出: GCP サービスアカウントの学習期間ロジックが、HMAC キー認証イベントをモニタリングするようになりました。Tenable はこれらのイベントを検出すると、サービスアカウントを自動的にアクティブとして識別します。
ワークロード保護: コンテナイメージ CI/CD パイプラインの解決できない脆弱性を除外
 Workload Protection
Tenable は、GitHub、GitLab、および Docker Image CLI スキャン設定のコンテナイメージ CI/CD パイプラインで、exclude-unresolvable パラメーターをサポートするようになりました。このパラメーターを使用して、現在修正やパッチが利用できない脆弱性を除外します。この変更により、ユーザーはコンテナイメージ CI/CD パイプラインの実用的な検出結果に集中することができます。
サポートされているパラメーターの詳細については、こちらのドキュメントを参照してください。
Kubernetes: アンマネージド Kubernetes クラスタクエリのリファクタリング (互換性に影響する変更)
API Support
Tenable は、アンマネージド Kubernetes クラスタの GraphQL スキーマを更新しました。この変更の一環として、プロバイダー固有のプレフィックスがフィルタータイプおよびインラインフラグメントから削除され、単一の一般的なエンティティに統合されました。
特定のクラウドプロバイダーの結果を絞り込むためには、エンティティ名の代わりにフィルター内で Providers 引数を使用する必要があります。従来のプロバイダープレフィックス付きタイプを使用し続けるクエリでは、空の結果が返されます。
詳細については、こちらのKubernetes クラスタクエリのリファクタリング (2026 年 3 月 3 日)を参照してください。
IaC セキュリティ: Terraform 動的設定スキャン
Tenable は、動的 Terraform 設定をスキャンするようになりました。ソースコードまたは変数ファイルのデフォルト値を使用するカウント、for_each 引数、および動的ブロックを分析します。これにより、拡張されたリソースや複雑なインフラ定義を可視化できます。
ServiceNow: UI ポリシーにより管理されるフィールドのサポート
Tenable は、ServiceNow UI ポリシーに管理されるフィールドをサポートするようになりました。ServiceNow インスタンスで UI ポリシーを使用してフィールドを条件付きで非表示または制限している場合に、自動化ルールでこれらのフィールドを表示できるようになりました。これにより、非表示の必須フィールドでも確実に入力されるようになり、チケット作成の失敗を防げます。
JIT アクセス: 資格エラーの処理を改善
JIT 使用資格のエラー処理が改善され、設定中により明確なフィードバックが提供されます。この更新により、管理者のトラブルシューティングが簡素化されます。
200 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | コンピュート | アプリサービス環境 |
| Azure | コンピュート | Step Functions ステートマシン |
| Azure | データ | AppSync GraphQL API |
| Azure | IAM | Azure サービスプロバイダーの委任 |
| Azure | IAM | Azure サービスプロバイダーのオファー |
| Azure | ネットワーク | Front Door |
| Azure | ネットワーク | フロントドア WAF ポリシー |
| Azure | ネットワーク | CDN Front Door プロファイル |
| Azure | ネットワーク | CDN Front Door プロファイルのカスタムドメイン |
| Azure | ネットワーク | CDN Front Door プロファイルエンドポイント |
| Azure | ネットワーク | CDN プロファイルエンドポイント |
| Azure | ネットワーク | CDN プロファイルエンドポイントのカスタムドメイン |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
ポリシーの更新: マネージドディスクはパブリックアクセスをブロックしない
マネージドディスクはパブリックアクセスをブロックしないポリシーを評価するロジックが更新され、精度が向上し、誤検出が減少しました。
結果として、影響を受ける検出結果は、サブステータスで誤検出となって自動的にクローズされます。
2026 年 3 月 1 日 (リリース 1.199)
新機能
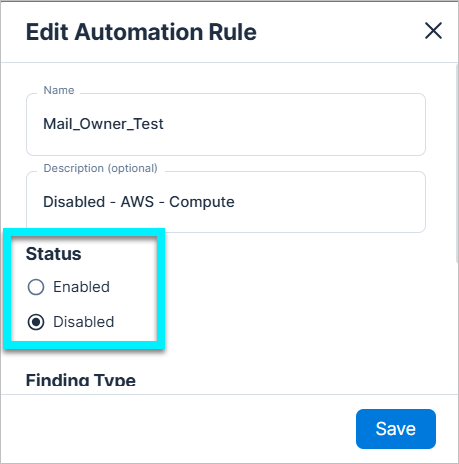
自動化: 自動化ルールの有効化および無効化
自動化ルールの有効化と無効化が可能になり、設定を削除しなくても、自動化されたワークフローを一時停止できるようになりました。データまたは通知の送信を再開する準備ができたら、ルールをオンに戻すことができます。
以前は、自動化ルールは完全に削除されるまで有効でした。
データ保護: 追加のシークレットデータタイプのスキャンのサポート
Tenable では、以下の追加のデータタイプのスキャンがサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| 機密性の高い URL | シークレット | 制限付き | 機密性の高いパス、認証パラメーター、または埋め込みトークンが含まれている URL を検出します。 |
データ保護: シークレットデータタイプのスキャンの改善
露出したシークレットを特定するために使用される基本検出パターンを拡張することで、シークレットデータタイプのスキャンが強化されました。この更新により、さまざまなサードパーティの API キー、OAuth 認証情報、およびインフラトークンの識別が改善されます。
主な利点
- より広範な検出範囲: 既存のシークレットデータタイプ内で、複数のサービスに渡って露呈した認証情報を特定します。
- 精度の強化: これまでマッピングされていなかったシークレットの分類を標準化することで、可視性のギャップを減らし、分類が失敗する可能性を抑えます。
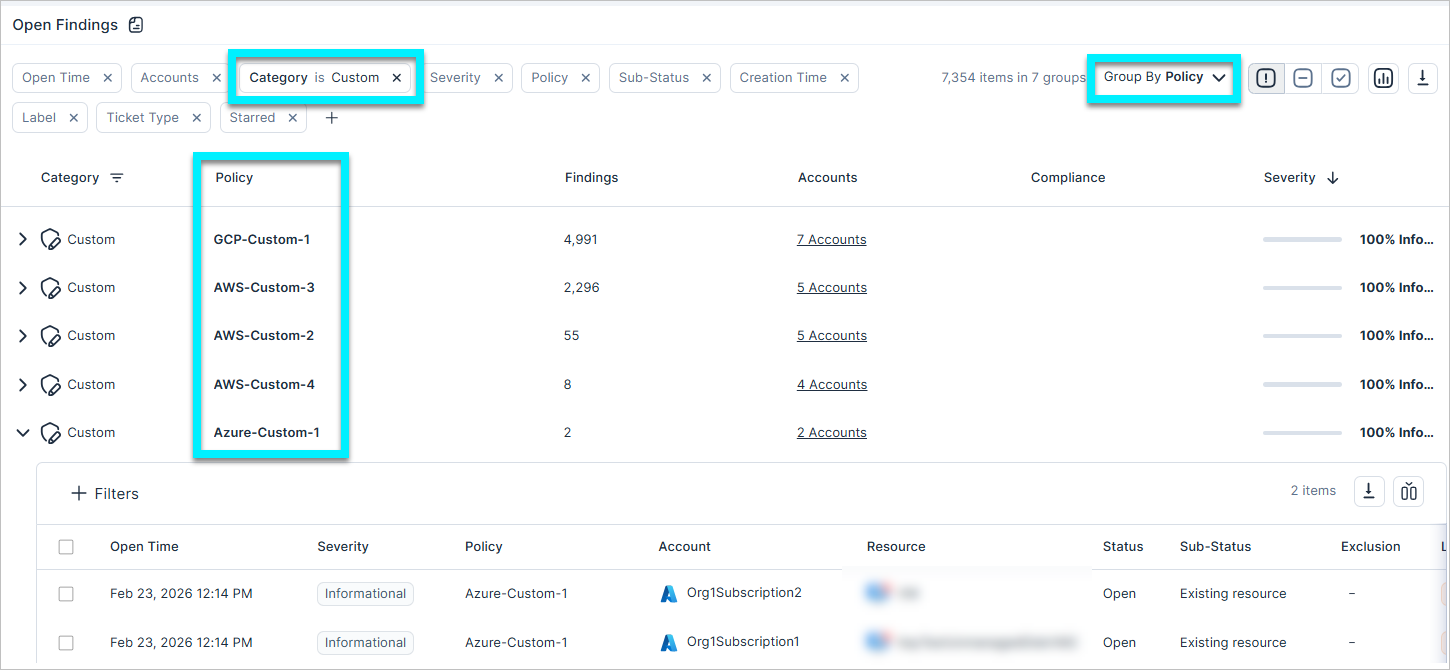
検出結果: カスタムポリシーのグループ化の強化
ポリシーでグループ化する場合、カスタムポリシーによってトリガーされた検出結果は、汎用テンプレートタイプではなく、個別のポリシー名でグループ化されるようになりました。これにより、特定のポリシー違反をより効率的にドリルダウンできます。
ネットワーク API: 非推奨フィールドの削除
API Support
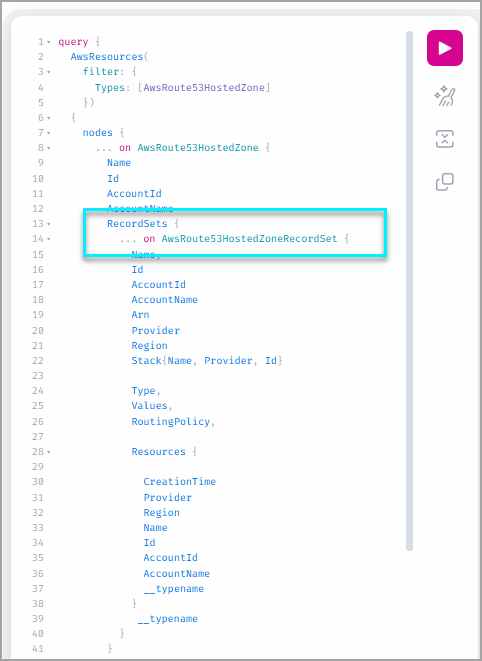
Records および CloudProvider フィールドは、AwsRoute53HostedZone API エンドポイントから公式に削除されました。これらの冗長およびレガシーデータ構造を削除することで、クラウドサイバーエクスポージャー 全体の AWS ネットワークスキーマを標準化し、API 応答パフォーマンスを改善します。
これらのフィールドにクエリを実行する残りの統合またはスクリプトは、リクエストの失敗を防ぐために、API Explorer に表示されるサポート対象の代替手段を使用するように更新する必要があります。
コンプライアンス: 新しいフレームワークのサポートを追加
クラウドサイバーエクスポージャー は次のコンプライアンス基準に対応するようになりました。
- CIS AWS 6.0.0, 5.0.0 および 4.0.0: Amazon Web Services クラウドプロバイダー向けの客観的でコンセンサスに基づいた、セキュリティのベンチマーク。AWS サービスのサブセットにセキュリティオプションを設定するための規範的なガイダンスを提供しています。
- NIS2 指令: このフレームワークは、高い共通レベルのセキュリティを確立することで、欧州連合全体のサイバーセキュリティを強化することを目的としています。これにより、対象となるエンティティの範囲が拡大され、より広範囲の不可欠かつ重要な業界が含まれるようになります。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
199 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | DAX クラスタ |
| AWS | データ | DMS 証明書 |
| AWS | ネットワーク | API Glue の接続 |
| Azure | コンピュート | SQL 仮想マシン |
| Azure | データ | Service Bus |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
199 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | アクセス | ACM 証明書ドメイン名にワイルドカードが含まれている |
| AWS | アクセス | ACM 証明書が無効であるか失敗状態である |
| AWS | データ | API キーによる AppSync GraphQL API 認証が設定されている |
| AWS | データ | CodeBuild プロジェクトでシークレットが露出している |
| AWS | データ | DAX クラスタが KMS で暗号化されていない |
| AWS | データ | DMS 証明書の有効期限が切れている |
| AWS | データ | DMS データベース移行タスクのターゲットデータベースのログが最小要件を満たしていない |
| AWS | データ | ElastiCache Redis OSS クラスタキャッシュの AUTH が有効になっていない |
| AWS | データ | EMR Studio はシャドーリソースの S3 バケットを使用している |
| AWS | データ | Glue ジョブはシャドーリソースの S3 バケットを使用している |
| AWS | データ | MSK クラスタの転送中の暗号化が有効になっていない |
| AWS | データ | OpenSearch ドメインで詳細なアクセス制御が有効になっていない |
| AWS | ログ | AppSync GraphQL API のフィールドレベルのログが有効になっていない |
| AWS | ログ | CodeBuild プロジェクトのログが有効になっていない |
| AWS | ログ | DMS データベース移行タスクのソースデータベースのログが最小要件を満たしていない |
| AWS | ネットワーク | ACM 証明書の透明性ログが有効になっていない |
| AWS | ネットワーク | AppSync GraphQL API が WAF ウェブ ACL に関連付けられていない |
| AWS | ネットワーク | Glue 接続の転送中の暗号化が有効になっていない |
| AWS | ネットワーク | KMS キーは 30 日以内に期限切れになる |
| AWS | ネットワーク | OpenSearch ドメインの転送中の暗号化が有効になっていない |
| AWS | ネットワーク | パブリック MQ ブローカー |
| AWS | ネットワーク | S3 バケットのグローバルビュー ACL のアクセス許可が有効になっている |
| Azure | アクセス | ストレージアカウントの SAS 有効期限ポリシーが設定されていない |
| Azure | AI | Machine Learning ワークスペースのマネージド仮想ネットワーク分離が有効になっていない |
| Azure | コンピュート | App Service の .NET Core バージョンが最小要件を満たしていない |
| Azure | コンピュート | App Service のクライアント証明書が無効になっている |
| Azure | コンピュート | App Service の Java バージョンが最小要件を満たしていない |
| Azure | コンピュート | App Service の PHP バージョンが最小要件を満たしていない |
| Azure | コンピュート | 仮想マシン Linux の SSH キー認証が有効になっていない |
| Azure | データ | Event Hub インスタンスの承認ルールが設定されていない |
| Azure | データ | SQL Server の TLS バージョンが最小要件を満たしていない |
| Azure | Kubernetes | AKS クラスタのディスク暗号化セットが設定されていない |
| Azure | ログ | App Service の HTTP ログが有効になっていない |
| Azure | ネットワーク | Application Gateway リスナーの転送中の暗号化が有効になっていない |
| Azure | ネットワーク | Application Gateway リスナー SSL プロファイルが設定されていない |
| Azure | ネットワーク | Application Gateway の TLS バージョンが最小要件を満たしていない |
| GCP | アクセス | Cloud Run サービスはデフォルトのサービスアカウントを使用している |
| GCP | AI | Vertex AI Workbench インスタンスはデフォルトのサービスアカウントを使用している |
| GCP | Kubernetes | GKE クラスタでエイリアス IP が有効になっていない |
| GCP | Kubernetes | GKE クラスタでアルファ版クラスタが有効になっていない |
| GCP | Kubernetes | GKE クラスタのバイナリ承認が有効になっていない |
| GCP | Kubernetes | GKE クラスタでクライアント証明書が有効になっていない |
| GCP | Kubernetes | GKE クラスタのマスターノードバージョンが最小要件を満たしていない |
| GCP | Kubernetes | GKE クラスタのノードバージョンが最小要件を満たしていない |
| GCP | Kubernetes | GKE クラスタのセキュアブートが有効になっていない |
| GCP | Kubernetes | GKE クラスタの Shielded GKE Nodes が有効になっていない |
| GCP | ログ | Cloud Storage バケットでアクセスおよびストレージログが有効になっていない |
| GCP | ネットワーク | Cloud Functions の HTTP トリガーでは、HTTPS が有効化されていない必要がある |
| GCP | ネットワーク | GKE クラスタで HTTP ロードバランシングが有効になっていない |
| GCP | ネットワーク | GKE クラスタのネットワークポリシーが有効になっていない |
2026 年 2 月 22 日 (リリース 1.198)
新機能
新しいアプリケーションドメイン: 要対応
コンソール URL は app.ermetic.com から app.tenable.com へ移行しました。
変更点
- コンソール URL
- API URL
- ドキュメントポータル。docs.ermetic.com から docs.app.tenable.com へ移動します。
既存のドメインは引き続き有効で、該当する場合は新しい URL に自動的にリダイレクトされます。古いドメインにすぐに保持期限が予定されることはありません。
必要な対応
- 新しい URL を使用するようにブックマーク、スクリプト、または統合を更新します。
-
ファイヤーウォール/プロキシの更新: 所属組織でプロキシまたはファイヤーウォールを使用している場合は、次の追加のドメインを直ちに許可してください。
- app.tenable.com
- *.app.tenable.com
重要: 既存のドメインとともにこれらのドメインを許可することで、移行がスムーズになります。移行が完全に完了するまで、既存の Ermetic ドメインを削除しないでください。
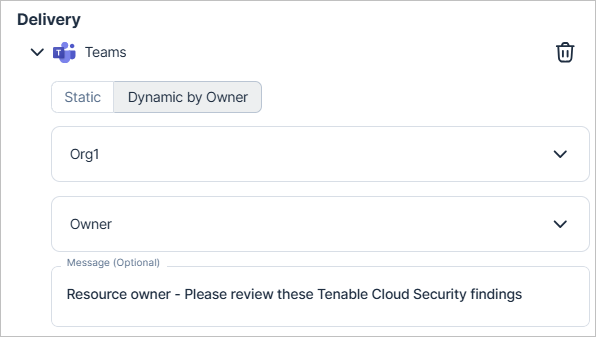
操作: 検出結果データを Slack と Teams のリソース所有者に送信する
Slack または Microsoft Teams の自動化ルールを設定するときに、検出結果をリソース所有者に動的に送信することを選択できるようになりました。
システムは、クラウドプロバイダーの所有者タグを使用して、特定のリソースのプライマリユーザーまたはグループを識別します。次に Tenable が統合されたアイデンティティプロバイダー全体を検索し、これらのタグを照合し、通知を関係部門に直接送信します。これにより、より迅速なトリアージと修正を確実に行えるようになります。
詳細については、こちらのドキュメントを参照してください。
Explorer: 相対的な時間フィルター
[Explorer] ページ内のすべての日付ベースのフィルターで相対時間演算子を使用できるようになりました。この更新により、使用可能なフィルタリングロジックが拡張され、追加のオプションが含まれるようになり、現在の日付に関連して自動的に更新される動的な日付範囲が有効になります。
たとえば、[オープン時刻] フィールドに [過去 30 日間] フィルターを適用すると、新しく検出されたクラウド脆弱性のローリングビューが保持されます。

Explorer: 保存したクエリを Explorer で直接編集する
カスタムクエリの名前、カテゴリ、可視性 (パブリック/プライベート) を [Explorer] ページから直接更新できるようになり、アクティブなワークスペース内でクラウド調査をより迅速に管理できるようになりました。
データ保護: 追加のシークレットデータタイプのスキャンのサポート
Tenable では、以下の追加のデータタイプのスキャンがサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| 汎用パスワード | シークレット | 制限付き | エントロピーのバリデーションを含むパスワード検出ロジックを統合し、精度の向上と誤検出の削減を実現しました。 |
データ保護: 新しいファイル形式のスキャンのサポート
Tenable は、以下のファイルタイプを含むように、ファイルのスキャン範囲を拡大しました。
- .cshtml
- .html
- .ps1
- .py
- .sh
これらの形式は、暗号化キー、SSH 認証情報、およびアプリケーションシークレットを保存するために一般的に使用されます。これらのスキャンにより、環境全体の非構造化ファイル内の機密データを検出する能力が向上します。
スキャン対象のファイル形式の完全なリストについては、こちらのドキュメントを参照してください。
データ保護: 仮想マシンの機密データスキャン
仮想マシンと仮想マシンイメージをスキャンして、シークレットや認証情報 (パスワード、API キー、トークンなど) を含む制限付き機密データの有無を確認できるようになりました。
この機能は、仮想マシンと仮想マシンイメージのスキャンを有効にしているお客様に対して自動的に有効になります。新しい請求対象のスキャンリソースは追加されません。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: コンテナイメージ CI/CD のスキャンのプラグインサポート
Workload Protection
Tenable は、コンテナイメージ CI/CD のスキャンのプラグインサポートを追加しました。CI/CD のスキャン結果内で、ベンダーが提供する具体的な修正を直接特定できるようになりました。これにより、デプロイメント前にセキュリティギャップを解決できます。
詳細については、こちらのドキュメントを参照してください。
アカウント内スキャン: Azure Vnet 統合
Tenable は、Azure のアカウント内スキャンで仮想ネットワーク (Vnet) の統合をサポートするようになりました。この機能強化により、公開用の設定をしなくても、既存の仮想ネットワークアーキテクチャ内で Azure リソースを安全にスキャンできます。
この統合を使用するには、追加の設定要件を満たす必要があります。詳細については、こちらのドキュメントを参照してください。
2026 年 2 月 15 日 (リリース 1.197)
今後の変更
新しいアプリケーションドメイン: 要対応
2 月 22 日に、コンソール URL を app.ermetic.com から app.tenable.com へ移行します。
変更点
- コンソール URL
- API URL
- ドキュメントポータル。docs.ermetic.com から docs.app.tenable.com へ移動します。
既存のドメインは引き続き有効で、該当する場合は新しい URL に自動的にリダイレクトされます。古いドメインにすぐに保持期限が予定されることはありません。
必要な対応
- 新しい URL を使用するようにブックマーク、スクリプト、または統合を更新します。
-
ファイヤーウォール/プロキシの更新: 所属組織でプロキシまたはファイヤーウォールを使用している場合は、次の追加のドメインを直ちに許可してください。
- app.tenable.com
- *.app.tenable.com
重要: 既存のドメインとともにこれらのドメインを許可することで、移行がスムーズになります。移行が完全に完了するまで、既存の Ermetic ドメインを削除しないでください。
新機能
ワークロード保護: AMI スキャンの有料サービスへの移行
Vulnerability Management Workload Protection
Amazon Machine Image (AMI) スキャンの無料期間 (暫定) はまもなく終了します。3 月 8 日より、すべてのプライベートおよびパブリック AMI のスキャンは請求対象サービスになります。請求対象のリソース名は EC2 イメージです。
アカウントへの影響
- 継続的なカバレッジ: Tenable は中断することなく AMI のスキャンを継続します。お客様による対応は必要ありません。
- 使用率のモニタリング: 現在スキャンされている [EC2 イメージ] の数を 「ライセンス」 ページでいつでもモニタリングできます。
- AMI スキャン設定の管理: 設定を変更するには、[設定] > [クラウドサイバーエクスポージャー] > [ワークロード] > [仮想マシンイメージ] に移動します。
詳細については、こちらのドキュメントを参照してください。
ライセンス: 請求対象リソースの表示を更新
[ライセンス] ページが更新され、特定の請求対象リソースの表示方法が調整されました。この変更は、請求ロジック、比率、ライセンスの消費に影響を与えません。
次の改善が適用されます。
-
コンテナホストが仮想マシンリソースの下に表示されるようになりました。 以前は、コンテナホストとして機能する仮想マシンが別のリソースとして表示されていました。たとえば、AWS では、仮想マシンリソースの EC2 インスタンス と EKS を実行するコンテナホストリソースの EC2 インスタンスが別々に表示されていました。現在は、請求対象な両方のユニットが EC2 インスタンスの下に表示されます。
請求に変更はありません。資格のある各仮想マシンは引き続き 2 つの請求対象ユニット (仮想マシンとしての 1:1 とコンテナホストとしての 1:1) を生成し続けます。
次の表は、この更新の影響を受けるリソースと、それらのリソースが [ライセンス] ページにどのように表示されるかを示しています。
プロバイダー 以前の表示 現在の表示 AWS EC2 インスタンス (1:1)
ECS を実行する EC2 インスタンス (1:1)EC2 インスタンス (合計 2 ユニット) AWS EC2 インスタンス (1:1)
EKS を実行する EC2 インスタンス (1:1)EC2 インスタンス (合計 2 ユニット) Azure 仮想マシンスケールセットインスタンス (1:1)
AKS を実行する仮想マシンスケールセットインスタンス (1:1)仮想マシンスケールセットインスタンス (合計 2 ユニット) GCP VM インスタンス (1:1)
GKE を実行する VM インスタンス (1:1)VM インスタンス (合計 2 ユニット) OCI コンピューティングインスタンス (1:1)
OKE を実行するコンピューティングインスタンス (1:1)コンピューティングインスタンス (合計 2 ユニット) - CI/CD コンテナイメージリポジトリが、クラウドリソース下で一貫して表示されるようになりました。 コンテナレジストリスキャンでスキャンされたか CI/CD スキャンでスキャンされたかにかかわらず、コンテナイメージはイメージがプッシュされるリポジトリに基づいて請求されます。
以前は、CI/CD でスキャンされたリポジトリは、コードの下に個別に表示されていました。これらは現在、他のコンテナイメージリポジトリと整合するように、クラウドリソースの下で報告されます。
請求に変更はなく、コンテナイメージリポジトリに基づいて計算されます。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: プラグインおよび拡張脆弱性マッピング
Vulnerability Management Workload Protection
Tenable は、修正ワークフローを合理化するために、新しいプラグイン機能 (Tenable Vulnerability Management ではプラグイン ID という) を導入しました。拡張脆弱性マッピングを使用して、ベンダーが提供する単一の修正の下に複数の共通脆弱性識別子 (CVE) をグループ化することで、セキュリティギャップをより効率的に特定し、解決できます。
この更新には、以下の拡張が含まれます。
- 必要な修正を素早く特定: [脆弱性] テーブルの新しい [プラグイン名] と [プラグイン ID] 列を使用して、環境全体の特定のセキュリティギャップを解決するソフトウェアパッケージのバージョンを正確に特定します。
- すべてのリソースのプラグインデータの表示: 専用のプラグインデータ列が追加され、仮想マシン、仮想マシンイメージ、コンテナイメージ、ソフトウェアリソーステーブルから修正要件を直接追跡できます。
- 詳細なリソース情報へのアクセス: リソースのスライド式パネルの [脆弱性] と [ソフトウェア] タブでプラグイン関連の列を表示し、リソースのリスクを統合したビューで確認できます。
- プラグインの影響の分析: 新しいプラグインスライド式パネルを使用して、VPR (脆弱性優先度格付け)、修正手順、検出タイムスタンプなどの集約されたメタデータを表示できます。
詳細については、こちらのドキュメントを参照してください。
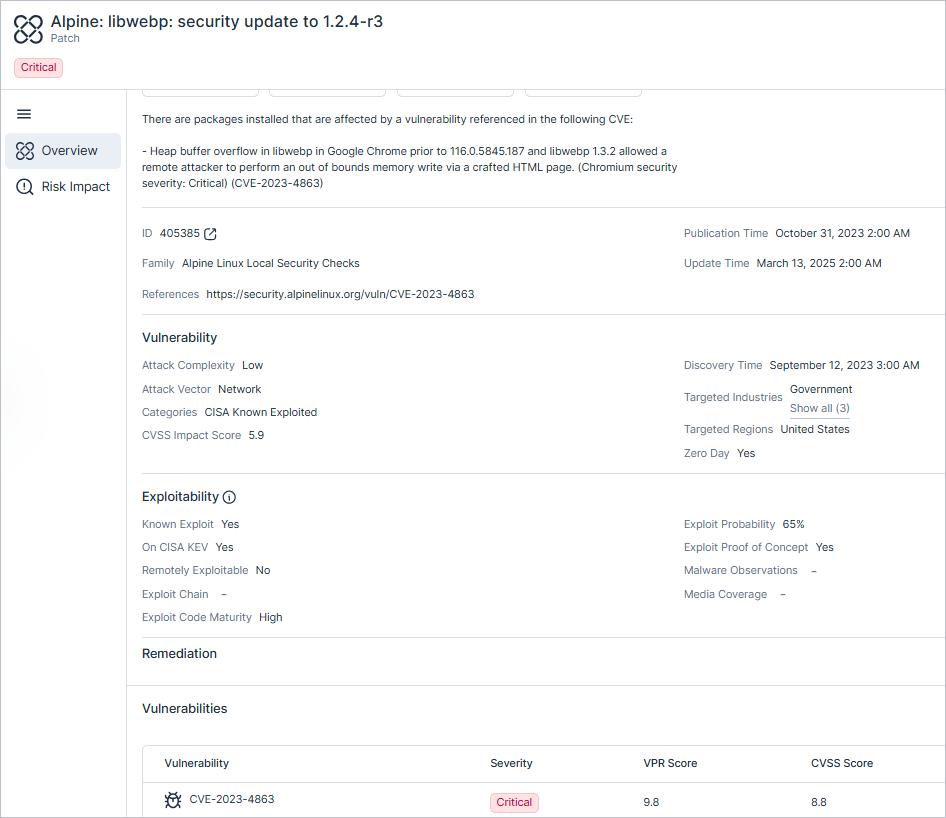
ワークロード保護: 脆弱性分析情報の構造改善
Vulnerability Management Workload Protection
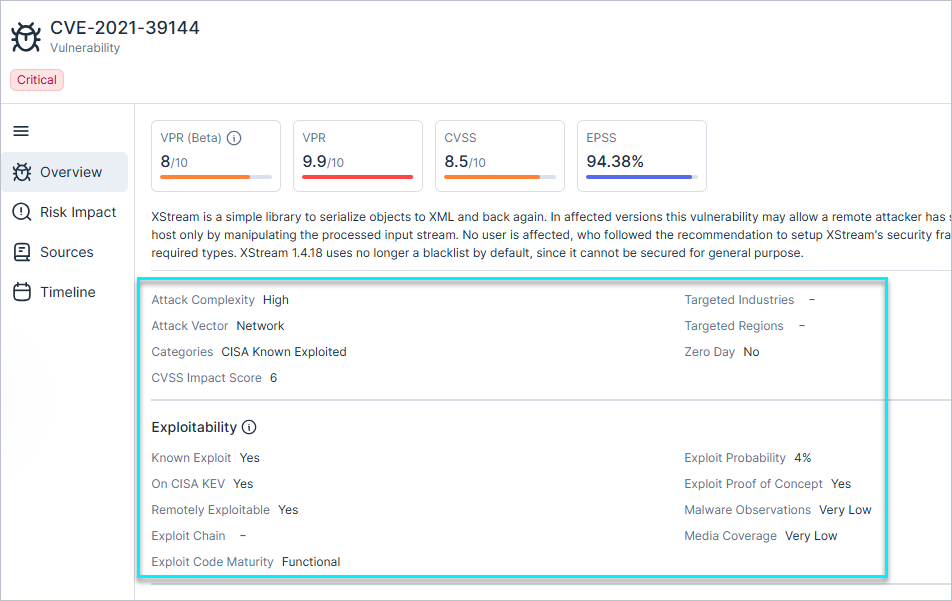
Tenable より論理的なレイアウトを提供してデータ整理を改善するため、脆弱性のスライド式パネルを再編成しました。
- 脅威の要因 - このセクションは現在、2 つの異なるカテゴリに分類されています。
- 脆弱性のリスクプロファイル: 脆弱性に効果的な優先順位付けができるように、分析情報をグループ化します。
- 悪用される可能性: 脆弱性への攻撃の可能性に関する特定の詳細情報を示し、より迅速な分析を可能にします。
- タイムライングラフ - このグラフは [タイムライン] タブの下に表示されるようになりました。
ワークロード保護: Bottlerocket のサポート (エージェントレス)
Vulnerability Management Workload Protection
Tenable は Bottlerocket エージェントレススキャンのサポートを追加し、コンテナイメージとセキュリティの脆弱性を可視化できるようにしました。この機能強化により、Bottlerocket 環境のリスクを特定し、コンテナ化されたワークロードのセキュリティを改善することができます。
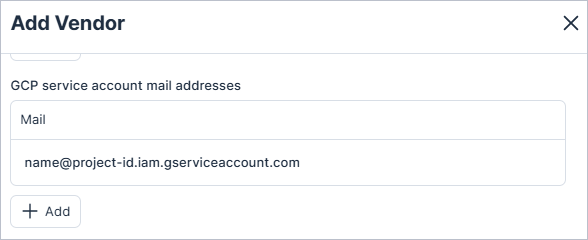
IAM: サードパーティベンダー向けの GCP サービスアカウントのサポート
Tenableで GCP サービスアカウントのメールアドレスをサードパーティベンダーとして設定できるようになりました。これにより、Tenable のサードパーティベンダー監査が、AWS および Microsoft Azure に対する既存のサポートに加えて、GCP にも拡張されます。
[ベンダー] 設定ページから、GCP サービスアカウントのメールアドレスを Tenable ビルトインリストのベンダーにマッピングしたり、カスタムベンダーを追加したりできます。Tenable では、このベンダーデータが複数のアイデンティティおよびインベントリページに表示されます。
詳細については、こちらのドキュメントを参照してください。
新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | ネットワーク | Key Vault 証明書の有効期限が切れている |
2026 年 2 月 8 日 (リリース 1.196)
新機能
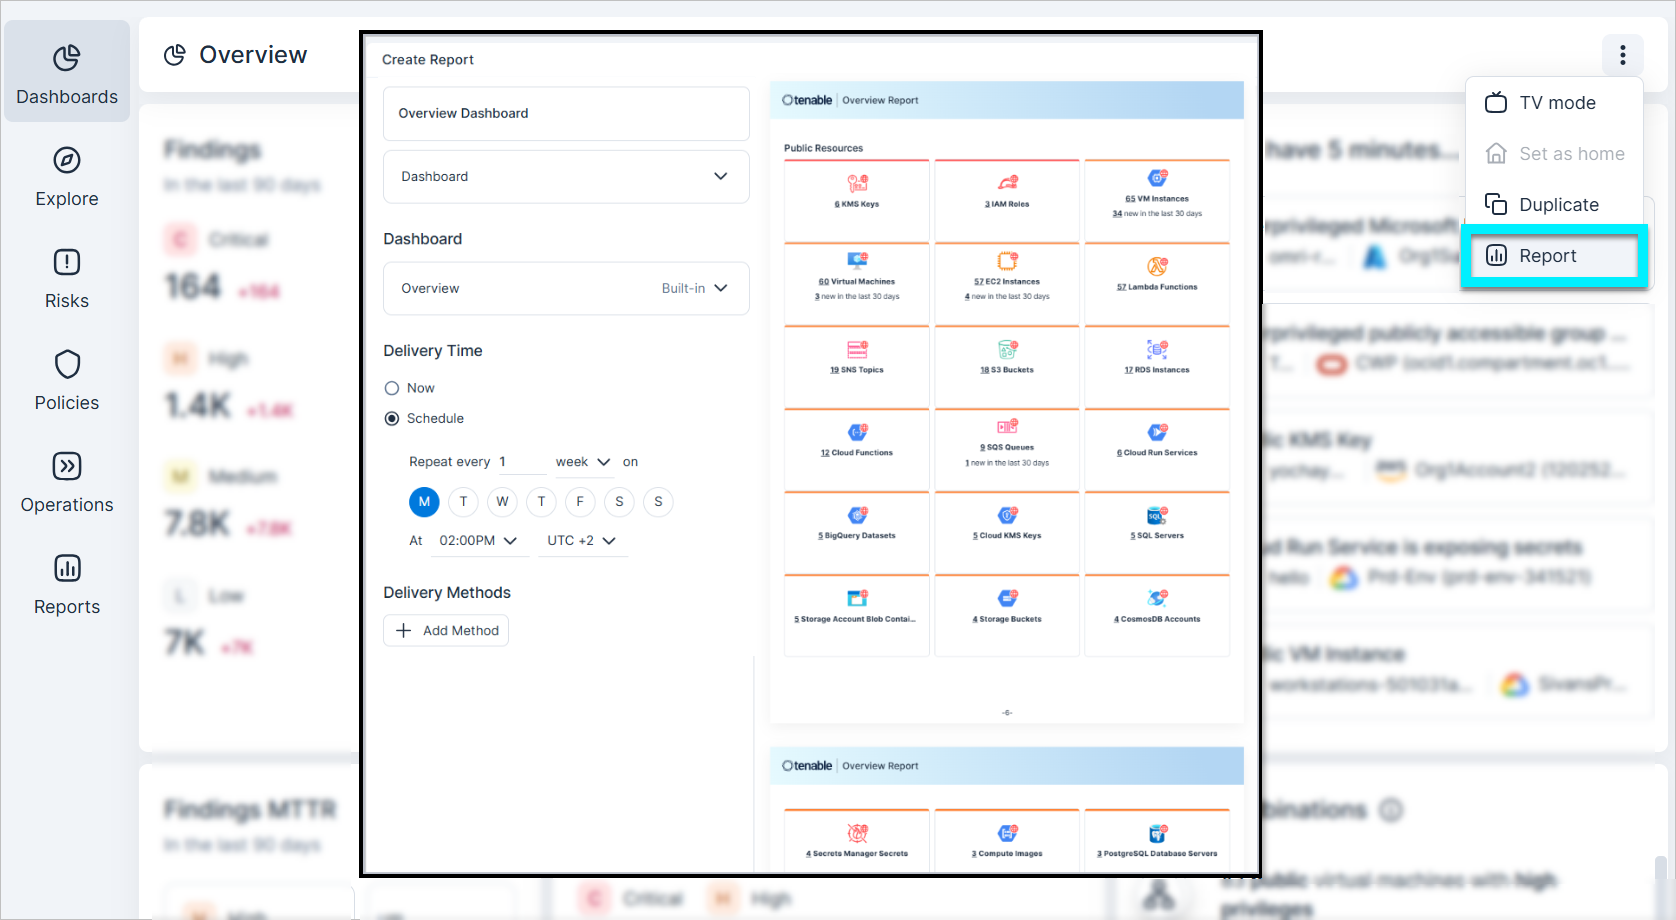
ダッシュボード: ダッシュボードからのレポート作成
公開ダッシュボードに基づいてスケジュールされたレポートまたはオンデマンドのレポートを作成できるようになり、ステークホルダーとの分析情報共有を簡素化できるようになりました。たとえば、エグゼクティブサマリー用のレポートや検出結果の傾向に関するレポートを作成できます。
このようなレポートは、次のいずれで作成できます。
- ダッシュボード: 任意の公開ダッシュボードの右上にある三点リーダーをクリックして、レポートを作成します。
- レポート: 新しいレポートを作成する際に、レポートタイプとして [ダッシュボード] を選択し、既存の公開ダッシュボードのいずれかからレポートを作成します。
この機能では、新しくリリースされたレポート: カスタム間隔スケジュールが使用され、データを受け取るタイミングを完全に制御できます。
ワークロード保護: Azure Linux 3.0 のサポート
Vulnerability Management Workload Protection
Tenable は Azure Linux 3.0 (CBL-Mariner) のサポートを追加しました。この更新により、Azure Kubernetes Service (AKS) およびクラウドネイティブワークロードで使用される、Microsoft が最適化した最新の Linux ディストリビューションのシームレスな脆弱性管理が確保されます。
ワークロード保護: Java Archive 脆弱性検出の強化
Vulnerability Management Workload Protection
Tenable は、仮想マシン、仮想マシンイメージ、コンテナイメージにまたがる Java Archive (JAR) の脆弱性検出を拡張し、Java アプリケーション内のより広範囲のセキュリティリスクを特定できるようになりました。この機能強化により、Java ベースの環境に対して包括的なセキュリティ範囲をカバーし、誤検出や検出漏れを減らすことでより正確な結果を提供します。
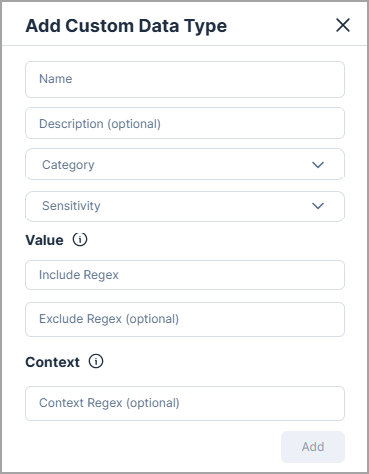
データ保護: カスタムデータタイプのサポート
カスタムデータタイプを作成して、内部識別子、メンバーシップ ID、トランザクションコードなど、組織に固有の機密データを分類できるようになりました。
カスタムデータタイプを使用すると、独自の検出パターンを定義して、カテゴリと機密性にマッピングすることができます。それと同時に、以前のように組み込みのデータタイプを使用して管理することも可能です。
詳細については、こちらのドキュメントを参照してください。
データ保護: 新しくサポートされるファイル形式 (PDF、画像、Office ファイル)
以下のファイル形式の機密データをスキャンできるようになりました。
- PDF ファイル (pdf)
- Excel (xls) および Word (doc) ファイル
- 画像ファイル (bmp、gif、jpeg、jpg、png、tiff)
また、イメージスキャンには、 pdf、doc、docx、xls、xlsx のファイル内のテキスト抽出が含まれるため、これらのファイル内のイメージに埋め込まれた機密データを検出できます。
サポート対象のファイル形式の完全なリストについては、こちらのドキュメントを参照してください。
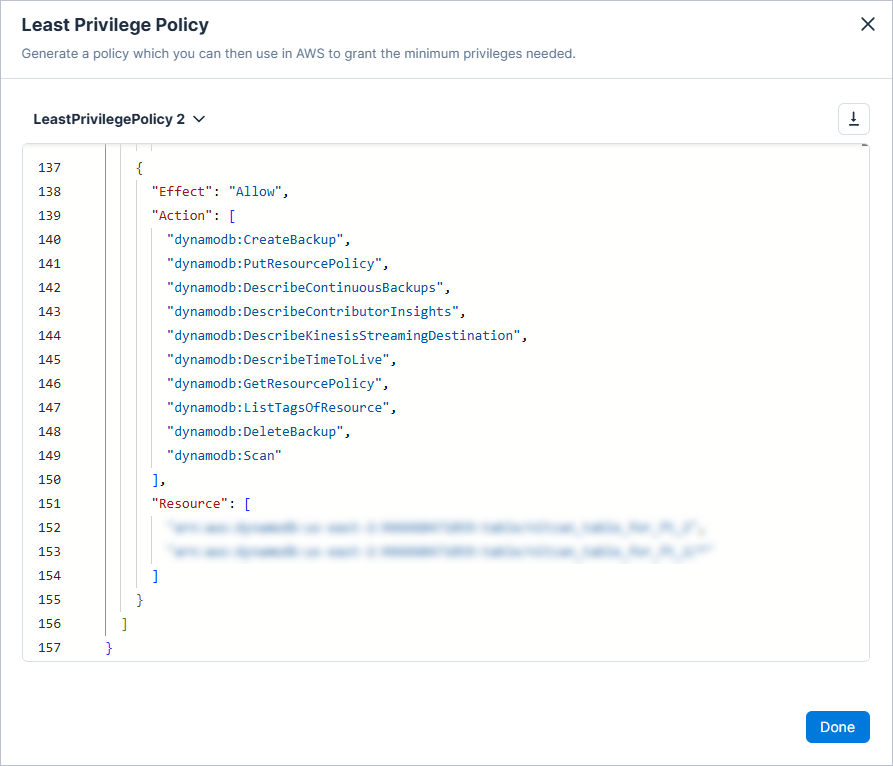
IAM: 最小権限ポリシーの AWS DynamoDB リソース粒度
Tenable は、AWS の最小権限ポリシーを生成する際に、DynamoDB アクションのリソースレベルの粒度をサポートするようになりました。この改善により、DynamoDB アクションが特定のリソースと自動的に関連付けられるようになり、より正確なポリシー生成が実現します。
クラウドのアイデンティティとリソース用のきめの細かいオンデマンドポリシーを作成し、最小権限ポリシーを生成してセキュリティのベストプラクティスを実施できます。
2026 年 2 月 1 日 (リリース 1.195)
新機能
Azure: 独立した Azure と Microsoft Entra ID の統合
Microsoft Entra ID から独立して Azure の組織やサブスクリプションを接続できるようになりました。
Azure 統合により、クラウドリソースと設定を可視化できます。Microsoft Entra ID を個別に接続することで、アイデンティティ関連の可視性とアクセス情報を得られます。
クラウドリソースとアイデンティティのカバレッジを最大限包括的にするには、Azure と Microsoft Entra ID の両方を接続することを推奨します。
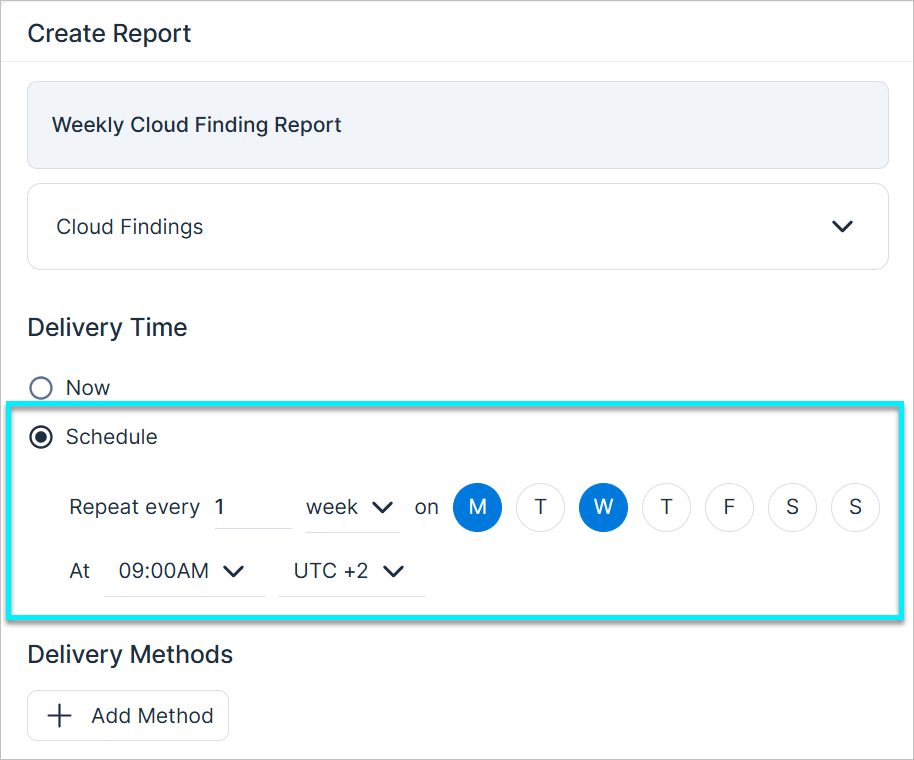
レポート: カスタム間隔スケジュール
特定の日、週、月の間隔でスケジュールを設定し、レポートの配信をカスタマイズできるようになりました。これにより、データを受け取るタイミングをより詳細に管理できます。たとえば、クラウドの検出結果レポートを毎週 1 回の配信に制限せずに、月曜日と水曜日の午前 9 時 00 分に毎週繰り返すようにスケジュールできます。
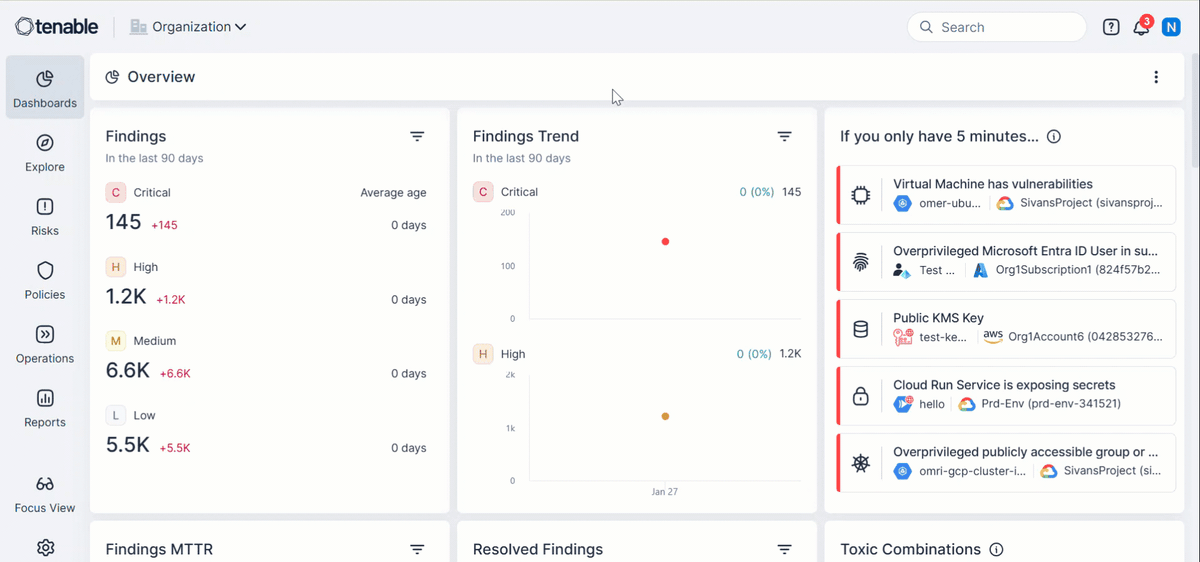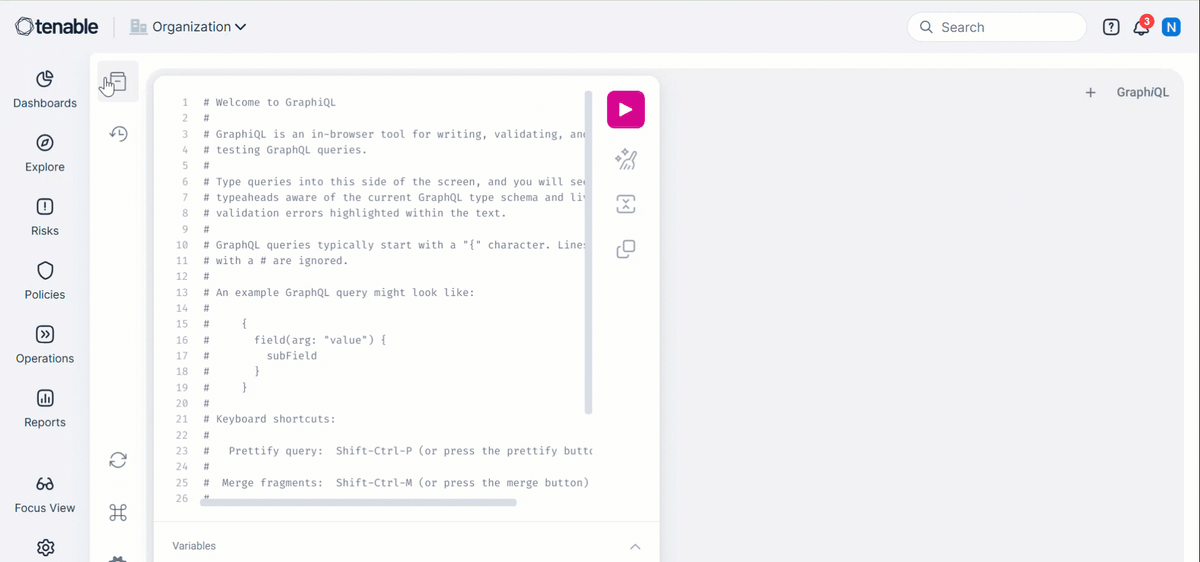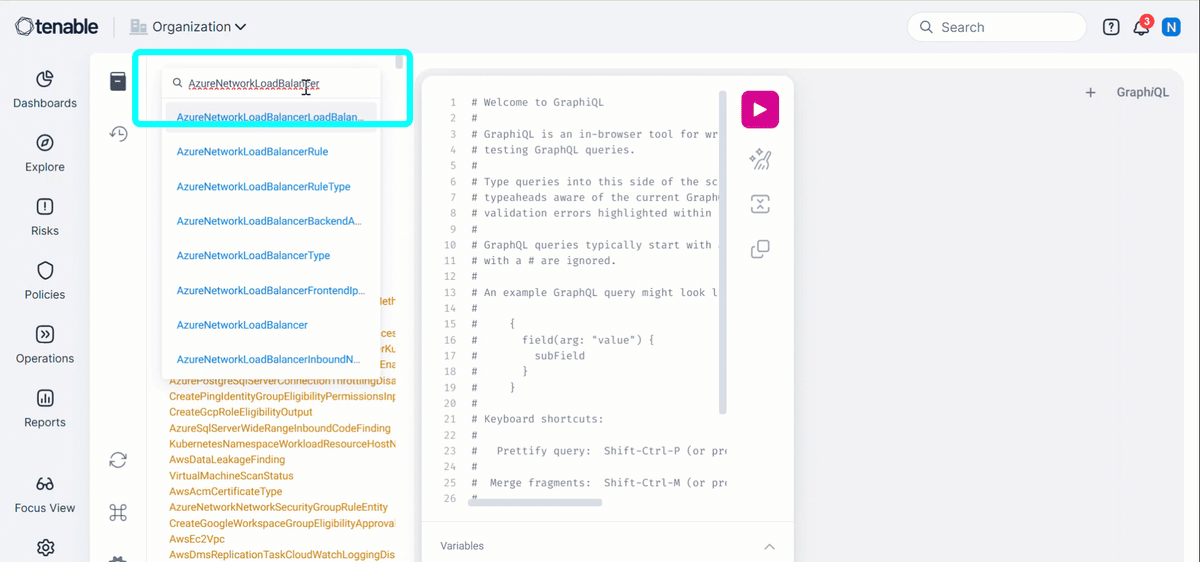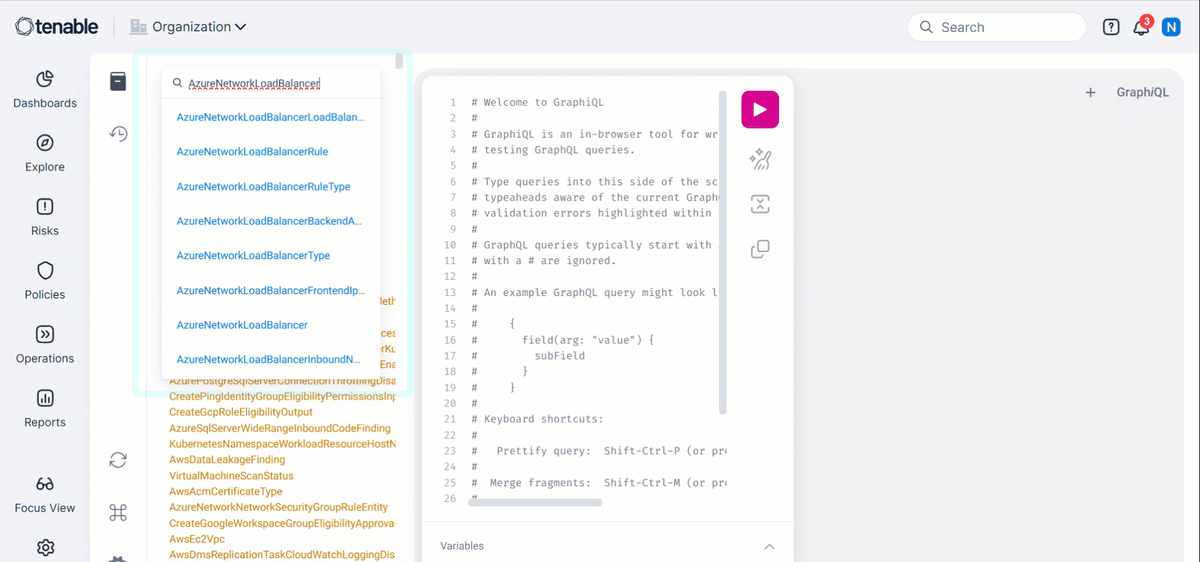
ネットワーク API の更新: Azure Network Load Balancer の拡張サポート
Azure Network Load Balancer API は、新しいエンドポイントと更新されたエンドポイントで拡張されました。AzureNetworkLoadBalancer を検索することで、API Explorer の更新された API 構造と使用可能なフィールドを参照できます。
2026 年 1 月 25 日 (リリース 1.194)
新機能
ワークロード保護: AMI スキャンがデフォルトで有効
Vulnerability Management Workload Protection
新しいインスタンスの起動に使用される前に、事前設定されたすべてのイメージテンプレートの脆弱性が確実に評価されるように、Tenable はすべての AWS クラウドワークロード保護 (CWP) ユーザーに対してデフォルトで Amazon Machine Image (AMI) スキャンを有効にするようになりました。
詳細については、AMI スキャンがデフォルトで有効 (2026 年 1 月 25 日)を参照してください。
プロジェクト: Azure リソースグループタグパターンを使用したプロジェクトの定義
API Support
Azure リソースグループタグパターンでプロジェクトの範囲を定義できるようになりました。これにより、プロジェクトをクラウド構造に合わせて柔軟に調整することができます。これは、リソースグループ名パターンとリソースタグに対する既存のサポートに基づいています。
- 組織のメタデータをターゲットにする: Azure リソースグループ自体のタグをターゲットにすることで、プロジェクトをビジネス機能または特定のアプリケーションに合わせて調整します。これは、リソースグループを主要な管理境界として使用するチームに最適です。
- 依存関係の自動マッピング: 名前ベースのパターンと同様に、タグベースの範囲に関連リソース (Key Vault に関連付けられたシークレットなど) が自動的に含まれます。これにより、プロジェクトビューには常に包括的な情報が表示されます。
詳細については、こちらのドキュメントを参照してください。
Explorer: クエリコンプライアンスデータ
[Explorer] ページでコンプライアンス標準をクエリできるようになりました。これにより、Explorer の強力なクエリ構築ツールを使用して、規制フレームワーク (組み込みまたはカスタム) への準拠状況を調査できます。たとえば、特定のコンプライアンス標準 (SOC2 Type II など) に違反する、重大な深刻度のオープンなクラウドの検出結果をすべて特定できます。
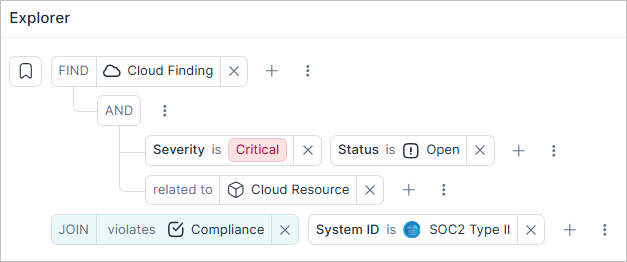
詳細については、こちらのドキュメントを参照してください。
194 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | S3 バケット | S3 バケットのバージョニングが有効になっていない |
2026 年 1 月 18 日 (リリース 1.193)
新機能
カスタムポリシー: Explorer クエリからのカスタムポリシーの作成
Explorer クエリをカスタムポリシーに変換できるようになりました。これにより、アドホック検索を自動化されたセキュリティモニタリングに変換できます。たとえば、公開されている EC2 インスタンスを「機密」タグで追跡するためのポリシーを作成します。[Explorer] または [ポリシー] ページのいずれからでもポリシーを作成できます。
クエリベースのポリシーを使用すると、以下が可能になります。
- 名前、説明、カスタムの修正ステップ (外部リンクを含む) を割り当てて、セキュリティチームに明確なガイダンスを提供できます。
- 固有の環境制約を定義し、問題解決のために手動でレポートを共有する必要性をなくすことで、修正ワークフローを改善できます。
注意:
- 保存すると、ご使用の環境内で Tenable が次回 データを同期する ときに、ポリシーがトリガーされ、一致するすべてのリソースの検出結果が生成されます。
- 現時点では、クラウドリソースに対する単一のリソースクエリのみをサポートしています。「Join」演算子を使用するクエリや、リスクやポリシーなど、クラウド以外のエンティティをターゲットとするクエリはサポートされていません。
カスタムポリシー: 再設計されたカスタムポリシーワークフロー
新しいカスタムポリシー: Explorer クエリからのカスタムポリシーの作成のポリシーと既存のテンプレートベースのポリシーの両方に対応できるように、カスタムポリシーのワークフローが単一の一貫性のあるワークフローに再設計されました。この再設計により、全画面表示と、(検出結果に実用的なガイダンスを含めるための) 修正ステップを追加する機能も導入されています。
カスタムプロパティ: カスタムプロパティの手動オーバーライド
API Support
クラウドサイバーエクスポージャー のインベントリで、クラウドタグに関係なく、カスタムプロパティの値を直接手動で編集したり、一括編集したりできるようになりました。たとえば、タグ付けされていない重要な S3 バケットに所有者を即座に割り当てられます。これにより、クラウドメタデータがない場合や正しくない場合でも、クラウドプロバイダーのタグの更新に DevOps を必要とせず、正確なセキュリティ情報とルーティングを確保できます。
主な機能
- 柔軟な入力: 複数の手動エントリを追加したり (1 つのリソースに複数のステークホルダーがある場合)、空の値を定義して特定のデータをクリアしたりできします。
- API サポートと CMDB の統合: 新しい GraphQL のミューテーションを使用して、CMDB (設定管理データベース) からカスタムプロパティを直接プログラムで入力します。これにより、クラウドインフラに変更を加えなくても、セキュリティ文脈と内部レコードの同期を維持できます。
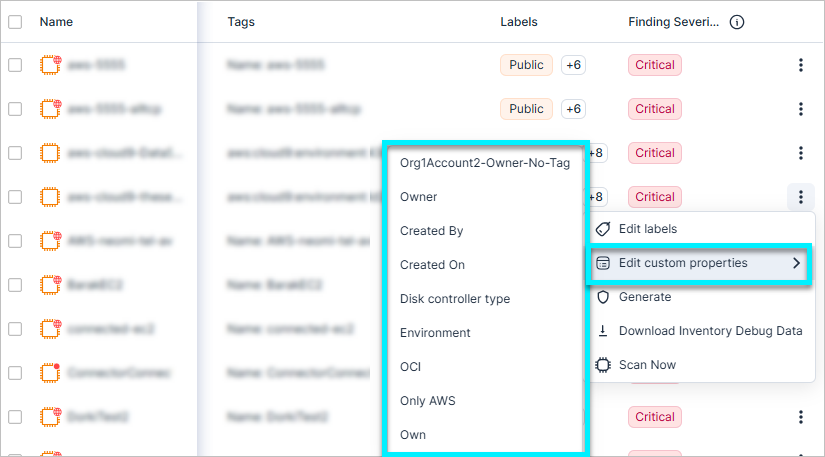
カスタムプロパティ: 複数のリソース所有者のサポート
単一のリソースに複数の異なる所有者を割り当てて、複雑な共有責任モデルをリソースに反映できるようになりました。これにより、問題の連絡は、その問題に関連のある所有者に届くようになり、アラート疲れが軽減されます。たとえば、アプリケーション所有者とプラットフォームエンジニアの両方を定義できます。
主な機能
- 複数の所有者プロパティ: Owner は、単一のハードコードされたプロパティではなく、プロパティタイプになりました。このタイプのプロパティは、独自の名前で複数作成できます。
- 自動化: リソースの所有者ごとにメールを送信する場合、特定の所有者を選択できるようになりました。
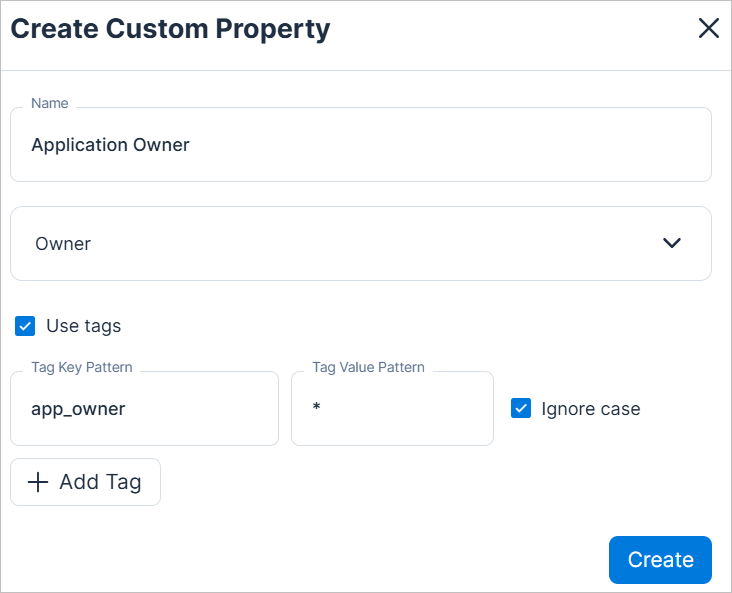
データ保護: データスキャンステータスの理由の表示とフィルタリング
データスキャンステータスで、データリソースがスキャンされない理由についてさらなる可視化を実現し、次の機能強化を行いました。
- サブステータスのフィルタリング: 大まかなスキャンステータス (失敗やサポート対象外など) を、その背景にある特定の理由に基づいて絞り込めます。たとえば、「アクセス許可なし」や「内部エラー」ごとに失敗したリソースをフィルタリングできるようになりました。
- データスキャンサブステータス列: 新しいデータスキャンサブステータス列を使用して、スキャン理由をテーブルに直接表示します。列はデフォルトでは非表示になっており、列セレクタから有効にすることができます。
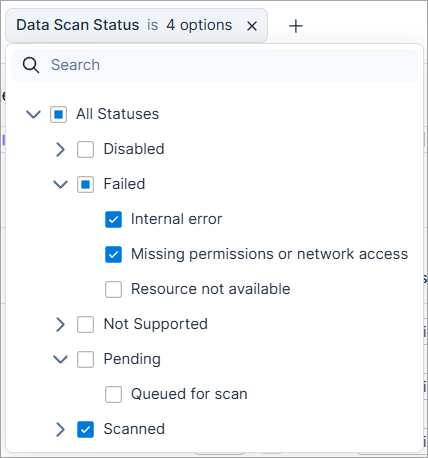
ポリシーの更新: ネットワークセキュリティグループのアラーム評価
次のポリシーを評価するロジックが更新され、精度が向上し、誤検出が減少しました。
- サブスクリプションアラームなし - ネットワークセキュリティグループの削除
- サブスクリプションアラームなし - ネットワークセキュリティグループの作成または更新
両方のアラームタイプがない場合にのみ、リスクがオープンされるようになりました。結果として、影響を受ける検出結果は、サブステータスで誤検出となって自動的にクローズされます。
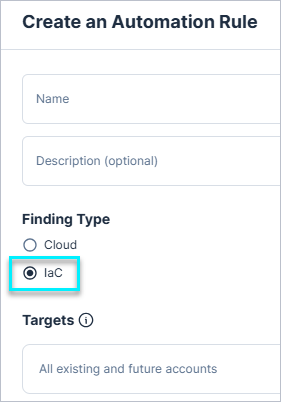
IaC: 検出結果の自動化ルールの作成
インフラのコード化 (IaC) の検出結果に対して自動化ルールを作成し、修正を加速できるようになりました。
これらのルールは、チケットを自動的に作成してステークホルダーに割り当てます。これにより、ステークホルダーは Tenable にログインせずに問題を解決できます。さらに、[操作] > [検出結果の自動化] テーブルに [検出結果タイプ] 列が追加され、クラウドルールと IaC ルールが区別されるようになりました。
詳細については、こちらのドキュメントを参照してください。
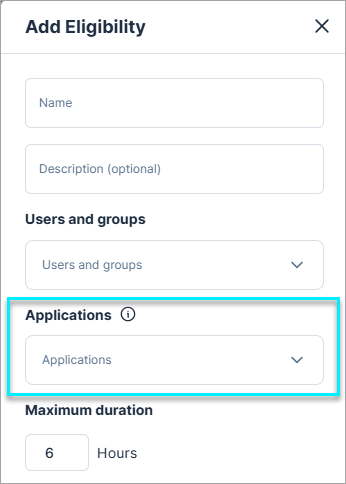
AWS SSO アプリケーションの JIT アクセス
AWS 環境で、クラウドサイバーエクスポージャー が AWS Identity Center によって管理されているアプリケーションへの JIT アクセスをサポートするようになりました。
管理者は、ユーザーやグループが特定のアプリケーションへの一時的なアクセスをリクエストできるようにするアプリケーションの権限を作成できます。リクエストが承認されると、Tenable は承認された期間だけユーザーをアプリケーションに割り当て、その期間の終了時に自動的にアクセスを取り消します。
JIT で AWS を表示する際に、[資格] ページに次の 2 つのタブが含まれるようになりました。
- アカウントのアクセス許可: クラウドアカウントとロールへのアクセス権を付与する資格を表示します。
- SSO アプリケーション: AWS Identity Center によって管理されるアプリケーションへのアクセスを許可する資格を表示します。
アプリケーションのアクセスの使用を開始するには、以下を実行する必要があります。
- AWS オンボーディングアカウントまたは組織の設定で、[アプリケーション割り当てのジャストインタイムアクセス] オプションを有効にします。
- 関連する AWS 管理者アカウントに対する新しいアプリケーション割り当てアクセス許可を含めるように、JIT IAM ポリシーを更新します。
JIT アクセス API: AWS SSO アプリケーションアクセス
API Support
JIT アクセス API が AWS SSO アプリケーションアクセスをサポートするようになり、アプリケーションレベルの JIT ワークフローをプログラムで管理できるようになりました。
以下のことが可能になりました。
- アプリケーション資格の作成: AWS SSO アプリケーションを範囲とする JIT の権限を作成し、更新できます。
- アプリケーションのアクセスリクエストの送信: API を介して AWS SSO アプリケーションへの期限付きのアクセスをリクエストできます。
193 の新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | IAM | SSO アプリケーション |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
2026 年 1 月 11 日 (リリース 1.192)
新機能
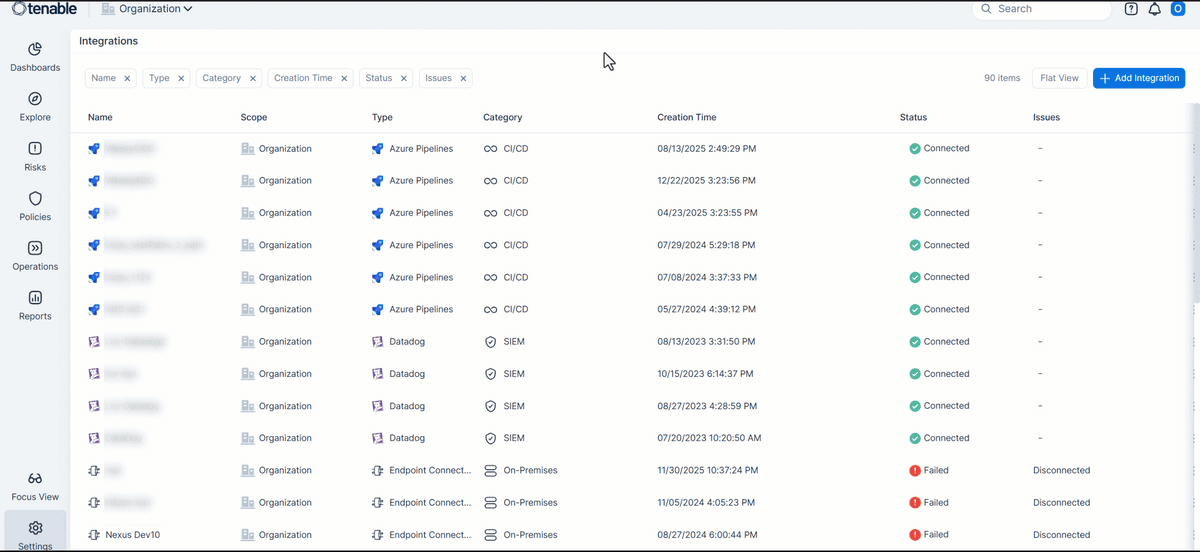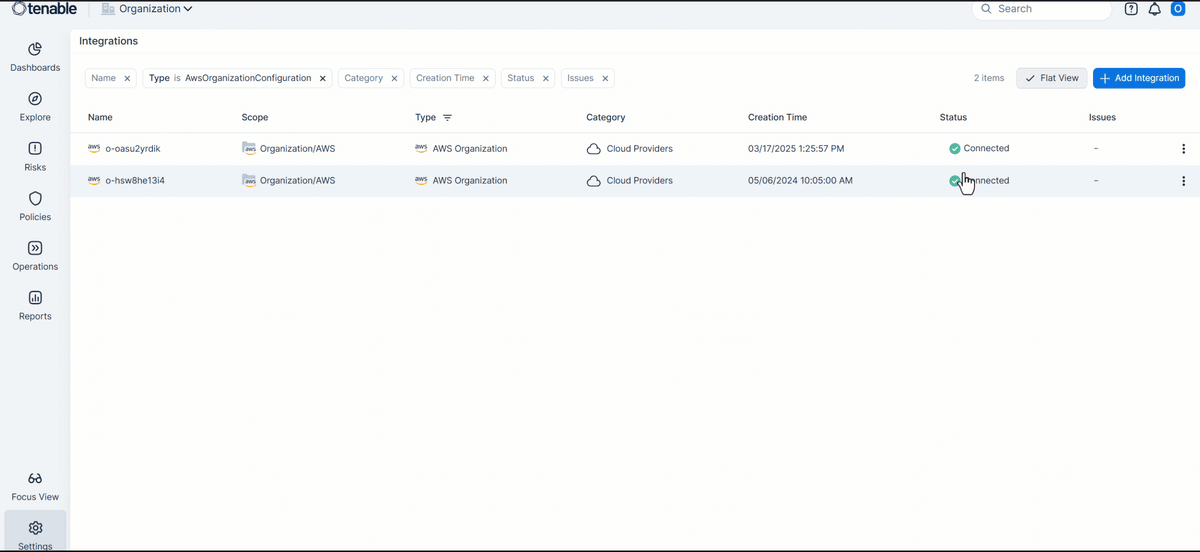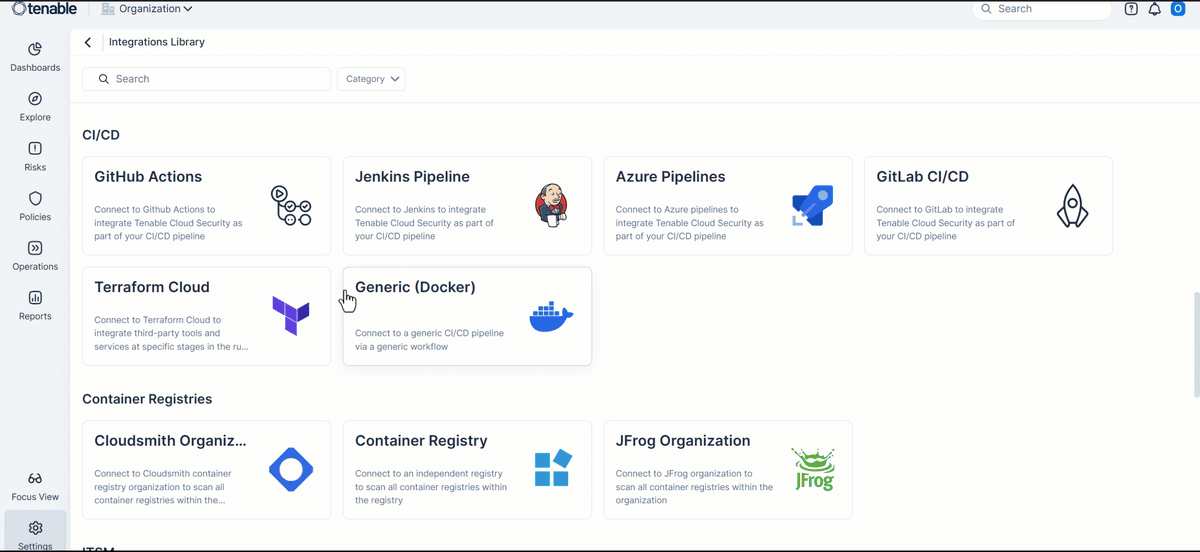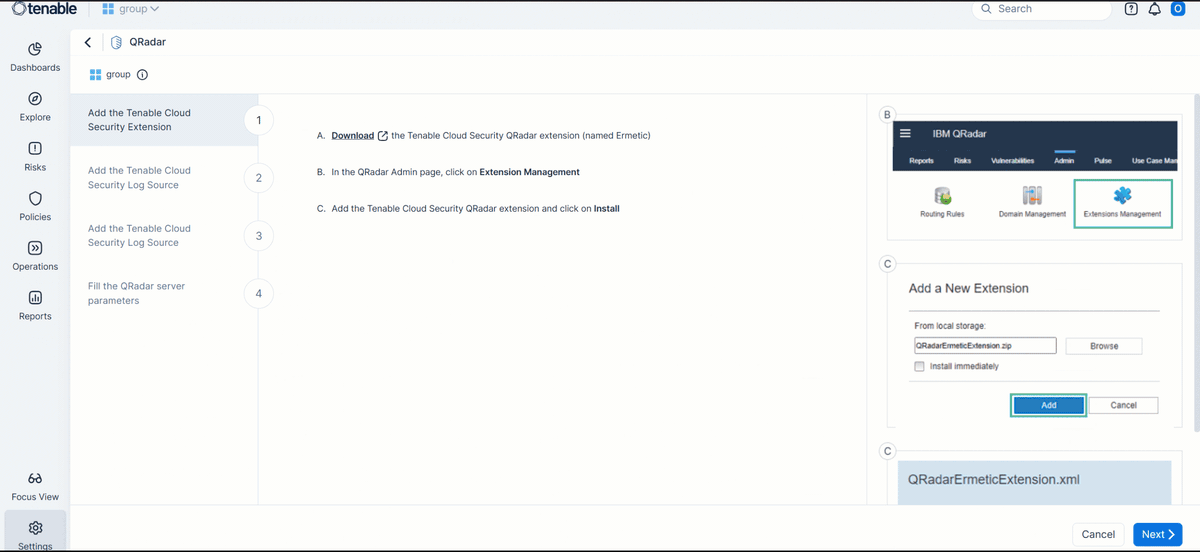
統合: 統合の管理と設定の再設計
[統合] ページが更新され、統一されたテーブルベースのビューになりました。このビューは、すべてのプロバイダーの設定済みインスタンスを単一のリストにまとめて表示します。タイルベースのホームページを変更し、アクティブな接続をすぐに把握できるようにしています。
再設計には以下が含まれます。
- トラブルシューティングを容易にするため、すべての統合ステータスを 1 か所で確認する機能
- 統合を設定する際の全画面表示
- 検出を簡素化するための統合ライブラリ内の新しいカテゴリフィルター
IAM: サードパーティのベンダーに対する可視性の向上
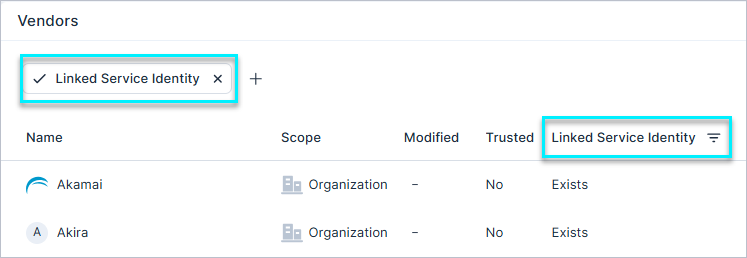
[設定] > [クラウドサイバーエクスポージャー] > [ベンダー] ページで、新しい [リンクされたサービスアイデンティティ] フィルターが利用できるようになりました。これにより、IAM 管理者は、クラウド環境内のすべてのサードパーティベンダーを素早く特定できます。この更新により、より迅速な設定が可能になり、外部アクセスに対する可視性が向上しました。
ワークロード保護: ポリシーの文脈を使用した脆弱性の優先順位付け
Vulnerability Management Workload Protection
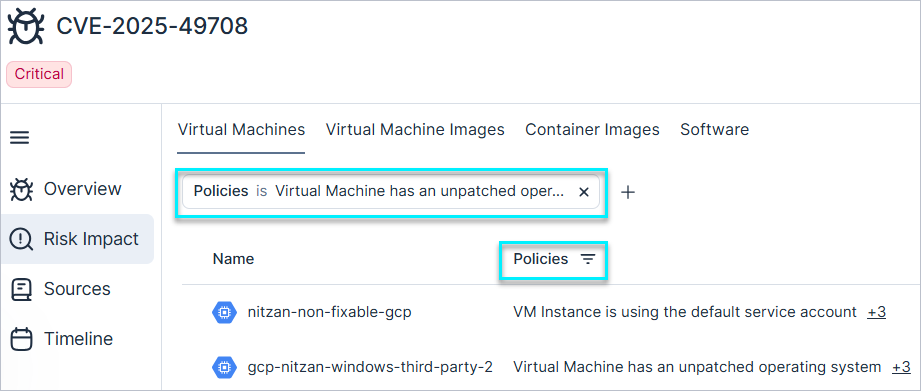
選択した脆弱性に必要なポリシーコントロールがないワークロードを特定できるようになりました。これにより、内部要件または規制要件に違反するワークロードを迅速に修正できるようになりました。
仮想マシン、仮想マシンイメージ、コンテナイメージの [脆弱性プロファイル] > [リスクの影響] タブに、新しい [ポリシー] 列/フィルターが追加されました。このデータは、従来のリスクスコアに加えて、ポリシーの影響に基づいて修正に優先順位を付けるのに役立ちます。
リソースの強化: 新しい AWS API フィールドの追加
API Support
一部の AWS リソース用の API で追加フィールドが利用可能になりました。
- Elastic Beanstalk: [DNS ゾーン] フィールドを追加しました。
- Lambda 関数: [トリガー] フィールドを追加しました。
これらの機能強化により、リソースの設定と動作に対する API の可視性が向上します。
リソースの機能強化: GCP Cloud Functions の [ランタイム] フィールド
API Support
GCP の Cloud Functions リソースで、ランタイムの詳細が追加で公開されるようになりました。
[ランタイム] および [非推奨のランタイム] フィールドを、リソースプロファイル、リソーステーブル、API 全体で使用できます。これにより、Functions 環境をより明確に可視化し、非推奨のランタイムをより簡単に特定できるようになりました。
192 の新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | データ | Databricks ワークスペース |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
2026 年 1 月 4 日 (リリース 1.191)
新機能
除外: 検出結果の深刻度を無視して調整
クラウド環境全体の受容リスクを管理するための集中型フレームワークである除外を使用して、例外管理を効率化できるようになりました。
有効であるものの対処の対象とならない検出結果を特定し、明確なビジネスシナリオとしてこれらを定義して、除外を作成します。これは、本当に注意が必要な点に的を絞ってリスク状況を把握するためのものです。除外により、一致する検出結果を無視したり、検出結果の深刻度を調整したりできます。
除外を利用すると、アカウント、タグ、ポリシー、リソース属性などの柔軟な条件を使用して、除外する検出結果を正確にターゲットにできます。さらに、それらのルールを新しい検出結果に自動的に適用し、すべての例外を監査可能な記録として維持することができます。
無視した検出結果とリソースベースの例外はすべて、除外によって管理されるようになりました。個々のリソースをポリシーから直接除外する方法はサポートされなくなり、以前の例外はすべて除外に変換され、1 か所で管理できるようになります。
詳細については、こちらのドキュメントを参照してください。
Explorer: クエリからのレポートの作成
クエリに基づいてスケジュールされたレポートまたはオンデマンドのレポートを作成し、クエリ結果の配信を自動化できるようになりました。複雑なクエリを手動で再実行する代わりに、新しいクエリまたは保存したクエリをレポートに変換できます。たとえば、タグのない公開仮想マシンやリソースに関するレポートを作成して、ステークホルダーが実用的なセキュリティデータを自動的に受け取れるようにすることができます。
このようなレポートは、次のいずれで作成できます。
- Explorer。結果領域の [レポート] アイコンをクリックすると、アクティブな調査がすぐにレポートに変換されます。
- レポート。新しいレポートを作成する際に、レポートタイプとして [クエリ] を選択して、新しい調査または保存したクエリからレポートを作成します。
この機能はレポート: レポートエクスペリエンスの刷新の一部です。これには、ライブデータのプレビューとローカルタイムゾーンのサポートが含まれるようになりました。
プロジェクト: プロジェクトに対する GraphQL API のサポート
Tenable は、プロジェクトに対する GraphQL API のサポートを導入しました。これにより、大規模な環境でのプロジェクト管理とロールの割り当てを自動化できます。数百または数千のプロジェクトを管理する場合は、これらのプログラム機能を使用してプロジェクトを作成、変更、削除し、ワークフローを効率化することができます。
| 操作 | 説明 |
|---|---|
| Projects (クエリ) | 作成時間、親フォルダー、アクティブなルールなどの詳細なプロジェクト情報を取得します。 |
| CreateProject (ミューテーション) | 定義された説明、親フォルダー、および初期ルールセットを使用してプロジェクトを作成します。 |
| UpdateProject (ミューテーション) | 既存のプロジェクトメタデータを変更するか、ルール条件を更新します。 |
| DeleteProject (ミューテーション) | 一意のドキュメント ID を使用してプロジェクトを削除します。 |
詳細については、各操作のクエリ/ミューテーションの例を参照してください。
レポート: レポートエクスペリエンスの刷新
レポート作成プロセスは、使いやすさと制御性を向上させるために、全画面のエクスペリエンスに刷新されました。この新しいワークフローは、従来のレポートポップアップの置き換えとしてプラットフォーム全体に展開されており、以下をはじめとする機能強化を提供しています。
- Live Results プレビュー: 完成させる前にレポートの内容を画面内で直接プレビューできるようになりました。
- 詳細なタイムゾーンのサポート: UTC に制限されていたレポートが、ローカルタイムゾーンで配信をスケジュールできるようになり、グローバルチームが適切な時間にデータを受信できるようになりました。
データタイプ: 値除外正規表現のサポート
組み込みデータタイプの値除外正規表現を設定して、特定の値を分類対象から除外できるようになりました。これにより、既知の値や関係のない値を除外しながら、他のすべての値は引き続き通常どおりスキャンできます。
詳細については、こちらのドキュメントを参照してください。
IAM: AWS 属性ベースのアクセス制御のサポート
Tenable は、そのアクセス許可評価内で AWS 属性ベースのアクセス制御 (ABAC) をサポートするようになりました。この更新により、最小権限の推奨事項が正確になります。
- 過剰な権限を持つ検出結果: 検出結果のステータスは変更される可能性があります。新しいアクセス許可評価に基づいて、新しい検出結果が生成されたり、既存の結果が解決されたりする可能性があります。
- アクセス許可クエリ: アクセス結果とビジュアルマップに ABAC ロジックが組み込まれるようになりました。
IAM: アクセスレベルの粒度の強化
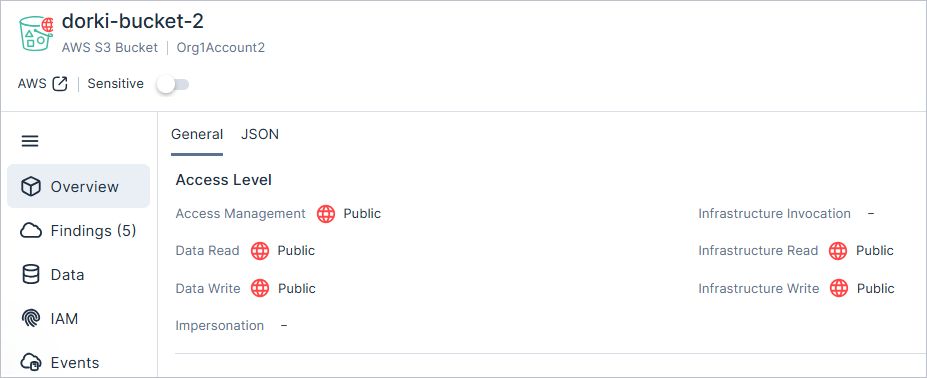
Tenable は、リソースプロファイル内の汎用 [アクセスレベル] フィールドを新しい専用の [アクセスレベル] セクションに変更しました。この更新により、すべての アクセス許可カテゴリの詳細な内訳を確認し、リソース固有のアクセス許可を一目で把握できるようになります。
主な改善
- 詳細なカテゴリの内訳: 単一フィールドの概要が、すべてのアクセス許可カテゴリを含む詳細なビューに置き換えられます。
- 一目で把握できる可視性: リソースプロファイル内に新しく構造化されたレイアウトが追加され、特定のアクセス許可タイプをすばやく特定できるようになりました。
IAM: 組織レベルのパブリックアクセスにおける AWS S3 評価精度の向上
Tenable は、組織レベルで Amazon S3 ブロックパブリックアクセス (BPA) の最新の AWS 機能をサポートするようになりました。この機能強化により、AWS Organizations レベルで設定された集中ポリシーによってバケットが保護されているタイミングを認識できるようになり、S3 バケットの評価精度が向上します。更新された結果は、すべてのアクセス許可カテゴリに反映されます。
影響を受けるポリシーと評価の変更
| ポリシー名 | 影響 |
|---|---|
| パブリック S3 バケット | 検出結果が、自動的にクローズされる可能性がある |
JIT アクセス: リクエスト作成と資格選択の改善
JIT アクセスの [資格] ドロップダウンに [すべての資格を参照] が含まれるようになりました。これを選択すると、検索可能なテーブルが開き、リクエスト者がアクセスできる資格のみが詳細な文脈とともに表示されるため、正しい資格をすばやく選択できます。
191 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | ログ | API ゲートウェイのアクセスログが有効になっていない |
| AWS | ログ | API ゲートウェイ X-Ray のトレースが有効になっていない |
191 の新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | EFS アクセスポイント |
| AWS | データ | MSK クラスタ |
| AWS | データ | AWS MQ Broker |
| AWS | データ | SNS サブスクリプション |
| AWS | 管理 | GuardDuty ディテクタ |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
191 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | 管理 | AWS GuardDuty がすべてのリージョンに対して有効になっていない |
| AWS | ネットワーク | ACM 証明書の有効期限が切れている |
| Azure | ネットワーク | アプリケーションゲートウェイがポリシーに関連付けられていない |