Tenable One Cloud Exposure 2025 年第 3 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2025 年 9 月 28 日 (リリース 1.180)
新機能
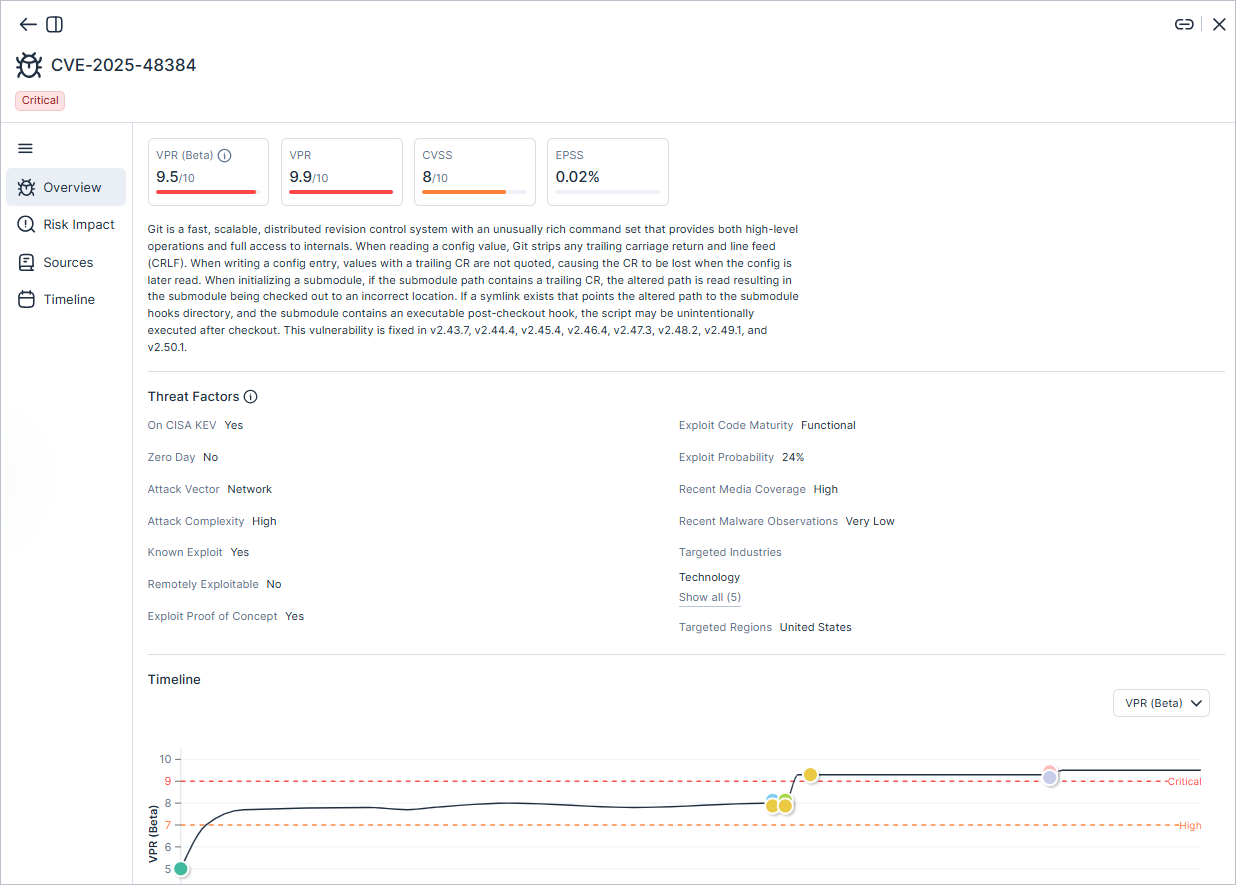
 ワークロード保護: VPR (脆弱性優先度格付け) の強化
Tenable は、特許取得済みの VPR (脆弱性優先度格付け) を大幅に強化しました。新しい VPR では、現在実際に悪用されている CVE や近い将来悪用されると予測されている CVE を、元のバージョンと比較して 2 倍効率的に特定できます。この新しいスコアはベータモードですぐに利用可能で、脆弱性テーブルとプロファイルで元の VPR と並べて表示されます。ベータ期間中は、新しいスコアは表示のみ行われ、脆弱性の深刻度の計算や検出結果の作成には反映されません。
新しい VPR スコアにより、以下のことが可能になります。
- 精度を高め、最も重要な懸案に集中: 従来の CVSS スコアでは CVE の 60% が「高」または「重大」に分類されますが、Tenable 独自の VPR でそのように格付けされるのは 3% のみでした。今回強化された VPR ではさらにその精度を高め、事業に実際にリスクとなるわずか 1.6% の脆弱性に担当チームが集中できるようにしています。そのために、今までよりさらに広範囲な脅威インテリジェンスやリアルタイムのデータ入力を活用して、近い将来に実際に悪用される脆弱性を予測します。
- 業界や地域の状況を考慮した優先順位付け: 新しいメタデータが最重要な文脈を提供するので、脆弱性が所属組織の業界または地域で標的になっているかどうかを把握できます。脆弱性プロファイルの 「脅威の要因」 領域で、変更内容を確認できます。
移行期間中は、元の VPR と拡張された VPR (ベータ) の両方が Tenable Vulnerability Management で使用されます。これにより、2 つのバージョンを比較して、内部プロセスを徐々に適応させることができます。元の VPR が今後いつ非推奨となるかは、前もってお知らせします。現在のところ、移行は 2026 年 1 月の予定です。
詳しくは、 FAQ を参照してください。
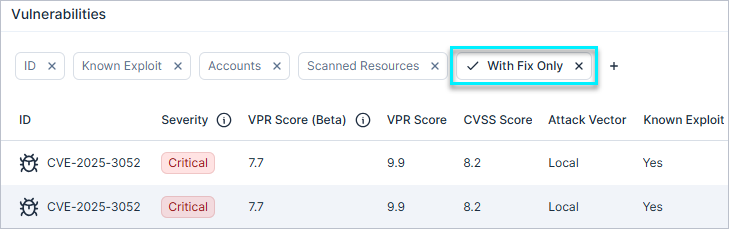
ワークロード保護: 修正に重点を置いたデフォルト脆弱性フィルター
すべての脆弱性テーブルのデフォルトフィルターが [修正のみ] に設定されるようになりました。この機能強化により、パッチ未適用の CVE が自動的に非表示になるため、すぐに修正可能な脆弱性に迅速に取り組むことができます。
ワークロード保護: 脆弱性検出の精度とカバレッジの向上
Tenable は 2 つのアップデートにより脆弱性検出を改善しました。
- 範囲指定された NPM パッケージのサポートを追加し、Node.js ワークロードへの可視性を向上させました。その結果、検出される脆弱性が増える可能性があります。これは、Tenable が範囲指定された NPM パッケージを完全に可視化するためです。
- Linux カーネルパッケージの精度が向上し、アップグレード後に残る未使用カーネルバージョンの脆弱性にフラグを立てることがなくなりました。その結果、検出される脆弱性が少なくなる可能性があります。これは、Tenable が未使用カーネルバージョンの不要な検出結果にフラグを立てることがなくなるためです。
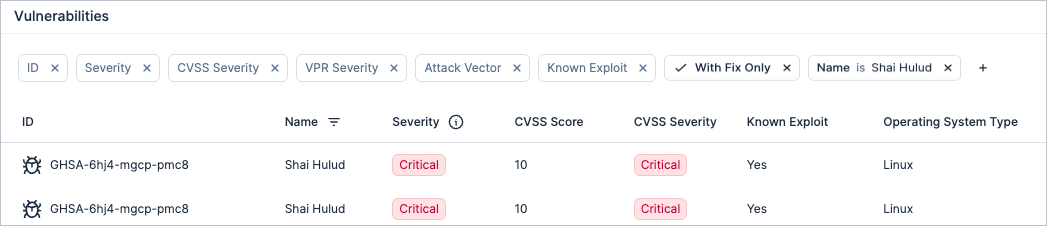
セキュリティアドバイザリ: 「Shai-Hulud」NPM サプライチェーン攻撃
新たな脅威に対応できるように、弊社は「Shai-Hulud」NPM サプライチェーン攻撃 に関するアドバイザリを提供しています。この業界全体の攻撃には、悪意のあるコードを含む改ざんされたパッケージが関与し、シークレットを盗み、他のパッケージに自己拡散するために使用されています。これらの改ざんされたパッケージが、お使いの環境に今も存在している可能性があります。
Tenable は、これらをアドバイザリ脆弱性としてフラグを立てます。該当するパッケージは、次回データが同期されたときに Tenable コンソール環境に表示されます。
次の対策を直ちに講じることを強くお勧めします。
- 影響を受けたパッケージを安全なバージョンに更新するか、ロールバックする
- 漏洩した可能性のあるシークレットをローテーションします。
コンプライアンス: CIS Azure 3.0.0 および 4.0.0 のサポート
クラウドサイバーエクスポージャー は、コンプライアンス基準として CIS Azure 3.0.0 および CIS Azure 4.0.0 をサポートするようになりました。これらの基準は、Microsoft Azure の安全なベースライン設定を確立するための規範的ガイダンスを提供しています。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
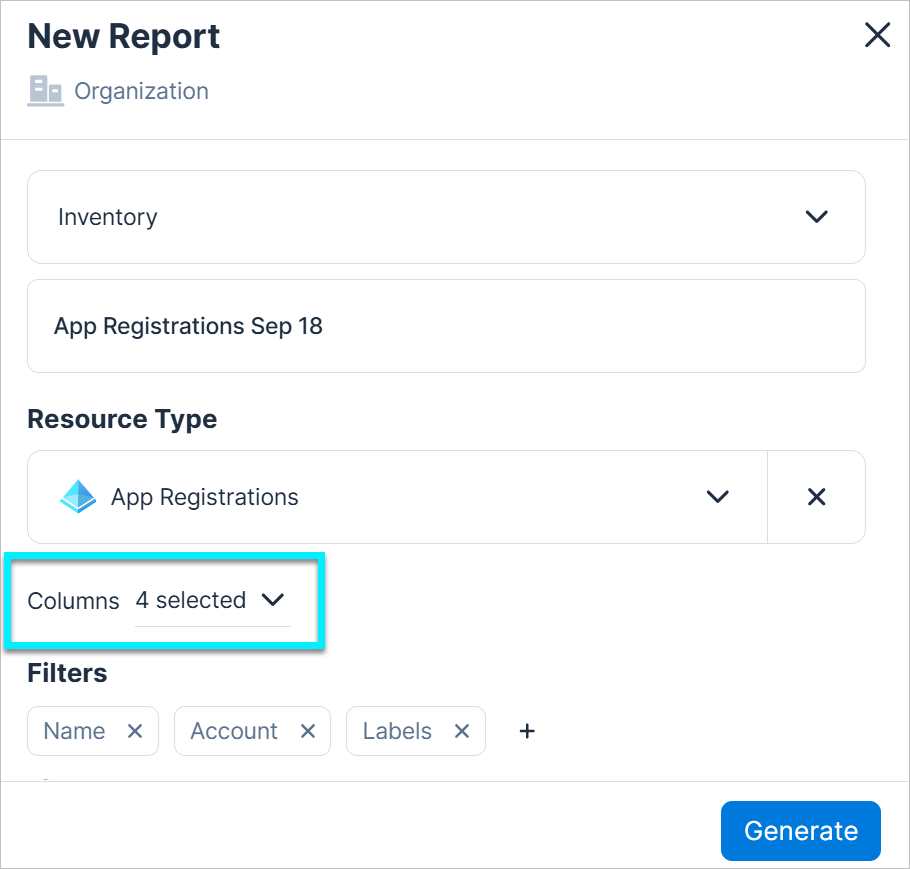
レポート: インベントリレポートの列のカスタマイズ
インベントリレポートの生成時に含める特定の列を選択できるようになりました。これにより、データをより詳細に制御でき、必要な情報のみを含めて、より的を絞った効率的なレポートを作成できます。
コンソール: CSV エクスポート列の改善
コンソールに表示されなかった列が CSV エクスポートから削除され、テーブルに表示されている内容がダウンロードされるデータに直接反映されるようになりました。レポートの生成によって、これらの列を含む、完全なデータセットを取得できます。
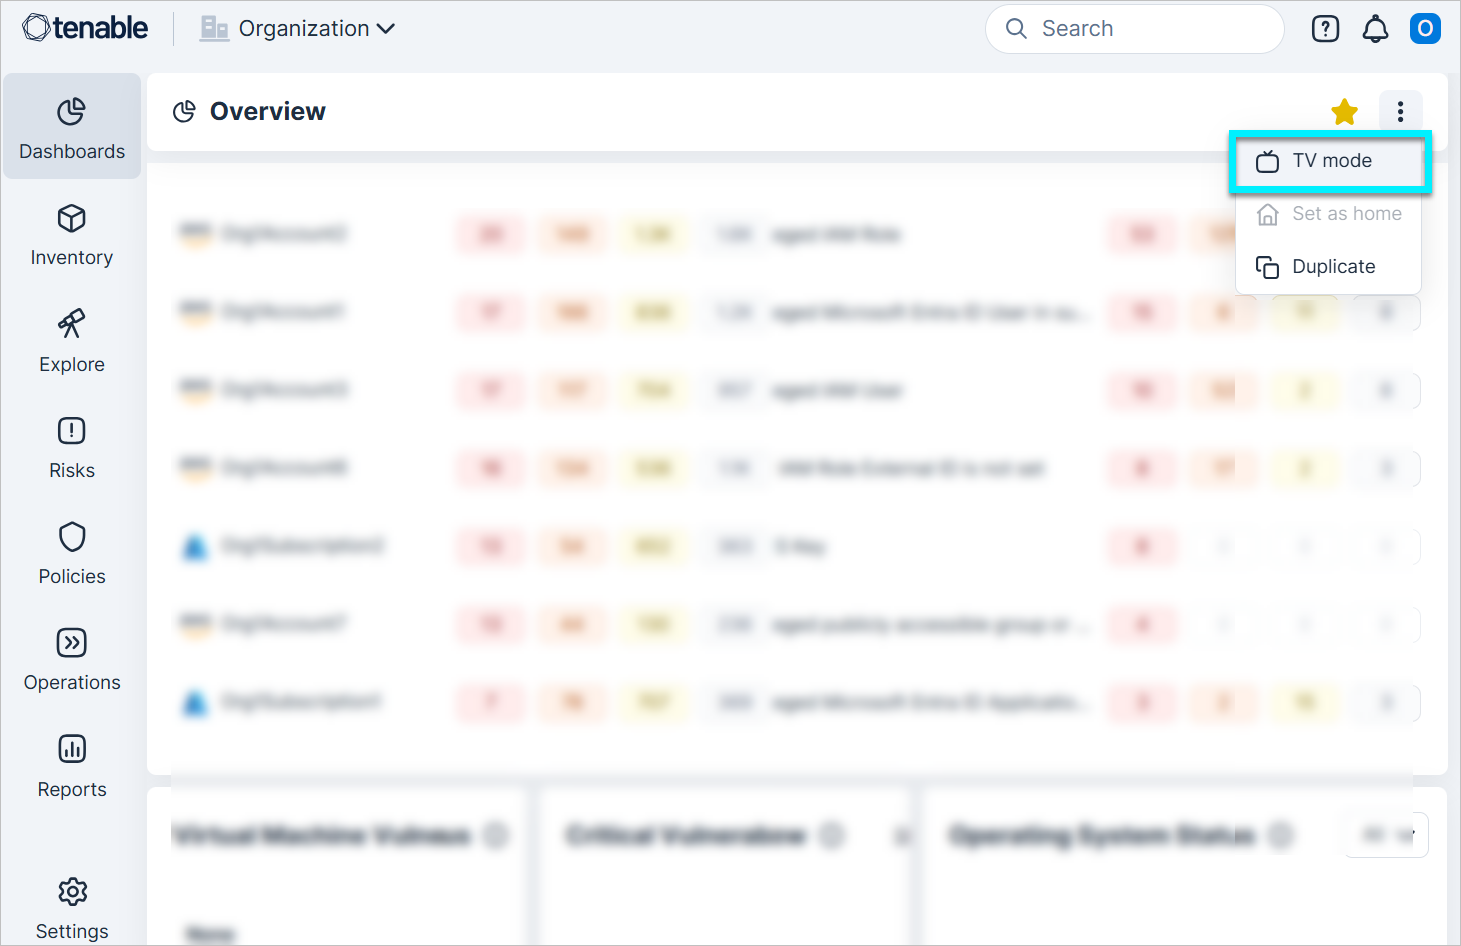
ダッシュボード: TV モード
ダッシュボードを全画面で表示する TV モードで、任意のダッシュボードを表示できるようになりました。有効にするには、各ダッシュボードにある三点リーダーメニューをクリックし、TV モードを選択します。
IAM: アイデンティティのアクティビティ時間の詳細
 API Support
アイデンティティプロバイダー (IdP) のインベントリページ (IAM プリンシパル用) の [アクティビティ時間] 列と [サインイン時間] 列が更新され、環境をより適切にモニタリングし、クラウドアイデンティティのアクティビティステータスをより明確に把握できるようになりました。
Not set 値は、より具体的な次の 2 つの値に置き換えられました。
- Never: このアイデンティティは一度もアクティブになっていません。
- Unknown: このアイデンティティのアクティビティに関するデータはありません。

API の変更
関連する GraphQL API も、これらの変更に合わせて更新されました。ActivityTime/SignInTime フィールドは、以前は日付値または null 値を返していましたが、現在は新しい ActivityTimeType/SignInTimeType フィールドと連動して動作します。以下では ActivityTime フィールドの変更について説明しますが、SignInTime フィールドも同様です。
- ActivityTime が日付値の場合、ActivityTimeType フィールドは OlderThan または Exact のいずれかになります。
- ActivityTime が null 値の場合、ActivityTimeType フィールドは Never または Unknown のいずれかになります。
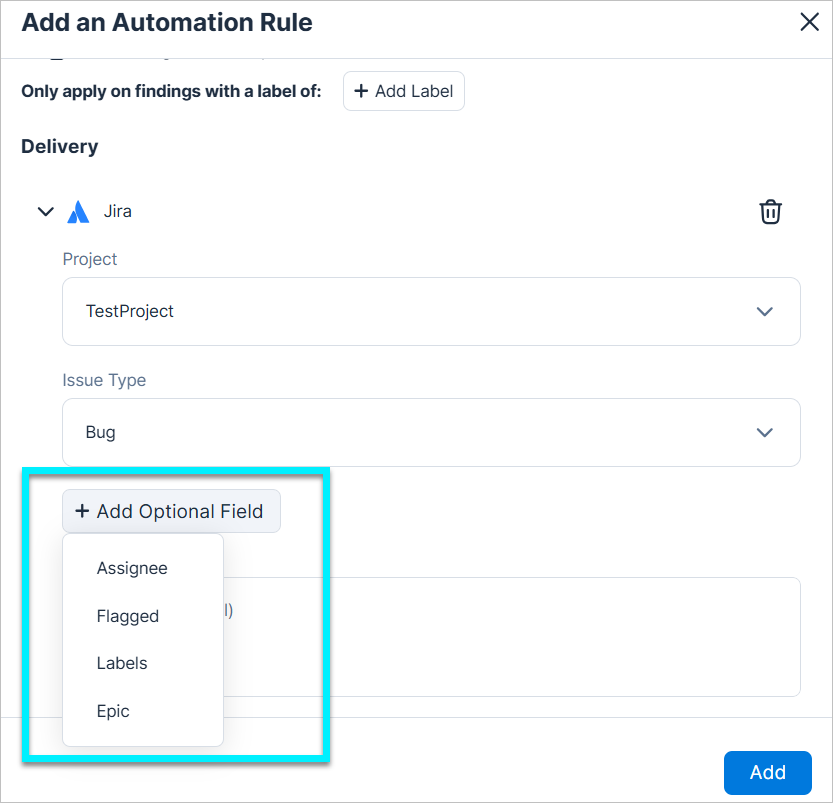
統合: Jira 課題にオプションのフィールドを追加
Tenable の検出結果を Jira に (自動化ルールまたは手動で) 送信する際に、オプションのフィールドを含めることができるようになりました。これらのフィールドは、選択した Jira プロジェクトから動的に取得され、ラベル、担当者、エピックなどの非必須データを含めることができます。これにより、Tenable の検出結果から作成された Jira 課題をより柔軟に管理できます。
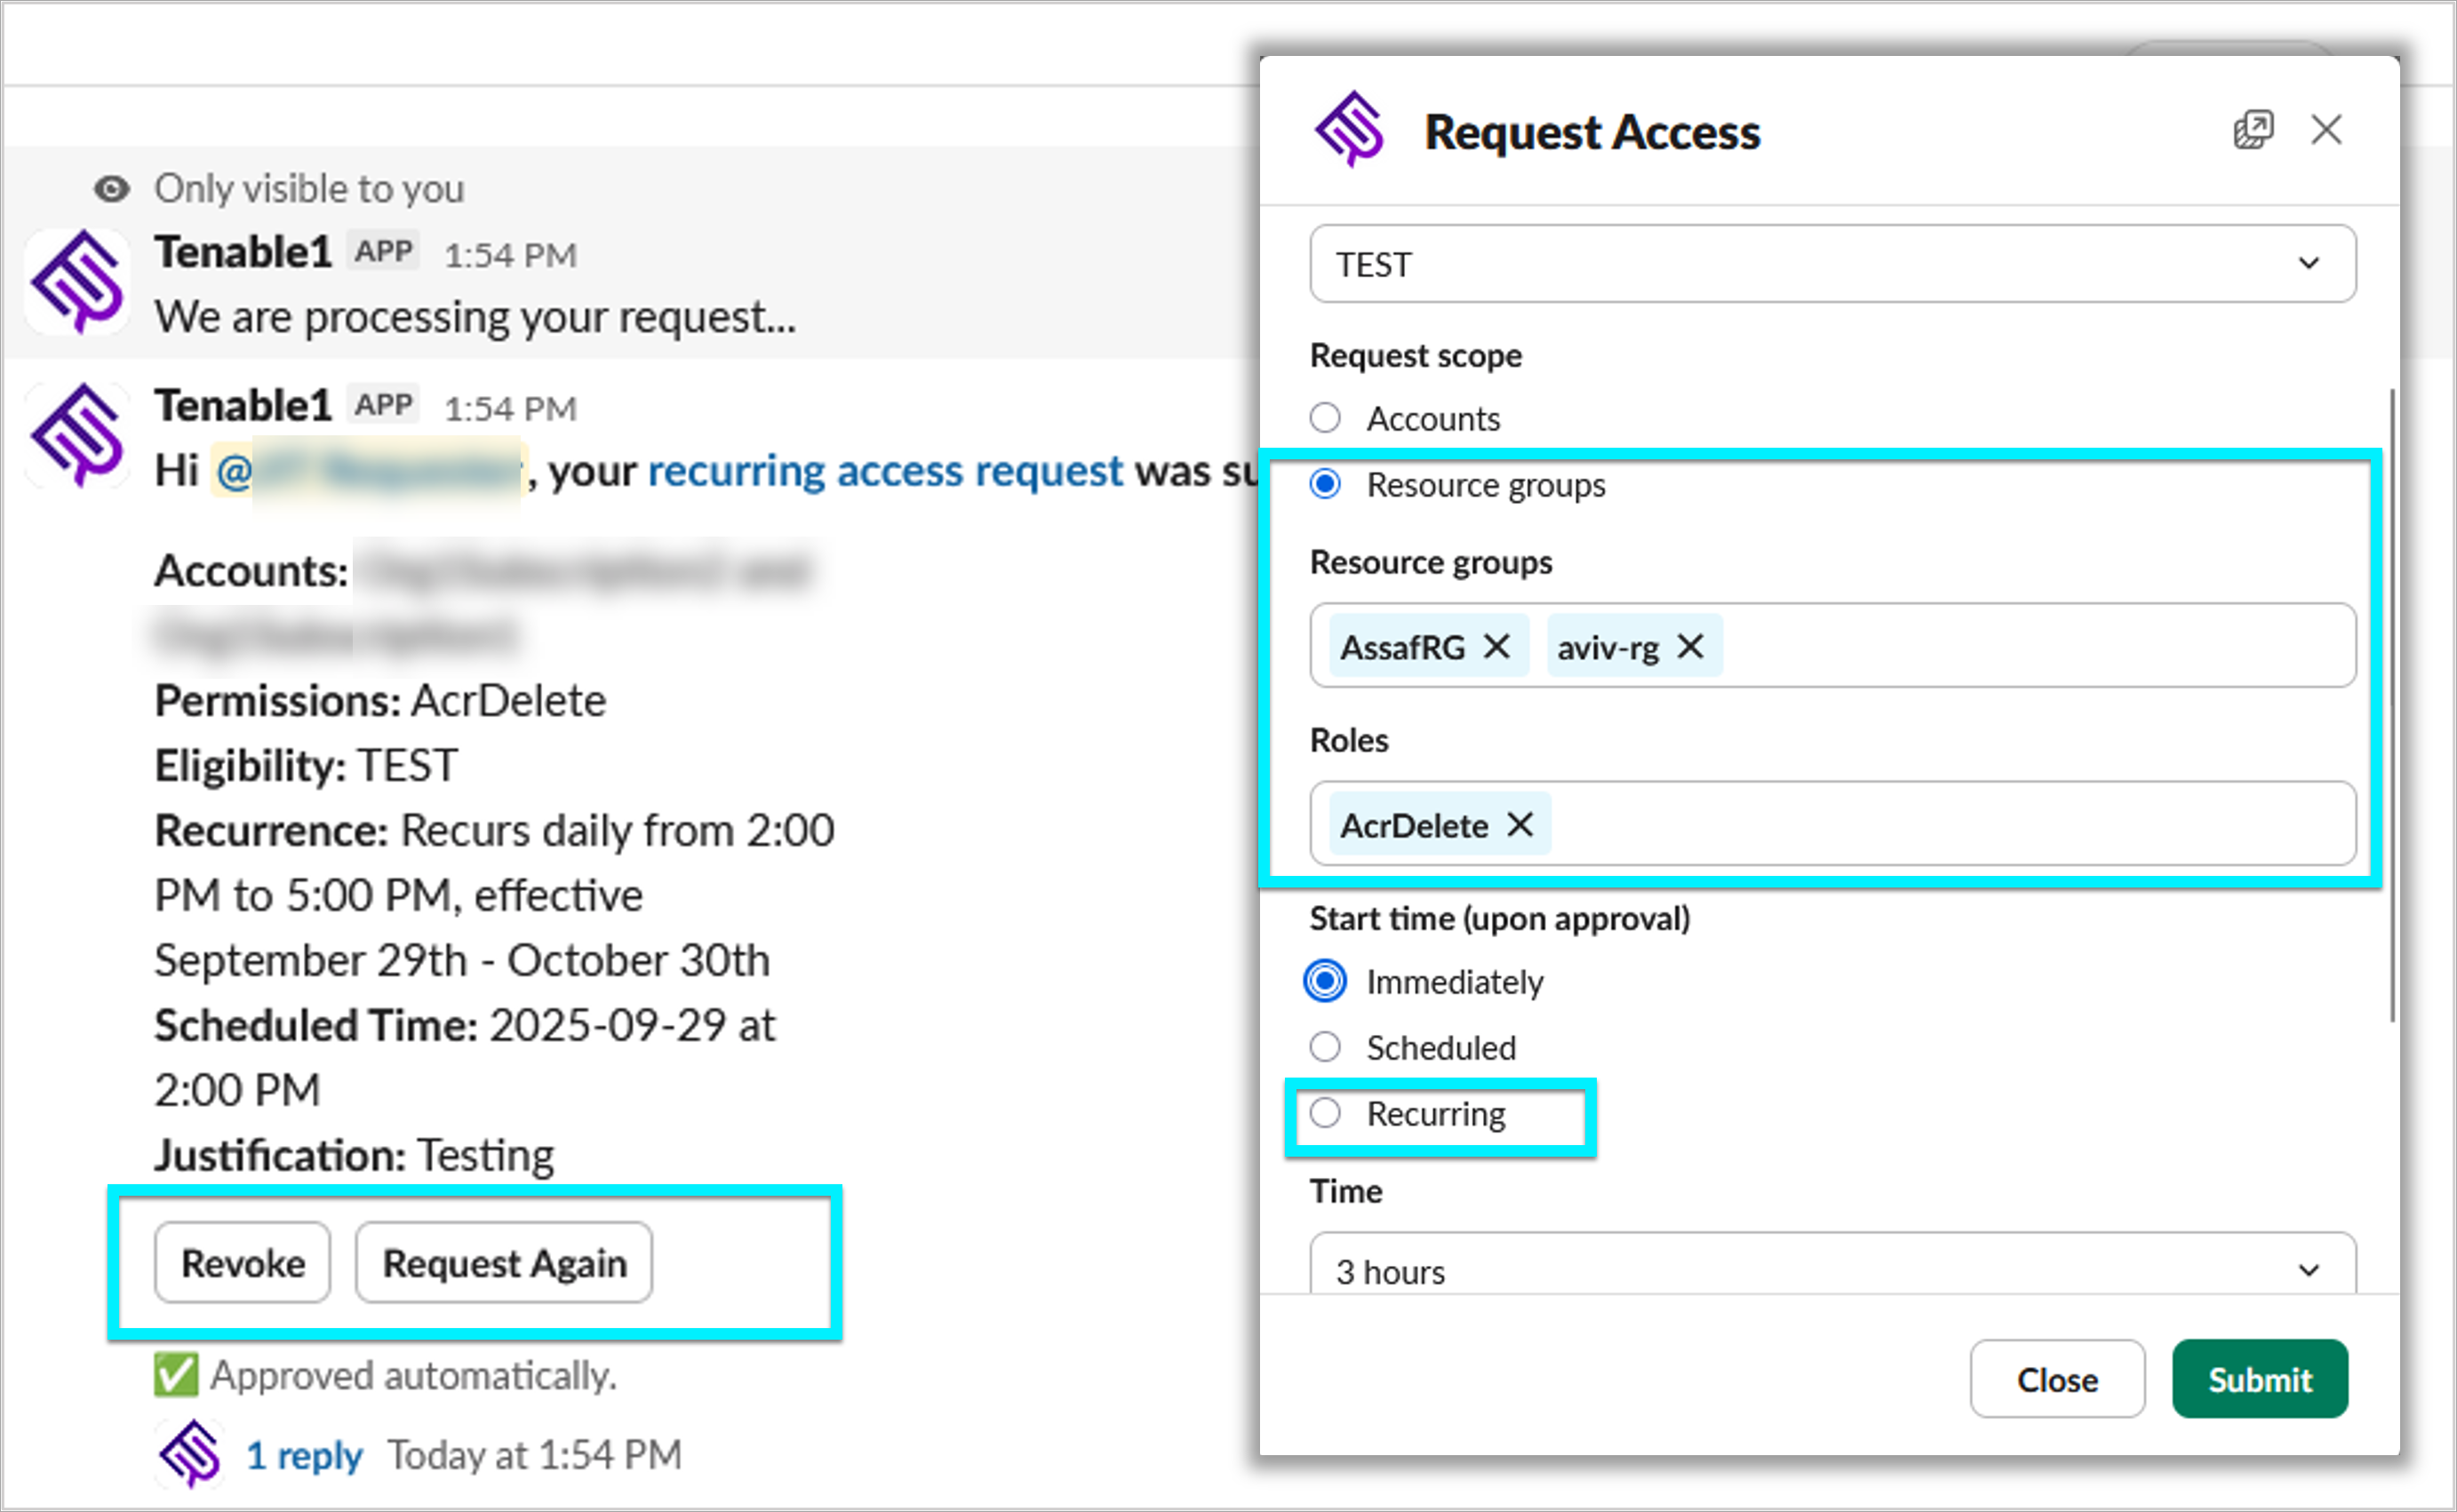
JIT アクセス: Slack 機能の拡張
Slack 機能が、JIT ポータルで使用できる主要なアクションに合わせて拡張されました。すべてのユーザーは、新しい Slack の [ホーム] タブを使用して、リクエストとアクションの概要を 1 か所で表示できます。
リクエスト者は以下を実行できるようになりました。
- 自身のアクティブなアクセスセッションの取り消し
- ロール (Azure および GCP) やリソースグループ (Azure) へのアクセスのリクエスト
- 反復アクセスリクエストの送信
- [再度リクエスト] を使用して、以前のリクエストと同じパラメーターで新しいリクエストを再送信
承認者は以下を実行できるようになりました。
- 以前に承認されたアクセスの取り消し
ポリシーの更新: 自動修正
次のポリシーの検出結果を自動的に修正できるようになりました。
| プロバイダー | カテゴリ | ポリシー |
|---|---|---|
| AWS | IAM | 未使用のアクセス許可セットの割り当てを持つ SSO グループ |
| AWS | IAM | 未使用のアクセス許可セットの割り当てを持つ SSO ユーザー |
検出結果を開くとき、 [修正]  ボタンをクリックしてプロセスをトリガーすることで、作業時間と手間を軽減できます。
詳しくは、検出結果の自動修正を参照してください。
ポリシーの更新: Kubernetes クラスタ内の過剰な権限を持ちパブリックにアクセスできるグループまたはユーザー
Kubernetes クラスタ内の過剰な権限を持ちパブリックにアクセスできるグループまたはユーザーポリシーのロジックが更新され、精度が向上し、誤検出が減少しました。
その結果、デフォルトの悪用できないアイデンティティに関連する検出結果は、誤検出として自動的にクローズされます。
ポリシーの更新: Microsoft Defender のプラン評価
Microsoft Defender に関連するポリシーのロジックが更新され、精度が向上し、誤検出が減少しました。
その結果、プラン評価が不正確であるために誤ってトリガーされた検出結果は、サブステータスの誤検出で自動的にクローズされます。
影響を受けるポリシー
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | Kubernetes | AKS クラスタは脆弱性スキャンが行われていないイメージを実行している |
| Azure | モニタリング | Microsoft Defender for AI Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for APIs が有効になっていない |
| Azure | モニタリング | Microsoft Defender for App Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure Cosmos DB が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure SQL Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Containers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Defender CSPM が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Key Vault が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Open-Source Relational Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Resource Manager が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Servers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for SQL Servers on Machines が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Storage が有効になっていない |
180 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | ログ | API ゲートウェイのデータのトレースが有効になっていない |
| AWS | ネットワーク | API ゲートウェイ REST API リクエスト検証が設定されていない |
| Azure | モニタリング | Microsoft Defender for AI Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for APIs が有効になっていない |
| Azure | モニタリング | Microsoft Defender for App Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure Cosmos DB が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure SQL Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Containers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Defender CSPM が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Key Vault が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Open-Source Relational Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Resource Manager が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Servers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for SQL Servers on Machines が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Storage が有効になっていない |
2025 年 9 月 14 日 (リリース 1.179)
新機能
IAM: 信頼できるベンダーの設定
クラウドサイバーエクスポージャー で信頼できるベンダーを設定できるようになりました。これにより、外部ベンダーを信頼できるものとして明示的にマークすることができ、未知のアクセス、既知のアクセス (Tenable によりマッピング)、信頼できる外部アクセスを区別しやすくなります。デフォルトでは、どのベンダーも信頼できるものとしてマークされません。このステータスは、[設定] > [クラウドサイバーエクスポージャー] > [ベンダー] で手動で割り当てることができます。
ベンダーを信頼できるものとして設定すると、次のようになります。
- 信頼できるベンダーに関連する検出結果の深刻度が下がります。
- 信頼できるベンダーに関連付けられた危険な組み合わせを自動的にクローズします。
- 製品全体の外部アクセスのモニタリングが改善されます (IAM ダッシュボード、インベントリ、IAM ページなど)。
詳細については、こちらのドキュメントを参照してください。
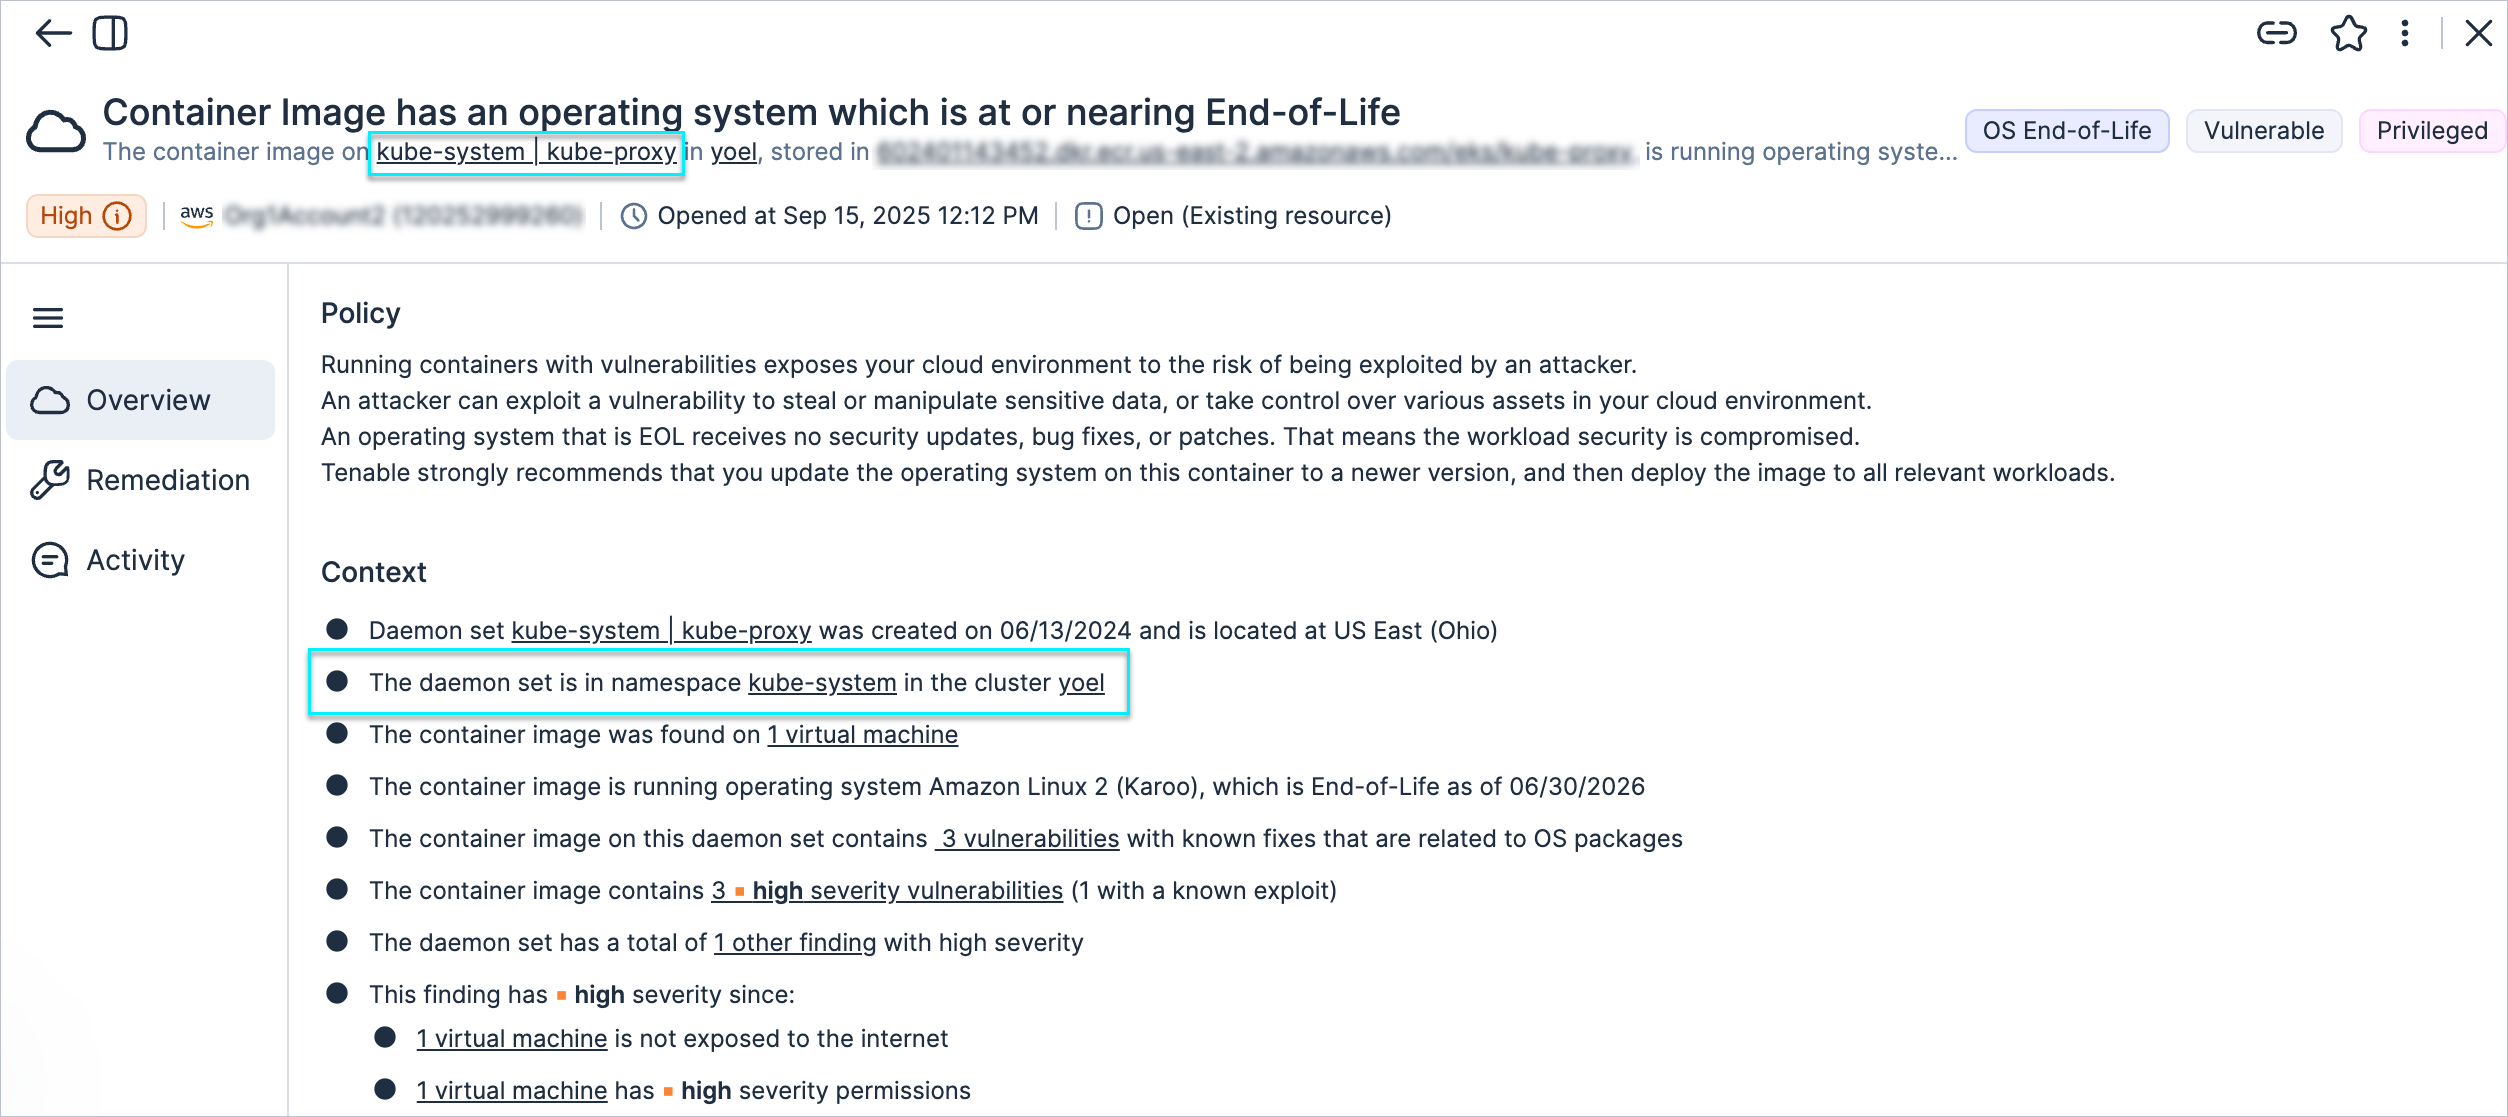
ワークロード保護: 詳細な Kubernetes ワークロード脆弱性管理
Kubernetes 環境内でコンテナイメージの脆弱性の検出結果を関連付ける方法を強化しました。たとえば、EKS クラスタ (またはその他のマネージド/アンマネージド Kubernetes クラスタ) 上の検出結果は、クラスタ全体ではなく、特定のワークロードリソース (Kubernetes デプロイメントなど) に直接関連付けられるようになりました。これにより、セキュリティチームは、アプリケーションやチームごとにリスクをより正確に割り当て、管理できるようになります。さらに、リソースの名前空間を検出結果の情報に追加しました。
注意:
- これを適切に動作させるには、クラスタを Tenable プラットフォームに接続する必要があります。Kubernetes の情報が利用できない場合、検出結果は引き続きクラスタに関連付けられます。
- この機能は、検出結果の数に影響を与える可能性があります。
ワークロード保護: サポートケース用のリソースインベントリデータのエクスポート
この機能により、Tenable Vulnerability Management サポートのトラブルシューティングが簡素化されます。CI/CD コンテナイメージスキャンのインベントリデータをイメージプロファイルから直接 JSON ファイルとしてエクスポートし、サポートチケットに添付できるようになりました。このオプションは、正常にスキャンされたすべての CI/CD コンテナイメージリソースに対して使用可能であり、表示アクセス許可を持つユーザーに表示されます。リソースがスキャンされていない場合は灰色で表示されます。
注意:
- このデータはサポートでの使用のみを目的としており、一般使用を目的としていません。
- この機能は、新規スキャンでのみ利用可能です。
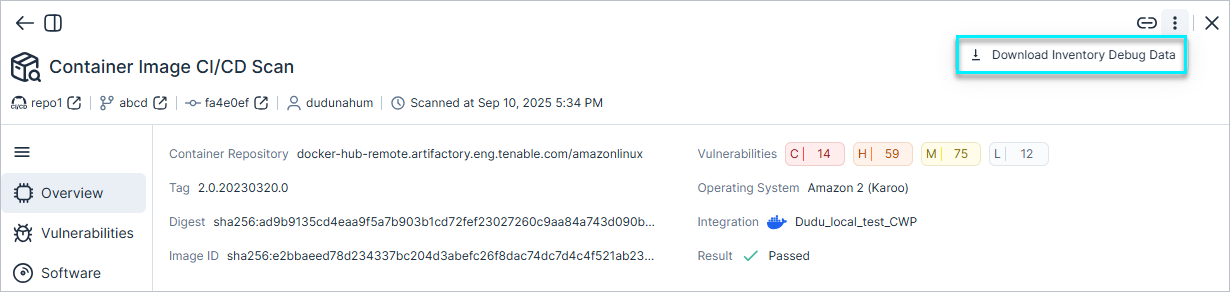
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: コンテナイメージ CI/CD スキャン出力に脆弱性の [公開日] フィールドを追加
CI/CD スキャン出力に脆弱性の [公開日] フィールドが追加され、脆弱性の評価および優先順位付けを行う際に使用できる新しいデータポイントが追加されました。
ServiceNow: 追加の必須フィールドタイプのサポート
ServiceNow との統合で、[リスト] および [参照] 必須フィールドタイプがサポートされ、インシデントをより柔軟にカスタマイズできるようになり、内部ワークフローに合わせやすくなりました。
2025 年 9 月 7 日 (リリース 1.178)
新機能
コンソール: 合理化された新しいナビゲーション
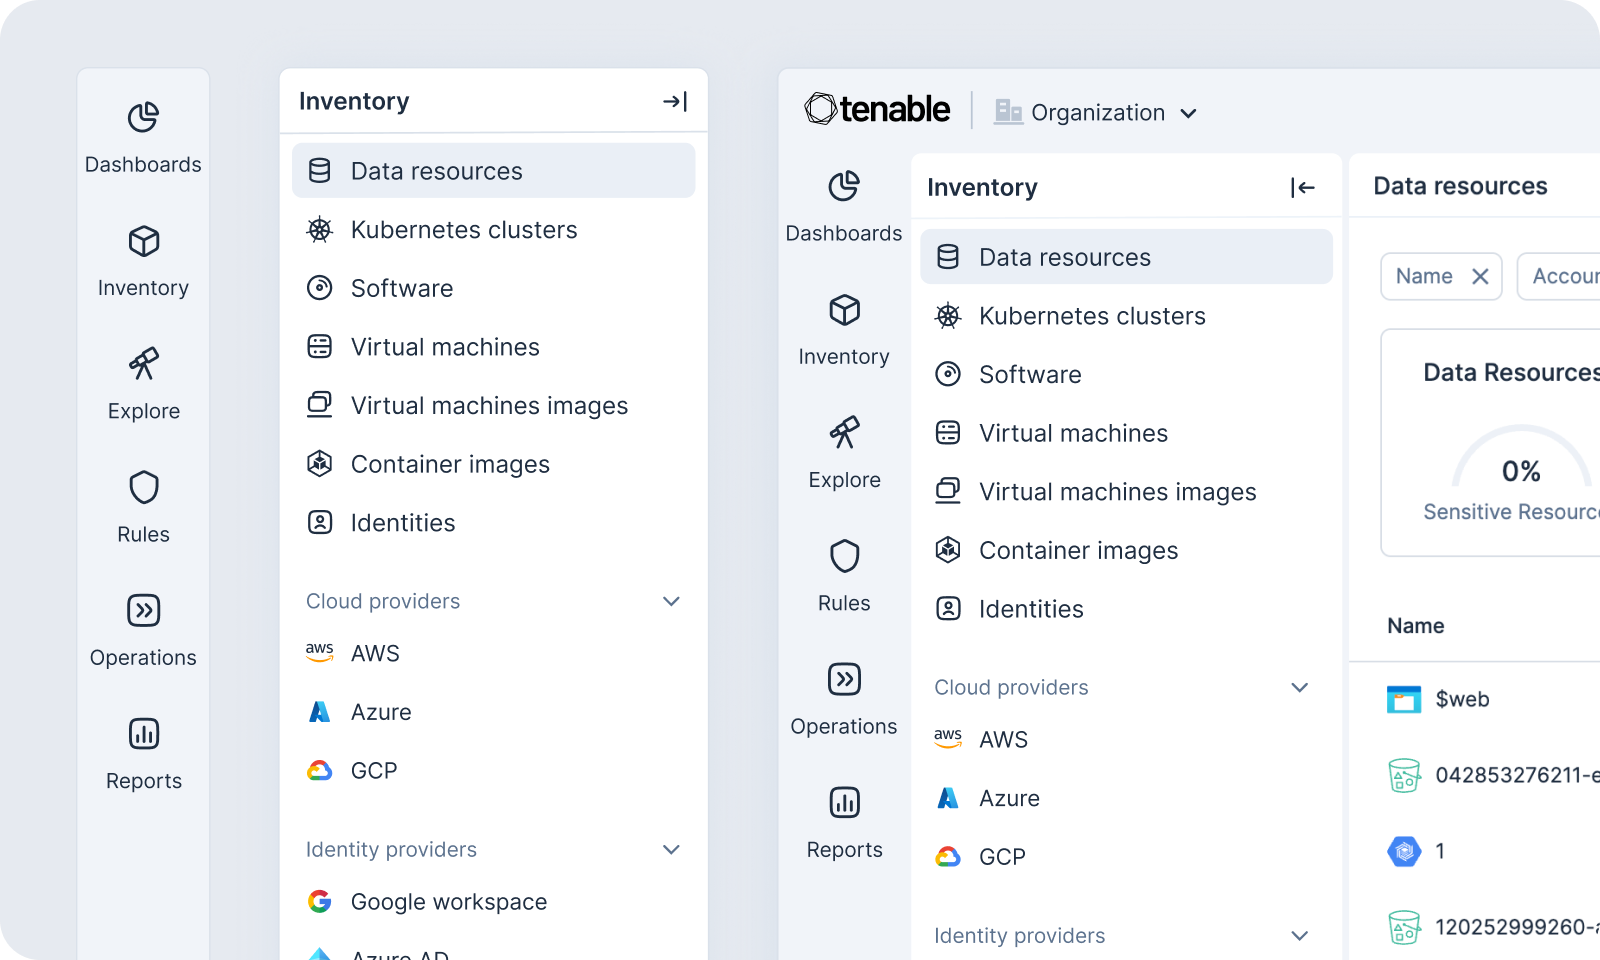
より直感的で、統合された、効率的な操作を実現するため、コンソールのナビゲーションを刷新しました。目的は必要なインサイトとツールをより早く見つけ、クラウド環境の保護に集中できるようにすることです。この更新では、メインナビゲーションメニューが簡素化されました。意味の近いカテゴリをまとめてカテゴリ数を減らし、関連機能をグループ化しています。
必要なものが見つけられない場合は、検索してみましょう。(Ctrl+K)
プロジェクト: プロジェクト範囲ごとにカスタムポリシーを作成
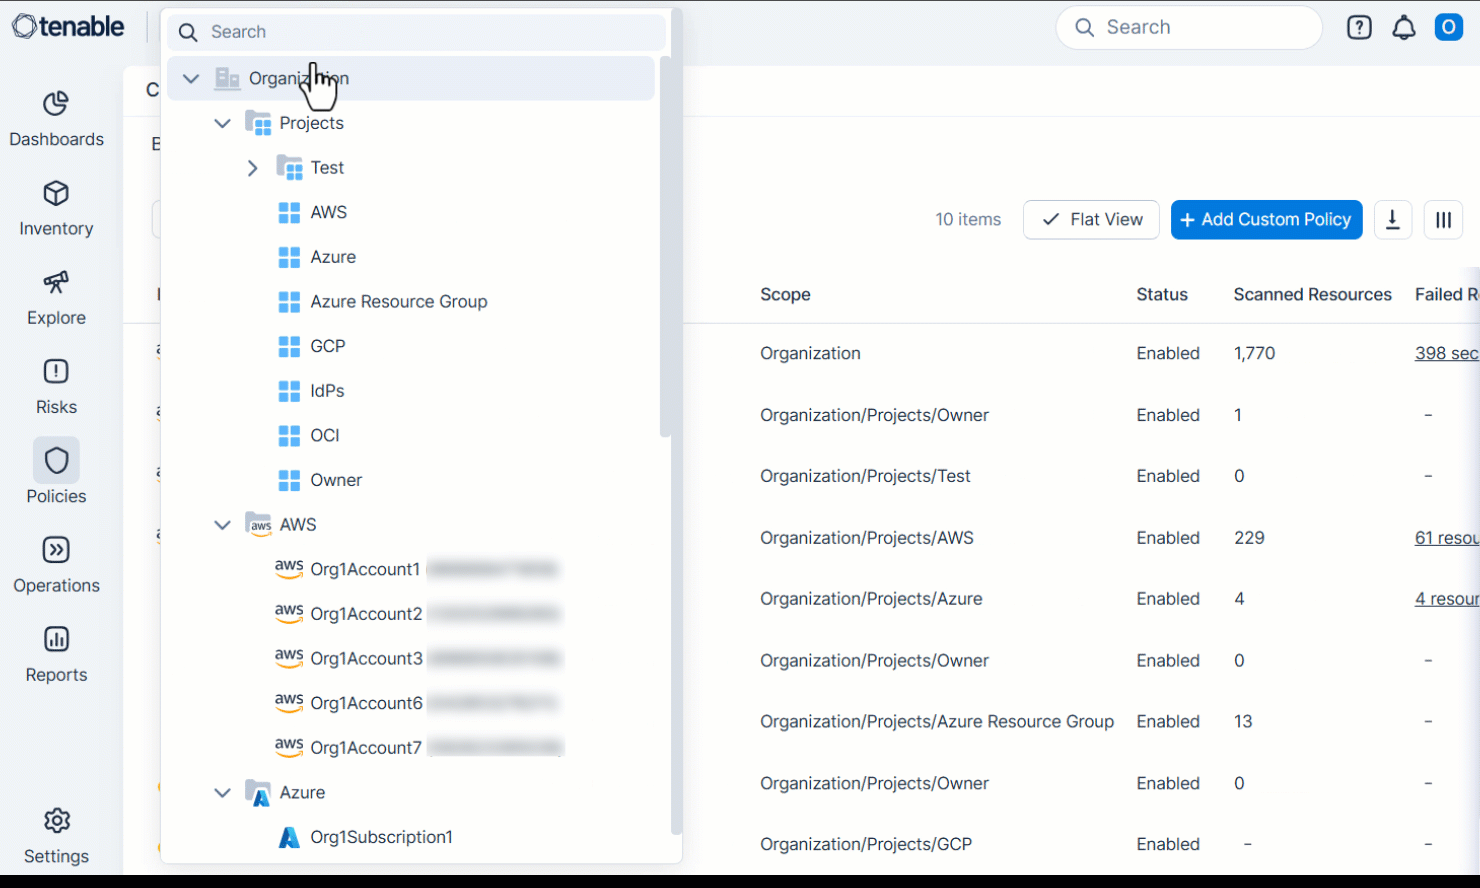
プロジェクト範囲ごとにカスタムポリシーを作成できるようになり、ポリシーの管理と適用をより細かく制御できるようになりました。プロジェクト内でグループ化された特定のアカウントやリソースに固有のカスタムポリシーを設定できるため、より柔軟に、組織構造に適合した制御を行えるようになります。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: 脆弱性テーブルの新しい解決済みフィルター
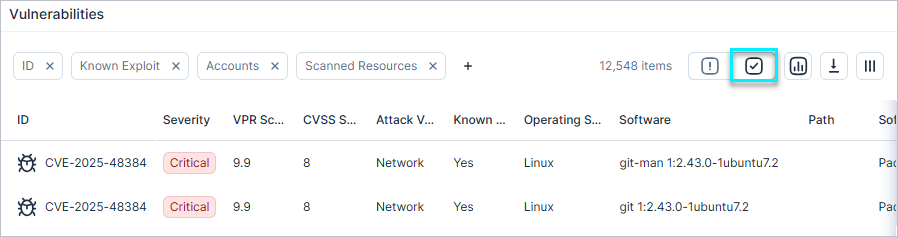
[ワークロード] > [脆弱性] テーブルで、新たに [解決済み] フィルターを適用できるようになりました。このフィルターを使用すると、解決済みとしてマークされた脆弱性のみが表示されるため、脆弱性のステータスを確認しやすくなり、オープンとクローズの問題を区別しやすくなります。
178 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピューティング | App Service の HTTP バージョンが最小要件を満たしていない |
| Azure | コンピューティング | App Service のリモートデバッグが有効である |
178 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| カテゴリ | 名前 |
|---|---|
| Kubernetes | Kubernetes クラスタ API サーバーの監査ポリシーが最小要件を満たしていない |
| Kubernetes | Kubernetes クラスタ API サーバー監査ポリシーが有効になっていない |
| Kubernetes | Kubernetes クラスタのイメージコントローラー構成が設定されていない |
2025 年 8 月 31 日 (リリース 1.177)
新機能
セキュリティアラート: Nx ビルドシステムパッケージの侵害
Tenable は、特定のバージョンの Nx ビルドシステムパッケージに影響するサプライチェーン攻撃 を特定しました。パブリック GitHub リポジトリ にシークレットを流出させて盗むために、悪意のあるコードが使用されていました。GitHub が影響を受けるリポジトリを無効化しましたが、侵害されたパッケージが環境内に残っている可能性があります。
これらは アドバイザリの脆弱性としてフラグが立てられており、該当するパッケージは、次回データが同期されたときに Tenable コンソール環境に表示されます。
- 脆弱性 ID: GHSA-cxm3-wv7p-598c
次の対策を直ちに講じることを強くお勧めします。
- 影響を受けたパッケージを安全なバージョンに更新するか、ロールバックする
- 漏洩した可能性のあるシークレットをローテーションします。
IAM: AWS リソースへのパブリックおよび外部 IAM アクセスの可視性を改善
高度なシナリオの分析と評価が改善され、AWS Lambda 関数や SNS トピックなどのサービスを含む AWS リソースへのパブリックおよび外部 IAM アクセスを特定しやすくなりました。結果は、アクセス許可クエリと IAM グラフ両方で確認できるため、潜在的なリスクに関するより明確なインサイトが得られ、AWS 環境のセキュリティを強化するのに役立ちます。
177 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| カテゴリ | 名前 |
|---|---|
| Kubernetes | Kubernetes Pod にルートユーザーとして実行するコンテナがある |
177 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | Data Firehose Stream が CloudWatch にログを公開していない |
| AWS | データ | Data Firehose Stream ソースレコードのバックアップが有効になっていない |
| AWS | データ | Redshift クラスタはデフォルトのマスターユーザー名を使用している |
| AWS | ログ | Redshift クラスタのユーザーアクティビティログが有効になっていない |
| AWS | ネットワーク | Redshift クラスタの転送中の暗号化が有効になっていない |
| Azure | ネットワーク | サブスクリプションアラームなし - SQL サーバーファイヤーウォールルールの作成または更新 |
| Azure | ネットワーク | サブスクリプションアラームなし - ネットワークセキュリティグループの作成または更新 |
| Azure | ネットワーク | サブスクリプションアラームなし - パブリック IP アドレスルールの作成または更新 |
| Azure | ネットワーク | サブスクリプションアラームなし - セキュリティソリューションの作成または更新 |
| Azure | ネットワーク | サブスクリプションアラームなし - ポリシーの割り当て作成 |
| Azure | ネットワーク | サブスクリプションアラームなし - SQL サーバーファイヤーウォールルールの削除 |
| Azure | ネットワーク | サブスクリプションアラームなし - ネットワークセキュリティグループの削除 |
| Azure | ネットワーク | サブスクリプションアラームなし - ポリシーの割り当て削除 |
| Azure | ネットワーク | サブスクリプションアラームなし - パブリック IP アドレスルールの削除 |
| Azure | ネットワーク | サブスクリプションアラームなし - セキュリティソリューションの削除 |
177 におけるポリシー名の更新
以下のポリシー名が更新され、わかりやすさと一貫性が向上しました。
| カテゴリ | 以前のポリシー名 | 更新後のポリシー名 |
|---|---|---|
| Kubernetes | Kubernetes 名前空間にルートユーザーとして実行するコンテナがある | Kubernetes Pod にルートユーザーとして実行するコンテナがある |
ポリシーの更新: S3 バケットの転送中の暗号化が有効になっていない
S3 バケットの転送中の暗号化が有効になっていないポリシーのロジックが更新され、誤検出が減りました。
ポリシーは、バケットポリシーに加えてリソースコントロールポリシー (RCP) を評価するようになりました。検出結果のトリガーは、バケットポリシーが HTTPS を強制せず、RCP 評価が暗号化なしでバケットにアクセスできることを確認した場合にのみ行われます。
RCP 評価によって悪用される可能性がないことが確認された既存の検出結果は、誤検出として自動的にクローズされます。
2025 年 8 月 24 日 (リリース 1.176)
新機能
IAM: OCI 動的グループメンバーシップのマッピングと可視性
この機能は、OCI コンソールでは使用できない機能を提供します。定義されたルールに基づく動的なグループメンバーシップを明確に可視化して、グループメンバーシップをより強力に監視および制御することが可能になります。Tenable のインベントリテーブルに、グループのルールに一致するすべてのリソースを一覧表示する新しい [メンバー] 列が追加され、メンバーシップの詳細もプロファイルビューに表示されます。どちら側からも関係を表示できます。リソースビューでは、リソースが属しているグループを確認できます。グループビューでは、そのグループに関連付けられているすべてのメンバーを確認できます。
IAM: API を介した IAM ロールの信頼できるエンティティタイプ
API Support
API を介して IAM ロールの TrustedEntityTypes フィールドにアクセスできるようになりました。このフィールドには、そのロールを引き受けることが許可されているエンティティの種類に関する情報が表示されます。
ワークロード保護: 脆弱性テーブルの新しいクラスタフィルターと列
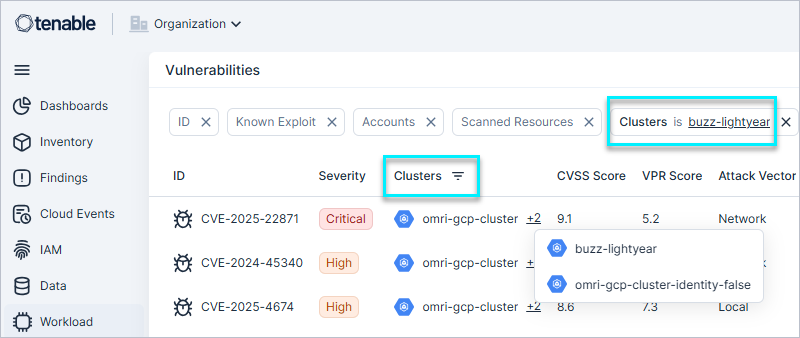
[ワークロード] > [脆弱性] テーブルで、新しい [クラスタ] フィルターと列が利用可能になりました。この列はデフォルトでは非表示です。ここに表示されるのは、脆弱なクラスタと各クラスタに関連付けられているすべての脆弱性です。フィルターまたは列を使用してクラスタ関連の脆弱性を表示し、全体的な可視性を高めることができます。
ワークロード保護: 脆弱性 API の新しいフィルターオプション
API Support
以下の API で追加のフィルターがサポートされるようになり、脆弱性のクエリが改善されました。
- 脆弱性
- CvssSeverities
- VprSeverities
- 脆弱性インスタンス
- CvssSeverities
- VprSeverities
- SoftwareNames
- SoftwareVersions
新しい API コンプライアンスクエリ
新しい Compliances API クエリを使用して、コンプライアンスフレームワークとそのスコアを取得できるようになりました。フィルターを使用して、特定のコンプライアンス ID を返したり、結果を特定の範囲 (本番アカウントなど) に制限したりできます。詳細については、API: コンプライアンスを参照してください。
データ保護: AWS RDS インスタンスのスキャン (Oracle)
クラウドサイバーエクスポージャー は Oracle を実行する AWS RDS インスタンスのデータ保護スキャンをサポートするようになりました。詳細については、 対応バージョンを参照してください。
176 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
-
Kubernetes
名前 Kubernetes クラスタには、過剰な権限を持つ Role と ClusterRole が含まれている Kubernetes 名前空間に機能が割り当てられたコンテナがある Kubernetes Pod に権限昇格を許可するコンテナがある Kubernetes Pod にホスト IPC 名前空間を共有するコンテナがある Kubernetes Pod にホストネットワーク名前空間を共有するコンテナがある Kubernetes Pod にホストプロセス ID 名前空間を共有するコンテナがある Kubernetes Pod に HostPath ボリュームを使用するコンテナがある Kubernetes Pod に hostPort を使用するコンテナがある Kubernetes Pod に書き込み可能なルートファイルシステムを含むコンテナがある Kubernetes Pod に機密性の高いホストファイルシステムがマウントされたコンテナがある
176 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | Kubernetes クラスタには、過剰な権限を持つ Role と ClusterRole が含まれている |
| AWS | IAM | 未使用のアクセス許可セットの割り当てを持つ SSO グループ |
| AWS | ネットワーク | API ゲートウェイの承認が設定されていない |
176 におけるポリシー名の更新
以下のポリシー名が更新され、わかりやすさと一貫性が向上しました。
| カテゴリ | 以前のポリシー名 | 更新後のポリシー名 |
|---|---|---|
| Kubernetes | Kubernetes 名前空間に権限昇格を許可するコンテナがある | Kubernetes Pod に権限昇格を許可するコンテナがある |
| Kubernetes | Kubernetes 名前空間にホスト IPC 名前空間を共有するコンテナがある | Kubernetes Pod にホスト IPC 名前空間を共有するコンテナがある |
| Kubernetes | Kubernetes 名前空間にホストネットワーク名前空間を共有するコンテナがある | Kubernetes Pod にホストネットワーク名前空間を共有するコンテナがある |
| Kubernetes | Kubernetes 名前空間にホストプロセス ID 名前空間を共有するコンテナがある | Kubernetes Pod にホストプロセス ID 名前空間を共有するコンテナがある |
2025 年 8 月 17 日 (リリース 1.175)
新機能
ローカライゼーション: 日本語サポート
クラウドサイバーエクスポージャー は、日本語をサポートします。サポートの対象
-
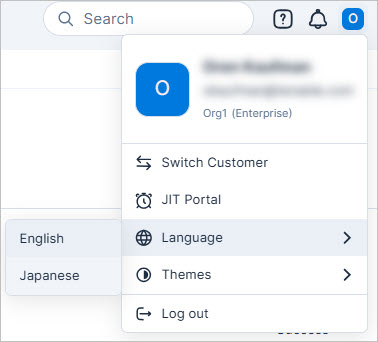
クラウドサイバーエクスポージャー コンソール。クラウドサイバーエクスポージャー コンソールのすべての機能を日本語で操作し、利用できるようになりました。ユーザープロファイルメニューから言語を切り替えてください。
-
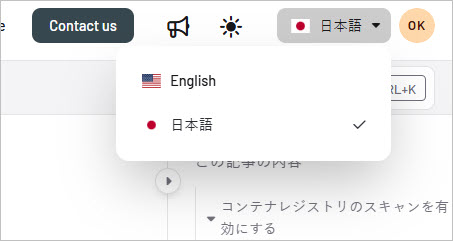
ドキュメントポータル。Tenable の包括的なドキュメントポータルを日本語でも利用できます。製品を最大限に活用するための明確で利用しやすいリソースを提供しています。
ワークロード保護: Windows ソフトウェアのサポート対象範囲の拡大
Windows アプリケーションのサポートを拡大し、以下のように Windows 環境に影響を与えている脆弱性をより包括的に把握できるようになりました。
- ライブラリパッケージスキャン - 例: Go、Java、.NET など。
- PE (Portable Executable) ファイルスキャン - 例: DLL、EXE。
ワークロード保護: スキャンリソースステータスの可視性の改善
ワークロードテーブルには、スキャンステータスに関係なく、すべての VM、VM イメージ、コンテナイメージが表示されるようになり、リソースとそのスキャン状態を 1 つのビューで簡単に追跡できるようになりました。
ワークロード保護: ソフトウェアのエクスポージャー
ソフトウェアが脆弱かどうかを示す、新しい列 [エクスポージャー] がソフトウェアテーブルに追加されました。デフォルトでは、フィルターは「脆弱性」に設定されており、リスクのあるソフトウェアを強調表示します。この列は次の場所に表示されます。
- [ワークロード] > [ソフトウェア] テーブル
- [ワークロード] > [リソースプロファイル] (VM/コンテナイメージ/VM イメージ) > [ワークロード] > [ソフトウェア] タブ
IaC セキュリティ: Kubernetes スキャンのサポート (Helm ベース)
Tenable では、IaC セキュリティを提供する一環として、Helm 経由の Kubernetes デプロイメントのスキャンをサポートするようになりました。
175 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
-
Azure
カテゴリ 名前 コンピューティング 仮想マシンのトラステッド起動が有効になっていない -
Kubernetes
名前 クラスタにより、デフォルトの名前空間が使用されている 名前空間デフォルトサービスアカウントが頻繁に使用されている 名前空間に制限付きポリシーが設定されていない シークレットは環境変数として使用される Kubernetes クラスタ内の過剰な権限を持ちパブリックにアクセスできるグループまたはユーザー
175 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | Redshift パラメーターグループ |
| Azure | データ | アクティビティログアラート |
175 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | ログ | Redshift クラスタの監査ログが有効になっていない |
2025 年 8 月 10 日 (リリース 1.174)
新機能
ダッシュボード: ホームダッシュボードとお気に入り
以下の機能が [ダッシュボード] ページに追加されました。
-
 ホームダッシュボード: [ダッシュボード] メニュー項目をクリックすると表示されるデフォルトのダッシュボードを設定できるようになりました。これにより、最も重要なセキュリティ情報を最も目立つところで確認できます。
-
 お気に入り: 最もよく使用するダッシュボードをお気に入りとして登録できるようになりました。これにより、必要性の高いダッシュボードに簡単にアクセスして情報を確認することができます。
IAM: 新しい Microsoft Entra ID サードパーティベンダー設定
Tenable でサードパーティベンダーとして Microsoft Entra ID アプリケーション ID を設定できるようになりました。
ベンダー設定ページから、Microsoft Entra ID アカウント ID を Tenable の事前識別リストのベンダーにマッピングするか、カスタムベンダーを追加できます。マッピングすると、環境への外部ベンダーのアクセスをより正確にモニタリングできます。ベンダーデータは、[IAM ダッシュボード]、[インベントリ]、[アイデンティティインテリジェンス]、[アクセス許可クエリ] ページに表示されます。
詳細については、こちらのドキュメントを参照してください。
IAM: 新しい列 - AWS IAM ロールの最大セッション時間
新しい [最大セッション時間] 列が、[インベントリ] > [AWS] > [IAM ロール] テーブルで利用できるようになりました。列はデフォルトでは非表示になっており、テーブルビューに追加できます。セッション時間の値を並べ替えることで、異常または不適切な設定の IAM ロールを簡単に特定できます。
ワークロード保護: スキャン結果の高速化
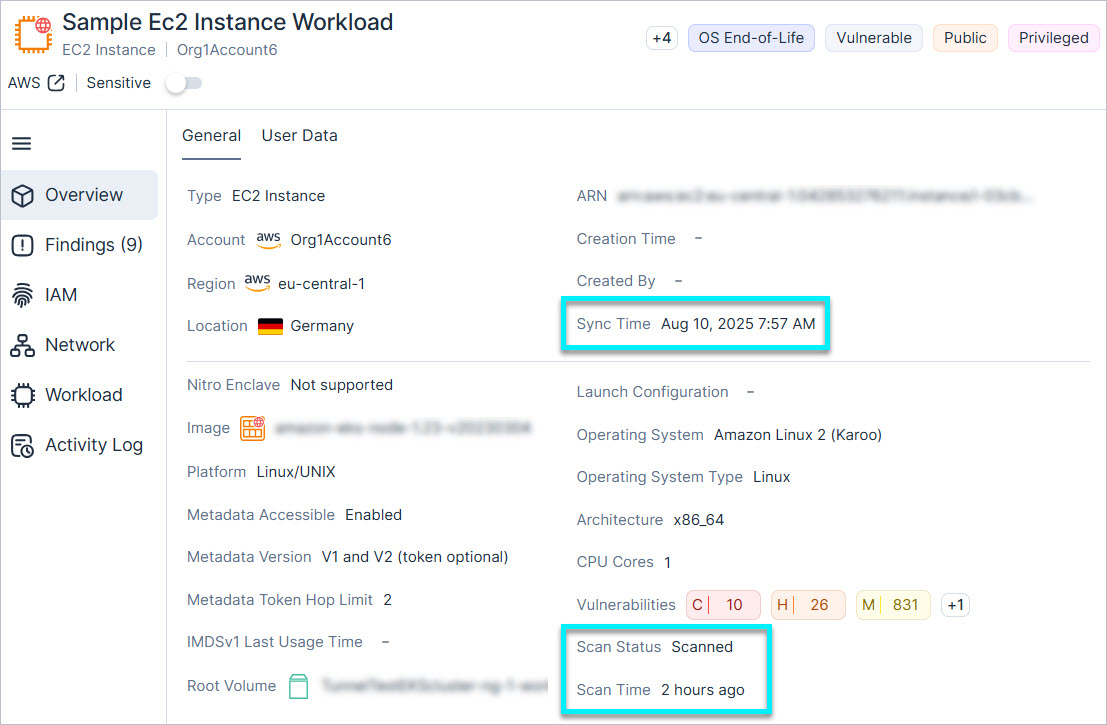
ワークロードのスキャンステータスがスキャンの終了直後に更新されるようになり、脆弱性、マルウェア、ソフトウェアの検出結果に素早くアクセスできるようになりました。Tenable は、メインの リソース同期プロセスからワークロードのスキャンステータスを分離しました。これにより、結果を確認するためにシステム全体が同期されるのを待つ必要がなくなりました。リソースプロファイルページでは、スキャンのステータス/日時と同期日時の両方を確認できます。
独立したワークロード保護スキャンの利点は何ですか?
回答: 新たに検出された脆弱性などの技術的なデータが、データ同期の完了を待たずにより迅速にシステムに表示されます。
これは、リスクの検出結果が作成またはクローズされるタイミングに影響しますか?
回答: はい。検出結果はこれまでと同じようにデータ同期プロセスの完了後に作成またはクローズされます。これは、根本的な脆弱性がスキャンデータですでに検出または解決されている場合も同じです。
これにより、一時的な不一致が発生する可能性がありますか?
回答: その可能性はあります。関連する検出結果がリスクビューに反映されるのはデータ同期の完了後のため、その前にスキャンデータに脆弱性が表示されることがあります。
ユーザーは何らかのアクションを行う必要がありますか?
その必要はありません。この変更の目的は、ユーザーのワークフローに影響を与えずにパフォーマンスと可視性を向上させることです。
JIT アクセス: 資格更新のための API サポート
API Support
管理者と JIT 管理者は、API を通じて JIT 使用資格を更新できます。この機能強化により、使用資格の管理が効率化され、以下のようなアクションが可能になります。
- オンコールアサイニーと一致するように、事前承認済みの使用資格のリクエスト者を置き換える
- 資格情報を再作成せずに、期間、範囲、またはアクセス許可を変更する
詳細またはクエリの例を確認するには、JIT API ドキュメントを参照してください。
データ保護: Parquet ファイル形式のスキャンのサポート
クラウドサイバーエクスポージャー は parquet ファイル形式の機密データをスキャンするようになりました。これにより、環境全体でこの列指向形式で保存されている機密情報を検出して保護できるようになります。
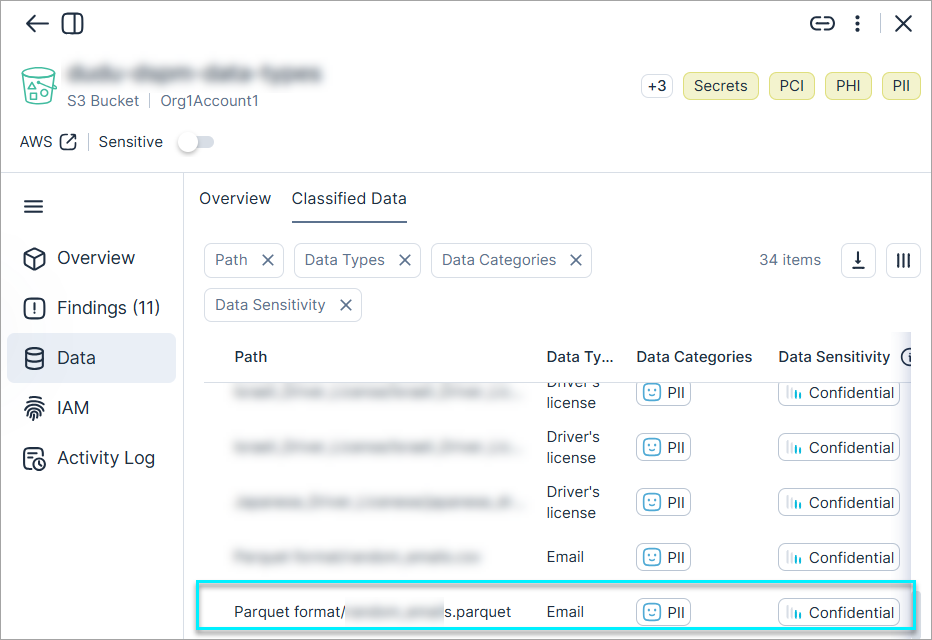
詳細については、スキャン対象のファイル形式の完全なリストを参照してください。
174 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | 名前 |
|---|---|---|
| - | Kubernetes | Kubernetes クラスタに、クラスタ管理者ロールを割り当てるロールバインディングが含まれている |
174 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS データベース移行タスクのデータバリデーションが有効になっていない |
| AWS | ログ | API ゲートウェイのアクセスログが有効になっていない |
| AWS | ログ | API ゲートウェイの実行ログが有効になっていない |
| AWS | ネットワーク | API ゲートウェイの API キーの承認が有効になっていない |
| AWS | ネットワーク | API ゲートウェイのクライアント証明書が設定されていない |
| AWS | ネットワーク | ロードバランサーのアクセスログが有効になっていない |
2025 年 8 月 3 日 (リリース 1.173)
今後の変更
非推奨の API フィールド/フィルター
クラウドサイバーエクスポージャー は、9 月初めにさまざまな GraphQL API フィールド/フィルターを非推奨にします。API を使用する場合、ワークフローはこれらの変更の影響を受ける可能性があります。
詳細については、非推奨の API フィールド/フィルター (2025 年 10 月中旬)を参照してください。
Snowflake データスキャン
Snowflake アカウントで機密データリソースのスキャンのサポートを導入します。
詳細については、Snowflake データスキャン (2025 年 10 月 26 日)と Snowflake アカウントのオンボーディングを参照してください。
新機能
173 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS データベース移行タスクは CloudWatch にログを公開しない |
| AWS | ログ | API ゲートウェイ X-Ray のトレースが有効になっていない |
| Azure | コンピューティング | アプリサービスの認証が有効になっていない |
2025 年 7 月 27 日 (リリース 1.172)
新機能
コンソール: エクスポートされる CSV が列選択と一致
以前は、列ピッカーの  を使用してビューを絞り込んだ場合でも、ほとんどの [コンソール] ページからデータをエクスポートすると、利用可能なすべての列が CSV に含まれていました。現在は、データをエクスポートすると、生成される CSV に列の選択が正確に反映され、選択した列のみが表示されます。この機能強化で、より合理的に、関連性の高いデータをエクスポートできるようになります。
ワークロード保護: AMI のオンデマンドスキャンのサポート
AMI リソースビューから、Amazon Machine Images (AMI) のオンデマンドスキャンを直接実行できるようになりました。
詳細については、こちらのドキュメントを参照してください。
IAM: Azure ロールの割り当ての新しいフィールド
API Support
Tenable は Azure ロールの割り当てテーブルとプロファイルに新しいメタデータを追加しました。
- 作成者: テーブルに表示列として追加され、プロファイルに表示されます。
- 作成時刻: テーブルに非表示列として追加され、プロファイルに表示されます。
- 更新時間と更新者: プロファイルに表示されます。
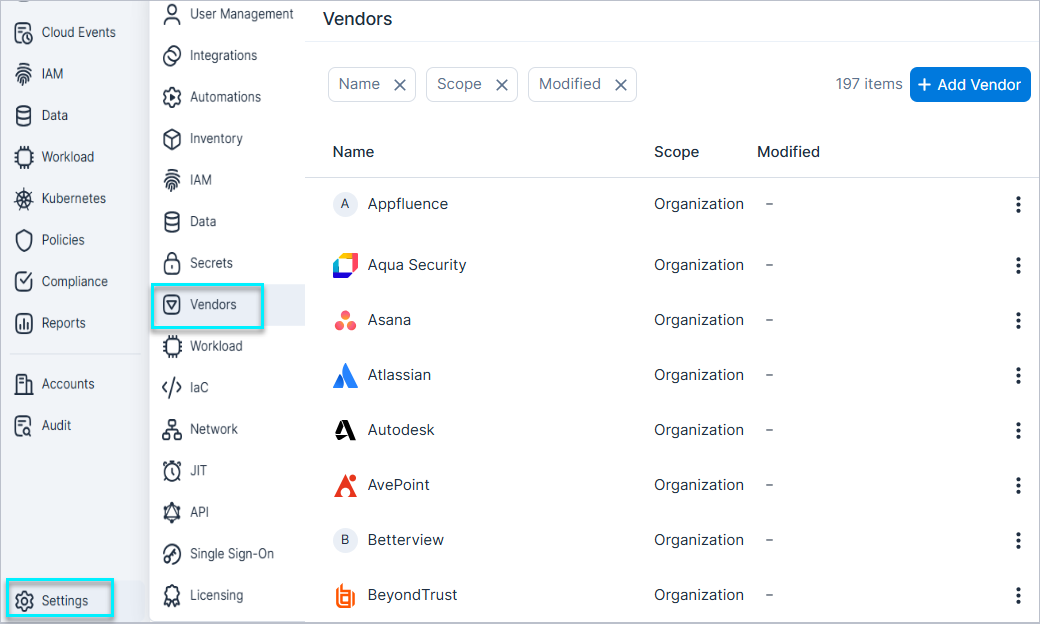
IAM: 新しい AWS サードパーティベンダーの設定
Tenable で AWS のサードパーティベンダーを設定できるようになりました。
ベンダー設定ページから、AWS アカウント ID を Tenable の事前識別リストのベンダーにマッピングするか、新しいカスタムベンダーを追加できます。マッピングすると、環境への外部ベンダーのアクセスをより正確にモニタリングできます。ベンダーデータは、[IAM ダッシュボード]、[インベントリ]、[アイデンティティインテリジェンス]、[アクセス許可クエリ] ページに表示されます。
詳細については、こちらのドキュメントを参照してください。
IaC セキュリティ: IaC ポリシーのサポートされているフレームワークの更新
以下の IaC ポリシーが拡張され、Azure Resource Manager (ARM)と Bicep がサポートされるようになりました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | ネットワーク | パブリックアプリサービス |
| Azure | ネットワーク | ストレージアカウントで Azure の信頼されたサービスからのアクセスが有効になっていない |
| Azure | シークレット | アプリサービスでシークレットが公開されている |
| Azure | シークレット | ロジックアプリでシークレットが公開されている |
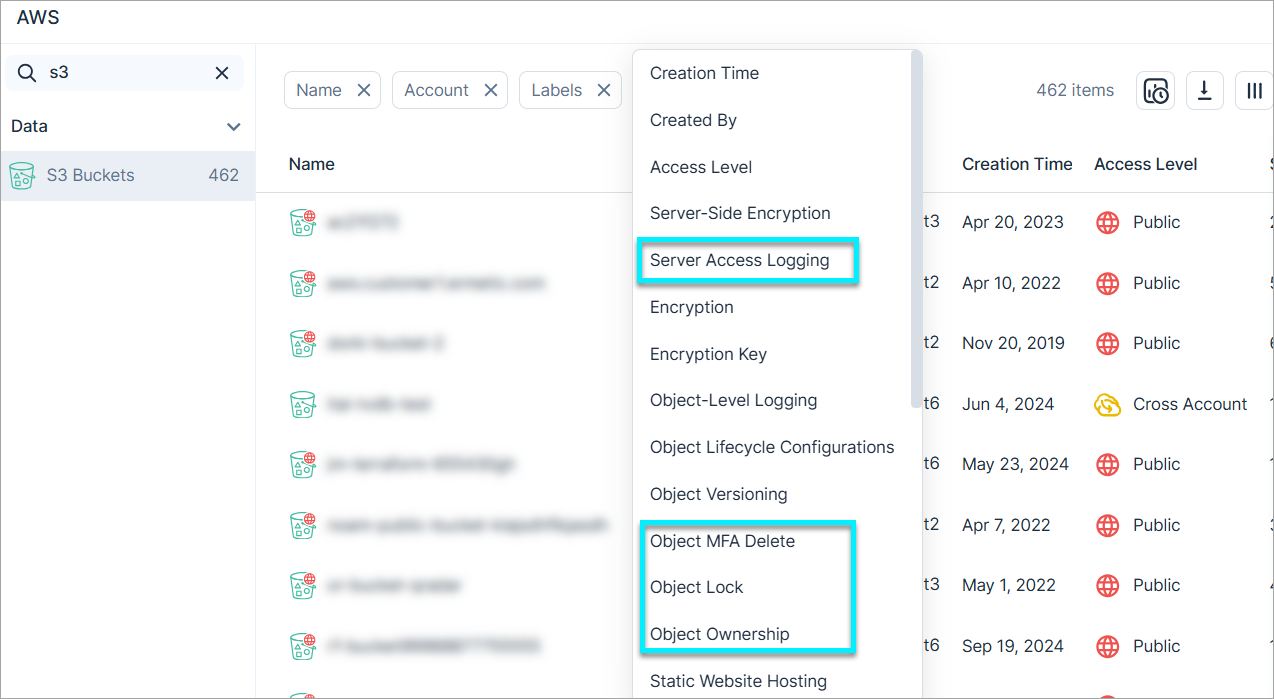
リソースの機能強化: S3 バケットの新しいフィールド
[S3 バケット] テーブル ([インベントリ] > [AWS] > [データ]) に、フィルタリング可能な列が追加されました。
- サーバーアクセスログ
- オブジェクト MFA の削除
- オブジェクトロック
- オブジェクト所有権
これらのフィールドはリソースプロファイルに表示され、より正確なデータ分析を行うためのフィルタリングをサポートしています。
172 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | Kubernetes | EKS クラスタは脆弱性スキャンが行われていないイメージを実行している |
| Azure | コンピューティング | 仮想マシンのトラステッド起動が有効になっていない |
| Azure | Kubernetes | AKS クラスタは脆弱性スキャンが行われていないイメージを実行している |
| GCP | Kubernetes | GKE クラスタは脆弱性スキャンが行われていないイメージを実行している |
2025 年 7 月 20 日 (リリース 1.171)
新機能
JIT アクセス: Slack の [ホーム] タブ
クラウドサイバーエクスポージャー の Slack アプリで、リクエスト者と承認者は [ホーム] タブから直接 JIT アクセスリクエストを追跡および管理できるようになりました。
[ホーム] タブには最近のリクエストのステータスが表示され、Slack を離れることなく承認されたクラウドアカウントに接続したり、アクセスを取り消したりすることができます。
JIT アクセス: アカウント別の使用資格のフィルタリング
[資格] テーブルをアカウント名、アカウント ID、またはフォルダー名でフィルタリングできるようになりました。これにより、管理者は特定のアカウントに関連する使用資格を素早く見つけて簡単に管理できます。
コンソール: フィルターのリソース文脈情報の強化
データリソースやアクセス許可クエリなど、さまざまなコンソールのページで、特定のフィルターのリソース名の前にクラウドプロバイダーまたはベンダーの名前が付くようになりました。たとえば、ただの「S3 バケット」ではなく、「AWS S3 バケット」と表示されます。同様に、Azure SQL Server、GCP BigQuery データセット、その他のクラウドの名前が付いたリソースタイプも表示されます。
この変更は主に、アイデンティティタイプ/リソースタイプ (アクセス許可クエリ)、タイプ (データリソース) など、コンソール全体のさまざまな [タイプ] フィルターの値に適用されます。

オンボーディング: Tenable における除外された OU、フォルダー、アカウントの自動削除
すでにオンボードした組織から、特定の OU/フォルダーまたはアカウントを除外すると、それらはコンソールから自動的に削除されるようになりました (ご使用の環境内で Tenable が次回 データを同期する ときに)。たとえば、Dev アカウントを除外してオンボーディングやスキャンを防ぐなど、チームはより柔軟に実験できるようになります。
プロジェクト: プロジェクトフォルダーの範囲で自動化に利用できる [ターゲット] フィールドの追加
プロジェクトフォルダーの範囲で自動化を作成する際に、[ターゲット] フィールドが利用できるようになりました。これによりさらに詳細な制御が可能になり、自動化を適用するフォルダー内のアカウントやリソースを指定することができます。
IaC Security: CI/CD パイプラインの特定範囲での統合サポート
Tenable は、ルートの「組織」範囲より下のレベルの CI/CD パイプライン統合をサポートするようになりました。この機能強化により、チームは広い環境に影響を与えることなく、特定のフォルダーやビジネス単位など、定義された範囲内で個別に CI/CD スキャンを管理できるようになります。
特定範囲での統合がサポートされることで、分散化型の安全な DevSecOps の実践が促進され、中央チームのオーバーヘッドも削減されます。スケーラブルなチーム固有のワークフローもサポートされます。
詳細については、こちらのドキュメントを参照してください。
171 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピューティング | App Service Microsoft Entra ID の登録が設定されていない |
IAM: Microsoft Entra ID および Azure 向けの PIM 機能強化
API Support
Tenable は、「更新者」と「更新時間」の 2 つの新しいフィールドを導入することで、Microsoft Entra ID と Azure での特権アイデンティティ管理 (PIM) 設定の可視性を改善しました。
- 「更新時間」がインベントリテーブルとプロファイルビューの両方に追加されました。
- 「更新者」はプロファイルビューにのみ表示されます。
- API 経由で利用できるのは「更新時間」のみです。
これらのフィールドは、クラウドサイバーエクスポージャー コンソールを介して以下の場所で利用できるようになりました。
- Microsoft Entra ID > PIM ロール設定
- Microsoft Entra ID > PIM グループ設定
- Azure > PIM ロール設定
これらの機能強化により、PIM 設定に加えられた変更がより明確に可視化され、誰がいつ更新したかを素早く特定できます。このレベルの詳細情報により、監査の準備態勢が強化され、調査ワークフローが改善され、スケジュールされたレポートの価値が向上します。
Kubernetes: OCI Kubernetes クラスタの接続のサポート
Helm チャートをインストールすることなく、Oracle Cloud Infrastructure (OCI) OKE クラスタを クラウドサイバーエクスポージャー に接続してモニタリングできるようになりました。この新機能では、CLI と OCI ポリシーの両方を使用してクラスタのアクセス許可を付与する必要があります。
- クラスタロールベースのアクセス許可: CLI を介して、特定のクラスタで ClusterRole と ClusterRoleBinding を作成します。
- OCI ポリシーベースのアクセス許可: クラスタの検出と接続を有効にするためにテナンシレベルで一度付与します。
詳細な手順については、こちらのドキュメントを参照してください。
リソースの強化: AWS API ゲートウェイ API の新しい「ステージ」タブ
AWS API ゲートウェイ API リソースプロファイルに新しい [ステージ] タブを追加しました。既存のデータは [一般] タブに整理され、ステージごとの詳細は新しい [ステージ] タブで確認できるようになりました。
データ保護: 追加のシークレットデータタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| ランタイムシークレット | シークレット | 制限付き | bash 履歴 (例: 実行コマンド) でのシークレットの検出 |
171 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| OCI | データ | 自律型データベース |
| Exadata インフラストラクチャ | ||
| NoSQL データベーステーブル | ||
| Oracle データベース DB システム | ||
| PostgreSQL データベース |
171 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | Kubernetes クラスタ API サーバーのリクエストタイムアウト引数が設定されていない |
| AWS | ログ | ネットワークファイヤーウォールのログが有効になっていない |
| AWS | ネットワーク | API Gateway REST API キャッシュ暗号化が有効になっていない |
| AWS | ネットワーク | ネットワークファイヤーウォールポリシーがルールグループに関連付けられていない |
| Azure | コンピューティング | App Service の HTTP バージョンが最小要件を満たしていない |
2025 年 7 月 13 日 (リリース 1.170)
新機能
ワークロード保護: サポートケース用のリソースインベントリデータのエクスポート
この機能は、Tenable 脆弱性管理サポートのトラブルシューティングを簡素化します。リソースのインベントリデータをプロファイルから直接 JSON ファイルとしてエクスポートし、サポートチケットに添付できるようになりました。このオプションは、正常にスキャンされたリソースで利用でき、表示アクセス許可を持つユーザーに表示されます。リソースがスキャンされていない場合は灰色になります。
詳細については、こちらのドキュメントを参照してください。
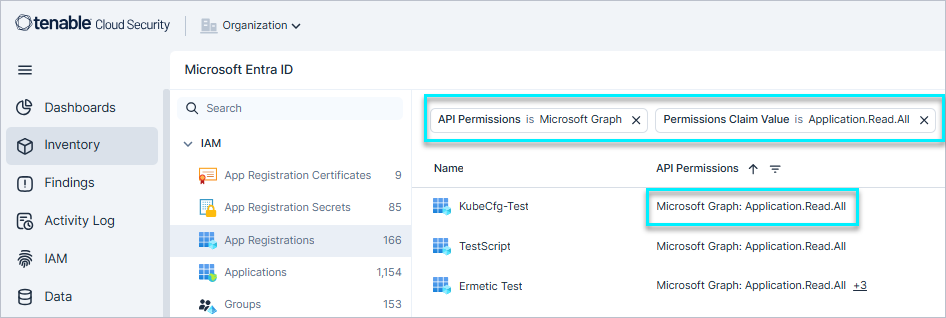
IAM: Microsoft Entra ID アプリ登録 API アクセス許可の可視性
Tenable により、すべての Microsoft Entra ID アプリ登録 API アクセス許可が詳しくモニタリングされるようになりました。割り当てられたアクセス許可は、アプリ登録プロファイルとインベントリで表示できます。
さらに、[API アクセス許可] と [API の委任されたアクセス許可] 列にフィルタリング機能が追加されました。
- API 名でフィルタリング (例: Microsoft Graph)
- クレーム値でフィルタリング (例: Directory.Read.All)
これらの機能強化により、テナント全体でのアプリ登録レベルのアクセス許可について全体像を把握し、Microsoft Graph の Directory.Read.All など、特定のアクセス許可を持つアプリ登録をより簡単に特定できるようになります。
IAM: Azure および GCP のロール割り当てとバインディング用の新しいフィルター
Tenable は、Azure ロール割り当ておよび GCP ロールバインディングの [インベントリ] ページに、新しい [ロールタイプ] と [プリンシパルタイプ] フィルターを追加しました。
これらのフィルターにより、IAM 管理者はユーザーへの直接のロール割り当てを簡単に特定できるようになります。
このフィルターは、内部ポリシーによってアクセス許可をグループ経由でのみ付与する必要がある環境などで役立ちます。これにより、IAM 管理者は環境を効果的にサニタイズし、アクセス許可を組織標準に準拠させることができます。

データ保護: PostgreSQL のサポートの拡張
PostgreSQL バージョン 17 がサポートされるようになりました。
適用対象
- AWS RDS インスタンス
- AWS RDS クラスタ (Aurora)
- GCP SQL インスタンス
JIT アクセス: 反復アクセスオプションの取り消し
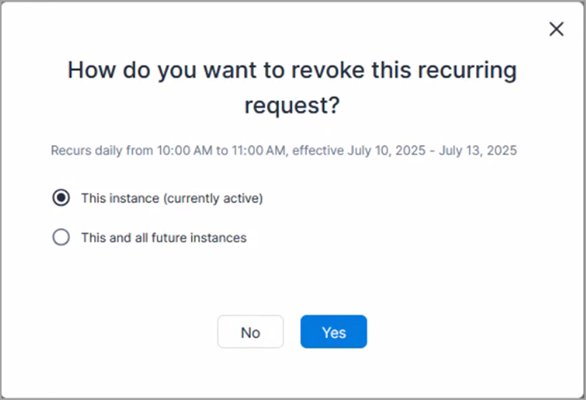
リクエスト者と承認者は、反復 JIT アクセスを取り消す方法を選択できるようになりました。反復アクセスを取り消す場合、以下のいずれかの取り消しを選択できます。
- 現在のインスタンスのみ (アクティブな場合) または今後のインスタンス (保留中の場合)
- 将来のすべてのインスタンス
これにより、リクエスト者と承認者が反復アクセスの管理方法をより細かく制御できるようになります。
170 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | Kubernetes クラスタに、クラスタ管理者ロールを割り当てるロールバインディングが含まれている |
2025 年 7 月 6 日 (リリース 1.169)
新機能
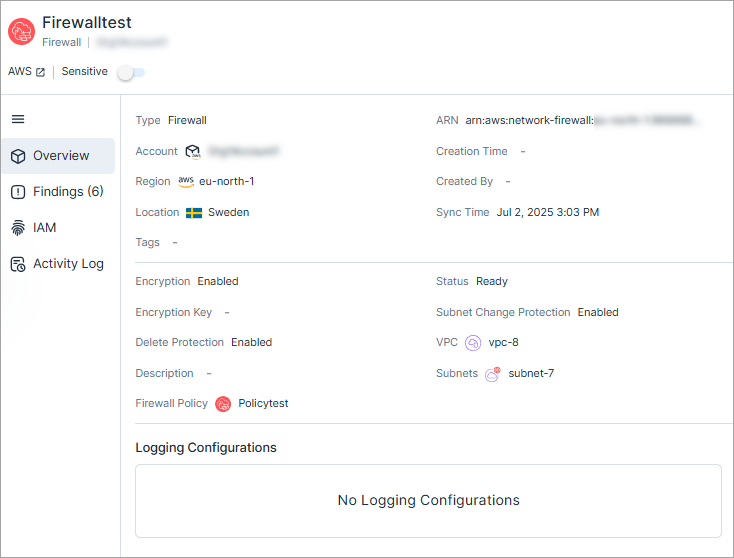
新しい AWS リソースタイプ: Network Firewall
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [ネットワーク]) 経由で Network Firewall を可視化し、そのリソースの関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
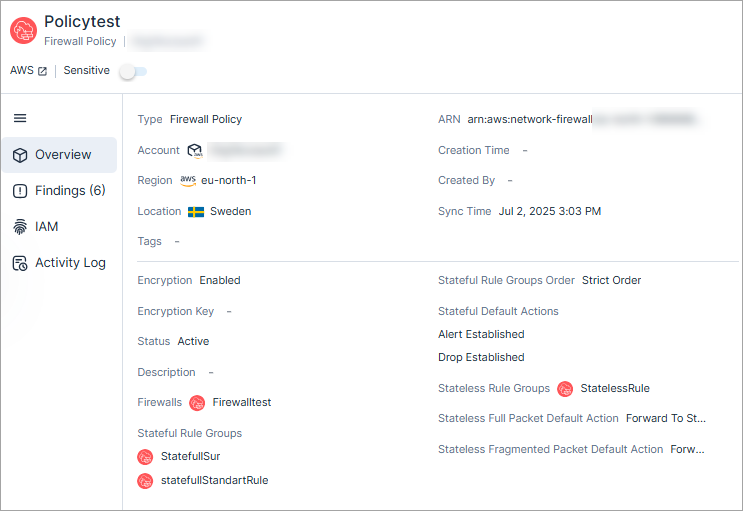
新しい AWS リソースタイプ: Network Firewall ポリシー
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [ネットワーク]) 経由で Network Firewall ポリシーを可視化し、そのリソースの関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
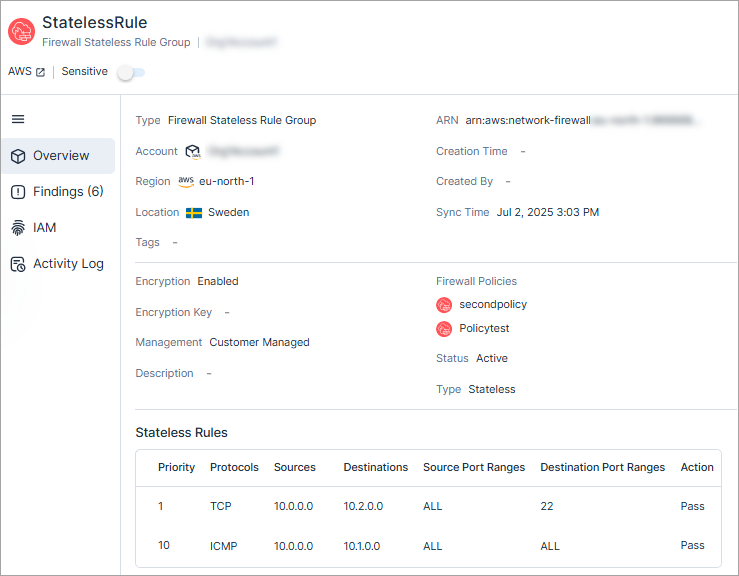
新しい AWS リソースタイプ: Network Firewall ルールグループ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [ネットワーク]) 経由で Network Firewall ルールグループを可視化し、そのリソースの関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
プロジェクト: プロジェクト範囲の伝播によるユーザーアクセスの効率化
プロジェクトユーザーの有効なアクセス許可を拡大し、プロジェクト自体に加えて、プロジェクト内の特定の範囲へのアクセスを含めることができるようになりました。たとえば、プロジェクト A (範囲 B を含む) に管理者として割り当てられたユーザーは、範囲 B でも管理者として割り当てられ、追加のアクセス許可が付与されることになります。
プロジェクトを定義または編集するときに、プロジェクトに割り当てられたユーザーに対してこの自動割り当てを有効するかどうか選択できます。
ユーザーのアクセス許可について包括的に確認できるよう、[ユーザー管理] ページに新しい [有効な範囲] 列が表示されるようになりました。この列にはユーザーに直接割り当てられた範囲と一緒に、プロジェクトの伝播を通じて付与された追加の範囲が表示されます。
Kubernetes: クラスタページとアドミッションコントローラーログのエクスポートの拡張
これまでの制限がなくなり、以下のページで結果を無制限にエクスポートできるようになりました。
- クラスタ
- アドミッションコントローラーログ
この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
Kubernetes: Legacy Helm チャートの非推奨の完了
Kubernetes: 非推奨の通知 - 6 月 30 日でサポートが終了するレガシー Helm チャートバージョン、Legacy Helm バージョン 1.4 および 1.0 のサポートは 7 月 6 日をもって正式に終了しました。これらの非推奨のチャートを使用するクラスタは今後 クラウドサイバーエクスポージャー でサポートされません。
これに伴い、次の点が変更になります。
- これらのクラスタのリソース同期とセンサーベースのワークロードの保護が無効になります。
- これらのクラスタのリソースに関連するすべての検出結果は、非推奨となった日から 48 時間以内に自動的にクローズされます。
対象範囲の漏れを回避するために、[Kubernetes] > [クラスタ] ページにアクセスして、レガシー Helm チャートをまだ実行しているクラスタを特定し、最新バージョンにアップグレードしてください。
アップグレードすると、クローズされた検出結果が履歴データと文脈を完全に保持した状態で自動的に再オープンします。
Kubernetes: タグ付けの統合と可視性の強化
API Support
Tenable はメタデータ (Kubernetes ラベル、アノテーション、クラウドプロバイダータグ) のプラットフォームでの表示および使用方法を改善しました。これらの更新により、コンソール (インベントリおよびスライド式パネル) と API 全体で一貫した可視性、命名、フィルタリングが確保されます。
この機能強化には、以下が含まれます。
- ラベルとアノテーション: Kubernetes ラベルと Kubernetes アノテーションが、フィルタリング機能を含め、インベントリで利用可能になりました。
- 一貫した命名: すべてのクラウドプロバイダータグは、コンソール全体で単純に「タグ」と呼ばれるようになりました。
- 継承の改善: Kubernetes リソースは親クラスタからクラウドプロバイダーのタグを継承するようになり、より効果的なフィルタリングが可能になり、文脈を踏まえたインサイトを取得できるようになりました。
- フィルタリングサポートの拡張: すべてのメタデータタイプがインベントリのフィルタリングに使用でき、リソースの詳細で表示され、API 経由でアクセスできます。
統合: 検出結果によってトリガーされたチケットの ID 表示
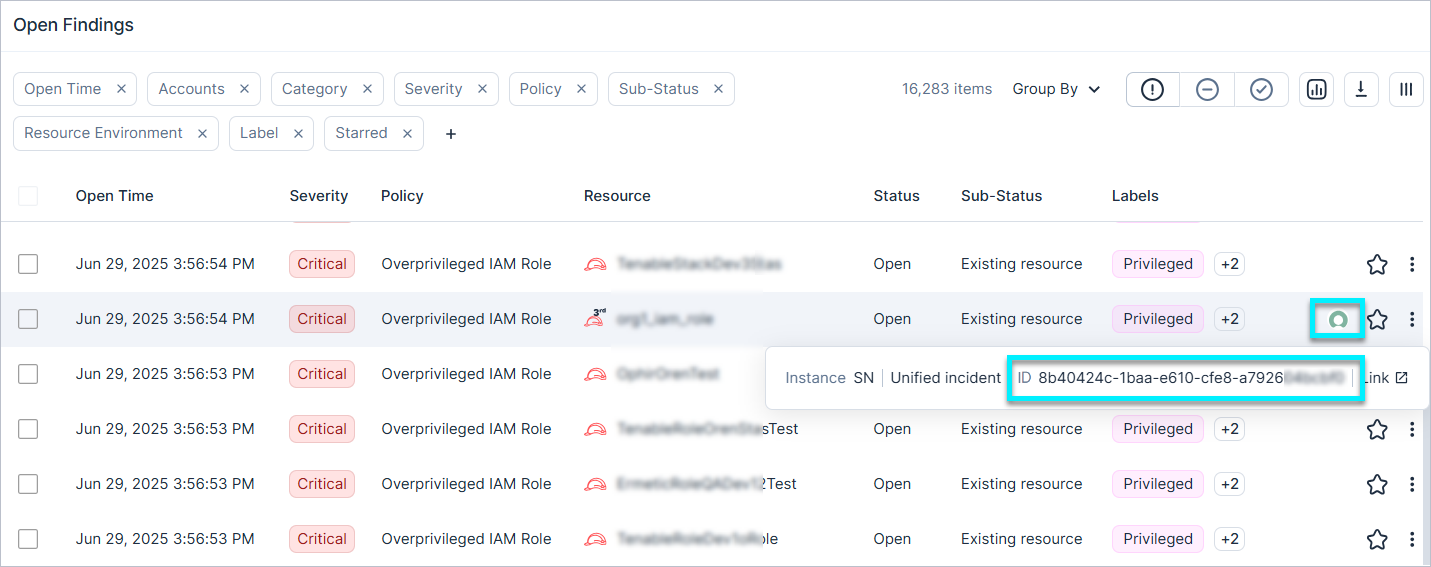
[検出結果] ページに [ID] フィールドが表示され、チケッティングプラットフォームで作成された外部チケット ID を可視化できるようになりました。ベンダーアイコンにカーソルを合わせると、ServiceNow または Jira で作成されたチケットの一意の ID が表示されます。この新しいフィールドは、検出結果にリンクされた ID に直接アクセスできるため、インシデント管理を合理化し、コラボレーションを改善し、トレーサビリティを強化できます。
JIT アクセス: リクエストごとのアカウント数とリソースグループ数の制限
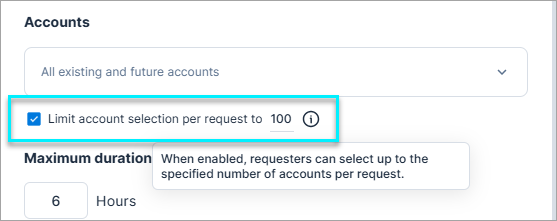
管理者は、リクエスト者が単一の JIT アクセスリクエストで選択できるアカウントの数 (Azure ではアカウントとリソースグループの数) を制御できるようになりました。
これにより使用資格の柔軟性が向上し、管理者が作成して管理する必要がある個別の資格数を減らすことができます。ユーザーが実際に必要なリソースへのみアクセスをリクエストできるようにすることで、組織における権限を最小限に抑えられます。
データ保護: 追加の PII データタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| イスラエル ID | PII | 制限付き | イスラエルの ID 番号、内務省が発行する身分証明書 |
| 運転免許証: イスラエル | PII | 社外秘 | イスラエル運転免許証番号、運輸・道路安全省が発行する身分証明書 |
ワークロード保護: スケジュールされた脆弱性レポートのエクスポートの強化
スケジュールされた脆弱性レポートを生成する際に、CVE が最初に検出された時間を示す [CVE 初回スキャン時間] 列が利用できるようになりました。以前は、このフィールドは [脆弱性] ページからデータを直接エクスポートする場合にのみ使用でき、[定期レポートの作成] ダイアログ経由では使用できませんでした。この更新により、すべての脆弱性レポートのエクスポートで、一貫性のある完全なデータを確保できます。
ワークロード保護: Bottlerocket のサポート (エージェントベース)
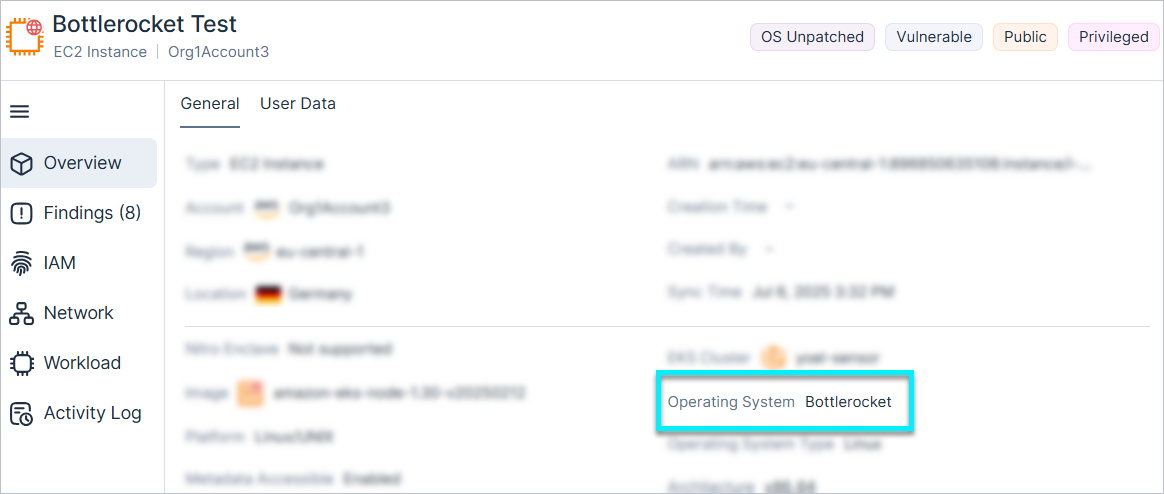
Tenable はコンテナの実行に対して、AWS によって最適化された、軽量で安全な Linux OS である Bottlerocket のスキャンをサポートするようになりました。これにより、Bottlerocket でのエージェントベースの脆弱性診断が可能になり、以下に対する可視性が提供されます。
- コンテナイメージ
- クラスタノード
この機能強化により、既存のクラウドワークロード保護機能が Bottlerocket 環境に拡張され、コンテナ化されたワークロードのセキュリティポスチャーが改善されます。
IaC セキュリティ: Azure Bicep スキャンのサポート
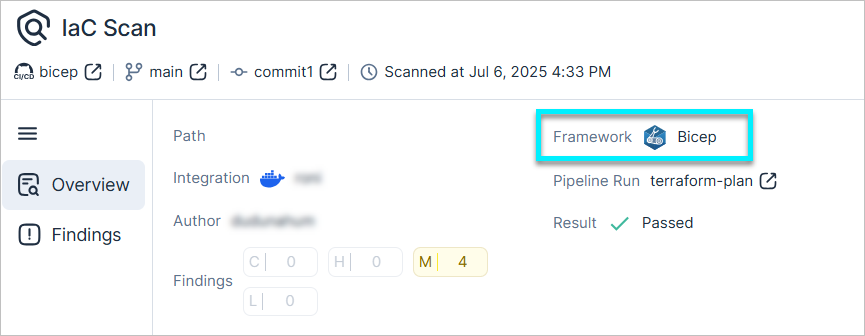
クラウドサイバーエクスポージャー では、IaC セキュリティを提供する一環として、Azure Bicep のスキャンをサポートするようになりました。迅速で包括的な対応を確保するために、すべての Azure IaC ポリシーを段階的に拡張して Bicep をサポートします。
新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | コンピューティング | App Service のリモートデバッグが有効である |