Tenable One Cloud Exposure 2025 年第 2 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2025 年 6 月 29 日 (リリース 1.168)
新機能
 IAM: Microsoft Entra ID アプリケーションのアクセス許可の可視性の拡張
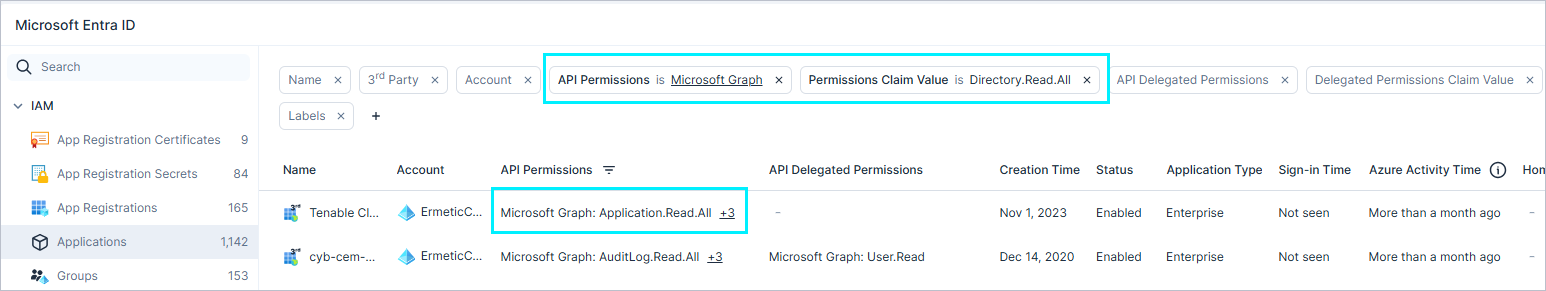
Tenable では、すべての Microsoft Entra ID アプリケーションの API アクセス許可と委任されたアクセス許可を包括的にモニタリングできるようになりました。割り当てられたアクセス許可は、アプリケーションの [プロファイル] と [インベントリ] で表示できます。
さらに、[API アクセス許可] と [API の委任されたアクセス許可] 列にフィルタリング機能が追加されました。
- API アクセス許可でフィルタリング (例 Microsoft Graph)
- アクセス許可のクレーム値でフィルタリング (例: Directory.Read.All)
これらの機能強化により、テナント全体でのアプリケーションレベルのアクセス許可について全体像を把握し、Microsoft Graph の Directory.Read.All など、特定のアクセス許可を持つアプリケーションをより簡単に特定できるようになります。
IAM: アクセス許可クエリページの結果のエクスポートの拡張
これまでの制限がなくなり、[アクセス許可クエリ] ページで結果を無制限にエクスポートできるようになりました。この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
IaC: 各ポリシーでサポートされている IaC フレームワークの表示
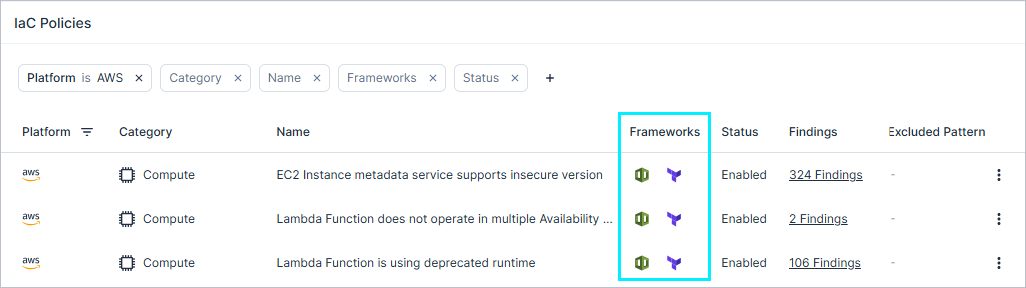
各 IaC ポリシーによってサポートされている IaC フレームワークを簡単に識別できるようになりました。
サポートされているフレームワークが以下の場所に表示されるようになりました。
- ポリシーテーブル: 新しい列に、サポートされているフレームワークのリストがポリシーごとに表示されます。
- ポリシープロファイルビュー: 各ポリシーの詳細ビューにフレームワークが一覧表示されます。
- CSV エクスポート: サポートされているフレームワークが、エクスポートされたファイルに新しい列として含まれます。
この機能強化により、フレームワークの互換性を把握しやすくなり、ポリシーの使用をより効果的に管理し、計画できるようになります。
IaC: 検出結果 API の更新
Findings クエリを使用して IaC の検出結果を取得できるようになりました。これを行うには、新しい Families フィルターを使用して、Code の検出結果をフィルタリングします。
詳細な例については、こちらのドキュメントを参照してください。
168 における新しいポリシー
 API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | Kubernetes クラスタ API サーバー監査ログの転送が有効になっていない |
2025 年 6 月 22 日 (リリース 1.167)
新機能
JIT アクセス: Azure と GCP のロール選択の柔軟性
Azure と GCP で JIT の使用資格でアクセスリクエストを送信する際に、リクエスト者がリクエストするロールを選択できるようになりました。
これまで、リクエスト者には使用資格で定義されたすべてのロールが付与されていました。今回の更新でも、管理者は一連のロールを定義できますが、リクエスト者が必要なロールのみを選択できるため、不要なアクセスを減らすことができます。
プロジェクト: 複数の条件を選択する場合に演算子ロジックを選択する
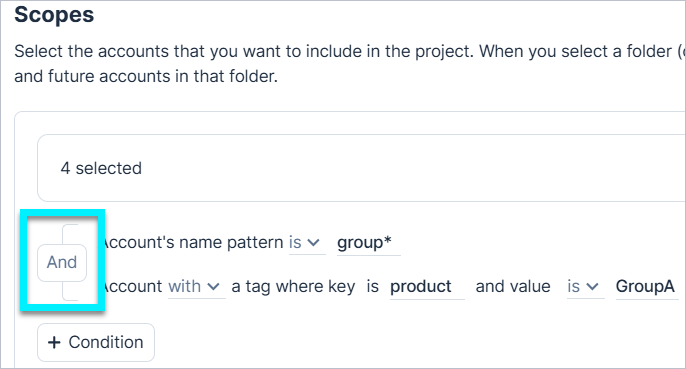
プロジェクトを追加する際に複数の条件を選択した場合、AND (デフォルト) または OR 演算子ロジックのいずれかを使用できるようになりました。
レポート: メールレポートの上限の引き上げ
メールでレポートを送信する場合の、ファイルサイズの上限が引き上げられました (5MB から 14.5MB)。容量の大きいレポートは圧縮されるか、ダウンロードリンク経由で提供されるようになりました。
ワークロード保護: Oracle Cloud Infrastructure (OCI) の統合
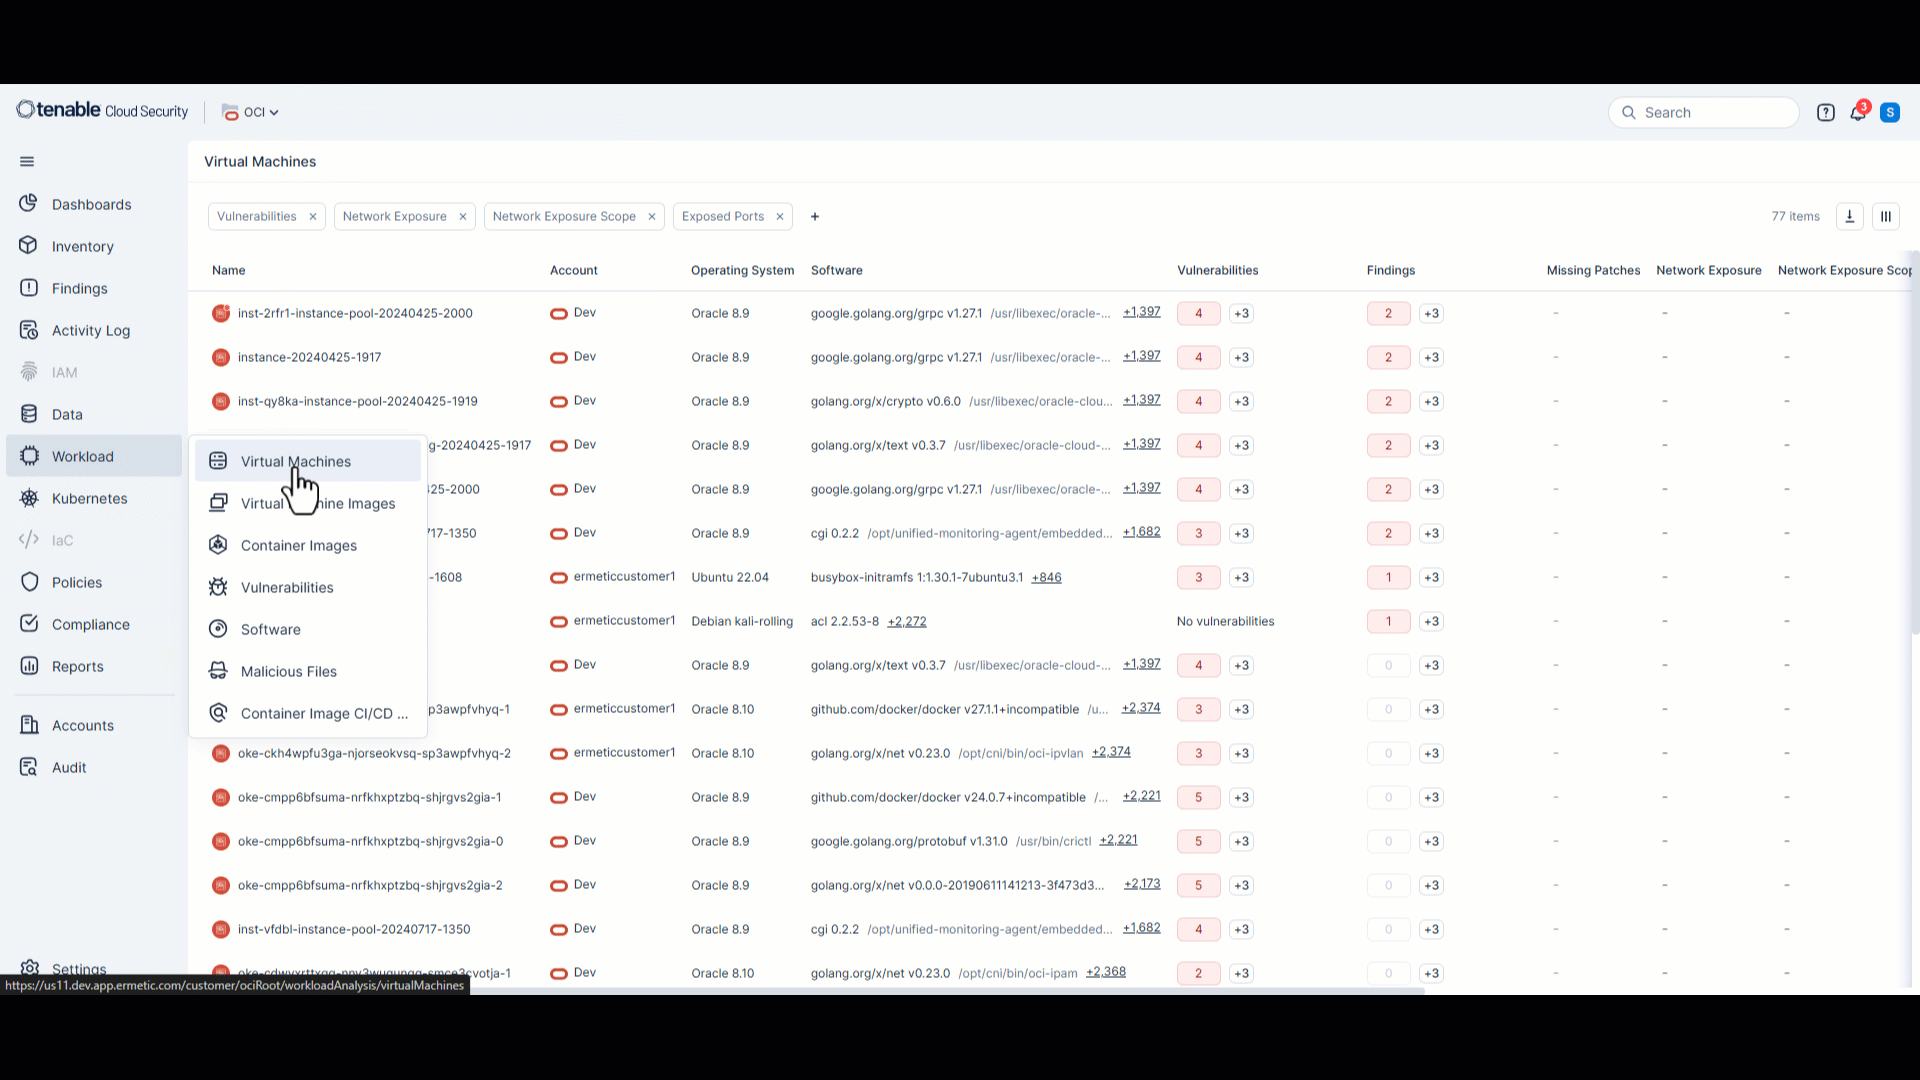
Tenable は Oracle Cloud Infrastructure (OCI) との統合をサポートし、OCI 環境へワークロード保護機能を拡張しました。このリリースには以下が含まれます。
- VM スキャン: OCI 仮想マシンの脆弱性と設定ミスを検出します。これには、OCI ネイティブ暗号化とカスタマーマネージドキー (CMK) で暗号化されたボリュームのサポートが含まれます。
詳細については、こちらのドキュメントを参照してください。 - コンテナイメージスキャン: OCI VM インスタンスで検出されたコンテナイメージ内の脆弱性を特定します。
- アカウント内スキャン: OCI アカウント内で直接スキャンを実行します。
詳細については、こちらのドキュメントを参照してください。
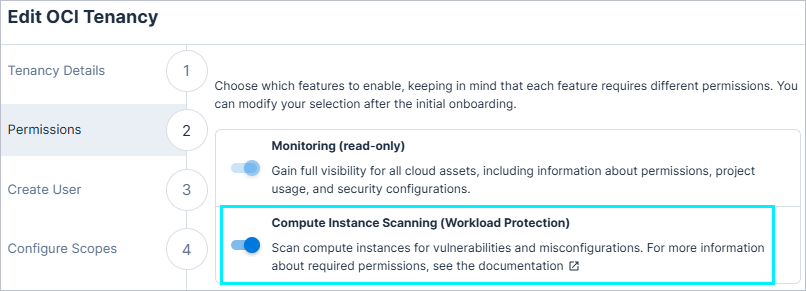
OCI ワークロード保護を有効にするには、OCI オンボードウィザードで [コンピューティングインスタンススキャン] トグルを有効にする必要があります。
Kubernetes: 167 における新しいアドミッションコントローラーポリシー
| カテゴリ | ポリシー名 |
|---|---|
| アドミッションコントローラー | 全般 - HTTPS のみ |
| アドミッションコントローラー | 対話的な TTY コンテナを許可しない |
データ保護: 167 における追加の PII データタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| 日本の銀行口座番号 | PII | 制限付き | 日本の金融機関が発行した個人の銀行口座番号 |
| 日本の個人番号 | PII | 制限付き | 日本で使用されている政府発行の個別識別子 |
| 日本のパスポート番号 | PII | 制限付き | 日本で発行されたアイデンティティおよび国籍証明文書の ID |
JIT アクセス: 反復アクセスできる最大期間の制限
管理者は、使用資格を作成する際に、反復アクセスリクエストの最大日数を定義できるようになりました。リクエスト者がいつまで定期的にアクセスできるかの期限を決め、反復アクセスリクエストが定義された期間を超えないようにします。
167 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | データ | ストレージアカウントのクロステナントレプリケーションが有効になっている |
167 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタの AlwaysPullImages アドミッション制御プラグインが有効になっていない |
| Azure | コンピューティング | App Service Microsoft Entra ID の登録が設定されていない |
| Azure | コンピューティング | App Service の FTP の暗号化が有効になっていない |
2025 年 6 月 15 日 (リリース 1.166)
新機能
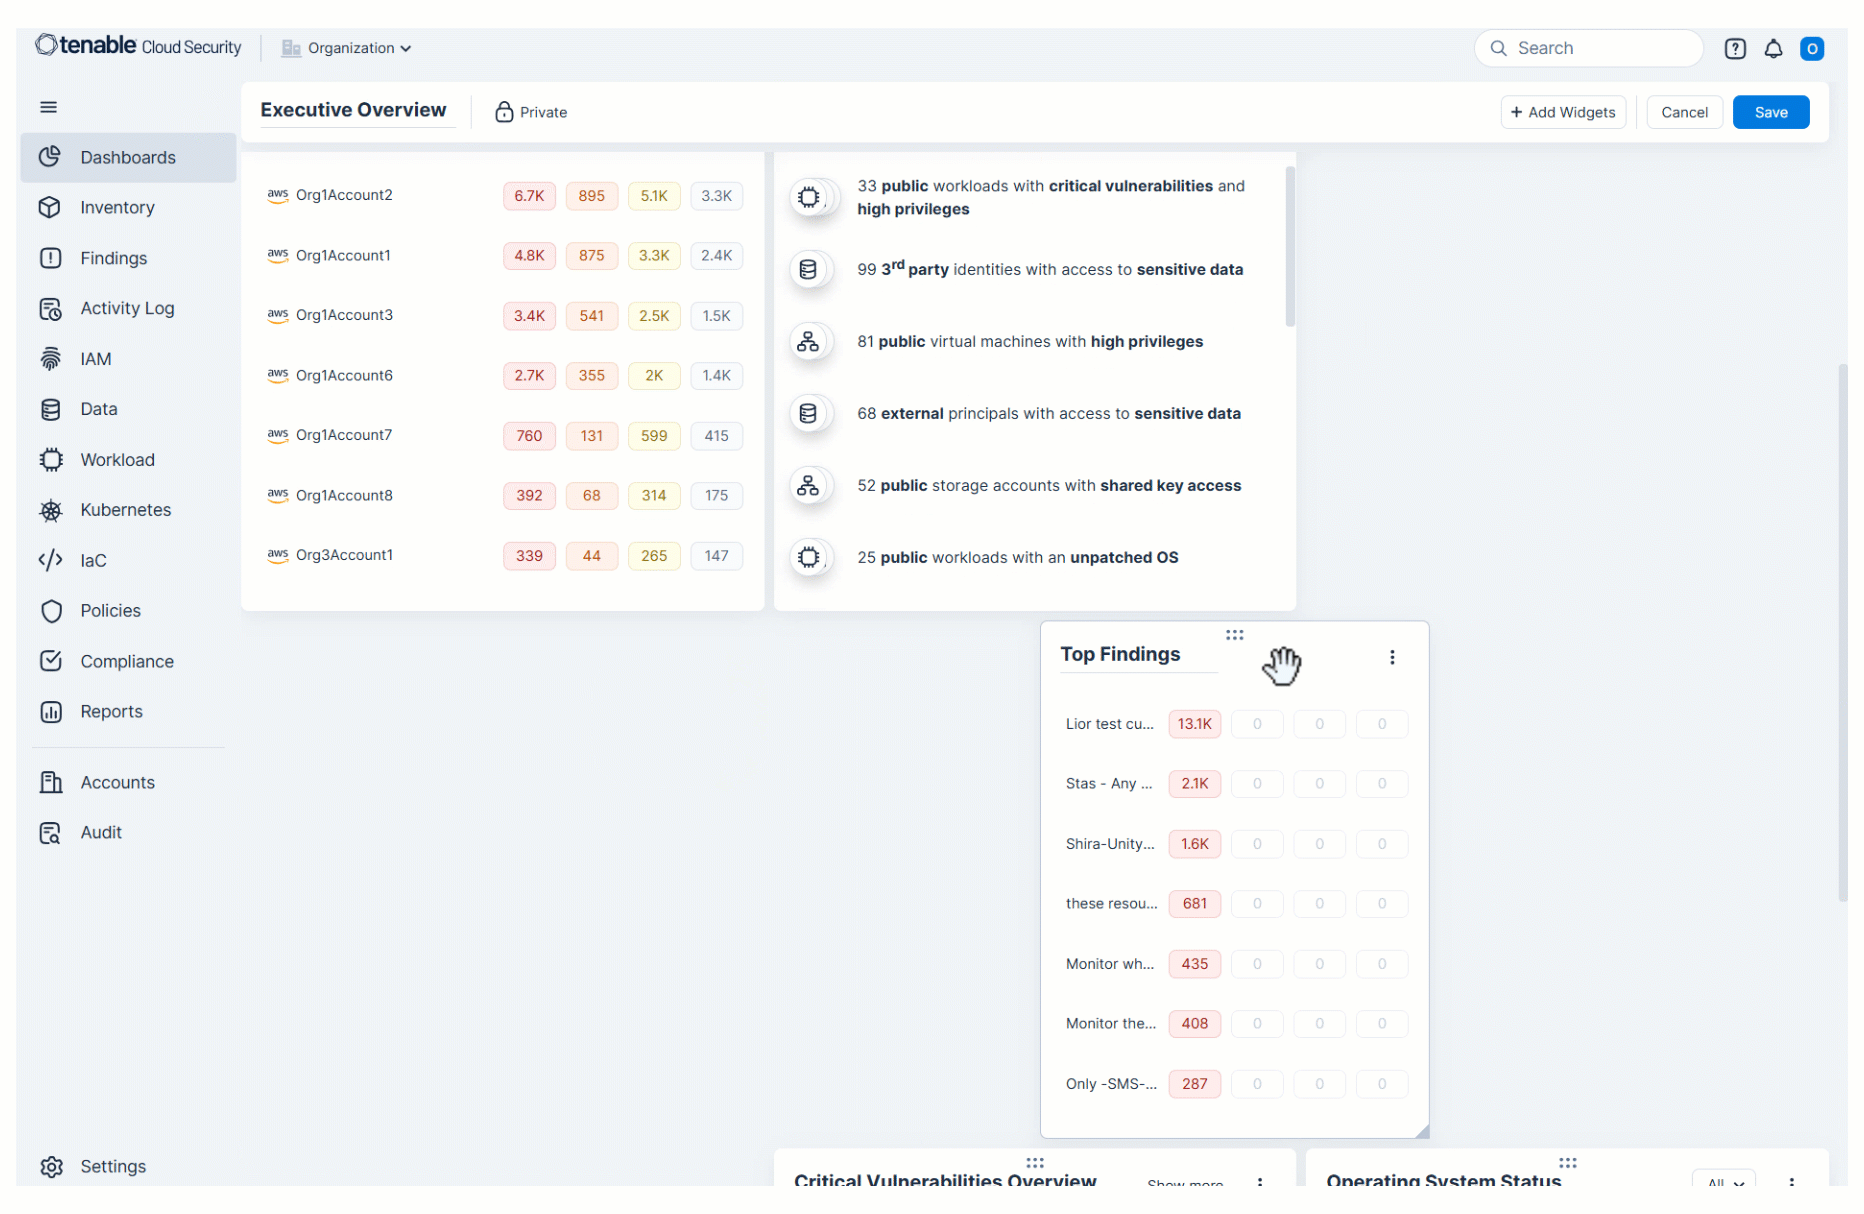
コンソール: カスタムダッシュボードの作成
カスタムダッシュボードを作成して、以下を行えるようになりました。
- ダッシュボードをデザインしてカスタマイズし、関連するメトリクス、検出結果、ビジュアライゼーションを表示できます。
- 既存のダッシュボード (組み込みまたはカスタム) を複製して、すばやくカスタマイズできます。
- カスタムダッシュボードをプライベートまたはパブリックにして、カスタムダッシュボードの可視性をコントロールできます。
- 同じウィジェットを複数回追加し、それぞれに異なるフィルターを適用することで、特定のデータサブセットを並べて比較できます。
詳細については、こちらのドキュメントを参照してください。
コンソール: 統合されたダッシュボードの編成
すべてのダッシュボードが、単一のダッシュボードメニュー項目に集約されました。以前は、IAM ダッシュボードと IaC ダッシュボードはそれぞれのメニュー項目にありました。この機能強化により、統合された直感的なナビゲーションが実現し、すべてのセキュリティ情報を 1 か所ですばやく簡単に見つけて管理できるようになりました。
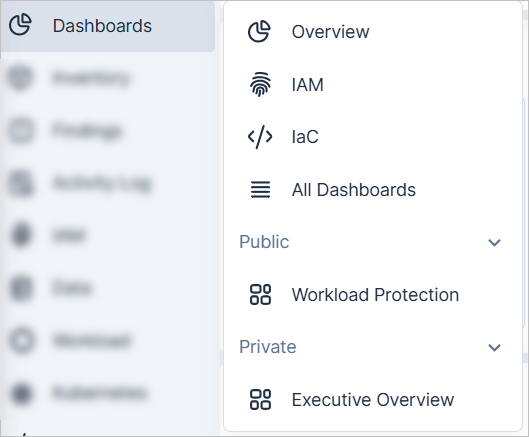
| ダッシュボードのメニュー項目 | アイコン | 説明 |
|---|---|---|
| 組み込みダッシュボード (概要、IAM、IaC) |
   |
一般的なセキュリティ上の懸念事項を強調する、組み込みの Tenable ダッシュボードです。 |
| コンソール: カスタムダッシュボードの作成 (新機能) |

|
パブリックとプライベートで分割された、自分で作成したカスタマイズダッシュボードです。 |
| すべてのダッシュボード |

|
すべてのダッシュボードを 1 か所で表示し、管理します。新しいダッシュボードを作成できます。 |
詳細については、こちらのドキュメントを参照してください。
統合: リソースラベルを含む
検出結果データをメール、Jira、ServiceNow、Slack、Teams に送信する際に、Tenable の関連するリソースラベルが自動的に含まれるようになりました。これにより、外部通知やチケットで提供される文脈や詳細情報が強化されます。
Kubernetes: 166 における新しいアドミッションコントローラーポリシー
| カテゴリ | ポリシー名 |
|---|---|
| アドミッションコントローラー | NodePort のブロック |
| アドミッションコントローラー | ワイルドカードイングレスのブロック |
ワークロード保護: 脆弱性のソートの改善
脆弱性ページに、より明確で一貫性のある並べ替え順序を適用し、効果的に問題の優先順位を付けられるようになりました。
脆弱性は以下の基準で並べ替えられます。
- 深刻度 (降順)
- スコア (選択スコア - VPR/CVSS の降順)
- ID (降順)
この更新により、最も重大で関連性の高い脆弱性がリストの上位に表示されます。
ワークロード保護: 脆弱性ページからのレポート作成
脆弱性ページから脆弱性レポートを直接生成できるようになりました。
IAM: GCP の IAM アクセス列の動作を強化
Tenable はアクセス列を更新し、IAM アクセスに名前を変更しました。この更新により、すべてのプリンシパルにリソースの最高アクセスレベル (内部、クロスアカウント、外部、パブリック) が表示されるようになりました。この機能強化によって、すべてのアクセスパスが評価され、潜在的なリスクが強調表示されます。
この更新は GCP リソースに対応しており、プリンシパルとリソースの関係の可視性を改善します。
詳細については、こちらのドキュメントを参照してください。
IAM: AWS および GCP での「アクティビティをモニタリング」カスタムポリシー設定の更新
AWS および GCP での既存の「アクティビティをモニタリング」カスタムポリシーの設定オプションを拡張しました。これにより、複数の条件とチェーン条件を定義して、より細かく柔軟なポリシーロジックを作成できるようになりました。
また、より正確なアクティビティのモニタリングが可能になり、組織のニーズにより適した形でポリシーを調整することができます。
IAM: GCP と AWS の新しい管理者ラベルの評価
GCP と AWS の両方で、より正確な新しい評価ロジックを使用して「管理者」プリンシパルを識別する方法を強化しました。この更新により、クラウド環境内の高度な特権を持つアイデンティティをより深く理解し、管理できるようになります。結果として、改善されたロジックを反映するために既存の「管理者」ラベルが変更されることがあります。
GCP
プリンシパルは以下の基準を満たす場合、「管理者」として分類されるようになります。
- プロジェクトの範囲で GCP「所有者」ロールの合計アクセス許可のうち 99% 以上を所有している。
- 深刻度レベルが「重大」のアクセス許可を 1 つ以上持っている。
AWS
プリンシパルは以下の基準を満たす場合、「管理者」として分類されるようになります。
- AWS 内で設定可能なすべてのアクセス許可のうち 99% 以上を所有している。
- 深刻度レベルが「重大」のアクセス許可を 1 つ以上持っている。
データ保護: 追加の PII データタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| 運転免許証: 日本 | PII | 制限付き | 日本の標準的な形式の政府発行の運転免許証番号 |
| 出生地 | PII | プライベート | 生まれた場所を示す国名 |
| 日本法人番号 | PII | パブリック | 組織向けに日本の国税局が発行する一意の識別子 |
コンプライアンス: CIS OKE 1.5.0 のサポート
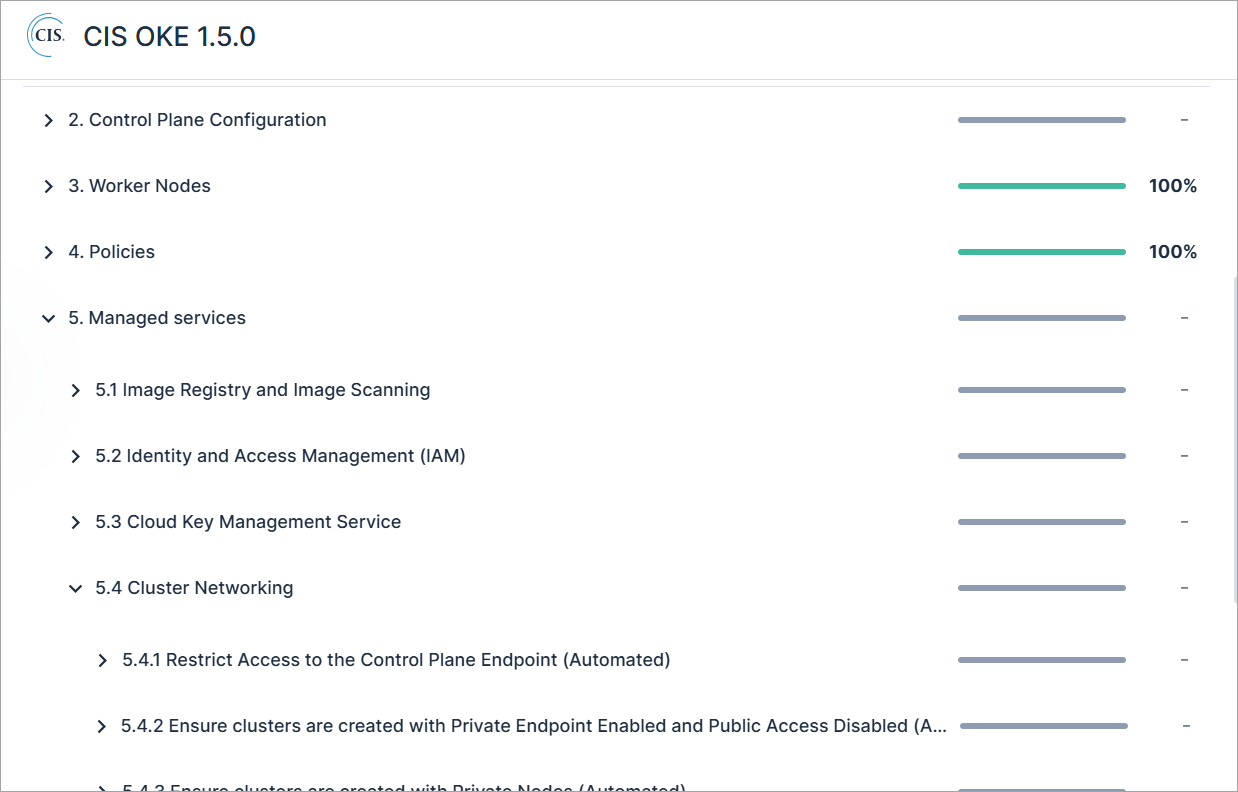
クラウドサイバーエクスポージャー は、コンプライアンス標準として CIS OKE 1.5.0 をサポートするようになりました。この標準では、コントロールプレーン、ワーカーノード、RBAC、シークレット管理、ネットワーク設定に関連する制御を含む、OCI で実行されている Kubernetes クラスタを保護するためのセキュリティガイダンスが提供されています。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
IaC セキュリティ: IaC CI/CD スキャン結果の CSV へのエクスポート
IaC CI/CD スキャン結果を CSV ファイルにエクスポートできるようになり、レポート作成と分析が簡単になりました。エクスポートでは、IaC CI/CD スキャンテーブルに適用されたフィルターがすべて保持され、テーブルのすべての列 (表示と非表示の両方) が含まれます。
主な機能
- フィルタリングされた CI/CD スキャン結果をテーブルから直接エクスポートできます。
- CI/CD スキャンの詳細ビューから、個別の CI/CD スキャン結果の検出結果をエクスポートできます。
詳細については、こちらのドキュメントを参照してください。
IaC セキュリティ: IaC スキャンのコード除外の強化
Tenable は、IaC ポリシースキャンのコード除外機能を拡張しました。特定のファイルパスを除外するだけでなく、リソースタイプやリソース名のパターンも除外できるようになりました。この機能強化により、スキャンから除外するリソースをより正確に制御できるようになるので、ノイズを減らし、関連性の高い検出結果に集中しやすくなります。
詳細については、こちらのドキュメントを参照してください。
新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS レプリケーションインスタンスのパブリックアクセスが有効になっている |
166 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS レプリケーションインスタンスのパブリックアクセスが有効になっている |
| Azure | データ | ストレージアカウントのクロステナントレプリケーションが有効になっている |
166 におけるポリシー名の更新
以下のポリシー名が更新され、わかりやすさと一貫性が向上しました。
| プラットフォーム | 以前のポリシー名 | 更新後のポリシー名 |
|---|---|---|
| Azure | 暗号化されていないアプリサービストラフィック | App Service の転送中の暗号化が有効になっていない |
| Azure | 暗号化されていない MySQL データベースサーバートラフィック | MySQL データベースサーバーの転送中の暗号化が有効になっていない |
| Azure | 暗号化されていない PostgreSQL データベースサーバートラフィック | PostgreSQL データベースサーバーの転送中の暗号化が有効になっていない |
| Azure | 暗号化されていないストレージアカウントトラフィック | 転送中のストレージアカウントが有効になっていない |
2025 年 6 月 8 日 (リリース 1.165)
新機能
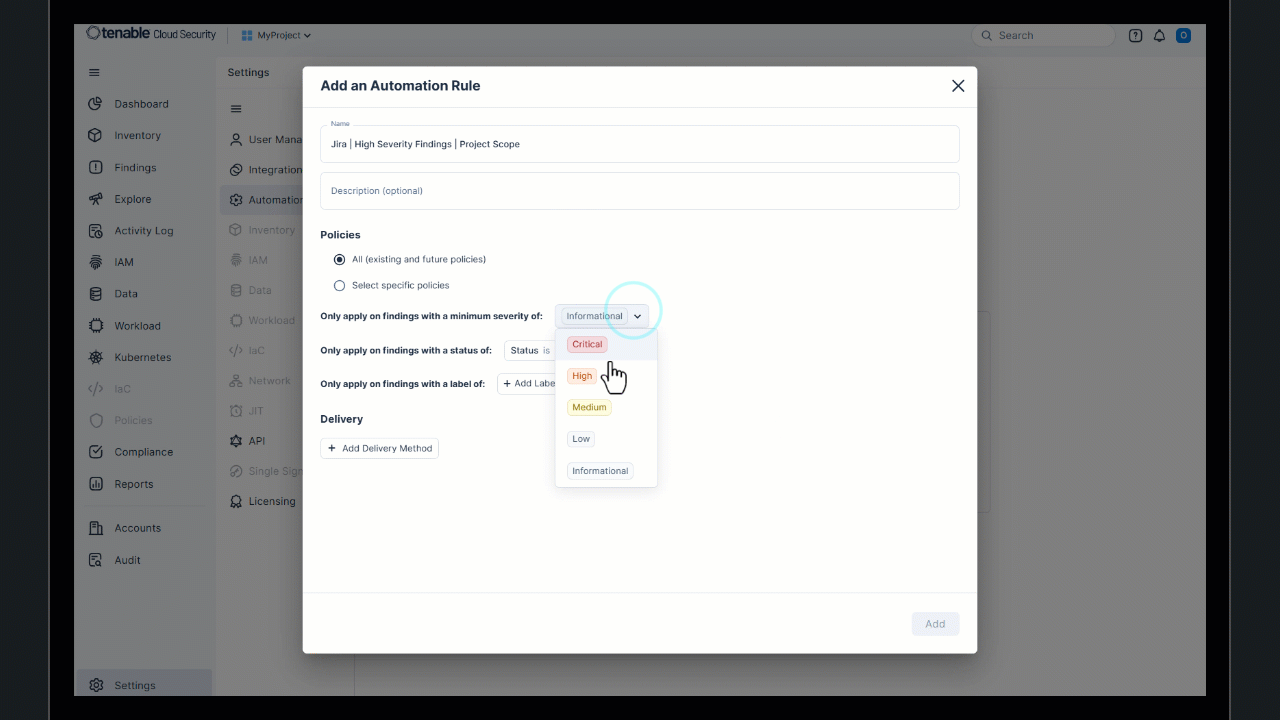
自動化: 既存の自動化の複製
以前生成した自動化を複製して、新しい自動化を作成するためのベースラインとして使用できるようになりました。これにより、以前の自動化と同じ設定で新しい自動化をすばやく作成できるため、時間と手間を節約できます。たとえば、AWS 検出結果用の ServiceNow 自動化があり、同様の自動化が Azure 用に必要な場合、AWS の自動化を複製して、範囲を Azure 環境に変更します。
詳細については、こちらのドキュメントを参照してください。
プロジェクト: プロジェクト範囲ごとに統合と自動化を作成
プロジェクト範囲ごとに統合と自動化を作成し、より細かく制御できるようになりました。プロジェクト内でグループ化された特定のアカウントやリソースに固有の統合や自動化を設定できるため、より柔軟に、組織構造に適合した制御を行えるようになります。
詳細については、こちらのドキュメントを参照してください。
データ保護: OCI オブジェクトストレージバケットのスキャン
クラウドサイバーエクスポージャー は OCI オブジェクトストレージバケットのデータ保護スキャンをサポートするようになりました。
Tenable に必要なアクセス許可を付与し、 オブジェクトストレージスキャンを有効にした場合、スキャンは自動的に開始されます。これらのリソースは、スキャンの実行後に スキャンベースの請求対象のリソースとしてカウントされます。
JIT アクセスのリクエスト: 最近の使用資格を最初に表示
アクセスをリクエストする際、[資格] ドロップダウンで最近選択された使用資格が一番上に表示されるようになり、よく使用するリソースへのアクセスをより迅速にリクエストできるようになりました。
ポリシーの更新: パブリック Secrets Manager シークレット
パブリック Secrets Manager シークレットのポリシーにより、付与された特定のアクセス許可に基づいてパブリックアクセスを評価できるようになりました。すべてのパブリックアクセス許可がデータアクセスに関連しており (GetSecretValue など)、リソースが暗号化されている場合にのみ、深刻度が軽減されます。この変更は既存の検出結果にも適用されます。
165 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | KMS キーがローテーションされていない |
| Azure | データ | Key Vault 証明書の自動ローテーションが有効になっていない |
カスタムポリシー: 検出結果精度の向上
リスクのあるエンティティをより正確に特定するために、以下のカスタムポリシーが更新されました。この変更によりオープンな検出結果の数が増減する可能性があります。検出結果の数が減って、より関連性が高く正確に属性が特定された検出結果に絞り込まれます。
| プラットフォーム | ポリシー名 |
|---|---|
| AWS | 新しい IAM プリンシパルが作成された |
| AWS | Identity Center の新しいユーザーまたはグループが作成された |
| AWS | ユーザーまたはグループに割り当てられたアクセス許可セット |
| AWS | アクセス許可セットが作成または更新された |
165 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS エンドポイントの転送中の暗号化が有効になっていない |
| AWS | データ | DMS エンドポイント MongoDB の認証メカニズムが有効になっていない |
| AWS | データ | DMS レプリケーションインスタンスのマイナーバージョン自動アップグレードが有効になっていない |
| Azure | データ | Key Vault 証明書の自動ローテーションが有効になっていない |
| Azure | データ | マネージドディスクはパブリックアクセスをブロックしない |
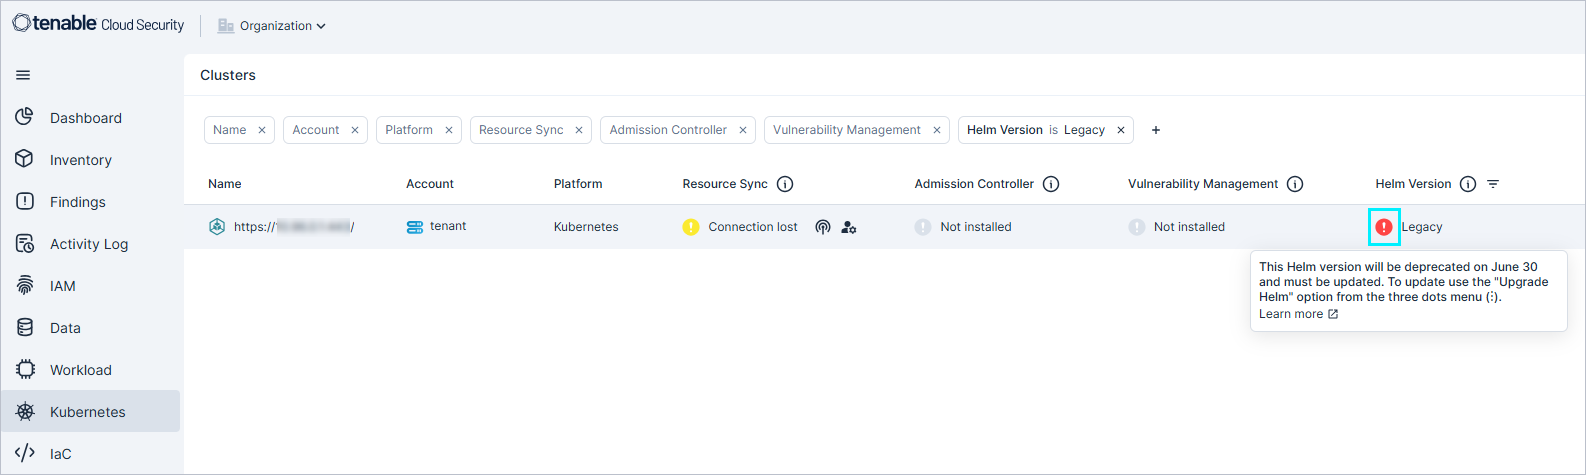
Kubernetes: クラスタページの Helm バージョン非推奨インジケーター
ユーザーは、クラスタページから直接、レガシー Helm チャートバージョン 1.0 と 1.4 の非推奨 (2025 年 6 月 30 日) Helm バージョンを使用しているクラスタを簡単に特定できるようになりました。まもなく非推奨となる Helm バージョンを実行しているクラスタ (具体的にはバージョン 1.4 (レガシーとしてマーク) とバージョン 1.0) に、非推奨予定を示す赤いマーカーと説明ツールチップが追加されました。この更新により、非推奨となる前にアップグレードする必要があるクラスタを特定しやすくなります。
Kubernetes: 新しいアドミッションコントローラーポリシー
| カテゴリ | ポリシー名 |
|---|---|
| アドミッションコントローラー | 匿名アクセスを許可しない |
| アドミッションコントローラー | 許可されたユーザー |
ワークロード保護: FIPS 認定コンテナイメージのサポートの強化
プラットフォーム全体で FIPS 認定コンテナイメージのサポートを強化しました。以前は、FIPS エンドポイントを使用してデプロイされたイメージが正しく認識されず、[ワークロード] > [コンテナイメージ] ビューに「使用」として表示されませんでした。この更新により、FIPS エンドポイントを利用するすべてのイメージが正しく追跡され、「使用」として表示されるようになり、ワークロードの可視性とコンプライアンスのモニタリングが向上します。
2025 年 5 月 25 日 (リリース 1.164)
新機能
コンソール: 検出結果のアクティビティ追跡の強化
API Support
すべての検出結果アクティビティが、エクスポート、レポート、API 出力に含まれるようになりました。この機能強化により、各検出結果のライフサイクルと履歴がより包括的に表示されます。
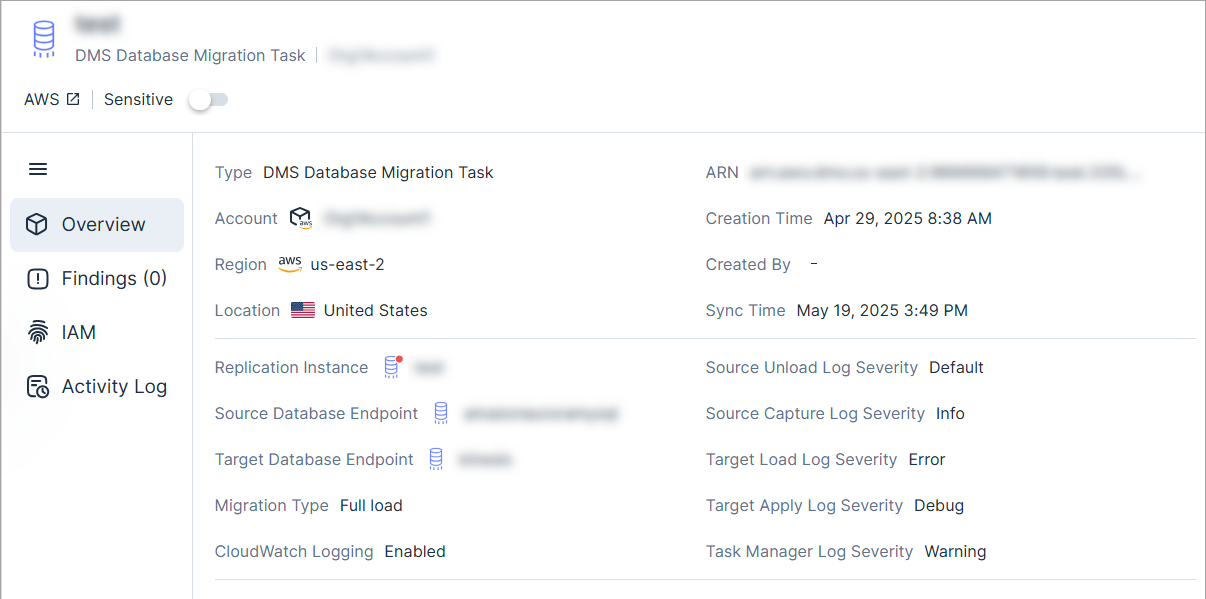
新しい AWS リソースタイプ: DMS データベースマイグレーションタスク
API Support
クラウドサイバーエクスポージャー では、DMS データベースマイグレーションタスクが [インベントリ] ビュー ([AWS] > [データ]) で可視化され、関連情報が表示されるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
ServiceNow 統合: インシデントの優先度と状態の同期
インシデントの優先度と状態を同期して、Tenable の検出結果の深刻度/ステータスを ServiceNow の対応する優先度/状態と一致させます。Tenable 経由で作成された ServiceNow インシデントには、選択した優先度/状態が割り当てられます。
この同期を実行するには、Tenable にインスタンスを追加する際に、Tenable の検出結果と ServiceNow インシデント間のカスタムマッピングを定義します。たとえば、検出結果ステータス「オープン」をインシデントステータス「新規」にマッピングすると、Tenable で作成されたオープンの検出結果は ServiceNow で新規としてマークされます。
詳細については、こちらのドキュメントを参照してください。
IAM: カスタムポリシーのプリンシパルとリソースのマルチパターンサポート
カスタムポリシー内で プリンシパルとリソースに対して複数の値 (パターン) を定義できるようになりました。この機能強化は、次の手順を実行する際に適用されます。
-
以下に一覧表示されている、サポートされているカスタムポリシーのいずれかを選択します (ウィザードのステップ 1)。
例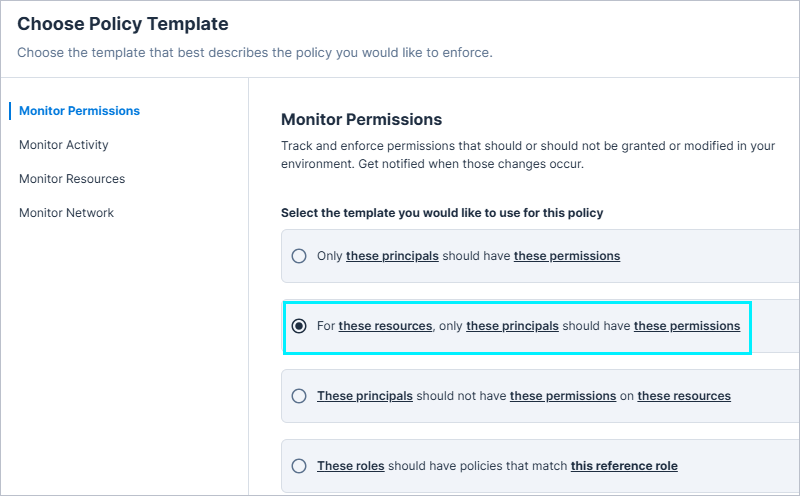
-
「これらのパターンのいずれかに一致するプリンシパル/リソース」 という条件を選択します (ウィザードのステップ 2)。
パターンエントリ動作の更新 他のすべての条件設定オプションで、入力中に自動的に新しいパターン入力が表示されます。ただし、これらの特定のカスタムポリシーで別のプリンシパルまたはリソースパターンを追加するには、明示的に 「+」ボタンをクリックする 必要があります。
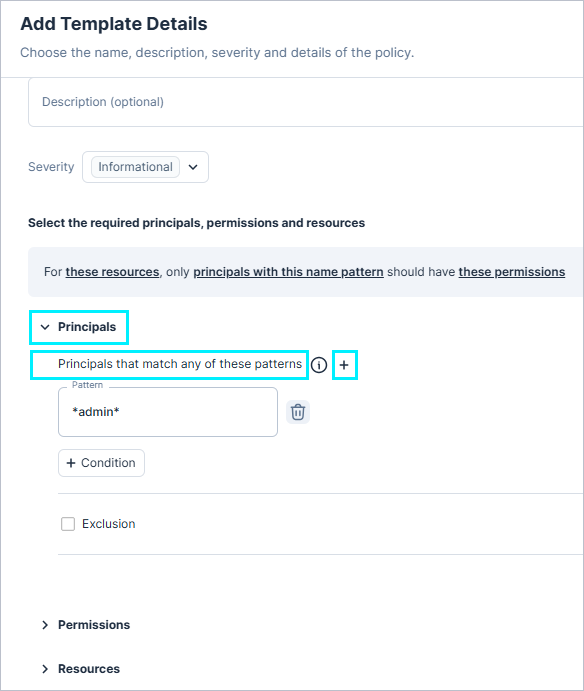
これらの条件を使用して特定のパターンを含める、または除外できるため、IAM 管理者は AWS、Azure、GCP 環境全体で制御と可視性を向上させながら、より詳細なアクセス許可境界を柔軟に定義できるようになります。
サポートされるカスタムポリシー
| プラットフォーム | ポリシー |
|---|---|
| AWS | これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある これらのプリンシパルはこれらのリソース で、これらのアクセス許可を持つべきではない |
| Azure | これらのアイデンティティのアクティビティをすべてモニタリングする これらのマネージド ID は、これらのリソースでこれらのアクセス許可を持つべきではない これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない |
| GCP | これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない |
Kubernetes: 非推奨の通知 - 6 月 30 日でサポートが終了するレガシー Helm チャートバージョン
Helm チャートバージョン 1.0 と 1.4 のサポートは、6 月 30 日に終了します。
要対応
- クラスタページでクラスタを確認し、非推奨の Helm チャートのバージョンをチェックします。
- バージョン 1.4 は、Helm バージョン列で Legacy として示されます。
- アップグレードガイドを使用して、影響を受けるクラスタをアップグレードします。
- Helm チャートをデプロイするパイプラインが更新されていることを確認します。
詳細については、レガシー Helm チャートバージョン 1.0 と 1.4 の非推奨 (2025 年 6 月 30 日)ページを参照してください。
ワークロード保護: AMI でのマルウェア検出
Tenable は、Amazon Machine Images (AMI) が含まれるようにマルウェア検出機能を拡張しました。AMI でマルウェアが特定された場合、検出結果が生成されるようになりました。
データ保護: Azure SQL サーバーリソースのスキャン
クラウドサイバーエクスポージャー は Azure SQL サーバーリソースのデータ保護スキャンをサポートするようになりました。
Tenable に必要なアクセス許可を付与し、マネージドデータベースのスキャンを有効にした場合、スキャンは自動的に開始されます。これらのリソースは、スキャンの実行後に スキャンベースの請求対象のリソースとしてカウントされます。
JIT アクセス: Azure リソースグループのアクセスのリクエスト
リクエスト者は、Azure リソースグループレベルでアクセスをリクエストできるようになりました。
使用資格を作成する際、管理者は特定のリソースグループへのアクセスを制限することができ、リクエスト者は少なくとも 1 つのリソースグループを選択する必要があります。
164 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | Redis OSS TLS の DMS エンドポイントが有効になっていない |
| Azure | データ | マネージドディスクのデータアクセス認証が有効になっていない |
164 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DMS エンドポイントの転送中の暗号化が有効になっていない |
| AWS | データ | DMS エンドポイント MongoDB の認証メカニズムが有効になっていない |
| AWS | データ | DMS エンドポイント Redis OSS の転送中の暗号化が有効になっていない |
| AWS | データ | DMS レプリケーションインスタンスのマイナーバージョン自動アップグレードが有効になっていない |
| Azure | データ | マネージドディスクのデータアクセス認証が有効になっていない |
| Azure | データ | マネージドディスクはパブリックアクセスをブロックしない |
164 におけるカスタムポリシーの検出結果の分割
リソースごとに検出結果を作成することで、クラウドサイバーエクスポージャー で次のことが可能になります。
- 特定の違反を識別し、問題をより簡単に修正できます。
- それぞれ影響を受けるリソースに関して、サードパーティツールに詳細な通知を送信できます。
以下のカスタムポリシーテンプレートが更新され、影響を受けるすべてのリソースまたはプリンシパルを単一の検出結果に集約するのではなく、リソースまたはプリンシパルごとに個別の検出結果を作成できるようになりました。
| プラットフォーム | ポリシー名 |
|---|---|
| Azure | これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある |
| Azure | これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない |
| GCP | これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある |
| GCP | これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない |
2025 年 5 月 18 日 (リリース 1.163)
新機能
コンソール: 新しいアカウントの自動オンボーディングへの変更
最近、クラウド/コードのオンボーディング: 環境のサブセットを含める機能が導入されたため、[新規アカウントを自動的にオンボーディング]1 チェックボックスがオンボーディングフローから削除されました。オンボーディング中に特定のアカウントを包含または除外する場合は、関連するウィザードの最後で「範囲の設定」ステップに従ってください。
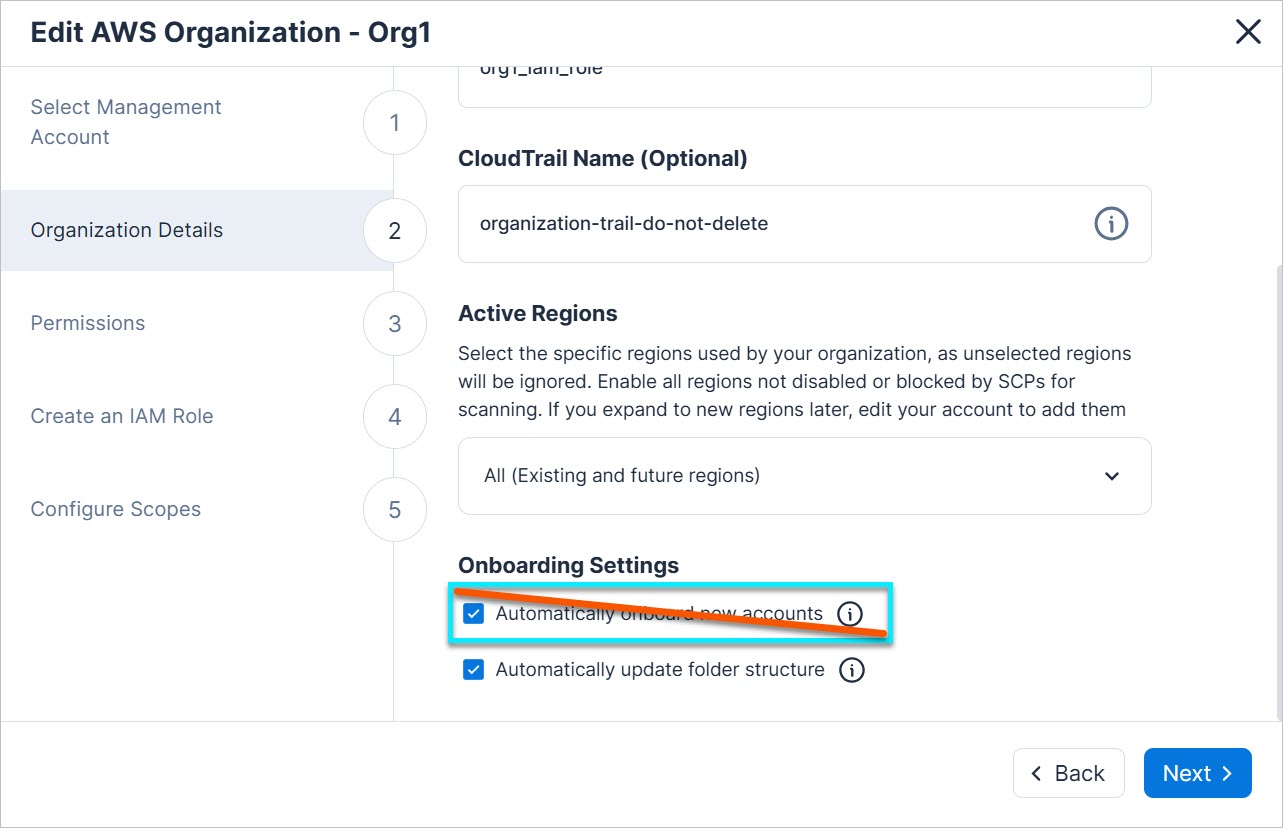
1 用語は統合によって異なります。例: AWS = アカウント、GCP = プロジェクトなど
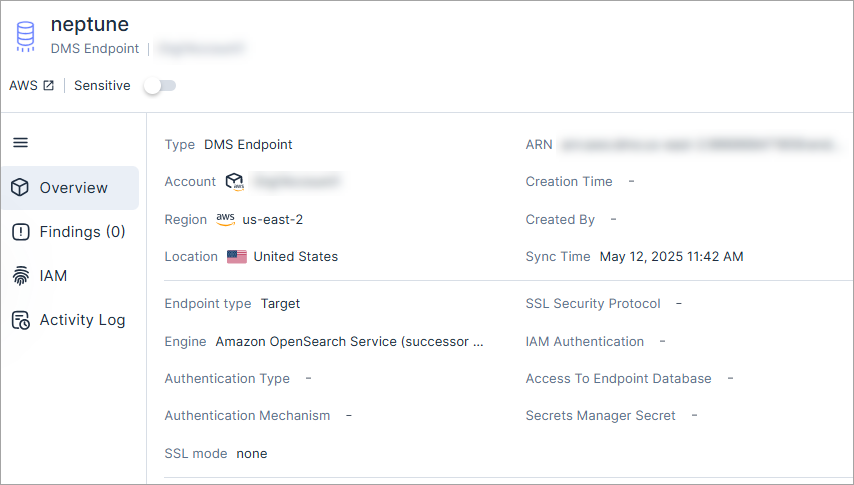
新しい AWS リソースタイプ: DMS エンドポイント
API Support
クラウドサイバーエクスポージャー では、DMS エンドポイントが [インベントリ] ビュー ([AWS] > [データ]) で可視化され、関連情報が表示されるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
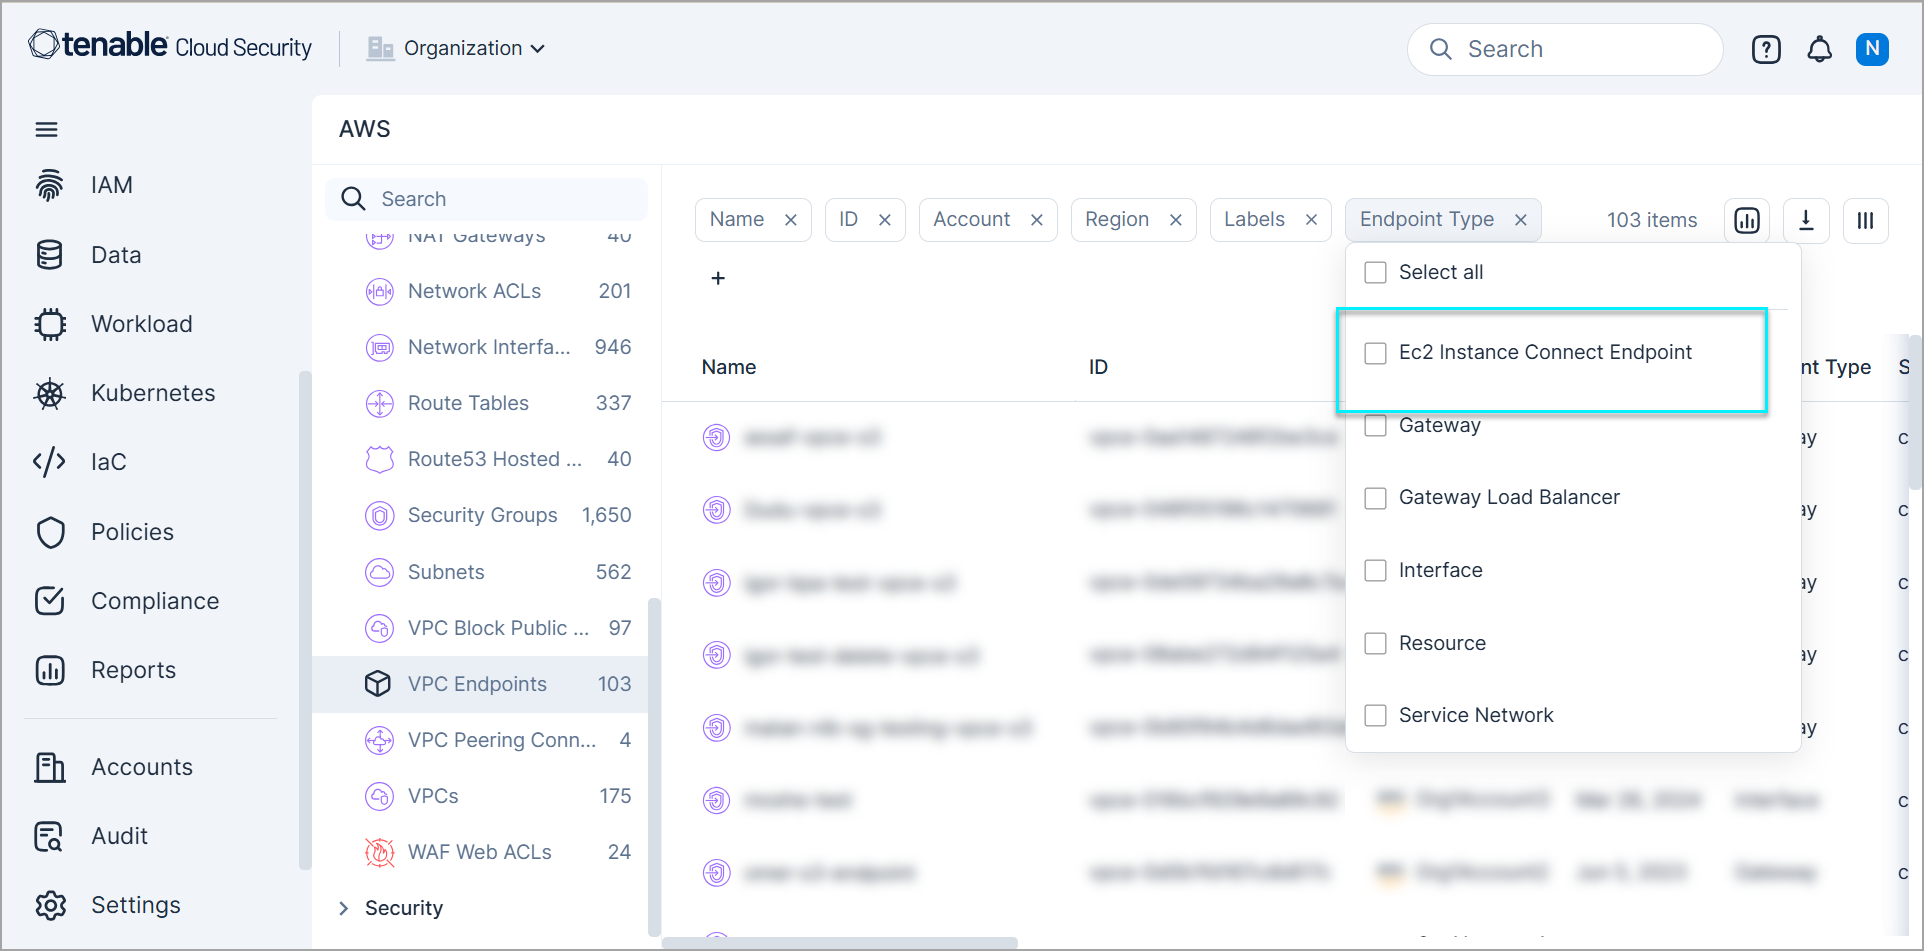
新しい AWS エンドポイントタイプ: EC2 Instance Connect エンドポイント
API Support
クラウドサイバーエクスポージャー では、新しいエンドポイントタイプの EC2 Instance Connect エンドポイントが VPC エンドポイントの [インベントリ] ビュー ([AWS] > [データ] > [VPC エンドポイント]) で可視化され、関連情報が表示されるようになりました。
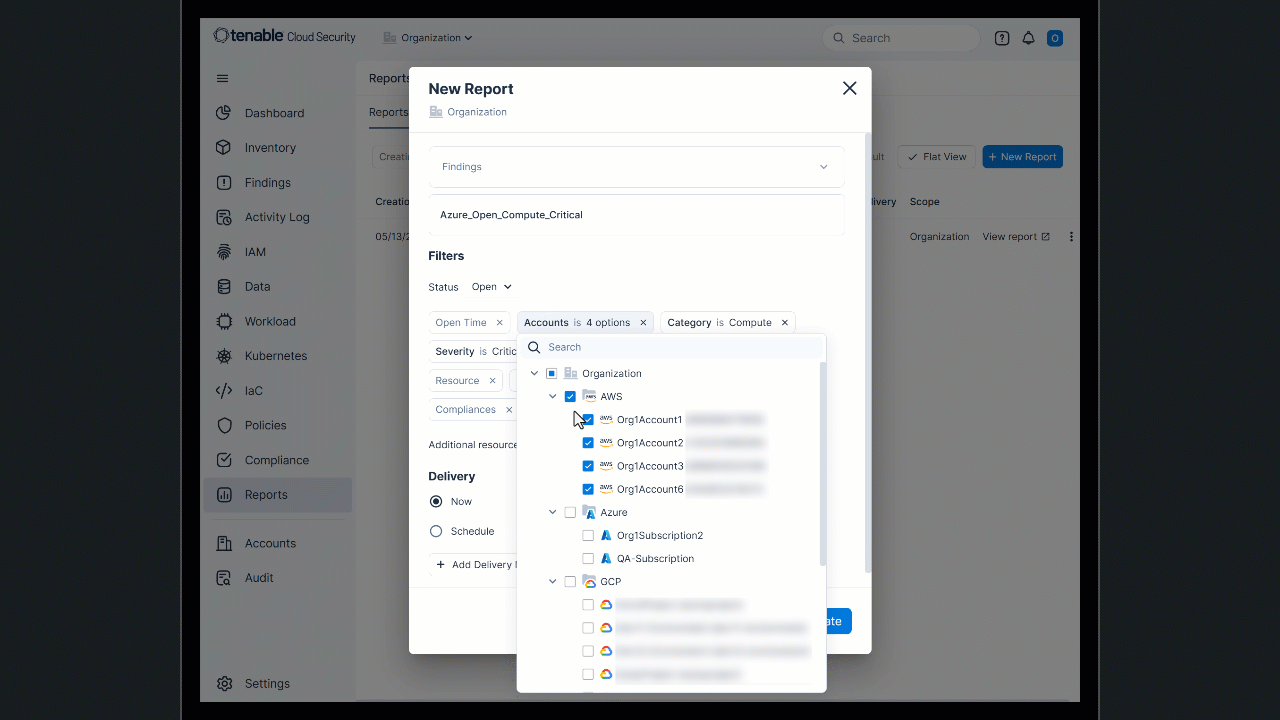
レポート: 既存のレポートの複製
以前に生成されたレポート (1 回限りのものかスケジュールされたものかを問わず) を複製して、新しいレポートを作成するためのベースラインとして使用できるようになりました。これにより、以前のレポートと同じ設定で新しいレポートをすばやく作成でき、時間と手間を節約できます。たとえば、AWS 用の検出結果の週次レポートがあり、同様のレポートが Azure 用に必要な場合、そのレポートを複製して、範囲を Azure 環境に変更します。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: CVE 検出およびカスタマイズ可能な深刻度メトリクスの改善
クラウドサイバーエクスポージャー は、CVE 検出で Tenable 脆弱性ロジックの機能を活用するようになりました。この更新の一環として、必要とする CVE 深刻度メトリクスを選択できるようになりました。
主な利点
- 新しい脆弱性に対し、NVD の遅延に影響されず迅速に対応できます。
- CVE 深刻度の精度が向上し、誤検出や検出漏れをすばやく解決できます。
- 検出によって、Tenable Vulnerability Management との整合性は高まり、不一致は減少し、透明性が向上します。
- CVSS (デフォルト) または VPR いずれかの CVE 深刻度を最初に表示するか、またどちらで検出結果を作成するかを選択できます。
この更新は Tenable One のプラットフォーム全体の一貫性と信頼性を強化します。CVE 深刻度を変更すると、関連する検出結果がオープンまたはクローズされる場合があります。
CVE 深刻度メトリクスを設定するには、こちらのドキュメントを参照してください。
IAM: 過剰なアクセス許可の検出結果における AWS 信頼済みアカウントの処理の改善
Tenable では、過剰なアクセス許可の検出結果に対する評価が強化され、以下のように信頼できる AWS アカウントの関係性が反映されるようになりました。
- AWS 所有アカウントに対する深刻度の調整。AWS が所有するアカウントのみに過剰なアクセス許可が付与されると、検出結果の深刻度が自動的に 1 レベル低下するようになりました。この変更は、新規の検出結果に加えて既存の検出結果にも適用されるため、すべての関連する検出で一貫した深刻度スコアが保証されます。
- 影響を受ける検出結果タイプの更新。以下の検出結果は、このロジックの更新による影響を受けます。
- 過剰なアクセス許可のある ECR リポジトリ
- 過剰なアクセス許可のある S3 バケット
- 過剰なアクセス許可のある Secrets Manager シークレット
API: ポリシー情報のクエリ
API Support
すべてのポリシー (組み込みおよびカスタム) の詳細 (名前、カテゴリ、新しく導入されたポリシー ID など) に、API を介してプログラムでアクセスできるようになりました。この ID を既存の Findings クエリに入力すると、ポリシー ID に関連付けられているすべての検出結果を取得できます。
| タイプ | ポリシー名 | 説明 | サンプルクエリ |
|---|---|---|---|
| 新しいクエリ | Policies | ポリシー ID (Id) を含む、組み込みおよびカスタムのポリシーに関する包括的な情報を取得します。 | API - ポリシー |
| 新しいフィルター | policyId | 既存の Findings クエリに新しく追加されたフィルター。Id を Policies クエリから取得して、特定のポリシーに関連付けられた検出結果をフィルタリングするために使用します。 | API - 検出結果 |
IaC: ARM テンプレートスキャンのサポート
クラウドサイバーエクスポージャー では、IaC セキュリティを提供する一環として、Azure Resource Manager (ARM) テンプレートのスキャンがサポートされるようになりました。迅速で包括的な対応を確保するために、新しいポリシーを毎週追加し、すべての Azure IaC ポリシーを段階的に拡張して ARM をサポートします。
IaC: IaC ポリシーの新しい深刻度列
[IaC ポリシー] ページに [深刻度] 列が追加され、非 IaC ポリシーと同じようになりました。これにより、IaC ポリシーを深刻度で並べ替えてフィルタリングできるため、リスクの評価や優先順位付けが容易になります。
IaC ポリシーの更新: ARM フレームワークによってサポートされる暗号化されていないストレージアカウントのトラフィック
これまで、暗号化されていないストレージアカウントトラフィックポリシーのサポート対象フレームワークは、Terraform と TerraformPlan でした。現在は、 Azure Resource Manager (ARM) フレームワークもサポートされています。
163 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Microsoft Entra ID | IAM | Microsoft Entra ID ユーザーの MFA が有効になっていない |
| Microsoft Entra ID | IAM | Microsoft Entra ID テナントの「セキュリティの既定値群」の設定が有効になっていない |
2025 年 5 月 11 日 (リリース 1.162)
今後の変更
データ保護: OCI オブジェクトストレージバケット
クラウドサイバーエクスポージャー は、OCI オブジェクトストレージリソースのデータ保護スキャンを導入します。
詳細については、OCI オブジェクトストレージバケット (2025 年 5 月)を参照してください。
新機能
コンソール: リソースタイプ別インベントリ検索
コンソール検索が強化され、お探しのリソースをより簡単かつ迅速に見つけられるようになりました。初回検索で、一致するすべてのリソースが表示されます。この検索では、関連するインベントリカテゴリ (コンピューティングや IAM など) をクリックし、特定のリソースタイプ (GCP VPC ネットワークなど) を選択して検索を絞り込むことができるため、お探しのリソースを的確に見つけることができます。
注意:
- インベントリグループは、以前は「リソース」という表示でした。
- 各カテゴリには、すべての統合クラウドプロバイダーのすべてのリソースタイプが表示されます。たとえば「VM」で検索すると、AWS EC2 インスタンス、Azure 仮想マシン、GCP VM インスタンスの結果が返されます。

プロジェクト: プロジェクト範囲ごとのカスタムコンプライアンスの作成
プロジェクト範囲ごとにカスタムコンプライアンスのフレームワークを作成できるようになり、より細かく制御できるようになりました。これは、プロジェクト内でグループ化された特定のアカウントやリソースに固有のコンプライアンス要件を設定できることを意味します。このため、より柔軟に、組織構造に適合した制御を行えるようになります。
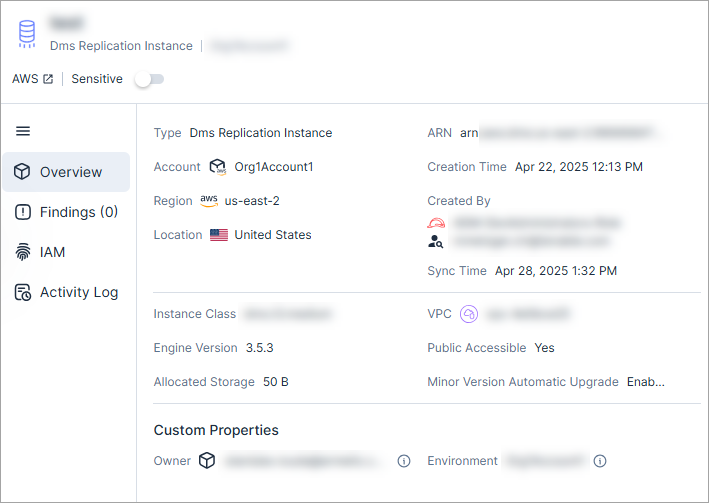
新しい AWS リソースタイプ: DMS レプリケーションインスタンス
API Support
クラウドサイバーエクスポージャー では、DMS レプリケーションインスタンスが [インベントリ] ビュー ([AWS] > [データ]) で可視化され、関連情報が表示されるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
データ保護: 除外タグによるリソースの選択的スキャン
クラウドサイバーエクスポージャー のマネージドデータベースとオブジェクトストレージの両方のスキャンを微調整するために、[除外タグ](/v1/docs/ja/configure-data-protection#configure-and-scope-data-scanning) を追加できるようになりました。除外タグにより、リソースレベルで設定されたタグを指定して、次のスキャンサイクルからリソースをスコープアウトすることができるため、スキャンを環境に合わせて調整しやすくなります。

ワークロード保護: 新しい VulnerabilityInstances API
この新しい脆弱性 API は、ページネーションを使用して応答を制限します。返されるアイテムの最大数は 10,000 です。10,000 以上の結果を取得するには、ページネーションを使用します。
主な機能
解決ステータス、リソース、リソースタイプ、脆弱性 ID、脆弱性の深刻度による脆弱性インスタンスのフィルタリング
Kubernetes: クラスタステータスの更新
Tenable では、新しい [重複] ステータスが導入されてクラスタ管理が強化され、クラスタが 2 回以上同期された場合により明確に把握できるようになりました。
- アカウントがオンボーディングされる前にマネージドクラスタがオンプレミスで接続されており、その後同じクラスタがクラウドマネージドとしてオンボーディングされた場合、元のオンプレミスクラスタに [重複] ステータスが表示されます。
- オンボーディングされたクラウドマネージドクラスタでは、現在のステータスに (重複) ラベルが追加された状態で表示されます。
重複インジケーターはあらゆるクラスタステータスに適用でき、クラウドマネージド設定への移行中に冗長インスタンスを特定するのに役立ちます。
Kubernetes: OCI OKE クラスタオンボーディングのサポートと拡張された Kubernetes リソースカバレッジ
Tenable では Oracle Cloud Infrastructure (OCI) OKE のクラスタオンボーディングがサポートされ、主要な Kubernetes リソースタイプの拡張インベントリや Helm チャートによる統合の改善を含む、拡張された Kubernetes リソースカバレッジが提供されるようになりました。
- OKE クラスタオンボーディングの機能強化: アドミッションコントローラーとコネクタのサポート (パブリッククラスタとプライベートクラスタの両方) が Helm チャートのデプロイメントで利用可能になり、統合と設定が簡素化されました。
詳細については、こちらのドキュメントを参照してください。 - OCI アンマネージドクラスタオンボーディングのサポート: アンマネージド Kubernetes クラスタを OCI にオンボーディングして、一元管理と可視化を図れるようになりました。
詳細については、こちらのドキュメントを参照してください。 - OCI OKE の拡張された Kubernetes リソースインベントリ: Kubernetes リソースタイプが OCI OKE インベントリでサポートされるようになりました。
詳細については、こちらのドキュメントを参照してください。
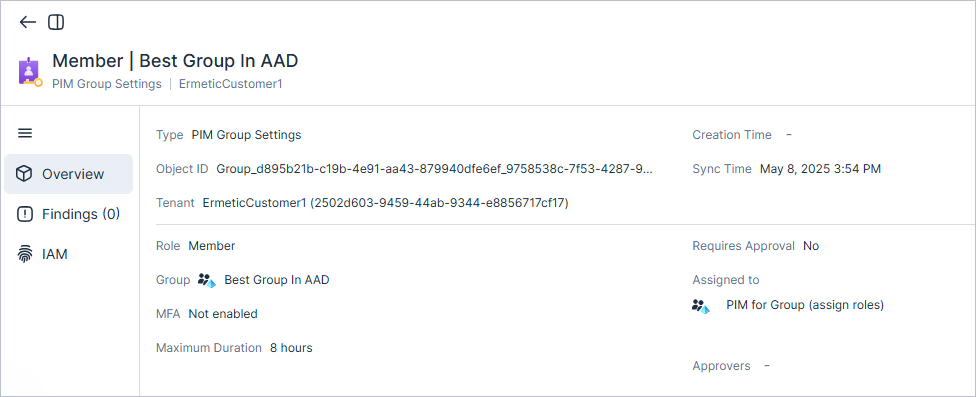
IAM: 新しい Entra ID リソースタイプ - PIM グループの 設定
API Support
Tenable では、Entra ID の [PIM グループの設定] が [インベントリ] > [Entra ID] > [IAM] ビューで可視化されるようになりました。この機能強化により、関連するロール、最大割り当て期間、承認要件など、特権アクセス設定についてさらに詳しいインサイトが得られます。
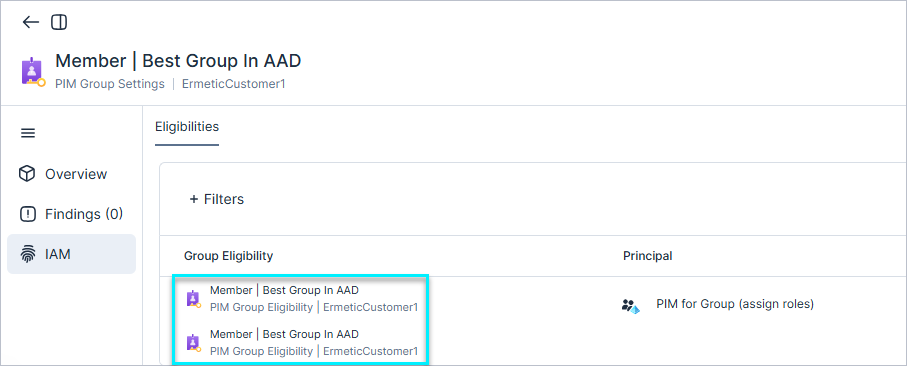
また、グループの [IAM] ビューで、グループの対象ユーザーを確認することもできます。
IAM: Azure ロール使用状況のモニタリング
API Support
Tenable で Azure ロール管理を効率化できます。
-
30 日を超える期間割り当てのないロールには、[未使用] のフラグが立てられます。これらの未使用ロールは次の手順で簡単に特定できます。
- インベントリ: [Azure] > [ロール] に移動し、専用の列 ([未使用]) でフィルタリングします。
- API
この新しい機能により、不要な Azure カスタムロールを特定して削除することができるため、セキュリティが向上し、複雑さを軽減できます。
IAM: GCP ロール使用状況のモニタリング
API Support
Tenable で GCP ロール管理を効率化できます。
- バインディングなしのロール、またはすべてのロールバインディングが 30 日を超える期間 [未使用] とマークされているロールには、[未使用] のフラグが立てられます。
-
これらの未使用ロールは次の手順で簡単に特定できます。
- インベントリ: [GCP] > [ロール] に移動し、専用の列 ([未使用]) でフィルタリングします。
- API
この新しい機能により、不要な GCP カスタムロールを特定して削除することができるため、セキュリティが向上し、複雑さを軽減できます。
IAM: Microsoft Entra ID ユーザーの MFA ステータスの評価
API Support
Tenable Tenable で、ユーザーが多要素認証 (MFA) を有効にしているかどうかを評価する新しい機能が導入されました。
MFA なしのユーザーはアカウント侵害に対して著しく脆弱になるため、MFA ステータスをモニタリングすることが重要です。すべてのアイデンティティで MFA を有効にすることで、機密性の高いリソースへの不正アクセスのリスクを軽減できます。
- Microsoft Entra ID 無料テナント
- 外部認証を持つユーザーや、テナントへの招待ステータスが [保留中] になっているゲスト
- 各ユーザーの MFA ステータスを表示する新しい [MFA] 列が [ユーザー] インベントリに追加されました。
-
[サブスクリプションで過剰な権限を持つ Microsoft Entra ID ユーザー] 検出結果の深刻度評価も更新されました。この検出結果のベースラインの深刻度は、アイデンティティの MFA が有効になっていない場合、1 レベル 引き上げ られます。
詳細については、こちらのドキュメントを参照してください。注意: 新しい MFA 評価は、既存の検出結果の深刻度に影響を与える可能性があります。
JIT: JIT リクエスト者の反復アクセス
クラウドサイバーエクスポージャー は、JIT ユーザーの反復アクセスリクエストをサポートするようになりました。新しいリクエストを毎回送信する代わりに、指定した時間と頻度でアクセスを自動的に繰り返すようにスケジュールできます。反復リクエストには 1 回のみ承認が必要です。その後、スケジュールに従って繰り返しアクセス権が付与されます。この機能は、クラウドサイバーエクスポージャー JIT Portal および Microsoft Teams で利用できます (有効な場合)。
162 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | RDS クラスタのマイナーバージョン自動アップグレードが有効になっていない |
| AWS | ログ | DocumentDB クラスタが CloudWatch Logs にログを公開していない |
| AWS | ログ | Elastic Beanstalk が CloudWatch Logs にログを公開していない |
| AWS | ログ | Neptune DB クラスタが CloudWatch Logs にログを公開していない |
| AWS | ログ | OpenSearch ドメインが CloudWatch Logs にログを公開していない |
| AWS | ログ | RDS クラスタが CloudWatch Logs にログを公開していない |
| AWS | ログ | RDS インスタンスが CloudWatch Logs にログを公開していない |
| Azure | データ | Key Vault シークレットがローテーションされていない |
162 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、オンプレミス | Kubernetes | 監査ログファイルの Kubernetes クラスタ API サーバー数が最小要件を満たしていない |
| AWS | データ | RDS クラスタが KMS で暗号化されていない |
| Azure | データ | Key Vault シークレットがローテーションされていない |
162 におけるカスタムポリシーの検出結果の分割
リソースごとに検出結果を作成することで、クラウドサイバーエクスポージャー で次のことが可能になります。
- 特定の違反を識別し、問題をより簡単に修正できます。
- それぞれ影響を受けるリソースに関して、サードパーティツールに詳細な通知を送信できます。
以下のカスタムポリシーテンプレートが更新され、影響を受けるすべてのリソースまたはプリンシパルを単一の検出結果に集約するのではなく、リソースまたはプリンシパルごとに個別の検出結果を作成できるようになりました。
| プラットフォーム | ポリシー名 |
|---|---|
| AWS | これらのロールに関して、ポリシーは参照ロールポリシーと一致している必要がある |
| AWS | これらのプリンシパルのみがこれらのアクセス許可を持つ必要がある |
| AWS | サブネットはインバウンドインターネット接続を許可すべきではない |
| AWS | VPC はインバウンドインターネット接続を許可すべきではない |
162 におけるポリシー名の更新
以下のポリシー名が更新され、わかりやすさと一貫性が向上しました。
| プラットフォーム | カテゴリ | 以前のポリシー名 | 更新後のポリシー名 |
|---|---|---|---|
| AWS | データ | 暗号化されていない OpenSearch ドメインのノード間通信 | OpenSearch ドメインノード間の転送中の暗号化が有効になっていない |
| AWS | データ | 暗号化されていない Redis OSS クラスタキャッシュのトラフィック | Redis OSS クラスタキャッシュの転送中の暗号化が有効になっていない |
| AWS | データ | 暗号化されていない S3 バケットトラフィック | S3 バケットの転送中の暗号化が有効になっていない |
| AWS | データ | 暗号化されていない SNS トピックトラフィック | SNS トピックの転送中の暗号化が有効になっていない |
| AWS | ネットワーク | 暗号化されていない CloudFront ディストリビューションのカスタムオリジントラフィック | CloudFront ディストリビューションのカスタムオリジンで転送中の暗号化が有効になっていない |
| AWS | ネットワーク | 暗号化されていない CloudFront ディストリビューションビューワーのトラフィック | CloudFront ディストリビューションビューワーの転送中の暗号化が有効になっていない |
| AWS | ネットワーク | S3 バケットはパブリックアクセスをブロックしていない | S3 バケットのパブリックアクセスのブロックが有効になっていない |
| GCP | データ | 暗号化されていない App Engine サービストラフィック | App Engine サービスの転送中の暗号化が有効になっていない |
| GCP | データ | 暗号化されていない Cloud SQL インスタンスのトラフィック | Cloud SQL インスタンスの転送中の暗号化が有効になっていない |
| OCI | データ | 暗号化されていないコンピューティングインスタンスのボリュームトラフィック | コンピューティングインスタンスのボリュームで転送中の暗号化が有効になっていない |
2025 年 4 月 27 日 (リリース 1.161)
新機能
Tenable JIT: クラウドサイバーエクスポージャー のすべてのお客様にジャストインタイムのアクセスを提供
クラウドサイバーエクスポージャー のすべてのお客様が、ジャストインタイム (JIT) アクセス - 時間限定のオンデマンドアクセスでクラウドアカウントとアイデンティティプロバイダー (IdP) グループにアクセスできるようになりました。追加の購入や販売プロセスは必要ありません。
新しいライセンス層の Tenable JIT が、利用可能な最も軽量なオプションとして導入されました。既存のすべてのライセンス (CIEM、Standard、Enterprise) が自動的に含まれます。
次の更新が請求に適用されます。
- 1:1 の請求比率: JIT 資格情報で資格のあるリクエスト者としてリストされている一意のユーザー (メールアドレスで判断される) はそれぞれ、請求可能な JIT リクエスト者としてカウントされます。
- 請求の可視性: JIT 使用状況が請求レポートに表示され、環境サイジングに役立てられるようになりました。
詳細を確認して使用を開始するには、JIT アクセスを参照してください。
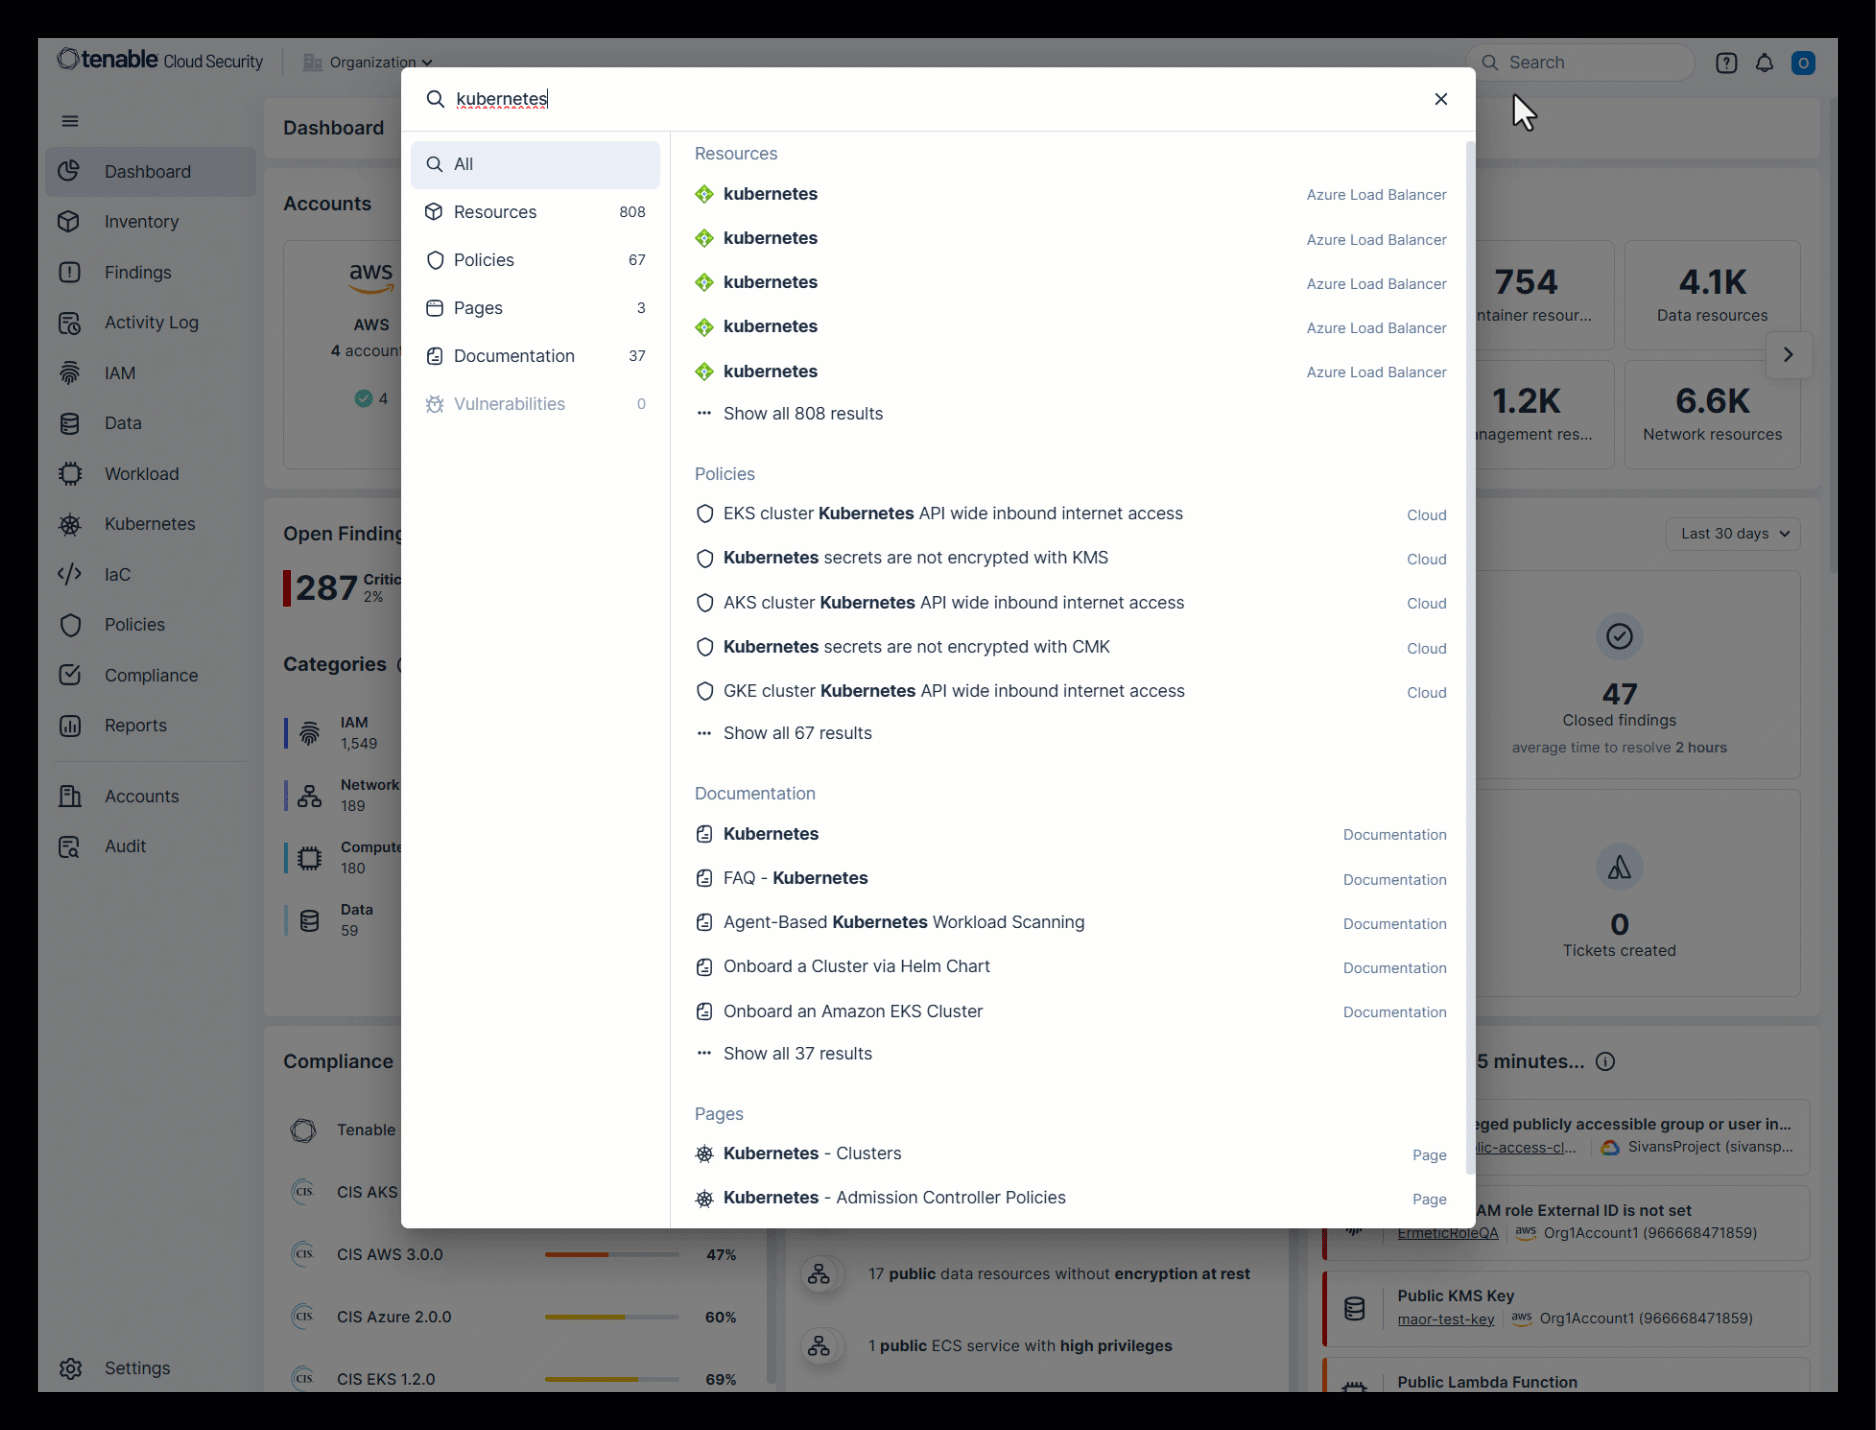
 コンソール: 統一された検索と製品内のドキュメント
これらの強力な新機能により、コンソールから直接、必要な情報をこれまで以上にすばやく簡単に見つけることができます。
-
統一された検索。検索バーでは、すべてのリソース、ポリシー、ページ、ドキュメント、脆弱性にわたって結果を返すようになりました。これにより、単一の合理化された方法で操作して必要な情報を見つけることができます。
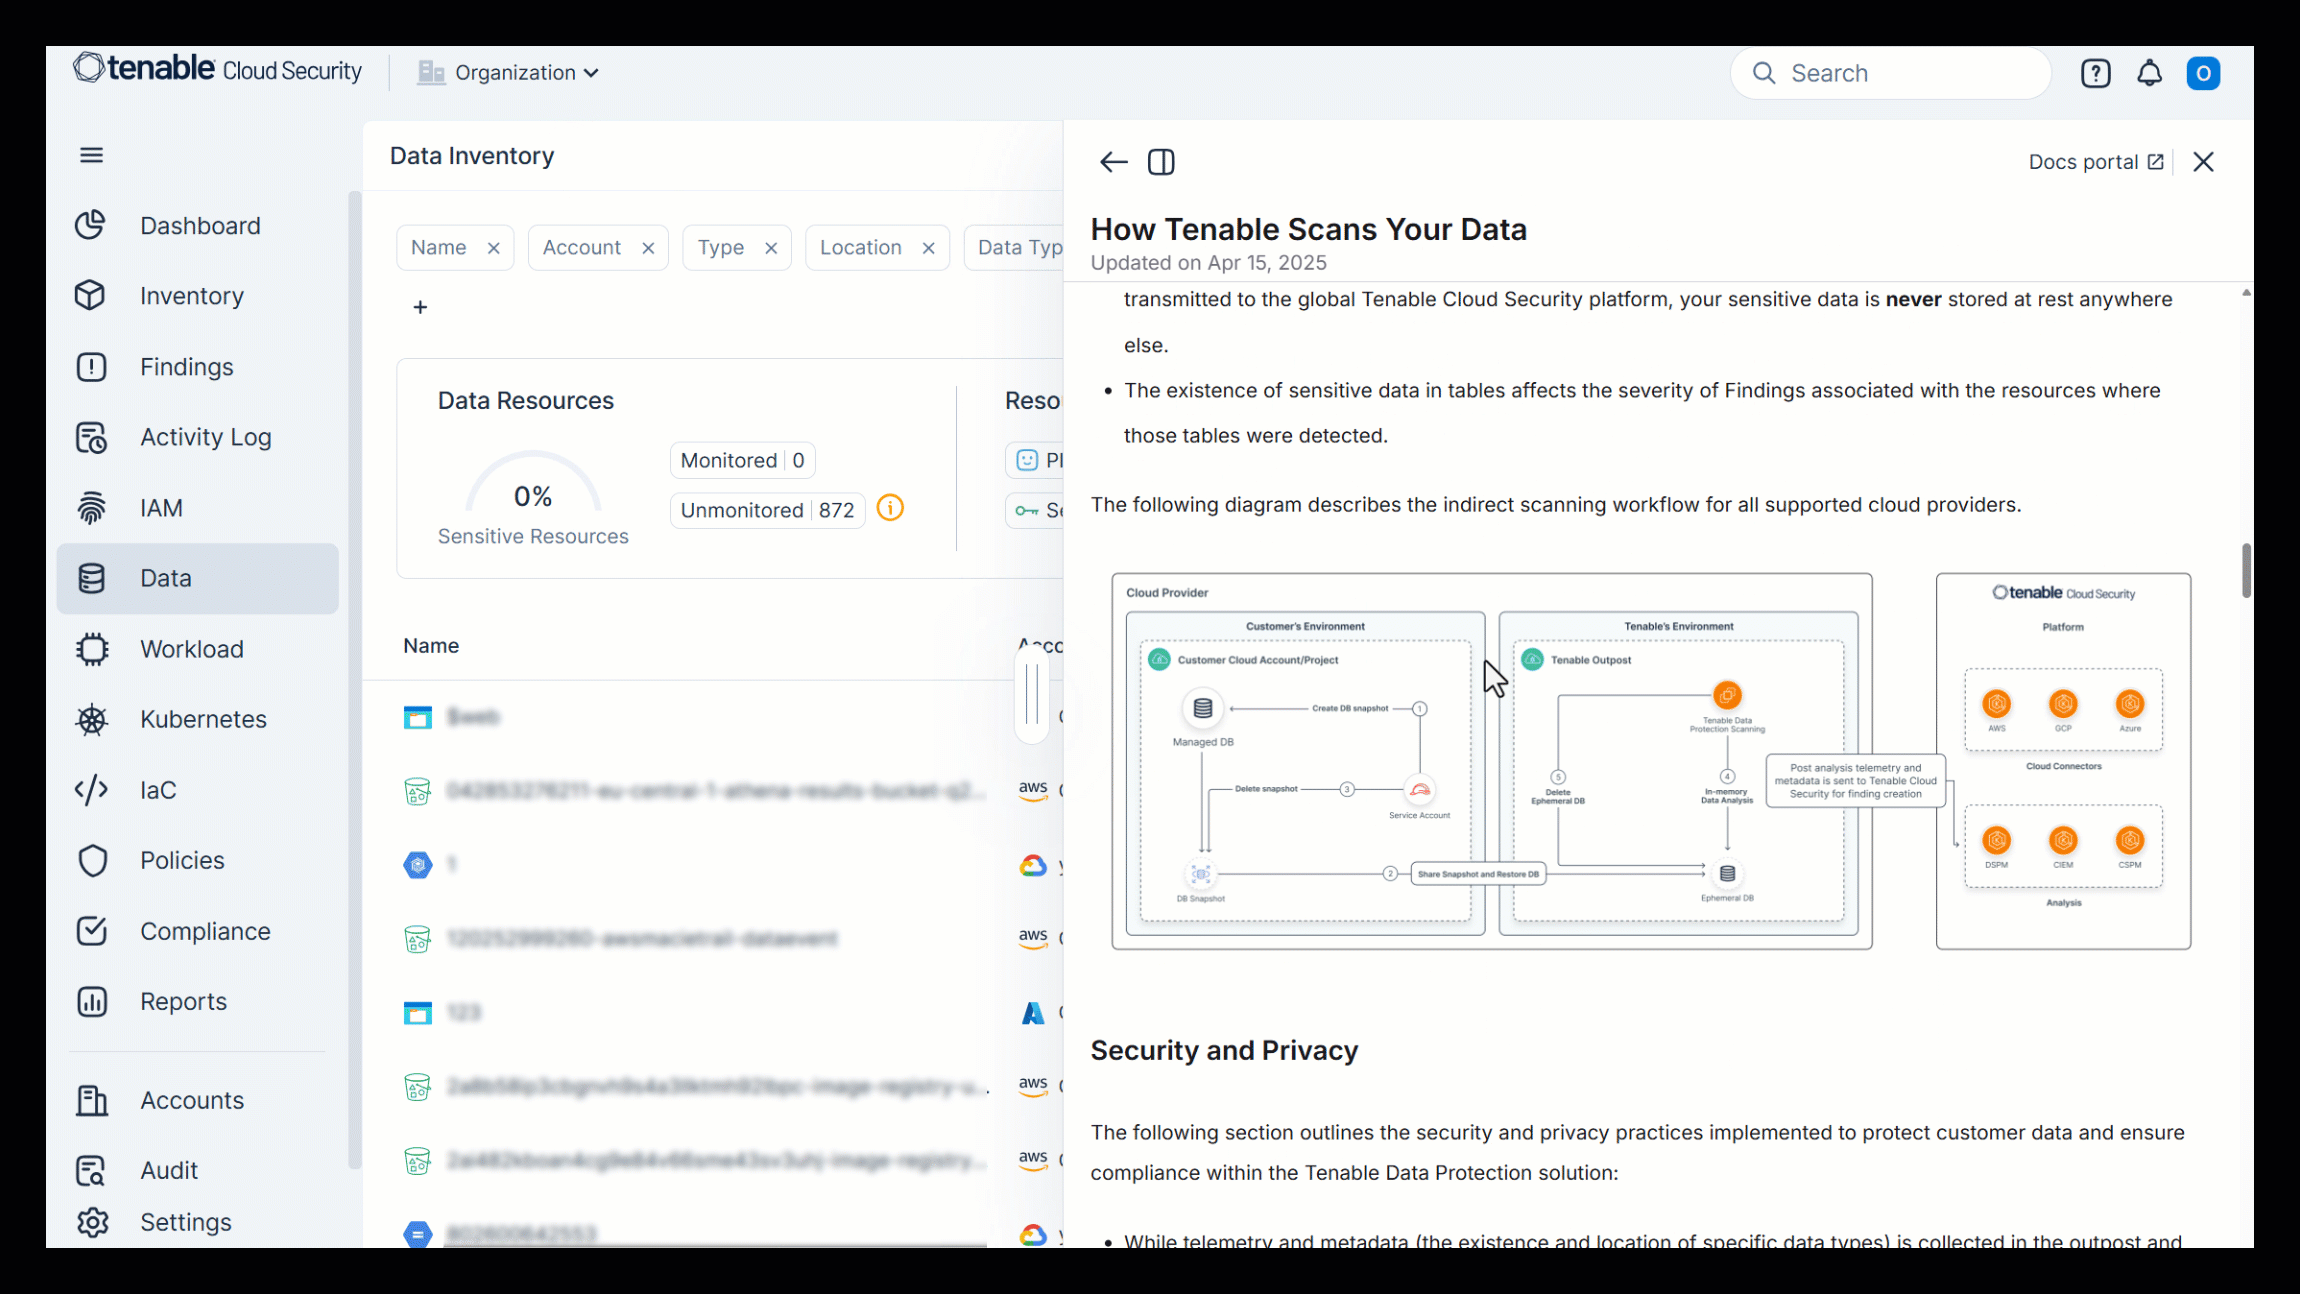
-
製品内のドキュメント。統合された検索リンクとコンテキストヘルプリンクの両方で、コンソールからドキュメントに直接アクセスできるようになりました。これにより、必要な場所で文脈を認識したガイダンスが提供されます。
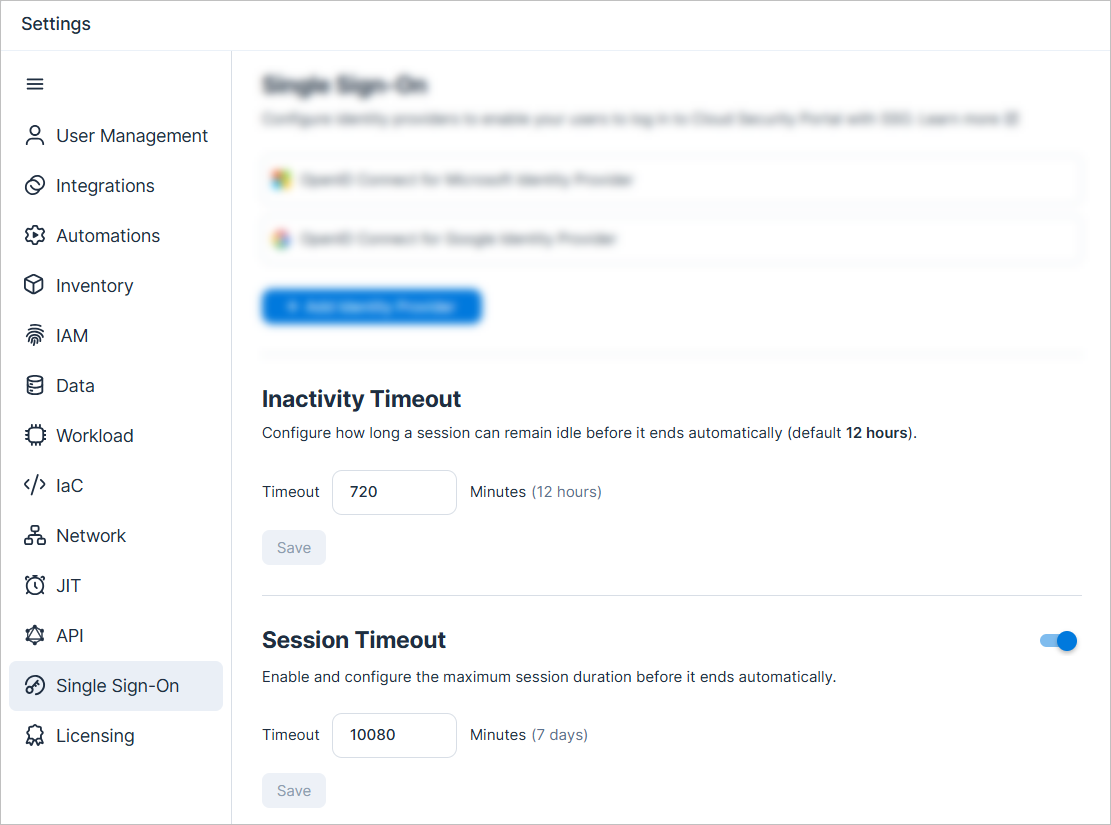
コンソール: 非アクティブとセッションタイムアウトの設定
コンソールで次のタイムアウト期間を設定できるようになりました ([設定] > [シングルサインオン])。
- 非アクティビティタイムアウト。セッションがアイドル状態になってから自動的に終了するまでの時間を設定します (デフォルト: 12 時間)。
- セッションタイムアウト。最大セッション時間を有効にして、自動的に終了するまでの時間を設定します (デフォルト: 無効)。
詳細については、こちらのドキュメントを参照してください。
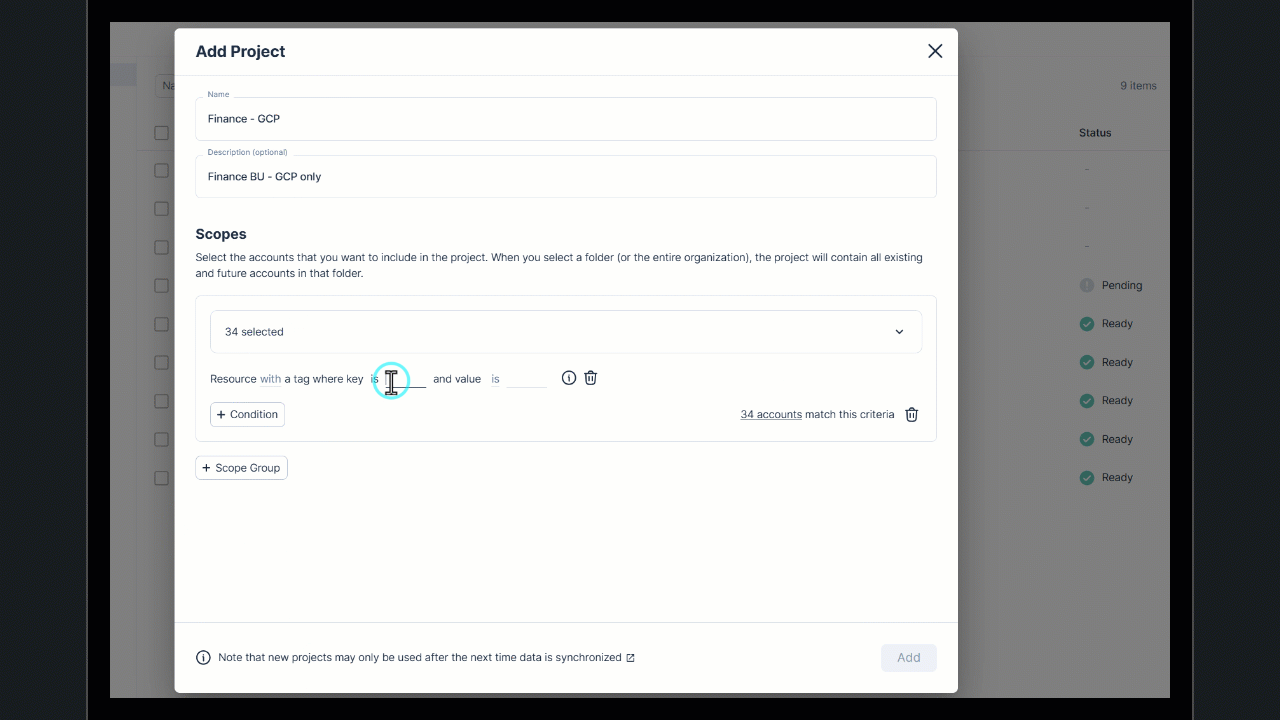
プロジェクト: リソースタグと Azure リソースグループ名を使用したプロジェクトの定義
リソースタグと Azure リソースグループ名のパターンでプロジェクト範囲を定義できるようになりました。これにより、チーム、ビジネスの機能、アプリケーションの境界など、クラウド環境の構造に合わせてプロジェクトを調整できる柔軟性が高まります。
- 一貫したリソースタグパターン (function: finance など) を使用してビジネスの機能を反映させ、複数のアカウント間でも組織の運用方法を反映したプロジェクトを作成します。
- Azure リソースグループ名を使用して関連するリソースを単一のプロジェクトの下にグループ化することで、プロジェクトをアプリケーションとサービスに合わせて調整します。顧客対応アプリ、バックエンドサービス、内部ツールを管理するチームに最適です。
- 全体像を把握します。リソースベースの条件を使用している場合、関連するリソースもシステムに含まれ、同じプロジェクトビュー内で依存関係 (Key Vault に関連付けられたシークレットなど) が必ず表示されるようにします。
詳細については、こちらのドキュメントを参照してください。
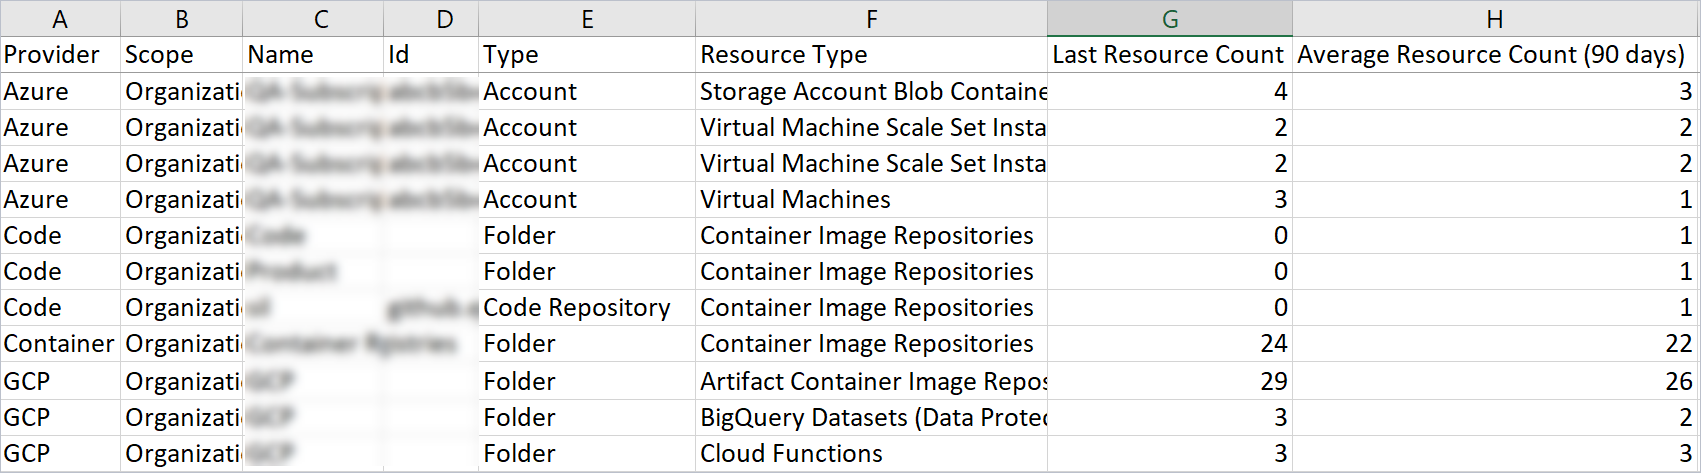
ライセンス: リソースタイプごとのライセンス使用状況データのエクスポート
ライセンスデータを CSV にエクスポートすると、リソースタイプ別の使用状況の内訳を確認することができるようになりました。各リソースタイプの直近 (最新) リソース数と平均リソース数 (90 日) を確認できます。
詳細については、こちらのドキュメントを参照してください。
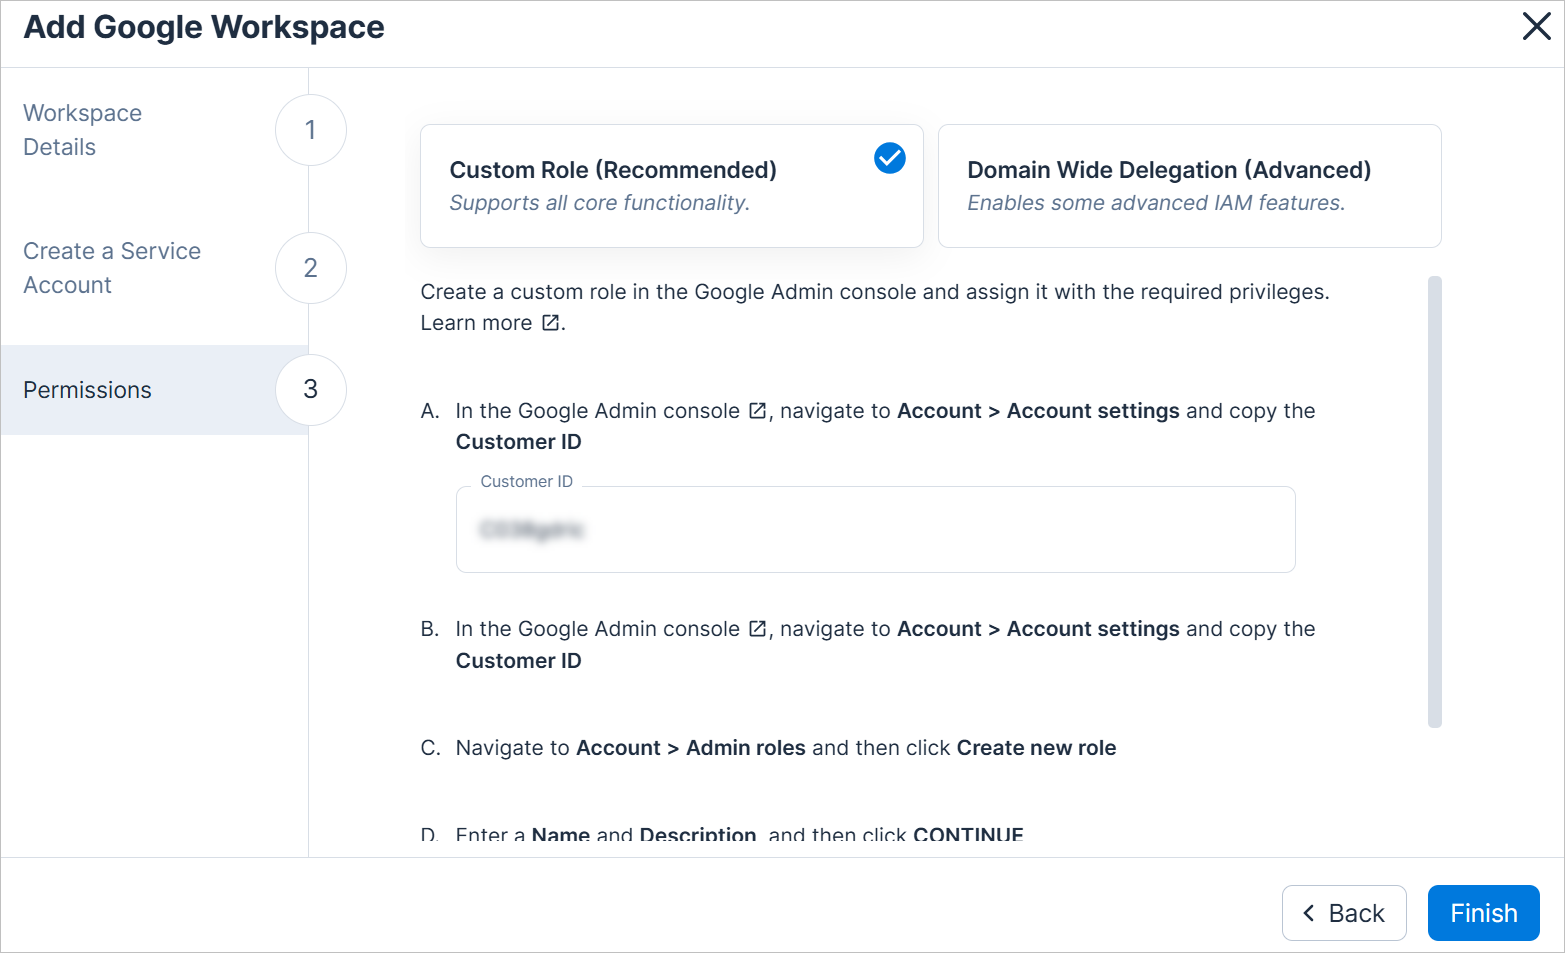
Google Workspace: オンボーディングフローの改善
Google Workspace のオンボーディングプロセスが改善され、ワークフローが簡素化かつ効率化されました。
-
以下の 2 つのオプションのいずれかを使用して、組織のニーズに最も適した方法で Tenable のアクセス許可を付与します。
- カスタムロール (基本) 新しいオプション。クラウドサイバーエクスポージャー 内のすべてのコア機能がサポートされていますが、必要なアクセス許可ははるかに少なくなります。ほとんどの組織に推奨されます。
- ドメイン全体の委任 (アドバンス) 高度な IAM 機能を必要とする組織に適しています。
- 簡単に実行できるスクリプト (gcloud CLI - Cloud Shell) を介して Tenable 用のサービスアカウントを作成するオプションが追加されました。
- エラー処理とトラブルシューティングが改善されました。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: パスに基づいた CI/CD パイプラインの検出の除外
クラウドサイバーエクスポージャー では、GitLab と GitHub CI/CD スキャンの設定用に exclude-paths パラメーターが導入され、スキャンから特定のファイルまたはディレクトリを除外できるようになりました。この機能強化により、ユーザーが除外することを選択した既知のファイルやディレクトリが検出されなくなります。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: Cloudsmith コンテナレジストリ組織のサポート
クラウドサイバーエクスポージャー では、Cloudsmith コンテナレジストリに保存されたコンテナイメージのスキャンをサポートするようになりました。Cloudsmith は、ネイティブクラウドプロバイダー環境の外部で動作する、ベンダーホスト型のレジストリです。この機能強化により、Tenable のレジストリスキャン機能が拡張され、より広範囲のアーティファクトソースを可視化できます。
Cloudsmith でイメージのスキャンを開始するには、Cloudsmith レジストリ統合ワークフローを使用して、レジストリを含む組織にオンボーディングします。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: 検出結果をトリガーするための設定可能なサポート終了 (EOL) の日数しきい値
クラウドサイバーエクスポージャー では、仮想マシン、仮想マシンイメージ、コンテナイメージに対するオペレーティングシステム (OS) のサービス終了 (EOL) 検出結果のしきい値の設定をサポートするようになりました。この機能強化により、ユーザーは EOL に近いリソースまたは EOL のリソースをプロアクティブに特定できるため、可視性の向上とリスク管理の強化が可能になります。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: コンテナイメージ CI/CD のスキャンの結果のエクスポートの拡張
[コンテナイメージ CI/CD のスキャン] ページで結果を無制限にエクスポートすることができるようになり、以前の 10,000 件という制限がなくなりました。この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
ワークロード保護: CVSS v4 優先による CVSS スコアリングのサポートの強化
1 つの脆弱性に対して複数の CVSS バージョンが利用可能な場合は CVSS v4 が優先されて、最新の正確な深刻度評価が行われるようにします。
IAM: Microsoft Entra ID PIM グループ資格の新規サポートおよび拡張サポート
クラウドサイバーエクスポージャー では、Microsoft Entra ID 統合を拡張し、Microsoft Entra ID PIM (特権アイデンティティ管理) の対象となるグループメンバーシップをプラットフォームに取り込むことで、グループベースのアクセスの可視性を向上させました。
必要なアクセス許可
Admin consent が、この機能を有効にするには必要です。管理者の同意を付与するには、Microsoft Azure ポータルに移動し、[ホーム] > [Enterprise アプリケーション] > [Tenable アプリケーション] > [セキュリティ] > [アクセス許可] > [Tenable アプリケーションに管理者の同意を付与] に進みます。
必要なアクセス許可は次のとおりです。
PrivilegedAssignmentSchedule.Read.AzureADGroup
PrivilegedEligibilitySchedule.Read.AzureADGroup
RoleManagementPolicy.Read.AzureADGroup
新機能
- インベントリビューの機能強化
- 新しい [PIM 利用資格のあるグループメンバーシップ] 列が [ユーザー] と [グループ] の Entra ID リソーステーブルに追加され、Microsoft Entra ID PIM 利用資格がダイレクトグループメンバーシップとともに表示されるようになりました。
- [グループ] テーブルには新しい [PIM 利用資格のあるメンバー] 列が追加され、PIM 経由でグループメンバーシップの対象となるユーザーが可視化されます。
- ユーザーとグループプロファイル: プロファイルに対象となるグループメンバーシップが表示されるようになり、ユーザーとグループの両方のアクセスの可能性がより明確にわかるようになりました。
- アクセスグラフ: グループメンバーシップのアクセスグラフで、各グループのダイレクトメンバーと PIM 資格のあるユーザーの両方が視覚化されるようになり、潜在的なグループアクセスをより正確かつ完全に把握できるようになりました。
- 新しいリソースタイプ: 新しいリソースタイプ - [PIM グループ利用資格] (Entra ID の下) が追加されました。
- 最小限の権限の推奨事項とアクセス許可のレポート: PIM グループ利用資格が、Azure の過剰な特権を持つ検出結果とアクセス許可のレポートの最小権限の推奨事項に組み込まれました。これにより、潜在的なアクセスリスクをより完全に把握できるようになりました。
この更新により、ユーザーアクセスがより包括的かつ正確に把握できるようになり、組織の情報に基づく意思決定や、アクセスガバナンスの強化に役立ちます。
IAM: 未使用のアクセス許可セットの検出ロジックの改良
クラウドサイバーエクスポージャー に学習期間が導入され、未使用のアクセス許可セットポリシーの精度が向上しました。
新機能
アクセス許可セットが、IAM 設定で設定された学習期間を経過し、その中のすべてのロールが 30 日間の日次評価期間を通して非アクティブのままだった場合、そのアクセス許可セットは未使用とみなされます。または、アクセス許可セットが少なくとも学習期間にわたって存在し、30 日間連続してロールが含まれていない場合も、未使用として分類されます。
想定される動作
- この新しいロジックを満たさない検出結果は、誤検出としてクローズされます。
- この変更により、ノイズが減少し、検出結果が実際の未使用アクセスをより正確に反映するものになります。
この機能強化は、非アクティブな AWS グループに対する Tenable のアプローチに沿ったもので、アクセス許可セットの最適化とリスク低減に関してさらに多くの情報に基づく意思決定をサポートします。
IAM: Azure カスタムポリシー - Azure 環境でのアクティビティのモニタリング
新しい Azure カスタムポリシーテンプレート (アクティビティのモニタリング) を使用して、Azure アクティビティをモニタリングできるようになりました。たとえば、このテンプレートを使用して、機密性の高い操作や予期しない使用パターンの検出など、環境内のアイデンティティによって実行されるアクションを追跡できます。このポリシーは、Azure からの管理書き込みログのみに依存して可視性を提供し、クラウドプロバイダー全体で一貫したアクティビティのモニタリングを保証します。
- これらのアイデンティティのアクティビティをすべてモニタリングする
IAM: Entra ID アプリケーション用 Microsoft Graph アクセス許可の可視性の強化
クラウドサイバーエクスポージャー では、[委任されたアクセス許可] を含む Microsoft Graph のアクセス許可のより包括的なビューを提供することで、Microsoft Entra ID アプリケーションへのサポートを拡張しました。
新機能
- 専用アクセス許可プロファイル: 各 Entra ID アプリケーション用の専用プロファイルで詳細な Microsoft Graph のアクセス許可を表示します。
- インベントリの機能強化
-
以下の新しい列 (デフォルトでは非表示) を追加しました。
- Microsoft Graph のアクセス許可 – 直接的なアクセス許可の表示
- Microsoft Graph の委任されたアクセス許可 - 委任されたアクセス許可の表示
-
以下の新しい列 (デフォルトでは非表示) を追加しました。
- タブのアップデート
-
新しい列を追加しました。
- タイプ (委任、アプリケーション)
- 付与元 (管理者の同意、ユーザーの同意)
- 付与者 (管理者、ユーザーのリスト)
-
新しい列を追加しました。
- UI の改善: すべてのアプリケーションタイプでサイドビューサポートの有効化
API Support
Microsoft Graph のアクセス許可に対する完全なサポート (委任されたアクセス許可を含む)。現在は API 経由で利用可能。
161 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタ API サーバー監査ログが有効になっていない |
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタ API サーバーの maximumFileSizeMegabytes 引数が 100 に設定されていない |
| AWS | ネットワーク | RDS インスタンスが VPC に関連付けられていない |
カスタムポリシーの検出結果の分割
リソースごとに検出結果を作成することで、クラウドサイバーエクスポージャー で次のことが可能になります。
- 特定の違反を識別し、問題をより簡単に修正できます。
- それぞれ影響を受けるリソースに関して、サードパーティツールに詳細な通知を送信できます。
以下のカスタムポリシーテンプレートが更新され、影響を受けるすべてのリソースまたはプリンシパルを単一の検出結果に集約するのではなく、リソースまたはプリンシパルごとに個別の検出結果を作成できるようになりました。
| プラットフォーム | ポリシー名 |
|---|---|
| AWS、Azure、GCP | リソースは、これらの IPv4 アドレス範囲からこれらのポートへのインバウンドインターネット接続を許可すべきではない |
| AWS、Azure、GCP | これらのリソースはコードとして管理される必要がある |
| AWS | これらの暗号化されたリソースをこれらのキーを使用して暗号化する必要がある |
| AWS | これらのセキュリティグループは、これらの IPv4 アドレス範囲からこれらのポートへのインバウンドのインターネットアクセスのみを許可する必要がある |
| AWS | これらのセキュリティグループは、これらの IPv4 アドレス範囲からこれらのポートへのインバウンドのインターネットアクセスを許可すべきではない |
ポリシー名の更新
以下のポリシー名が更新され、わかりやすさと一貫性が向上しました。
| プラットフォーム | 以前のポリシー名 | 更新後のポリシー名 |
|---|---|---|
| AWS | Athena ワークグループのログが有効になっていない | Athena ワークグループは CloudWatch にログを公開していない |
| AWS | CloudTrail ログが CloudWatch で設定されていない | CloudTrail ログが CloudWatch にログを公開していない |
2025 年 4 月 6 日 (リリース 1.160)
新機能
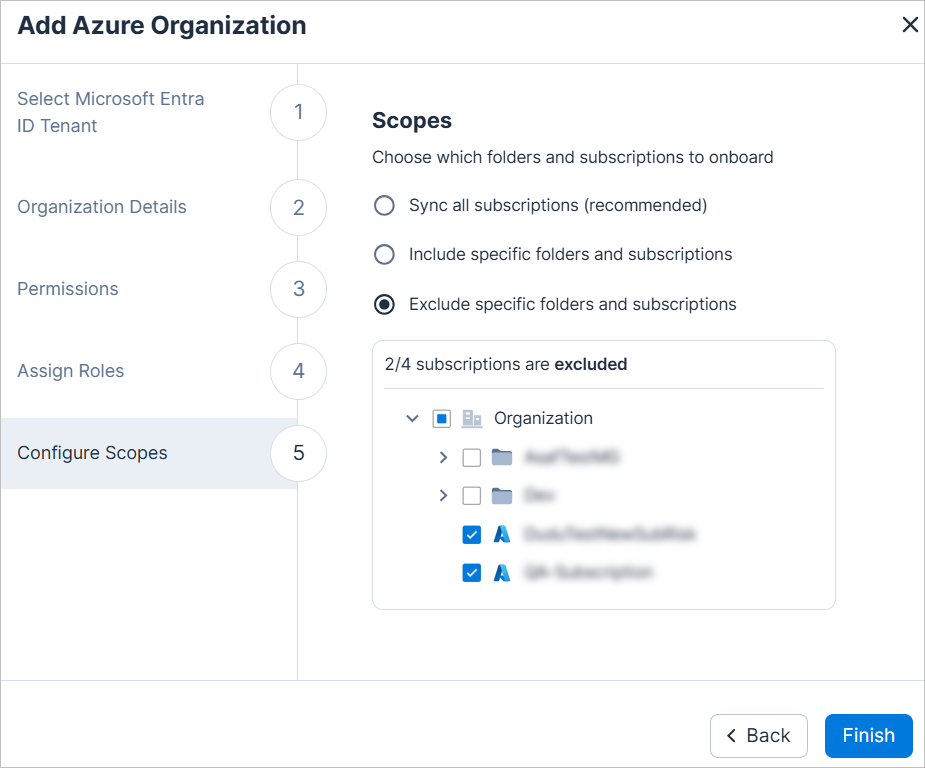
クラウド/コードのオンボーディング: 環境のサブセットを含める
クラウドまたはコードの組織をコンソールから Tenable にオンボーディングする際、環境のサブセットを含めることができるようになりました。たとえば、Azure 組織をオンボーディングする場合、特定のフォルダーとサブスクリプションのみを含めるように選択できます。原則として、Tenable ではオンボーディング時にすべての組織アカウントを含めることを推奨しています。
-
新しいコンソールオプション
- すべてのアカウントを同期する1 (推奨)
- 特定のフォルダーとアカウントを含める1 2
- 特定のフォルダーとアカウントを除外する1
-
サポートされる統合
- クラウド組織: AWS、Azure、GCP、OCI2
- コードリポジトリ: Azure DevOps 組織、Bitbucket ワークスペース、GitHub 組織、GitLab グループ
1 用語は統合によって異なります。例: AWS = アカウント、GCP = プロジェクトなど
2 [特定のフォルダーとプロジェクトを含める] オプションは、OCI では使用できません。
検出結果: API 経由での検出結果関連リソースの取得
検出結果 API を介して、検出結果の関連リソースを直接取得できるようになりました。RelatedResources フィールドを使用して、検出結果に関連するすべての集約されたリソースを識別します。
たとえば、共有された起動テンプレートによって複数の EC2 インスタンスがパブリックにアクセス可能な場合、起動テンプレートに対して単一の検出結果が作成されます。RelatedResources フィールドを使用して、この検出結果の影響を受けるすべての EC2 インスタンスを取得します。
詳細については、集約された検出結果の関連リソースの表示を参照してください。
AWS ポリシーの更新: RDS インスタンスのマイナーバージョン自動アップグレードが有効になっていない
RDS クラスタのマイナーバージョン自動アップグレードが有効になっていないポリシーの導入に伴い、既存の RDS インスタンスのマイナーバージョン自動アップグレードが有効になっていないポリシーが更新されました。新しいポリシーはクラスタレベルで適用されるため、検出結果に複数のインスタンスが含まれる場合があります。
「RDS インスタンスのマイナーバージョン自動アップグレードが有効になっていない」 ポリシーへの更新内容
- クラスタの一部であるインスタンスに対して検出結果が作成されなくなりました。代わりに、クラスタレベルで報告されます。
- クラスタ内にあるインスタンスの既存の検出結果は誤検出としてクローズされました。
AWS ポリシーの更新: 異常検出ポリシーに対する誤検出の低減
検出を減らすために、以下の AWS 異常検出ポリシーのポリシーロジックが強化されました。結果として、以前にオープンされた一部の検出結果は、サブステータスで「誤検出」となって自動的にクローズされている可能性があります。
- 異常なデータアクセス
- 異常なネットワークアクセス管理
- 異常なアクセス許可管理
- 異常な権限昇格
- 異常な偵察
160 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタの ServiceAccount アドミッション制御プラグインが有効になっていない |
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタ NamespaceLifecycle アドミッション制御プラグインが有効になっていない |
| AWS | データ | RDS クラスタのマイナーバージョン自動アップグレードが有効になっていない |
| OCI | IAM | 管理者ユーザーに API キーが付与されている |
160 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | DocumentDB クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | Neptune クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | RDS クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | RDS インスタンスのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | Redshift クラスタのバックアップ保持期間が最小要件を満たしていない |
データ保護: DOCX ファイルのスキャンのサポート
クラウドサイバーエクスポージャー では、docx ファイルの機密データがスキャンされるようになりました。これにより、ご使用の環境全体に保存されているドキュメント内の機密データを検出できます。
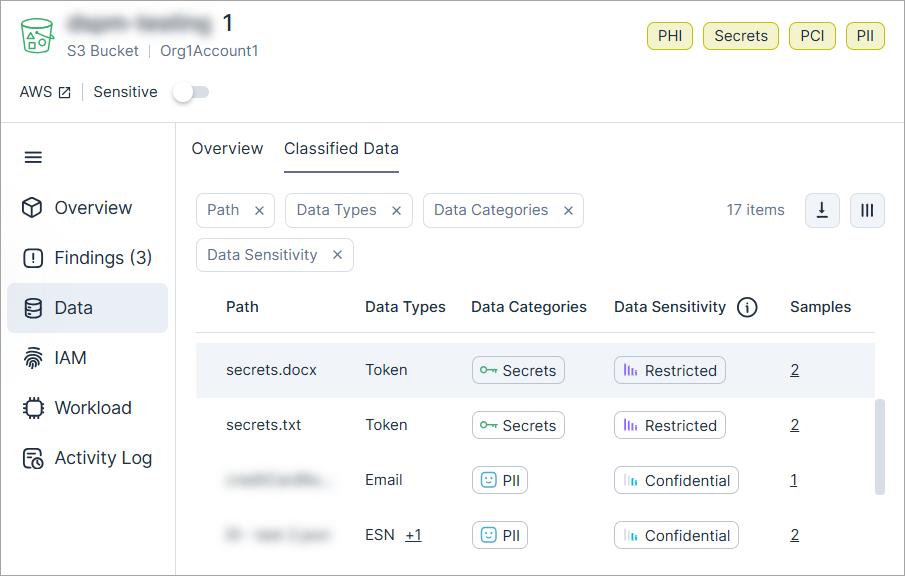
スキャン対象のファイルタイプの完全なリストについては、こちらのドキュメントを参照してください。
ワークロード保護: GITHUB_STEP_SUMMARY の GitHub Actions パラメーターの追加
Tenable では、GitHub Actions CI/CD スキャンパラメーターに summary パラメーターが導入され、ユーザーが GITHUB_STEP_SUMMARY 出力を制御できるようになりました。このパラメーターは、パイプラインステップ実行の終了時にサマリー出力を有効にするかスキップするかを指定するもので、ワークフローレポートの柔軟性を高めます。
詳細については、コンテナイメージ CI/CD のスキャンを参照してください。
ワークロード保護: Azure DM-Crypt ディスク暗号化による VM のスキャン
Tenable は、DM-Crypt (Ubuntu でのみサポートされている) ディスク暗号化を使用する、Linux ベースの Azure 暗号化リソースのスキャンをサポートします。
Azure Linux ベースのディスク暗号化サポートの詳細については、こちらのドキュメントを参照してください。
IAM: Microsoft Entra ID アプリケーションのサードパーティサポートの強化
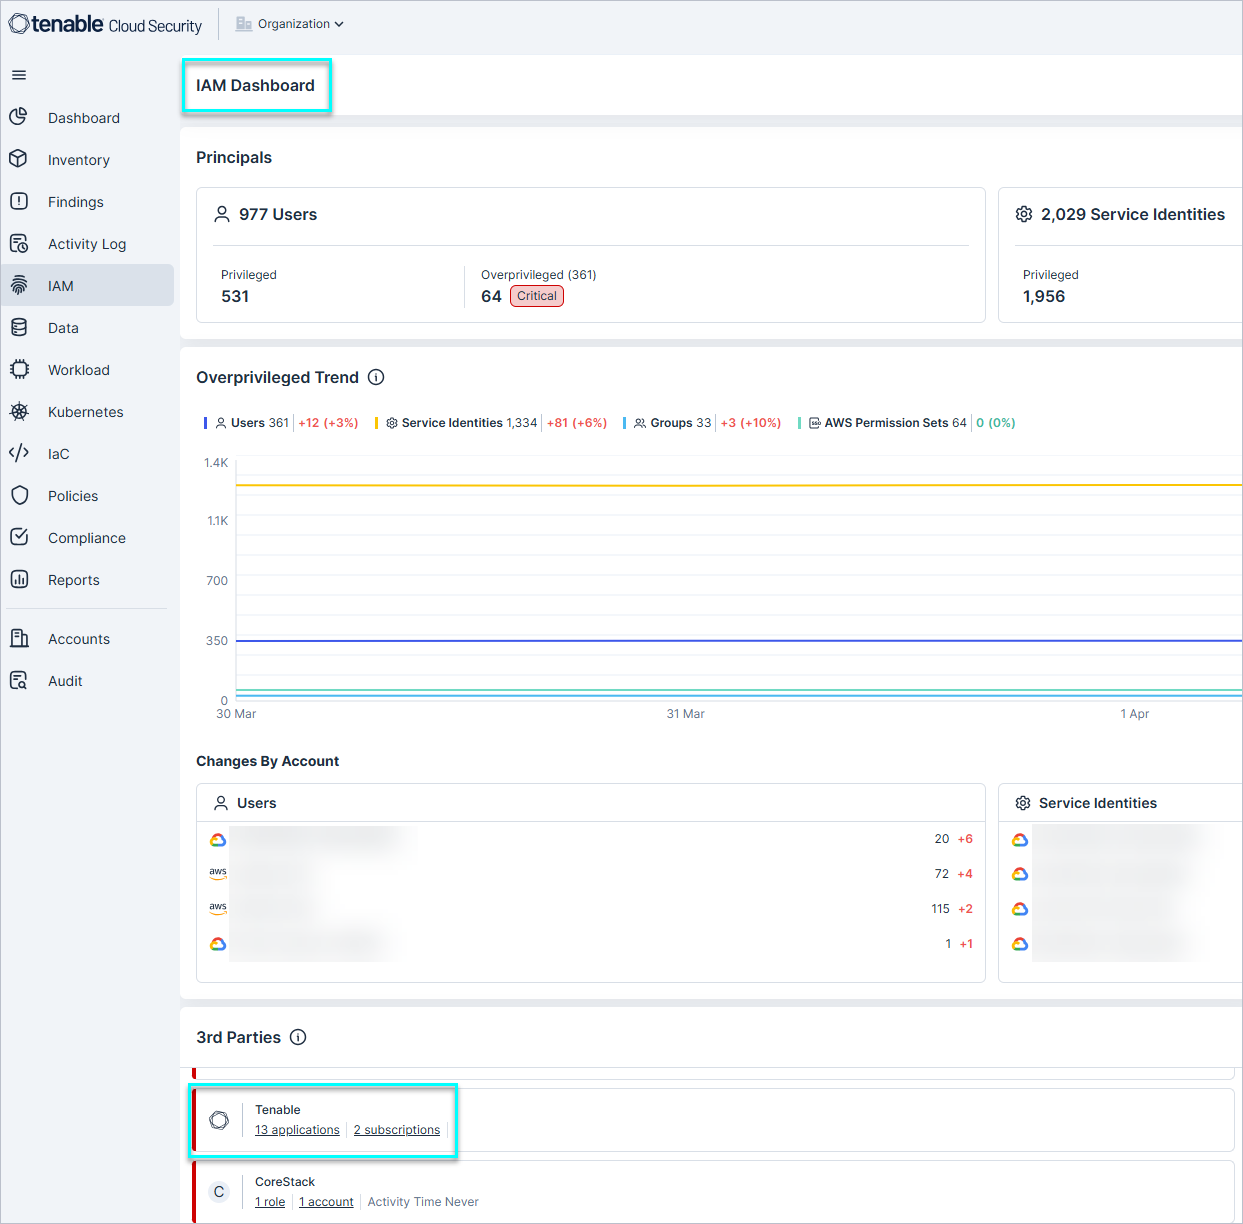
Tenable は、350 を超えるアプリケーションのサポートに伴い、Microsoft Entra ID サードパーティアプリケーションのマッピングを強化しました。この拡張された機能強化を、IAM ダッシュボードから利用できるようになりました。これにより、クラウドコンポーネントごとにベンダーをクリックし、関連するベンダーでフィルタリングされた [アイデンティティインテリジェンス] ページに直接移動できます。
さらに、Microsoft Entra ID アプリケーションインベントリでは、各アプリケーションの [ベンダー] フィールドが提供されるようになり、環境内のサードパーティアプリケーションの可視性が向上し、管理が改善されます。
詳細については、こちらのドキュメントを参照してください。
CIEM ライセンスアップグレード: 新しいポリシーのライセンスへの追加
以下のポリシーも CIEM ライセンスの一部として含まれるようになりました。既存の CIEM のお客様の場合、新しい検出結果の作成による予期しない変更を最小限に抑えるために、これらのポリシーはデフォルトで無効になります。ポリシーを有効にする方法については、こちらを参照してください。
| クラウド | カテゴリ | ポリシー名 |
|---|---|---|
| AWS / コード |
データ |
|
| AWS / コード |
シークレット |
|
| Azure | データ |
|
| Azure | シークレット |
|
| Azure / コード |
データ |
|
| Azure / コード |
シークレット |
|
| tags | ||
| GCP | IAM |
|
| GCP / コード |
IAM |
|
| GCP | シークレット |
|
| GCP / コード |
シークレット |
|
| Microsoft Entra ID | IAM |
|
| OCI | データ |
|
| OCI | IAM |
|
| OCI / コード |
IAM |
|