コンプライアンスの仕組み
Tenable One Cloud Exposure は、堅牢な評価プロセスを通じて、クラウド環境のさまざまなコンプライアンス基準への準拠状況を監視するのに役立ちます。これらの評価の仕組みを理解することが、コンプライアンス態勢を効果的に管理する上で重要です。
これは、コンプライアンス評価の仕組みの概要です。コンプライアンスの監視に関するメソッドガイドについては、 コンプライアンス参照してください。
ベンチマークガイドラインとポリシーマッピング
クラウドサイバーエクスポージャー におけるコンプライアンスは、CIS、AWS ウェルアーキテクチャード、GDPR 規格一覧のさまざまな標準から、業界で認められたベンチマークガイドラインに基づいています。これらのベンチマークは、セキュリティ設定とベストプラクティスを定義します。 Tenable その後、これらのガイドラインを特定の クラウドポリシーに変換します。各ポリシーは詳細なチェックとして機能し、特定のベンチマークに対してクラウドリソースを評価します。
CIS ベンチマーク
CIS ベンチマークは、企業のコンプライアンス態勢を測定する上で最適な開始点になります。クラウドサイバーエクスポージャー で標準装備のこれらのスコアを使用して、クラウドプロジェクトやアカウントのコンプライアンススコアを比較したり、全体的なコンプライアンスポリシーと統合したりできます。
Tenable は設定を希望の設定に適合させることに重点を置き、強力なセキュリティのベースラインを提供します。CIS の推奨事項に、直接優先順位付けをするための深刻度が割り当てられていることはありませんが、CIS はベンチマークを以下のレベルに分割することで優先順位付けを容易にします。
- レベル 1 は重要な推奨事項をカバーします
- レベル 2 (および場合により 3) は、より厳格なセキュリティ設定に対応しています。
手動と自動化された推奨事項
CIS ベンチマークの推奨には、CIS ベンチマークの推奨が自動チェックで環境状態を評価できるか、または手動の調査が必要かどうかを表す評価ステータスが含まれています。それぞれの推奨事項について、CIS ベンチマークは手動または自動としてラベル付けします。
- マニュアル. 環境の設定状態が想定どおりであるかどうかを判断するために、手動の手順が必要です。合否の評価結果を自動的に達成することはできません。 クラウドサイバーエクスポージャー は通常、技術的な複雑性からマニュアルの推奨事項に対応できませんが、特定の場合には部分的に対応する場合があります。
- を自動化しました。構成評価ツールを使って、環境状態を推奨状態に照らして自動的に評価できます。自動的に合否の評価結果を得ることができます。
詳細については、 CIS のウェブサイト を参照してください。
コンプライアンススコアを理解する
コンプライアンススコアは、ポリシーベンチマークに合格したリソースの割合を表します。
- 総合的な標準スコア: 全体的な標準のパーセンテージは、関連するすべての個別の要件のパーセンテージを平均して計算されます。
- 高レベルの要件スコア: 同様に、高レベルの要件 (複数の個別の要件をグループ化したもの) についても、割合はその特定の高レベルの要件の下のすべての個別の要件の割合を平均することで計算されます。
- 個別の要件スコア: 個別の要件の割合は、要件に関連するすべてのポリシーの割合を平均して計算されます。
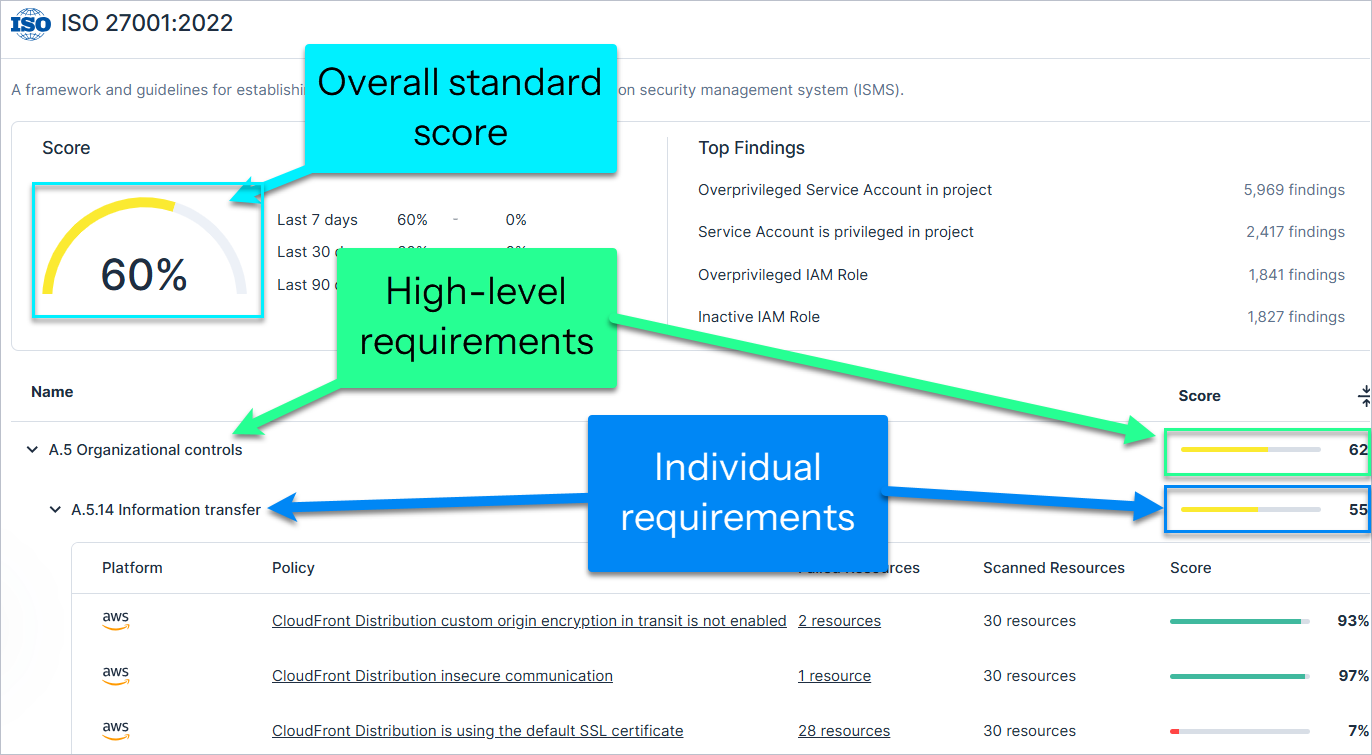
スコアが 100% の場合、以下を表します。
- すべてのリソースが要件に合格しました (0 失敗)。
- リソースがスキャンされませんでした。
以下の状況では、コンプライアンススコアに個別の要件は考慮されません。
-
ポリシーが 標準を有効または無効にする
いる場合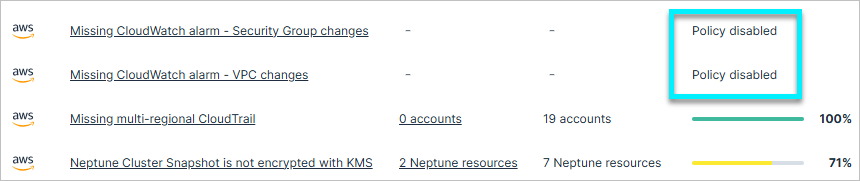
-
個別の要件
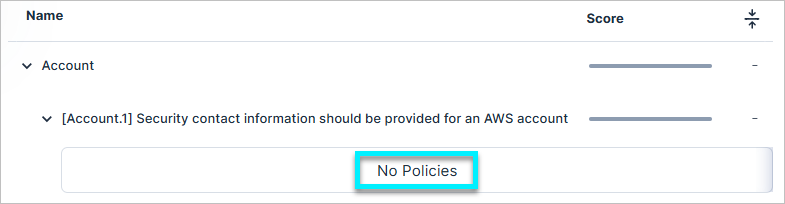
にマッピングされたポリシーがない場合
例: コンプライアンススコアの計算
次の例は、さまざまな詳細レベルでの単純な平均に基づいて、コンプライアンススコアがどのように計算されるかを示しています。
-
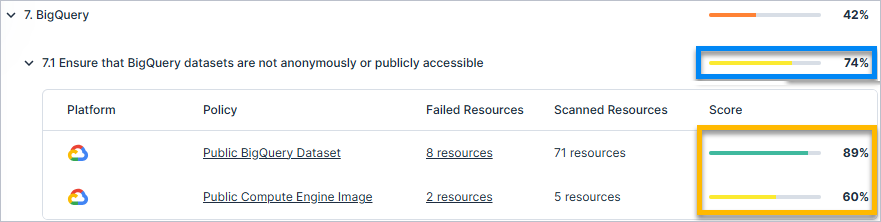
個別の要件スコアの計算個別の要件スコアは、それに関連するすべてのポリシーの割合を平均することで決定されます。
-
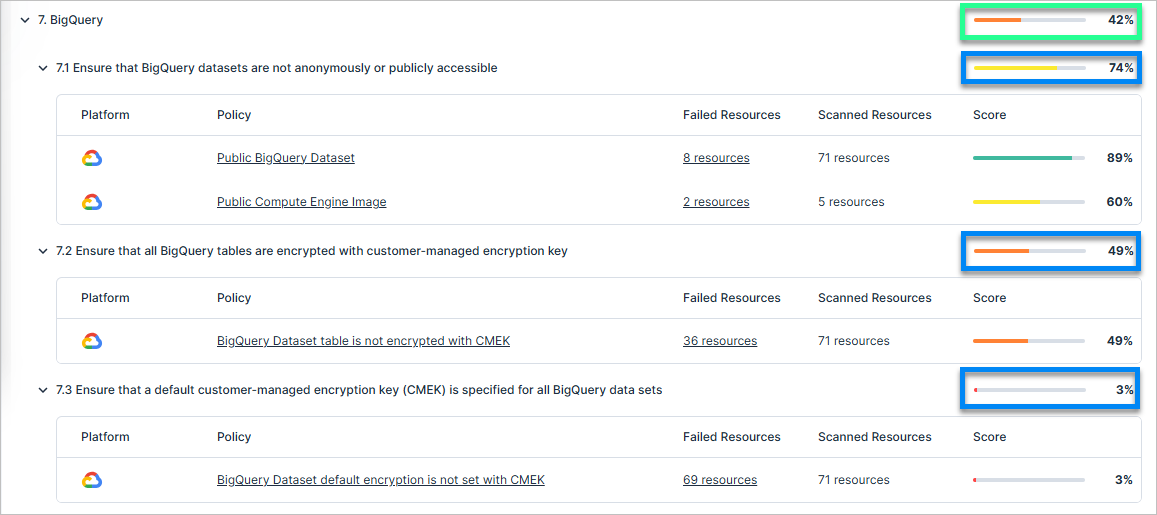
例: 7.1 BigQuery データセットが匿名または一般公開されないようにします
ポリシー名 スコア パブリック BigQuery データセット 89% パブリック Compute Engine イメージ 60% - 個別の要件の計算:
(89% + 60%) / 2 = 149% / 2 = 74.5% 74%
-
-
高レベル要件スコアの計算。高レベルの要件のスコアは、その下にあるすべての個別の要件のスコアを平均して計算されます。
-
例: 7. BigQuery (高レベル要件)
個別の要件 スコア 7.1 (匿名でない BigQuery データセット) 74% 7.2 (CMK で暗号化された BigQuery テーブル) 49% 7.3 (BigQuery データセットに対してデフォルトの CMK を指定) 3% - 高レベル要件の計算:
(74% + 49% + 3%) / 3 = 126% / 3 = 42%
-
-
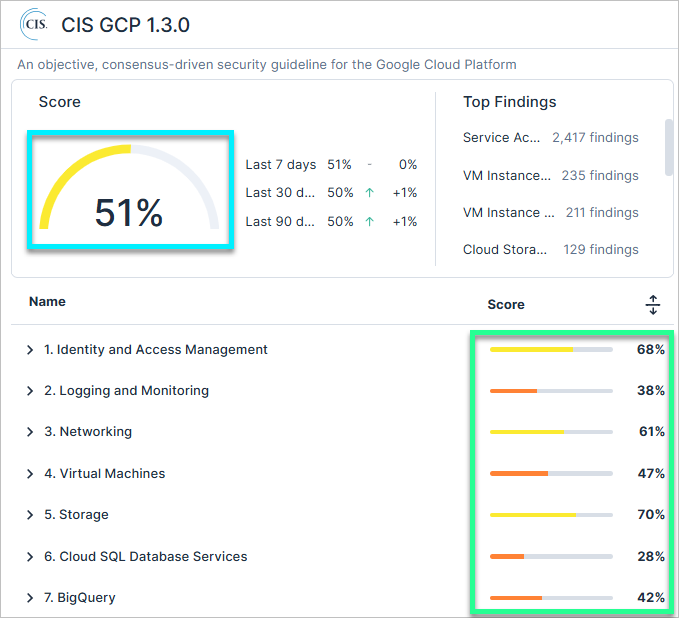
全体的な標準スコア計算。総合的な標準スコアは、コンプライアンス基準全体の個別の要件スコアの平均です。
-
例: CIS GCP 1.3.0 規格
重要度高の要件 スコア IDおよびアクセス管理 (アイデンティティアクセス管理) 68% ログとモニタリング 38% ネットワーキング 61% 仮想マシン 47% ストレージ 70% クラウド SQL データベースサービス 28% BigQuery 42% - 総合的な標準の計算:
(68% + 38% + 61% + 47% + 70% + 28% + 42%) / 7 = 354 / 7 = 51%
-