コンプライアンス
これは、コンプライアンスを監視するためのハウツーガイドです。概念の概要については、「 コンプライアンスの仕組み」を参照してください。
このセクションでは、 Tenable One Cloud Exposure内のさまざまなコンプライアンス基準に対するクラウド環境の準拠状況をモニタリングおよび管理する実践的な手順について説明します。組み込みのコンプライアンス基準やカスタムのコンプライアンス基準を表示、整理、操作してコンプライアンス態勢を効果的に管理し、監査用の証拠を取得する方法を学習します。
コンプライアンス基準を表示する
環境内のすべてのコンプライアンス標準を確認し、以下を実行できます。
- 有効になっている標準を特定し、無関係な標準を 標準を有効または無効にする する。
- 各標準について、高レベルのコンプライアンススコアが表示されます。
- ドリルダウンして、特定の標準に関する詳細情報を表示します。
- 特定の標準の標準をエクスポートするする
アカウントのコンプライアンスをモニタリングする方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- [Organization] (組織) ドロップダウンで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- クリックすると、[組み込み] または [カスタム] のいずれかの標準が表示されます。
- 表示するデータの範囲を絞り込むには、[名前] や [ステータス] でテーブルを絞り込みます。
-
この表から、次の操作を行うことができます。
- コンプライアンス標準のステータスと総合的なスコアを表示します。テーブルに表示されるデータの詳細については、 コンプライアンステーブルデータ を参照してください。
- 標準の標準の複製、標準を有効または無効にする、標準をエクスポートする
- 標準をクリックすると 標準での結果を表示する。
標準での結果を表示する
すべての標準について、マッピングされたポリシー、スキャンされたリソースの合計数の内訳、およびベンチマークに合格したリソースの割合を表示できます。
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- [Organization] (組織) ドロップダウンで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- クリックすると、[組み込み] または [カスタム] のいずれかの標準が表示されます。
-
標準をクリックすると、その結果を含むスライド式パネルが開きます。
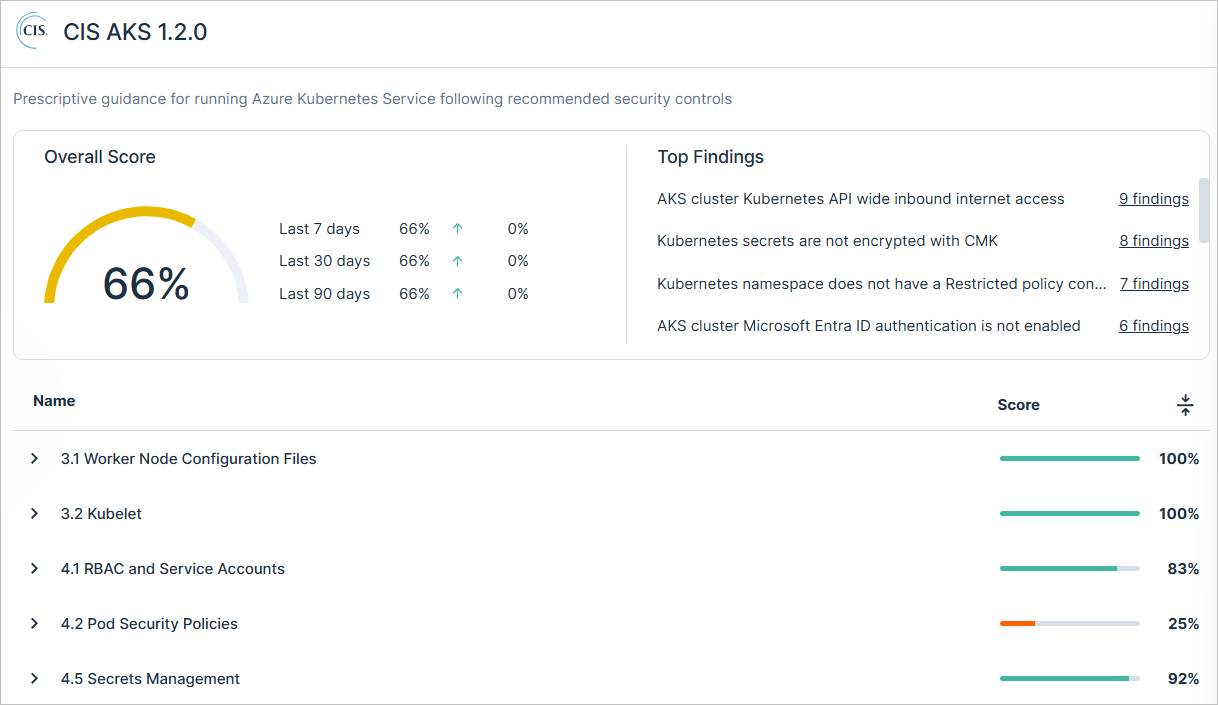
- [概要] タブを開き、以下を表示します。
- 標準の 総合スコア (過去 7 日間、30 日間、90 日間)
- 上位の検出結果。標準のうち最も多くの検出結果をトリガーしたポリシー 10 個。
-
標準の要件のリスト。スライドに表示されるデータの詳細については、「 スライド式パネルのデータ を参照してください。セクションをクリックすると、要件に対応するポリシーが表示されます。
- ポリシーをクリックすると [Policies] (ポリシー) ページが表示され、ポリシーに関する詳細の確認、ポリシーの有効化と無効化、ポリシーからリソースを除外することができます。
- [不合格のリソース] 列のエントリをクリックすると、リソースのリストが表示されます。
- [評価] タブを開くと、合格した評価と除外された評価など、このビューのスコアの背後にあるすべてのポリシー評価が表示されます。「 コンプライアンス評価を表示するを参照してください。
- [
 展開] をクリックすると、標準に対応するすべてのポリシーが表示されます。
- クラウドの検出結果からコンプライアンス情報を表示することもできます。
- 特定の検出結果に対応するすべての標準を表示します。
- 検出結果の表を特定の標準でフィルタリングし、その標準に関連するすべての課題を特定して分離します。
コンプライアンス評価を表示する
評価とは、ある時点で 1 つのリソースに対して評価された 1 つのポリシーの記録です。 クラウドサイバーエクスポージャー は、リソースが合格、不合格、除外されたかどうかに関係なく、すべての評価を保持するため、検出結果がないからコントロールを推測するのではなく、コントロールが評価されたことを示すタイムスタンプ付きの証明を生成できます。
[Assessments] タブを使用して以下を行います。
- リソースレベルおよびセクションレベルのデータを可視化し、それに基づいて行動します。
- 監査人または調達レビュー担当者に、合格した統制の日付入りの記録を手渡します。
- 各ポリシーを開かずに、失敗したセクションの背後にあるリソースを見つけます。
- 想定されるリソースに除外が適用されていることを確認します。
標準のコンプライアンス評価を表示する方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- [Organization] (組織) ドロップダウンで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- クリックすると、[組み込み] または [カスタム] のいずれかの標準が表示されます。
- 基準をクリックし、[評価] タブを選択します。表に、標準に関するすべての評価が表示されます。
- (オプション)[エクスポート] をクリックして、以前のすべての評価の CSV をエクスポートし、コンプライアンス監査の証明を生成します。
評価データをスケジュールに従って提供したり、外部のステークホルダーに渡したりするには、コンプライアンス評価 レポートを作成します。
標準を有効または無効にする
組み込みのコンプライアンス標準を有効または無効にできます。標準を無効にすると、クラウドサイバーエクスポージャー コンソール全体の関連する場所からその標準が削除されます。たとえば、[Dashboard Compliance] (ダッシュボードのコンプライアンス) ウィジェット、レポート、関連するフィルターから削除されます。カスタム標準は無効にできません。標準を無効にするには、組織の範囲に対するアクセス許可があり、それを選択する必要があります。
標準を有効または無効にする方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- クリックすると、[Built-in standards] (ビルトイン 標準) が表示されます。
- 関連する標準の横にある三点リーダーをクリックし、[Enable] または [Disable] のいずれかをクリックします。
標準をエクスポートする
標準のデータをエクスポートすると、標準にマッピングされたすべてのポリシーの詳細、ポリシーによって評価されたリソースの総数の内訳、ポリシーベンチマークに合格または不合格になったリソースの割合 (深刻度別にグループ化) が記載された CSV または PDF サマリーレポートが生成されます。[Report] (レポート) ページで、コンプライアンス標準に関するスケジュールされたレポートを生成することもできます。
- CSV。編集可能な作業ドキュメントとして使用したり、他のユーザーとの共同作業やフィードバックを受け取ったりするのに適しています。
- PDFです。データを可視化して、経営幹部やその他の関連するステークホルダーと共有するのに最適です。
エクスポートされた標準には、ポリシーとリソース数がまとめられます。合格したものも含めて、すべての個別の評価の行レベルのレコードについては、 レポートの作成 。
標準をエクスポートする方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- [Organization] (組織) ドロップダウンで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- クリックすると、[組み込み] または [カスタム] のいずれかの標準が表示されます。
- テーブル内の関連する標準の横にある三点リーダーをクリックし、[エクスポート] をクリックして CSV または PDF を選択します。
コンプライアンス態勢の改善
関連する検出結果を修正してコンプライアンス態勢を改善します。
- コンプライアンス基準を表示する 、コンプライアンスチェックで不合格となったリソースを特定します。
-
不合格のリソースについて開かれた検出結果を特定します。コンプライアンス標準のビューから、次のいずれかを実行します。
- ポリシーをクリックします。
- ポリシーのページで、[検出結果] リンクをクリックします。
- 不合格のリソースをクリックします。
- 特定のリソースを検索または選択します。
- リソースページで [Findings] (検出結果 ) タブをクリックし、次に関連する検出結果をクリックします。
- ポリシーをクリックします。
-
検出結果を修正します:
- 関連する検出結果を開きます。
- [修正] タブをクリックします。
- 検出結果を手動または自動で修正します。詳細については クラウドの検出結果 。
カスタム標準の追加
規格一覧を使用するだけでなく、独自の標準を作成して、組織の目標に沿った特定のポリシーセットへの準拠状況をモニタリングできます。これらの標準は、セクションとサブセクションの複数のレイヤーを含む階層型にし、それぞれを特定のポリシーにマッピングする (対応させる) ことができます。たとえば、次のような特定のカスタムポリシーを強制する標準を作成できます。
- 組織固有のコンプライアンスルールをモニタリングする。
- 特定の課題セットに対処する組織のプロジェクトを追跡する。
カスタム標準を追加する方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- 左側の [Organization] (組織) ツリーで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
-
次のいずれかを選択します。
- 既存の標準をベースラインとして使用する: 標準の複製。
- ゼロから始める:
- [カスタム] タブをクリックします。
- [Add Custom Compliance] ボタンをクリックします。
- [編集] をクリックし、標準の [名前] と [説明] (オプション) を入力します。
-
最上位のセクションを追加する場合
- [セクションの追加] をクリックします。
- セクションの [名前] と [説明] (オプション) を入力し、[追加] をクリックします。
- 追加するセクションごとにこの手順を繰り返します。
-
ポリシーをセクションに追加する場合
- セクションにカーソルを合わせてプラス [+] アイコンをクリックし、[ポリシーの追加] をクリックします。
- セクションにマッピングする個別のポリシーを 1 つ以上選択します。ポリシーは、プラットフォーム、ポリシー (名)、カテゴリ、深刻度でフィルタリングできます。
- [追加] をクリックします。
-
サブセクションを追加します:
- サブセクションを追加するセクションにカーソルを合わせ、プラス [+] アイコンをクリックして、[セクションを追加] をクリックします。
- セクションの [名前] と [説明] (オプション) を入力し、[追加] をクリックします。
- セクションやサブセクションを編集するには、編集アイコン
 をクリックします。
- セクションやサブセクションを削除するには、[削除] アイコン
 をクリックします。
- ポリシーを別のセクションやサブセクションに移動させるには、ポリシーを選択してページの下部にある [移動] をクリックします。
- 完了したら、[作成] をクリックします。
標準の複製
任意の標準 (組み込みまたはカスタム) を複製して、独自の標準を作成するためのベースラインとして使用できます。
標準を複製する方法
- クラウドサイバーエクスポージャーコンソールで、[コンプライアンス>レポート] をクリックします。
- 左側の [Organization] (組織) ツリーで アカウント階層とフォルダー を選択して、クラウドアカウントの特定のサブセットのコンプライアンスポリシーを表示および管理します。デフォルトでは、組織全体 (すべてのアカウント) が選択されています。
- クリックすると、[組み込み] または [カスタム] のいずれかの標準が表示されます。
- テーブル内の関連する標準の横にある三点リーダーをクリックし、[複製] をクリックします。[Add Custom Compliance] (カスタムコンプライアンスの追加) フォームが開きます。
- 必要に応じて、コンプライアンス標準を変更します。カスタム カスタム標準の追加を参照してください。
参照: コンプライアンスデータ
このセクションでは、 クラウドサイバーエクスポージャー コンソールのコンプライアンス機能内に表示されるデータに関する詳細な参照情報を提供します。サポートされているコンプライアンス基準の包括的なリストと、表およびスライド式パネルにあるさまざまな列とフィールドの説明が含まれています。
規格一覧
以下の標準は、標準 クラウドサイバーエクスポージャー 用意されています。
| Standard | 説明 |
|---|---|
| Tenable のベストプラクティス | Tenableが厳選したポリシーで環境を保護します。この標準は、多くのお客様に使用されるポリシーを含んでおり、クラウドセキュリティ問題を解決している Tenable の幅広い経験に基づいています。 |
| AWS Foundational Security Best Practices v1.0.0 (FSBP) | AWS アカウントとリソースがセキュリティのベストプラクティスから逸脱していることを検出するコントロールセットです。 |
| AWS Well Architected | 6 つの柱 (オペレーショナルエクセレンス、セキュリティ、信頼性、パフォーマンス効率、コスト最適化、持続可能性) を中心に構築されたフレームワークで、クラウドでワークロードを設計および実行するための主要な概念、設計原則、アーキテクチャのベストプラクティスを説明しています。 |
| CIS AKS 1.2.0 および 1.8.0 | 推奨されるセキュリティ制御に従って Azure Kubernetes Services を実行するための規範的ガイダンス。 |
| CIS AWS 6.0.0、5.0.0、4.0.0、3.0.0、2.0.0 | Amazon Web Services クラウドプロバイダー向けの客観的でコンセンサスに基づいたセキュリティベンチマーク。AWS サービスのサブセットにセキュリティオプションを設定するための規範的なガイダンスを提供します。基礎的で、テスト可能な、アーキテクチャにとらわれない設定に重点を置いています。 |
| CIS Azure 6.0.0、5.0.0、4.0.0、3.0.0、2.0.0 | Microsoft Azure クラウドプロバイダー向けの客観的でコンセンサスに基づいたセキュリティベンチマーク。 |
| CIS EKS 1.2.0 および 1.8.0 | 推奨されるセキュリティコントロールに従って Elastic Kubernetes Service を実行するための規範的ガイダンス。 |
| CIS GCP 4.0.0、3.0.0、2.0.0、1.3.0 | GCP 上のインフラストラクチャを設計する際の重要なセキュリティの考慮事項を提供する、客観的でコンセンサスに基づいた Google Cloud Platform のセキュリティ ベンチマーク。このベンチマークのリリースで提供される推奨事項のほとんどは、個々のプロジェクトレベルでのセキュリティの考慮事項のみを対象としており、組織レベルでの考慮事項は対象としていません。 |
| CIS GKE 1.3.0 および 1.8.0 | 推奨されるセキュリティコントロールに従って Google Kubernetes Engine を実行するための規範的ガイダンス。 |
| CIS Kubernetes 2.0.1、1.12.0、1.8.0 | Kubernetes の安全な設定ポスチャーを確立するための規範的ガイダンス。 |
| CIS OCI 2.0.0 | Oracle Cloud Infrastructureクラウド・プロバイダ向けの客観的でコンセンサスに基づいたセキュリティ・ガイドライン。 |
| CIS OKE 1.5 | 推奨されるセキュリティ制御に従ってOracle Kubernetes Engineを実行するための規範的ガイダンス。 |
| CIS Red Hat OpenShift Container Platform 1.8.0 および v1.5.0 | OpenShift の安全な設定ポスチャーを確立するための規範的ガイダンス |
| CSA CCM 4.0.2 | クラウドコンピューティング用のセキュリティコントロールフレームワーク。クラウドセキュリティアライアンス(CSA)のベストプラクティスに準拠しており、クラウドセキュリティとプライバシーのデファクトスタンダードと見なされています。 |
| Essential Eight | サイバー攻撃に対するレジリエンスを強化し、オーストラリア政府の基準へのコンプライアンスを確保するために組織が実装する必要がある、一連の重要な軽減戦略とコントロールを提供するフレームワークです。 |
| GDPR | 欧州連合のデータ保護、セキュリティ、コンプライアンスに関する基準を強化し、統一する一連の厳格な要件。GDPR では、企業は個人データを処理する前に、対象者に明示的な許可を求める必要があります。 |
| HIPAA | 保護対象医療情報 (PHI) のセキュリティとプライバシーを保護するために使用される一連のルール。これは通常、医療提供者および医療関連企業が、患者およびその正式な代理人以外の者に、患者の同意なしに保護された情報を開示することを禁止しています。 |
| ISMS-P (韓国) | 公的機関向け情報セキュリティマネジメントシステム (ISMS-P) は、公的機関が管理する情報のセキュリティを強化するために韓国で導入されたフレームワークです。その主な目的は、機密情報を不正アクセス、改ざん、開示、破壊から保護することです。 |
| ISO 27001 | 情報セキュリティの管理方法に関する要件を規定する標準。これにより、あらゆる種類の組織が、財務情報、知的財産、従業員の詳細、サードパーティから委託された情報などの資産のセキュリティを管理できるようになります。情報セキュリティマネジメントシステムを確立、導入、運用、モニタリング、レビュー、維持、改善するためのモデルを提供します。 |
| LGPD (ブラジル) | ブラジルのデータ保護法は、個人データの処理を規制し、プライバシーとデータ保護に対する個人の権利を保証することを目的としています。 |
| Microsoft クラウドセキュリティベンチマーク v1 | Azure とマルチクラウド環境のワークロード、データ、サービスのセキュリティ向上に役立つ規範的なベスト プラクティスと推奨事項。 |
| MITRE ATT&CK v13 | 脅威ハンター、ディフェンダー、レッドチームのために攻撃の分類、攻撃の属性と目的の特定、組織のリスクの評価を支援するために設計された戦術と手法のフレームワーク。 |
| NIS2 指令 | 高い共通レベルのセキュリティを確立することにより、欧州連合全体のサイバーセキュリティを強化するために設計されたフレームワーク。これにより、対象となるエンティティの範囲が拡大され、より広範囲の不可欠かつ重要な業界が含まれるようになります。 |
| NIST 800-171 Rev2 | 管理対象非分類情報 (CUI) が非連邦のシステムおよび組織に存在する場合、その機密性を保護するために推奨されるセキュリティ要件を各機関に提供します。 |
| NIST 800-53 Rev5 | 組織の運営と資産、個人、他の組織、および国家を、敵対的攻撃、ヒューマンエラー、自然災害、構造的障害、外国諜報機関、プライバシーリスクなど、さまざまな脅威やリスクから保護するための情報システムおよび組織のセキュリティおよびプライバシー管理。 注:NIST 800-171の対象が非連邦ネットワークであるのに対して、NIST 800-53はすべての連邦組織に適用されます。 |
| NIST CSF 2.0 および 1.1 | サイバーセキュリティフレームワーク (CSF) は、組織がサイバーセキュリティリスクをより適切に管理して軽減するための既存の標準、ガイドライン、プラクティスに基づく自発的なガイダンスです。組織がリスクを管理して低減することに役立つだけではなく、組織内外のステークホルダー間においてリスクやサイバーセキュリティ管理に関するコミュニケーションを促進するように設計されています。 |
| NIST SP 800-190 | コンテナの一般的な実行時に存在するコンポーネント (イメージ、レジストリ、オーケストレータ、コンテナ、ホスト OS) に関するセキュリティコントロールと対策。 |
| NYDFS 23 NYCRR 500 | ニューヨーク州金融サービス局 (NYDFS) が公布した法律で、Web サイトやアプリを保護するために最適なデータ セキュリティ基準の施行を義務付けています。企業は、すべてのセキュリティプロセスを評価し、発見された脆弱性を軽減するための計画を実施することが義務付けられています。この規制は、ニューヨーク州に拠点を置き、銀行や保険会社などの金融サービスを提供するすべての企業に適用されます。 |
| PCI DSS 4.0 | カード会員データのセキュリティを促進および強化し、グローバルなレベルで一貫したデータセキュリティ対策を広く採用するために策定された一連の要件。この要件は、カード会員データを保存、処理、送信するすべての事業体に適用されます。また、これらの取引に使用されるアプリケーションやデバイスのソフトウェア開発者および製造業者に対する要件も含まれます。 |
| SOC2 Type II | セキュリティ、可用性、処理の整合性、機密性、プライバシーに関連するサービス組織におけるコントロールセット。これらのコントロールを組み合わせることで、データを保護するためのフレームワークが提供されます。組織は SOC 2 を使用して現在のセキュリティポスチャーを測定し、SOC 2 レポートで概説されているベストプラクティスを通じてサイバーセキュリティを改善する機会を特定します。 |
コンプライアンステーブルデータ
[コンプライアンス] ページの表には、次のデータが表示されます。
| 縦棒 | 説明 |
|---|---|
| 名前 | コンプライアンス標準の名前。 |
| ステータス | 組み込み標準が有効になっているか無効になっているか。 |
| スコア | ポリシーのベンチマークに合格したリソースの割合。 |
| 三点リーダーアイコン エクスポート |
コンプライアンス標準のレポートを生成します。標準の 標準をエクスポートするを参照してください。 |
| 三点リーダーアイコン 有効化 / 無効化 |
組み込み標準を標準を有効または無効にする。標準を無効にすると、クラウドサイバーエクスポージャー コンソール全体の関連する場所からその標準が削除されます。たとえば、[Dashboard Compliance] (ダッシュボードのコンプライアンス) ウィジェット、レポート、関連するフィルターから削除されます。カスタム標準は無効にできません。標準を無効にするには、次の要件を満たす必要があります。
|
| 三点リーダーアイコン 複製 |
任意の標準 (組み込みまたはカスタム) を 標準の複製 して、独自の標準を作成するためのベースラインとして使用できます。 |
スライド式パネルのデータ
特定の規格のスライド式パネルには、次のデータが表示されます。
| 縦棒 | 説明 |
|---|---|
| 名前 | コンプライアンス標準の名前。 |
| プラットフォーム | クラウドサービスプロバイダーまたはアイデンティティプロバイダー。 |
| ポリシー | 特定の要件に対応するポリシーの名前。名前をクリックして [Policies] (ポリシー) ページに移動し、トリガーされた検出結果のリストなど、ポリシーに関する詳細情報を確認できます。 |
| 失敗したリソース | ポリシーのベンチマークに合格できなかったリソースの数。リンクをクリックすると、リソースの一覧が表示されます。 |
| スキャン済みリソース | ポリシーによってチェックされるリソースの総数。 |
| スコア | ポリシーのベンチマークに合格したリソースの割合。「 コンプライアンススコアを理解するを参照してください。 |