アクティビティログ
必要なユーザーロール: 管理者
Tenable One Vulnerability Management では、アクティビティログに組織の Tenable One Vulnerability Management アカウントで実行されたユーザーイベントが記録されます。各イベントで、ログには次に関する情報が含まれます。
- 実行されたアクション
- アクションが実施された時期
- ユーザー ID
- ターゲットのエンティティ ID
アクティビティログは、組織内のユーザーが Tenable One Vulnerability Management で行ったアクションに対する可視性をもたらし、セキュリティ上の課題や他の潜在的な問題を特定するのに役立ちます。[アクティビティログ] ページでは、組織の Tenable One Vulnerability Management アカウント内のすべてのユーザーに対するイベントのリストを表示できます。
アクティビティログを表示する方法
-
左側のナビゲーションで
 [設定] をクリックします。
[設定] ページが表示されます。
-
[アクティビティログ] タイルをクリックします。
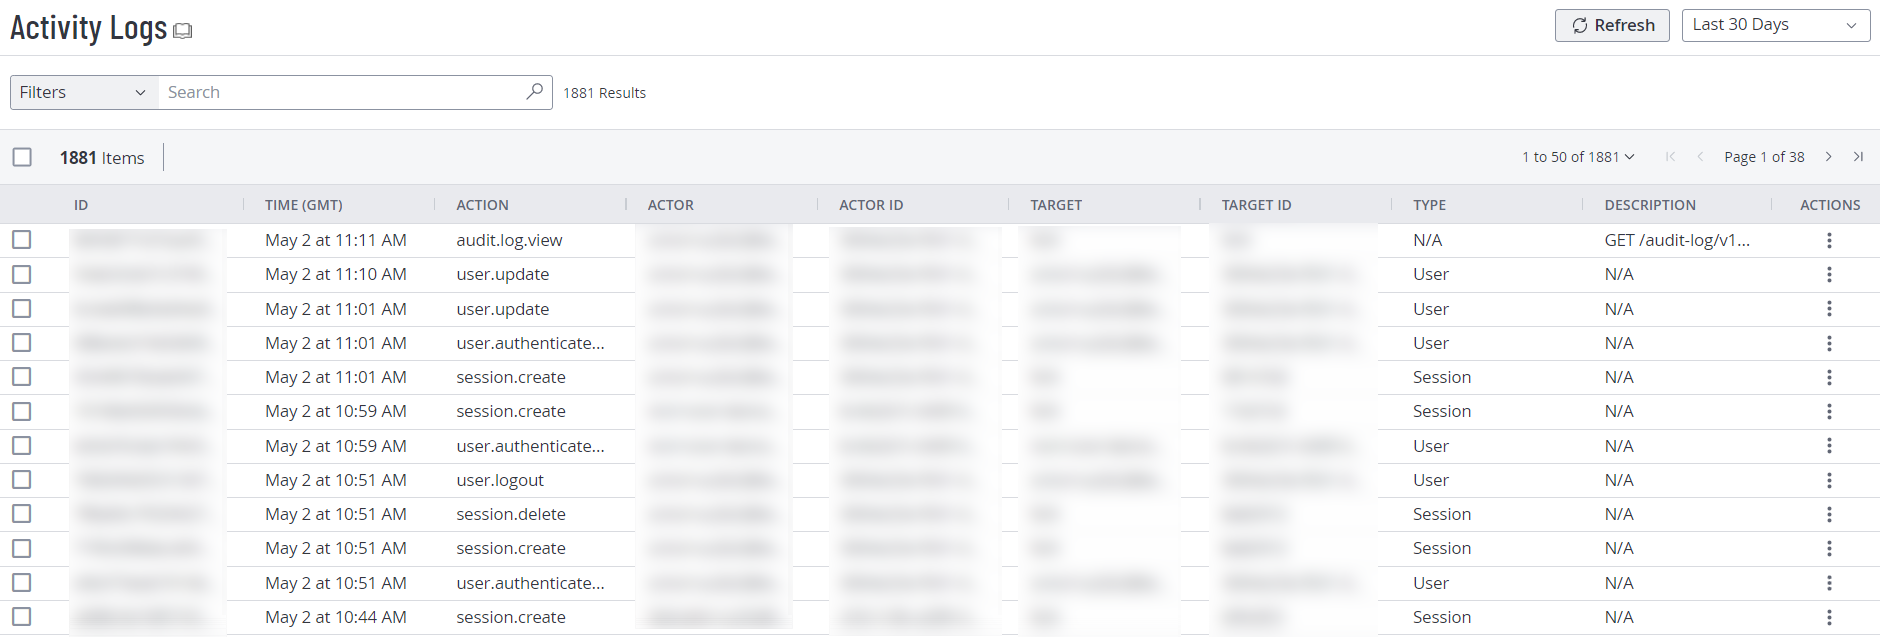
[アクティビティログ] ページが表示されます。このページには、組織の Tenable One Vulnerability Management アカウントに関連するアクティビティのリストが表示されます。
-
(オプション) テーブルデータを選別します。フィルタリング可能なワークベンチテーブルを参照してください。
-
(オプション) テーブルにフィルターを適用します。
フィルター 説明 アクター ID アクションを実行したアカウントの ID ターゲット ID アクションの影響を受けたアカウントの ID (存在する場合) アクション アクションの種類 日付 アクションが実行された日付
-
(オプション) アクティビティログの表を更新するには、右上にある
 [更新] ボタンをクリックします。
-
(オプション) 表を特定の期間でフィルタリングします。
-
過去 7 日間
-
過去 14 日間
-
過去 30 日間
-
過去 90 日間
-
すべて
-
次の手順
-
(オプション) 1 つ以上のアクティビティログをエクスポートします。
ログに記録されるイベント
アクティビティログアクションの生成方法
ほとんどのアクションは、呼び出された API エンドポイントと使用された HTTP メソッドから自動的に生成されます。アクションの形式は {resource}.{operation} で、リソースはハイフンで結合されたセグメントを含む API パスです。
| HTTP メソッド | アクションサフィックス |
|---|---|
| POST | create |
| PUT | update |
| DELETE | delete |
たとえば、/settings/scanner/rekey への POST リクエストは、settings-scanner-rekey.create としてログに記録されます。API 応答では、description プロパティに、イベントをトリガーした API エンドポイントが表示されます。
.create になります。いくつかのアクションでは、異なるサフィックス (例: api-t1-apa-top-attack-paths-search.post、/scans/{id}/launch への POST リクエストの場合は scans.launch、または .read が末尾になるアクション) を使用するため、すべてのアクションが create、update、delete のいずれかで終わると想定しないでください。action.eq API フィルターを使用します。ユーザー、セッション、アカウントのイベント
| アクション | 説明 |
|---|---|
| audit.log.view | システムが監査ログリクエストを受け取り、処理しました。 |
| session.create | システムがユーザーのセッションを作成しました。このイベントは、ユーザーのログインによってトリガーされます。 |
| session.delete | セッションが期限切れとなったか、またはユーザーがセッションを終了しました。 |
| session.impersonation.end | 管理者が別のユーザーになりすましたセッションを終了しました。 |
| session.impersonation.start | 管理者が別のユーザーになりすましたセッションを開始しました。 |
| user.authenticate.mfa | 二要素認証が成功し、ログインが許可されました。 |
| user.authenticate.password | ユーザーがパスワードを使用してセッションの開始を認証しました。 |
| user.create | 管理者が新しいユーザーアカウントを作成しました。 |
| user.delete | 管理者がユーザーアカウントを削除しました。 |
| user.impersonation.end | 管理者が他のユーザーへのなりすましを停止しました。 |
| user.impersonation.start | 管理者が他のユーザーへのなりすましを開始しました。 |
| user.logout | ユーザーがセッションからログアウトしました。 |
| user.update | 管理者またはユーザーのどちらかが、ユーザーアカウントを更新しました。 |
| user.authenticate.api_keys | ユーザーが API キーを使用してセッションの開始を認証しました。 |
| user.2fa_reset | ユーザーアカウントの二要素認証がリセットされました。 |
| user.roles.update | ユーザーに割り当てられたロールが変更されました。 |
| users.delete | 管理者がユーザーアカウントを削除しました。 |
| users-two-factor-send-verification.create | 二要素認証コードがユーザーに送信されました。 |
| users-two-factor-verify-code.create | 検証のために二要素認証コードが送信されました。 |
| role.create role.update role.delete |
カスタムロールが作成、更新、または削除されました。 |
| groups.create groups.update groups.delete |
ユーザーグループが作成、更新、または削除されました。 |
| groups-users.delete | ユーザーがユーザーグループから削除されました。 |
| access-groups.create access-groups.update access-groups.delete |
アクセスグループが作成、更新、または削除されました。 |
| api-access-control-permissions.create api-access-control-permissions.update api-access-control-permissions.delete |
アクセス許可が作成、更新、または削除されました。 |
| permissions-policy.update permissions-scan.update permissions-scanner.update permissions-scanner-pool.update permissions-agent-group.update permissions-asset-list.update permissions-connector.update |
ポリシー、スキャン、スキャナー、スキャナーグループ、エージェントグループ、資産リスト、またはコネクタのアクセス許可が変更されました。 |
| api-saml-configs.create | SAML シングルサインオン設定が作成されました。 |
認証情報のイベント
| アクション | 説明 |
|---|---|
| credential.create credential.update credential.delete |
認証情報が作成、更新、または削除されました。 |
| credential.permission.update | 認証情報のアクセス許可が変更されました。 |
| credentials.create credentials.update credentials.delete |
管理された認証情報が作成、更新、または削除されました。 |
| credentials-files.create | 認証情報ファイルがアップロードされました。 |
スキャンとポリシーのイベント
| アクション | 説明 |
|---|---|
| scans.create scans.update scans.delete |
スキャン設定が作成、更新、または削除されました。 |
| scans.launch | スキャンが起動されました。 |
| scans-stop.create | 実行中のスキャンが停止されました。 |
| scans-force-stop.create | 実行中のスキャンが強制停止されました。 |
| scans-pause.create | 実行中のスキャンが一時停止しました。 |
| scans-resume.create | 一時停止中のスキャンが再開されました。 |
| scans-unarchive.create | アーカイブ済みのスキャンがアーカイブ解除になりました。 |
| scans-remediation.create | 修正スキャンが作成されました。 |
| was-configs-scans.create | ウェブアプリケーションスキャンが起動されました。 |
| was-scans.delete | ウェブアプリケーションスキャンが削除されました。 |
| folders.create | フォルダーが作成されました。 |
| policies.create policies.update policies.delete |
スキャンポリシーが作成、更新、または削除されました。 |
| policies-copy.create | スキャンポリシーがコピーされました。 |
| exclusions.create exclusions.update exclusions.delete |
スキャン除外が作成、更新、または削除されました。 |
| exclusions-upload-targets.create | 除外ターゲットのリストがアップロードされました。 |
| networks.create networks.update networks.delete |
ネットワークが作成、更新、または削除されました。 |
| networks-scanners.create networks-scanners.delete |
スキャナーがネットワークに割り当てられた、またはネットワークから削除されました。 |
| target-groups.create | ターゲットグループが作成されました。 |
スキャナーとエージェントのイベント
| アクション | 説明 |
|---|---|
| scanners.update scanners.delete |
スキャナーが更新または削除されました。 |
| scanners-scans-control.create | スキャナーに対して、実行中のスキャンの制御が許可されました。 |
| scanners-directives.create scanners-bulk-directives.create scanners-directives.delete |
指示が 1 つ以上のスキャナーに送信されたか、1 つ以上のスキャナーから削除されました。 |
| scanner-groups.create scanner-groups.update scanner-groups.delete |
スキャナーグループが作成、更新、または削除されました。 |
| scanner-groups-deletebyquery.create | クエリを使用してスキャナーグループが一括削除されました。 |
| scanner-groups-scanners.delete | スキャナーグループからスキャナーが削除されました。 |
| sensors.create sensors.update sensors.delete |
センサーが作成、更新、または削除されました。 |
| sensors-linking-key.create | センサーのリンクキーが生成されました。 |
| settings-scanner-rekey.create | スキャナーキーが再生成されました。 |
| multi-scanner-register.create | 複数のスキャナーが登録されました。 |
| scanners-agents.delete | エージェントがリンク解除されました。 |
| scanners-agents-exclusions.create scanners-agents-exclusions.update scanners-agents-exclusions.delete |
エージェント除外が作成、更新、または削除されました。 |
| scanners-agents-directives.create scanners-agents-directives.delete |
指示が 1 つ以上のエージェントに送信されたか、1 つ以上のエージェントから削除されました。 |
| scanners-agent-groups.create scanners-agent-groups.update scanners-agent-groups.delete |
エージェントグループが作成、更新、または削除されました。 |
| scanners-agent-groups-agents.update scanners-agent-groups-agents.delete |
エージェントグループにエージェントが追加された、またはエージェントグループからエージェントが削除されました。 |
エクスポートとレポートのイベント
| アクション | 説明 |
|---|---|
| api-exports.vulns-host.create api-exports.vulns-host.cancel |
ユーザーが脆弱性エクスポートを開始またはキャンセルしました。 |
| api-exports.assets.create api-exports.assets.cancel |
ユーザーが資産エクスポートを開始またはキャンセルしました。 |
| api-exports.compliance.create api-exports.compliance.cancel |
ユーザーがコンプライアンスエクスポートを開始またはキャンセルしました。 |
| api-exports.vulns-was.create api-exports.vulns-was.cancel |
ユーザーがウェブアプリケーションスキャン検出結果エクスポートを開始またはキャンセルしました。 |
| api-exports-jobs.create api-exports-jobs.delete |
エクスポートジョブが作成または削除されました。たとえば、アクティビティログテーブルをエクスポートすると、エクスポートジョブが作成されます。 |
| api-exports-jobs-schedules.create api-exports-jobs-schedules.update api-exports-jobs-schedules.delete |
定期エクスポートが作成、更新、または削除されました。 |
| export.email.sent | エクスポートがメールで送信されました。 |
| chart-export.create | チャートがエクスポートされました。 |
| report.create report.update report.delete report.read |
レポートが作成、更新、または削除されました。 |
| report.result.create report.result.update report.result.delete report.result.read |
レポート結果が生成、更新、削除、または表示されました。 |
資産とタグのイベント
| アクション | 説明 |
|---|---|
| asset.hard.delete | 資産が完全に削除されました。 |
| automatic.asset.age.out | 期限切れとなった資産がシステムによって自動的に削除されました。 |
| workbenches-assets.delete | 資産が削除されました。 |
| asset.tag.assign | タグが資産に割り当てられました。 |
| tags-assets-assignments.create | タグが資産に割り当てられた、または資産から削除されました。 |
| tags-categories.create tags-categories.update tags-categories.delete |
タグカテゴリが作成、更新、または削除されました。 |
| tags-values.create tags-values.update tags-values.delete |
タグ値が作成、更新、または削除されました。 |
| tags-values-delete-requests.create | タグ値が一括削除されました。 |
コネクタのイベント
| アクション | 説明 |
|---|---|
| settings-connectors.create settings-connectors.update settings-connectors.delete |
クラウドコネクタが作成、更新、または削除されました。 |
サイバーエクスポージャー管理およびその他の製品のイベント
| アクション | 説明 |
|---|---|
| connector.event | システムが Tenable サイバーエクスポージャー管理 サードパーティコネクタを使用してイベントを受信して処理しました。 |
| mobilization.ticket.create | ユーザーがサードパーティチケッティング統合にリンクされたイニシアチブを作成しました。 |
| mobilization.ticket.update | ユーザーがサードパーティチケッティング統合にリンクされたイニシアチブを更新しました。 |
| mobilization.ticket.delete | ユーザーがサードパーティチケッティング統合にリンクされたイニシアチブを削除しました。 |
| api-initiatives.create api-initiatives.delete |
エクスポージャー対応イニシアチブが作成または削除されました。 |
| exposure-response-initiatives.create exposure-response-initiatives.delete |
エクスポージャー対応イニシアチブが作成または削除されました。 |
| remediation.create remediation.update |
修正プロジェクトが作成または更新されました。 |
| remediation-goal.create remediation-goal.update |
修正目標が作成または更新されました。 |
| dashboards-user.update dashboards-user-templates.create |
ユーザーダッシュボードが更新されたか、ユーザーダッシュボードテンプレートが作成されました。 |
| risk-exclusions-create.create | リスク除外が作成されました。 |
| card.update | Exposure View カードが更新されました。 |
| hexa-ai-conversations.create hexa-ai-conversations-messages.create hexa-ai-conversations-resume.create |
ユーザーが Hexa AI 会話を開始した、会話でメッセージを送信した、または会話を再開しました。 |
| hexa-ai-routines.create | Hexa AI ルーチンが作成されました。 |
検索、クエリ、インターフェースのイベント
これらのアクションは、設定の変更ではなく、ユーザーがインターフェースで表示、検索、読み込んだデータを記録します。基になる API が POST リクエストを使用するため、多くは .create で終わります。1 ページの読み込みで、これらのイベントが多数生成される可能性があります。
| アクション | 説明 |
|---|---|
| cards.view card.view |
ユーザーが Exposure View カードまたは 1 枚のカードを表示しました。 |
| api-findings-vulnerabilities-host.create api-findings-vulnerabilities-host-count.create api-findings-vulnerabilities-host_audit.create api-findings-vulnerabilities-host_audit-count.create api-findings-vulnerabilities-webapp.create api-findings-vulnerabilities-webapp-count.create api-findings-vulnerabilities-asm.create api-findings-vulnerabilities-asm-count.create |
ユーザーが、ホスト、ホスト監査、ウェブアプリケーション、またはアタックサーフェス管理データの脆弱性検出結果を検索したか、検出結果のカウントをリクエストしました。 |
| api-assets-search.create api-installedsw-analysis.create api-installedsw-analysis-count.create api-installedsw-search-count.create api-tickets-search-count.create |
ユーザーが、資産、インストール済みのソフトウェア、チケットを検索したか、結果のカウントをリクエストしました。 |
| apa-api-mitre.create apa-api-findings.create apa-api-discover-find-attack-path.create apa-api-discover-get-vectors.create apa-api-discover-get-node-analysis-data.create apa-api-data-sources-technique-detection-node-type.create api-t1-apa-top-attack-paths-search.post |
ユーザーが攻撃経路データを表示または検索しました。 |
| api-t1-apa-vectors.read api-t1-inventory.read api-t1-exposure-view.read |
ユーザーが攻撃経路手法、インベントリ、または Exposure View データを表示しました。 |
| filters-workbenches-vulnerabilities.create filters-workbenches-assets.create |
ユーザーが脆弱性または資産ワークベンチのフィルターオプションを読み込みました。 |
| scan-ts.create | ユーザーがスキャングラフデータをリクエストしました。 |
| risk-exclusions-list.create | ユーザーがリスク除外のリストを表示しました。 |
| one-cam-tags.create one-cam-tags-tag-categories.create one-cam.create one-lumin-exposure-view-getexposureviewsettings.create unified-analytics-usp-analysis.create vt1-analytics-embed_token_bulk.create registrar-dashboard-templates-query.create |
資産インベントリ、タグ、Exposure View、分析、ダッシュボードのデータを得るために、インターフェースで行われたリクエスト。 |
既知の制限
-
このリストはすべてを網羅しているわけではありません。ほとんどのアクションは API 呼び出しから自動的に生成されるため、機能や API が変更されたときに新しいアクションが表示される可能性があります。
-
一部のイベントにはアクターがいません。たとえば、
connector.eventはコネクタ ID をターゲットとして記録しますが、ユーザーは識別しません。 -
ユーザーが Hexa AI を通じて実行したアクションは、
Hexa(user email)形式でアクター名とともにログに記録されます (例:Hexa([email protected]))。 -
API 応答の Description 列には、イベントをトリガーした API エンドポイントが表示されます (例:
POST /api/v3/exports/jobs)。ここにリストされていないイベントを特定する場合は、これを使用してください。