Tenable One Cloud Exposure 2025 年第 4 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2025 年 12 月 28 日 (リリース 1.190)
新機能
 ワークロード保護: リポジトリ内のすべてのコンテナイメージに対するカバレッジの拡張
 Vulnerability Management Workload Protection
Tenable は、アクティブに使用されているすべてのコンテナイメージに対して継続的な脆弱性評価を提供するようになりました。通常、リポジトリのスキャンでは最新の 10 個のイメージに重点を置きますが、包括的なセキュリティカバレッジを確保するために、使用中であると識別されたイメージもデフォルトで含まれるようになりました。
詳細については、FAQ を参照してください。
IAM: AWS フェデレーションアクセス許可の可視性と詳細なフィルタリングの強化
[AWS フェデレーションアクセス許可] ページに、高度な Explorer ベースのクエリエンジンが導入されました。単なるフィルタリングを超え、この更新では論理演算子 (AND、OR、NOT) やオブジェクト間の関係を使用して複雑な検索を構築し、フェデレーションアクセスリスクをより高い精度と速度で特定できるようになりました。
統合: ServiceNow インシデントへのオプションのフィールドの追加
Tenable の検出結果を ServiceNow に (自動化ルールまたは手動アクションで) 送信する際に、オプションのフィールドを含めることができるようになりました。これらのフィールドは ServiceNow インスタンスから動的に取得されます。これにより、割り当てグループやカテゴリなどの必須ではないデータを入力して、より柔軟にインシデント作成を制御することができます。
クエリ: カスタムクエリの一括削除
[クエリ] ページで、複数のカスタムクエリを選択して削除できるようになりました。保存した検索を一括で削除でき、クエリリストの管理が簡素化されます。
ポリシー: 新しいカスタムポリシー
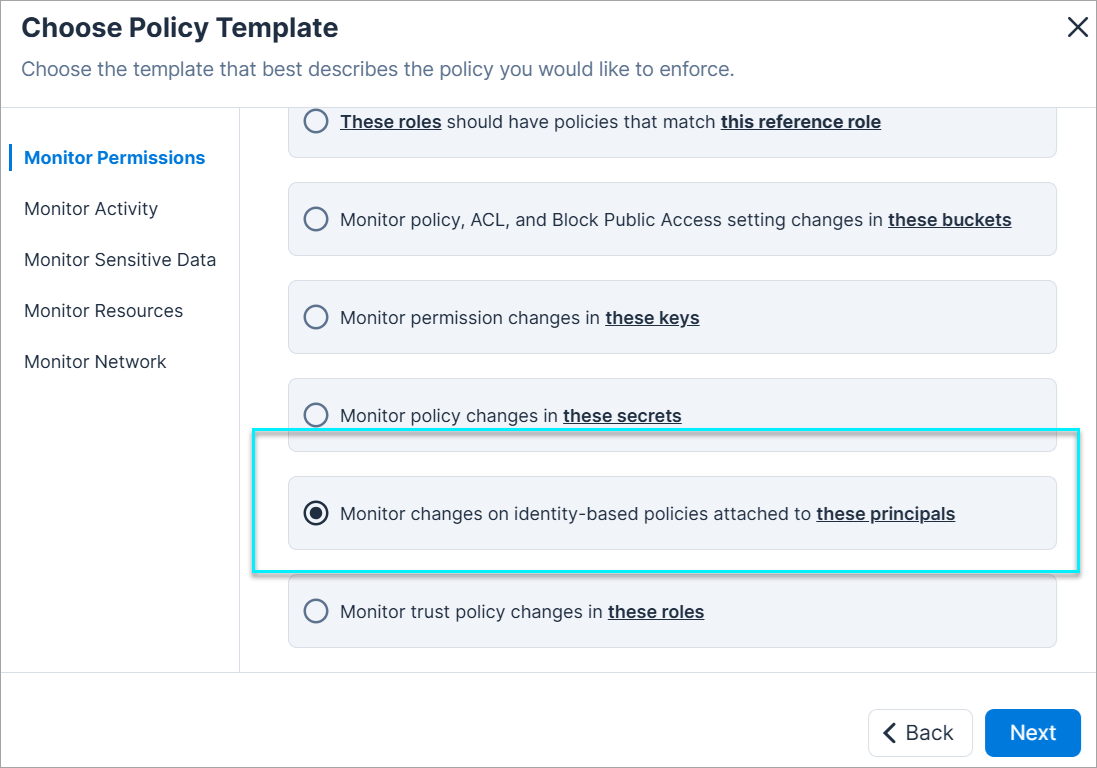
選択した AWS プリンシパルにアイデンティティ関連ポリシーがアタッチされたりデタッチされたりした際に検出結果を生成するカスタムポリシーを作成できるようになりました。
| クラウド | カテゴリ | テンプレート |
|---|---|---|
| AWS | アクセス許可のモニタリング | これらのプリンシパルにアタッチされたアイデンティティ関連ポリシーの変更をモニタリングする |
2025 年 12 月 14 日 (リリース 1.189)
新機能
ワークロード保護: Azure Pipelines の CI/CD 互換性の強化
Workload Protection
Azure CI/CD パイプラインは、新しいオプションのパラメーター、serverCertificateValidationEnabled で更新されました。このパラメーターは、Tenable に接続する際にパイプラインエージェントが SSL/TLS 証明書をバリデーションするかどうかを制御します。
Azure CI/CD パイプラインのすべてのパラメーターを確認するには、こちらのドキュメントを参照してください。
コンプライアンス: 189 で新しいフレームワークのサポートを追加
クラウドサイバーエクスポージャー は次のコンプライアンス基準に対応するようになりました。
- CIS AKS 1.8.0: 推奨されるセキュリティコントロールに従って Azure Kubernetes Service を実行するための規範的ガイダンス。
- CIS EKS 1.8.0: 推奨されるセキュリティコントロールに従って Elastic Kubernetes Service を実行するための規範的ガイダンス。
- CIS GKE 1.8.0: 推奨されるセキュリティコントロールに従って Google Kubernetes Engine を実行するための規範的ガイダンス。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
189 の新しいリソース
 API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | ネットワーク | API ゲートウェイのカスタムドメイン名 |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
リソースの機能強化: GCP SSL 証明書の新しいフィールド
API Support
SSL 証明書リソーステーブル ([インベントリ] > [GCP] > [ネットワーク]) に、次の列が含まれるようになりました。
- ステータス
- 有効期限日
- 管理
- ロードバランサー
これらのフィールドは、期限切れまたは誤って設定された証明書を特定するための追加情報を提供します。また、関連するポリシーでも使用されます。
189 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | ネットワーキング | API ゲートウェイの安全でない通信 |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ管理者 kubeconfig ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ管理者 kubeconfig ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ API サーバー Pod 仕様ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ API サーバー Pod 仕様ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタコントローラーマネージャー kubeconfig ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタコントローラーマネージャー kubeconfig ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタコントローラーマネージャー Pod 仕様ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタコントローラーマネージャー Pod 仕様ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ etcd メンバーファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ etcd メンバーファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ etcd Pod 仕様ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ etcd Pod 仕様ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet 設定ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet 設定ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet kubeconfig ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet kubeconfig ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet サービスファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタ kubelet サービスファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタスケジューラ kubeconfig ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタスケジューラ kubeconfig ファイルのアクセス許可が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタスケジューラ Pod 仕様ファイルの所有権が制限されていない |
| AWS、Azure、GCP、OCI、オンプレミス | Kubernetes | OpenShift クラスタスケジューラ Pod 仕様ファイルのアクセス許可が制限されていない |
2025 年 12 月 7 日 (リリース 1.188)
新機能
ネットワーク: ネットワークスキャナーで実際の外部エクスポージャーを確認
インターネットから実際に到達可能なクラウドリソースはどれかを確認します。
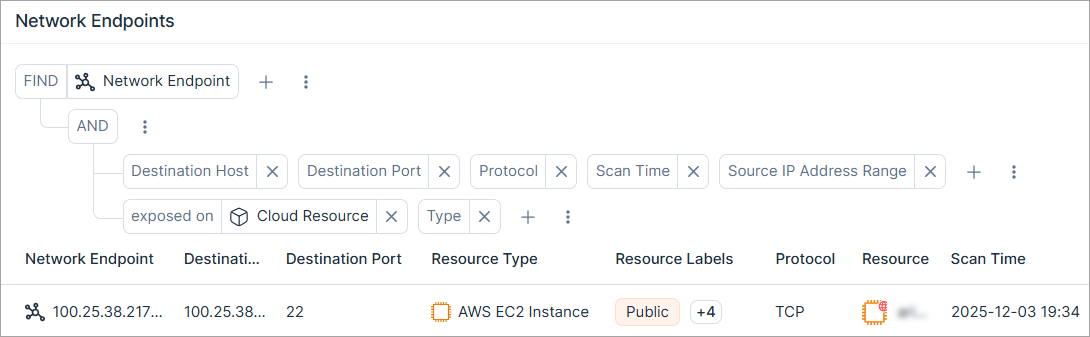
ネットワークスキャナーを使用すると、クラウド環境をテストして、設定関連のリスクだけでなく、実際の外部エクスポージャーを確認できます。確認された結果は、[ネットワークエンドポイント] ページに表示されます。
これにより、単にオープンであるように見えるリソースと実際にオープンであるリソースを区別することができます。そのため、チームは重要な事柄を優先し、実際のギャップをより迅速に埋め、クラウドのセキュリティポスチャーを強化することができます。
詳細については、ネットワークスキャナーを参照してください。
ワークロード保護: 仮想マシンの検出結果の集約優先度を改善
Vulnerability Management Workload Protection
Tenable は、スキャン間の検出結果の不要なクローズと再オープンを最小限に抑え、より安定した一貫性のあるエクスペリエンスを実現するよう、仮想マシンの検出結果の集約ロジックを更新しました。今後、検出結果は、次のように優先順位が付けられた主要な集約エンティティに基づいてオープンおよびグループ化されます。
- クラスタ (EKS) (このバージョン以降の新しい集約)
- 起動テンプレート
- 起動設定
- Auto Scaling グループ
システムはこのリストで最初に利用可能な識別子を探し、前の識別子が利用できない場合は次のオプションにフォールバックします。
ワークロード保護: ワークロードリソースのコンテナイメージ検出結果属性
Vulnerability Management Workload Protection
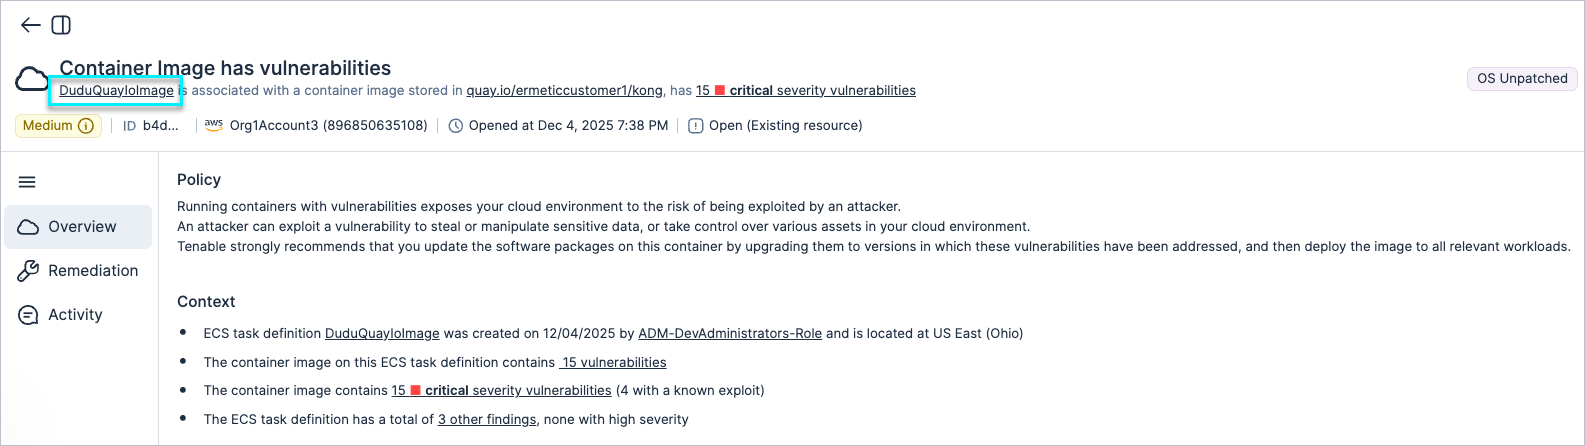
Tenable は、コンテナイメージの検出結果がリスクエンティティに関連付けられる方法を更新しました。関連するワークロードリソースが利用可能な場合、検出結果はその特定のリソース (AWS の ECS タスク定義や GCP の Cloud Run など) にリンクされるようになりました。
ECS タスク定義は、コンテナ化されたアプリケーションの静的なブループリントです。イメージ、CPU/メモリ設定、ネットワーキング、IAM ロール、その他のランタイムパラメーターを定義します。ECS サービスは、そのブループリントを使用して、必要な数のタスクを継続的に実行し、正常かつ到達可能な状態に保つ動的オーケストレーターです。
イメージの検出結果をタスク定義に関連付けることで、Fargate で実行されているワークロードを含め、より明確で実用的なリスク情報が得られます。
例
この検出結果では、脆弱なコンテナイメージが、Fargate 上で実行されている ECS サービスによって参照されるデプロイ可能なブループリントであるタスク定義 (リスクエンティティ) にリンクされています。
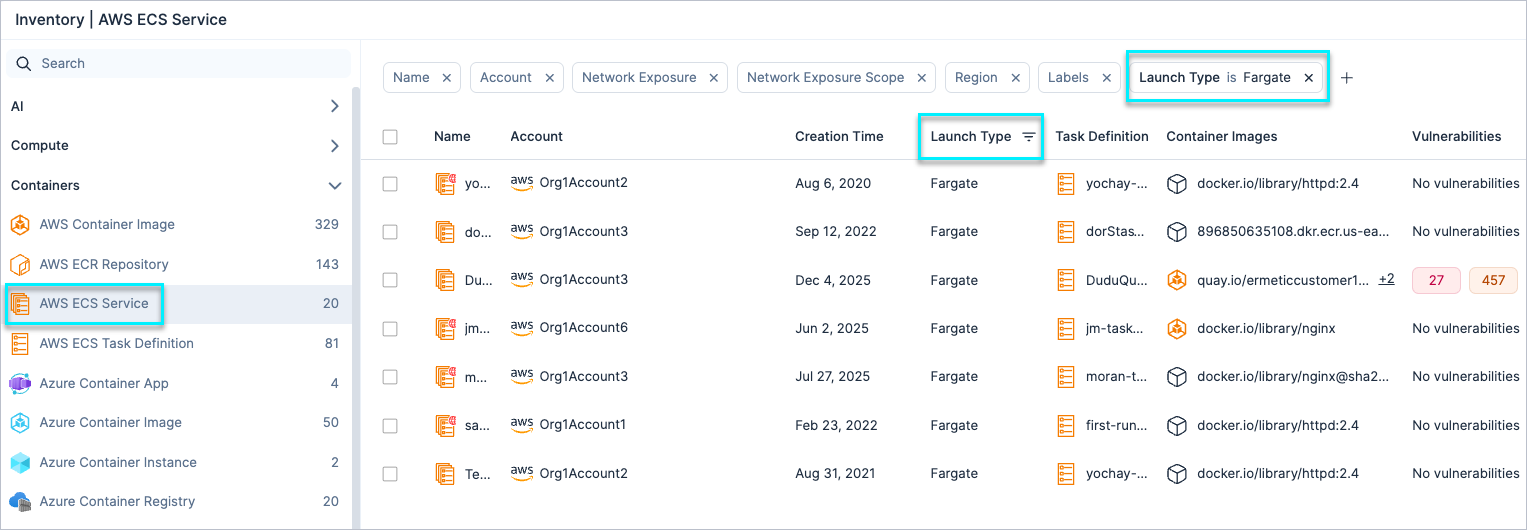
AWS ECS タスク定義、AWS ECS サービス、および Fargate 起動タイプ間の関連付けは、次のように、インベントリビューまたは Explorer ビューから簡単に実行できます。
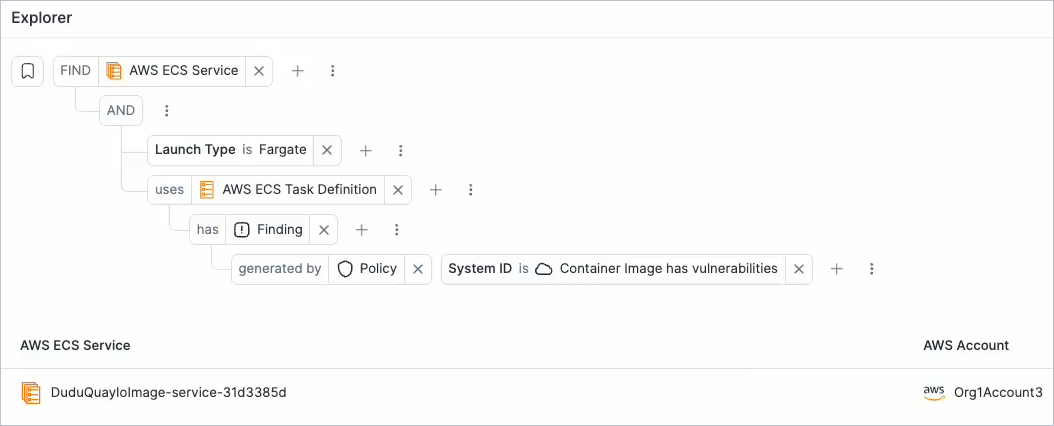
注意:
- Tenable は Fargate を直接スキャンするのではなく、スキャン可能なコンテナイメージ (つまり、仮想マシンまたはリポジトリにあるもの) と、Fargate 起動タイプを持つ ECS サービスによって使用されるタスク定義を関連付けます。
- EKS Fargate のリスクエンティティは、クラスタがオンボードされている場合にのみ Kubernetes ワークロードリソースになります。
IAM: クラウドとアイデンティティプロバイダー (IdP) 全体で権限の可視性を拡張
インベントリビューで、次のプロバイダーのサポート対象ロールとポリシーカテゴリが可視化されるようになりました。
- 使用されているかどうかに関係なく、サポートされているロールカテゴリ全体で GCP、Azure、Microsoft Entra ID、Google Workspace のすべてのロールが表示されます。
- また、使用されているかどうかに関係なく、すべての AWS アイデンティティ関連ポリシーも表示されます。
以下のポリシーを使用すると、組織内に現在存在しない場合でも、サポートされているロールカテゴリ内の任意のロールに対してカスタムポリシーを作成できます。
| クラウドプロバイダー | ポリシー名 |
|---|---|
| Azure | これらのプリンシパルは これらのリソース でこれらのロール を持つべきではない |
| GCP | これらの Google プリンシパルこれらのリソースでこれらのロールを持つべきではない |
主な利点
- 現在使用されているかどうかに関係なく、すべての権限を完全に可視化
- 既存または将来のあらゆるロールに対するポリシーを作成可能
Explorer: 空白値のクエリプロパティ
特定のプロパティに定義された値がないリソース/検出結果を検索するには、Explorer の新しい is empty 演算子を使用します。たとえば、この演算子を使用すると、すべてのクラウド環境にわたって、タグが欠落しているすべての公開仮想マシンを検索できます。
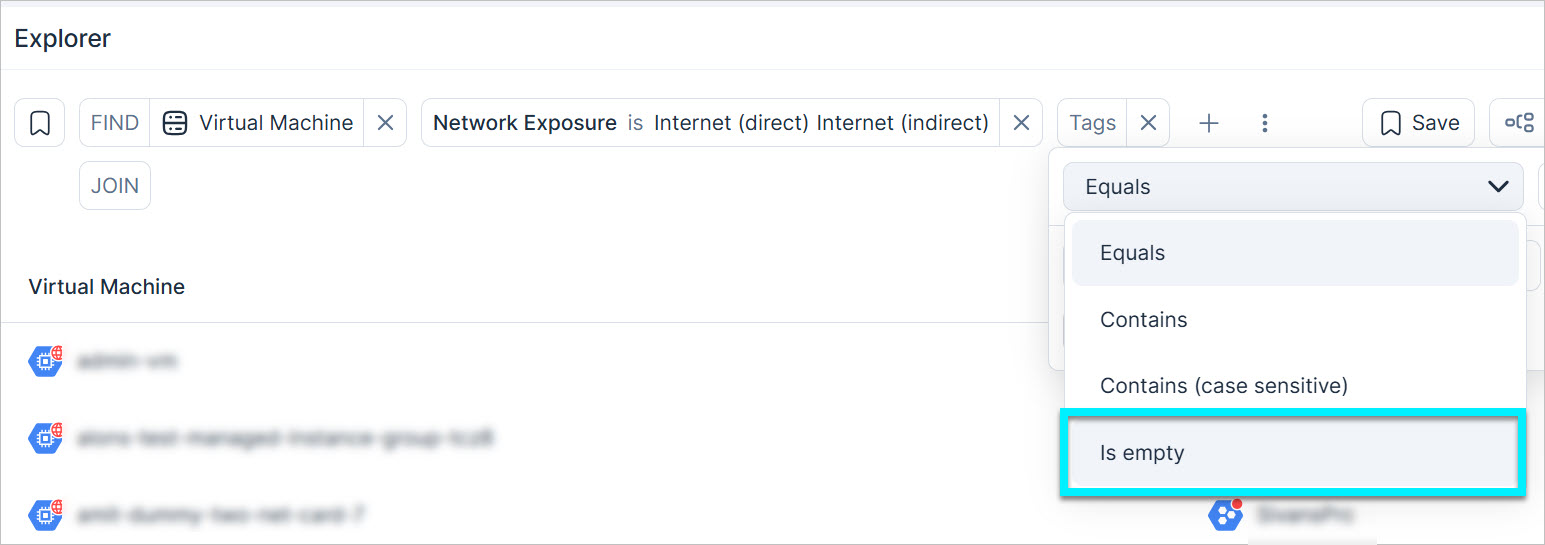
188 の新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | Amazon MQ Broker |
| Azure | コンピュート | Azure Static Web App |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
ポリシーの更新: CloudWatch のルートアカウントの使用状況のアラーム評価
CloudWatch アラームなし - ルートアカウントの使用状況ポリシーを評価するロジックが更新され、精度が向上し、誤検出が減少しました。
結果として、影響を受ける検出結果は、サブステータスで誤検出となって自動的にクローズされます。
188 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | データ | SNS サブスクリプションの転送中の暗号化が有効になっていない |
2025 年 11 月 30 日 (リリース 1.187)
新機能
IAM: 拡張されたアクセス許可カテゴリのアクセスインサイトの明確化
Tenable は、環境全体のアクセスレベルをより詳細かつ透過的に表示することで、より明確なアクセスインサイトを提供するようになりました。
主な変更点
- 範囲だけでなく、各リソースに付与されているアクセスの種類を表示
- 新しいインフラの呼び出しカテゴリ
- 既存のカテゴリの名前を変更
-
データアクセスカテゴリをデータ読み取りとデータ書き込みの 2 つのカテゴリに分割
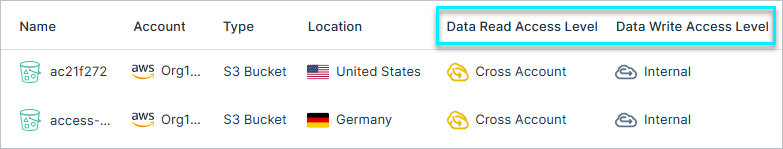
これらの新しいカテゴリは、[探索] > [データリソース] の列として表示されます。各リソースの最高のデータアクセスレベルが表示されるため、アクセスの種類と範囲を簡単に表示して、範囲が広いアクセス許可をすばやく特定できます。たとえば、各データタイプで S3 バケットに付与されたアクセスレベルを表示できるようになりました。
-
アクセス許可カテゴリは、アクセス許可クエリ、アクセスグラフ、アイデンティティインテリジェンス、過剰なアクセス許可などがコンソール全体に表示されるほか、探索ページの列としても表示され、カスタムポリシーとともに使用することで、より効率的な調査が可能になります。
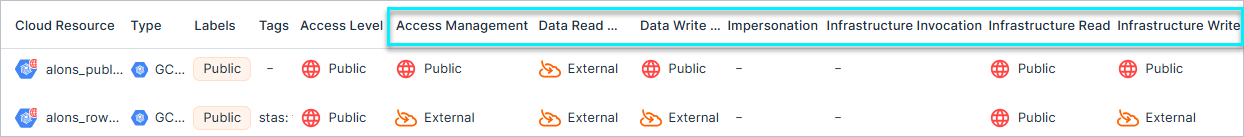
詳細については、アクセスレベルを参照してください。
IAM: 信頼できるベンダーのカバレッジを拡張
Tenable は、サポートされるベンダーを追加して、信頼できるベンダー機能を拡張しました。この更新により、環境への外部アクセスの可視性が向上し、信頼できるサードパーティからのアクセスをより適切に特定して調査できるようになります。
信頼できるベンダーの詳細については、こちらのドキュメントを参照してください。
セキュリティアドバイザリ: 重大な React Next.js RSC 脆弱性 CVE-2025-55182
新たな脅威に先手を打つことができるように、React Server Components (RSC) の重大な (CVSS 10.0) 脆弱性である CVE-2025-55182 に関する重要なセキュリティ更新を共有しています。この問題により、影響を受けたパッケージが使用されている場合に認証されていないリモートコードの実行が可能になり、Next.js App Router 上に構築されたアプリケーションに影響が及ぶ可能性があります。
影響を受ける対象
- 脆弱な範囲内で React 19 RSC パッケージまたは Next.js App Router バージョンを実行しているお客様
Tenable は、これらのパッケージにアドバイザリ脆弱性としてフラグを立てており、数時間以内にご利用の環境に表示されます。すべてのお客様に、次の対策を直ちに講じることを強くお勧めします。
- React RSC パッケージのパッチ適用バージョン (19.0.1/19.1.2/19.2.1 ) または Next.js のパッチ適用リリース (トラックごとに 15.0.5+/16.0.7+) に早急にアップグレードすること。
- すぐにアップグレードできない場合は、RSC/サーバー関数のエンドポイントへの露出を制限し、外部アクセスを確認すること。いずれにしても、パッチ適用は必要な修正です。
CVE の詳細については、こちらを参照してください。
ワークロード保護: 脆弱性プロファイルの文脈情報の強化
Vulnerability Management Workload Protection
脆弱性プロファイルに [CVSS 影響スコア] と [カテゴリ] という 2 つのフィールドが追加されました。この強化により、各脆弱性の深刻度、影響、およびリスク要因をより明確に把握できるようになりました。
- CVSS 影響スコア: [脅威の要因] セクションの [脆弱性のプロファイル] に表示されます。このスコアは脆弱性の潜在的な影響を反映し、高度な VPR 深刻度の計算の一部として引き続き使用されます。
- カテゴリ: [CISA 既知の悪用される可能性] や、[ランサムウェア] など、脆弱性のリスクを増大させる注目すべき分類を強調表示します。
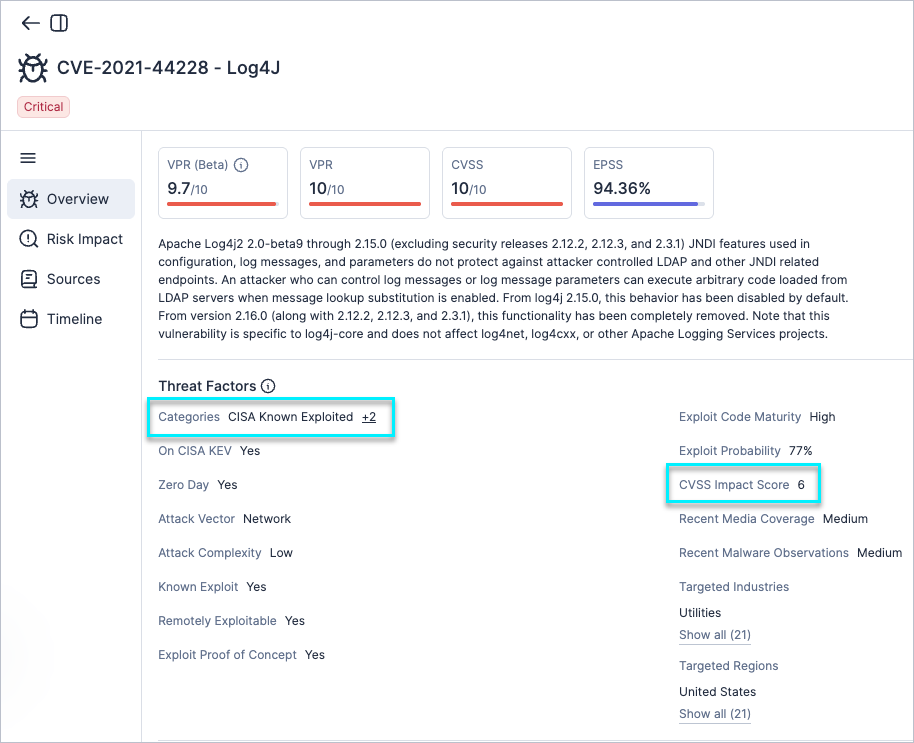
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: Java ランタイムの CVE 検出の強化
Vulnerability Management Workload Protection
Windows 上の Java ランタイムに影響を与える CVE の検出が強化されました。これにより、Windows ワークロード内の脆弱な Java インストールを識別し、リスクのあるバージョンを修正できるようになりました。
Windows でサポートされているすべてのサードパーティアプリケーションを確認するには、こちらのドキュメントを参照してください。
データ保護: データタイプ分類の変更
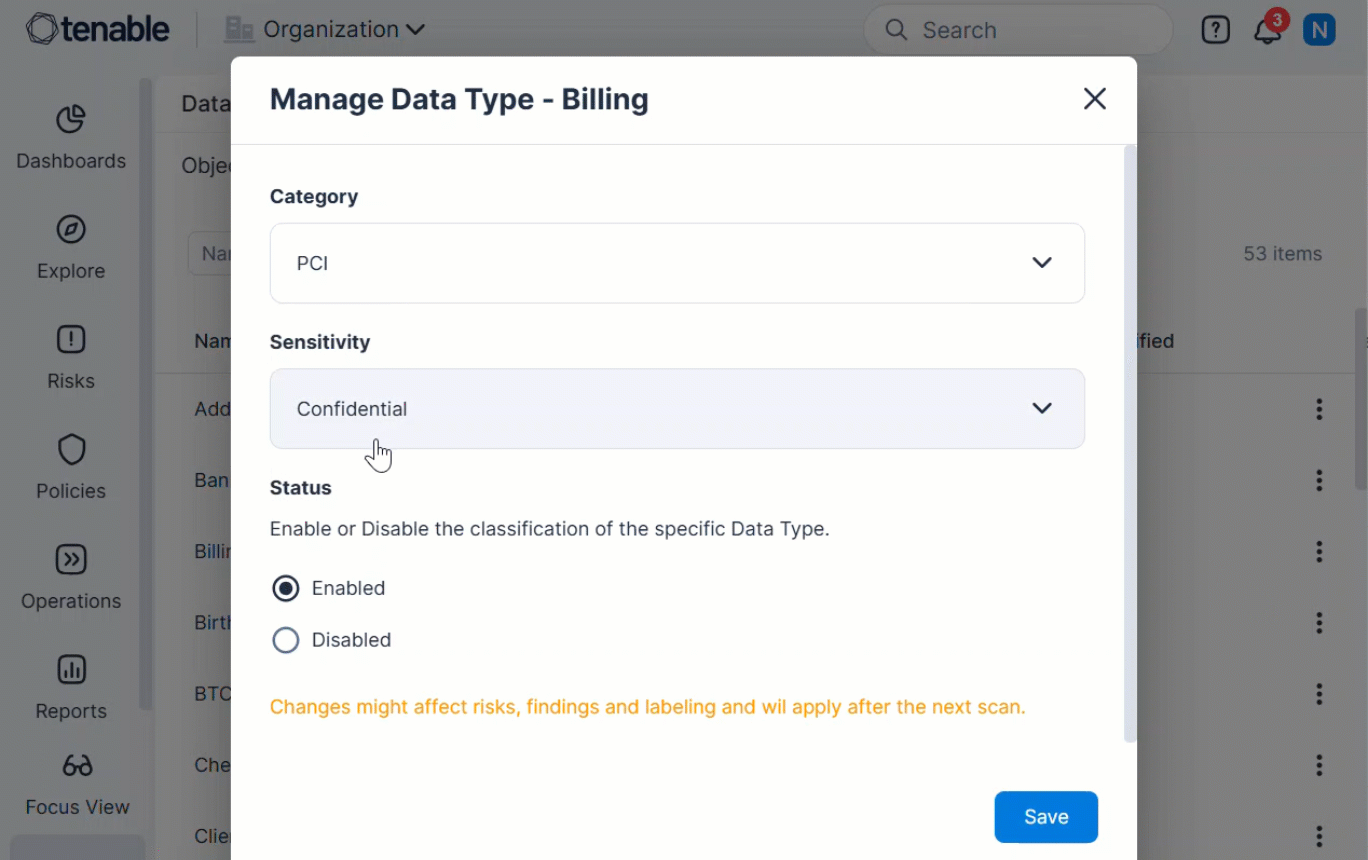
クラウドサイバーエクスポージャー は、スキャンされたデータタイプのデフォルト分類の変更をサポートするようになりました。新しい [データタイプ] セクションから、任意のデータタイプの [カテゴリ]、[機密度]、または [ステータス] を調整できます。
この更新により、組織は検出されたデータのラベル付けや、検出結果やダッシュボード全体での整理方法をより詳細に制御できるようになります。
詳細については、こちらのドキュメントを参照してください。
データ保護: 新しい形式のファイルのスキャンのサポート
Tenable は、以下のファイルタイプを含むように、ファイルのスキャン範囲を拡大しました。
- .asc、.jks、.keystore、.ppk、.secret、.secrets
これらの形式は、暗号化キー、SSH 認証情報、およびアプリケーションシークレットを保存するために一般的に使用されます。これらのスキャンにより、環境全体の非構造化ファイル内の機密データを検出する能力が向上します。
スキャン対象のファイル形式の完全なリストについては、こちらのドキュメントを参照してください。
コンプライアンス: 187 で新しいフレームワークのサポートを追加
クラウドサイバーエクスポージャー は次のコンプライアンス基準に対応するようになりました。
- CIS GCP 4.0.0: Google Cloud Platform 向けの客観的で合意に基づいたセキュリティガイドライン
- CIS Kubernetes 1.12.0: Kubernetes の安全な設定ポスチャーを確立するための規範的ガイダンス
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
2025 年 11 月 23 日 (リリース 1.186)
今後の変更
アクセス許可カテゴリの変更
2025 年 11 月 30 日、2 つの新しいカテゴリの導入など、アクセス許可カテゴリに変更が加えられます。既存の 5 つのカテゴリが 7 つに拡張され、より詳細な制御と明確化が実現します。この変更の一環として、カスタムポリシーカテゴリは新しいアクセス許可カテゴリに合わせて移行されます。その結果、一部の新しい検出結果がオープンになったり、既存の検出結果がクローズになったりする可能性があります。
詳細については、アクセス許可カテゴリの変更 (2025 年 11 月 30 日)を参照してください。
新機能
探索: すべてのリソースと検出結果でクエリを一元化
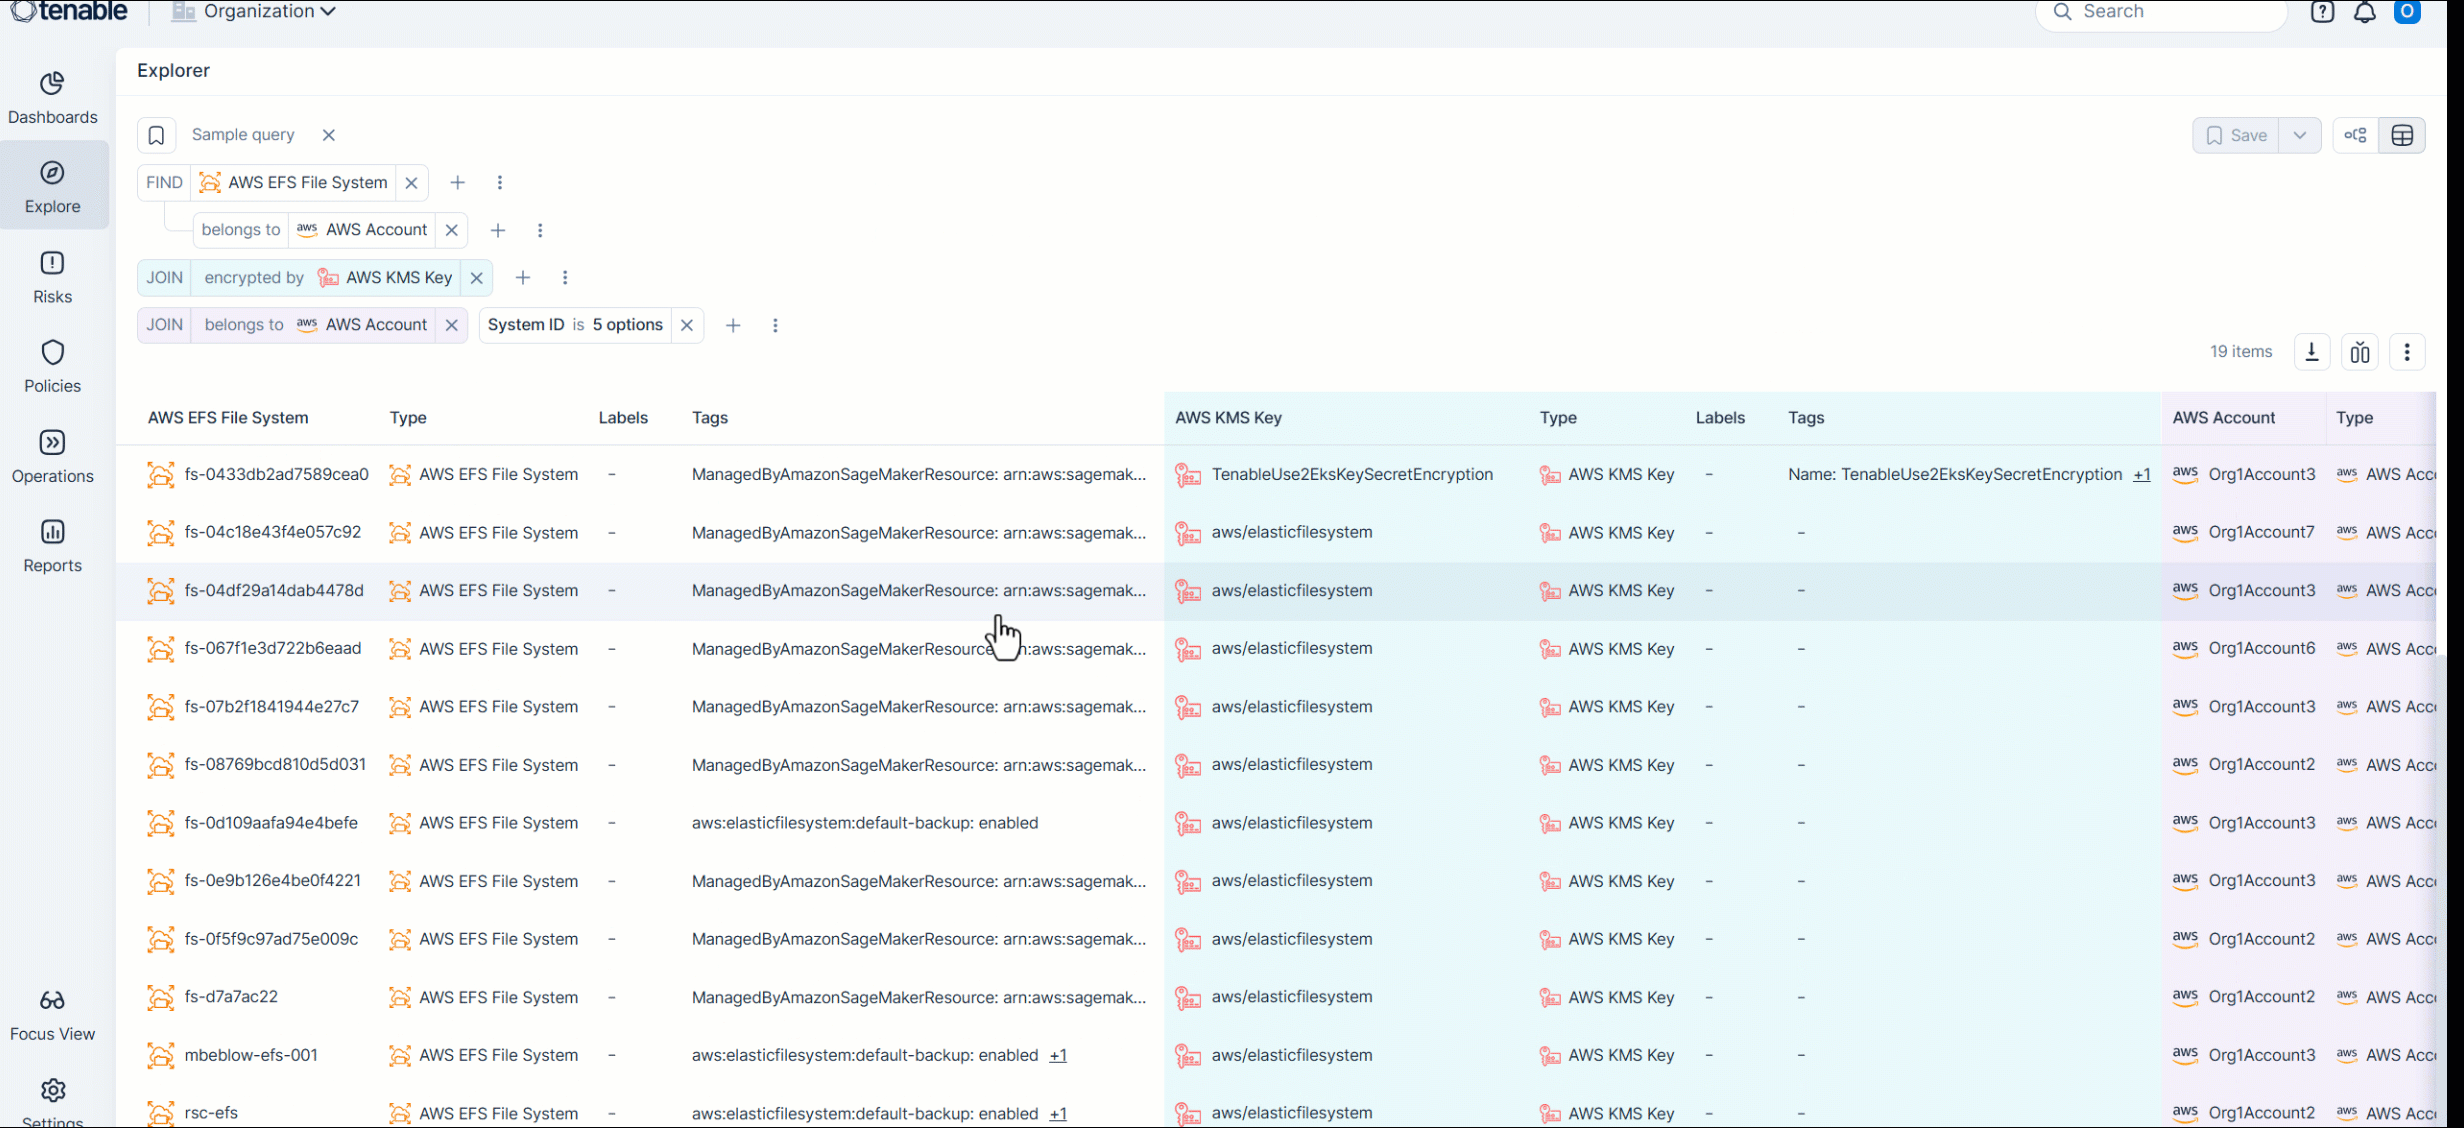
一貫したオブジェクトベースの構造を使用して、すべてのリソースと検出結果を対象にデータをクエリおよび分析するための新しい統合ページとして探索を導入しました。
探索ページでは、リソースと検出結果を 1 か所でクエリして、リスクを正確に特定し、優先順位を付けて、修正できるため、複数のクラウドを包括的に可視化することができます。
探索ページでは、次のことができます。
- フィルター、論理演算子、関係 (アイデンティティに関連する検出結果など、クロスオブジェクト接続を示す結合を含む) を使用して、1 つまたは複数のオブジェクト間でクエリを行う
- 保存されたクエリを使用して (ビルトインクエリやカスタムクエリを含む)、特定のクエリ設定を毎回再構築せずに再利用する
- テーブル列をカスタマイズし、結果をエクスポートして、レポートやオフライン分析を行う
- グラフビューを使用して関係を視覚化し、オブジェクトがどのようにつながっているかを把握する
探索ページには、最近使用した保存済みクエリや推奨のビルトインクエリも表示されるため、すぐにクエリを開始できます。
詳細については、探索を参照してください。
GCP: Google Workspace 不要の GCP 統合
Google Workspace を最初に接続しなくても、GCP プロジェクトまたは組織を接続できるようになりました。統合は完全に独立しているため、GCP リソースを追加するために、セットアップ中に Workspace を接続する必要はありません。
Microsoft Entra ID なしで Azure を統合するサポートも計画されています。まもなく、セットアップの一環として Microsoft Entra ID を設定しなくても Azure リソースを追加できるようになります。
データ保護: 186 での新しい形式のファイルのスキャンのサポート
Tenable は、ファイルスキャンの範囲を暗号化キーストアおよび Java 設定ファイルを含めるように拡大し、アンマネージドシークレットや機密性の高い認証情報に対する可視性を向上させました。
暗号化およびキーファイル
- .p12、.pfx、.pem、.key、.keys、.rsa
秘密鍵や SSH 認証情報を保存するために一般的に使用されます。これらの形式は、アクセス機能や復号化機能を求める攻撃者にとって優先度の高いターゲットです。
設定ファイル
- .properties
Java ベースのアプリケーションや CI/CD パイプラインで頻繁に使用されるこれらのファイルには、ハードコードされたデータベース認証情報、サービストークン、またはプレーンテキストのパスワードが含まれることがよくあります。
スキャン対象のファイル形式の完全なリストについては、こちらのドキュメントを参照してください。
クラウド脆弱性管理とワークロード保護: パブリック AMI のスキャンのサポート
Vulnerability Management Workload Protection
Tenable は、パブリック AMI (クラウドマネージド AMI) のスキャンをサポートするようになり、内部 (プライベート) AMI に対する既存のサポートを超えて範囲を拡大しました。この機能強化により、AWS ワークロードで使用されるすべてのイメージ (AWS マネージドのものを含む) のセキュリティポスチャーをより包括的かつ完全に評価できます。
重要:
- スキャンは現在デフォルトで無効になっています。有効にするには、 [設定] > [クラウドサイバーエクスポージャー] > [ワークロード] > [仮想マシンイメージ] に移動し、[仮想マシンイメージのスキャン] を有効にします。
- 2025 年 12 月 21 日以降、すべてのお客様に対してデフォルトでスキャンが有効になります。
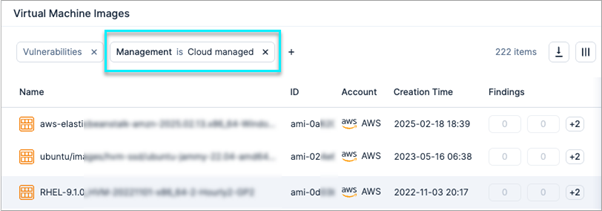
[探索] > [仮想マシンイメージ] にある [管理] フィルターを使用すると、クラウドマネージド (パブリック) とカスタマーマネージド (プライベート) の AMI を簡単に区別できます。
クラウド脆弱性管理とワークロード保護: コンテナラベルを使用してコンテナイメージの文脈情報の可視性を向上
Vulnerability Management Workload Protection API Support
Tenable は、スキャンされたすべてのコンテナイメージのコンテナラベル をインポートするようになりました。これにより、イメージを製品、アプリケーション、エンジニアリングチームと関連付けることが容易になり、修正やその他のコンテナ関連の問題をどのチームが処理する必要があるかを迅速に特定できるようになります。
ラベルは次の方法で使用できます。
- コンソール: 新しい [イメージラベル] 列とコンテナイメージリソースプロファイルページでは、次の場所から利用可能です。
-
探索
- [インベントリ] > [コンテナ] > {cloud provider} > [コンテナイメージ]
- [コンピュート] > [コンテナイメージ] テーブル
-
リスク
- [脆弱性のプロファイル] > [リスクの影響] > [コンテナイメージ] テーブル
- コンテナイメージ CI/CD のスキャン
-
探索
- GraphQL API 経由: 新しい ImageLabels フィールドを使用します。クエリの例を参照してください。
セキュリティアドバイザリ: 「Sha1-Hulud: The Second Coming」の NPM 攻撃拡大
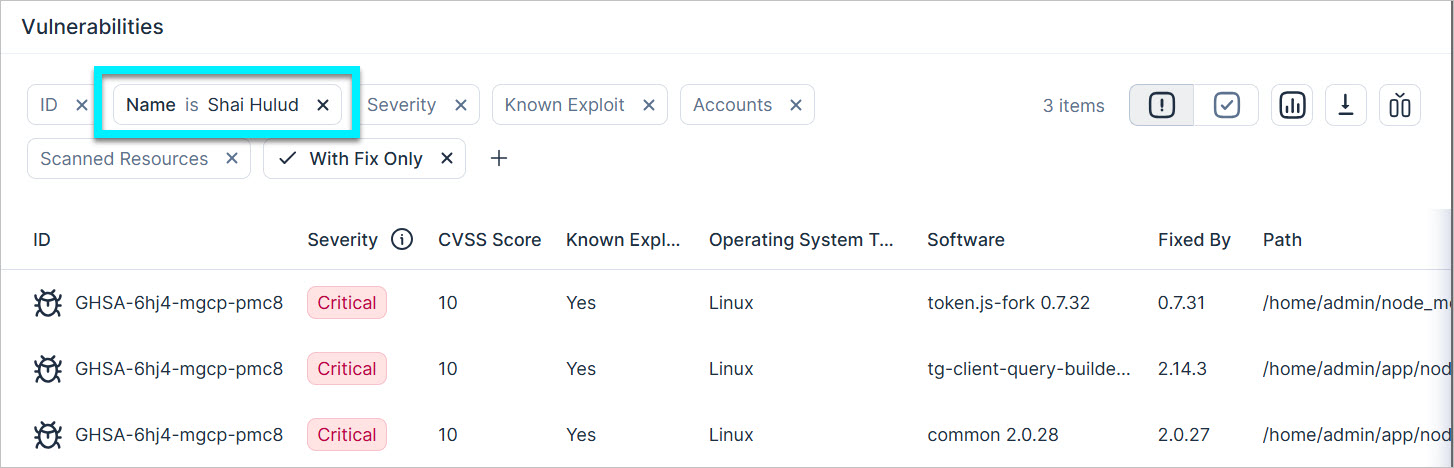
新たな脅威に先手を打つことができるよう、Sha1-Hulud: The Second Coming 攻撃 (Shai-Huld 脅威の大規模な再来) に関するこのアドバイザリを提供しています。この新たな脅威には、自己複製型ワームによってトロイの木馬化された 800 個以上のパッケージが含まれています。マルウェアはシークレットの入手に失敗した場合、懲罰的フォールバックを行い、書き込み可能なホームディレクトリファイルを削除する場合があります。
これらの改ざんされたパッケージが、お使いの環境に今も存在している可能性があります。Tenable は、それらに悪意のあるというフラグを立てました。該当するパッケージは、次回データが同期されたときに Tenable コンソール環境に表示されます。
次の対策を直ちに講じることを強くお勧めします。
- 影響を受けたパッケージを安全なバージョンに更新するか、ロールバックする
- 漏洩した可能性のあるシークレットをローテーションする
186 の新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| AWS | データ | SNS サブスクリプション |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
2025 年 11 月 16 日 (リリース 1.185)
新機能
コンソール: 解決された検出結果ウィジェットのフィルター調整
[解決済みの検出結果] と [平均解決時間] ウィジェットのデフォルトフィルターが更新され、以下が含まれるようになりました。
- サブステータスが「修正済み」および「手動でクローズ」であるクローズの検出結果
- すべてのサブステータスを含む無視の検出結果
この更新により、解決された検出結果がウィジェットにより適切に反映されるようになりました。
他のすべてのフィルターは、オンデマンド使用やカスタムダッシュボードの作成時に引き続き利用できます。
データ保護: YAML ファイルのスキャンのサポート
クラウドサイバーエクスポージャー は、yaml ファイルに機密データがないかスキャンするようになりました。これにより、ご使用の環境全体に保存されているドキュメント内の機密データを検出できます。
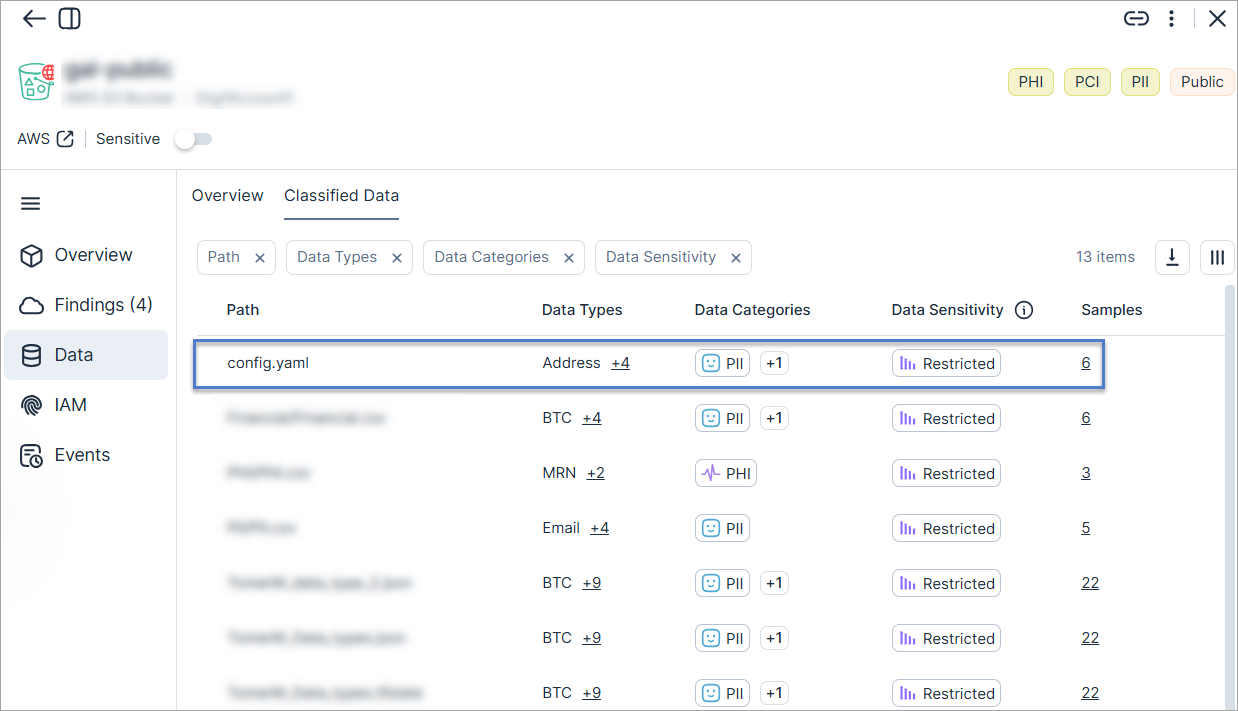
スキャン対象のファイルタイプの完全なリストについては、こちらのドキュメントを参照してください。
コンプライアンス: NIST CSF 2.0 のサポート
クラウドサイバーエクスポージャー は、コンプライアンス標準として NIST CSF 2.0 をサポートするようになりました。 サイバーセキュリティフレームワーク (CSF) は、組織がサイバーセキュリティリスクをより適切に管理して軽減するための既存の標準、ガイドライン、プラクティスに基づく自発的なガイダンスです。
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
IAM: 特権アクセスの可視性の向上
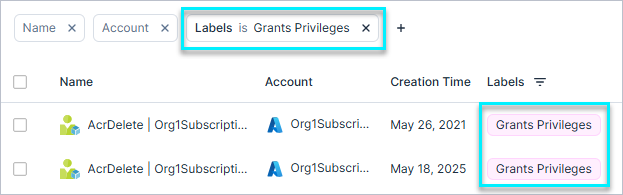
Tenable は、Azure ロールの割り当てと GCP ロールバインディングに「権限の付与」と「管理者権限の付与」のラベルを追加しました。この更新により、Azure でのロールの割り当てと GCP でのロールのバインディングにもラベルが付けられ、テーブルをフィルタリングして、特権アクセス許可または管理者のアクセス許可を付与するエントリをすばやく識別し、環境全体のアクセスの可視性と制御が向上します。
JIT API: 新しいアクセスリクエストと使用資格範囲のクエリ
API 経由でアクセス許可リクエストとクエリの使用資格範囲を送信できるようになりました。
- 使用資格範囲のリスト: AWS、Azure、GCP における特定の使用資格でリクエストできる範囲を取得します。
- JIT アクセスリクエストの作成: AWS、Azure、GCP、Microsoft Entra ID、Okta、OneLogin、Google Workspace、Ping Identity に対してプログラムによってアクセスリクエストを送信します。
2025 年 11 月 9 日 (リリース 1.184)
新機能
Kubernetes: Kubernetes の「エンティティ」クエリの更新 (互換性に影響する変更)
このリリースでは、Kubernetes エンティティのクエリ方法に対して互換性に影響する変更が加えられています。リソース名が標準化されたため、すべての Kubernetes リソースクエリで汎用の Entities クエリを使用する必要があります。この更新により、マルチクラウドの一貫性が保証され、プロバイダー間のクエリが簡素化されます。
変更の概要
- 標準化されたリソース名: すべての Kubernetes リソースで、クラウド固有のプレフィックス (例: AwsKubernetesClusterRole) ではなく、汎用的な名前 (例: KubernetesClusterRole) が使用されるようになりました。
- 直接キャストの削除: クラウド固有の Kubernetes タイプへのキャストはサポートされなくなりました。KubernetesResource、KubernetesWorkloadResource などの汎用タイプを使用します。
- プロバイダー固有のクエリの非推奨: Kubernetes リソースが リソースクエリ (例: AwsResources) から削除されました。
要対応
- 既存の Kubernetes クエリをすべて更新し、Entities クエリを使用します。
- 汎用リソースタイプに対して Types 引数を使用し、必要に応じて Provider でフィルターします。
旧式のクエリの例
AwsResources(filter: {Types: [AwsKubernetesClusterRole]}) { ... }
新しいクエリの例
Entities(filter: {Types: [KubernetesClusterRole], Provider: [AWS]}) { ... }
詳細については、こちらのクラウドリソースクエリの更新 (互換性に影響する変更 ) (2025 年 11 月 2 日)を参照してください。
IAM: API を使用したグループメンバーシップの取得
Inventory API が拡張され、クラウドおよびアイデンティティプロバイダー環境全体で、ユーザー、サービスアイデンティティ、グループの可視性が向上しました。API では、ユーザー、サービスアイデンティティ、またはグループをクエリして、それらが属するすべてのグループを取得できるようになり、メンバーの視点からの検索も可能になります。これは、グループをクエリしてそのメンバーを一覧表示する既存の機能を補完するものです。新しい機能は、すべての統合クラウドプロバイダーとアイデンティティプロバイダー (IdP) でサポートされます。
統合インベントリ: すべての資産を 1 か所に
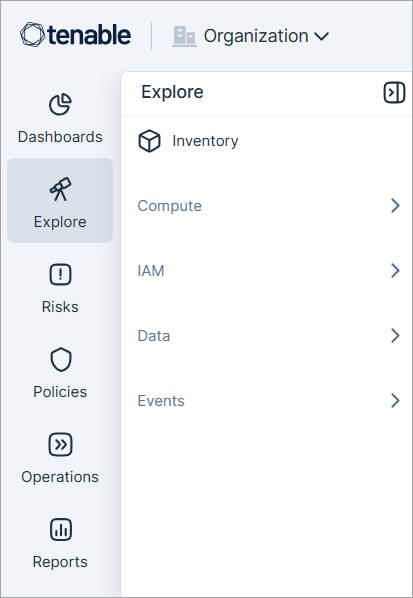
[インベントリ] と [探索] セクションが統合され、資産を完全に可視化する単一のセクションが作成されました。この更新では、関連するすべてのページとツールを 1 か所に集約します。
新機能
- [インベントリ] は [探索] の下に配置されるようになりました。
- リソースカテゴリはすべてのクラウドプロバイダー間で統合されます。
- 特定のプロバイダーに焦点を当てるには、コンソール上部にある [組織] のセレクタを使用します。
コンプライアンス: 新しいフレームワークのサポートを追加
クラウドサイバーエクスポージャー は次のコンプライアンス基準に対応するようになりました。
- CIS GCP 3.0.0: Google Cloud Platform 向けの客観的で合意に基づいたセキュリティガイドライン
- CIS Red Hat OpenShift Container Platform Benchmark v1.8.0: OpenShift の安全な設定ポスチャーを確立するための規範的ガイダンス
クラウドアカウントのコンプライアンスをモニタリングする方法の詳細については、こちらのドキュメントを参照してください。
リソースの機能強化: GCP SSL 証明書の新しいフィールド
SSL 証明書リソーステーブル ([インベントリ] > [GCP] > [ネットワーク]) に、次の列が含まれるようになりました。
- ステータス
- 有効期限日
- 証明書タイプ
これらのフィールドは、期限切れまたは誤って設定された証明書を特定するための追加情報を提供します。また、関連するポリシーでも使用されます。
184 における新しいリソース
API Support
以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | コンテナ | コンテナアプリ |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
2025 年 11 月 2 日 (リリース 1.183)
新機能
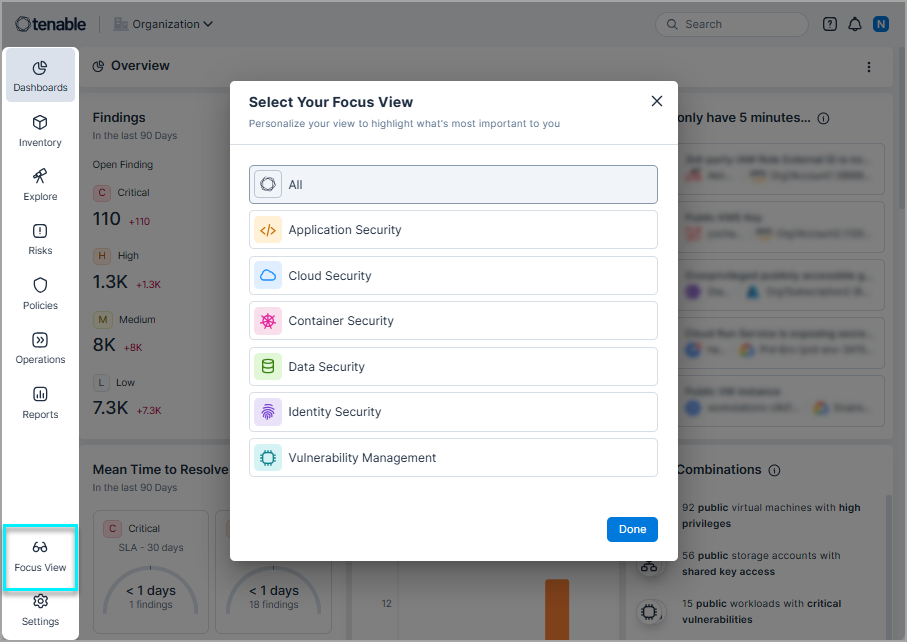
コンソール: フォーカス表示
フォーカス表示でコンソールを調整し、自分のロールに最も関連するセキュリティドメインのみを表示できるようになりました。
フォーカス表示で、選択したドメインの情報が表示されるようにダッシュボード、メニュー、レポートを調整することで、脆弱性管理やアプリケーションセキュリティなどの特定の領域に集中できるようになります。
詳細については、コンソールのフォーカス表示の選択を参照してください
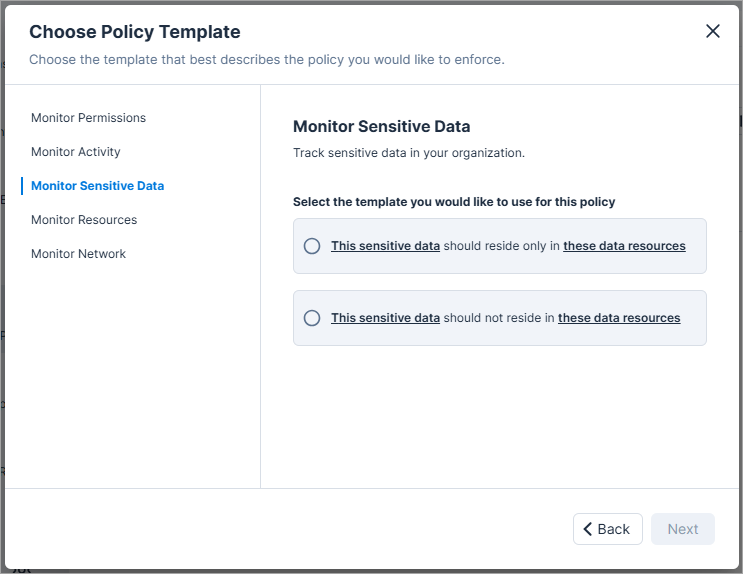
データ: データスプロールをモニタリングするためのカスタムポリシー
クラウドサイバーエクスポージャー では、定義された境界外または制限された境界内において、機密データが存在すべきでない場所に保存されている状況を検出できるカスタムポリシーが導入されました。このポリシーを使用すると、クラウド環境全体にわたるデータスプロールをモニタリングし、制御することができます。
機密データの監視カテゴリで、次の 2 つの新しいテンプレートを使用してポリシーを作成できるようになりました。
- この機密データは、これらのリソースのみにあるべきである: データの保存が許可されている境界の外部に保存されている機密データを検出します。これを使用して、機密データが承認された環境や保管場所にあることを確認できます。
- この機密データはこれらのリソースにあるべきではない: 本来保存されるべきでない制限された境界内に保存されている機密データを検出します。これは、データスプロールをモニタリングし、データ境界のコンプライアンスを遵守するために使用します。
どちらのテンプレートも AWS、Azure、GCP で利用可能で、複数のクラウド環境にまたがるデータ境界を定義し適用することができます。
詳細については、データ境界およびデータスプロールのモニタリングを参照してください。
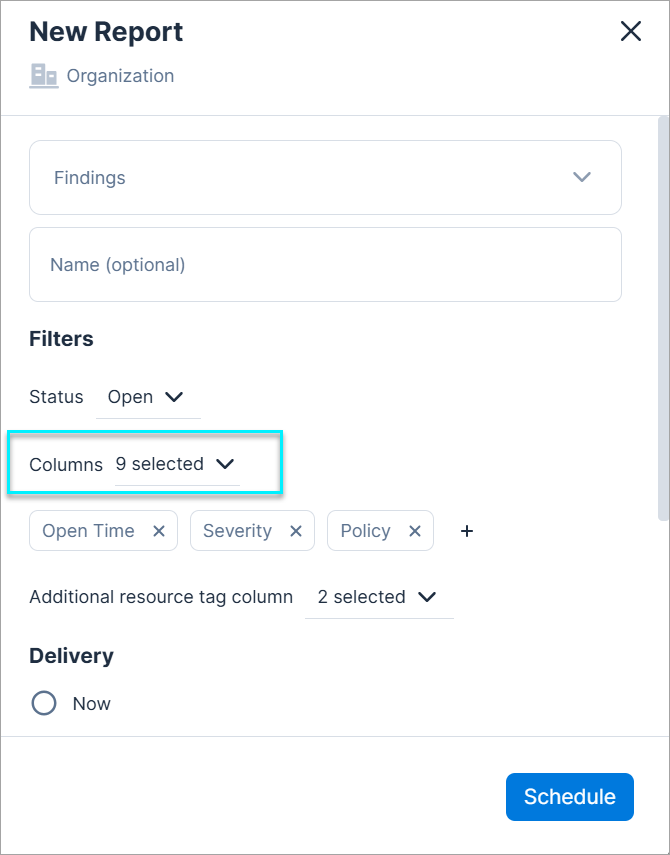
レポート: 検出結果レポートの列のカスタマイズ
検出結果レポートの生成時に含める特定の列を選択できるようになりました。これにより、データをより詳細に制御でき、必要な情報のみを含めて、より的を絞った効率的なレポートを作成できます。
ポリシーの更新: ロードバランサーの安全でない通信
ロードバランサーの安全でない通信ポリシーが更新され、HTTPS を強制しない内部ロードバランサーも評価することで、より包括的な保護が提供されるようになりました。
この機能強化により、外部にさらされる通信経路だけでなく、AWS 環境内の安全でない通信経路の可視性も向上します。
この更新により、以下の変更があります。
- 暗号化なしの内部ロードバランサーに対して新しい検出結果が作成される場合があります。
-
新規の検出結果と既存の検出結果の両方の深刻度レベルが、エクスポージャーに基づいて次のように調整されます。
- 高: 機密リソース
- 中: ワイドアクセスまたはパブリックアクセス
- 低: 内部のみのアクセス
ポリシーの更新: 過剰なデータアクセスの検出の改善
Microsoft プリンシパルが非アクティブの場合、過剰な権限ポリシーの評価に過剰なデータアクセスアクションが含まれるようになりました。これらのアクションは修正手順に表示され、データアクセスアクションのみを持つプリンシパルに正しくフラグが立てられます。
その結果、過剰なデータアクセスがある非アクティブなプリンシパルで追加の検出結果が生成される可能性があります。
影響を受けるポリシー
| プロバイダー | ポリシー名 |
|---|---|
| Azure | サブスクリプションで過剰な権限を持つマネージド ID |
| Microsoft Entra ID | サブスクリプションで過剰な権限を持つ Microsoft Entra ID アプリケーション |
| Microsoft Entra ID | サブスクリプションで過剰な権限を持つ Microsoft Entra ID グループ |
| Microsoft Entra ID | サブスクリプションで過剰な権限の Microsoft Entra ID ユーザー |
2025 年 10 月 26 日 (リリース 1.182)
今後の変更
ネットワークスキャナー
クラウドサイバーエクスポージャー は、新しい機能としてネットワークスキャナーを導入します。この機能は、インターネットエクスポージャーのバリデーションを行い、確認された結果をネットワークエンドポイントとして記録します。
詳細については、ネットワークスキャナー (2025 年 12 月 7 日)を参照してください。
新機能
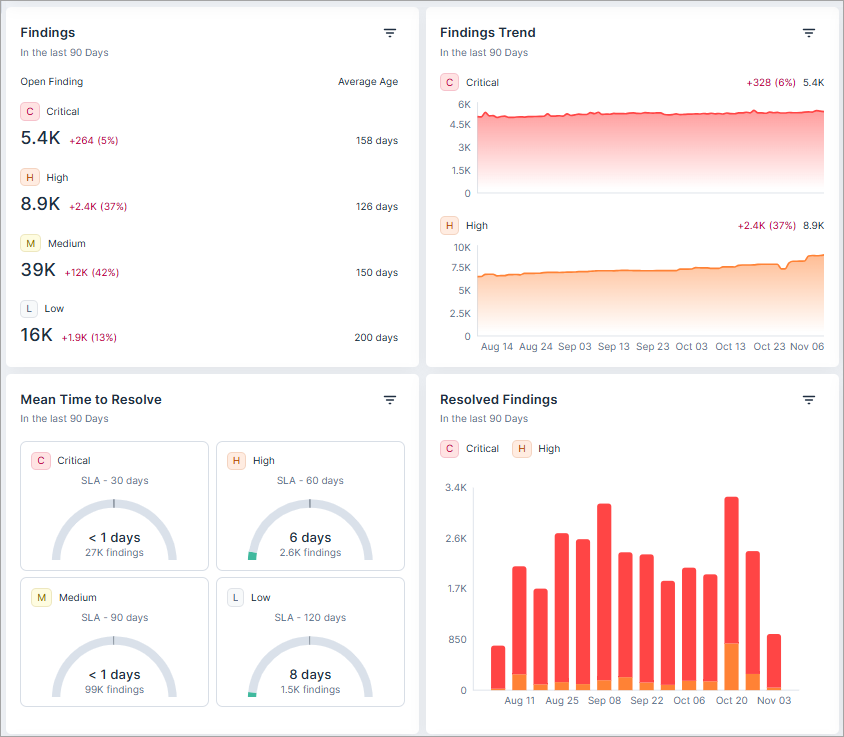
概要ダッシュボード: 新しい検出結果ウィジェット
概要ダッシュボードに、次の新しいウィジェットが追加され、セキュリティ体制に関するより実用的なインサイトを得られるようになりました。
- 検出結果: 深刻度別に分類された検出結果と、その平均経過日数を示す統合ビュー。これは、セキュリティ問題の分布と日数を素早く把握するのに役立ちます。
- 検出結果の傾向: 指定された期間における検出結果の傾向を視覚化します。これにより、セキュリティイニシアチブの効果を追跡し、新たなパターンを特定できます。
- 平均解決時間: 検出結果の深刻度と、関連するサービスレベル契約 (SLA) に基づいて、チームが検出結果をどれだけ迅速に対処しているかを明確にします。これは、修正効率を監視し、改善するのに役立ちます。
- 解決済みの検出結果: 対処された (クローズまたは無視された) 検出結果の数を、深刻度別にセグメント化して時系列で参照できます。チームのワークロードと解決率の過去の推移を把握できます。
-
新しいウィジェットには、次の日付からの環境内のデータが表示されます。データは削除されません。
- クラウドの検出結果: 2025 年 7 月中旬
- コードの検出結果: 2025 年 10 月中旬
- 新しいウィジェットのほとんどのデータは、データの日次スナップショット (UTC) を表します。それに対して、[検出結果] ページには常にライブデータが表示されます。結果として、これら 2 つの場所の検出数に相違が出る可能性があります。[検出結果] および [検出結果のトレンド] ウィジェットにあるクリック可能な検出結果の合計は、ライブデータを表し、[検出結果] ページのデータと一致します。
- これらの新しいウィジェットは、組み込みの概要ダッシュボードにおいて、従来の [アカウント]、[リソース]、[未解決の検出結果]、[トレンド] のウィジェットに置き換わるものです。古いウィジェットは、カスタムダッシュボードの作成時に引き続き使用できます。
ダッシュボード: 強化されたフィルタリング
ダッシュボードウィジェットに強化されたフィルターを適用して、必要なデータを正確に絞り込むことができます。この新機能により、よりカスタマイズされた効率的な方法で、セキュリティ体制を監視し分析できるようになります。
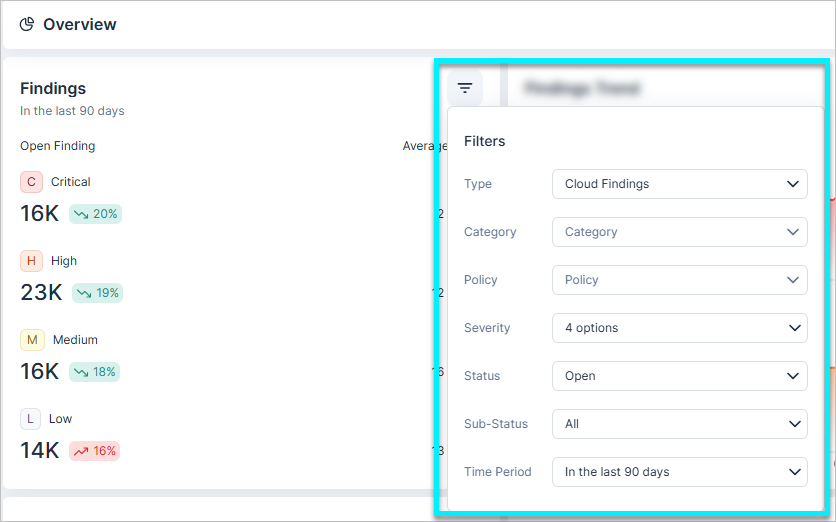
- 概要ダッシュボード内の概要ダッシュボード: 新しい検出結果ウィジェットで、新しいフィルタリングオプションが利用できるようになりました。
- これらのフィルターやその他のフィルターを使用して、カスタムダッシュボード: フィルター付きウィジェットで的を絞ったビューを作成できます。
Snowflake データスキャン
クラウドサイバーエクスポージャー は、Snowflake アカウントをスキャンして機密データを特定し分類できるようになりました。
アカウントのオンボード、スキャン設定の構成、ローカル、共有、マーケットプレイスなどのデータベースにある Snowflake リソースの表示が可能です。これにより、Tenable のデータ保護対象が拡大し、最も広く使用されているクラウドデータプラットフォームの 1 つである Snowflake も保護されるようになります。
詳細については、Snowflake の接続および Snowflake に関するよくある質問を参照してください。
データ: 境界外の機密データに対するカスタムポリシー
クラウドサイバーエクスポージャー でカスタムポリシーを作成して、機密データが存在すべきでない場所に保存されている場合に、それを検出できるようになりました。
新しいテンプレート「この機密データ はこれらのリソースにあるべきではない」が、機密データの監視カテゴリに表示されます。
このテンプレートを使用して、AWS 環境全体の機密データの境界を定義できます。設定された条件に違反すると、ポリシーによって検出結果が生成され、認証されていないリソースや非準拠リソースに分散するデータスプロールをモニタリングおよび制御するのに役立ちます。
詳細については、データ境界およびデータスプロールのモニタリングを参照してください。
182 における新しいリソース
API Support
このリリースでは、以下のリソースが追加されました。
| プラットフォーム | カテゴリ | リソース |
|---|---|---|
| Azure | 管理 | ルート |
| Azure | 管理 | サブスクリプション |
| Azure | 管理 | 管理グループ |
| GCP | 管理 | 組織 |
| GCP | 管理 | フォルダー |
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
ポリシーの更新: パブリックリソースのエクスポージャー評価
ネットワークベースのポリシーでパブリック IAM アクセスを評価するためのロジックが更新されました。
SourceIp、SourceVpc、SourceVpce、VpcSourceIp などの、ネットワーク関連の条件があるリソースは、パブリックとして分類されなくなりました。パブリックアクセスが想定されるのは、ネットワーク制限が定義されていない場合のみです。
結果として、影響を受ける検出結果は、サブステータスで誤検出となって自動的にクローズされます。
2025 年 10 月 19 日 (リリース 1.181)
新機能
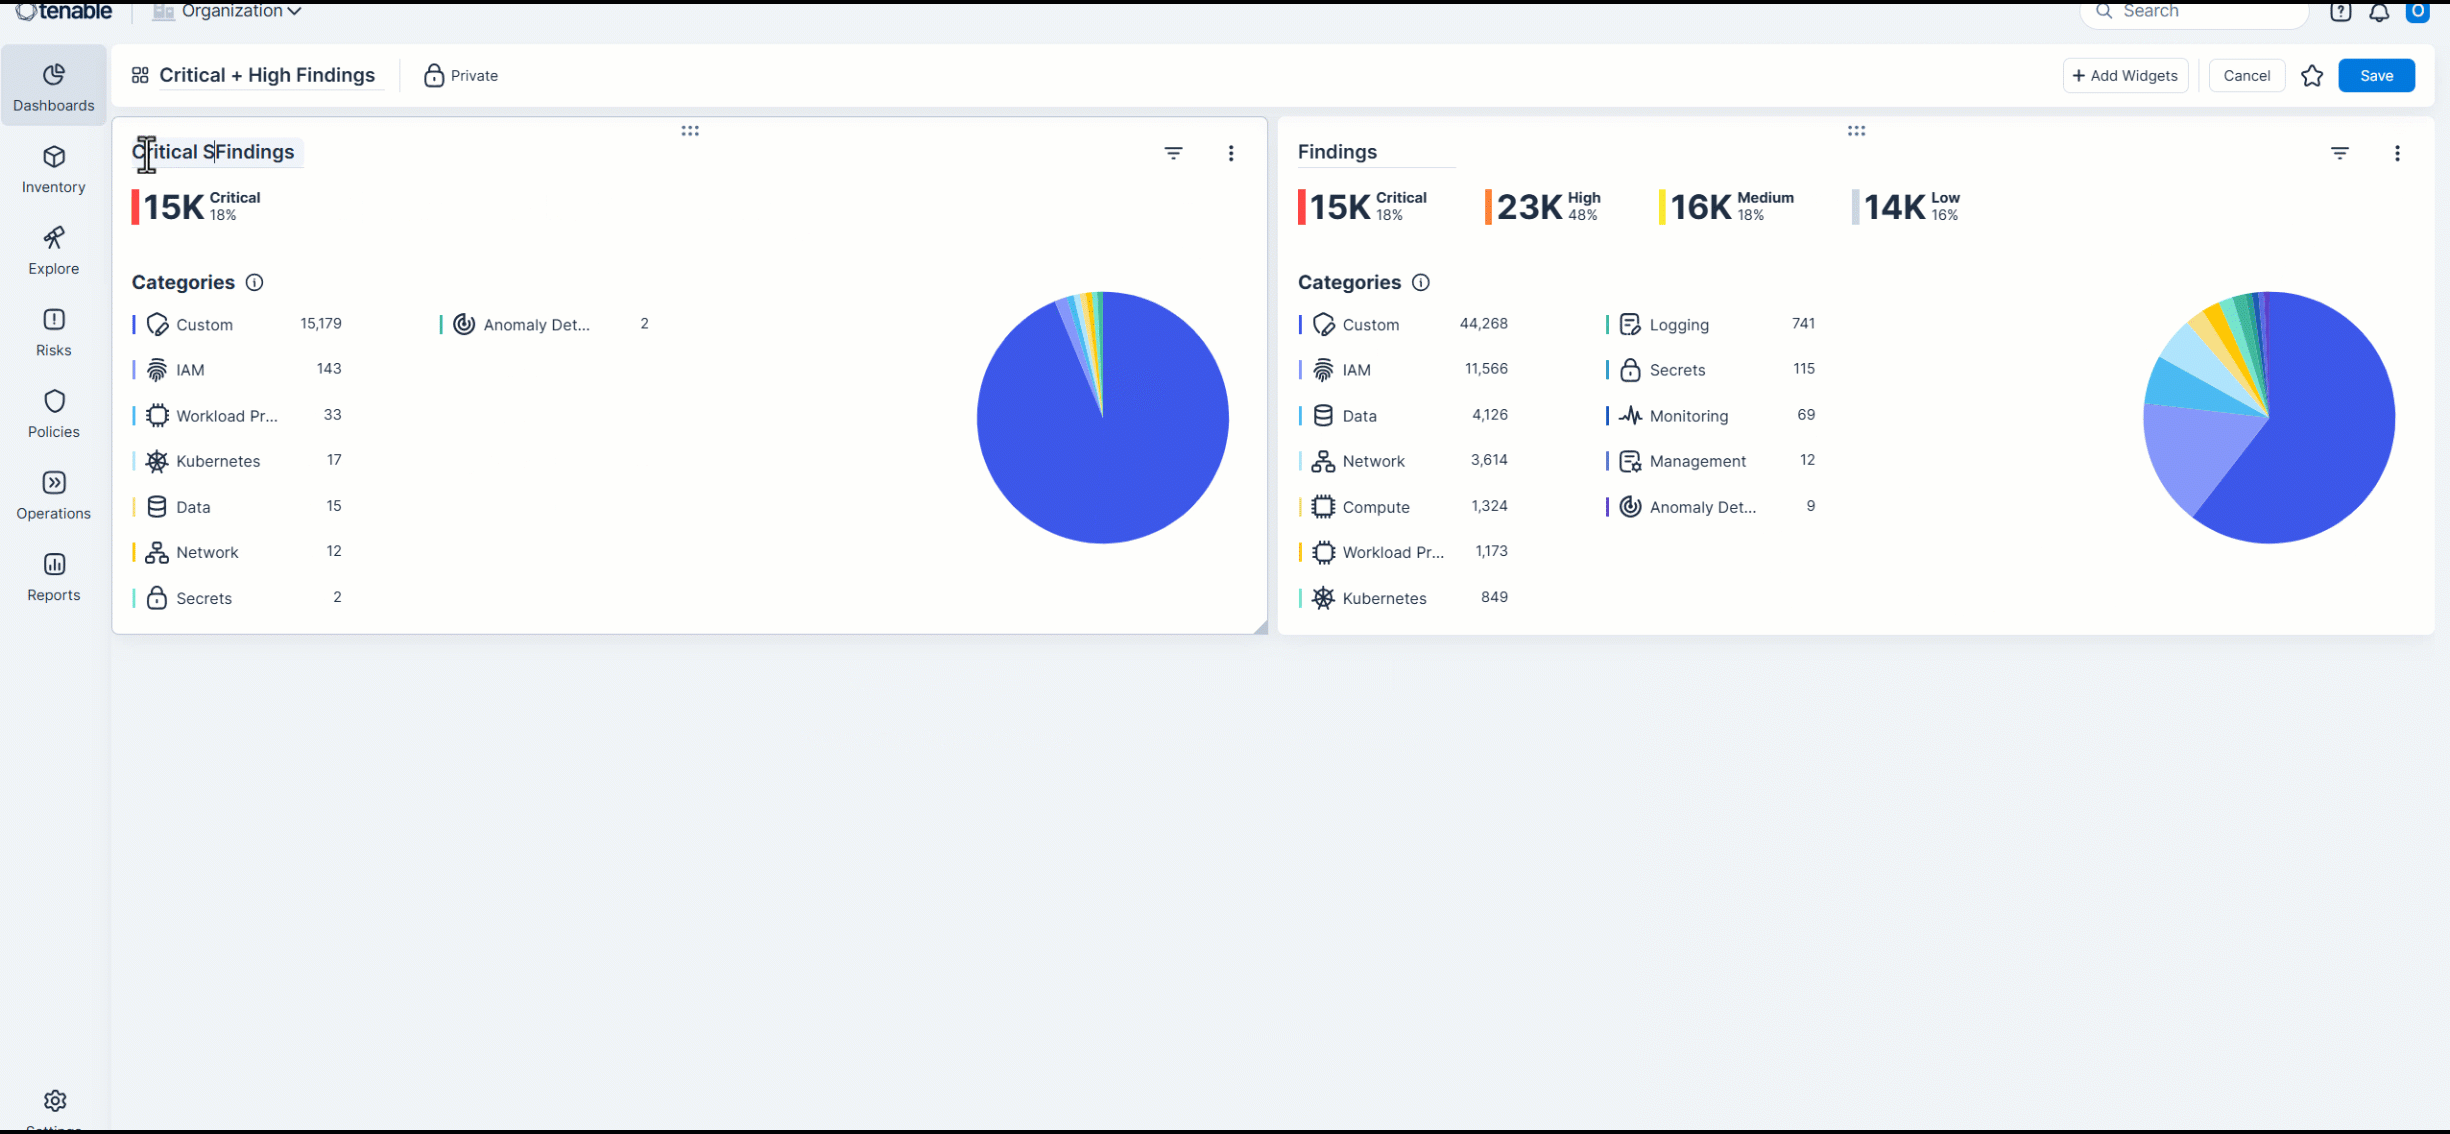
カスタムダッシュボード: フィルター付きウィジェットで的を絞ったビューを作成
同じウィジェットを複数回追加し、それぞれに異なるフィルターを適用することで、特定のデータサブセットを並べて比較できます。
カスタムダッシュボードを使用すると、セキュリティデータを比較参照した非常に具体的なビューを作成できます。有効な手法は、単一のダッシュボードに同じウィジェットを複数回追加し、各インスタンスに異なるフィルターを適用することです。これにより、特定のデータサブセットを並べて比較でき、ダッシュボードから移動することなく、即座に分析情報を得られます。
たとえば、次のことが可能です。
- 複数の [未解決の検出結果] ウィジェットを追加し、それぞれをフィルタリングして、深刻度レベル別に検出結果を表示します。
- 複数の [コンプライアンス] ウィジェットを追加し、それぞれをフィルタリングして、期間別のデータを表示します。
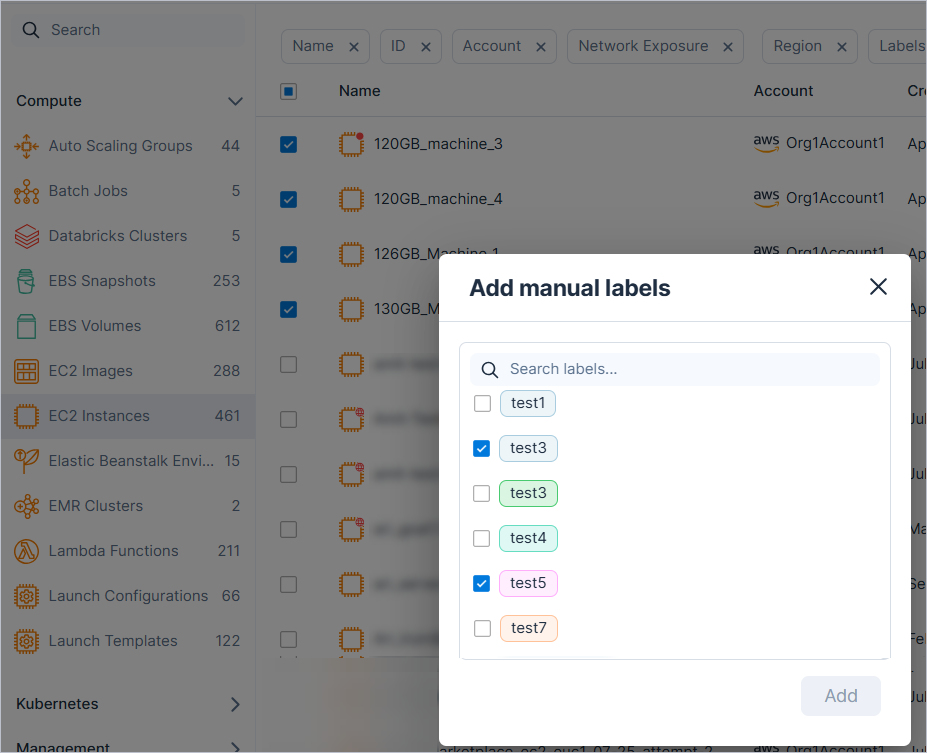
インベントリ: リソースの一括ラベル付け
1 つ以上の事前定義されたカスタムラベルを複数のリソースに同時に適用できるようになり、インベントリの整理と強化が容易になりました。たとえば、Production ラベルを複数の EC2 インスタンスに一括適用できます。
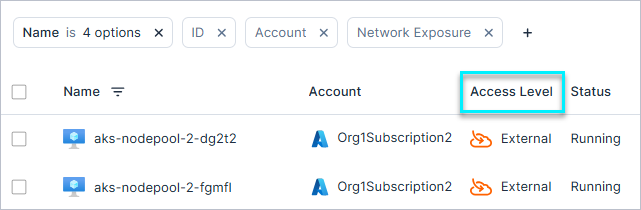
IAM: Azure および AWS リソースの最大アクセスレベルの監視
Tenable はインベントリ内の IAM アクセスレベル列の機能を拡張し、Azure および AWS の両リソースをサポートするようになりました。この列を使用すると、パブリックまたは外部に公開されているリソースを素早く特定できます。この列には、マルチクラウド環境全体において任意のプリンシパルと特定のリソースとの間で確立された最高アクセスレベルの関係が表示されるため、リスクが高い可能性があるリソースを簡単に監視できます。
また、この更新では評価ロジックが改善され、パブリックアクセスが可能なリソースをより正確に検出できるようになりました。結果として、アクセスレベルが再評価された Azure および AWS 環境では、新しい検出結果が生成されたり、既存の検出結果がクローズされたりする可能性があります。
ポリシーの更新: Microsoft Defender のプラン評価
Microsoft Defender に関連するポリシーのロジックが更新され、精度が向上し、誤検出が減少しました。
その結果、プラン評価が不正確であるために誤ってトリガーされた検出結果は、サブステータスの誤検出で自動的にクローズされます。
影響を受けるポリシー
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | Kubernetes | AKS クラスタは脆弱性スキャンが行われていないイメージを実行している |
| Azure | モニタリング | Microsoft Defender for AI Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for APIs が有効になっていない |
| Azure | モニタリング | Microsoft Defender for App Services が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure Cosmos DB が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Azure SQL Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Containers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Defender CSPM が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Key Vault が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Open-Source Relational Databases が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Resource Manager が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Servers が有効になっていない |
| Azure | モニタリング | Microsoft Defender for SQL Servers on Machines が有効になっていない |
| Azure | モニタリング | Microsoft Defender for Storage が有効になっていない |
ポリシーの更新: パブリックリソースのエクスポージャー評価
ネットワークベースのポリシーでパブリック IAM アクセスを評価するためのロジックが更新されました。
SourceIp、SourceVpc、SourceVpce、VpcSourceIp などの、ネットワーク関連の条件があるリソースは、パブリックとして分類されなくなりました。パブリックアクセスが想定されるのは、ネットワーク制限が定義されていない場合のみです。
結果として、影響を受ける検出結果は、サブステータスで誤検出となって自動的にクローズされます。
181 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プロバイダー | カテゴリ | ポリシー名 |
|---|---|---|
| AWS | IAM | 外部 IAM ロール |