Tenable One Cloud Exposure 2025 年第 1 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2025 年 3 月 30 日 (リリース 1.159)
新機能
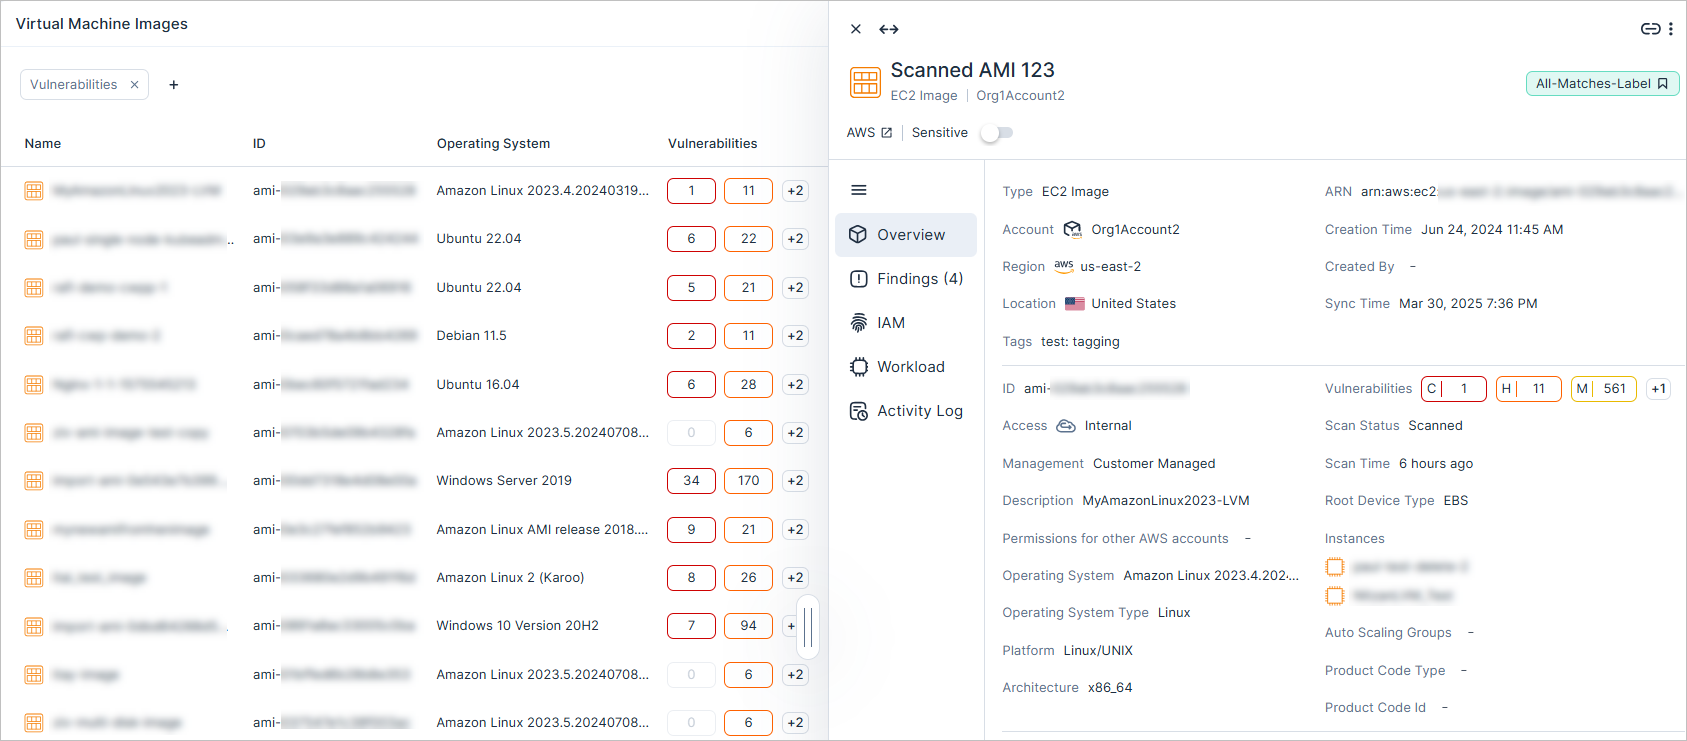
 ワークロード保護: プライベート (内部) AMI スキャン
Tenable では、特別なアクセス許可を必要とせずにプライベート (内部) AMI のスキャンがサポートされるようになりました。これらの AMI はスナップショットと同様に機能し、インスタンスを作成することなく即時スキャンを実行できます。既存の VM スキャンアクセス許可でこれらのイメージをスキャンでき、セキュリティとコンプライアンスのチェックを効果的に行えるようになります。
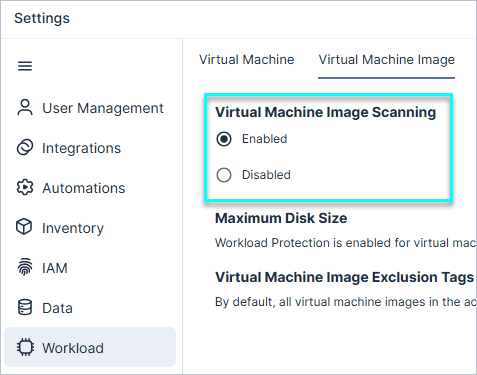
AMI をスキャンするには、[設定] > [ワークロード] > [仮想マシンイメージ] にある [仮想マシンイメージのスキャン] オプションを有効にする必要があります。
ワークロード保護: 脆弱性、ソフトウェア、悪意のあるファイルの結果の拡張エクスポート
[脆弱性]、[ソフトウェア]、[悪意のなるファイル] のページで、これまでの 10,000 件という制限がなくなり、無制限で結果をエクスポートできるようになりました。この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
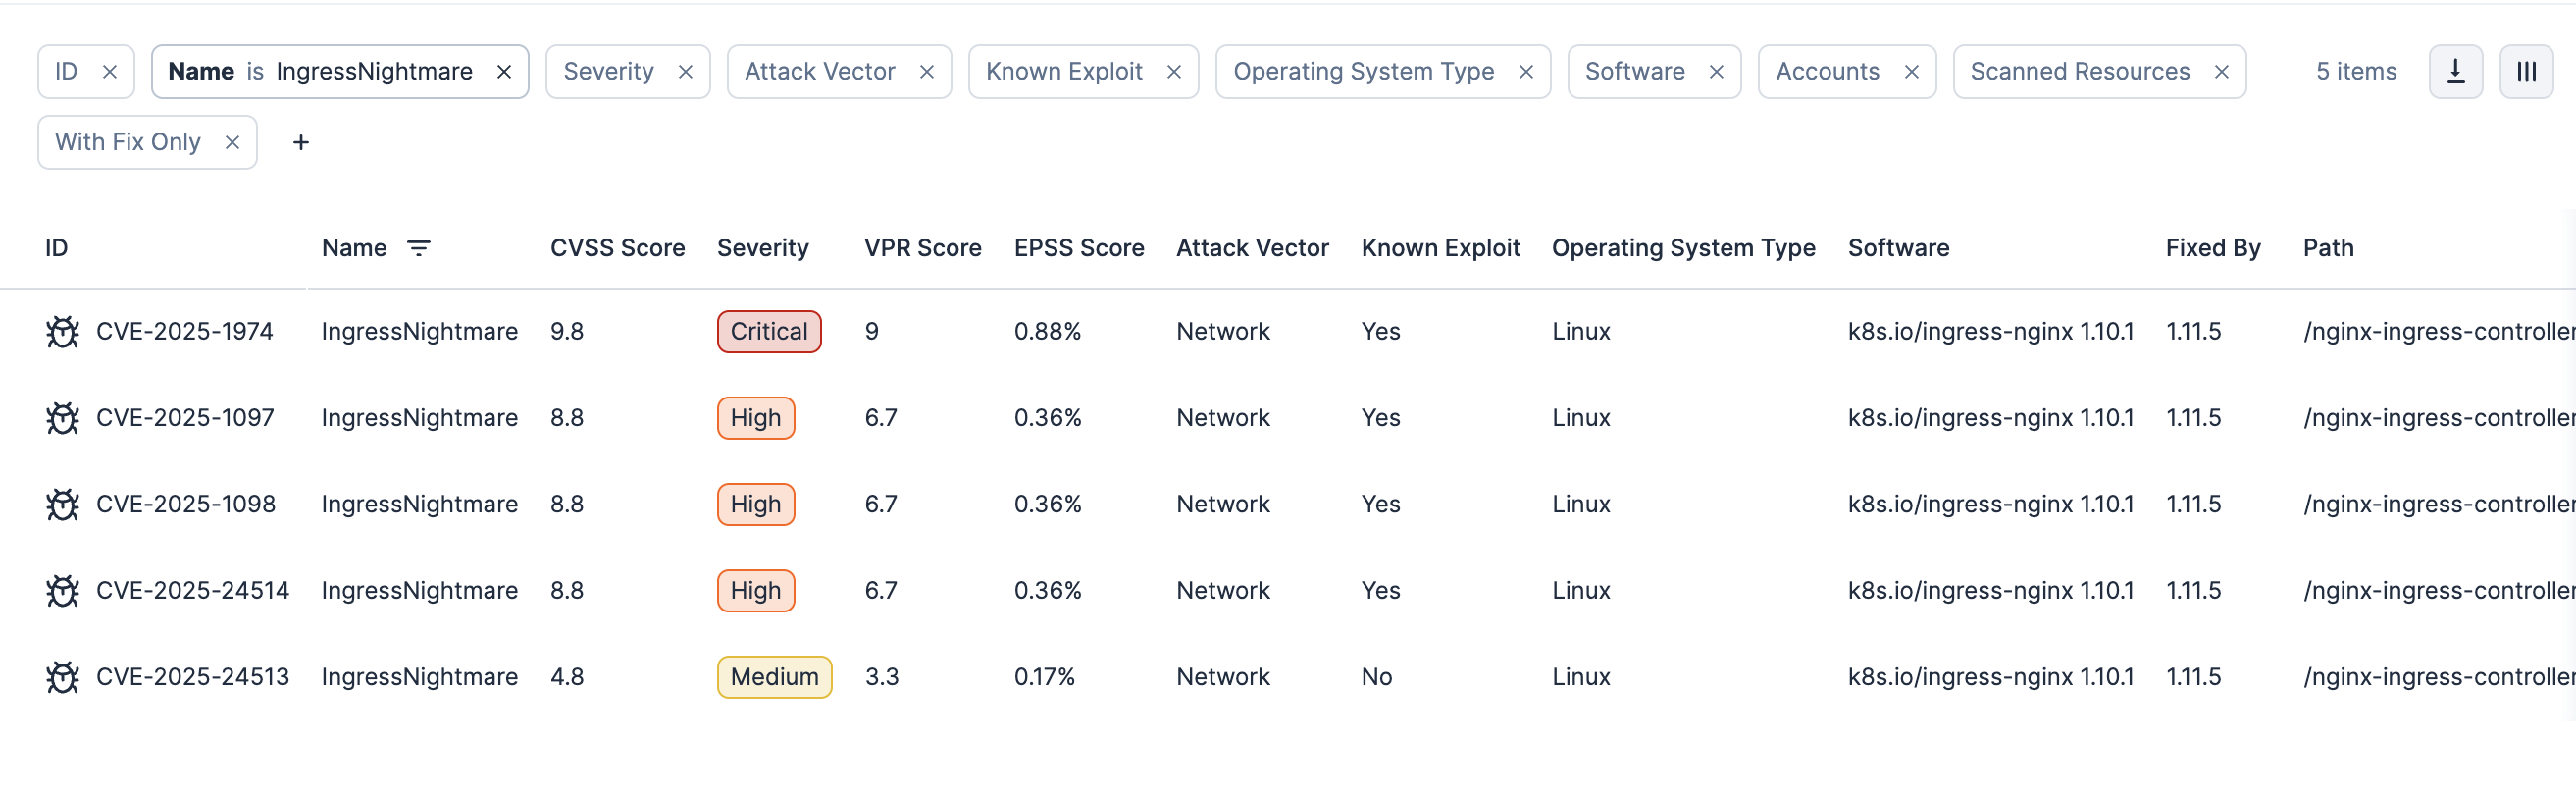
Kubernetes: Kubernetes の「IngressNightmare」脆弱性の検出
クラウドサイバーエクスポージャー では、新たに公開された Kubernetes の 「IngressNightmare」 脆弱性の検出をサポートするようになりました。この更新により、Tenable は環境内の影響を受ける Ingress NGINX インスタンスを識別し、検出された脆弱性にフラグを付けることができます。詳細については、Tenable ブログを参照してください。
IAM: アクセスレベルフィルタリングによるアクセス許可クエリの強化
 API Support
アクセス許可クエリの [アクセスレベル] オプションは、以下のように強化されました。
- API: リソースに付与されたアクセスの範囲を表す新しい AccessLevel フィールドを使用して、[アクセスレベル] でアクセス許可をフィルタリングできるようになりました。詳細については、API - アクセス許可を参照してください。
- コンソール: 以前はデフォルトで非表示だった [アクセスレベル] フィールドが、デフォルトのフィルターとして表示されるようになり、使いやすさと可視性が向上しました。
この機能強化は、AWS、Azure、GCP に対応しており、クラウドアクセス許可の制御と可視性が向上します。
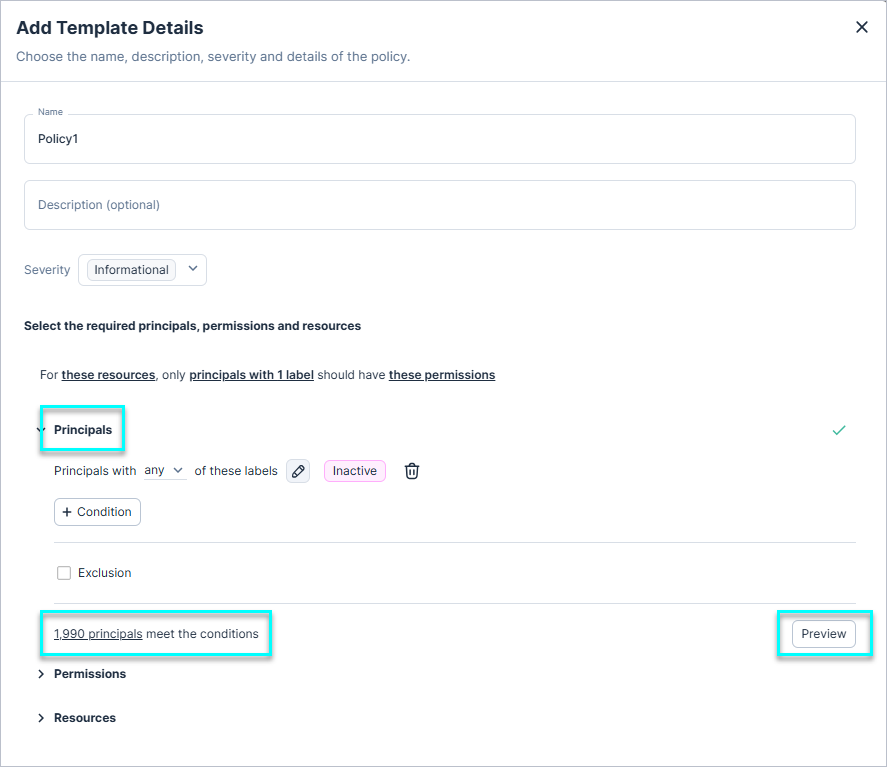
IAM: カスタムポリシーのプリンシパルとリソースのプレビュー
カスタムポリシーで設定した条件を満たす、すべてのプリンシパルとリソースをすぐにプレビューできるようになりました。これにより、確実にポリシー設定をバリデーションして調整できます。
IAM: コントロールの強化を目的とした、過剰な権限を持つポリシーの無効化
過剰な権限を持つアイデンティティ (過剰な権限を持つ IAM ロールなど) に関連するポリシーを無効にできるようになりました。これにより、関連する検出結果、[過剰] ラベル、および [過剰なアクセス許可] ページの関連する行が削除されます。アクセスグラフ_は影響を受けず、[IAM 設定]_ 経由で、関連するアイデンティティの学習期間を設定できます。
159 における新しいポリシー
API Support
このリリースでは、以下のポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| AWS、Azure、GCP、オンプレミス | Kubernetes | Kubernetes クラスタ API サーバーは静的トークン認証を使用する |
| AWS | データ | DocumentDB クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | Neptune クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | RDS クラスタのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | RDS インスタンスのバックアップ保持期間が最小要件を満たしていない |
| AWS | データ | Redshift クラスタのバックアップ保持期間が最小要件を満たしていない |
| Azure | データ | Key Vault キーがローテーションされていない |
| OCI | データ | ファイルシステムのルートユーザーアクセスが制限されていない |
159 における新しい IaC ポリシー
このリリースでは、以下の IaC ポリシーが追加されました。
| プラットフォーム | カテゴリ | ポリシー名 |
|---|---|---|
| Azure | データ | Key Vault キーがローテーションされていない |
| OCI | データ | ファイルシステムのルートユーザーアクセスが制限されていない |
更新されたポリシー: OpenSearch ポリシーの対象の拡大
これまで、以下のポリシーは Elasticsearch Service リソースについてのみ検出結果を生成していました。現在は OpenSearch Service リソースでも生成されます。
- OpenSearch ドメインが KMS で暗号化されていない
- 暗号化されていない OpenSearch ドメインのノード間通信
2025 年 3 月 23 日 (リリース 1.158)
新機能
Kubernetes: アドミッションコントローラー
必要なライセンス: この機能は Enterprise ライセンスで利用できます。詳細については、ライセンスを参照してください。
Kubernetes アドミッションコントロールは、Kubernetes クラスタ内で作成および変更されるリソースに対する重要な制御レイヤーを提供します。
アドミッションコントローラーは API リクエストをインターセプトし、管理者がポリシーを適用して、設定のバリデーションを行い、セキュリティを強化できるようにします。アドミッションコントローラーポリシーを使用して、コンテナ、ポッド、サービスなどの準拠したリソースのみの作成、変更、削除を許可し、クラスタの整合性を効果的に保護します。
[アドミッションコントローラーポリシー] ページでは、以下の操作を実行できます。
- アドミッションコントローラーポリシーを有効にして、ポリシー違反が発生した場合の動作などを設定できます。
- 違反の影響として、[拒否] または [アラート] を設定できます。
- 有効なポリシーは、選択した範囲内に存在する、アドミッションコントローラーがインストールされているクラスタにのみ適用されます。
アドミッションコントローラーポリシーによって分析されたすべての Kubernetes アクションは、その分析結果とともに [アドミッションコントローラーログ] ページに記録されます。
詳細については、こちらのドキュメントを参照してください。
Kubernetes: Helm chart の統合 - Kubernetes と OpenShift セキュリティの強化
クラウドサイバーエクスポージャー では、Helm Chart のアップグレードプロセスが改善されたことで、クラスタ管理が向上し、セキュリティ機能が強化されました。このアップグレードにより、ユーザーはどの新機能をデプロイするかを選択できるようになり、Kubernetes および OpenShift 環境は安全かつ最新の状態に保たれます。クラスタのアップグレードの詳細な手順については、こちらのドキュメントを参照してください。
主な機能
- アドミッションコントローラー (Enterprise ライセンスが必要): ワークロードをデプロイする前にセキュリティポリシーを適用します。詳細については、アドミッションコントローラーを参照してください。
- エージェントベースの脆弱性スキャン (Enterprise ライセンスが必要): クラスタノードとコンテナイメージに脆弱性がないかスキャンします。クラウド管理対象ワークロードのエージェントベースの Kubernetes スキャンには、Enterprise ライセンスも必要です。詳細については、エージェントベースの Kubernetes ワークロードスキャンを参照してください。
- リソースの同期: クラスタのリソースと設定ミスを完全に可視化します。
プライベートコンテナイメージレジストリのサポート: デフォルトでは、アップグレードされたイメージは Tenable イメージレジストリからプルされます (お客様がホワイトリストに登録する必要がある場合に備えて URL が提供されます)。最適なパフォーマンスを得るには、少なくとも 2 週間ごとにイメージを更新してください。詳細については、こちらのドキュメントを参照してください。
新しいポリシー: Kubernetes クラスタ Controller Manager のサービスアカウントの秘密鍵ファイルが設定されていない
| 要素 | ポリシー名 |
|---|---|
| Controller Manager | Kubernetes クラスタ Controller Manager のサービスアカウントの秘密鍵ファイルが設定されていない |
新しい AWS リソースタイプ: VPC ブロックパブリックアクセス設定
API Support
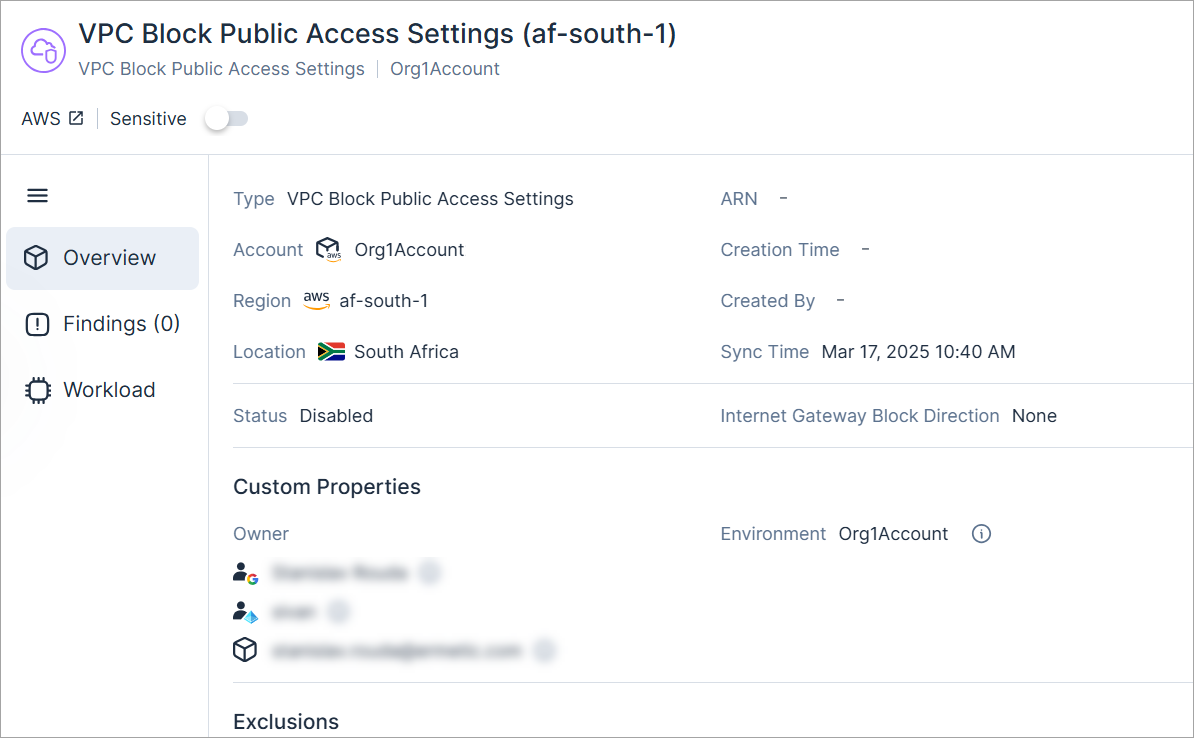
VPC ブロックパブリックアクセス は、リージョン内の VPC へのすべてのパブリックアクセスをブロックできる新しい AWS 機能です。これは、パブリックアクセスが必要ないことが確実な場合に有用です。設定ミスが発生しやすい複雑な設定を施さなくても、パブリックアクセスをブロックするだけで済みます。さらに、この機能では特定の VPC とサブネットを簡単に除外することもできます。
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [ネットワーク]) 経由で VPC ブロックパブリックアクセス設定を可視化し、関連情報を表示できるようになりました。
[VPC ブロックパブリックアクセス設定] フィールドは、[VPC] プロファイルと [サブネット] プロファイルにも表示されます。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
AWS 検出結果の分割: CloudTrail S3 バケットログが有効になっていない
「CloudTrail S3 バケットログが有効になっていない」ポリシー (ログカテゴリ) が変更され、同じ問題を持つすべてのリソースを集約した単一の検出結果ではなく、リソースごとに個別の検出結果が作成されるようになりました。
リソースごとに検出結果を作成すると、クラウドサイバーエクスポージャー は特定のリソースごとに詳細な通知をサードパーティツールに送信できます。
詳細については、こちらのドキュメントを参照してください。
ワークロード保護: クラウド管理対象ワークロードのエージェントベースの Kubernetes スキャン
必要なライセンス: この機能は Enterprise ライセンスでのみ利用できます。詳細については、ライセンスを参照してください。
Helm チャートコマンドを活用して、環境内の関連する Kubernetes クラスタをオンボードすることで、エージェント経由でクラウドマネージドの Kubernetes ワークロード (仮想マシンおよびコンテナイメージ) の脆弱性をスキャンできるようになりました。
エージェントベースの保護は、各ワークロードに軽いセンサーをデプロイすることで詳細な可視性とリアルタイムのセキュリティを提供します。これは、継続的なモニタリングとアクティブな脅威防御に最適です。
詳細については、エージェントベースの Kubernetes ワークロードスキャンを参照してください。スキャン方法の比較については、エージェントレスのスキャンとエージェントベースのスキャンを参照してください。
ワークロード保護: キー暗号化キーを使用した Windows VM のスキャン
クラウドサイバーエクスポージャー では、キー暗号化キー (KEK) を使用する Azure で暗号化された Windows VM リソースのスキャンがサポートされます。
Azure で暗号化された Windows VM のサポートの詳細については、こちらのドキュメントを参照してください。
データ保護: 追加の PII データタイプのスキャンのサポート 158
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| CPF | PII | 制限付き | ブラジル個人納税者番号 (Cadastro de Pessoas Físicas) |
| RG 番号 | PII | 制限付き | ブラジル一般登録番号 |
データ保護: ENV ファイルのスキャンのサポート
クラウドサイバーエクスポージャー では、env ファイルの機密データがスキャンされるようになりました。これにより、ご使用の環境全体に保存されているスプレッドシート内の機密データを検出できます。
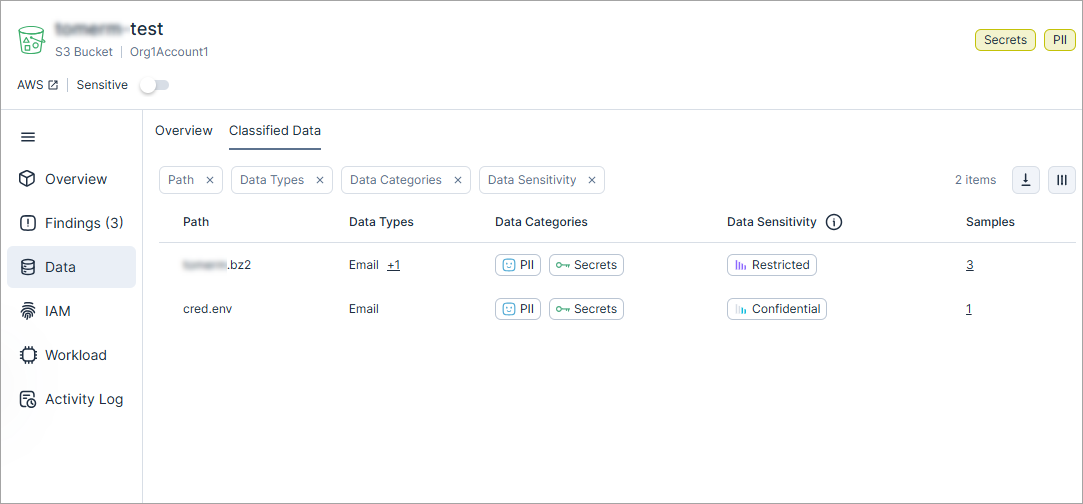
スキャン対象のファイルタイプの完全なリストについては、こちらのドキュメントを参照してください。
データ保護: 拡張子のないファイルのスキャンのサポート
クラウドサイバーエクスポージャー では、ファイルスキャン機能が拡張され、拡張子のないファイルもサポートされるようになりました。拡張子のないファイルを分析し、その内容に基づいてサポートされている形式のいずれかに一致するかどうかを判断できるようになりました。
2025 年 3 月 16 日 (リリース 1.157)
今後の変更
データ保護: Azure SQL Server のスキャン
クラウドサイバーエクスポージャー は、Azure SQL データベースリソースのデータ保護スキャンを導入します。
詳細については、Azure SQL Server のスキャン (2025 年 5 月)を参照してください。
新機能
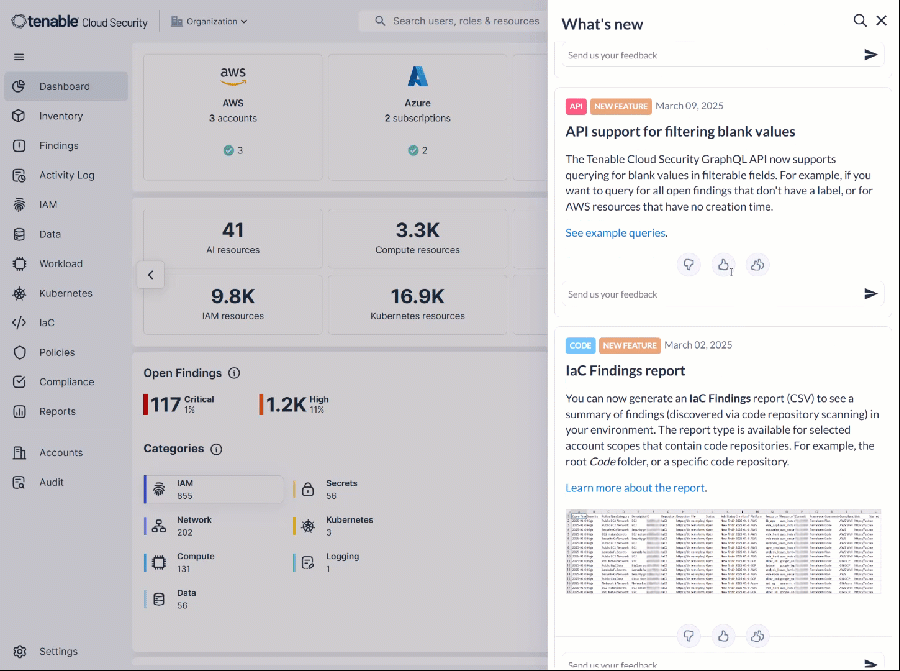
「新着情報」の導入
新機能、更新内容、改善点に関する最新情報すべてを、1 か所から入手できます。定期的にチェックして、新たな情報やさらにエクスペリエンスを高める方法について確認してください。
157 における新しい AWS ポリシー
| ポリシー名 | カテゴリ | 深刻度 |
|---|---|---|
| DocumentDB クラスタが CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
| DynamoDB の削除保護が有効になっていない | データ | 動的に決定 |
| Elastic Beanstalk が CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
| Neptune DB クラスタが CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
| OpenSearch ドメインが CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
| RDS クラスタが CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
| RDS インスタンスが CloudWatch Logs にログを公開していない | ログ | 動的に決定 |
新しい Azure リソースタイプ: 仮想マシンスケールセットインスタンス
API Support
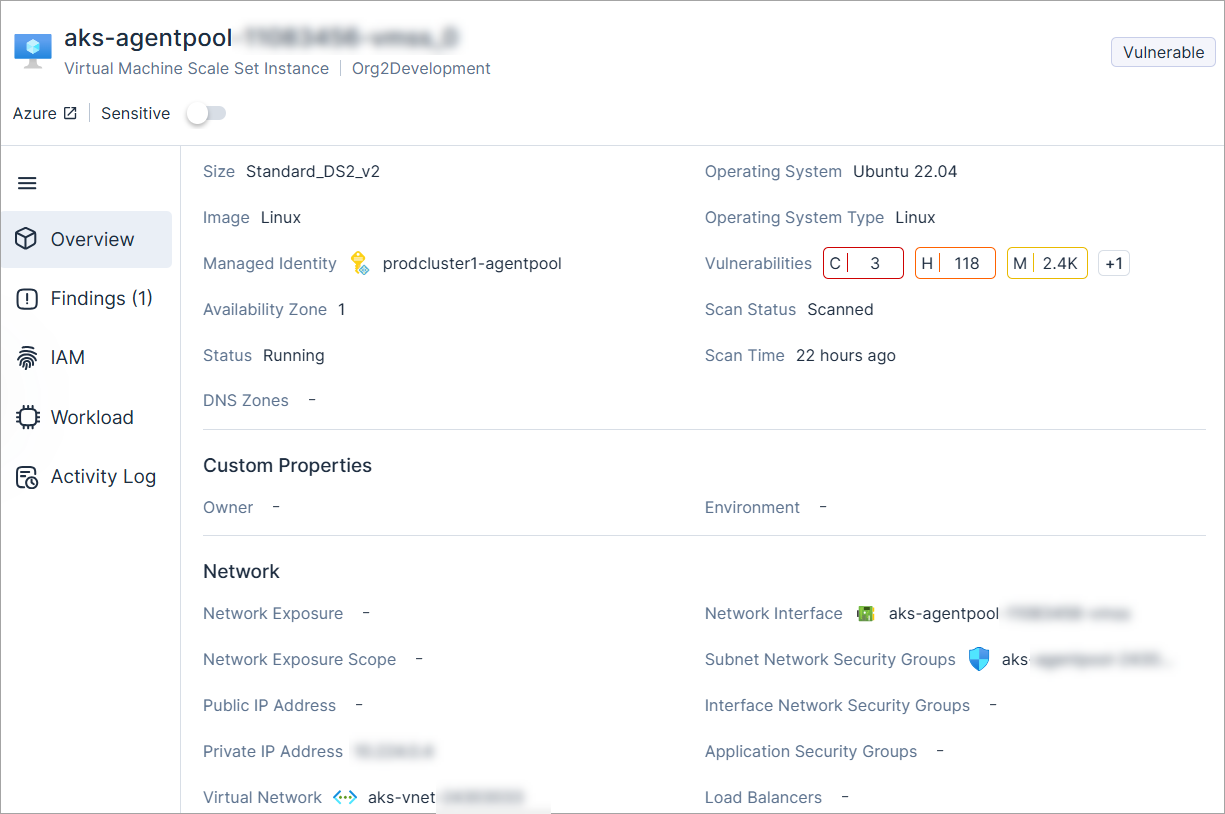
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([Azure] > [コンピュート]) 経由で仮想マシンスケールセットインスタンスを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
157 における新しい Azure ポリシー
| ポリシー名 | カテゴリ | 深刻度 |
|---|---|---|
| Key Vault キーの自動キーローテーションが有効になっていない | データ | 動的に決定 |
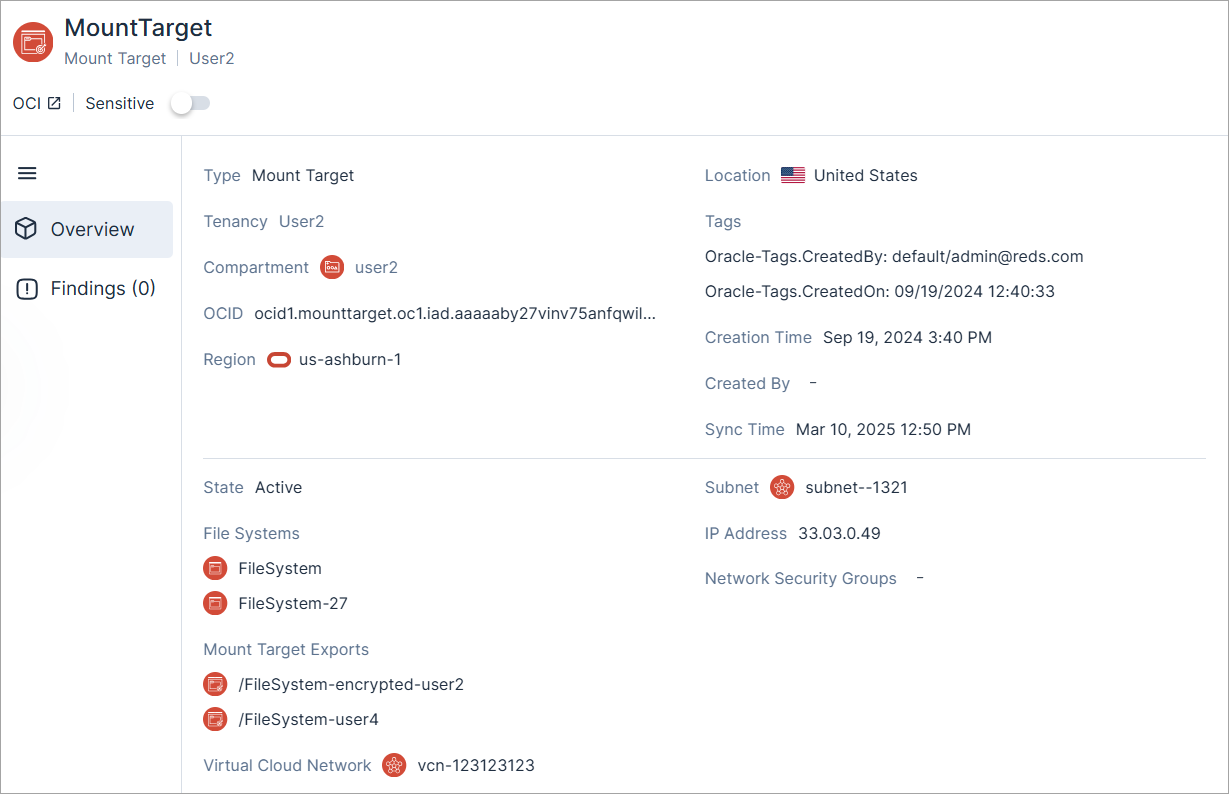
新しい OCI リソースタイプ: マウントターゲット
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [データ]) 経由でマウントターゲットを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
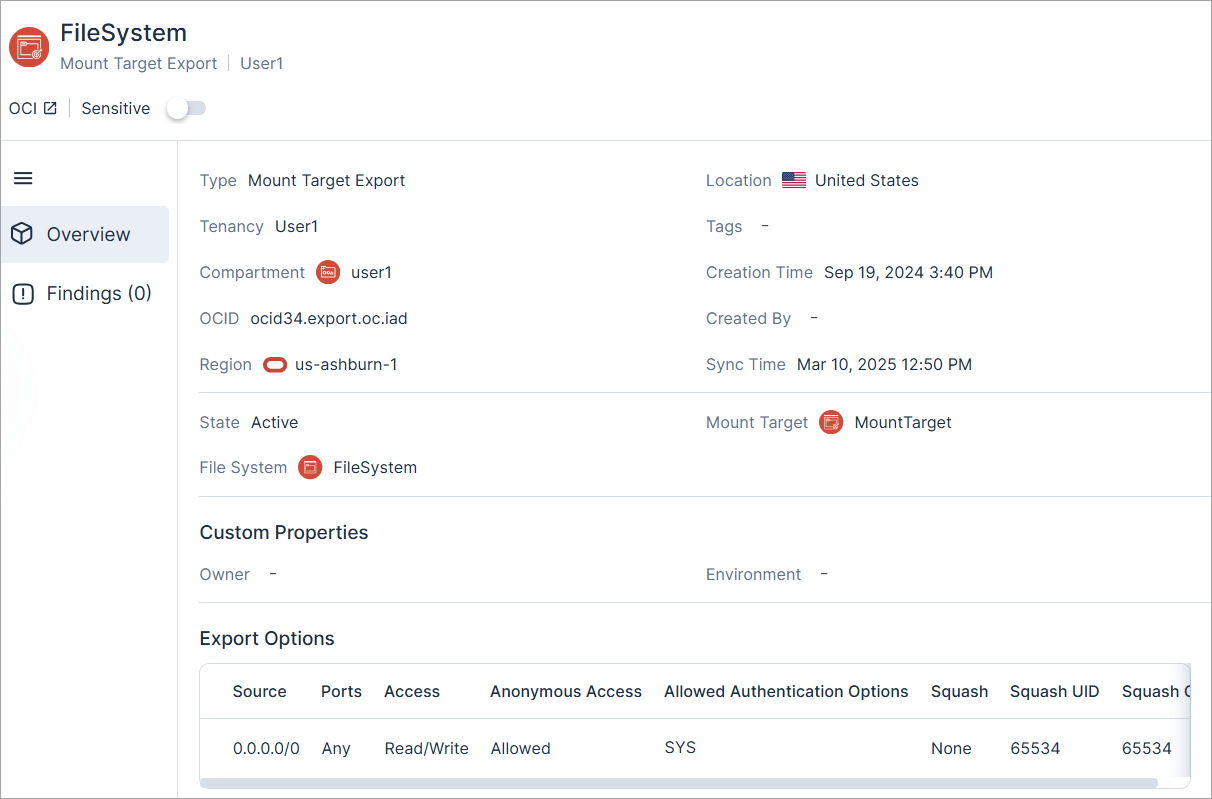
新しい OCI リソースタイプ: マウントターゲットのエクスポート
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [データ]) 経由でマウントターゲットのエクスポートを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
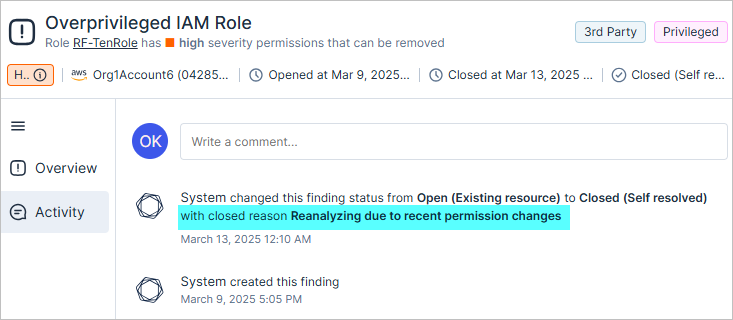
157 における新しい Microsoft Entra ID ポリシー
| ポリシー名 | カテゴリ | 深刻度 |
|---|---|---|
| Microsoft Entra ID テナントの [管理者以外のユーザーによるテナントの作成を制限する] が有効になっていない | IAM | 中 |
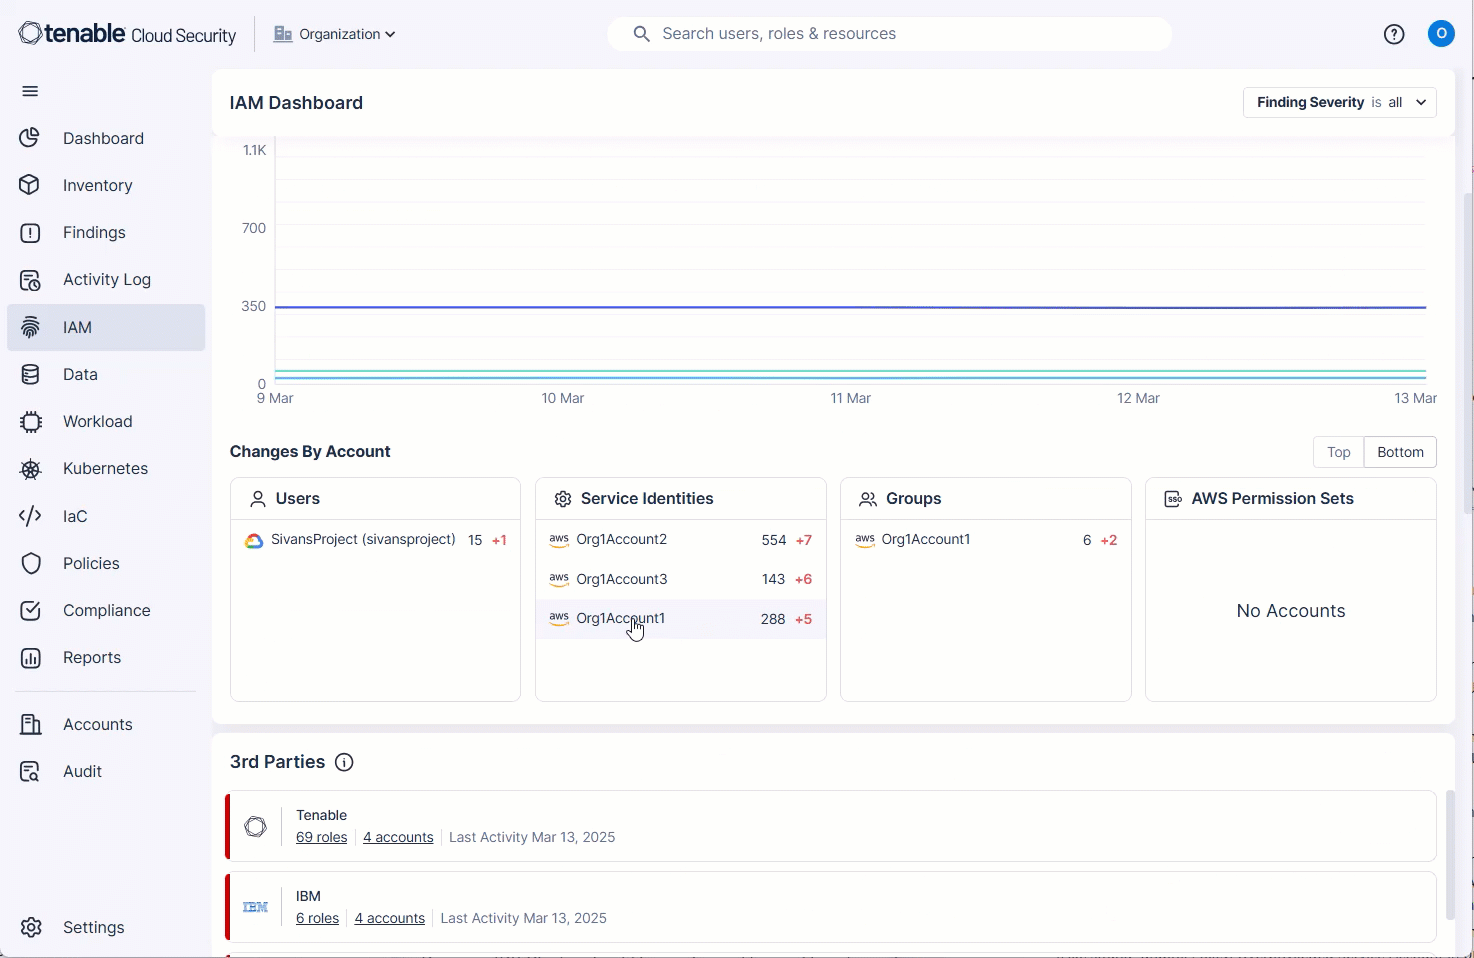
 IAM ダッシュボード: 過剰な権限を持つアカウントやプリンシパルのドリルダウン
IAM ダッシュボードで [アカウント別の変更] ウィジェットのエントリをクリックしてドリルダウンすると、関連するオープンの検出結果のリストを表示できるようになりました。検出結果ページの [オープン時刻] フィルターは、[過剰な権限の傾向] ウィジェットのドロップダウンで選択した期間に応じてフィルタリングされます。
IAM: ルートユーザーの MFA が有効になっていないポリシーロジック
クラウドサイバーエクスポージャー では、AWS 組織内でのルートアクセスを一元化する AWS のベストプラクティスが採用されています。ルートアクセスを一元化すると、組織内のメンバーアカウントからルートユーザーの認証情報を削除したり、多要素認証 (MFA) を無効にしたりできます。
ルートアクセスを一元化して、メンバーアカウントからルートユーザーの認証情報を削除する場合、Root User MFA is not enabled ポリシーに対する新しい検出結果は生成されません。結果として、既存の検出結果はサブステータス「誤検出」としてクローズされます。
データ保護: 追加の PII データタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下の追加のデータタイプのスキャンがサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| 南アフリカ ID | PII | 制限付き | 南アフリカ市民および永住者に発行された ID 番号 |
カテゴリ別に分類された、サポートされているすべてのデータタイプのリストについては、こちらのドキュメントを参照してください。
Kubernetes: 157 における新しい Kubernetes ポリシーと OpenShift ポリシー
API Support
クラウドサイバーエクスポージャー の Kubernetes システム内のセキュリティ、コンプライアンス、およびリソース管理を強化するために、新しい Kubernetes ポリシーと OpenShift ポリシーが追加されました。すべてのポリシーは Kubernetes カテゴリに属し、動的に決定 の深刻度があります。
| 要素 | ポリシー名 |
|---|---|
| API サーバー | Kubernetes クラスタ API サーバーで弱い暗号化方式が許可されている |
| Kubernetes クラスタ API サーバーが安全ではない設定で構成されている | |
| Kubernetes クラスタ API サーバーは、認証に --basic-auth-file 引数を使用する | |
| Kubernetes クラスタ暗号化プロバイダーに設定ミスがある | |
| コントロールプレーンの設定 | Kubernetes クラスタ OAuth がアイデンティティプロバイダーを指定する設定になっていない |
| Controller Manager | Kubernetes クラスタ Controller Manager が無制限の通信を許可している |
| Kubernetes クラスタ Controller Manager のサービスアカウントの秘密鍵ファイルが設定されていない | |
| Kubernetes クラスタ Controller Manager --root-ca-file が設定されていない | |
| Kubernetes クラスタ Controller Manager の --use-service-account-credentials が設定されていない | |
| etcd | Kubernetes クラスタ etcd 自動 TLS が有効になっている |
| Kubernetes クラスタ etcd 証明書ファイルが設定されていない | |
| Kubernetes クラスタ etcd クライアント証明書の認証が有効になっていない | |
| Kubernetes クラスタ etcd ピア自動 TLS が有効になっている | |
| Kubernetes クラスタ etcd ピア証明書ファイルが設定されていない | |
| Kubernetes クラスタ etcd ピア-クライアント証明書の認証が有効になっていない | |
| ネットワークポリシーと CNI | Kubernetes クラスタ CNI がネットワークポリシーに対応していない |
| ワーカーノード | Kubernetes クラスタ Kubelet で弱い暗号化方式が許可されている |
| ワーカーノード | Kubernetes クラスタ Kubelet TLS 証明書と秘密鍵が設定されていない |
2025 年 3 月 9 日 (リリース 1.156)
新機能
AWS IAM ロール: ベンダー情報の表示
IAM ロールでベンダー情報が表示されるようになり、可視性が向上しました。[ベンダー] フィールドは以下の場所にあります。
- [IAM ロール] ページの新しい列として
- IAM ロールのプロファイル (スライド式パネル)
AWS ポリシーの更新: ロードバランサーの安全でない通信
ロードバランサーの安全でない通信のポリシーロジックが更新され、安全でない通信を行うロードバランサーについてのみ検出結果が生成されるようになりました。
現在、検出結果が生成される対象は以下のとおりです。
- TLS 1.2 より前のバージョンの NLB
- HTTP または TLS 1.2 より前のバージョンの ALB
- HTTP または TLS 1.2 より前のバージョンの CLB
既存の誤検出の検出結果はクローズされました。修正手順に従って、すべてのロードバランサーに TLS 1.2 以降を適用してください。
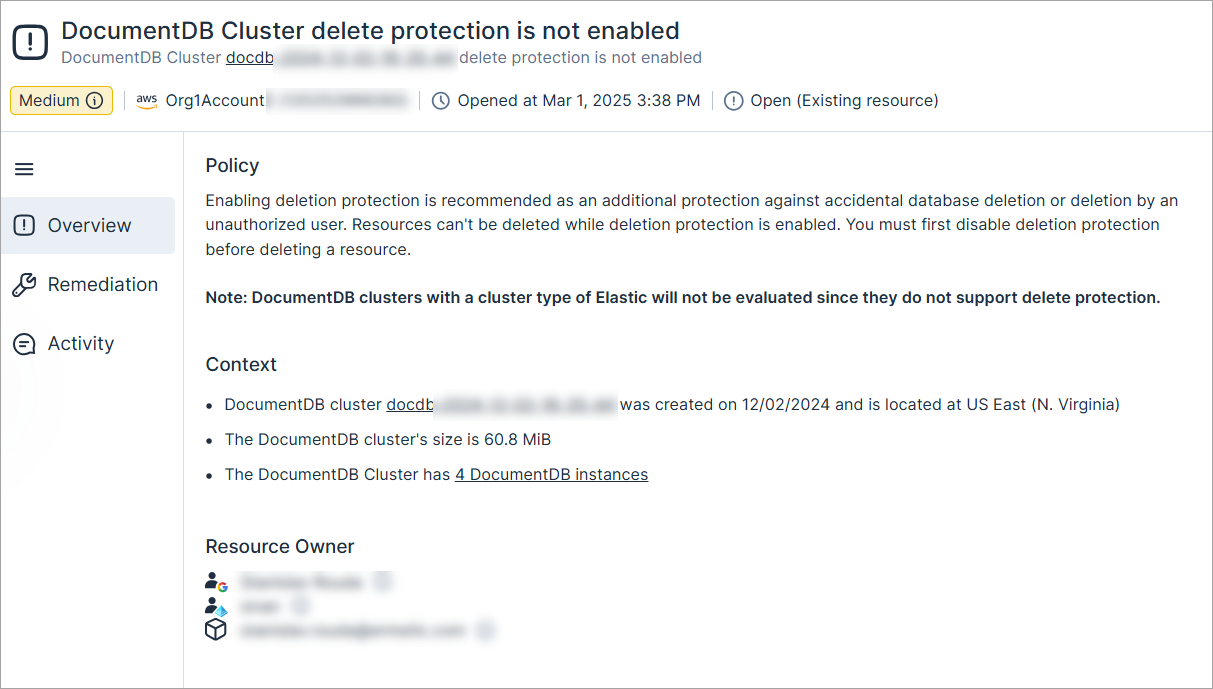
新しい AWS ポリシー: DocumentDB クラスタの削除保護が有効になっていない
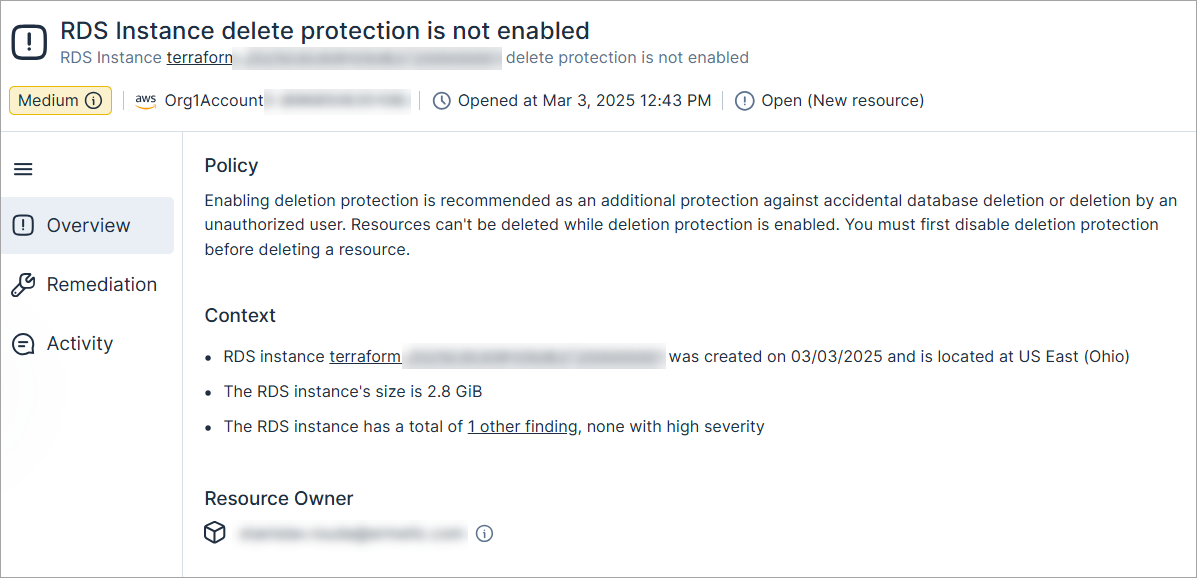
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
注意: クラスタタイプが Elastic の DocumentDB クラスタは、削除保護をサポートしていないため評価されません。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
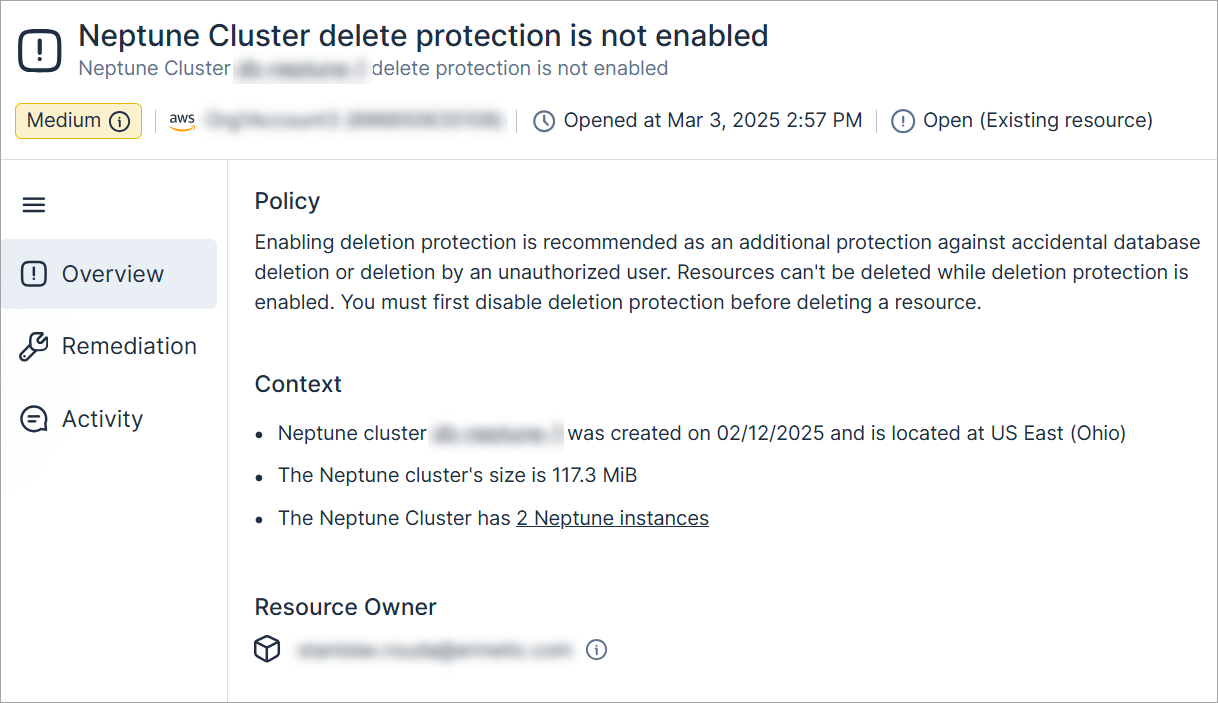
新しい AWS ポリシー: Neptune クラスタの削除保護が有効になっていない
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
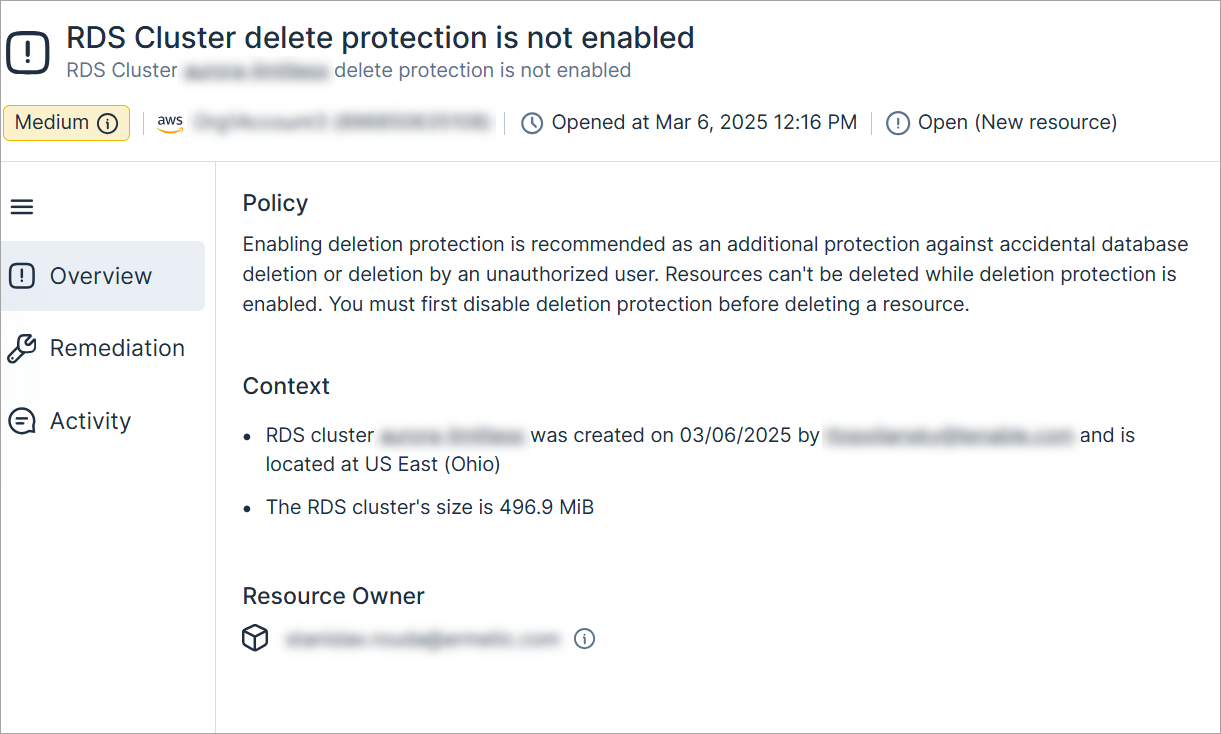
新しい AWS ポリシー: RDS クラスタの削除保護が有効になっていない
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
深刻度は、リソースに機密データが含まれているか、または機密としてマークされているかどうかに基づいて動的に決定。
新しい AWS ポリシー: RDS インスタンスの削除保護が有効になっていない
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
深刻度は、インスタンスまたはクラスタが機密としてマークされているかどうかに基づいて動的に決定。
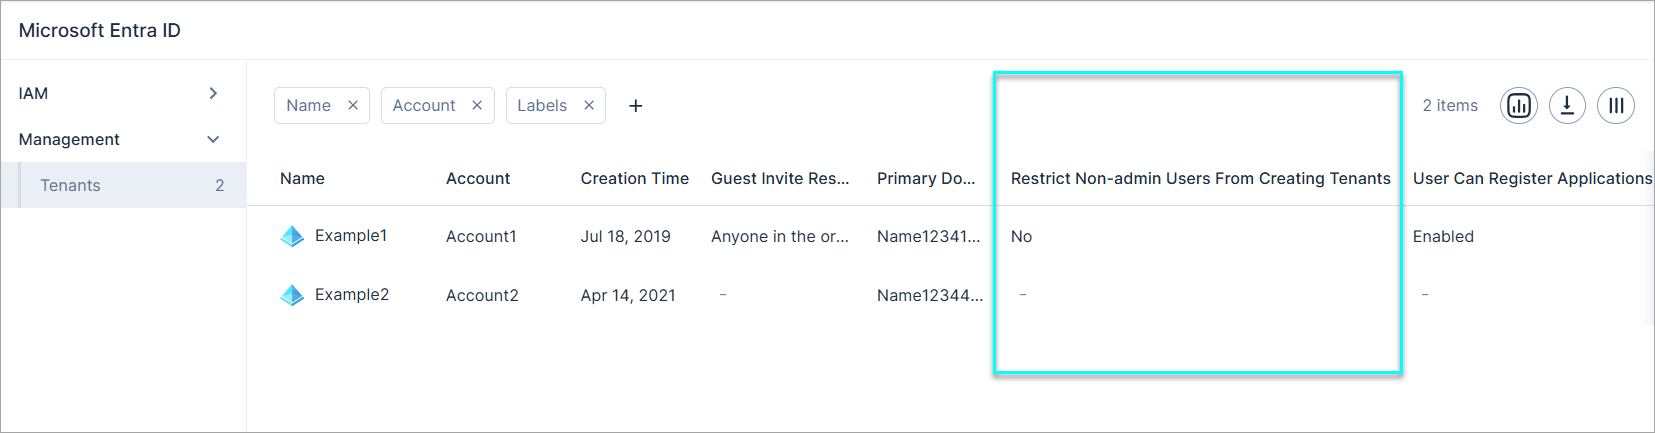
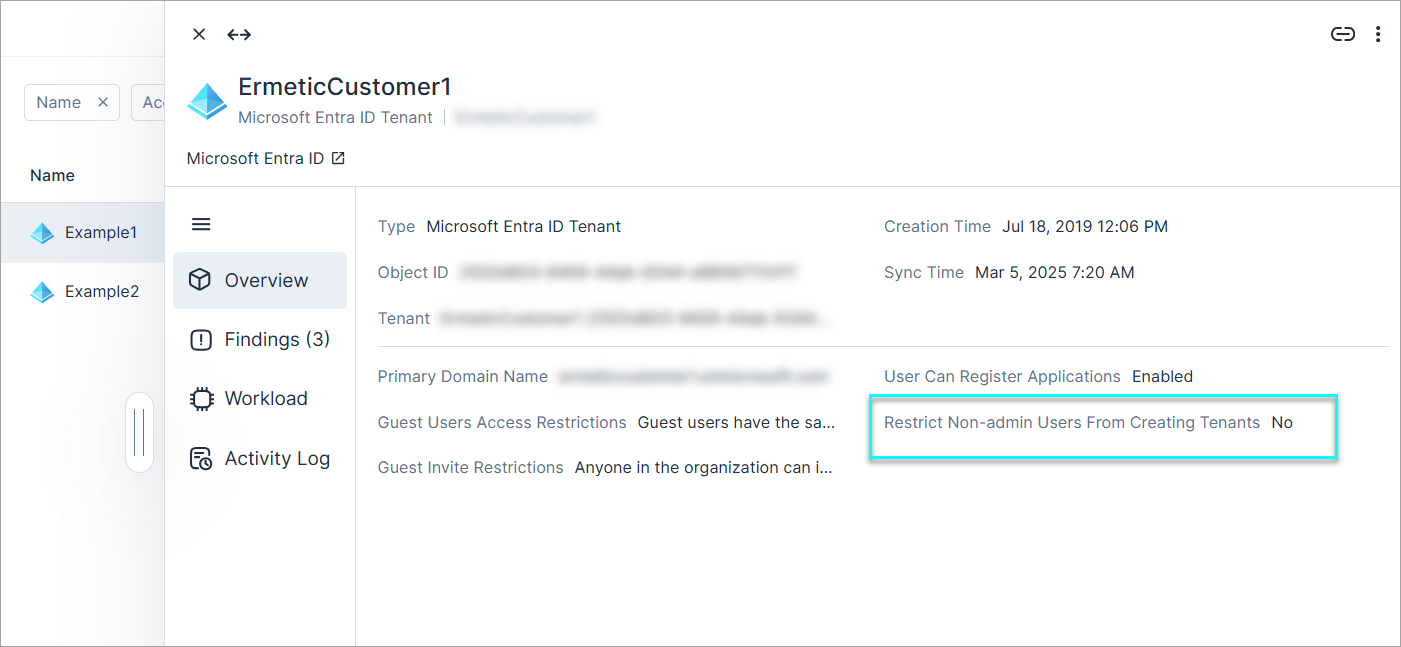
Microsoft Entra ID: [管理者以外のユーザーによるテナントの作成を制限する] フィールドの追加
Microsoft Entra ID テナント ([インベントリ] > [管理] > [テナント]) に、管理者以外のユーザーによるテナント作成が制限されているかどうかが表示されるようになりました。[管理者以外のユーザーによるテナントの作成を制限する] フィールドは以下の場所にあります。
- [Microsoft Entra ID テナント] ページの新しい列として
- テナントのプロファイル (スライド式パネル)
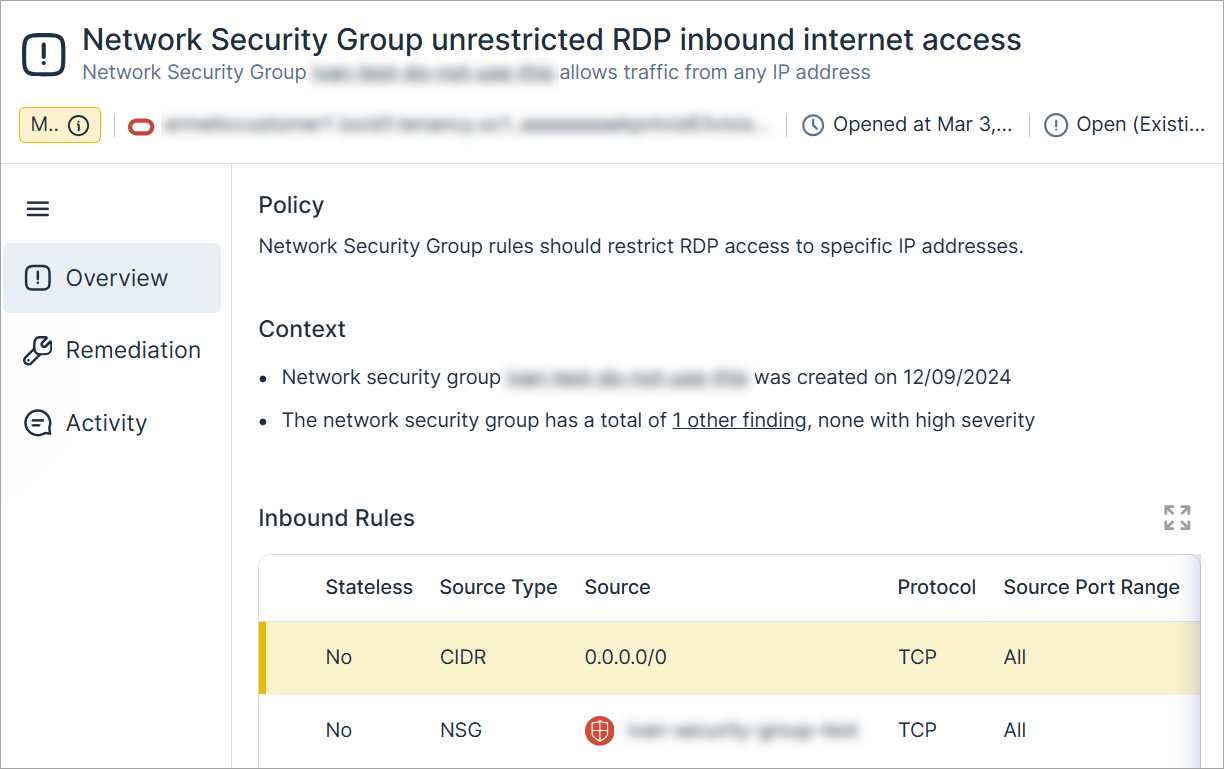
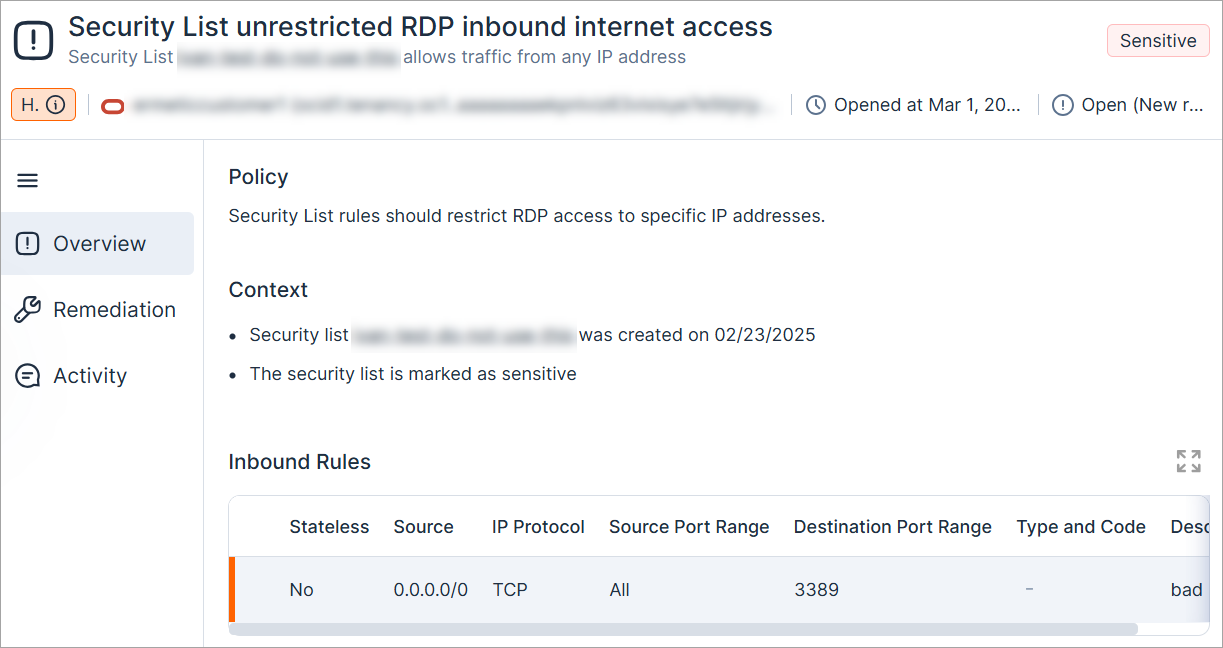
新しい OCI ポリシー: ネットワークセキュリティグループの無制限の RDP インバウンドインターネットアクセス
ネットワークセキュリティグループのルールでは、RDP アクセスを特定の IP アドレスに制限する必要があります。
深刻度は、ネットワークセキュリティグループが機密としてマークされているかどうかに基づいて動的に決定
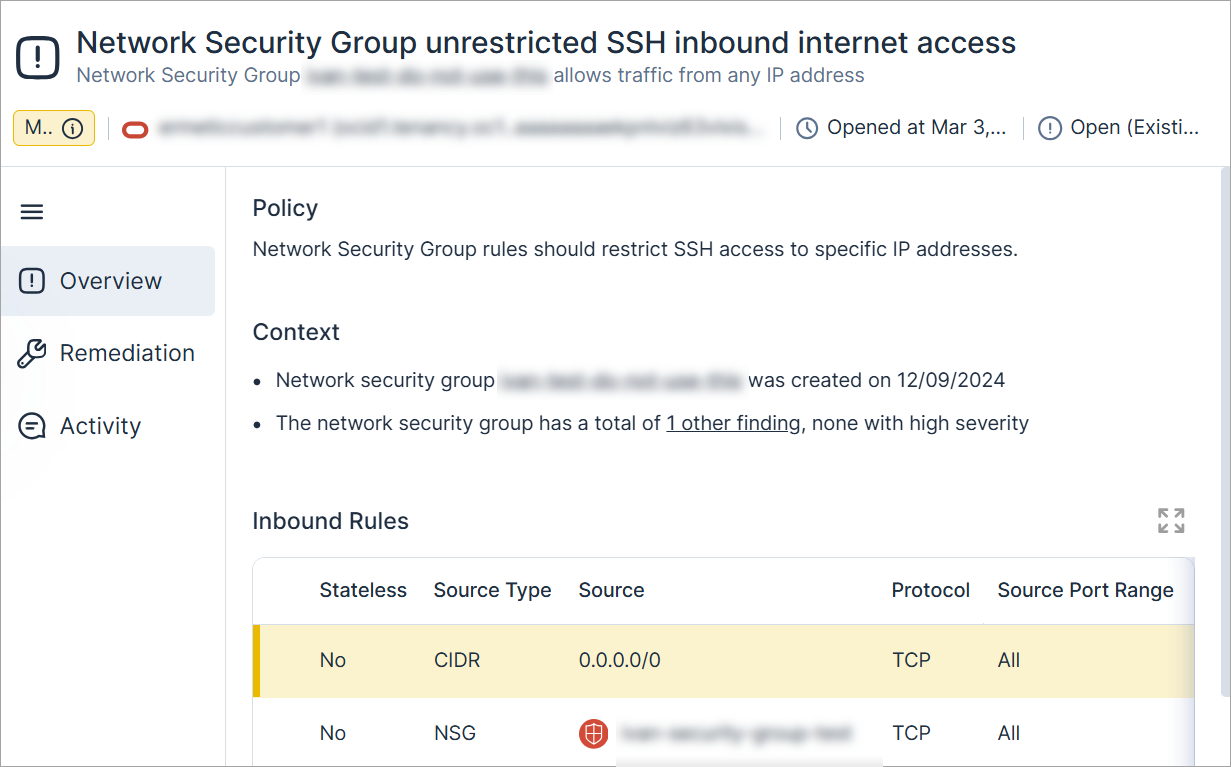
新しい OCI ポリシー: ネットワークセキュリティグループの無制限の SSH インバウンドインターネットアクセス
ネットワークセキュリティグループのルールでは、SSH アクセスを特定の IP アドレスに制限する必要があります。
深刻度は、ネットワークセキュリティグループが機密としてマークされているかどうかに基づいて動的に決定
 ワークロード保護: GitLab コンポーネントのサポート
Tenable では、GitLab CI/CD パイプラインとの統合を容易にするため、GitLab コンポーネントのサポートが追加されました。
クラウドサイバーエクスポージャー による GitLab CI/CD パイプラインのスキャン方法を微調整できるように、新しい GitLab パラメーターのテーブルが追加されました。
パラメーターの完全なテーブルについては、こちらのドキュメントを参照してください。
ワークロード保護:「Go」パッケージの脆弱性検出結果に対する強化された修正
Go パッケージで特定された脆弱性検出結果に対する修正手順が改善されました。以前は stdlib として識別され、ソフトウェアパスが誤って識別されていたため、ホスト上で見つけることができませんでした。
注意: パッケージパスは、パッケージマネージャーを通じてインストールされたパッケージでは利用できません。
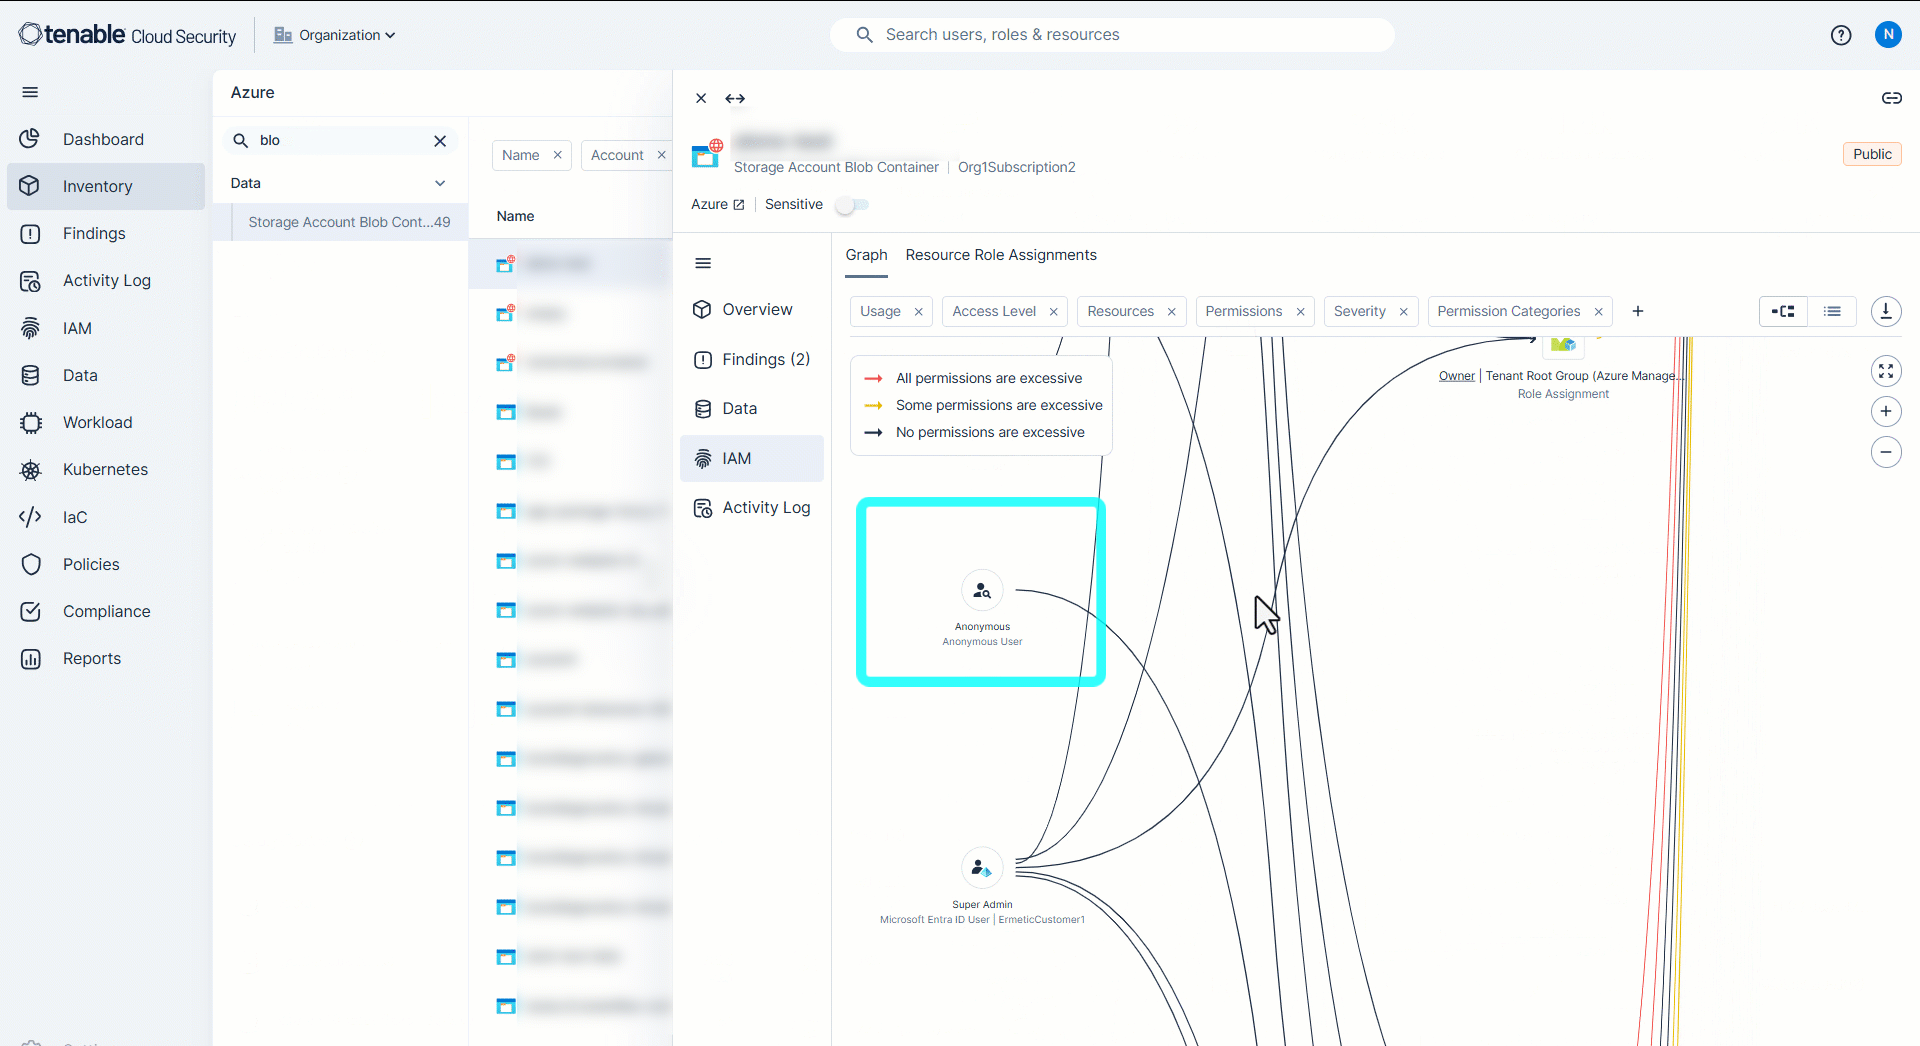
IAM: 匿名ユーザーと外部アカウントの可視性
AWS 環境と Azure 環境の全体にわたる匿名ユーザーアクセスと AWS の外部アカウントの可視性が向上しました。
AWS および Azure の匿名ユーザーと外部アカウント (Azure のストレージアカウント Blob コンテナへのアクセスを含む) は、アクセスグラフと [アクセス許可クエリ] ページ ([IAM] > [アクセス許可クエリ]) の両方に表示されるようになりました。
プラットフォーム: 空白値をフィルタリングするための新しい API サポート
API では、フィルター可能なフィールド内の空白値のクエリがサポートされるようになりました。たとえば、ラベルのないオープンの検出結果や、作成時刻のない AWS リソースをクエリする際に有用です。詳細については、空白フィールドのクエリを参照してください。
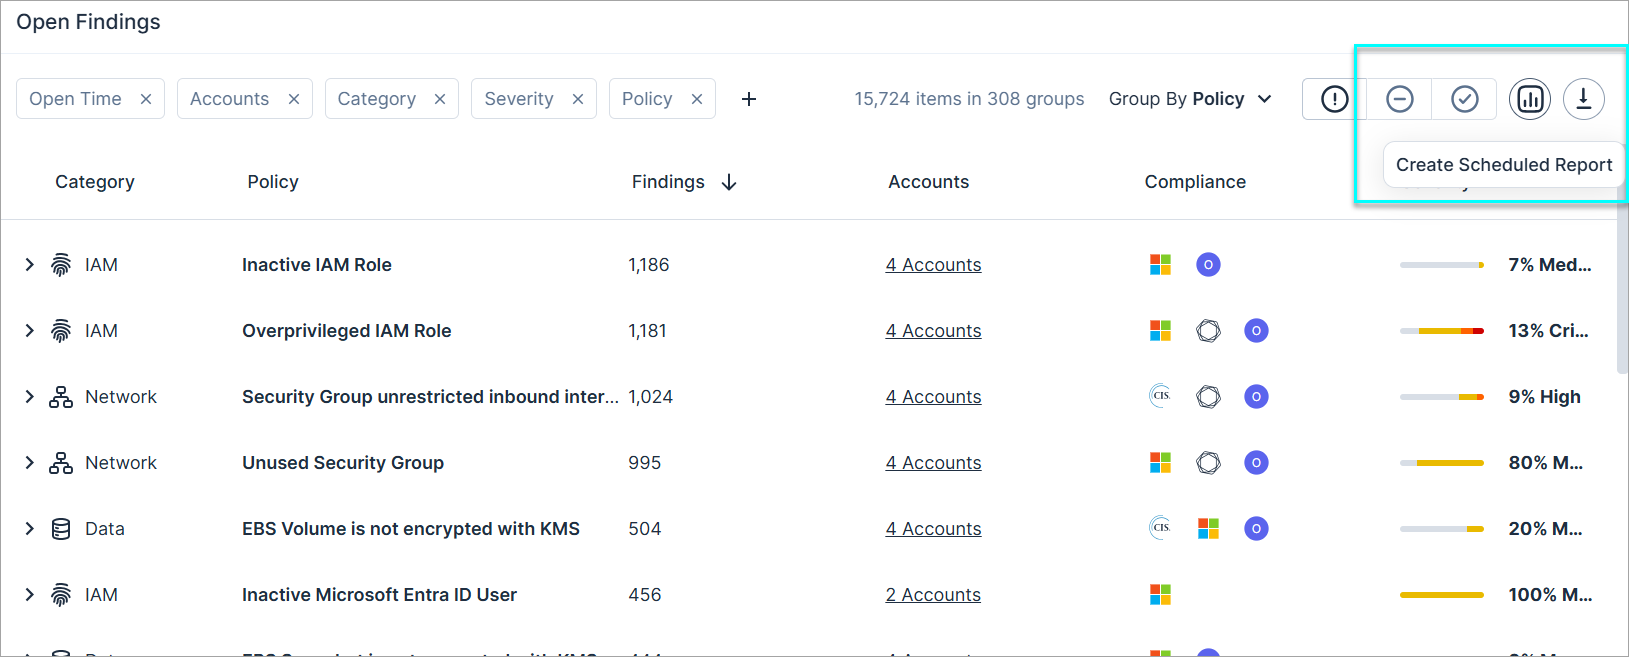
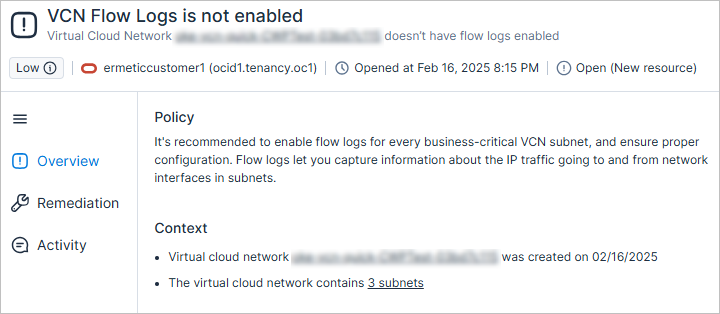
プラットフォーム: 検出結果ページからの検出結果レポートの作成
検出結果ページや IaC 検出結果ページから直接、検出結果レポートを生成できるようになりました。これらのページからレポートを作成すると、アクティブなフィルターが自動的に適用され、表示している特定の文脈がレポートに反映されるようになります。
IaC セキュリティ: GitLab コンポーネントのサポート
Tenable では、GitLab CI/CD パイプラインとの統合を容易にするため、GitLab コンポーネントのサポートが追加されました。
クラウドサイバーエクスポージャー による GitLab CI/CD パイプラインのスキャン方法を微調整できるように、新しい GitLab パラメーターのテーブルが追加されました。
パラメーターの完全なテーブルについては、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい AWS ポリシー 1.156
以下の新しい AWS IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- DocumentDB クラスタの削除保護が有効になっていない (中) (データ)
- Neptune クラスタの削除保護が有効になっていない (中) (データ)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい OCI ポリシー 1.156
以下の新しい OCI IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- ネットワークセキュリティグループの無制限の RDP インバウンドインターネットアクセス (低) (ネットワーク)
- セキュリティグループの無制限の SSH インバウンドインターネットアクセス (低) (ネットワーク)
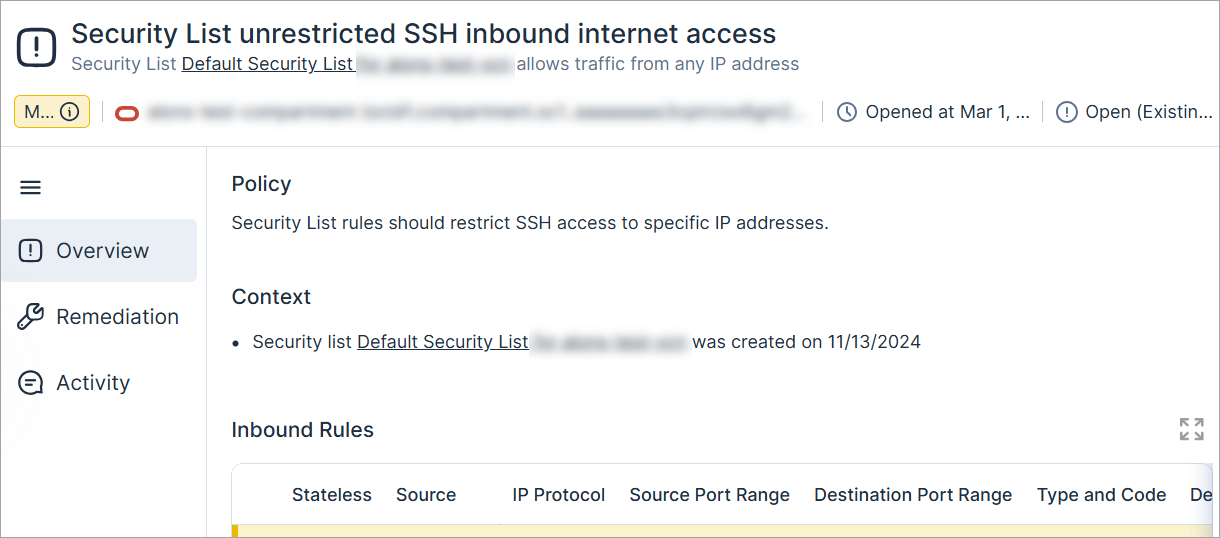
- セキュリティリストの無制限の RDP インバウンドインターネットアクセス (低) (ネットワーク)
- セキュリティリストの無制限の SSH インバウンドインターネットアクセス (低) (ネットワーク)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
2025 年 3 月 2 日 (リリース 1.155)
新機能
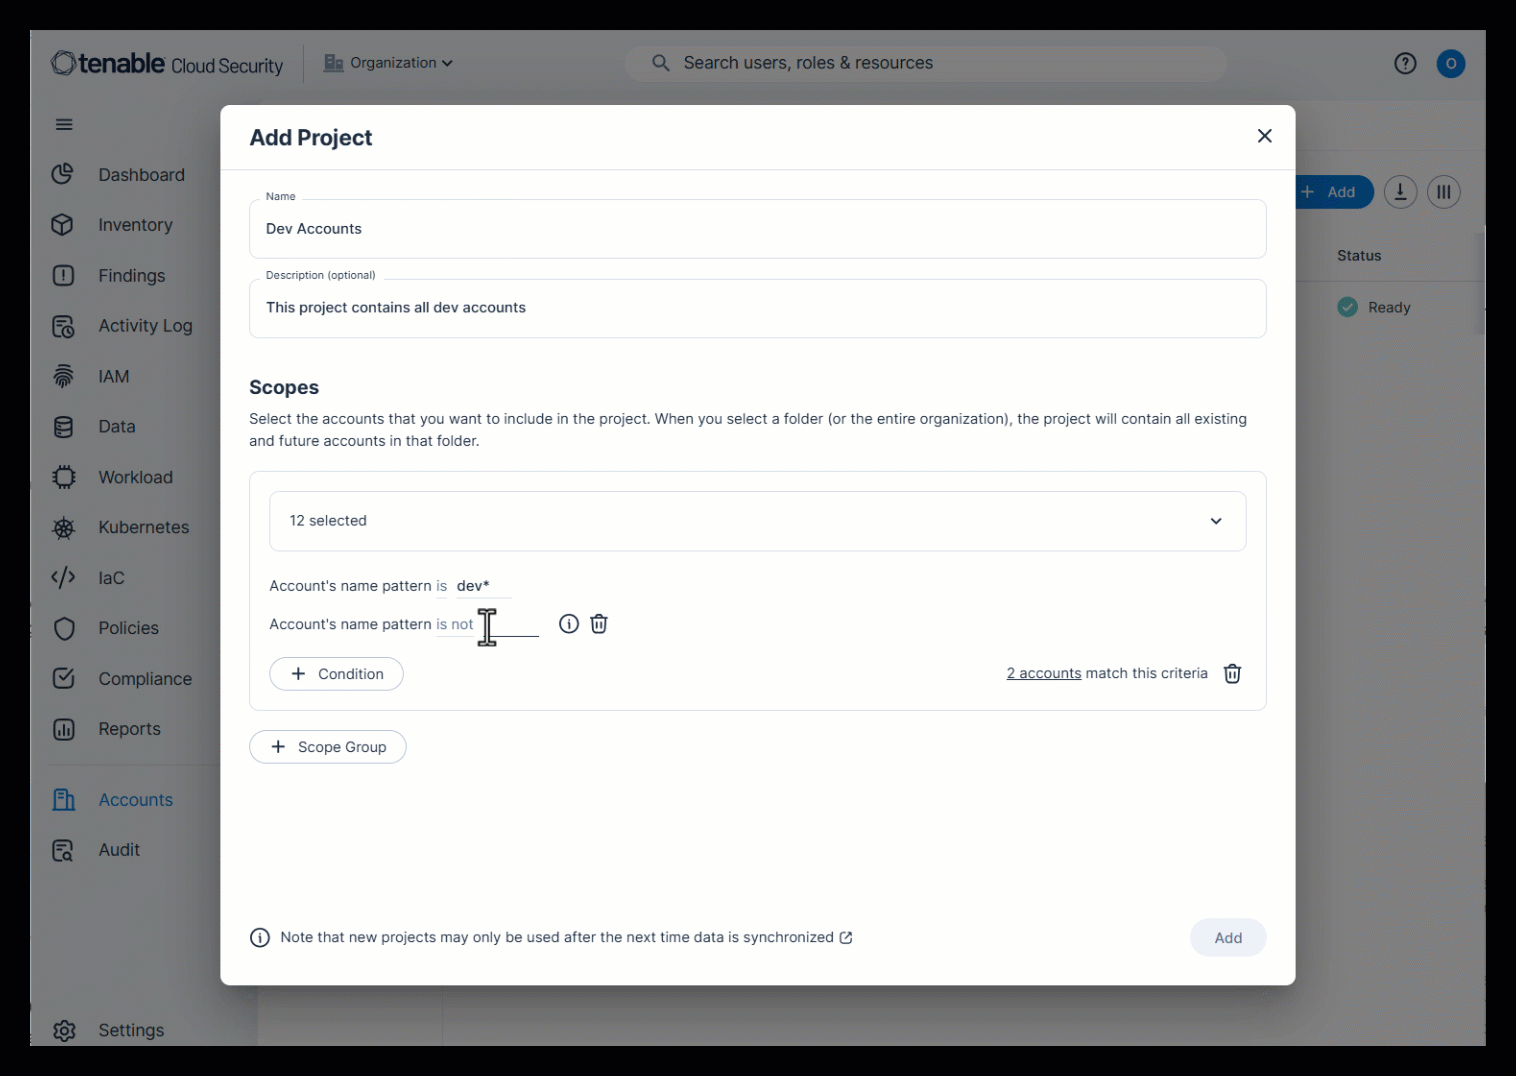
コンソール: プロジェクト
複数のプロバイダーにわたる多数のクラウドアカウントを管理することは容易ではなく、特にアカウントの作成と削除が頻繁に行われる場合には困難です。クラウドサイバーエクスポージャー のプロジェクトは、アカウントを論理的にグループ化することでこれを簡素化し、アクセスの管理を容易にします。
プロジェクトを使用すると、クラウド環境の組織の異なる運用グループに基づいてコンソールデータを表示できます。アカウントをプロジェクトに整理することで、可視性とアクセス許可を既存のクラウド構造に合わせて調整でき、より直感的で効率的な管理エクスペリエンスを実現できます。プロジェクトでは、ユーザーに必要なアカウントやリソースに固有のアクセス許可を付与できるため、アクセス制御も合理化され、手作業の労力が削減され、クラウド管理が改善されます。
たとえば、次のプロジェクトを作成できます。
- 組織内の製品グループまたはビジネス単位 (例: グループ A、グループ B、グループ C)
- 開発または本番アカウント
プロジェクトの作成後、ユーザーは特定のプロジェクト範囲内でアクションを実行できます。一致するプロジェクト範囲が割り当てられたユーザーのみがこれらの機能を表示/管理できます。
たとえば、次のことが可能です。
- クラウドサイバーエクスポージャー ユーザーに、担当する特定のリソースへのアクセス権を付与できます。
- プロジェクト範囲のレポートを作成できます。
- API トークンを作成し、プロジェクト範囲の クラウドサイバーエクスポージャー API をクエリできます。
- プロジェクト範囲のライセンスデータを表示できます。
プロジェクトの詳細については、こちらのドキュメントを参照してください。
コンソール: コンソールデータのフィルターに対する変更
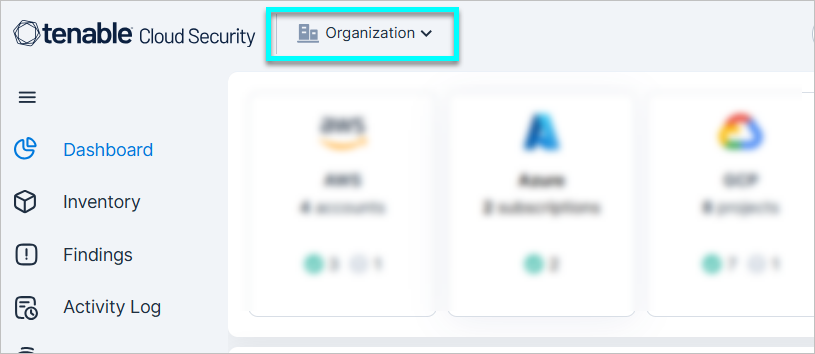
ユーザーがコンソールデータをフィルタリングする方法が、次のように変更されました。
-
コンソールのアカウント範囲のフィルターが 1 つのフィルターに統合され、コンソールの上部に表示されるようになりました。
- このフィルターに置き換わるのは、コンソールの右上にあったグローバル範囲フィルター (すべてのアカウント) と、以前はページ名の横に配置されていたページレベルの範囲のフィルターのみです。
- コンソール全体の個々のデータのフィルターがこのフィルターに替わるのではありません。
-
アカウント範囲のフィルターでは、一度に 1 つの範囲のみ選択できます。範囲の対象は以下のとおりです。
- 特定のクラウドプロバイダーに属するすべてのアカウント
- フォルダー内のアカウントのグループ
- コンソール: プロジェクト
このフィルターでは、複数のアカウント範囲を一度に選択することはサポートされていません。 代わりの方法
- 目標とする範囲を含むプロジェクトを作成し、プロジェクト別にフィルタリングします。
-
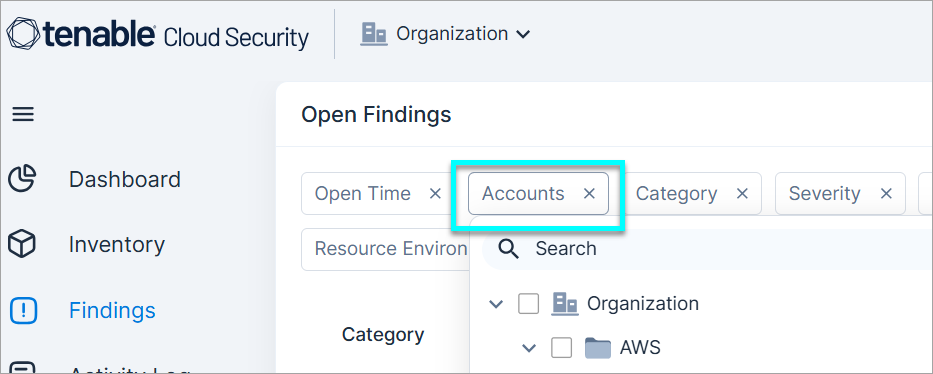
関連するコンソールのページ内で、[アカウント] フィルターを使用すると、複数のアカウント範囲を一度にフィルタリングできます。たとえば、検出結果ページ内や、データ/ワークロードページ全体です。デフォルトでフィルターが表示されない場合は、フィルターを追加する必要があります。
この変更が行われた理由 集約されたデータを表示する際のシステム効率を高めるためです。
- ここで選択したアカウント範囲は、コンソールのページ間を移動しても保持されます。選択した範囲に設定されたままになり、手動で変更しない限りデフォルトに戻ることはありません。
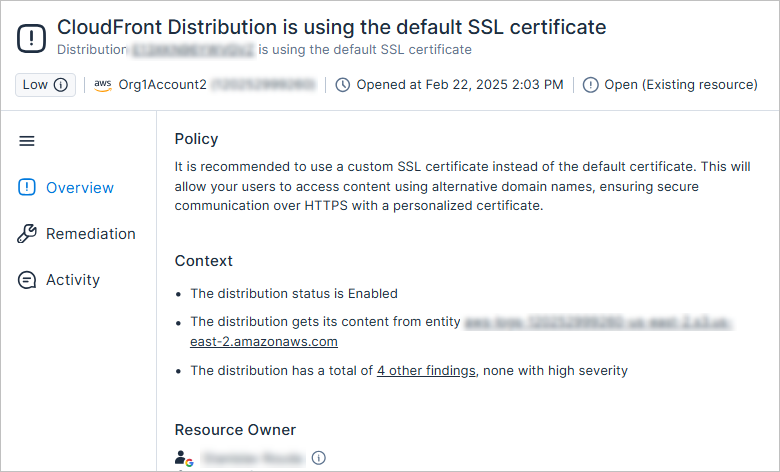
新しい AWS ポリシー: CloudFront ディストリビューションはデフォルトの SSL 証明書を使用している
デフォルトの証明書の代わりにカスタム SSL 証明書を使用することをお勧めします。これにより、ユーザーは代替ドメイン名を使用してコンテンツにアクセスできるようになり、個人証明書を使用した HTTPS での安全な通信が保証されます。
深刻度は、ディストリビューションまたはそのオリジンが機密としてマークされているかどうかに基づいて動的に決定。
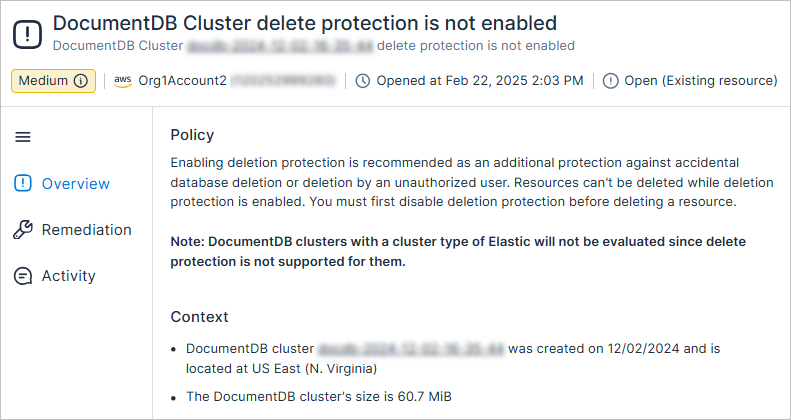
新しい AWS ポリシー: DocumentDB クラスタの削除保護が有効になっていない
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
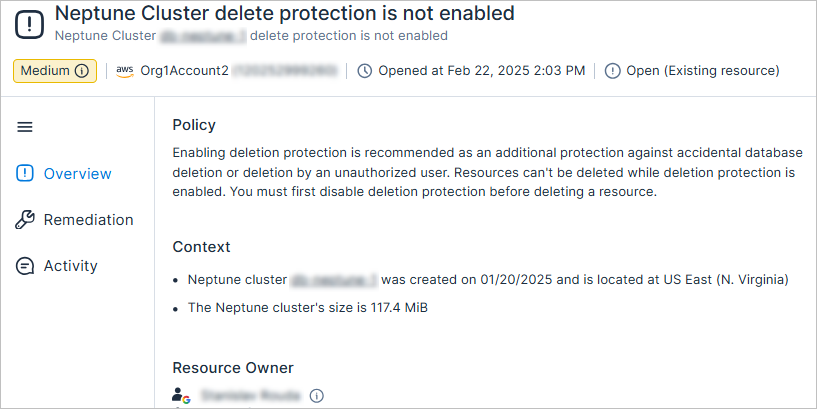
新しい AWS ポリシー: Neptune クラスタの削除保護が有効になっていない
偶発的なデータベースの削除や権限のないユーザーによる削除に対する追加の保護として、削除保護を有効にすることをお勧めします。削除保護が有効になっている間、リソースを削除することはできません。リソースを削除する前に、まず削除保護を無効にする必要があります。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
Azure カスタムポリシー: マネージド ID に付与されたアクセス許可のモニタリング
以下の新しい Azure カスタムポリシーテンプレートを介して、マネージド ID に付与されたアクセス許可をモニタリングできるようになりました (アクセス許可のモニタリング)。たとえば、開発サブスクリプションのマネージド ID による本番サブスクリプションへのアクセスなど、あるサブスクリプションのマネージド ID が別のサブスクリプションのリソースにアクセスできるかどうか (クロスアカウントアクセス) を、このテンプレートを使用して判別できます。
- これらのマネージド ID は、これらのリソースでこれらのアクセス許可を持つべきではない
Azure カスタムポリシー: テンプレート名の変更
アクセス許可のモニタリングカテゴリにある以下の Azure カスタムポリシーのテンプレート名が変更されました。
| 以前のポリシー名 | 新しいポリシー名 |
|---|---|
| これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある | これらの Microsoft Entra ID プリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある |
| これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない | これらの Microsoft Entra ID プリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない |
| これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない | これらの Microsoft Entra ID プリンシパルはこれらのリソースで、これらのロールを持つべきではない |
GCP カスタムポリシー: プリンシパルに付与されたロールのクロスアカウントアクセスのモニタリング
以下の新しいカスタムポリシー条件で、プリンシパルに付与されたロールのクロスアカウントアクセスをモニタリングできるようになりました。
| 新しい条件 | テンプレート | カテゴリ |
|---|---|---|
| これらのアカウントのプリンシパル | これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない | アクセス許可 |
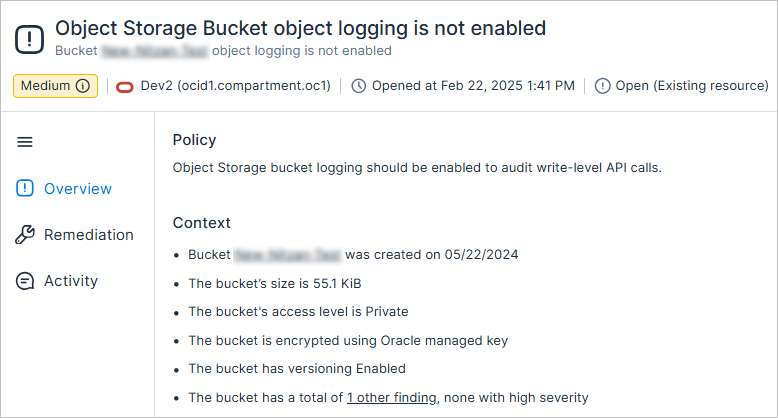
新しい OCI ポリシー: オブジェクトストレージバケットのオブジェクトのログが有効になっていない
書き込みレベルの API 呼び出しを監査するには、オブジェクトストレージのバケットログを有効にする必要があります。
深刻度は、ストレージサイズと、バケットが機密としてマークされているかどうかに基づいて動的に決定。
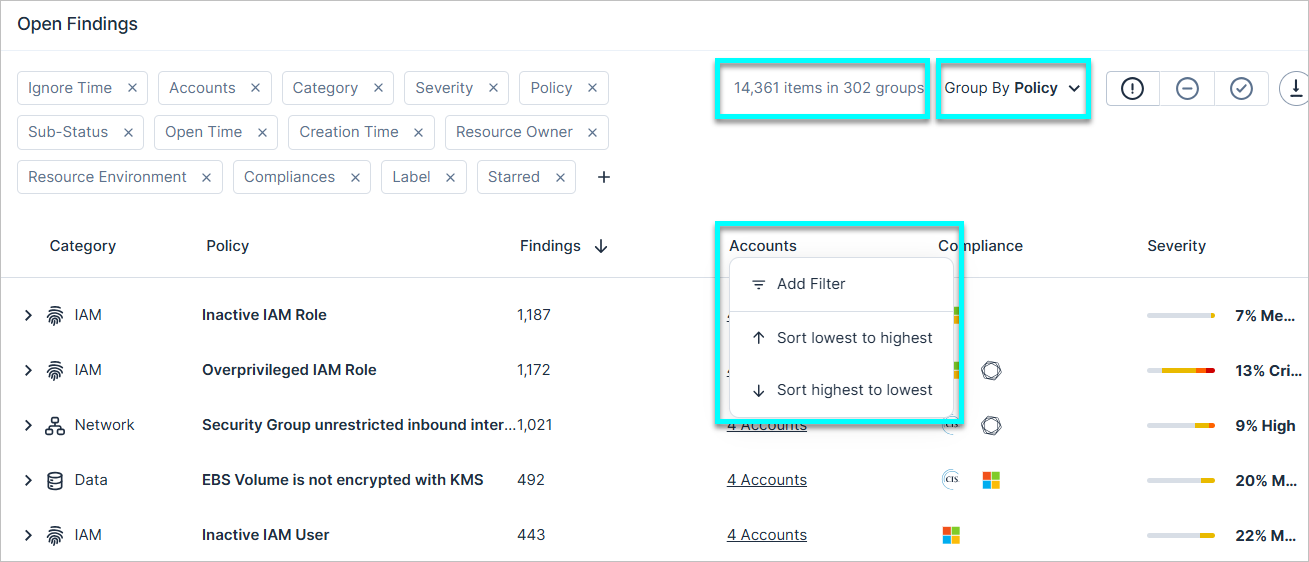
検出結果の [グループ化] ビューの改善: ソート、および強化された検出結果カウント
検出結果ページの [グループ化] オプションを使用すると、以下が可能になります。
- 列をソートできます。
- 検出結果の合計数とグループの合計数の両方を表示できます。
ワークロード保護: OSTree を実行しているワークロードスキャンのサポート
クラウドサイバーエクスポージャー では、Red Hat Enterprise Linux CoreOS (RHCOS) を含む OSTree を使用するオペレーティングシステム上で実行されているワークロードのスキャンをサポートするようになりました。
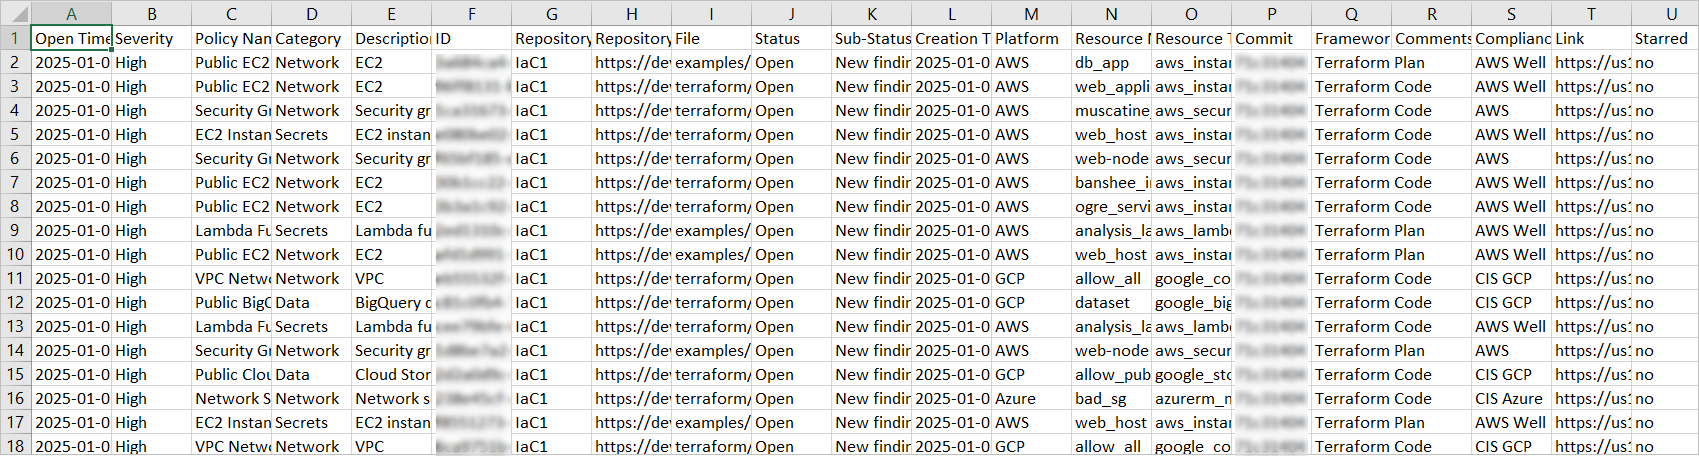
IaC セキュリティ: 新しい IaC 検出結果レポート
IaC 検出結果レポート (CSV) を生成して、環境内の (コードリポジトリスキャン経由で検出された) 検出結果のサマリーを表示できるようになりました。
たとえば、次のことが可能です。
- クローズの検出結果すべてを対象とするレポートを作成できます。これにはクローズの理由に関するサブステータス情報 (たとえばリソースの削除) を含めることができ、企業の関連するステークホルダーにレポートを共有できます。
- オープン/スター付き/無視の検出結果、または検出結果の他のサブセット (フィルターを使用) のレポートを作成できます。
1 回限りのレポートを生成することも、スケジュールを設定することもできます。また、レポートをメールまたは Slack のいずれで送信するかを選択できます (設定されている場合)。
IaC セキュリティ: 新しい AWS ポリシー 1.155
以下の新しい AWS IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- CloudFront ディストリビューションはデフォルトの SSL 証明書を使用している (低) (ネットワーク)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい OCI ポリシー 1.155
以下の新しい OCI IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- オブジェクトストレージバケットのオブジェクトのログが有効になっていない (低) (ログ)
- VCN フローログが有効化されていない (低) (ネットワーク)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
2025 年 2 月 23 日 (リリース 1.154)
重要な変更
コンテナイメージ CI/CD のスキャン: SKIP_SEND_RESULTS フラグがサポートされなくなった
Tenable ベースの CVE 検出の新しいアーキテクチャにより、このパラメーター --skip-send-results でのサポートは非推奨になり、以前はオプションであったパラメーター、--api-token string と --api-url string が必須になりました。CVE 評価のためにスキャン結果を クラウドサイバーエクスポージャー に送信するには、これらのパラメーターを指定する必要があります。CVE で評価されたスキャン結果は、Tenable によって報告され、以前と同じように CLI 出力に表示されます。また、スキャン結果は UI に表示されます。
詳細については、脆弱性の深刻度メトリクスの設定 (2025 年 5 月)に関する記事を参照してください。
新機能
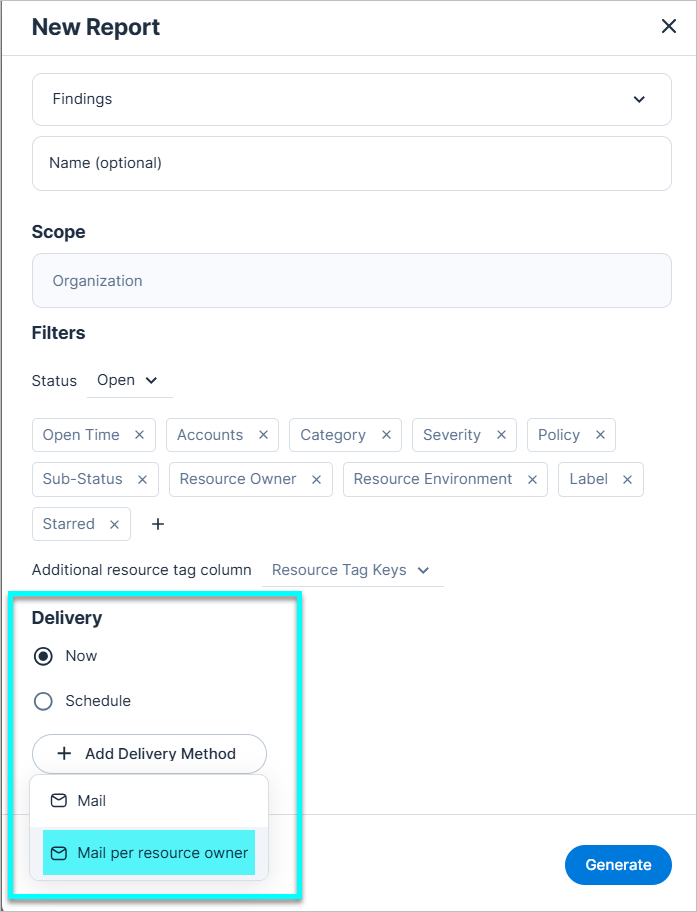 新しい OCI ポリシー: VCN フローログが有効化されていない
ビジネスに不可欠なすべての VCN サブネットに対してフローログを有効にし、適切に設定されていることを確認することをお勧めします。フローログでは、サブネットのネットワークインターフェース間における IP トラフィックに関する情報をキャプチャできます。
深刻度は、VCN またはそのサブネットが機密としてマークされているかどうかに基づいて動的に決定。
新しいポリシー: Microsoft Entra ID テナントの「ゲストの招待制限」が最小要件を満たしていない
特定の管理者ロールを持つユーザーに招待を制限し、承認されたアカウントのみがクラウドリソースにアクセスできるようにすることを推奨します。これで「Need to Know (知る必要がある人にのみ)」のアクセス許可を維持し、誤ってデータにアクセスするのを防ぐのに役立ちます。デフォルトでは、ゲスト招待制限設定は「ゲストと非管理者を含む組織内のすべてのユーザーがゲストユーザーを招待できる」という設定になっています。これではどのユーザーもゲストや非管理者をテナントに招待できるため、セキュリティ上のリスクが生じる可能性があります。
検出結果の深刻度は中です。
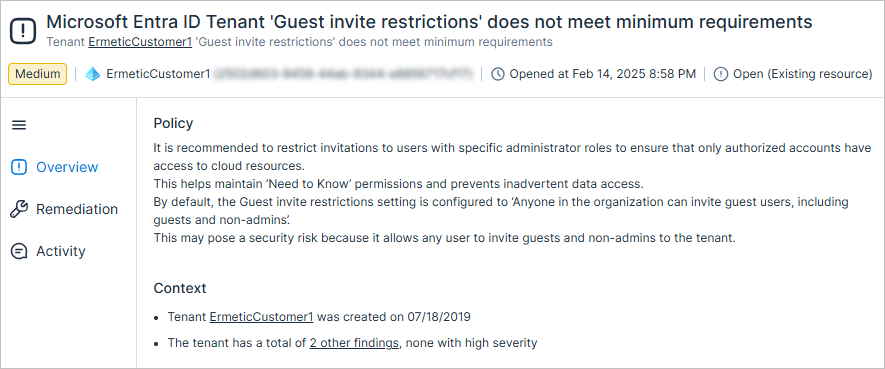
新しいポリシー: Microsoft Entra ID テナントの「ゲストユーザーのアクセス制限」が最小要件を満たしていない
ゲストアカウントが特定のディレクトリタスク (ユーザー、グループ、その他のディレクトリリソースの列挙など) を実行したり、管理者ロールを割り当てられたりできないように、ゲストユーザーのアクセスを制限することを推奨します。推奨されるオプションは最も限定的な「ゲストユーザーのアクセスは、各自のディレクトリオブジェクトに制限される」です。
検出結果の深刻度は中です。
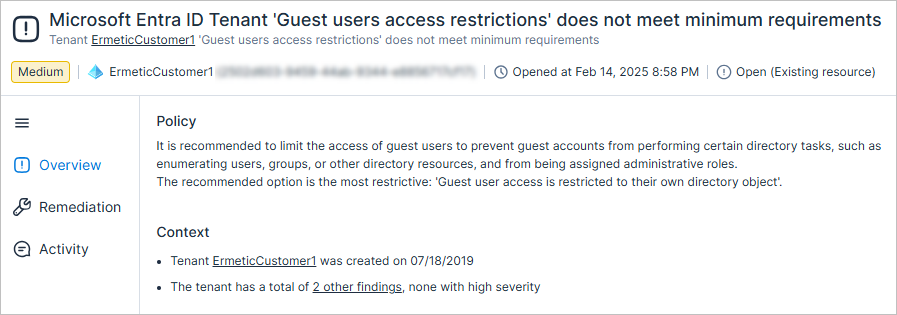
新しいポリシー: Microsoft Entra ID テナントの [ユーザーはアプリケーションを登録できる] が有効になっている
管理者だけが新しいテナントを作成できるようにすることを推奨します。こうするとユーザーが新しい Microsoft Entra ID や Azure AD B2C テナントを作成できなくなり、承認されたユーザーのみが作成できるようになります。
検出結果の深刻度は中です。
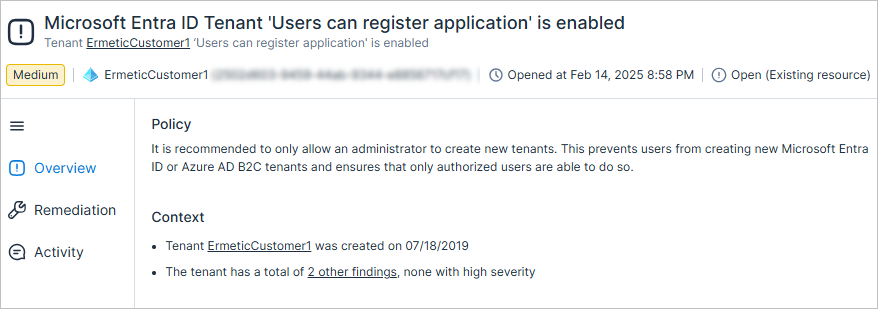
データ保護: ネットワーク制限のある Azure ストレージアカウント Blob コンテナのスキャンのサポート
クラウドサイバーエクスポージャー では、ストレージアカウントレベルでネットワーク制限が設定されている Azure ストレージアカウント Blob コンテナのスキャンがサポートされるようになりました。
これに対応するには、カスタムロールを介して以下の新しいアクセス許可を Azure 組織/サブスクリプションに追加する必要があります。
- Microsoft.Storage/storageAccounts/privateEndpointConnections/write
これらのアクセス許可を追加するには、以下のいずれかを実行します。
- 組織/サブスクリプションを Tenable にすでにオンボーディングしている場合、組織/サブスクリプションのステータスには、不足しているアクセス許可があることが示されます。組織/サブスクリプションを編集し、ウィザードの [ロールを割り当て] ステップの手順に従って、上記のアクセス許可を持つ Tenable Data Scanning カスタムロールを追加します。詳細については、データ保護のアクセス許可を付与するを参照してください。
- 新しい組織/サブスクリプションをオンボーディングするには、[組織の追加] または [サブスクリプションの追加] ウィザードのオンボーディング手順に従います。詳細については、Azure のオンボーディングを参照してください。
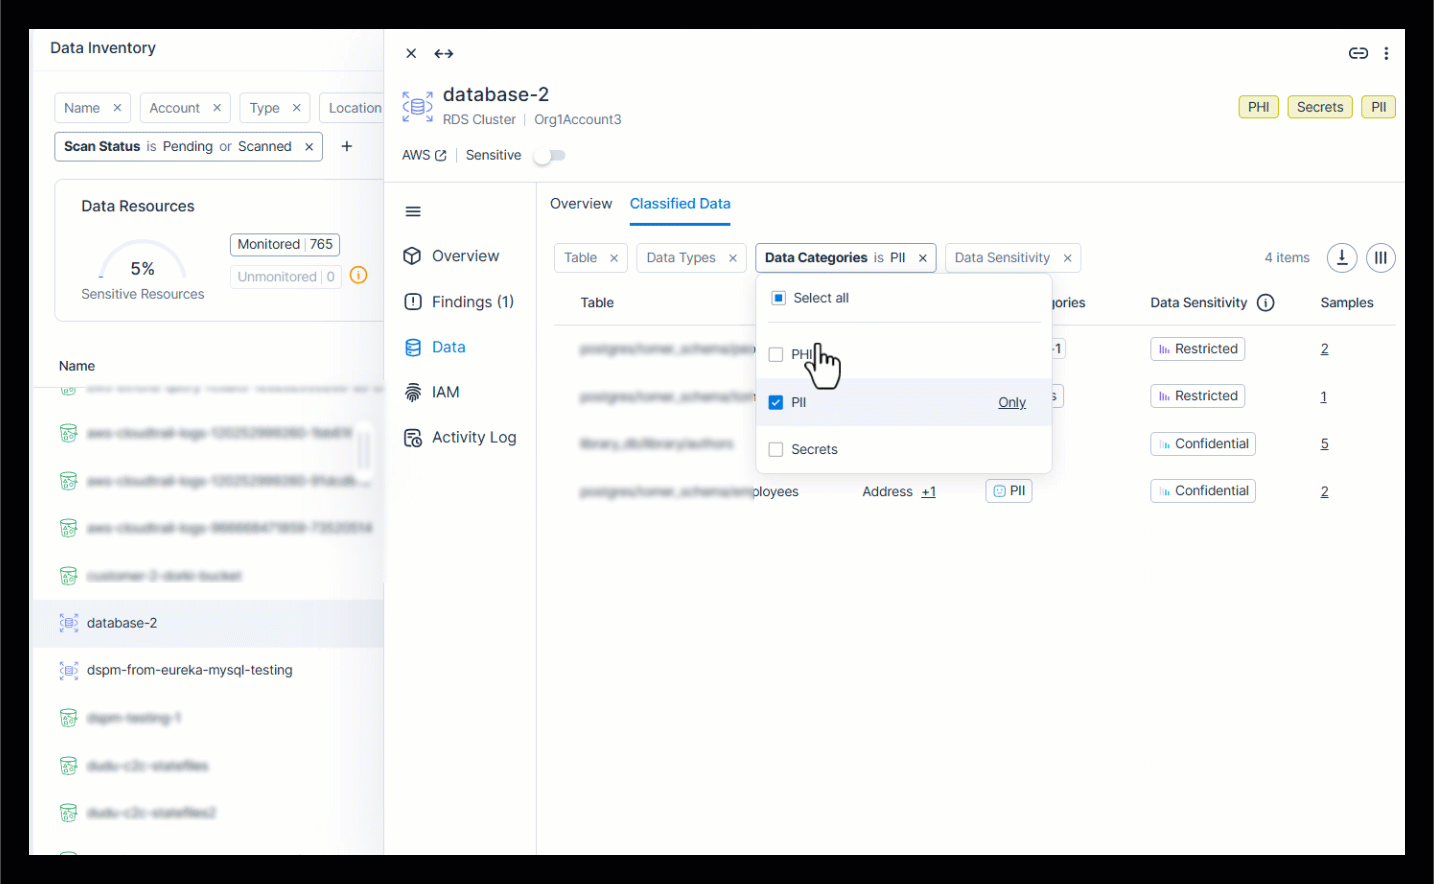
データ保護: データプロファイルビューの強化
データプロファイルのスライド式ページを改善し、より明確な表示で、簡単に操作できるようにしました。
- [概要] タブ (以前の [データ概要])
- データが前回変更された日時、スキャンされた機密度の高いオブジェクトの数、スキャンされたデータのサイズなど、より詳しい情報が追加されました。
- カテゴリ/機密度のアイコンが追加されました。
- [機密データ] タブ (以前の [詳細])
- カテゴリのアイコンが追加されました。
- フィルターが改善され、テーブルデータ用の列ピッカーが追加されました。
- リンクを削除し、代わりに専用の列にサンプルデータを含めることで、表示を簡素化しました。
ワークロード保護: 仮想マシンページとコンテナイメージページの結果のエクスポートの拡張
結果の数を無制限にエクスポートすることが、[仮想マシン] ページと [コンテナイメージ] ページで可能になり、以前の 10,000 件という制限がなくなりました。この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
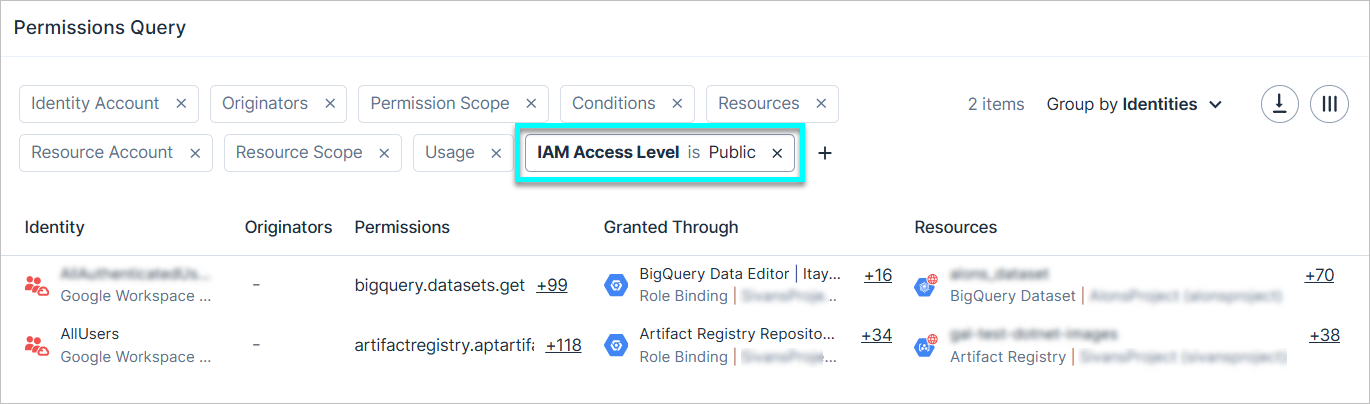
アクセス許可クエリ: アクセスレベルによるアクセス許可のフィルタリング
テーブルのアクセス許可をアクセスレベルによってフィルタリングできるようになりました。このレベルは、リソースに付与されるアクセスの範囲を表します。可能な値
- 内部
- クロスアカウント
- 外部
- パブリック
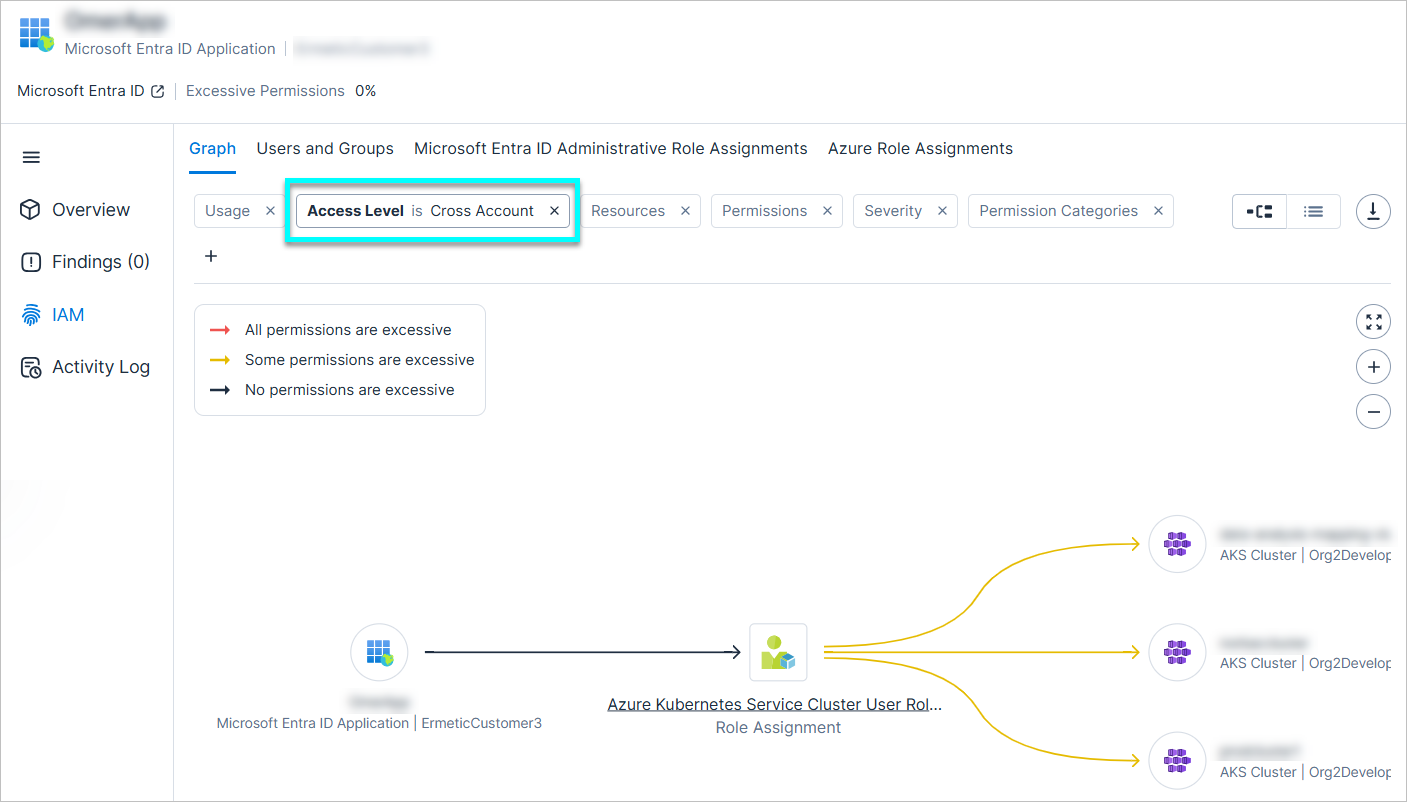
たとえば、アクセスレベルが [パブリック] の GCP アクセス許可についてクエリし、パブリックサービスアカウント、ユーザー、またはグループ (Google プリンシパルを除く) がアクセスできるリソースのアクセス許可を確認することができます。なお、各値の定義はクラウドプロバイダーによって異なります。
各クラウドプロバイダーの値の定義の詳細については、こちらのドキュメントを参照してください。
各アクセス許可のアクセスレベルは IAM アクセス許可のマッピング (アクセスグラフ) から確認できます。
2025 年 2 月 16 日 (リリース 1.153)
新機能
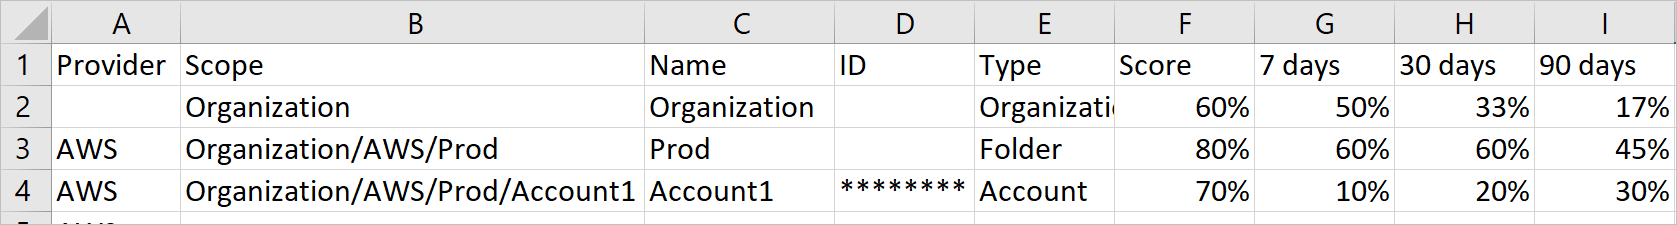
新しいコンプライアンスレポート: コンプライアンスアカウントのサマリー
コンプライアンスアカウントのサマリーレポート (CSV) を生成して、特定の標準に関する組織内のアカウント全体のコンプライアンススコアを可視化できるようになりました。このレポートでは、アカウントレベルでのコンプライアンスリスクが明確に分類されるため、高リスク領域を簡単に特定して対処できます。
- アカウントレベルの粒度。最もリスクの高いアカウントを簡単に特定できます。
- トレンド。7 日前、30 日前、90 日前のスナップショットを使用して、コンプライアンススコアを経時的に追跡します。
- カスタマイズ。特定のコンプライアンスタイプを選択します。
1 回限りのレポートを生成することも、スケジュールを設定することもできます。また、レポートをメールまたは Slack のいずれで送信するかを選択できます (設定されている場合)。
レポートの作成方法の詳細については、こちらのドキュメントを参照してください。
AWS: VPC ブロックパブリックアクセスのサポートによるネットワーク評価の強化
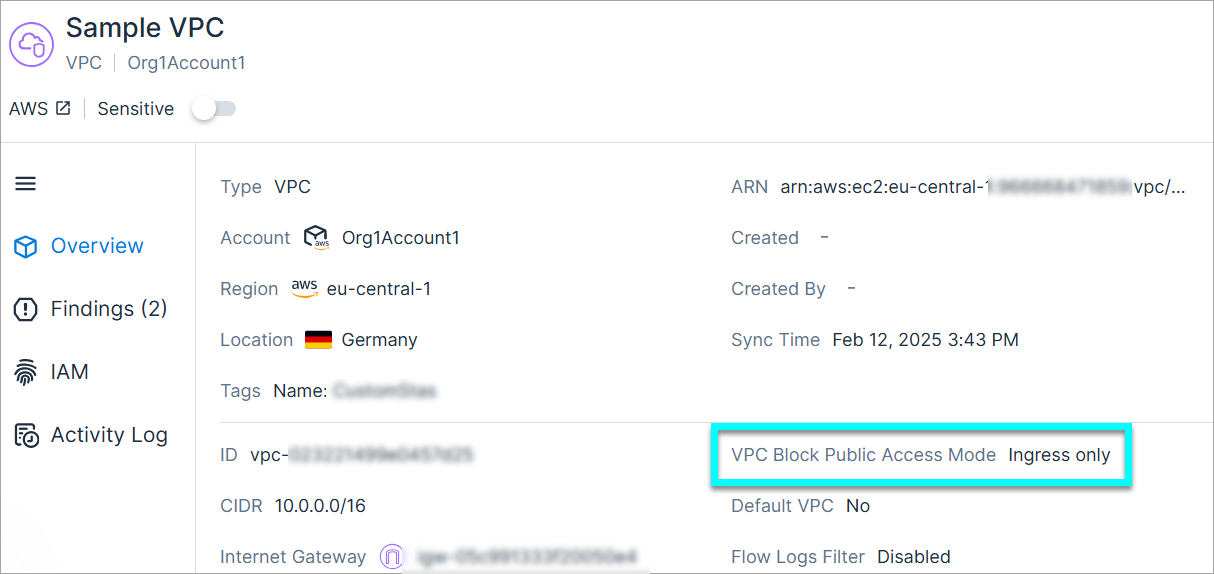
Tenable では、[VPC ブロックパブリックアクセスモード] (BPA) 機能がサポートされるようになりました。これは AWS が最近リリースした設定です。BPA を使用すると、AWS アカウント全体で VPC リソースへのパブリックインターネットアクセスを防ぐことができます。
- このサポートにより、環境でのこの設定方法が考慮され、VPC 内のリソースに対する Tenable のネットワーク評価が大幅に強化されます。たとえば、EC2 インスタンスはこれまでパブリックにアクセス可能と見なされていましたが、関連付けられた VPC に対して BPA が有効になっている場合、パブリックにアクセス可能とは見なされなくなります。
- 新しい [VPC ブロックパブリックアクセスモード] フィールドが、VPC とサブネットのインベントリのプロファイルページに表示されます。
AWS カスタムポリシー: グループメンバーに付与されたアクセス許可のモニタリング
AWS グループメンバーに付与されたアクセス許可を、以下の新しいカスタムポリシー条件を使用してモニタリングできるようになりました。たとえば、この条件を使用して、特定の本番環境にアクセスできるすべての R&D ユーザーをモニタリングできます。
| 新しい条件 | テンプレート | カテゴリ |
|---|---|---|
| これらのグループのプリンシパル |
|
アクセス許可のモニタリング |
カスタムポリシーの詳細については、こちらのドキュメントを参照してください。
AWS: パブリック Lambda 関数ポリシーからの API ゲートウェイパスの除外
設計上パブリックである API ゲートウェイパスをパブリック Lambda 関数ポリシーから除外できるようになりました。パスを除外するには、ポリシーを編集し、リソースパスパターンと HTTP メソッド (例: Get) を入力します。検出されたパスとメソッドが一致する場合、Tenable はそれらを設計上パブリックとして分類し、関連する検出結果をクローズします。たとえば、Get で「/health」と入力すると、この組み合わせが意図的にパブリックとしてマークされます。
詳細については、こちらのドキュメントを参照してください。
AWS: [AWS フェデレーションアクセス許可] ページへの [初回確認時刻] 列の追加
[IAM] > [AWS フェデレーションアクセス許可] ページへ [初回確認時刻] 列が追加されました。この列は、Tenable がフェデレーションアクセス許可を最初に検出した時間を表します。アカウントのオンボーディング前にアクセス許可が作成された場合、オンボーディング時刻が反映されます。
詳細については、こちらのドキュメントを参照してください。
新しい AWS リソースタイプ: Neptune
API Support
以下の Neptune リソースは、クラウドサイバーエクスポージャー のインベントリ ([AWS] > [データ]) で独立したリソースタイプとして表示されるようになりました。これは、Neptune が AWS の独立したサービスであるという事実を反映しています。以前は、これらのリソースは RDS リソースとして表示され、エンジンタイプとして Neptune DB がリストされていました。
| 新しいリソース | 以前の表示 |
|---|---|
| Neptune クラスタスナップショット | RDS スナップショット |
| Neptune クラスタ | RDS クラスタ |
| Neptune グローバルクラスタ | RDS Aurora グローバルクラスタ |
| Neptune インスタンス | RDS インスタンス |
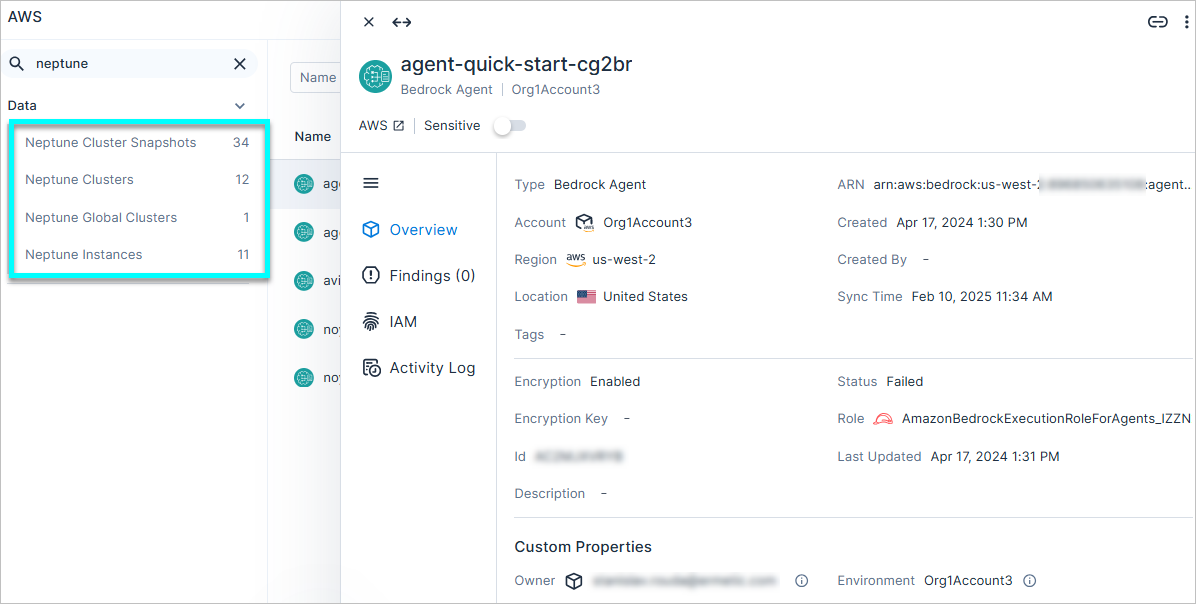
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
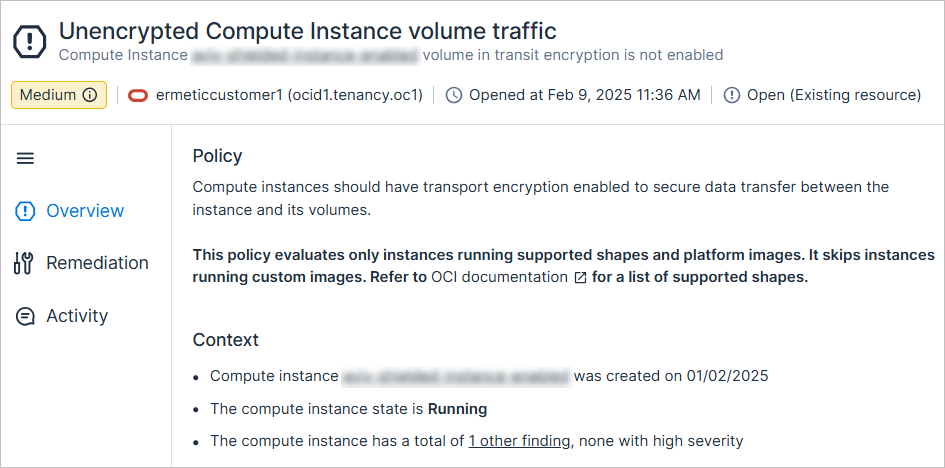
新しい OCI ポリシー: 暗号化されていないコンピューティングインスタンスのボリュームトラフィック
API Support
コンピューティングインスタンスでは、インスタンスとそのボリューム間のデータ転送を保護するために、トランスポート暗号化を有効にする必要があります。
深刻度は、インスタンスのステータスと、インスタンスが機密としてマークされているかどうかに基づいて動的に決定。
AWS: Neptune をサポートするためのポリシーの変更
新しい AWS リソースタイプ: Neptuneの追加と並行して、以前は Neptune リソースでもアラートを発していた RDS 関連のポリシーが変更されます。以下にリストされているすべてのポリシーで、Neptune に関連する新しい検出結果はオープンされなくなります。さらに、以下の新しい動作が、以前にオープンされた検出結果に適用されます。
| ポリシー | 新しい動作 |
|---|---|
|
Neptune に関連するオープンの検出結果は、サブステータス「誤検出」でクローズされる |
|
DocumentDB に関連するオープンの検出結果は、新しいポリシーの新しい AWS ポリシー: Neptune クラスタスナップショットが KMS で暗号化されていないに移行され、オープンのままになります。 |
|
DocumentDB に関連するオープンの検出結果は、新しいポリシーの新しい AWS ポリシー: パブリック Neptune クラスタスナップショットに移行され、オープンのままになります。 |
|
DocumentDB に関連するオープンの検出結果は、新しいポリシーの 新しい AWS ポリシー: Neptune インスタンスのマイナーバージョン自動アップグレードが有効になっていないに移行され、オープンのままになります。 |
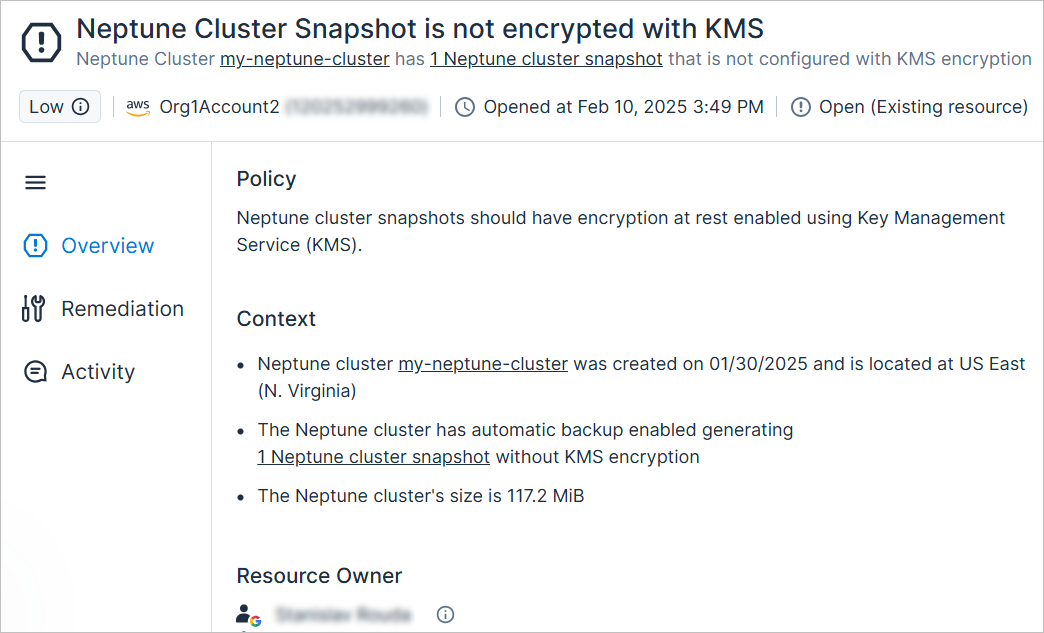
新しい AWS ポリシー: Neptune クラスタスナップショットが KMS で暗号化されていない
API Support
Neptune クラスタスナップショットでは、キー管理サービス (KMS) を使用して保存時の暗号化を有効化する必要があります。
深刻度の決定は、スナップショットのアクセスレベルと機密度に基づいて動的に決定。
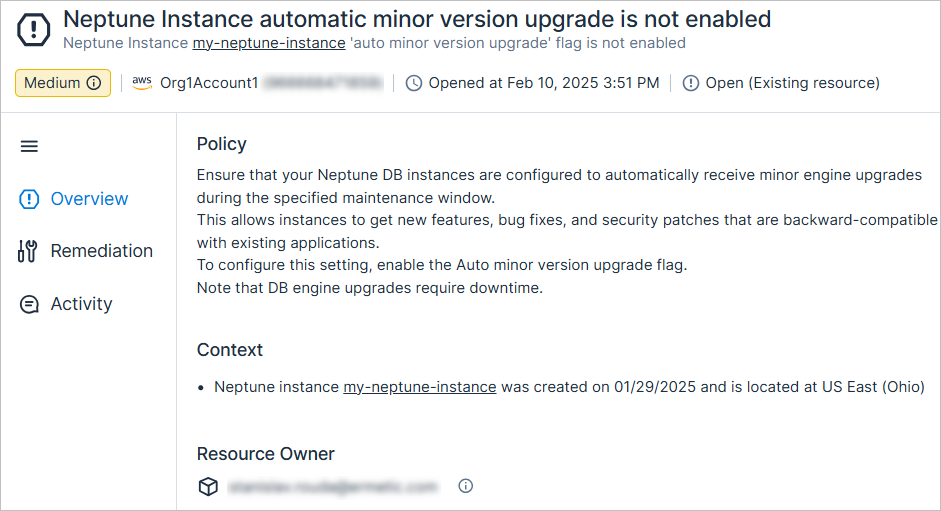
新しい AWS ポリシー: Neptune インスタンスのマイナーバージョン自動アップグレードが有効になっていない
API Support
Neptune DB インスタンスが、指定されたメンテナンス期間中にマイナーエンジンアップグレードを自動的に受け取るように設定されていることを確認してください。こうしておくとインスタンスは既存のアプリケーションと後方互換性のある新機能、バグ修正、セキュリティパッチを取得できます。この設定を行うには、マイナーバージョンの自動アップグレードのフラグを有効にします。DB エンジンのアップグレードにはダウンタイムが必要であることに注意してください。
深刻度は、インスタンスが機密としてマークされているかどうかに基づいて動的に決定。
新しい AWS ポリシー: パブリック Neptune クラスタスナップショット
API Support
Neptune クラスタスナップショットアクセス許可によって、特定のアイデンティティやアカウントにのみアクセスを許可する必要があります。
深刻度は、スナップショットまたはクラスタが機密としてマークされているかどうかに基づいて動的に決定。
新しい AWS ポリシー: Redis OSS クラスタキャッシュ自動バックアップが最小要件を満たしていない
API Support
十分なスナップショット保持期間を持つ自動バックアップを有効にして、データ損失や損害から保護することをお勧めします。バックアップを使用してクラスタを復元したり、新しいクラスタをシーディングできます。バックアップにはクラスタのメタデータと、クラスタ内のすべてのデータが含まれます。
Tenable では、スナップショットの保持期間を 1 日以上にすることを推奨しています。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定
新しい AWS ポリシー: Redis OSS クラスタキャッシュ自動フェイルオーバーが有効になっていない
API Support
自動フェイルオーバーを有効化して、プライマリノードで確実にリードレプリカに自動的フェイルオーバーすることを推奨します。このフェイルオーバーとレプリカ昇格により、昇格完了後に新しいプライマリへの書き込みを再開できるため、失敗した場合の全体的なダウンタイムが短縮されます。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
新しい AWS ポリシー: Redis OSS クラスタキャッシュのマイナーバージョン自動アップグレードが有効になっていない
API Support
マイナーバージョン自動アップグレードを有効にして、指定されたメンテナンス期間中にエンジンのマイナーアップグレードを自動的に受け取るようにしておくことを推奨します。こうしておくとクラスタは既存のアプリケーションと後方互換性のある新機能、バグ修正、セキュリティパッチを取得できます。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
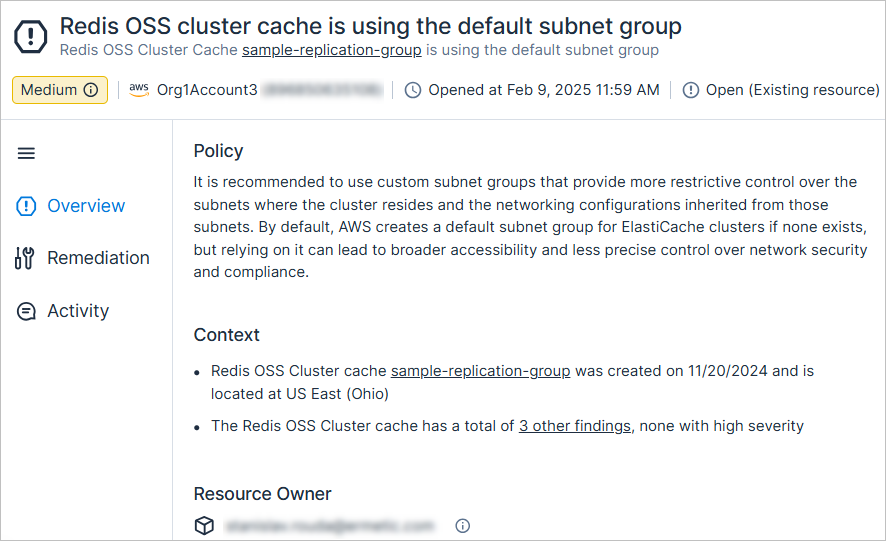
新しい AWS ポリシー: Redis OSS クラスタキャッシュがデフォルトのサブネットグループを使用している
API Support
クラスタが存在するサブネットと、そのサブネットから継承するネットワーク設定をより限定的に制御する、カスタムサブネットグループを使用することを推奨します。デフォルトでは、ElastiCache クラスタのデフォルトのサブネットグループが存在しなければ AWS によって作成されますが、それに依存するとアクセス範囲が広がり過ぎ、ネットワークセキュリティとコンプライアンスに対する制御の正確性が損なわれる場合があります。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
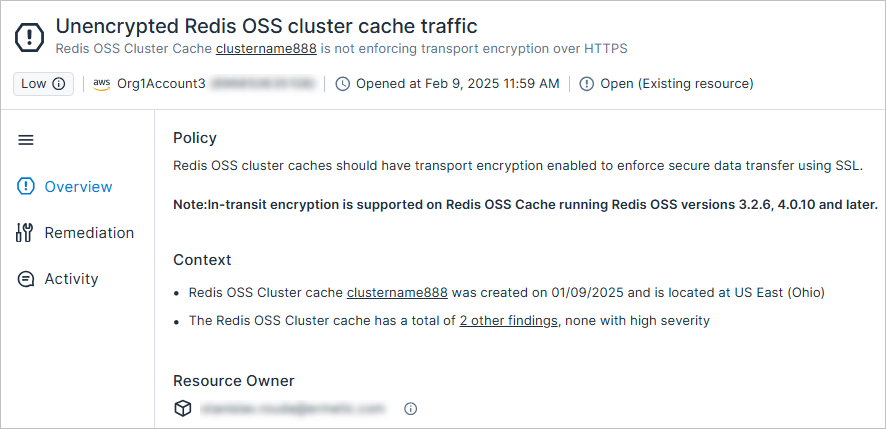
新しい AWS ポリシー: 暗号化されていない Redis OSS クラスタキャッシュトラフィック
API Support
Redis OSS クラスタキャッシュでは、トランスポート暗号化を有効化して、SSL 使用による安全なデータ転送を強化する必要があります。
深刻度は、クラスタが機密としてマークされているかどうかに基づいて動的に決定。
GCP カスタムポリシー: Google Workspace グループメンバーに直接的および間接的に付与された権限のモニタリング
以下の新しいカスタムポリシー条件を使用して、Google Workspace グループメンバーに付与されたアクセス許可を、そのアクセス許可がグループ経由で付与されていない場合でも、モニタリングできるようになりました。たとえば、この条件を使用して、特定の本番環境にアクセスできるすべての R&D ユーザーをモニタリングできます。
| 新しい条件 | テンプレート | カテゴリ | 詳細 |
|---|---|---|---|
| これらのグループのメンバーであるプリンシパル | これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない | アクセス許可のモニタリング | グループの直接のメンバー、または直接および間接のメンバーであるプリンシパルをモニタリングするかどうかを設定できます。 |
カスタムポリシーの詳細については、こちらのドキュメントを参照してください。
新しい Microsoft Entra ID リソースタイプ: テナント
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([Microsoft Entra ID] > [管理]) 経由でテナントを可視化し、関連情報を表示できるようになりました。
このリソースをサポートするには、Tenable に以下の追加のアクセス許可を付与する必要があります。パブリックテナントの場合は、クラウドサイバーエクスポージャー コネクタアプリのアクセス許可を更新することで、アクセス許可を付与できます。
- 組織のポリシーの読み取り (Policy.Read.All)
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
新しい Google Workspace リソースタイプ: アカウント
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([Google Workspace] > [管理]) 経由でアカウントを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
ワークロード保護: EPSS スコアフィールドの [脆弱性] ページへの追加
API Support
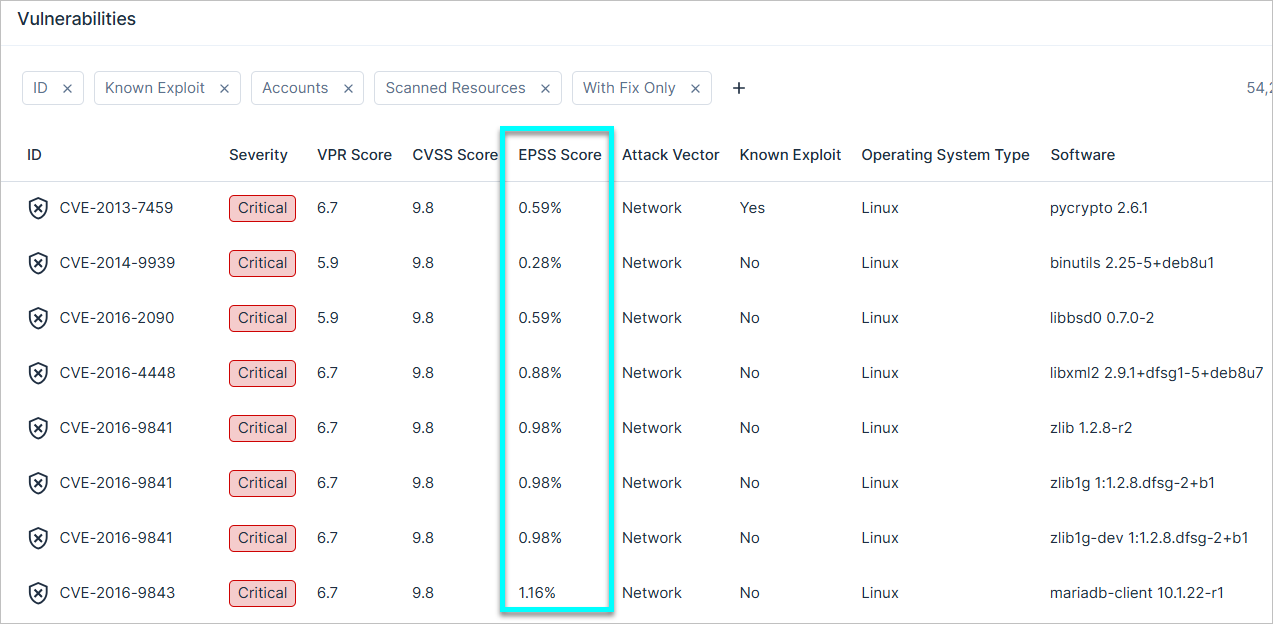
[EPSS スコア] 列が [ワークロード] > [脆弱性] ページに追加され、実際に悪用される可能性に基づいて脆弱性を優先順位付けできるようになりました。この列はデフォルトでは非表示になっていますが、テーブルの列ピッカーを使用して表示することができます。
IaC セキュリティ: 検出結果ページのデータのエクスポート
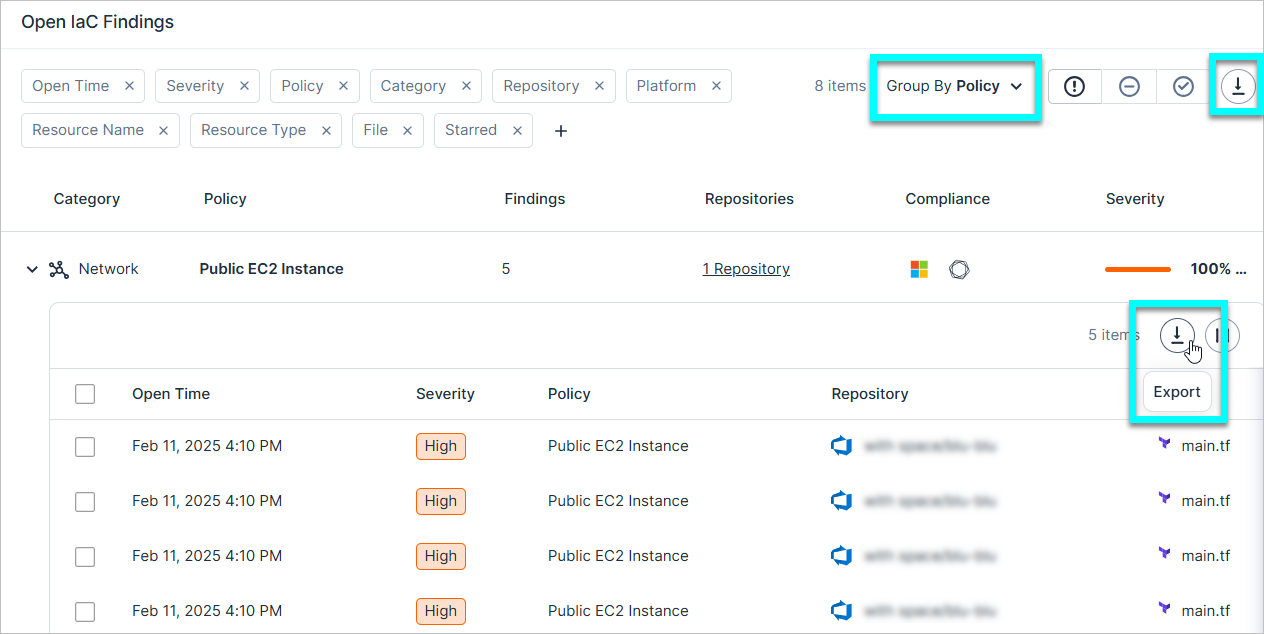
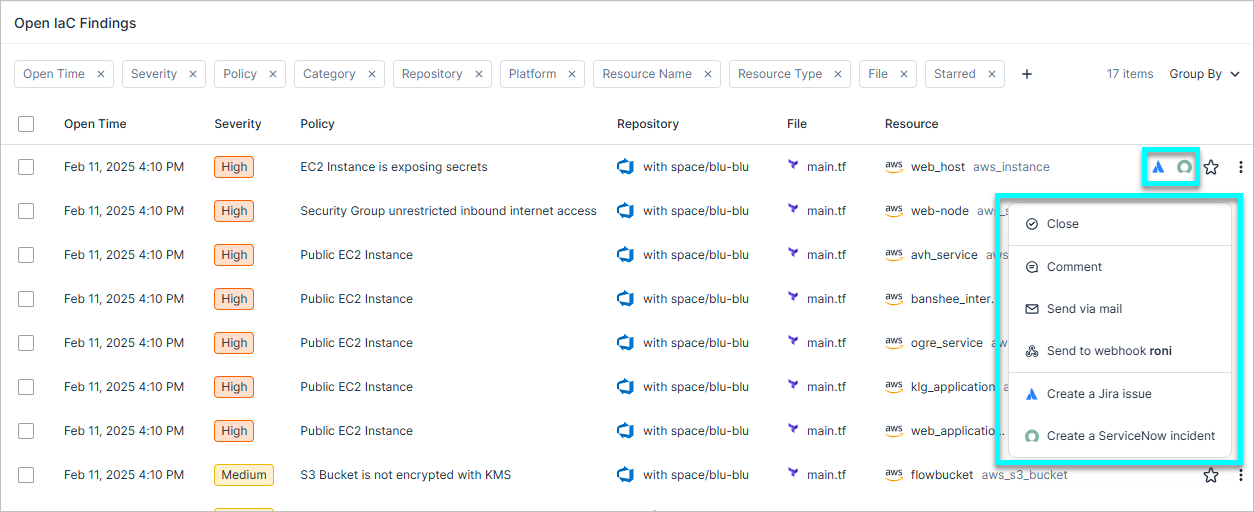
IaC 検出結果を CSV 形式でエクスポートできるようになりました。
- データは、その時点でテーブルに適用されているフィルターに従ってエクスポートされます。
- エクスポートされたファイルには、ポリシー名、深刻度、説明、ステータス、作成時間、リソースなどのデータが含まれます。
-
以下のいずれかをエクスポートできます。
- テーブル全体
- 特定のポリシーからのすべてのデータ (ポリシー別にグループ化されている場合)
2025 年 2 月 9 日 (リリース 1.152)
新機能
コンプライアンス: コンプライアンスビューの強化
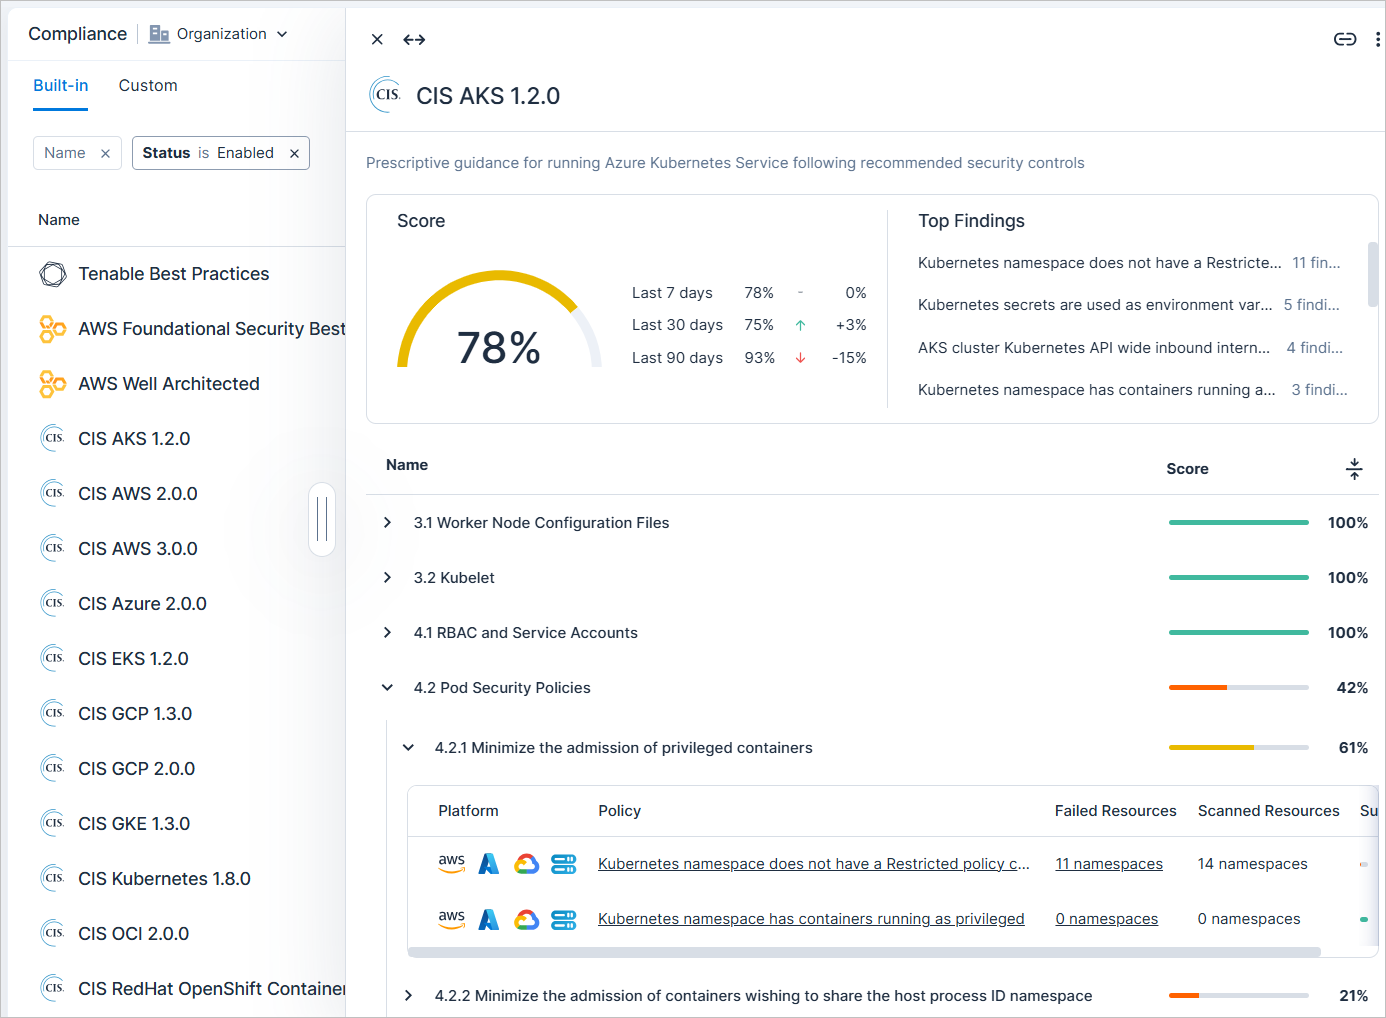
[コンプライアンス] ページは以下のように強化されました。
-
すべての組み込みとカスタムのコンプライアンス標準の新しいスライド式パネル。基準をクリックすると、以下のような詳細を含むパネルが表示されます。
- 総合的なコンプライアンススコア (過去 7 日間/30 日間/90 日間)
- 上位の検出結果。基準のうち最も多くの検出結果をトリガーしたポリシー
- 基準内のすべてのセクションとサブセクションのリストと、対応するコンプライアンススコア
-
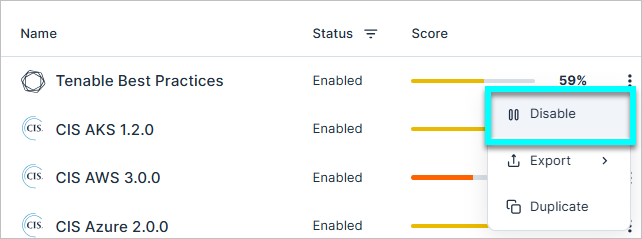
ワンクリックで組み込みポリシーを有効/無効
- コンプライアンス: コンプライアンス標準の複製
詳細については、こちらのドキュメントを参照してください。
コンプライアンス: 階層型カスタムコンプライアンス標準の作成
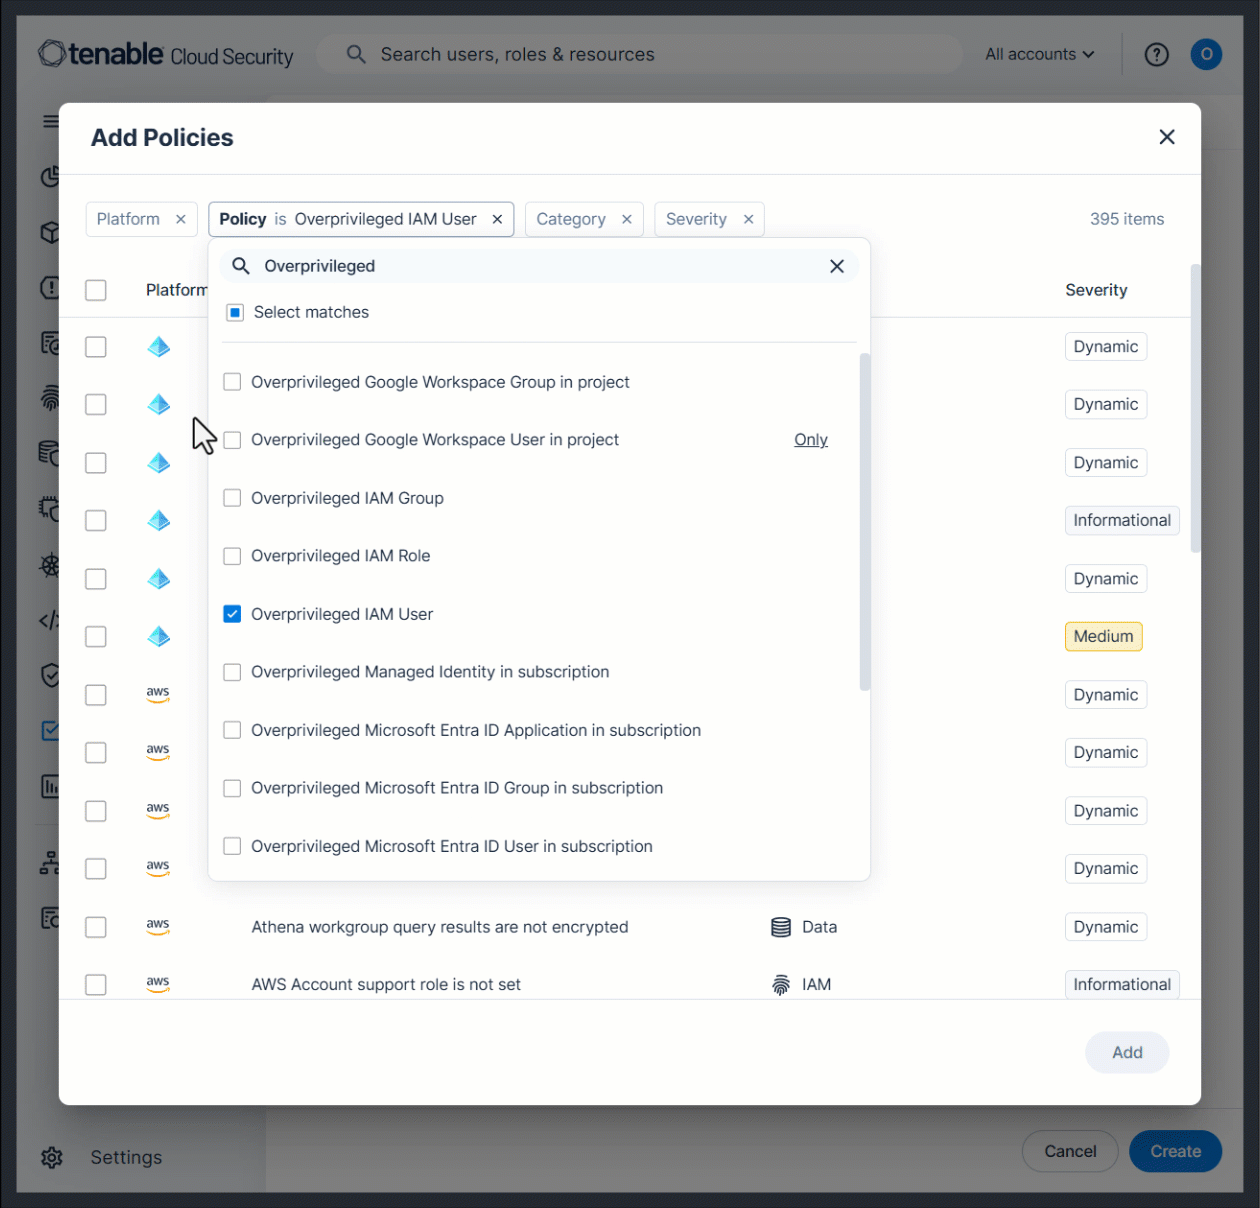
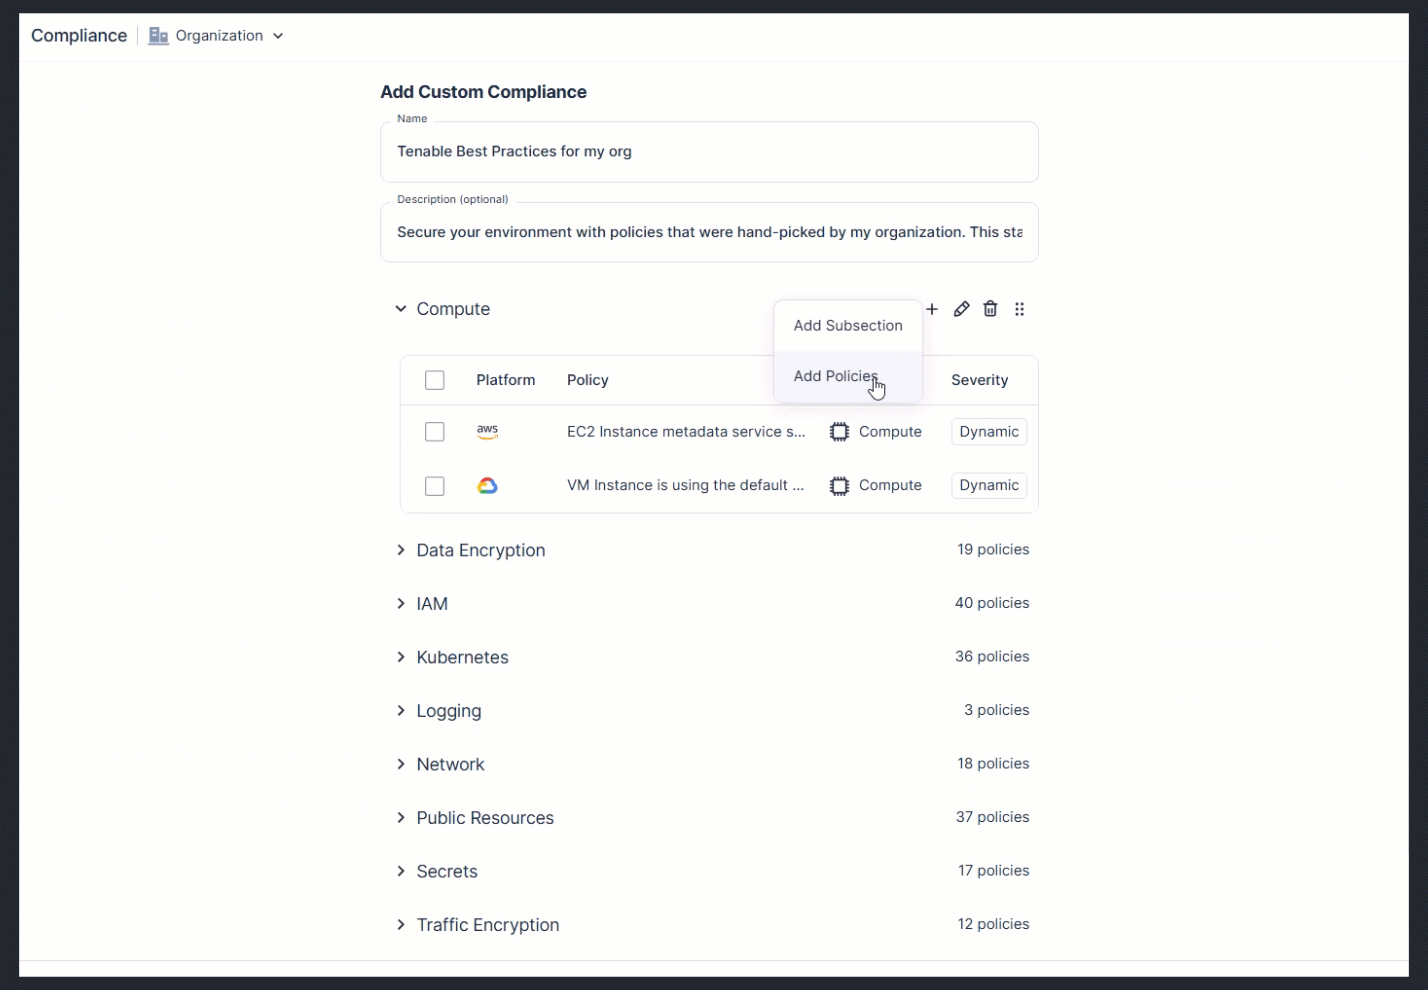
階層型のセクションとサブセクションを使用してカスタムコンプライアンス標準を作成できるようになりました。これにより、組織のセキュリティとガバナンスのニーズに合ったコンプライアンスフレームワークを構築できます。これにより、以下のことが可能になります。
- 包括的な要件セクションを作成できます。各セクションには一連のサブセクションが含まれ、特定の要件が示されます。
- 個々のセクションのスコアを追跡およびモニタリングし、基準を詳しく可視化できます。
- 社内要件や規制要件に合わせてセキュリティポリシーをより効率的にマッピングできます。
詳細については、こちらのドキュメントを参照してください。
コンプライアンス: コンプライアンス標準の複製
コンプライアンス: 階層型カスタムコンプライアンス標準の作成新しい機能と並行して、任意の標準 (組み込みまたはカスタム) を複製し、独自の標準を作成するためのベースラインとして使用できるようになりました。たとえば、組み込みの標準を複製し、組織のニーズに合わせて変更できます。
詳細については、こちらのドキュメントを参照してください。
コンソール: ヘルプリンクのナビゲーションの改善
新しいクエスチョンマークアイコン  が上部のナビゲーションバーに追加されました。リリースノート、ドキュメント、API Explorer、お問合わせ (以前はユーザープロファイルのドロップダウンにあったもの) へのリンクが含まれます。この変更により、サポートリソースへのアクセスがより迅速かつ直感的になります。
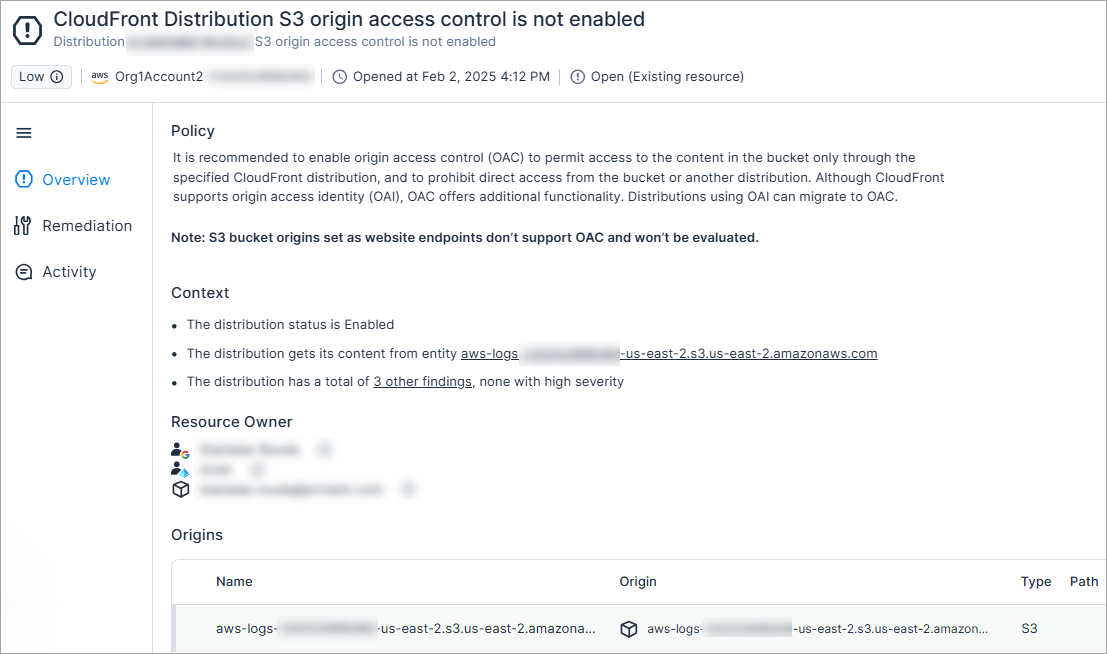
新しい AWS ポリシー: CloudFront ディストリビューションの S3 オリジンアクセス制御が有効になっていない
API Support
オリジンアクセスコントロール (OAC) を有効にして、指定された CloudFront ディストリビューションを介してのみバケット内のコンテンツへのアクセスを許可し、バケットや別のディストリビューションからの直接アクセスを禁止することを推奨します。CloudFront ではオリジンアクセスアイデンティティ (OAI) がサポートされていますが、OAC には追加機能があります。OAI を使用したディストリビューションは、OAC に移行できます。
深刻度は、ディストリビューションまたはそのオリジンが機密としてマークされているかどうかに基づいて動的に決定。
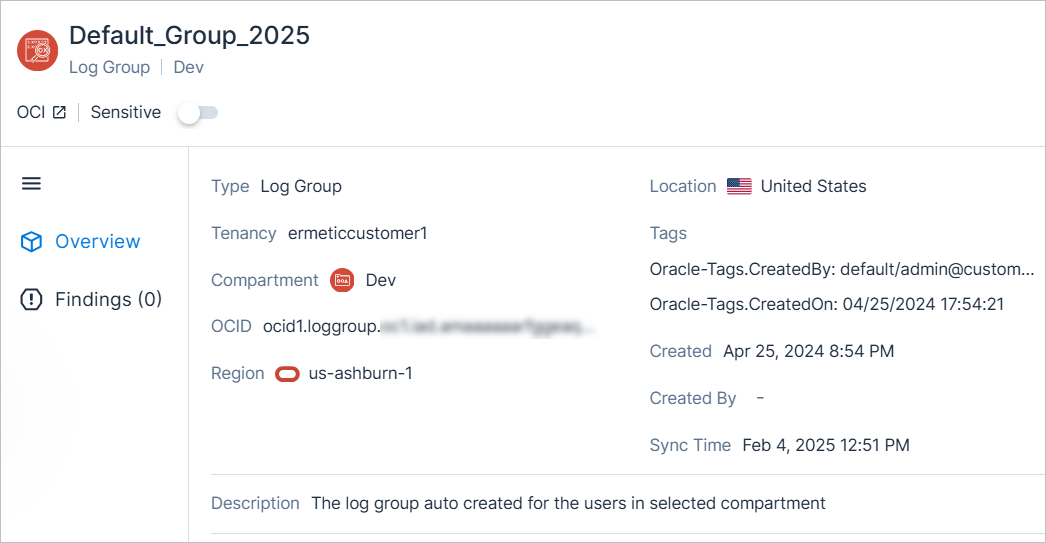
新しい OCI リソースタイプ: ロググループ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [管理]) 経由でロググループを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい AWS ポリシー 1.152
以下の新しい AWS IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- CloudFront ディストリビューションの S3 オリジンアクセス制御が有効になっていない (低) (ネットワーク)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
データ保護: XLSX ファイルのスキャンのサポート
クラウドサイバーエクスポージャー では、xlsx ファイルの機密データがスキャンされるようになりました。これにより、ご使用の環境全体に保存されているスプレッドシート内の機密データを検出できます。
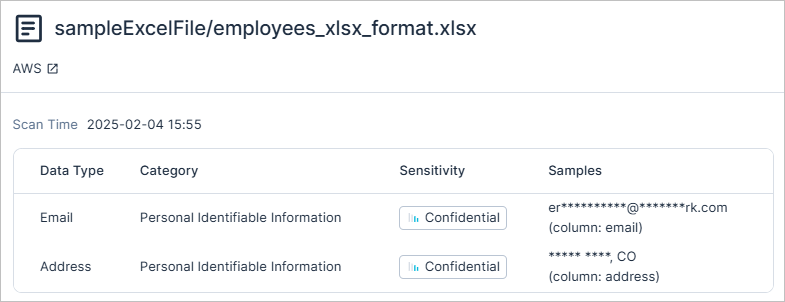
スキャン対象のファイルタイプの完全なリストについては、こちらのドキュメントを参照してください。
2025 年 2 月 2 日 (リリース 1.151)
新機能
新しい AWS リソースタイプ: DocumentDB
API Support
以下の DocumentDB リソースは、クラウドサイバーエクスポージャー の [インベントリ] ([AWS] > [データ]) で独立したリソースタイプとして表示されるようになりました。これは、DocumentDB が AWS の独立したサービスであるという事実を反映しています。以前は、これらのリソースは RDS リソースとして表示され、エンジンタイプとして Document DB がリストアップされていました。
| 新しいリソース | 以前の表示 |
|---|---|
| DocumentDB クラスタスナップショット | RDS スナップショット |
| DocumentDB クラスタ | RDS クラスタ |
| DocumentDB グローバルクラスタ | RDS Aurora グローバルクラスタ |
| DocumentDB インスタンス | RDS インスタンス |
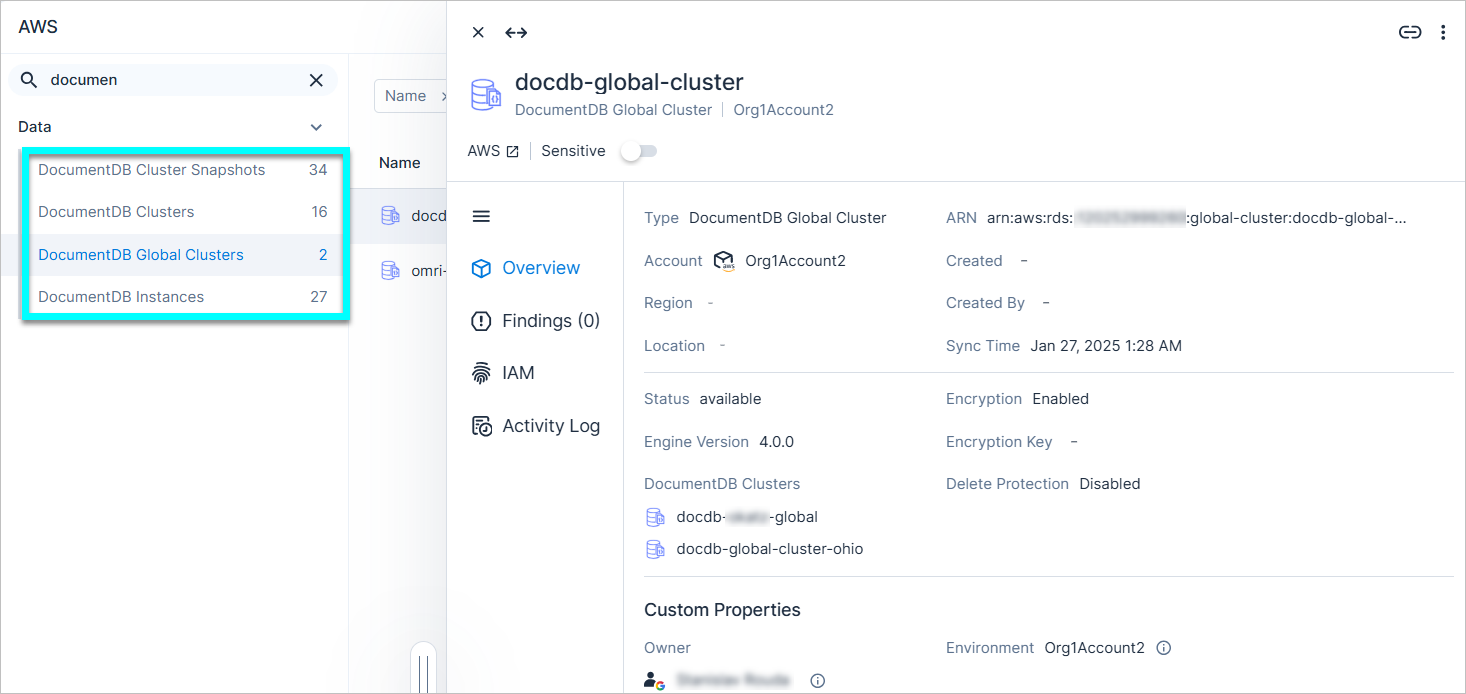
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
AWS: DocumentDB をサポートするためのポリシーの変更
新しい AWS リソースタイプ: DocumentDBの追加と並行して、以前は DocumentDB リソースでもアラートを発していた RDS 関連のポリシーが変更されます。以下にリストされているすべてのポリシーで、DocumentDB に関連する新しい検出結果はオープンされなくなります。さらに、以下の新しい動作が、以前にオープンされた検出結果に適用されます。
| ポリシー | 新しい動作 |
|---|---|
|
DocumentDB に関連するオープンの検出結果は、新しいポリシーの 新しい AWS ポリシー: DocumentDB クラスタスナップショットが KMS で暗号化されていないに移行され、オープンのままになります。 |
|
DocumentDB に関連するオープンの検出結果は、新しいポリシーの新しい AWS ポリシー: パブリック DocumentDB クラスタスナップショットに移行され、オープンのままになります。 |
|
DocumentDB に関連するオープンの検出結果は、サブステータス「誤検出」でクローズされます。 |
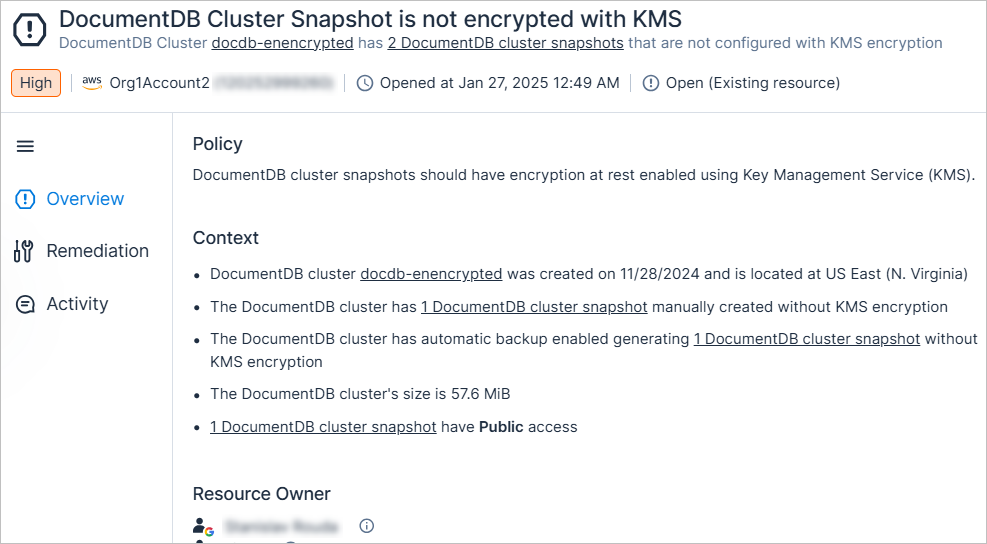
新しい AWS ポリシー: DocumentDB クラスタスナップショットが KMS で暗号化されていない
API Support
DocumentDB クラスタスナップショットでは、キー管理サービス (KMS) を使用して保存時の暗号化を有効化する必要があります。
深刻度の決定は、スナップショットのアクセスレベルと機密度に基づいて動的に決定。
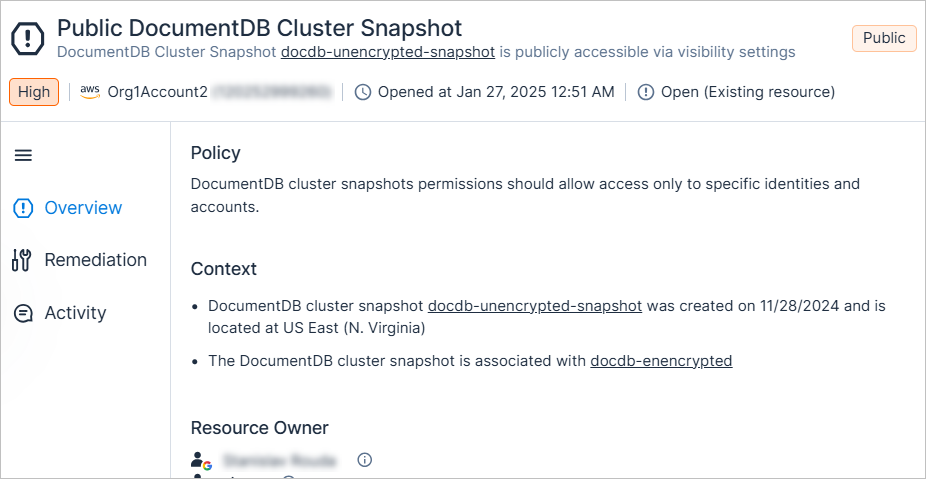
新しい AWS ポリシー: パブリック DocumentDB クラスタスナップショット
API Support
DocumentDB クラスタスナップショットアクセス許可によって、特定のアイデンティティやアカウントにのみアクセスを許可する必要があります。
深刻度は、スナップショットまたはクラスタが機密としてマークされているかどうかに基づいて動的に決定。
Azure カスタムポリシー: Microsoft Entra ID グループメンバーに直接的および間接的に付与された権限のモニタリング
Microsoft Entra ID グループメンバーに付与されたアクセス許可を、そのアクセス許可がグループ経由で付与されていない場合でも、以下の新しいカスタムポリシー条件を使用してモニタリングできるようになりました。たとえば、この条件を使用して、特定の本番環境にアクセスできるすべての R&D ユーザーをモニタリングできます。
| 新しい条件 | テンプレート | カテゴリ | 詳細 |
|---|---|---|---|
| これらのグループのメンバーであるプリンシパル | これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない | アクセス許可のモニタリング | グループの直接のメンバー、または直接および間接のメンバーであるプリンシパルをモニタリングするかどうかを設定できます。 |
カスタムポリシーの詳細については、こちらのドキュメントを参照してください。
IAM: アクセス許可使用状況の学習期間の設定
過剰なアクセス許可や非アクティブなアイデンティティに関連するポリシーを評価するために使用される学習期間を設定できるようになりました。この期間は、検出結果をトリガーするまでに経過しなければならない時間を決定します。この時間枠の変更は検出結果、ラベル、その他のシステム動作に影響します。
- この期間は、サービスアイデンティティとユーザーごとに個別に設定できます。
- アカウント範囲ごとに異なる学習期間を設定できます。
- デフォルトでは、Tenable はすべてのクラウドプロバイダーとアイデンティティプロバイダーに対して 90 日の学習期間を使用します。お使いの環境に異なる設定値がある場合、それらは移行され、保持されます。
学習期間の設定方法と影響を受けるポリシーの完全なリストの詳細については、こちらのドキュメントを参照してください。
新しい Kubernetes ポリシー: CIS RedHat OpenShift Container Platform 標準の API サーバー要件
API Support
以下の新しい組み込みの Kubernetes ポリシーが、CIS RedHat OpenShift Container Platform 基準の API サーバー要件をサポートするために追加されました。
- Kubernetes カテゴリ内にあります。
- CIS RedHat OpenShift Container Platform 1.5.0 コンプライアンス標準にマッピングされます。
- 深刻度の割り当ては、クラスタの深刻度に基づいて動的に決定。
| ポリシー | 説明 |
|---|---|
| Kubernetes クラスタは無制限の承認モード (AlwaysAllow) を許可する | API サーバーでは、評価せずにすべてのリクエストを許可する「AlwaysAllow」承認モードを設定できます。このモードは安全ではなく、重大なセキュリティリスクをもたらすため、本番環境クラスタでは決して使用しないでください。代わりに、RBAC など、より安全な承認モードを使用してください。 |
| Kubernetes クラスタ AlwaysAdmit アドミッション制御プラグインが有効になっている | AlwaysAdmit プラグインは、バリデーションやフィルタリングなしですべての API サーバーリクエストを許可し、重要なセキュリティチェックを迂回します。これにより、潜在的に有害なアクションまたは不正なアクションが制限なく処理される可能性があります。このプラグインを無効にし、より厳しいアドミッション制御プラグインを有効にして、処理される前にリクエストをバリデーションすることをお勧めします。 |
| Kubernetes クラスタ API サーバーのクライアント CA ファイルが設定されていない | etcd は、Kubernetes の REST API オブジェクト用の高可用性を持ったキーバリューストアです。これらのオブジェクトは機密度が高く、クライアント認証による保護が必要です。API サーバーは、SSL 認証局ファイルを使用して etcd に自身を識別させる必要があります。 |
| Kubernetes クラスタ API サーバーによって Kubelet 認証局が検証されていない | API サーバーから Kubelet への接続は、Pod ログの取得、kubectl を介した実行中の Pod へのアタッチ、Kubelet のポート転送機能の利用に使用されます。これらの接続は、Kubelet の HTTPS エンドポイントで終了します。デフォルトでは、API サーバーは Kubelet のサービス提供証明書を検証しません。そのため、接続は中間者攻撃に対して脆弱になり、信頼できないネットワークやパブリックネットワーク上で使用することは安全ではありません。これらの接続を保護するには、Kubelet の認証局を検証するように API サーバーを設定します。 |
| Kubernetes クラスタ API サーバーサービスアカウントのキーファイルが設定されていない | デフォルトでは、--service-account-key-file が指定されていない場合、API サーバーは TLS サービス証明書の秘密鍵を使用してサービスアカウントトークンを検証します。キーローテーションを許可してセキュリティを強化するには、サービスアカウントトークンの署名に別の公開鍵と秘密鍵のペアを使用する必要があります。したがって、公開鍵は、--service-account-key-file オプションを使用して API サーバーに提供する必要があります。 |
| Kubernetes クラスタ API サーバーサービスアカウントのルックアップ引数が有効になっていない | --service-account-lookup が有効になっていない場合、API サーバーは認証トークンが有効であることのみを検証し、関連付けられたサービスアカウントが etcd に存在するかどうかはチェックしません。これにより、対応するサービスアカウントが削除された後でもサービスアカウントトークンの使用が可能になり、TOCTOU (time-of-check-to-time-of-use) のセキュリティ脆弱性が生じます。 |
| Kubernetes クラスタ API サーバーの TLS 証明書と秘密鍵が設定されていない | Kubernetes クラスタの TLS とクライアント証明書認証を設定する必要があります。デフォルトでは、OpenShift は安全な API サーバーとノード間/Kubelet 通信に X.509 証明書を使用します。OpenShift は証明書の有効性、ローテーションを管理し、潜在的な証明書の問題に対するアラートを提供します。 |
| Kubernetes クラスタ API サーバーで Kubelets への安全でない、または認証されていない接続が使用されている | デフォルトでは、API サーバーは Kubelet の HTTPS エンドポイントで自身を認証しないため、API サーバーからのリクエストは匿名として処理されます。これを軽減するには、証明書ベースの認証を設定して、Kubelet にリクエストを送信する際に API サーバーが適切に認証されるようにする必要があります。 |
| Kubernetes クラスタ etcd 通信 CA ファイルが設定されていない | etcd は、Kubernetes デプロイメントがすべての REST API オブジェクトを永続的に保存するために使用する高可用性キーバリューストアです。これらのオブジェクトは機密性が高く、クライアント認証による保護が必要です。これにより API サーバーは、SSL 認証局ファイルを使用して etcd サーバーに自身を識別させる必要があります。 |
| Kubernetes クラスタ API サーバーが証明書によって etcd に対して認証されていない | etcd は、Kubernetes が REST API オブジェクトを永続的に保存するために使用する高可用性キーバリューストアです。これらのオブジェクトは機密性が高く、安全な通信による保護が必要です。機密性と整合性を確保するため、API サーバーはクライアント証明書とキーを使用して etcd サーバーに自らを認証し、暗号化通信を有効にする必要があります。 |
| Kubernetes クラスタ NodeRestriction アドミッション制御プラグインが有効になっていない | NodeRestriction アドミッション制御プラグインは、Kubelet が変更できるものを独自のノード API オブジェクトとノードにバインドされた Pod API オブジェクトのみに制限します。これにより、適切なアクセス制御を適用し、Kubelet が他のノードのリソースに影響を与えないようにできます。 |
| Kubernetes クラスタの RBAC 承認が有効になっていない | ロールベースアクセス制御 (RBAC) では、さまざまなエンティティがクラスタ内の特定のリソースで実行できるアクションを細かく制御できます。セキュリティを強化するために、RBAC 承認モードを有効にして使用することをお勧めします。 |
| Kubernetes クラスタの SecurityContextConstraint アドミッション制御プラグインが有効になっていない | SecurityContextConstraint (SCC) アドミッション制御プラグインは、Pod の作成をセキュリティ要件を満たすものに制限します。定義された制約に準拠していない Pod を拒否し、安全な設定を適用し、リスクのあるアクションを制限します。このプラグインを有効にすることは、セキュリティのベストプラクティスを実施する上で重要です。 |
ワークロード保護: BitLocker ディスク暗号化を使用した Azure 仮想マシンのスキャンのサポート
クラウドサイバーエクスポージャー では、Azure の Windows 仮想マシンのスキャンで BitLocker ディスク暗号化がサポートされるようになりました。これにより、暗号化されたワークロードであっても、脆弱性とセキュリティリスクの包括的な可視性が確保されます。
このような仮想マシンのスキャンをサポートするには、以下のいずれかの方法で Tenable に追加のアクセス許可を付与する必要があります。
- ロール: Key Vault Secrets User
- アクセス許可 (カスタムロール経由): Microsoft.KeyVault/vaults/secrets/getSecret/action
これらのアクセス許可の付与の詳細については、次のドキュメントを参照してください。
-
アクセス許可が付与されていない場合、関連する仮想マシンのスキャンステータスは [無効] になります。
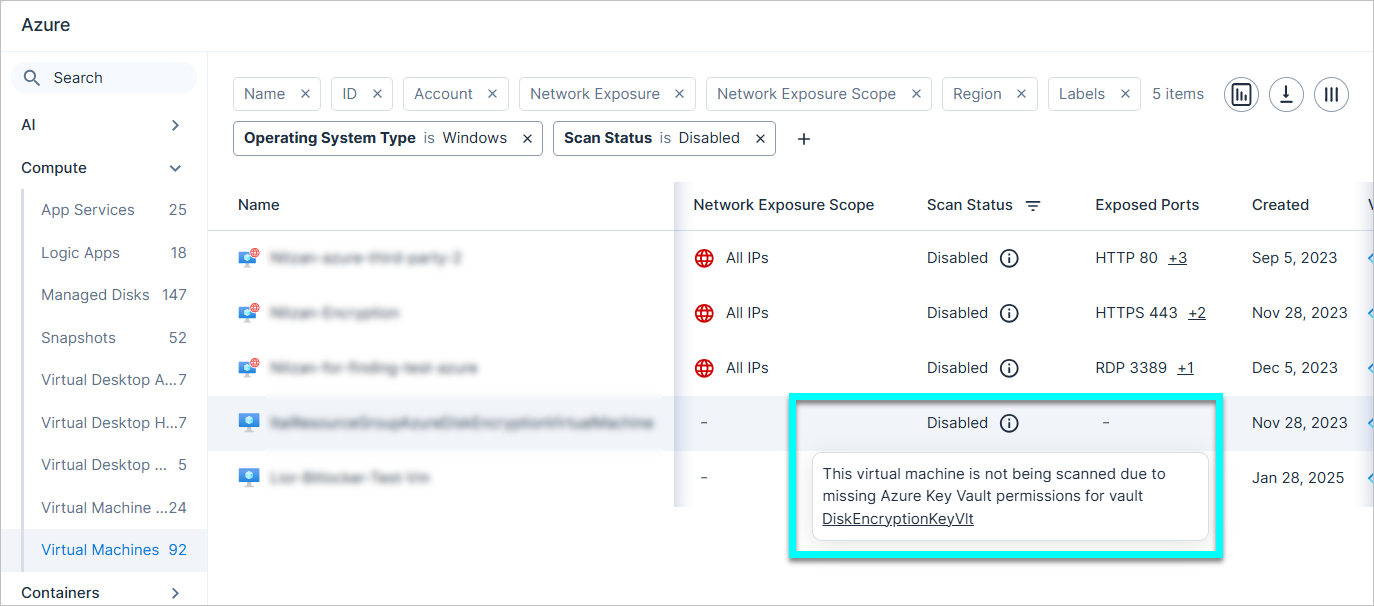
- アクセス許可を付与した後、スキャン結果がコンソールに表示されるまでに最大 24 時間かかる場合があります。Tenable では、前回のスキャンから 24 時間が経過するとすぐに各仮想マシンをスキャンするように設定されています。
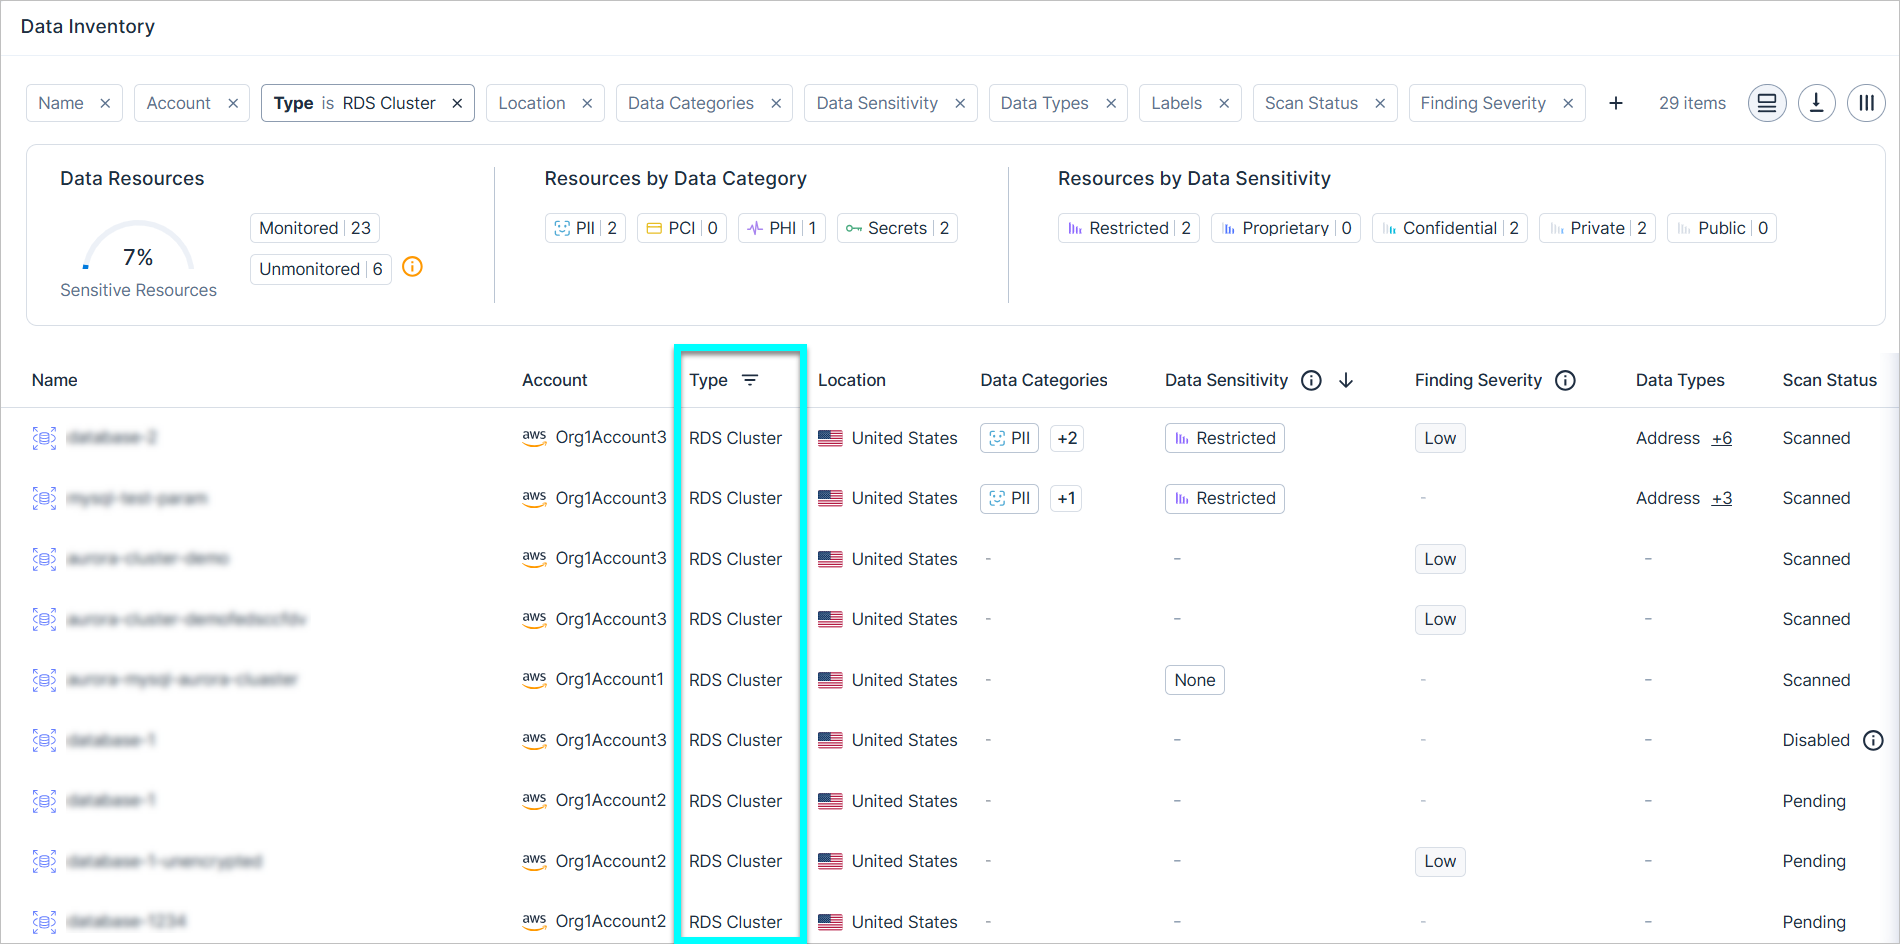
データ保護: AWS RDS クラスタのスキャンのサポート
クラウドサイバーエクスポージャー では、AWS RDS クラスタマネージドデータベースのスキャンをサポートするようになりました。
このようなリソースをスキャンするには、以下の操作を行う必要があります。
- AWS に対して Tenable データ保護のアクセス許可を付与します。
- マネージドデータベースのスキャンを有効にします。
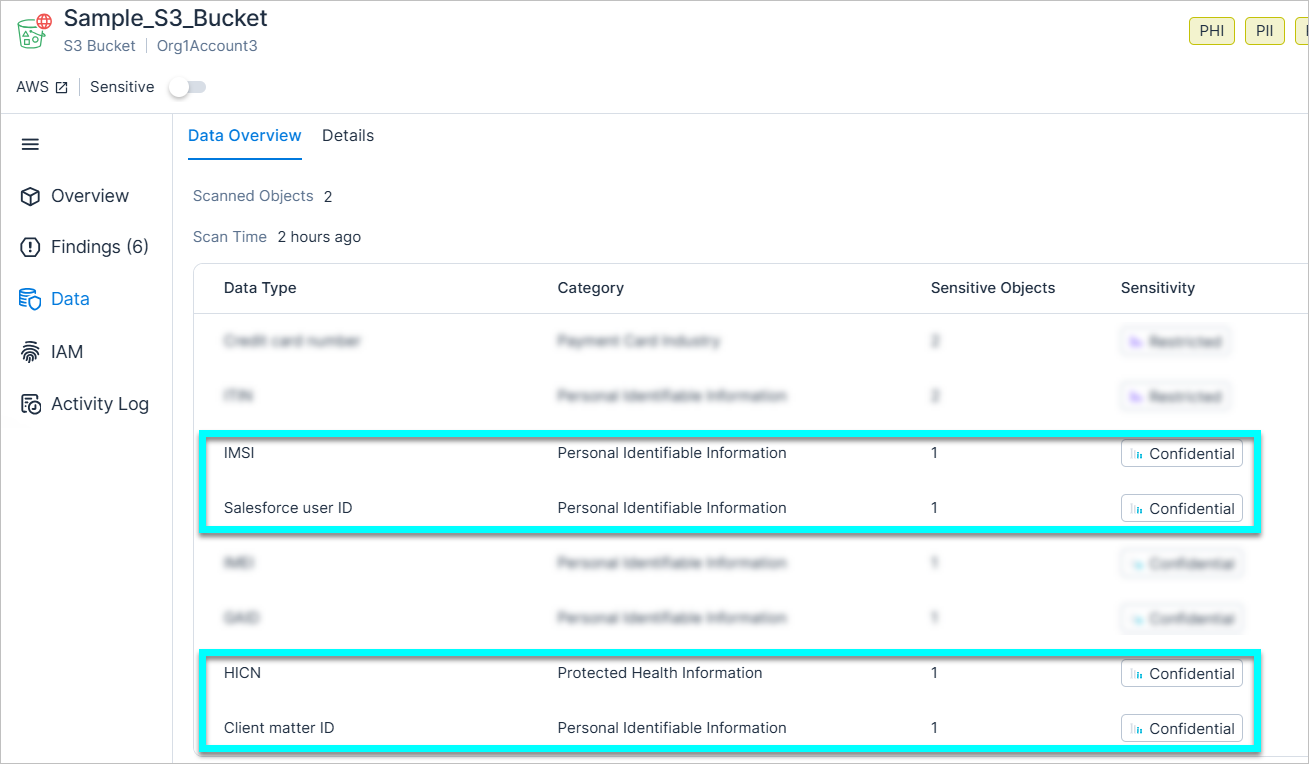
データ保護: 追加の PHI データタイプと PII データタイプのスキャンのサポート
クラウドサイバーエクスポージャー では、以下のデータタイプのスキャンが追加でサポートされるようになりました。
| データタイプ | カテゴリ | 機密度 | 説明 |
|---|---|---|---|
| HICN | PHI | 社外秘 | 健康保険請求番号。SSA が発行するメディケア受益者の個別の一意の識別子 |
| クライアント案件 ID | PII | 社外秘 | 特定のクライアントに関連する案件を管理するための法的な一意の識別子 |
| IMSI | PII | 社外秘 | 国際移動体加入者識別番号。自動的に生成され、SIM (電話番号) に保存される固有の番号 |
| Salesforce ユーザー ID | PII | 社外秘 | ユーザーオブジェクトの Salesforce の一意のエンティティ識別子 |
カテゴリ別に分類された、サポートされているすべてのデータタイプのリストについては、こちらのドキュメントを参照してください。
データ保護 (アカウント内スキャン): GCP SQL インスタンスのスキャンのサポート
クラウドサイバーエクスポージャー では GCP SQL インスタンスマネージドデータベースのスキャンがアカウント内スキャンデプロイメント用にサポートされるようになりました。
コンソール: 検出結果ページの結果のエクスポートの拡張
結果の数を無制限にエクスポートすることが [検出結果] ページで可能になり、以前の 10,000 件という制限がなくなりました。この機能強化により、大規模なデータセットのより包括的なレポートと分析が可能になります。
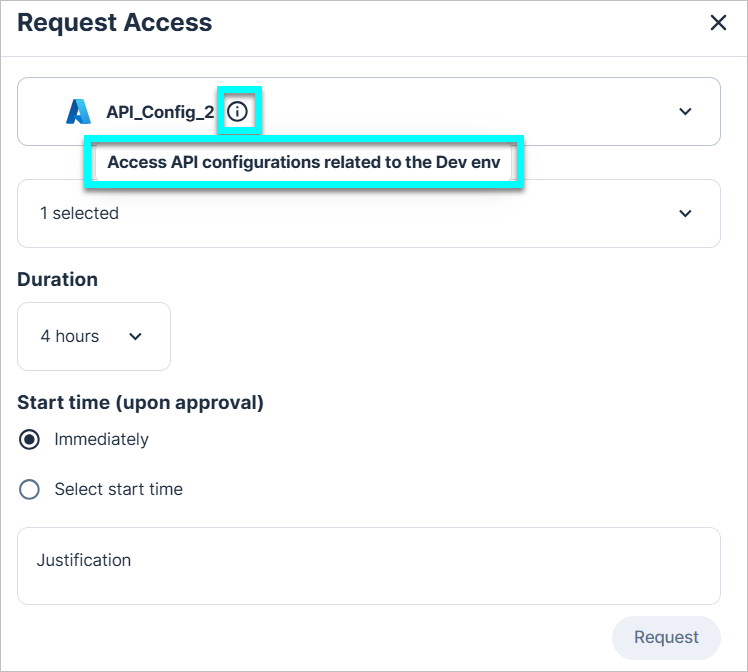
JIT: アクセスリクエストダイアログでのアクセス許可の説明の表示
JIT アクセス許可をリクエストする際に、Tenable では、アクセス許可を選択した後でも、関連するドロップダウンにアクセス許可の説明 (関連する使用資格で管理者が入力したもの) が表示されるようになりました。これにより、ユーザーはリクエストをより適切に把握できるようになります。
2025 年 1 月 26 日 (リリース 1.150)
新機能
新しい AWS リソースタイプ: Athena ワークグループ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [データ]) 経由で Athena ワークグループを可視化し、関連情報を表示できるようになりました。
このリソースをサポートするために、以下の新しいアクセス許可が Tenable モニタリングポリシー (読み取り専用) に追加されました。
- "athena:Get*"
- "athena:List*"
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
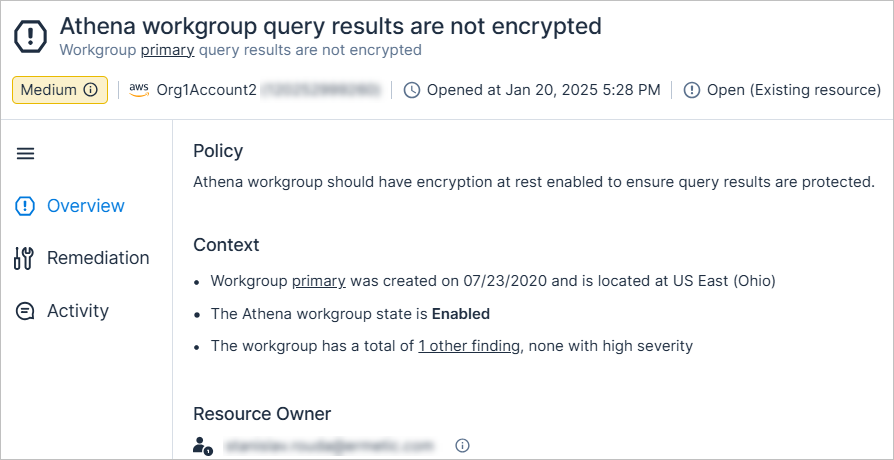
新しい AWS ポリシー: Athena ワークグループのクエリ結果が暗号化されていない
API Support
Athena ワークグループでは、保存時の暗号化を有効にしてクエリ結果を確実に保護します。
深刻度は、Athena ワークグループが機密としてマークされているかどうかに基づいて動的に決定。
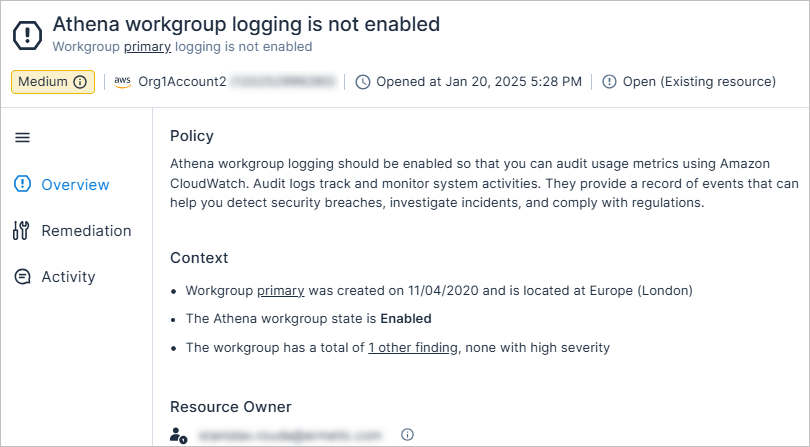
新しい AWS ポリシー: Athena ワークグループのログが有効になっていない
API Support
Athena ワークグループのログを有効にして、Amazon CloudWatch を使用して使用状況メトリクスを監査できるようにします。監査ログによって、システムアクティビティを追跡して監視できます。監査ログは、セキュリティ侵害の検出、インシデントの調査、規制への準拠に役立つイベントの記録を提供します。
深刻度は、Athena ワークグループが機密としてマークされているかどうかに基づいて動的に決定。
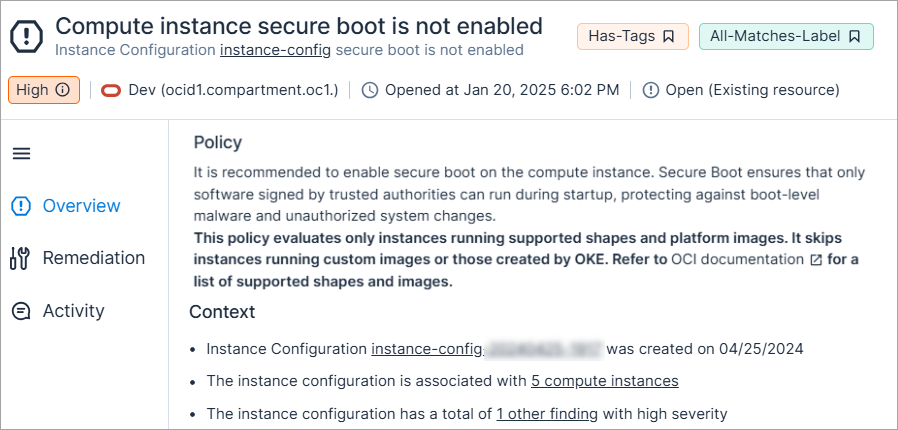
新しい OCI ポリシー: コンピューティングインスタンスのセキュアブートが有効になっていない
API Support
コンピューティングインスタンスでは、セキュアブートを有効にすることを推奨します。セキュアブートとは、信頼できる認証局によって署名されたソフトウェアのみが起動時に実行できるようにし、ブートレベルのマルウェアや不正なシステム変更から保護する機能です。
深刻度は、インスタンスのステータスと、インスタンスが機密としてマークされているかどうかに基づいて動的に決定。
 IaC セキュリティ: 新しい AWS ポリシー 1.150
以下の新しい AWS IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- Athena ワークグループのログが有効になっていない (中) (ログ)
- Athena ワークグループのクエリ結果が暗号化されていない (中) (データ)
- Data Firehose ストリームが KMS で暗号化されていない (中) (データ)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい Azure ポリシー 1.150
以下の新しい Azure IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- CosmosDB アカウントがプライベートエンドポイントに関連付けられていない (中) (ネットワーク)
- Key vault がプライベートエンドポイントに関連付けられていない (中) (ネットワーク)
- ストレージアカウントがプライベートエンドポイントに関連付けられていない (中) (ネットワーク)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
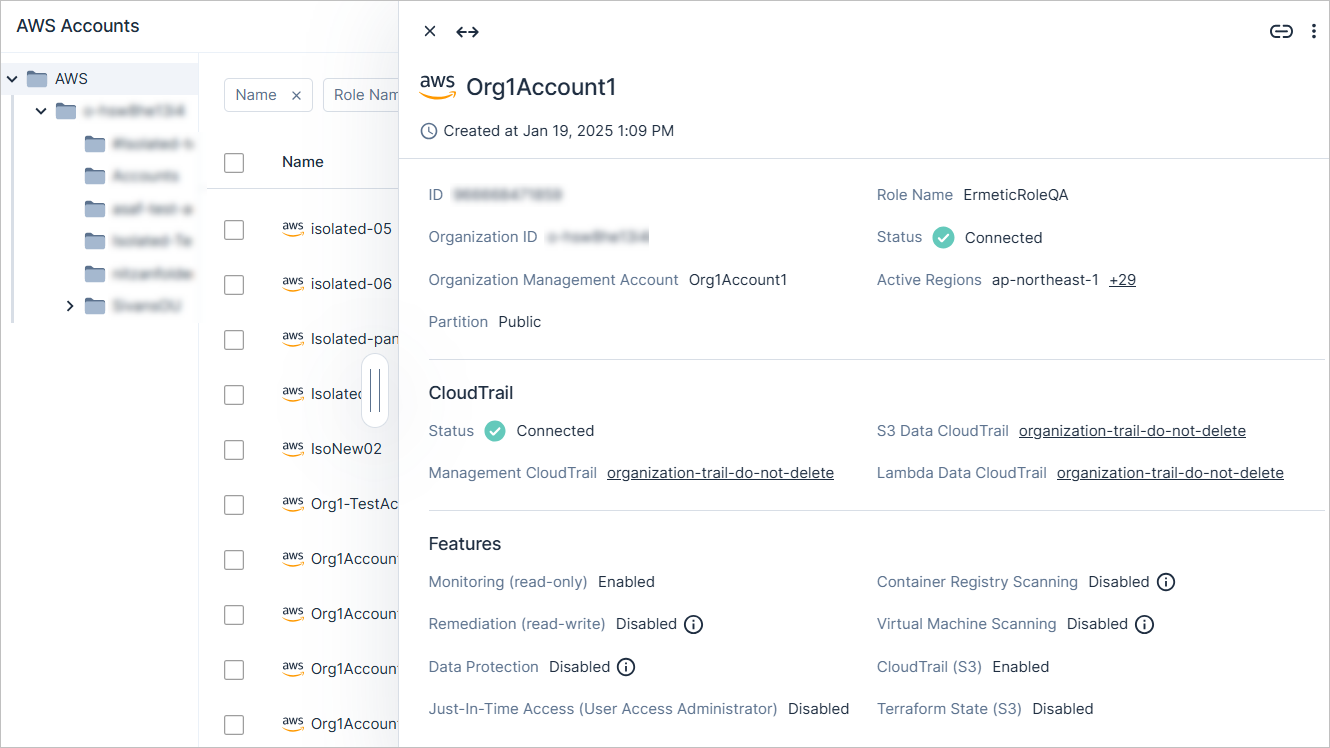
コンソール: アカウントページの強化されたスライド式パネル
[アカウント] ページに、オンボードクラウドアカウント用の強化されたスライド式パネルが追加されました。これにより、1 か所で関連するすべてのアカウントのインサイトに簡単にアクセスできるようになるため、可視性が向上し管理しやすくなります。
アカウントをクリックすると、以下のような詳細を含むパネルが表示されます。
- アカウント情報。
- 関連付けられている親クラウド組織に関する情報。
-
関連するプラットフォーム機能のステータス。各機能について、以下を確認できます。
- 有効化または無効化されたかどうか
必要なアクセス許可が実際に付与されたかどうかを示すツールチップ
注意: 例- 機能を有効にした場合でも、必要なアクセス許可が実際には付与されていなければ、その機能はアクティブになりません。
- 逆に、機能を無効にしても、必要なアクセス許可がまだ付与されており、その機能が必要ない場合には、アクセス許可の削除を検討することをお勧めします。
コンソール: 日付フィルターによる空白値のフィルタリングのサポート
コンソール全体の日付フィルターが、空白値のフィルタリングをサポートするようになりました。これは、日付フィルターに日付以外の値が含まれることがあるためです。このような値をフィルタリングするには、関連するフィルターで [設定されていません] の値を選択します。
たとえば、以下をフィルターできるようになりました。
- [無視の期限] の日付が設定されていない (つまり、永続的に無視される) 場合の [無視] の検出結果
- [有効期限日] が [なし] であるエンティティ
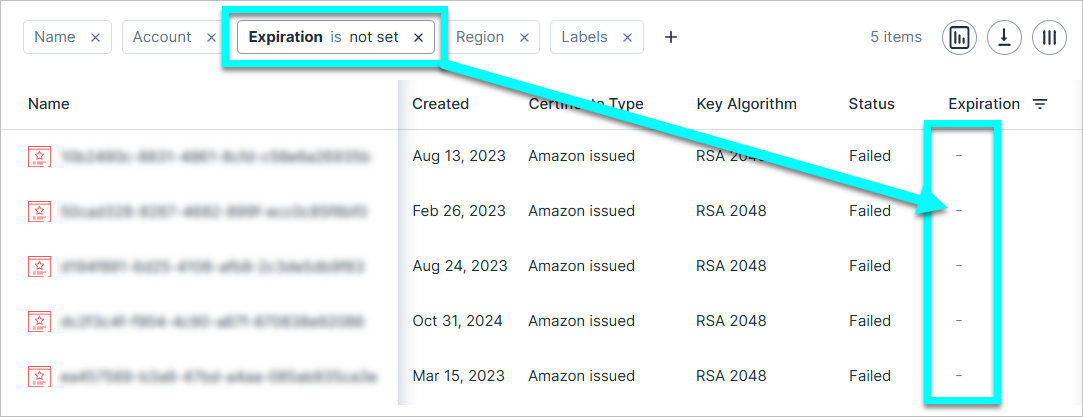
コンソール: レポート作成の合理化
レポート作成を簡素化するために、[範囲] フィールドと [ターゲット] フィールドが 1 つの [範囲] フィールドに統合されました。この統一されたフィールドにより、以下の両方が決定されます。
- レポートに含まれるアカウント
- 選択した範囲内でアクセス許可に基づいてレポートにアクセスできるユーザー
範囲を選択するには、レポートページのドロップダウンからアカウント範囲を選択し、 [新しいレポート] をクリックします。
以前作成された、スケジュールされたレポートは、以下のように新しい形式に移行されます。
- [ターゲット] フィールドのアカウント範囲が、[範囲] フィールドと同一である場合、[範囲] フィールドはそのままです。
- [ターゲット] フィールドのアカウント範囲が [範囲] フィールドのサブセットである場合、[範囲] フィールドは [ターゲット] フィールドと一致するように更新されます。
- 検出結果/インベントリレポートの場合、[ターゲット] フィールドで選択されたアカウント範囲がコピーされ、[アカウント] フィルターに反映されます。たとえば、AWS が [ターゲット] として選択されていた場合、以下のようになります。
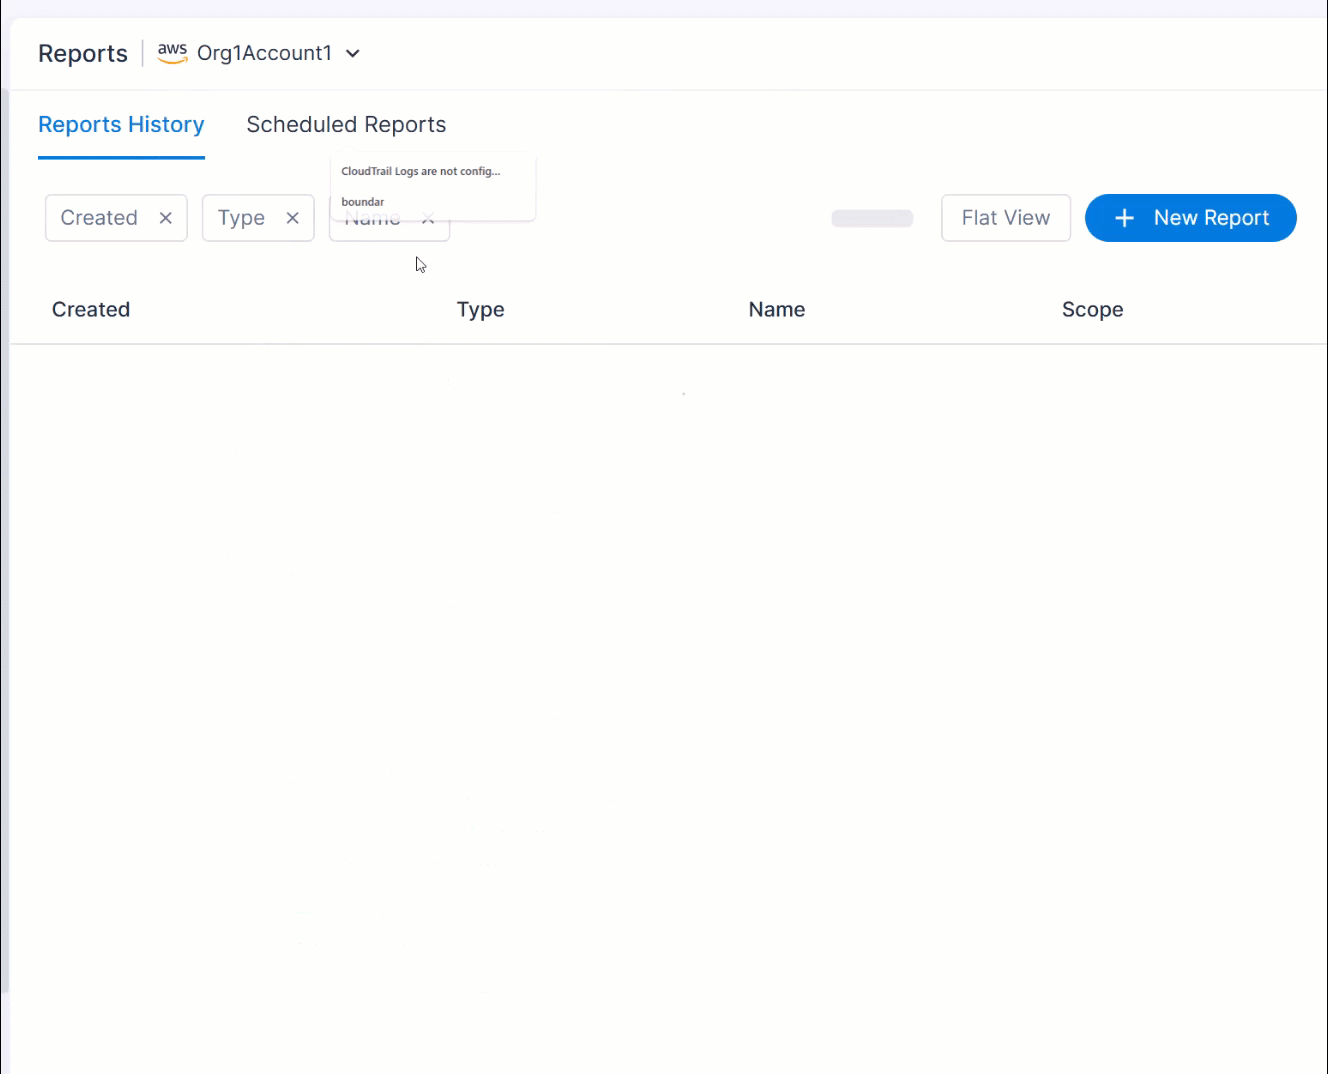
カスタムポリシー: ポリシー違反でのオリジネータの表示
以下のカスタムポリシーテンプレートによってトリガーされた検出結果の場合、[違反] セクションに関連するオリジネータが表示されるようになりました。
クラウドサイバーエクスポージャー のオリジネータとは、アクセス許可が直接付与されるのではなく、該当のアイデンティティを引き受け、引き受けたアイデンティティのアクセス許可を使用して操作できるクラウドアイデンティティ (IAM ユーザー/ロール、IdP ユーザー、またはコンピューティングリソース) です。たとえば、マネージド ID を使用してアクティビティを実行する Azure 仮想マシンや、アクションを実行するために AWS で IAM ロールを引き受ける Azure AD ユーザーなどがあります。
-
AWS
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
- これらのプリンシパルのみがこれらのアクセス許可を持つ必要がある
-
Azure
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
- これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない
-
GCP
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
- これらのプリンシパルはこれらのリソースで、これらのロールを持つべきではない
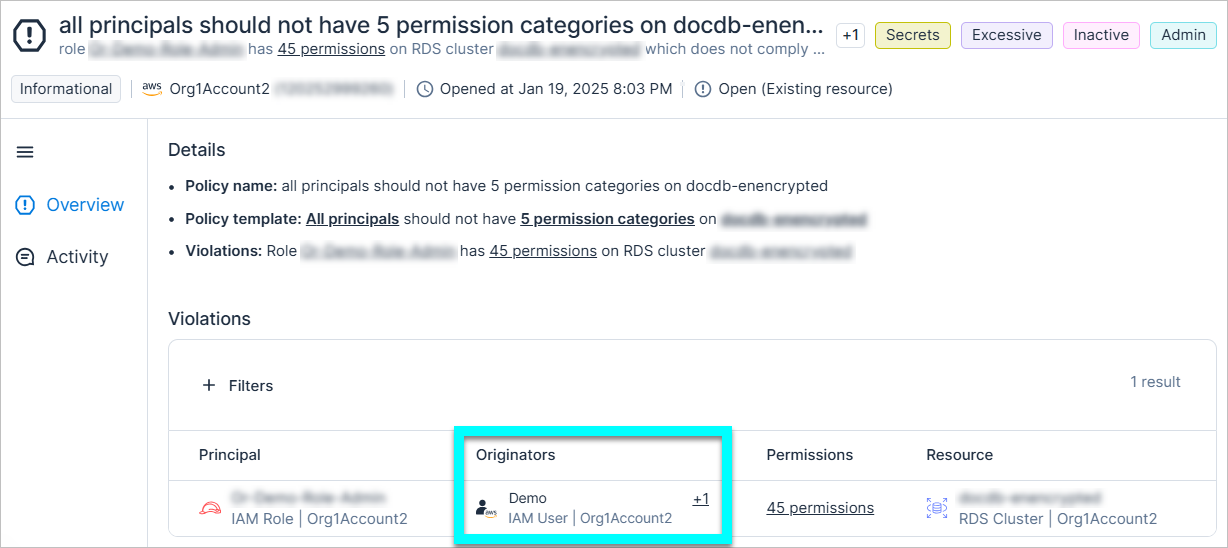
JIT: JIT リクエストでのデフォルトアカウント選択の変更
JIT リクエストフローのデフォルトのアカウント選択 ([アカウント] ) が空になったため、ユーザーは、アクセスするアカウントを自分で選択する必要があります。この変更により、組織内のすべてのアカウントに対する意図しないリクエストを防ぐことができ、ユーザーが適切なアカウントを確実に選択できるようになります。
2025 年 1 月 19 日 (リリース 1.149)
新機能
新しい AWS ポリシー: Data Firehose ストリームが KMS で暗号化されていない
API Support
Data Firehose ストリームでは、キー管理サービス (KMS) を使用して保存時の暗号化を有効化する必要があります。
深刻度は、Data Firehose ストリームが機密としてマークされているかどうかに基づいて動的に決定。
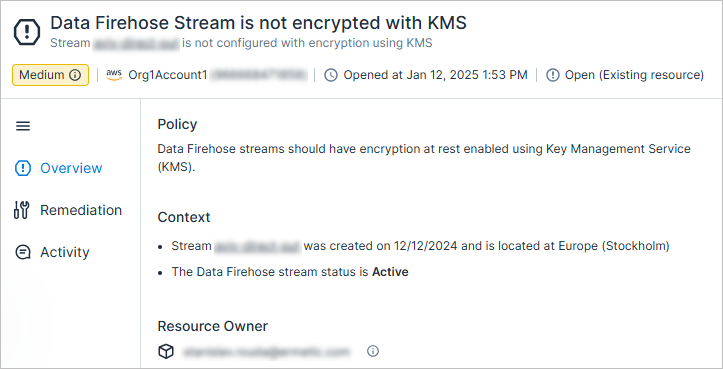
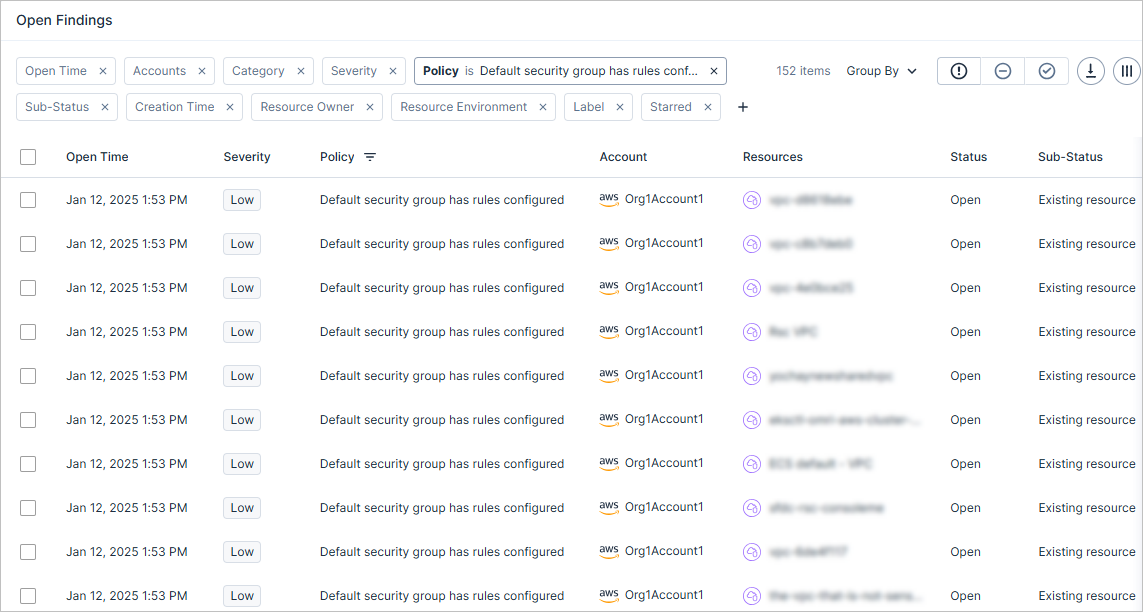
AWS 検出結果の分割: デフォルトのセキュリティグループはルールが設定されている
[デフォルトのセキュリティグループのルールが存在する] ポリシー (ネットワークカテゴリ) が以下のように変更されました。
- [デフォルトのセキュリティグループでルールが設定されている] に名前が変更されました。
- 同じ問題を持つすべてのリソースを集約した単一の検出結果ではなく、リソースごとに個別の検出結果が作成されるように変更されました。
リソースごとに検出結果を作成すると、クラウドサイバーエクスポージャー は特定のリソースごとに詳細な通知をサードパーティツールに送信できます。
詳細については、こちらのドキュメントを参照してください。
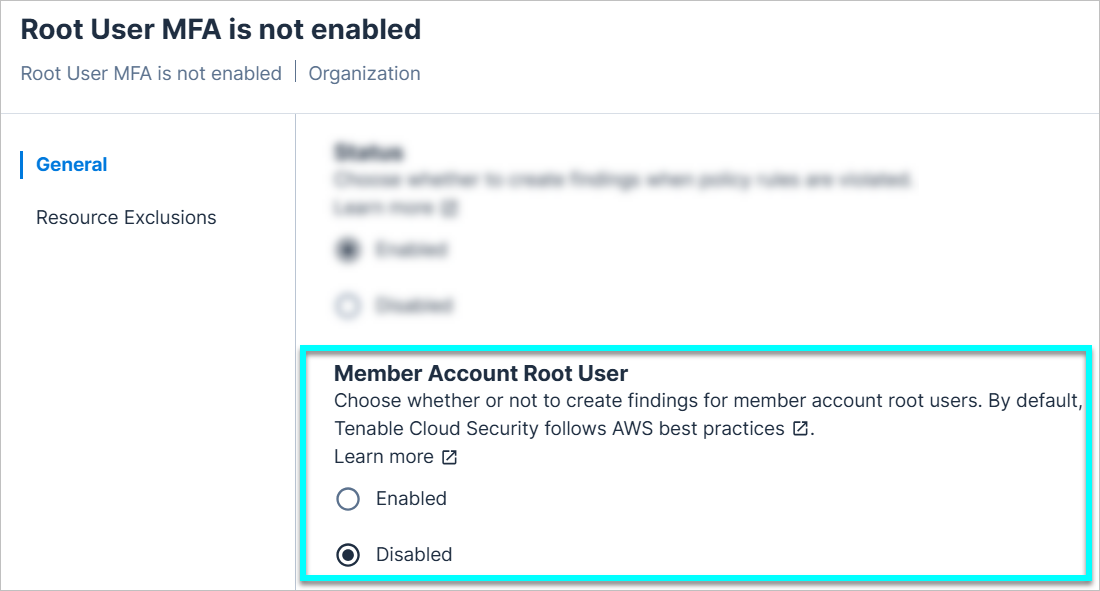
ルートユーザーの MFA が有効になっていない: メンバーアカウントのルートユーザーの検出結果を作成する
メンバーアカウントのルートユーザーに関する検出結果を作成するかどうかを選択できるようになりました。デフォルトでは、このオプションは無効になっており、AWS のベストプラクティスに従っています。
詳細については、こちらのドキュメントを参照してください。
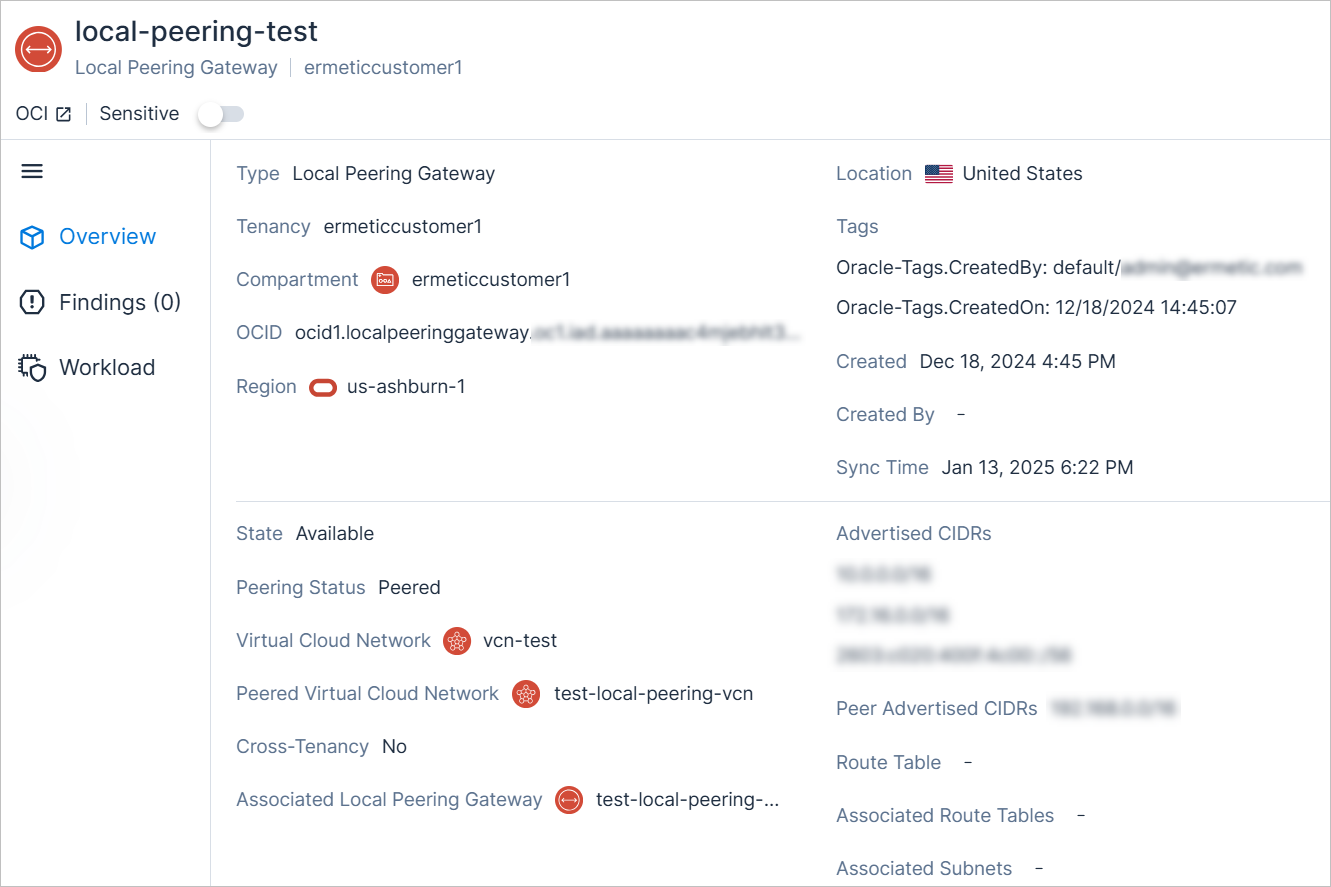
新しい OCI リソースタイプ: ローカルピアリングゲートウェイ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [ネットワーク]) 経由でローカルピアリングゲートウェイを可視化し、以下のような関連情報を表示できるようになりました。
- ピアリングステータス
- 関連付けられているルートテーブル
- クロステナンシ
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
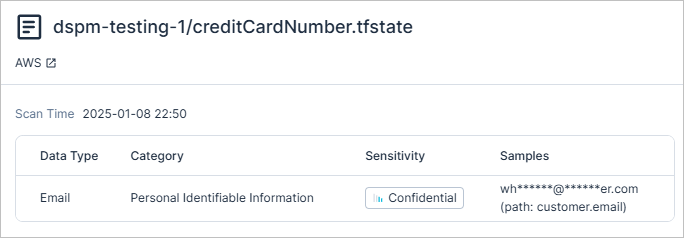
データ保護: tfstate ファイルのスキャンのサポート
クラウドサイバーエクスポージャー では、tfstate ファイルに機密データがあるかどうかをスキャンできるようになりました。これにより、公開されている機密情報を特定し、設定のドリフトを防ぎ、安全なインフラ管理を実現できます。tfstate ファイル形式は、Terraform によって管理されるインフラ状態を保存するため、Terraform によって使用される JSON ベースの状態ファイルです。
スキャン対象のファイルタイプの完全なリストについては、こちらのドキュメントを参照してください。
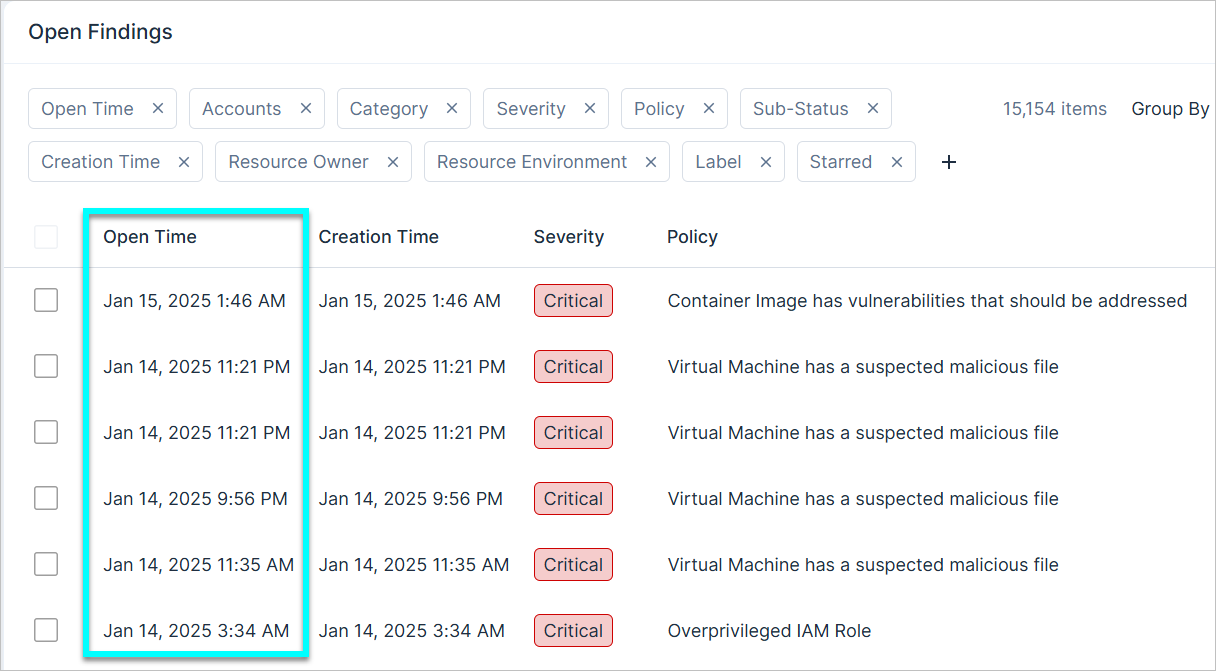
検出結果: 検出結果がオープンされた日時の表示
API Support
検出結果が最後にオープンになった日時を表示できるようになり、検出結果が再オープンされた日や無視解除された日を明確に把握できるようになりました。この情報は、チームが検出結果の解決に関する SLA を達成するのに役立つ可能性があります。
- コンソール: 検出結果ページの新しい [オープン時刻] 列で確認
-
API: 以下の新しいフィルターで確認
- OpenTimeStart
- OpenTimeEnd
2025 年 1 月 12 日 (リリース 1.148)
新機能
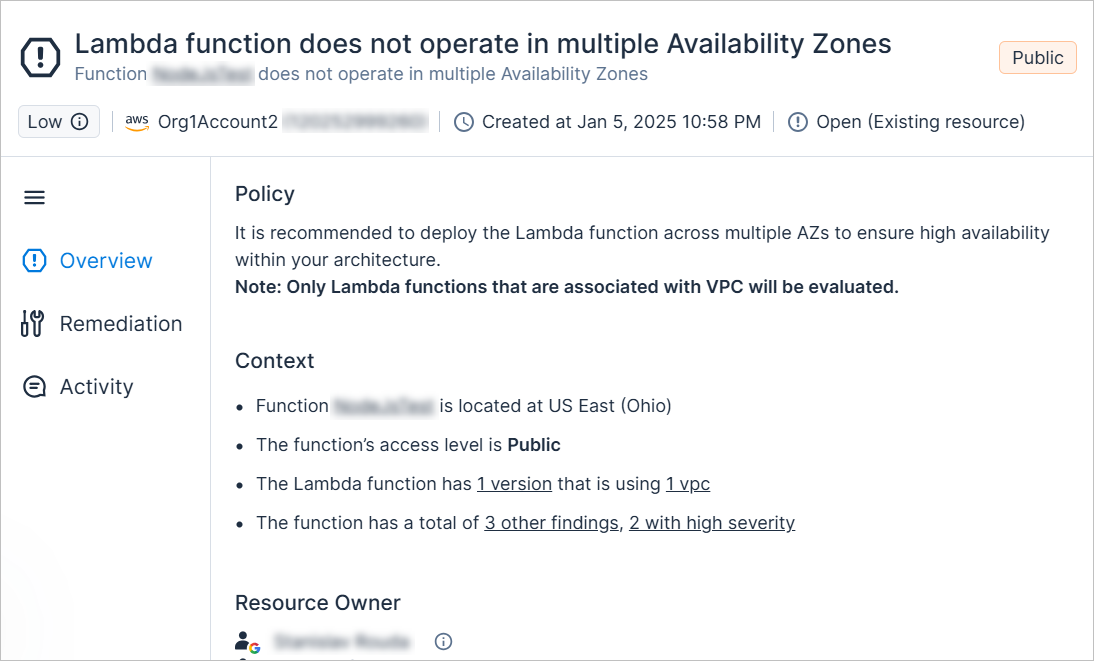
新しい AWS ポリシー: Lambda 関数は複数の可用性ゾーンでは動作しない
API Support
複数の AZ に Lambda 関数をデプロイして、アーキテクチャ内の高可用性を確保することを推奨します。
深刻度は、Lambda 関数が機密としてマークされているかどうかに基づいて動的に決定。
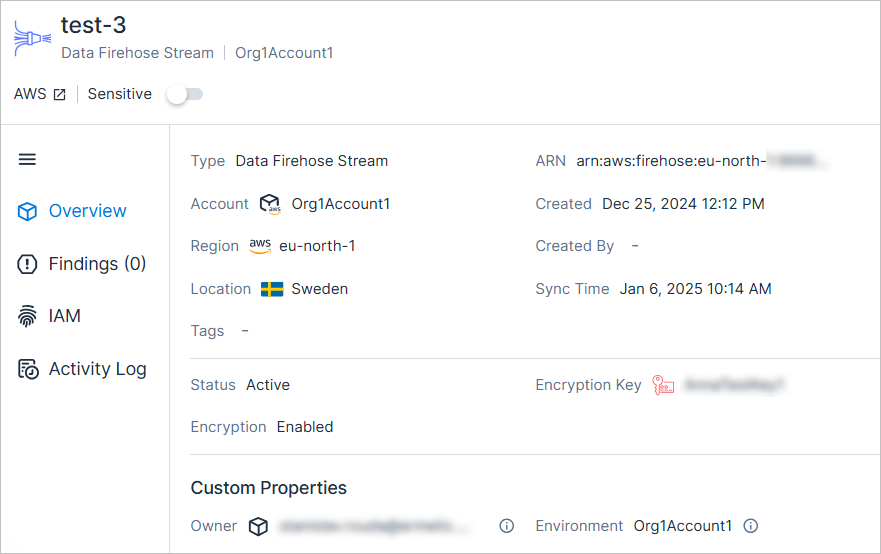
新しい AWS リソースタイプ: Data Firehose ストリーム
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([AWS] > [データ]) 経由で Data Firehose ストリームを可視化し、関連情報を表示できるようになりました。
このリソースをサポートするために、以下の新しいアクセス許可が Tenable モニタリングポリシー (読み取り専用) に追加されました。
- "firehose:Describe*"
- "firehose:List*"
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
AWS: 未使用の SSO アクセス許可セットのポリシーロジックの更新
クラウドサイバーエクスポージャー では、未使用の SSO アクセス許可セットのポリシーロジックを改善し、JIT 使用資格で使用されているアクセス許可セットを除外できるようにしました。この場合、以下のロジックが適用されます。
- それまでにオープンされた検出結果はすべてクローズにされ、修正済みとしてマークされる
- 新しい検出結果はオープンされない
Azure: 非アクティブな Microsoft Entra ID アプリケーションのポリシーロジックの更新
クラウドサイバーエクスポージャー では、非アクティブな Microsoft Entra ID アプリケーションのポリシーロジックを以下のように改善しました。
- プロビジョニングを実行しているアプリケーションのモニタリング。 このようなアプリケーションの場合、以下のロジックが適用されるようになりました。
- プロビジョニングを実行したアプリケーションに関するそれまでにオープンされた検出結果はクローズにされ、[修正済み] としてマークされます。
- 新しい検出結果はオープンされません。
- シングルサインオンがリンクされている Enterprise アプリケーションはサインオンイベントがないため、Tenable ではアクティビティをモニタリングできないという事実が反映されます。このようなアプリケーションの場合、以下のロジックが適用されるようになりました。
- 以前にオープンされた検出結果はすべてクローズにされ、誤検出としてマークされます。
- 新しい検出結果はオープンされません。
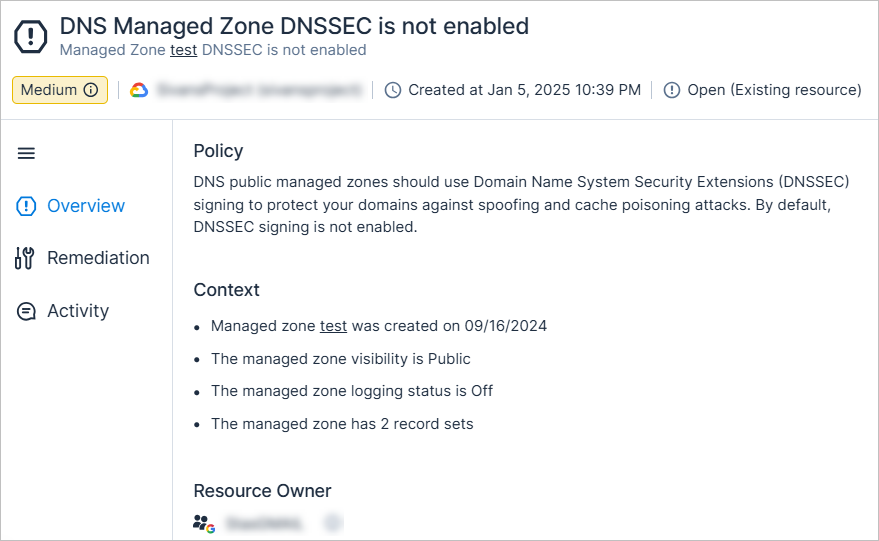
新しい GCP ポリシー: DNS マネージドゾーンの DNSSEC が有効になっていない
API Support
DNS パブリックマネージドゾーンでは、DNS セキュリティ拡張機能 (DNSSEC) 署名を使用して、スプーフィングやキャッシュポイズニング攻撃からドメインを保護する必要があります。デフォルトでは、DNSSEC 署名は有効になっていません。
深刻度は、DNS マネージドゾーンが機密としてマークされているかどうかに基づいて動的に決定。
新しい GCP ポリシー: DNS マネージドゾーンが DNSSEC のキー署名キーに RSASHA1 を使用している
API Support
DNS マネージドゾーン DNSSEC は、強力なキー署名アルゴリズムを使用して、スプーフィングやキャッシュポイズニング攻撃からドメインを保護する必要があります。
深刻度は、DNS マネージドゾーンが機密としてマークされているかどうかに基づいて動的に決定。
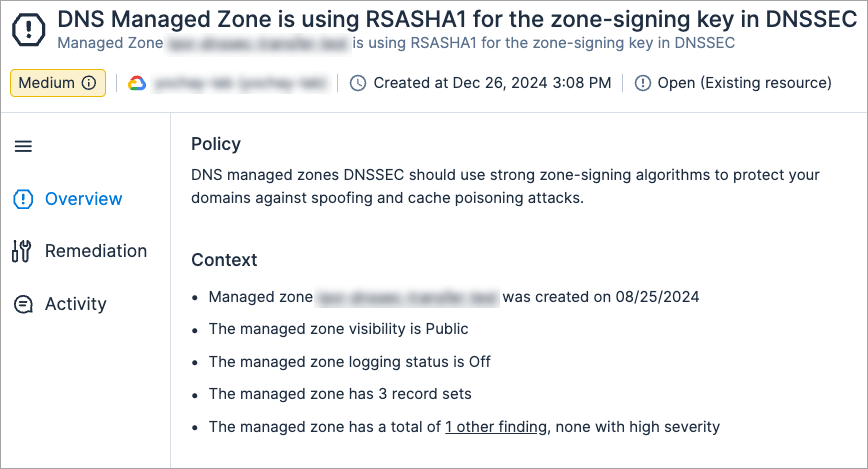
新しい GCP ポリシー: DNS マネージドゾーンが DNSSEC のゾーン署名キーに RSASHA1 を使用している
API Support
DNS マネージドゾーン DNSSEC は、強力なゾーン署名アルゴリズムを使用して、スプーフィングやキャッシュポイズニング攻撃からドメインを保護する必要があります。
深刻度は、DNS マネージドゾーンが機密としてマークされているかどうかに基づいて動的に決定。
IaC セキュリティ: フォルダー経由でのリポジトリの管理
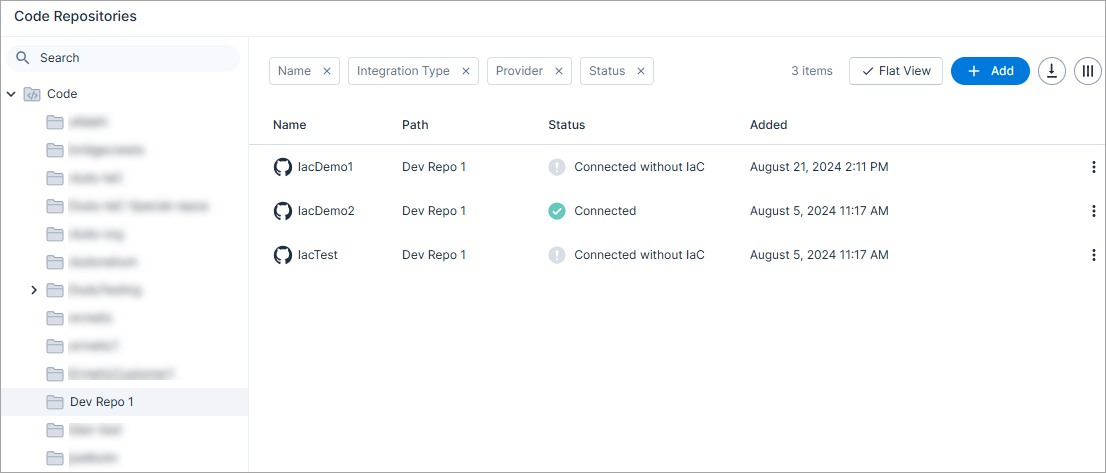
フォルダー経由でコードリポジトリを管理して、オンボーディングされたリポジトリを論理的にグループ化できるようになりました。
組織に多数のリポジトリがある場合は、フォルダーを使用して、クラウドサイバーエクスポージャー 内で構造化された階層を維持することが重要です。この構造は、以下の方法で作成できます。
- (推奨) オンボーディングされた組織のリポジトリ構造に基づいて、クラウドサイバーエクスポージャー のフォルダー構造を自動的に更新します。
- Tenable でフォルダーを手動で作成して、オンボーディングされたリポジトリを論理的にグループ化します。たとえば、リポジトリを場所別またはユーザー別にグループ化することができます。
詳細については、こちらのドキュメントを参照してください。
IaC セキュリティ: 新しい AWS ポリシー 1.148
以下の新しい AWS IaC セキュリティポリシー (検出結果タイプ) が追加されました。
- Lambda 関数は複数の可用性ゾーンでは動作しない (低) (コンピューティング)
サポートされている クラウドサイバーエクスポージャー IaC ポリシーの完全なリストについては、こちらのドキュメントを参照してください。
新しいカスタムポリシー条件: パターンに一致するアクセス許可
選択したリソースに対して特定のアクセス許可がプリンシパルに付与される状況を、アクセス許可のパターンに基づいてモニタリングできるようになりました。たとえば、Modify* または Update* という単語を含むアクセス許可をモニタリングできます。
カスタムポリシーを作成または編集する際に、以下の新しい条件を使用して、パターンに基づいてアクセス許可を選択または除外できるようになりました。
- これらのパターンのいずれかに一致するアクセス許可
この条件は、次のテンプレートで使用できます。
- AWS
- これらのプリンシパルのみがこれらのアクセス許可を持つ必要がある
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
- Azure
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
- GCP
- これらのプリンシパルのみがこれらのリソースで、これらのアクセス許可を持つ必要がある
- これらのプリンシパルはこれらのリソースで、これらのアクセス許可を持つべきではない
2025 年 1 月 5 日 (リリース 1.147)
重要な変更
非アクティブな Microsoft Entra ID グループポリシーロジック
Tenable が <strong>デバイスアイデンティティ</strong>のアクティベーションをモニタリングしないという事実を反映するように、非アクティブな Microsoft Entra ID グループポリシーの動作が変更されます。このポリシーによって検出されたグループ内の 1 つ以上のエンティティがデバイスアイデンティティである場合、以下のロジックが適用されるようになりました。- 以前にオープンされた検出結果はすべてクローズにされ、誤検出としてマークされる
- 新しい検出結果はオープンされない
デバイスアイデンティティの詳細については、<a href="https://learn.microsoft.com/ja-jp/entra/identity/devices/overview" target="_blank">Microsoft ドキュメント</a>を参照してください。新機能
AWS: サーバーレス ElastiCache Redis OSS キャッシュのサポート
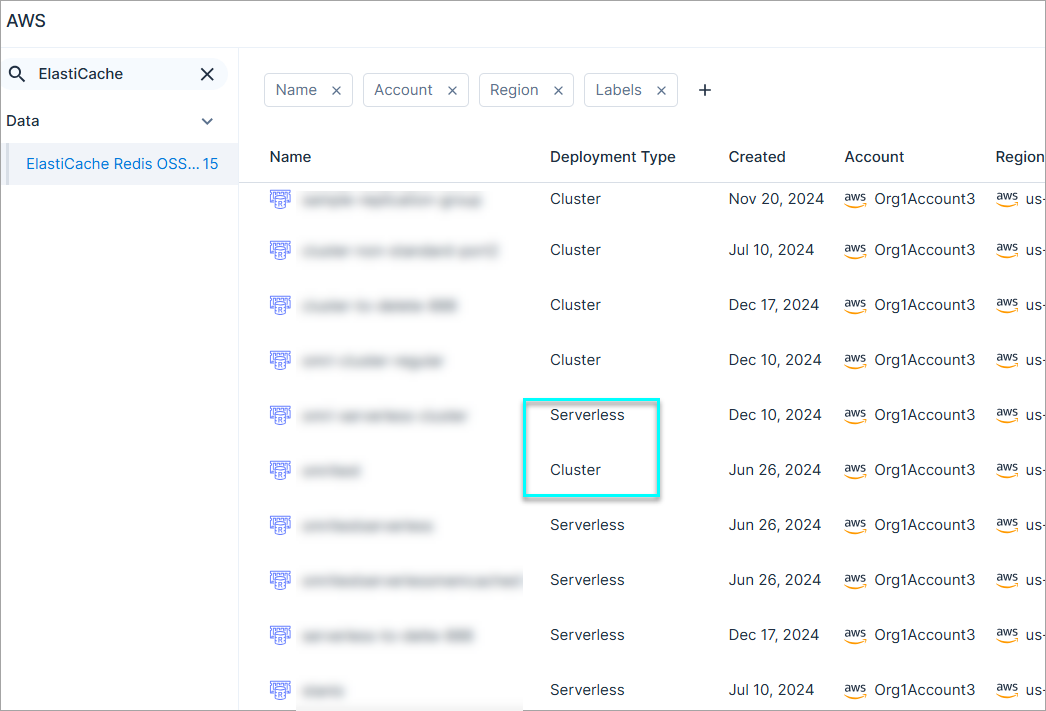
Tenable では、サーバーレス ElastiCache Redis OSS キャッシュについて、[インベントリ] ビュー ([AWS] > [データ]) で可視化できるようになりました。リソースがクラスタの一部であるか、サーバーレスであるかを示すために、新しい [デプロイメントタイプ] 列が追加されました。
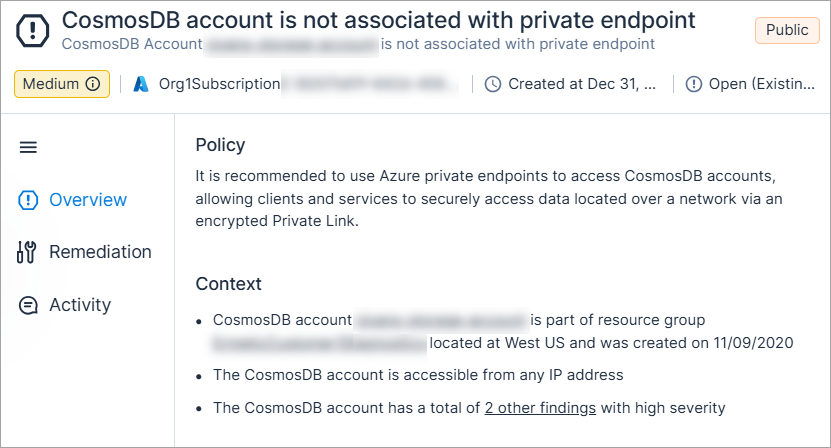
新しい Azure ポリシー: CosmosDB アカウントがプライベートエンドポイントに関連付けられていない
API Support
Azure プライベートエンドポイントを使用して CosmosDB アカウントにアクセスすることをお勧めします。これにより、クライアントやサービスは、暗号化されたプライベートリンクを介してネットワーク上にあるデータに安全にアクセスできます。
深刻度は、CosmosDB アカウントのネットワークエクスポージャーと、それが機密としてマークされているかどうかに基づいて動的に決定されます。
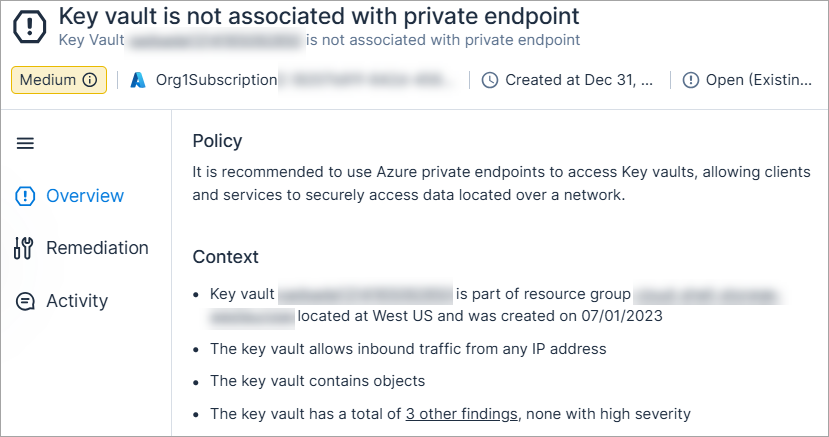
新しい Azure ポリシー: Key Vault がプライベートエンドポイントに関連付けられていない
API Support
Azure プライベートエンドポイントを使用して Key Vault にアクセスすることをお勧めします。これにより、クライアントやサービスは、ネットワーク上にあるデータに安全にアクセスできます。
深刻度は、Key Vault のネットワークエクスポージャーと、それが機密としてマークされているかどうかに基づいて動的に決定されます。
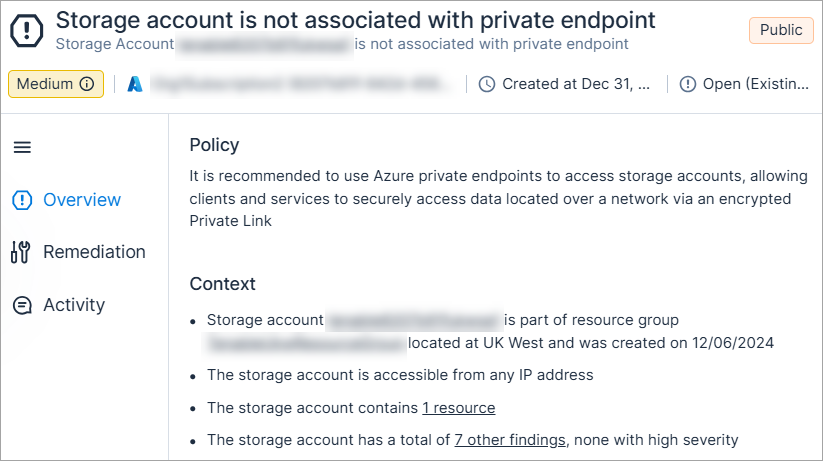
新しい Azure ポリシー: ストレージアカウントがプライベートエンドポイントに関連付けられていない
API Support
Azure プライベートエンドポイントを使用してストレージアカウントにアクセスすることをお勧めします。これにより、クライアントやサービスは、暗号化されたプライベートリンクを介してネットワーク上にあるデータに安全にアクセスできます。
深刻度は、ストレージアカウントのネットワークエクスポージャーと、それが機密としてマークされているかどうかに基づいて動的に決定されます。
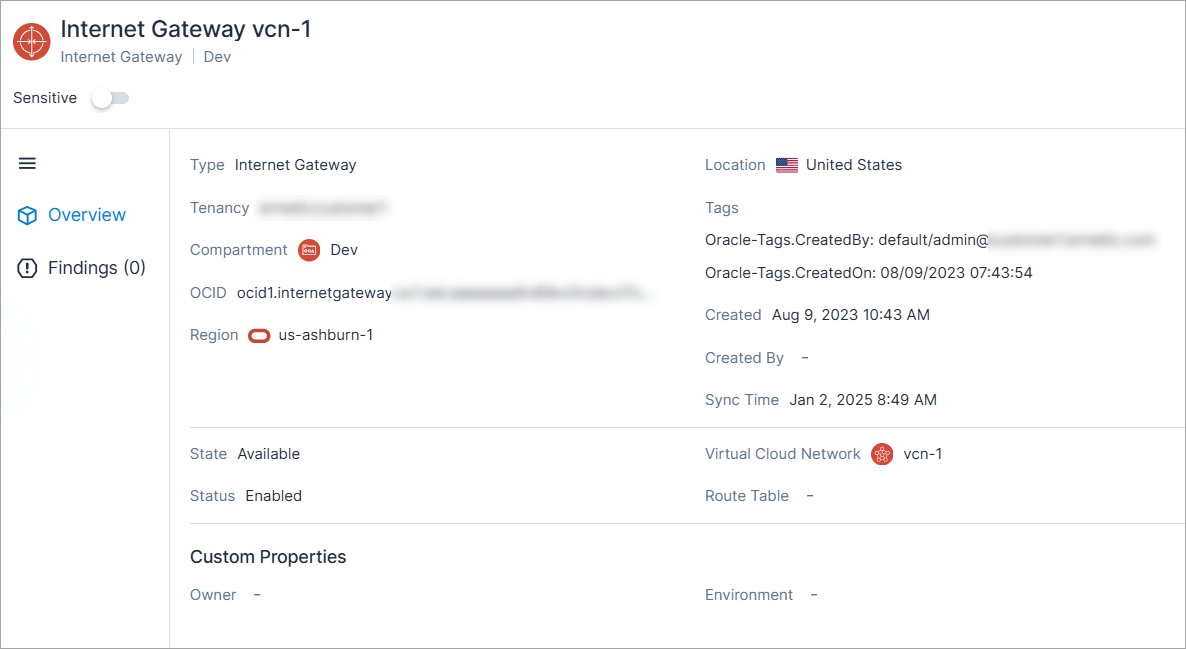
新しい OCI リソースタイプ: インターネットゲートウェイ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [ネットワーク]) 経由でインターネットゲートウェイを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
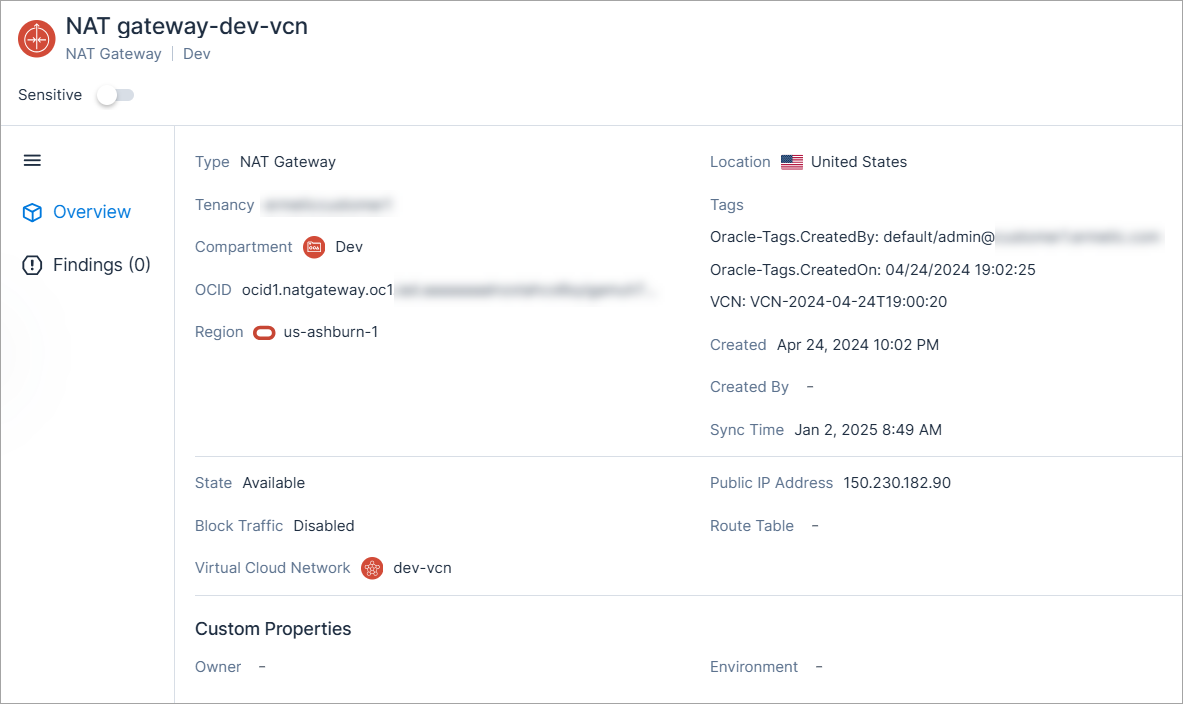
新しい OCI リソースタイプ: NAT ゲートウェイ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [ネットワーク]) 経由で NAT ゲートウェイを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
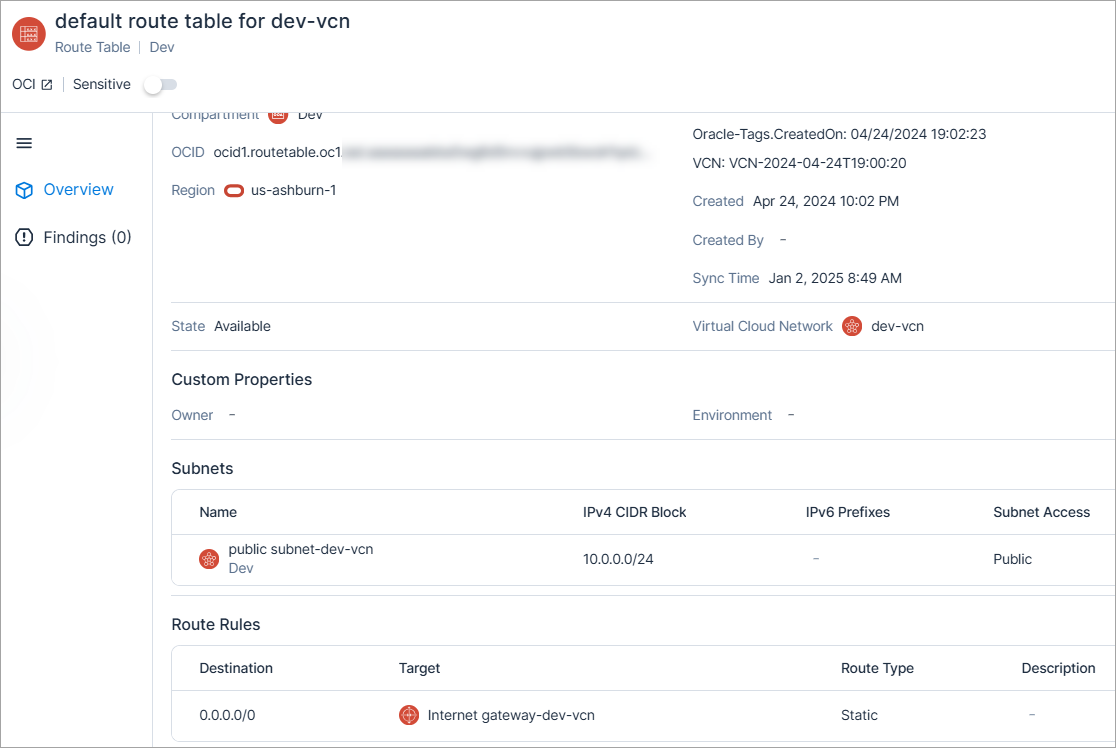
新しい OCI リソースタイプ: ルートテーブル
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [ネットワーク]) 経由でルートテーブルを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
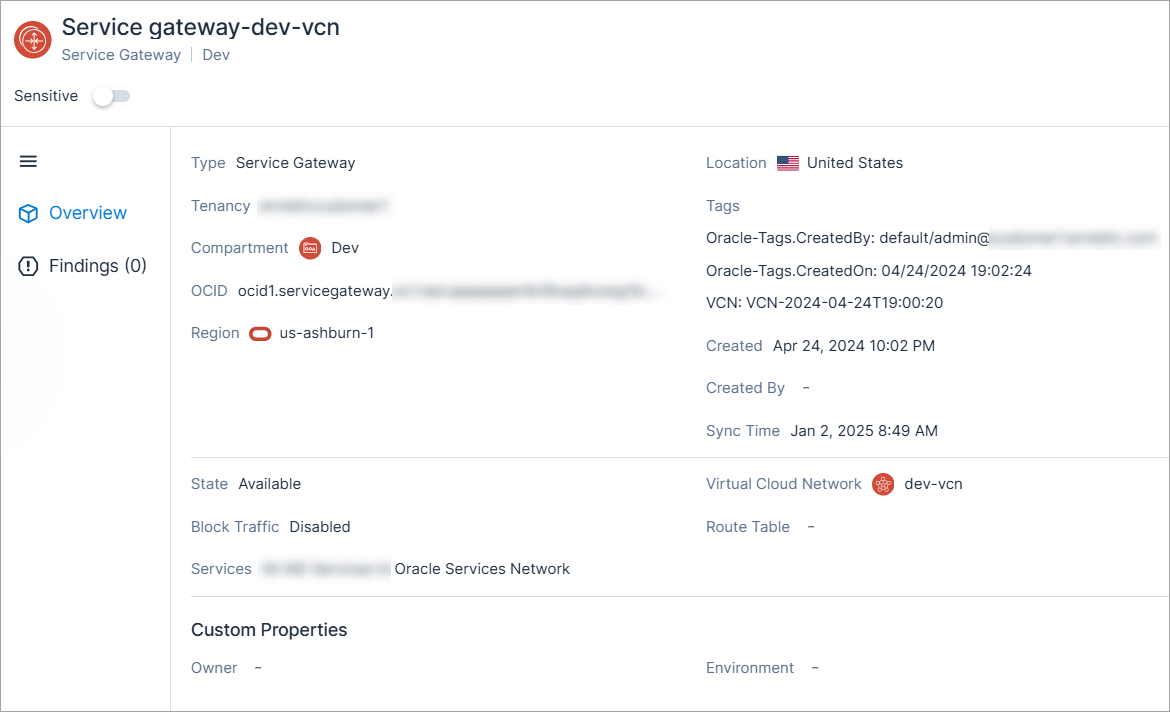
新しい OCI リソースタイプ: サービスゲートウェイ
API Support
クラウドサイバーエクスポージャー では、[インベントリ] ビュー ([OCI] > [ネットワーク]) 経由でサービスゲートウェイを可視化し、関連情報を表示できるようになりました。
サポートされているすべてのリソースのリストについては、こちらのドキュメントを参照してください。
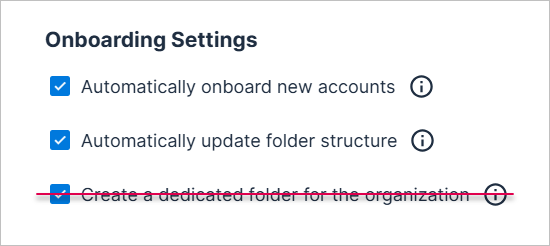
コンソール: 組織に対して自動的に作成される専用フォルダー
クラウド組織全体をオンボーディングすると、関連するクラウドフォルダー (Azure など) の下に組織の専用ルートフォルダーが自動的に作成されるようになりました。
- このフォルダーの作成を無効にするオプションは、関連するすべてのクラウドのオンボーディング設定から削除されました。
-
以前にこのオプションを無効にして、このようなフォルダーを作成しないことを選択した場合も、今後はフォルダーが組織構造に自動的に追加されます。
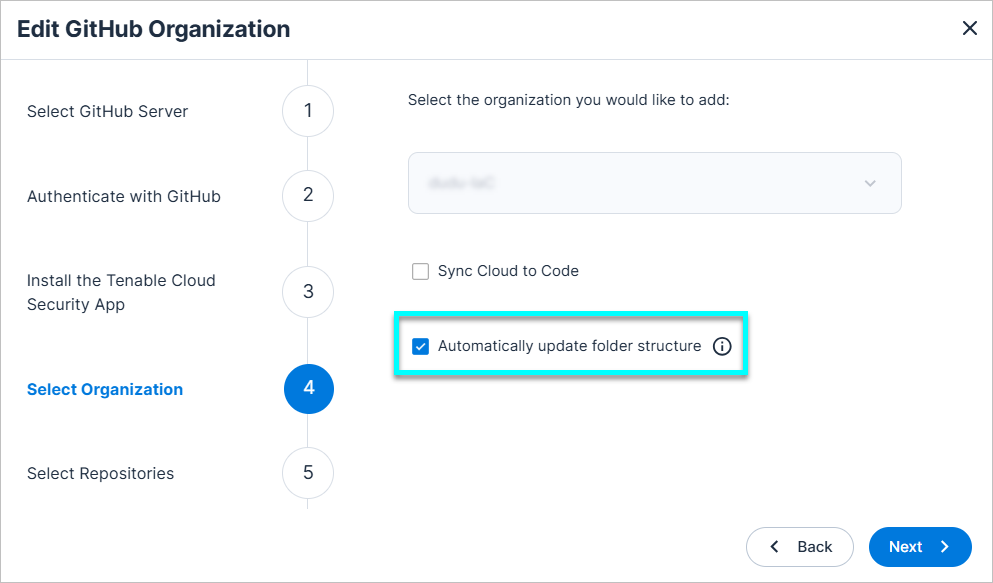
コンソール: フォルダー構造の自動更新
オンボーディング中に、クラウドサイバーエクスポージャー でフォルダー構造を自動更新するかどうかを選択できるようになりました。このオプションを有効にすると、以下のようになります。
- オンボーディングされた組織のフォルダー構造はプラットフォームにコピーされます。アカウント階層はそのまま維持され、継続的に同期されます。
- アカウント構造の変更は、環境内で次回データが同期されるときに クラウドサイバーエクスポージャー で反映されます。
- 環境に存在しないフォルダーはすべて削除されます。
- 環境内の空のフォルダーはすべて削除されます。
- クラウドサイバーエクスポージャー 内の組織のフォルダーやアカウントを移動、編集、または作成することはできません。
- 追加情報と高度なユースケースの例については、こちらのドキュメントを参照してください。
注意:
- コードリポジトリ/OCI: このオプションはデフォルトで有効になっています。
- コードリポジトリ: これは、オンボーディングされた組織のフォルダー構造がプラットフォームで反映されていなかった、以前のシステム動作からの変更を表しています。
- コンテナレジストリ: このオプションはデフォルトで無効になっています。
詳細については、こちらのドキュメントを参照してください。