AI リスクを検出する方法
これは Tenable One Cloud Exposure コンソールから AI リスクを検出する方法に関するガイドです。 Tenableの AI-SPM 機能の概念概要については、 AI-SPMを参照してください。
目的
クラウドサイバーエクスポージャー AI-SPM 機能を利用して、AI/ML 環境の可視性を確保し、固有の AI 関連のリスク (データポイズニング、特権の過剰なエージェントなど) を管理します。
ステップ 1: インベントリで AI 資産を検出する
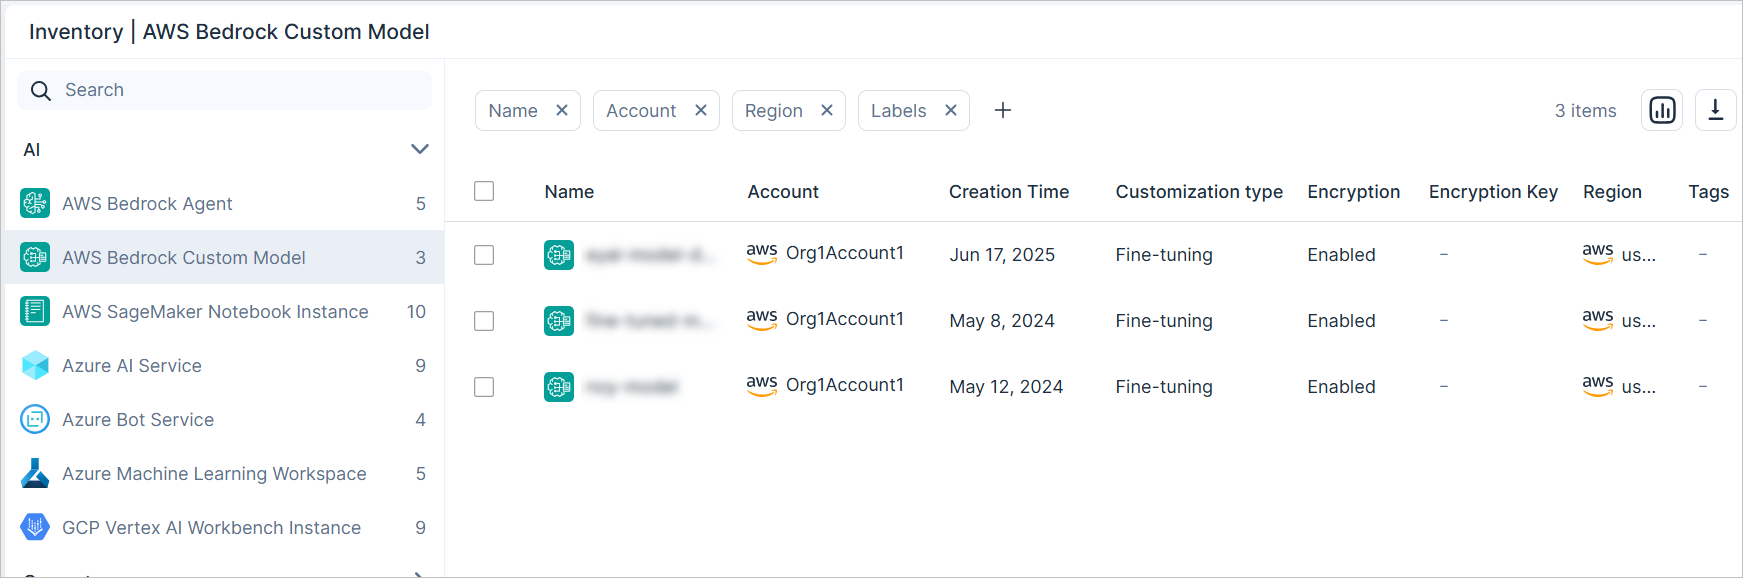
インベントリを使用して、環境内で実行されているすべての AI リソース (PaaS サービス、ソフトウェア、データリポジトリ) を検出します。
- [調査] > [インベントリ] に移動します。
- AI カテゴリを展開します。
-
クロスクラウド AI リソースタイプを検索します。
ステップ 2: AI リソースとトレーニングデータを関連付ける
AI-SPM で最も重要な手順の 1 つは、AI モデルと、AI モデルがトレーニングされた機密データの間の関係を確立することです。この相関は、データポイズニングや知的財産の盗難から保護するための鍵です。
- AI モデル を検出する: インベントリで開始し、 コア AI 資産 を見つけます。たとえば、AWSbedrock カスタムモデルなどです。
- リソースの詳細の表示: 特定の Basedrock Custom Model 名をクリックして、リソースプロファイルページを開きます。
-
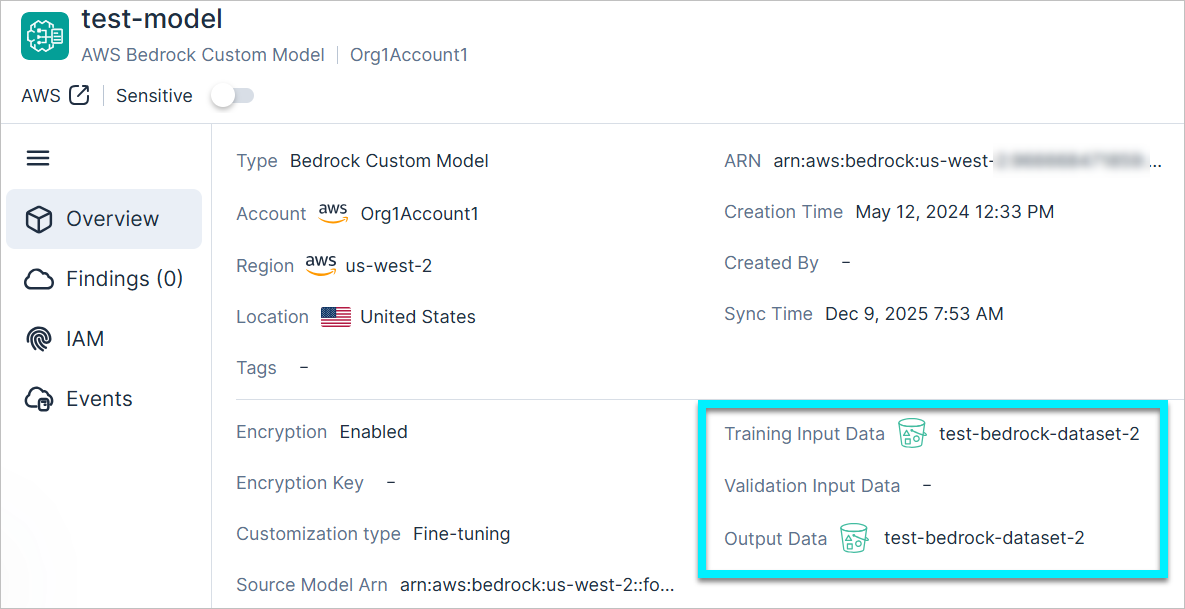
相関データの特定: リソースプロファイルの [概要] タブには、モデルとソースデータをリンクさせるプロパティが表示されます。以下に例を挙げます。
- トレーニング入力データ: モデルの微調整に使用された特定の S3 バケットまたはリポジトリが表示されます。
- 出力データ: モデルで生成された出力を保存するために使用されるバケットを表示します。
- データの機密性を評価する: [トレーニング入力データ] リンクをクリックします。リンクすると、リンクされている S3 バケットリソースページに直接移動します。
- バケットのリソースページから、 [データ] タブに移動し、トレーニングデータセット内の機密情報または機密情報 (PII、PCI など) の存在を確認します。