AI-SPM
注意: これは Tenableの AI-SPM 機能の概念上の概要です。 Tenable One Cloud Exposure コンソールを介して AI リスクを検出する方法については、 AI リスクを検出する方法参照してください。
AI-SPM(人工知能を活用したセキュリティ態勢管理 は、AI/ML システムのセキュリティと整合性を維持するための包括的なアプローチです。これには、AI モデル、データ、インフラのセキュリティ態勢の継続的なモニタリング、評価、改善が含まれます。従来のセキュリティの範囲を超えて、データポイズニング、モデル盗取、攻撃者攻撃など、AI に固有のリスクに対処します。
AI の迅速な導入によりアタックサーフェスが拡大し、多くの従来型セキュリティドメインに新たなリスクが導入されています。 クラウドサイバーエクスポージャー AI-SPM を使用して、これらの領域をそれぞれ保護します。
Tenable はどのような AI リソースとテクノロジーを検出しますか?
クラウドサイバーエクスポージャー は、次の AI 関連のリソースを検出します。
- AI ワークロード。従来のクラウドスキャンによって検出されたクラウドネイティブ AI サービスか、管理されていない (シャドウ AI) と見なされる。
- AI ソフトウェア。ワークロードスキャンによって検出された、ワークロードにインストールされている AI 関連のライブラリ。たとえば、PyTorch、TensorFlow、LlamaIndex などです。
- データリポジトリ。トレーニングデータセット、システムプロンプト、取得で使用されるアップロードされたファイルなどの機密性の高い資産を含むリポジトリ。
ドメイン別 AI-SPM のユースケース
以下の AI-SPM のユースケースは、AI の実装によって従来のアタックサーフェスがどのように拡大されたかを示しています。
| ドメイン | ユースケース (リスク) |
|---|---|
| データ保護 |
|
| CSPM |
|
| ワークロード保護 |
|
| アイデンティティ |
|
サンプル AI-SPM 攻撃経路フロー
次のサンプルの攻撃経路のフローでは クラウドサイバーエクスポージャー 、が機密データでトレーニングされた権限のオーバーフローの AWS Bridge パイプラインを検出する方法について説明しています。
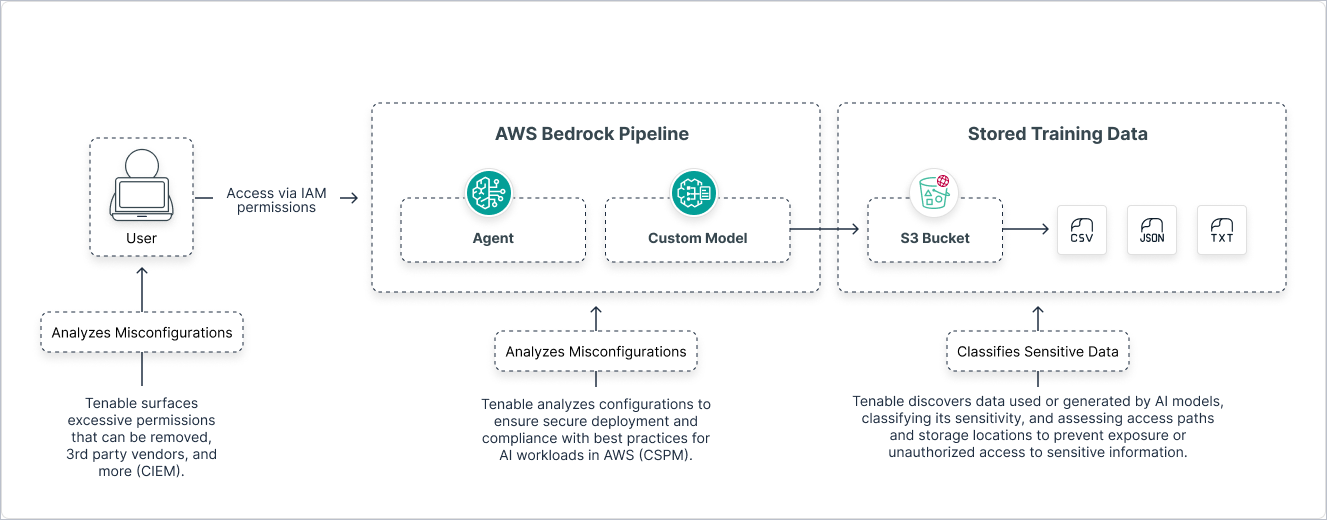
- クラウドサイバーエクスポージャー は、Bedrock パイプラインにアクセスできるユーザーの IAM アクセス許可を分析した後、CIEM 機能を活用して次のことが可能になります。
- 削除できる過剰なアクセス許可を特定します。
- サードパーティベンダーなどからのリスクを検出します。
- ユーザーは、特定された IAM のアクセス許可を介して AWSbedrock パイプライン (エージェントとカスタムモデルで構成される) にアクセスします。
- Tenable はパイプラインの設定を分析し、CSPM 機能を活用して、AWS の AI ワークロードの安全なデプロイメントとベストプラクティスのコンプライアンスを確保します。
- カスタムモデルは、S3 バケット (CSV、JSON、TXT などのファイルタイプを含む) からの保存されたトレーニングデータを使用します。
- Tenable は、AI モデルによって使用または生成されたデータを検出し、その機密性を分類し、アクセス経路と保管場所を評価して、機密情報への漏洩や不正アクセスを回避します。