JIT ペルソナとワークフロー
注意: この機能は、Cloud Vulnerability Management ライセンスでは使用できません。
JIT アクセスワークフローには、次のペルソナの参加が含まれます。
- 管理者。 JIT ポータル経由で資格の追加し、JIT 関連のアクティビティを監査できるTenable One Cloud Exposureユーザー (管理者または JIT 管理者ロール)。
- リクエスト者。クラウド環境でアカウントにアクセスしたいユーザーまたはグループメンバーで、 JIT ポータル経由でのアクセスのリクエスト、 Slack 経由でアクセスをリクエストするTeams 経由でアクセスをリクエストする由でリクエストを送信します。
- 承認者。JITポータルからアクセスを確認する、Slack 経由でアクセスを確認するTeams 経由のアクセスの確認 を介してリクエストを手動でレビューまたは承認する資格があると指定されたクラウド環境のユーザーまたはグループメンバー。
JIT ワークフロー
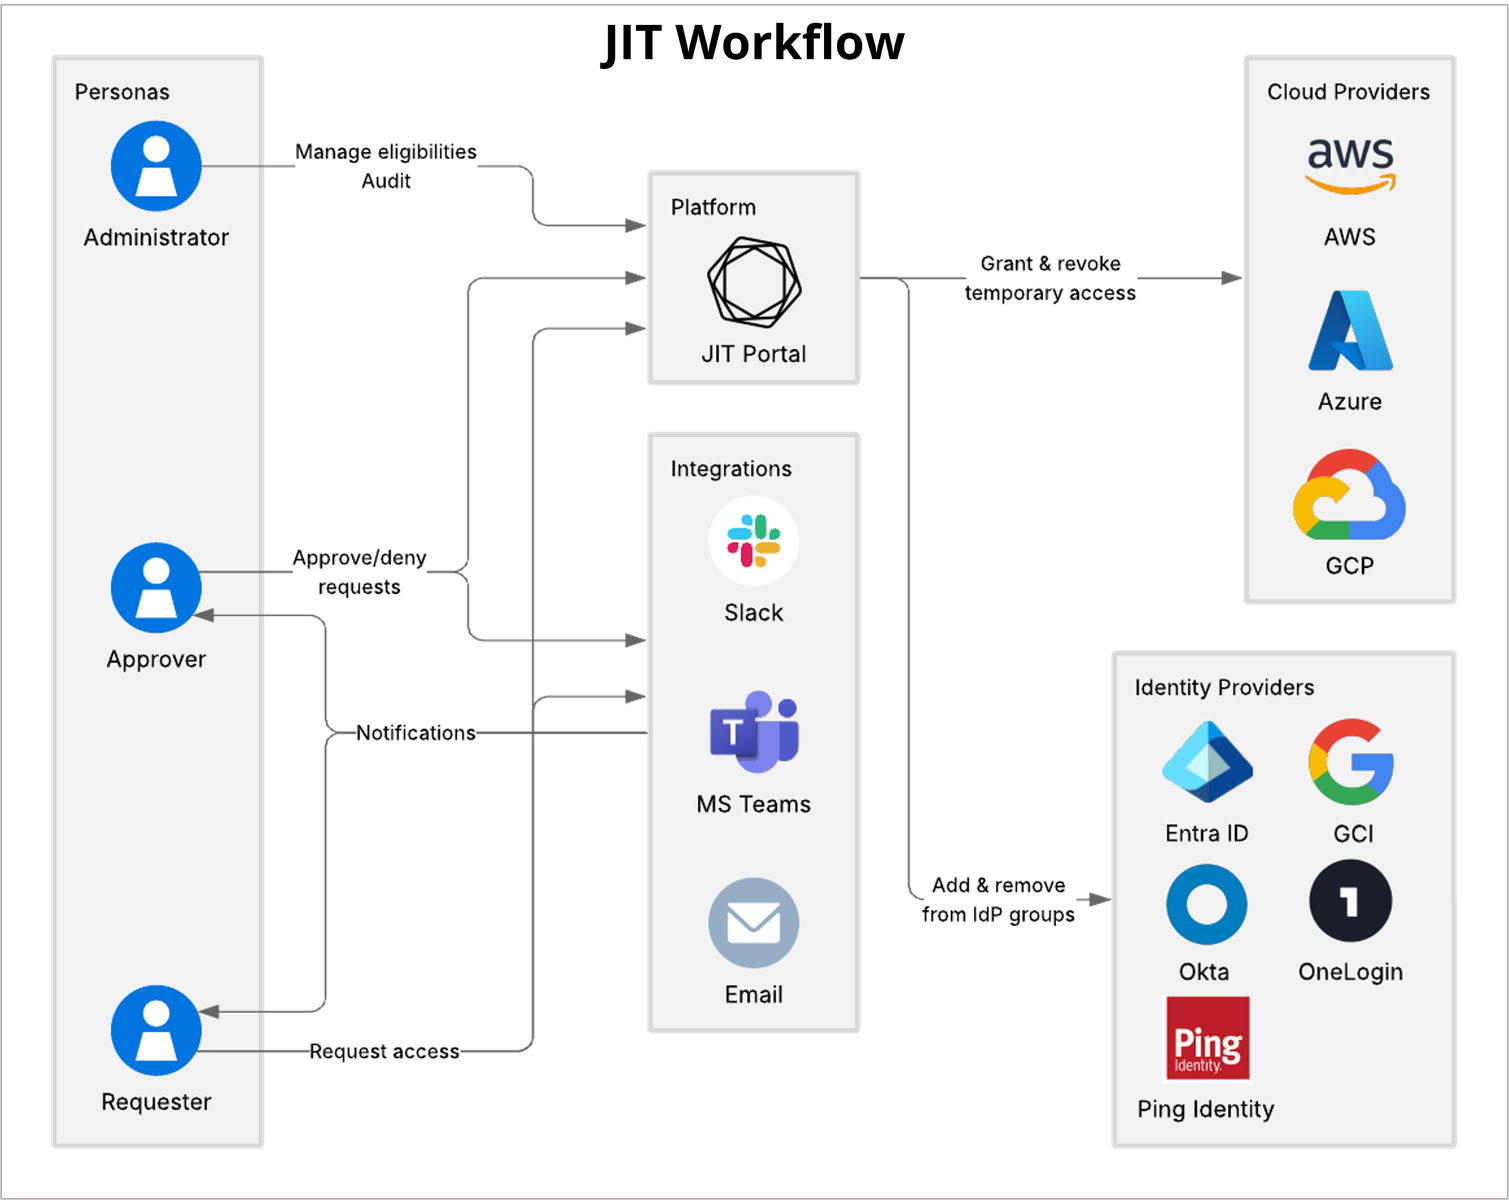
- 管理者が資格を追加します。資格は、アクセスをリクエストできるユーザーとリクエストできる内容 (アカウントの範囲、アクセス許可、期間) を指定する事前定義されたポリシーです。このポリシーでは、アクセスを自動的に承認して付与するか、または明示的な承認を待つ必要があるかについても定義します。
- 資格に含まれているリクエスト者が、アカウントへのアクセスをリクエストできます。ユーザーがアクセス権をリクエストできるかどうかは、管理者によって定義された資格基準に基づきます。
- 資格基準に自動承認が規定されている場合、アクセスリクエストは即座に承認され、付与されます。
- 資格基準が明示的な承認を必要とする場合、リクエストは保留となり、メール通知や Slack、Teams メッセージ (有効な場合) が承認者に送信されます。オプションで、追加のメールアドレスまたは Slack チャンネルや Teams チャネルを定義して通知を受信することもできます。
- 承認者がリクエストをレビューし、承認するか拒否するかを決定します。
-
承認者がリクエストを承認した場合
- リクエスト者には、定義されたアクセス許可レベルを使用して、特定の期間、アカウントにアクセスできます。承認ワークフローの同じレベルに複数の承認者がいる場合、承認を付与する必要があるのはそのうちの 1 人のみです。
- 複数レベルの承認ワークフローを構成した場合、レビューのために第 2 レベルまたは第 3 レベルの承認者に通知が送信されます。資格で定義された最終承認者がリクエストを承認した後にのみ、リクエスト者にアクセスが許可されます。
- 権限の期間が終了すると、リクエスト者のアクセス権は自動的に取り消されます。