一般的なインベントリユースケース
このセクションでは、[Inventory] (インベントリ) ビューが役立つ一般的なユースケースの概要について説明します。
パブリックリソースを検出する
[Inventory] (インベントリ) ビューを使用して、インターネットに公開されているリソースを以下のいずれかで検出します。
- ネットワーク。 以下に例を挙げます。
- Azure の SQL サーバー (データ)
- AWS の EC2 インスタンス (コンピューティング)
- AWS の RDS インスタンス (データ)
- GCP の VM インスタンス (コンピューティング)
- IAM ポリシーIP アドレスを持たず、エクスポージャーを把握する唯一の方法がアクセス許可を通じてのみであるリソースです。以下に例を挙げます。
- GCP のストレージバケット (データ)
- AWS の S3 バケット (データ)
一般に公開されているリソースを検出する方法
-
資産インベントリを表示します。
- Tenable One Cloud Exposureコンソールで、[インベントリの調査>] に移動します。
- [Inventory] (インベントリ) ビューで、表示する関連カテゴリとリソースタイプを選択します ( たとえば、Azure SQL Server >データです。
-
ネットワークを介して公開されているリソースの場合は、次のフィルターを選択して 資産インベントリのフィルタリング 。
[ネットワークエクスポージャー] フィルターで、[インターネット (直接)] をクリックして、インターネットに直接公開されているリソースをフィルタリングします。
注意: インターネット (間接)) は、ロードバランサーなどを介してインターネットに間接的に公開していることを示します。[Network Exposure Scope] (ネットワークエクスポージャー範囲) フィルターで、[広範囲の IP] をクリックして、広範囲の IP アドレスに公開されているリソースをフィルタリングします。
注意: この文脈での広範囲 とは、リソースが 255 を超える IP アドレスに公開されており、またそのリソースにアクセスできるユーザーが不明であることを意味します。
-
IAM ポリシーを介して公開されているリソースの場合は、次のようにアクセスフィルターを使用して 資産インベントリのフィルタリング 。
- Public (パブリック)。リソースは一般に公開されています。
- External (外部) (GCP のみ)。リソースは、Workspace でローカルに定義されていない外部の Google グループおよびユーザーに公開されています。
- Internal (内部)。リソースは内部に定義されたリソースにのみ公開されています。
 注意: [Cross account] (クロスアカウント) オプションが [Access] (アクセス) フィルターに表示される場合もあります。これは、1 つのアカウントから複数の異なるアカウントのアイデンティティに対してアクセスを公開しているリソースについてフィルターを適用するために使用されます。
- リソースをドリルダウンして、 ネットワークエクスポージャーの視覚化 (グラフ)します。
データを保護する暗号化キーの検索
[インベントリ] ビューを使用して次の操作を行います。
- データ保護のために使用される暗号化キーを検索し、機密度の高いデータすべてが暗号化されていることを確認する。
- 各リソースが独自の暗号化キーを使用していることを確認するために、どのキーがどのデータを暗号化するかについてモニタリングする。
暗号化キーを見つけるには
- 資産インベントリの表示。
- クラウドサイバーエクスポージャーコンソールで、[インベントリの調査>] に移動します。
- [Inventory] (インベントリ) ビューで、表示する関連カテゴリとリソースタイプを選択します ( たとえば、RDS インスタンスAWSデータ>です。
- KMS 暗号化キーフィルターを追加して資産インベントリのフィルタリング、指定したリソースタイプに使用されるすべてのキーのリストを表示します。
-
特定のキーを 1 つ以上選択すると、そのキーによって保護されているリソースが表示されます。
- キーを持つすべてのリソースを表示するには、[すべて選択] をクリックし、[(空白)] オプションのチェックを外します。
- キーを持っていないすべてのリソースを表示するには、[(空白]) オプションのみクリックします。

インベントリ内のリスクを検出する
[Inventory] (インベントリ) ビューを使用して、環境内のリソース間のリスクを検出します。
インベントリでリスクのあるリソースを見つける方法
- 資産インベントリの表示。
- クラウドサイバーエクスポージャーコンソールで、[インベントリの調査>] に移動します。
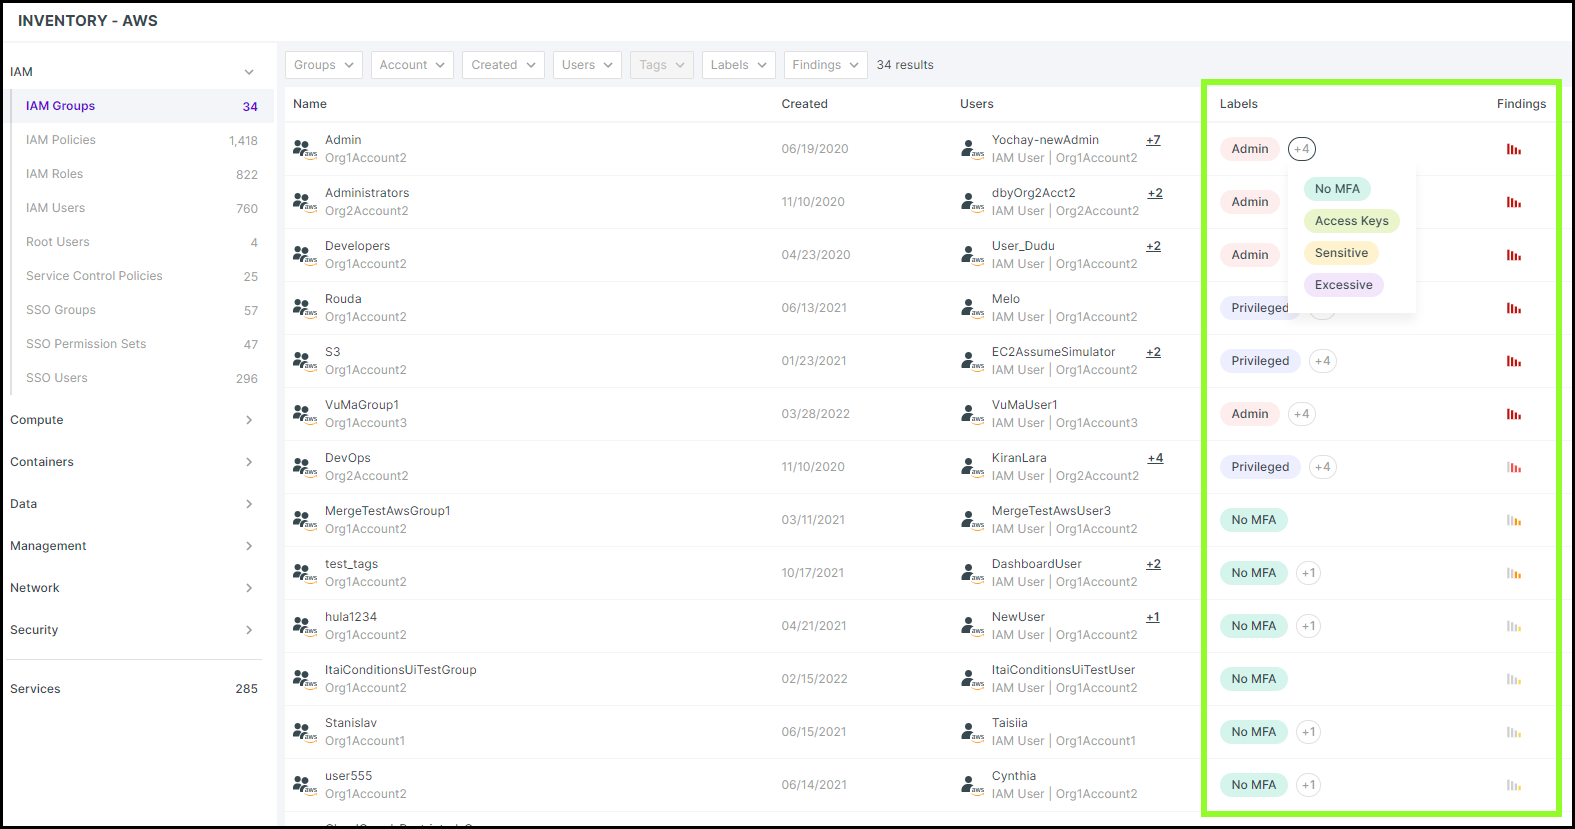
- [Inventory] (インベントリ) ビューで、表示する関連カテゴリとリソースタイプを選択します ( たとえば、 IAM > AWS IAM グループです。
-
ラベルや検出結果でフィルタリングまたはソートすることで、資産インベントリのフィルタリングします。
- [Admin] (管理者) や [No MFA] (MFA なし) など、高リスクであることを示すラベルを持つリソースを表示します。
- 関連する検出結果を持つリソースを深刻度に従って一覧表示します。