Sumo Logic (Webhook 経由)
イベントによってトリガーされたデータを HTTP Webhook を使って共有する場合、Webhook を使用する任意の宛先に Tenable One Cloud Exposure の検出結果を送信できます。
次の手順
-
検出結果のデータ送信を開始するには、 自動化 を設定するか、統合を追加した後に 検出結果に基づくアクションのトリガー する必要もあります。すべての統合ステップを正常に完了しても、それ自体ではデータ送信はトリガーされません。
Sumo Logic へのデータ送信
Sumo Logic にデータを送信する方法
- Sumo Logic コンソールで、[データ>コレクションの管理] に移動します。
-
ホスト型コレクター用に HTTP ログとメトリクス ソースを設定します。詳細は、 Sumo Logic のドキュメント を参照してください。
- [メッセージ処理] 領域内の [ログの詳細オプション] セクションで、[要求ごとに 1 つのメッセージ] を選択します。これにより、 クラウドサイバーエクスポージャー からの各メッセージは、1 つのメッセージが複数の行に分割 (マルチライン処理) されるのではなく、それぞれの行に表示されます。
-
すべての情報の入力が完了したら [保存] をクリックし、ダイアログ ボックスに表示される URL をコピーします。
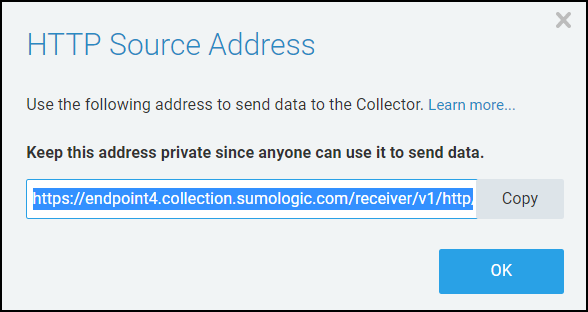
- クラウドサイバーエクスポージャー コンソールで、[Settings > Integration > Webhooks] に移動し、[Lets Start] をクリックします。
- Tenable で Webhook の表示名を入力します。
- 前の手順で Sumo Logic からコピーした Webhook URL を入力します。
- コレクターで SSL が有効になっている場合は 、[すべてのサーバー SSL 証明書を受け入れる] にチェックを入れます。
- 追加の関連情報を含む HTTP ヘッダー Name と Value を Webhook が受信すると予想される場合は、追加します。
- [保存] をクリックします。
-
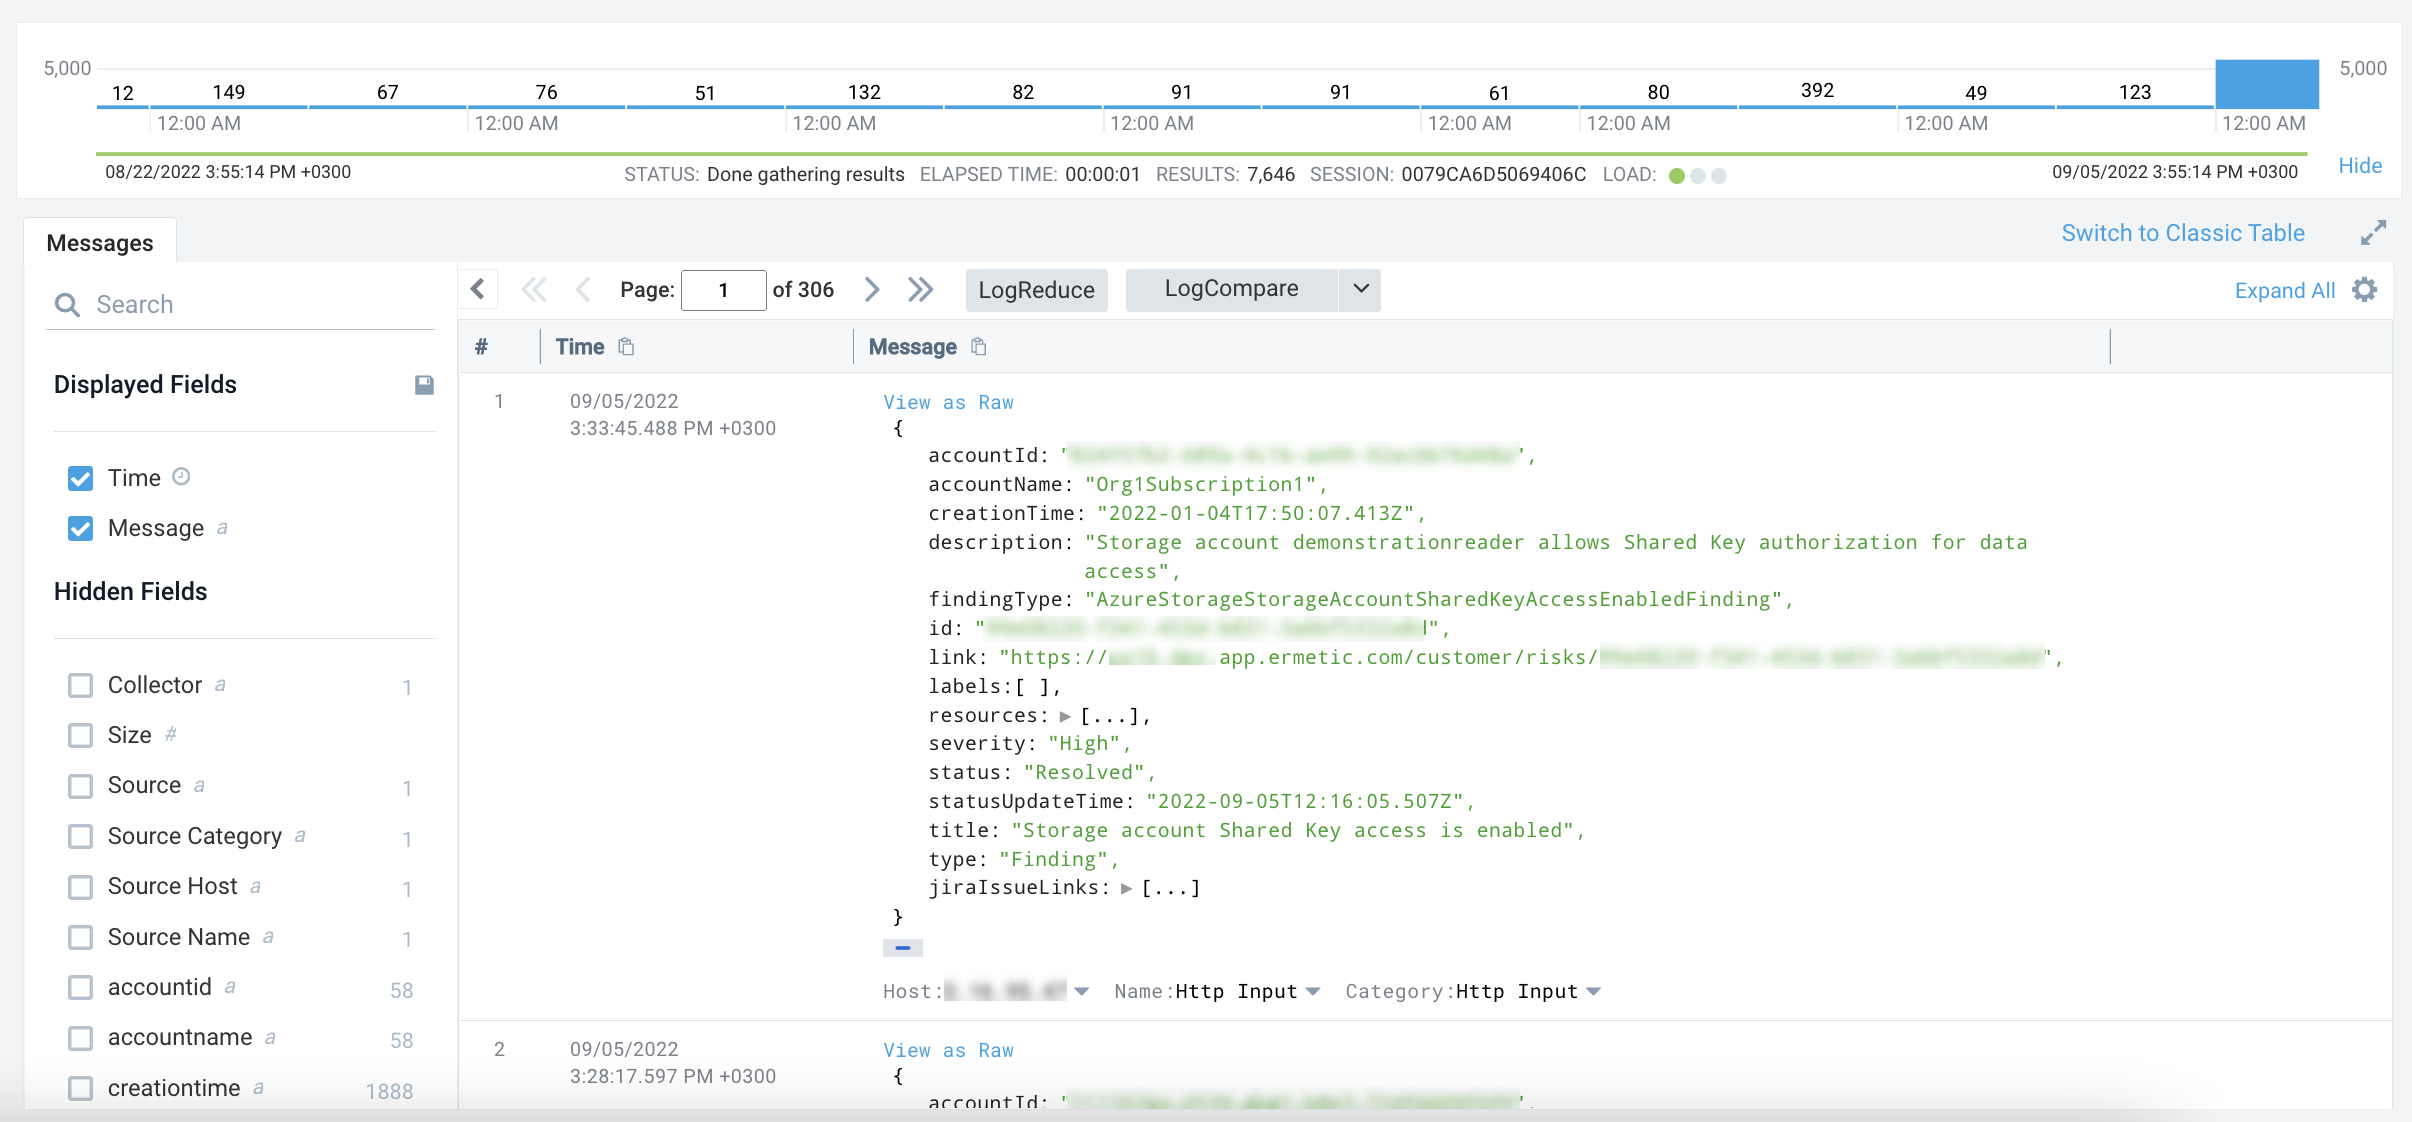
Tenable データを Sumo Logic で表示するには、Sumo Logic コンソールに移動して、上記で定義したソース名とコレクター名を検索します。
JSON のサンプル
コピー
JSON
{
  "accountId": "************",
  "accountName": "Org2Account2",
  "creationTime": "2022-01-12T01:10:24.868Z",
  "description": "User FindingsFixer has 2 policies attached granting it permissions on 2 services, but none of them were used for 68 weeks",
  "findingType": "AwsExcessivePermissionUserFinding",
  "id": "************************************",
  "link": "https://us.app.ermetic.com/risks/************************************",
  "labels": [
    "Admin",
    "Access Keys",
    "No MFA"
  ],
  "resources": [
    "arn:aws:iam::***********:user/FindingsFixer"
  ],
  "severity": "High",
  "source": "Ermetic",
  "status": "Open",
  "statusUpdateTime": "2022-05-21T22:16:44.785Z",
  "title": "Overprivileged IAM user",
  "type": "Finding"
}