Splunk
Splunk Enterprise または Splunk Cloud Platform と統合して、 Tenable One Cloud Exposure 検出結果をお使いの Splunk インスタンスに送信します。
次の手順
-
検出結果のデータ送信を開始するには、 自動化 を設定するか、統合を追加した後に 検出結果に基づくアクションのトリガー する必要もあります。すべての統合ステップを正常に完了しても、それ自体ではデータ送信はトリガーされません。
Splunk インスタンスの追加
Splunk での通知を有効にするには、まず HTTP イベントコレクタ (HEC) と HEC トークンを作成する必要があります。これらは、Tenable が送信する検出結果を Splunk が受信できるようにするために使用されます。
Splunk と統合するには
-
Splunk で HEC を有効にし、HEC トークンを設定します。Splunk Enterprise または Splunk Cloud Platform でこれを行う方法については、 Splunk のドキュメント を参照してください。これらの手順を実行しながら、次の情報を記録してください。
- HEC に対して SSL が有効になっているかどうか。
- HEC が使用する HTTP ポート番号。
- 設定するトークンの値。
注意: Splunk Cloud Platform では、HEC はデフォルトで有効であり、SSL/HTTP ポート番号は自動的に設定され、変更できません。SSL が有効で、ポートは 8088 です。Splunk Enterprise では HEC を積極的に有効にする必要があります。また、SSL/HTTP ポート番号の設定を変更できます。 - クラウドサイバーエクスポージャー コンソールで、[設定] > [統合] に移動します。
- (オプション)[組織] ドロップダウンで 範囲 を選択します。
- [統合の追加] をクリックします。
- 統合ライブラリで [Splunk] をクリックし、[Next] をクリックしてステップ 2 (Splunk HTTP イベントコレクター情報の提供) に進みます。
- クラウドサイバーエクスポージャー での Splunk 統合の [表示名] を入力します。
- イベント コレクターの URL を入力します。これは、Splunk プラットフォームのインスタンスアドレスと、HEC が使用する HTTP ポート番号を合わせたものです。たとえば、https://splunkcloud.com:8088
- HEC に対して SSL が有効になっている場合は 、[Accept any server SSL certificates] にチェックを入れます。
- Splunk で設定した HEC トークン 値を入力します。
-
[終了] をクリックします。
統合が正常に追加されたら、[完了] をクリックして [統合] ページに戻り、新しく追加された統合が表示されます。
Splunk で Tenable の検出結果を表示する
Splunk で検出結果を表示する方法
- Splunk Cloud または Enterprise インスタンスにログインします。
-
クラウドサイバーエクスポージャー検出結果に関連する検索語を使用してイベントを検索します。
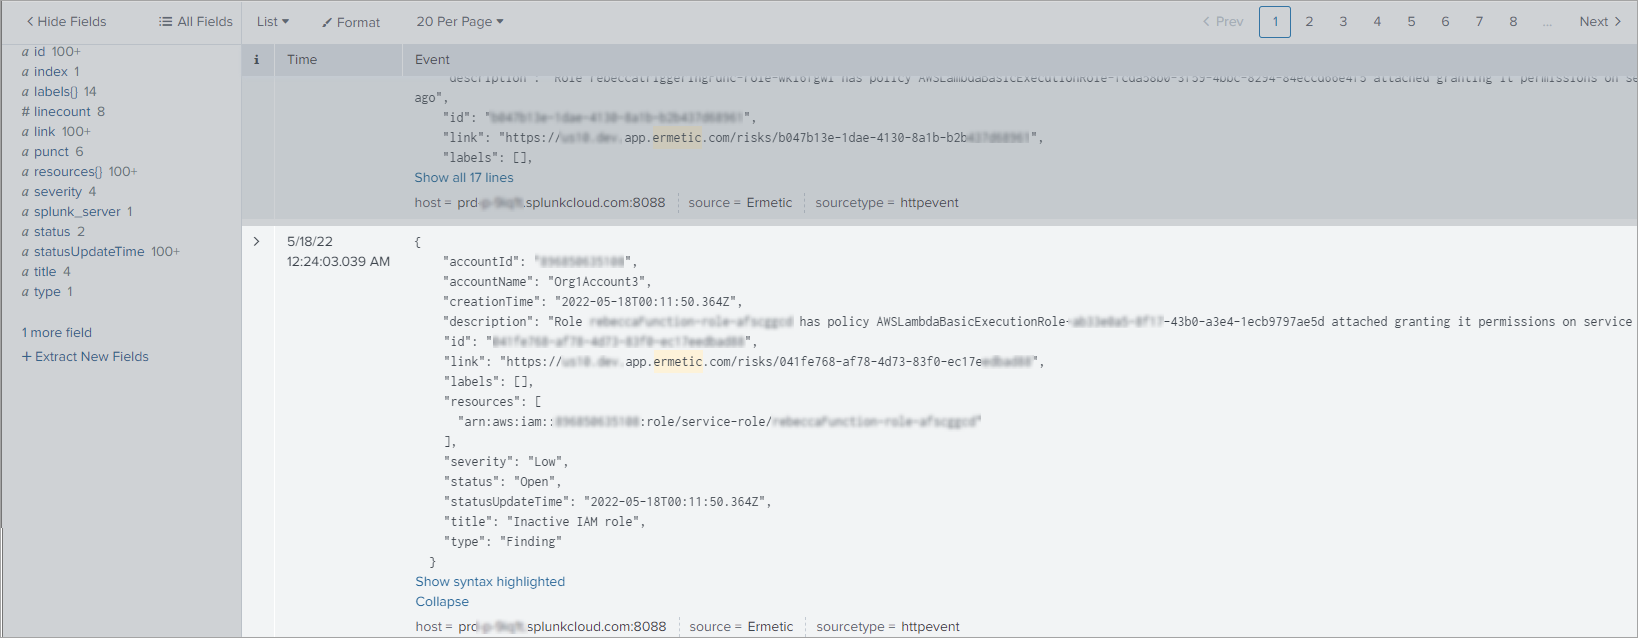
JSON のサンプル
JSON
{
  "preview": false,
  "lastrow": true,
  "result": {
    "_raw": "{\n    \"accountId\": \"***\",\n    \"accountName\": \"***\",\n    \"creationTime\": \"2022-05-18T00:11:50.364Z\",\n    \"description\": \"Role Function-role-afscggcd has policy AWSLambdaBasicExecutionRole-************************************ attached granting it permissions on service Amazon CloudWatch Logs, but it has not used it and was last active one month ago\",\n    \"id\": \"************************************\",\n    \"link\": \"https://****.***.app.ermetic.com/risks/************************************\",\n    \"labels\": [],\n    \"resources\": [\n      \"arn:aws:iam::"
    ************
    ",:role/service-role/Function-role-afscggcd\"\n    ],\n    \"severity\": \"Low\",\n    \"status\": \"Open\",\n    \"statusUpdateTime\": \"2022-05-18T00:11:50.364Z\",\n    \"title\": \"Inactive IAM role\",\n    \"type\": \"Finding\"\n  }",
    "_time": "2022-05-18T00:24:03.039+0000",
    "accountId": "************",
    "accountName": "Org1Account3",
    "creationTime": "2022-05-18T00:11:50.364Z",
    "description": "Role rebeccaFunction-role-afscggcd has policy AWSLambdaBasicExecutionRole-************************************ attached granting it permissions on service Amazon CloudWatch Logs, but it has not used it and was last active one month ago",
    "host": "********.splunkcloud.com:8088",
    "id": "************************************",
    "index": "main",
    "linecount": "17",
    "link": "https://******.app.ermetic.com/risks/************************************",
    "punct": "{____\"\":_\"\",____\"\":_\"\",____\"\":_\"--::.\",____\"\":_\"_-",
    "resource{}": "arn:aws:iam::************:role/service-role/Function-role-afscggcd",
    "severity": "Low",
    "source": "Ermetic",
    "sourcetype": "httpevent",
    "splunk_server": "si-i-*****************.*****.splunkcloud.com",
    "status": "Open",
    "statusUpdateTime": "2022-05-18T00:11:50.364Z",
    "policyName": "Inactive IAM role",
    "type": "Finding",
    "ticketLinks": [
      "https://tenablecustomer1.atlassian.net/browse/DAV-24140",
      "https://tenablecustomer1.atlassian.net/browse/DAV-24144",
      "https://tenablecustomer1.atlassian.net/browse/DAV-24148",
      "https://tenablecustomer1.atlassian.net/browse/DAV-24152"
    ],
    "comments": [
      {
        "message": "created a ServiceNow incident for this threat story",
        "time": "2026-07-29T09:00:13.124307Z",
        "userName": "Tenable"
      },
      {
        "message": "created a Jira ticket for this threat story",
        "time": "2026-07-29T09:00:05.609867Z",
        "userName": "Tenable"
      }
    ]
  }
}