Tenable One Cloud Exposure 2024 年に完了した変更
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このページでは、2024 年に完了した クラウドサイバーエクスポージャー の主な変更について説明します。プラットフォームの使用方法に影響する変更や、後方互換性の問題が発生する可能性のある変更が含まれます。
| 変更 | 説明 | 日付 |
|---|---|---|
| 脆弱性検出結果の最小深刻度の設定 | 脆弱性検出結果の作成をトリガーする最小深刻度を設定できるようになります。 | 2024 年 12 月 22 日 |
| カスタムプロパティの変更 (API/SIEM の統合) | 複数のプロパティが変更されます。これは、ワークフローに影響を与える可能性があります。 | 2024 年 12 月 8 日 |
| インベントリフィールドの変更 (API/SIEM 統合) | 割り当てられたプリンシパル値をより詳細な方法でクエリできるようになります。そのため、AssignedPrincipals の値が削除されます。 | 2024 年 12 月 1 日 |
| ロールバインディングおよびロールの割り当て管理に対する機能強化 | GCP ロールバインディングと Azure ロールの割り当ての専用ページで、既存のプロファイルテーブルが置き換えられます。未使用のバインディングを識別するなどの高度な機能が提供されます。 | 2024 年 11 月 24 日 |
| AWS 組織ポリシーのプロパティの変更 (API/SIEM の統合) | リソース制御ポリシー (RCP) に対する可視性をサポートするため、複数のプロパティが変更されます。 | 2024 年 11 月 10 日 |
| 非推奨の CI/CD イメージリポジトリ | クラウドサイバーエクスポージャー で使用される CI/CD イメージリポジトリが変更されました。 | 2024 年 11 月 1 日 |
| Windows EOL 検出結果の新しいロジック (AWS/GCP ) | Tenable は AWS および GCP の Windows マシンのロジックを更新し、標準のサポート終了日を使用します。 | 2024 年 10 月 13 日 |
| データ保護のアクセス許可の変更 | データストレージリソースに関するデータスキャンの今後のサポートのために追加のアクセス許可が必要になりました。 | 2024 年 10 月 13 日 |
| 非アクティブな検出結果プロパティの変更 (API/SIEM の統合) | 非アクティブなアイデンティティの新しいロジック (2024 年 8 月 12 日)の結果として、GraphQL API および SIEM 統合プロパティも変更されます。 | 2024 年 9 月 29 日 |
| 非アクティブなアイデンティティの新しいロジック | 非アクティブなアイデンティの検出結果の処理方法が変更されます。 | 2024 年 8 月 12 日 |
| コンテナイメージ CI/CD のスキャンの JSON 出力 | CI/CD パイプライン内でコンテナイメージスキャナーによって生成される JSON 出力形式が変更されます。 | 2024 年 8 月 5 日 |
| オンサイトワークロードスキャンのアクセス許可の変更 | AWS オンサイトワークロードスキャン用の KMS キーを暗号化するために追加のアクセス許可が必要になりました。 | 2024 年 8 月 5 日 |
| GraphQL API/SIEM 統合の検出結果プロパティの変更 | ワークフローに影響を与える可能性のある、複数の検出結果プロパティが変更されます。 | 2024 年 7 月 28 日 |
| ワークロード保護の GraphQL API プロパティの変更 | クエリのプロパティが変更されます。これは、ワークフローに影響を与える可能性があります。 | 2024 年 7 月 21 日 |
| 検出結果ライフサイクル | クラウドサイバーエクスポージャー でのセキュリティ検出結果の管理方法が変更されます。 | 2024 年 7 月 7 日 |
 脆弱性検出結果の最小深刻度の設定 (2024 年 12 月 22 日)
脆弱性関連のポリシーのポリシー名が以下のように変更されます。
| 古いポリシー名 | 新しいポリシー名 | リソース |
|---|---|---|
| {Resource_name} に重大な脆弱性がある | {Resource_name} に対処すべき脆弱性がある |
|
検出結果を作成する際に最小深刻度を設定できるようにすることで、脆弱性の検出結果の作成方法をユーザーが制御できるようにします。
該当なし
カスタムプロパティの変更 (API/SIEM の統合) (2024 年 12 月 8 日)
カスタムプロパティに関連する以下の変更が、GraphQL API で行われます。
| クエリ | フィールド |
|---|---|
| Findings | ResourceOwner |
| Findings | ResourceEnvironment |
| クエリ | フィールド |
|---|---|
| CustomProperties | PrincipalCustomPropertyValue (詳細については、カスタムプロパティの変更 (API/SIEM の統合) (2024 年 12 月 8 日)を参照してください) |
| Findings | AccountName |
以下のクエリ例は、Findings クエリで使用されている新しい PrincipalCustomPropertyValue フィールドを示しています。
GraphQL
query  {
  Findings(filter:{}) {
    nodes {
      Resources {
        CustomProperties {
          Name
          Values {
            ... on PrincipalCustomPropertyValue {
              Principal {
                Name,
                Mail
              }
            }
          }
        }
      }
    }
  }
}JSON
{
  "data": {
    "Findings": {
      "nodes": [
        {
          "Resources": [
            {
              "CustomProperties": [
                {
                  "Name": "Environment",
                  "Values": [
                    {}
                  ]
                },
                {
                  "Name": "Owner",
                  "Values": [
                    {
                      "Principal": {
                        "Name": "John Doe",
                        "Mail": "[email protected]"
                      }
                    },
                    {
                      "Principal": {
                        "Name": "Jane Doe",
                        "Mail": "[email protected]"
                      }
                    }
                  ]
                }
              ]
            }
          ]
        },
{カスタムプロパティに関連する以下の SIEM 統合プロパティが追加されました。
| プロパティ | 説明 |
|---|---|
| ResourceOwnerPrincipals | リソース所有者のメールアドレスと名前。 |
クラウドサイバーエクスポージャー プロパティ全体の一貫性と整合性を確保します。
クラウドサイバーエクスポージャー GraphQL API を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
インベントリフィールドの変更 (API/SIEM 統合) (2024 年 12 月 1 日)
以下の GraphQL API および SIEM 統合のインベントリフィールドは削除されます。
| フィールド (旧) | 説明 | |
|---|---|---|
| GraphQL API | AssignedPrincipals | PIM ロールの使用資格に割り当てられたプリンシパル |
| SIEM の統合 | AssignedPrincipals | PIM ロールの使用資格に割り当てられたプリンシパル |
GraphQL
{

  AzureAuthorizationRoleAssignmentResources {


    edges {
      node {
        Name
        Pim

        PrincipalReference {
          Principal {
            Name
          }
        }
      }
    }
  }
}[Azure ロール割り当て] ページ経由で、または特定のロール割り当てごとに API 経由で、この値をより詳しくクエリします。
クラウドサイバーエクスポージャー GraphQL API を使用するか、SIEM 統合を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
- GraphQL API
リクエスト(クエリ): 古いフィールドの AssignedPrincipals は 1 か月で非推奨になります。この後は、関連クエリを削除する必要があります。 - SIEM 統合
事前に SIEM ツールを設定して、新しいタイプ名に備えます。
AWS 組織ポリシーのプロパティの変更 (API/SIEM の統合) (2024 年 11 月 10 日)
クラウドサイバーエクスポージャー は現在、インベントリ経由で以下のタイプの AWS 組織ポリシーに対する可視性を提供しています。
- サービス制御ポリシー (SCP)
2024 年 11 月 10 日から、次の組織ポリシーもサポートします。
- リソース制御ポリシー (RCP)
どちらのポリシータイプも、新しい組織ポリシーリソース (IAM カテゴリ) 内に表示されます。結果として、以下の GraphQL API および SIEM の統合インベントリタイプが変更されます。
| プロパティ (旧) | プロパティ (新) | 説明 | |
|---|---|---|---|
| GraphQL API | AwsOrganizationsServiceControlPolicy | AwsOrganizationsPolicy | AWS 組織ポリシー |
| SIEM の統合 | AwsOrganizationsServiceControlPolicy | AwsOrganizationsPolicy | AWS 組織ポリシー |
クラウドサイバーエクスポージャー の [インベントリ] ページを介して、AWS リソース制御ポリシー (RCP) を可視化するためのサポートを確保します。
クラウドサイバーエクスポージャー GraphQL API を使用するか、SIEM 統合を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
- GraphQL API
- リクエスト(クエリ): 古いタイプの AwsOrganizationsServiceControlPolicy は 1 か月で非推奨になります。この後は、新しいタイプ名の AwsOrganizationsPolicy を使用するように関連クエリを変更する必要があります。
- SIEM の統合
- 事前に SIEM ツールを設定して、新しいタイプ名に備えます。
- ベストプラクティス: 古いタイプを削除する前に、新しいタイプの設定を追加します。機能がリリースされ、ワークフロー内のデータが引き続き正常に取り込まれることを確認してから、古いタイプ/レガシータイプを削除してください。
非推奨の CI/CD イメージリポジトリ (2024 年 11 月 1 日)
クラウドサイバーエクスポージャー で使用されている以前の CI/CD イメージリポジトリは非推奨になります。Tenable はすでに新しいイメージリポジトリを使用するように移行していますが、2024 年 11 月 1 日の非推奨日までは引き続き古いリポジトリをサポートします。つまり、パイプラインを Tenable に接続して、関連するステップで古いリポジトリ名を使用している場合、この日付までそのままスキャンを実行できます。必要なアクションの詳細については、非推奨の CI/CD イメージリポジトリ (2024 年 11 月 1 日)を参照してください。
| 非推奨になるリポジトリ | 新しいリポジトリ |
|---|---|
| ghcr.io/ermetic/scanner:latest | tenable/cloud-security-scanner:latest |
このリポジトリは、以下の機能に使用されます。
- IaC CI/CD スキャン
- IaC トレースの問題をコードまでトレース (クラウドからコード)
- コンテナイメージ CI/CD のスキャン
この変更は、以下のいずれかのパイプラインを使用しているお客様に影響します。
- Jenkins
- GitLab
- Generic (Docker)
クラウドサイバーエクスポージャー のお客様のために安定性と信頼性を確保するため。プラットフォーム全体で一貫した命名規則を使用するため。
現在、パイプラインで非推奨のリポジトリ名を参照している場合
非推奨の CI/CD イメージリポジトリ (2024 年 11 月 1 日)の継続性が中断されないように、2024 年 11 月 1 日までに、パイプラインの関連ステップを更新して、新しいリポジトリ名を使用する必要があります。
-
クラウドサイバーエクスポージャー コンソールから新しい名前の関連ステップをコピーし、それを使用して古い名前のステップを置き換えることができます。これには、[設定] > [統合] > [CI/CD] の順に移動し、関連するパイプライン統合を編集します。たとえば、この例では、汎用 (Docker) と GitLab の両方で、更新されたリポジトリ名がステップに反映されています。
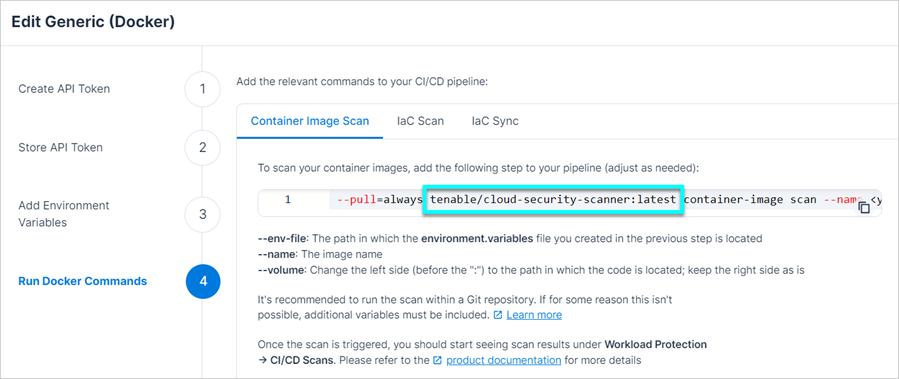
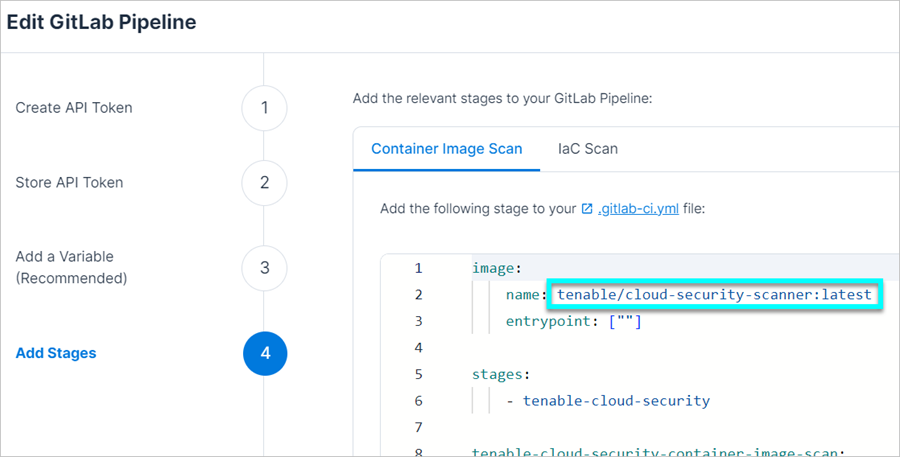
- ステップ内でコンテンツを追加または変更した場合は、コンソールからステップ全体をコピーしなくても、古いリポジトリパスを新しいパスに簡単に置き換えることができます。
Windows EOL 検出結果の新しいロジック (AWS/GCP ) (2024 年 10 月 13 日)
クラウドサイバーエクスポージャー は、サポート終了か、または終了間近のオペレーティングシステムについてアラートを発します。Windows OS の場合、以前は拡張セキュリティ更新プログラムが利用可能な最遅の日付に基づいていました。ただし、Microsoft は延長サポートに対して追加料金を請求するため、Tenable は AWS および GCP の Windows マシンのロジックを更新し、標準のサポート終了日を使用します。
その結果、以下のポリシーについて新しい検出結果がオープンになる場合があります。これらのポリシーは、以前は延長されたサポート日に基づいて評価されていました。
- EC2 インスタンスのオペレーティングシステムのサポート期間が終了、または終了が近づいている
- VM インスタンスのオペレーティングシステムのサポート期間が終了、または終了が近づいている
Windows Server を実行している Azure リソースの場合は、コストが Azure の価格に含まれるため、延長されたサポート日が引き続き使用されます。
ほとんどのお客様は延長サポートに予算を投じないため、Tenable では標準のサポート終了日をより関連性が高いものと考えています。
該当なし
データ保護のアクセス許可の変更 (2024 年 10 月 13 日)
クラウドプロバイダーに応じて、以下のアクセス許可を追加する必要があります。詳細については、こちらのドキュメントを参照してください。
| クラウド | アクセス許可 |
|---|---|
| AWS | AWS データ保護ポリシーを参照してください |
| GCP | BigQuery Data Viewer |
データストレージリソースに関するデータスキャンの今後のサポートのための基盤を構築します。
すべてのリソースタイプでデータスキャンの継続性が中断されないようにするには、2024 年 10 月 13 日までのできるだけ早い時期に、データ保護のアクセス許可の変更 (2024 年 10 月 13 日)に記載されているアクセス許可を追加してください。
非アクティブな検出結果プロパティの変更 (API/SIEM の統合) (2024 年 9 月 29 日)
非アクティブなアイデンティティの新しいロジック (2024 年 8 月 12 日)の結果として、GraphQL API および SIEM 統合プロパティも変更されます。以下のセクションでは、各クラウドプロバイダー/アイデンティティプロバイダーに関連する変更を示しています。
| 旧 | FindingType - 古い API | 新規 | FindingType - 新しい API |
|---|---|---|---|
| 非アクティブな IAM ロール (非推奨) | AwsInactiveRoleFinding | 過剰なアクセス許可を持つ非アクティブなロールの場合 過剰な権限を持つ IAM ロール |
AwsExcessivePermissionRoleFinding |
| 過剰なアクセス許可を持たない非アクティブなロールの場合 非アクティブな IAM ロール | AwsIamRoleInactiveFinding | ||
| 非アクティブな IAM ユーザー (非推奨) | AwsInactiveUserFinding | 過剰な権限のアクセス許可を持つ非アクティブなユーザーの場合 過剰な権限を持つ IAM ユーザー |
AwsExcessivePermissionUserFinding |
| 過剰な権限のアクセス許可を持たない非アクティブなユーザーの場合 非アクティブな IAM ユーザー |
AwsIamUserInactiveFinding | ||
| 使用されていない SSO アクセス許可セット (非推奨) | AwsUnusedPermissionSetFinding | 過剰な権限のアクセス許可を持つ、使用されていない SSO アクセス許可セット 過剰な権限を持つ SSO アクセス許可セット |
AwsExcessivePermissionPermissionSetFinding |
| 過剰な権限のアクセス許可を持たない、使用されていない SSO アクセス許可セット 未使用の SSO アクセス許可セット |
AwsSsoPermissionSetUnusedFinding |
| 旧 | FindingType - 古い API | 新規 | FindingType - 新しい API |
|---|---|---|---|
| サブスクリプションで非アクティブなマネージド ID (非推奨) | AzureInactiveManagedIdentityServicePrincipalFinding | 過剰な権限のアクセス許可を持つ、非アクティブなマネージド ID の場合 サブスクリプションで過剰な権限を持つマネージド ID |
AzureExcessivePermissionManagedIdentityServicePrincipalFinding |
| 過剰な権限のアクセス許可を持たない、非アクティブなマネージド ID の場合 非アクティブなマネージド ID |
AzureManagedIdentityManagedIdentityInactiveFinding | ||
| サブスクリプションで非アクティブな Microsoft Entra ID アプリケーション (非推奨) | AzureInactiveApplicationServicePrincipalFinding | 過剰な権限のアクセス許可を持つ、アプリケーションアイデンティティの場合 サブスクリプションで過剰な権限を持つ Microsoft Entra ID アプリケーション |
AzureExcessivePermissionApplicationServicePrincipalFinding |
| 過剰な権限のアクセス許可を持たない、非アクティブなアプリケーションの場合 Microsoft Entra ID を参照 |
------ | ||
| サブスクリプションで非アクティブな Microsoft Entra ID ユーザー (非推奨) | AzureInactiveUserFinding | 過剰な権限のアクセス許可を持つ、非アクティブなユーザーの場合 サブスクリプションで過剰な権限を持つ Microsoft Entra ID ユーザー |
AzureExcessivePermissionUserFinding |
| 過剰な権限のアクセス許可を持たない、非アクティブなユーザーの場合: Microsoft Entra ID を参照 |
------ |
| 旧 | FindingType - 古い API | 新規 | FindingType - 新しい API |
|---|---|---|---|
| プロジェクトで非アクティブなサービスアカウント (非推奨) | GcpInactiveServiceAccountFinding | 過剰な権限のアクセス許可を持つ、非アクティブなサービスアカウントの場合 プロジェクトで過剰な権限を持つサービスアカウント |
GcpExcessivePermissionServiceAccountFinding |
| 過剰な権限のアクセス許可を持たない、非アクティブなサービスアカウントの場合 非アクティブなサービスアカウント |
GcpIamServiceAccountInactiveFinding | ||
| プロジェクトで非アクティブなユーザー (非推奨) | GcpInactiveUserFinding | 過剰な権限のアクセス許可を持つ、非アクティブなユーザーの場合 プロジェクトで過剰な権限を持つユーザー |
GcpExcessivePermissionUserFinding |
| 過剰な権限のアクセス許可を持たない、非アクティブなユーザーの場合 Google Workspace を参照 |
-------- |
| 旧 | FindingType - 古い API | 新規 | FindingType - 新しい API |
|---|---|---|---|
| 該当なし | 非アクティブな Google Workspace ユーザー | GciDirectoryUserInactiveFinding |
| 旧 | FindingType - 古い API | 新規 | FindingType - 新しい API |
|---|---|---|---|
| 該当なし | 非アクティブな Microsoft Entra ID アプリケーション | AadDirectoryApplicationServicePrincipalInactiveFinding | |
| 該当なし | 非アクティブな Microsoft Entra ID ユーザー | AadDirectoryUserInactiveFinding |
クラウドサイバーエクスポージャー の検出結果プロパティ全体で一貫性と整合性を確保します。
クラウドサイバーエクスポージャー GraphQL API を使用するか、SIEM 統合を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
非アクティブなアイデンティティの新しいロジック (2024 年 8 月 12 日)
クラウドサイバーエクスポージャー で非アクティブなアイデンティティの検出結果がどのように処理されるかを示します。
| 機能/動作 | 古い動作 | 新しい動作 |
|---|---|---|
| 検出結果が非アクティブなアイデンティティでオープン | アイデンティティにクラウドリソースに対するアクセス許可がある場合、非アクティブな検出結果は、アイデンティティ (AWS) ごとに、またはサブスクリプション/プロジェクト (Azure/GCP) 内のアイデンティティごとにオープンされます。修正手順は、アクセス許可の削除 (Azure/GCP) およびアイデンティティの削除 (AWS) に重点を置いています。 |
|
| 最小権限のトレンドグラフ (IAM ダッシュボード) | 非アクティブなアイデンティティと過剰な権限を持つアイデンティティの個別のトレンドグラフ |
|
| IDP グループメンバーシップ経由で非アクティブなアイデンティティに付与されるアクセス許可 | グループからアイデンティティを削除することが推奨されます | グループからアイデンティティを削除することが推奨されますが (変更なし)、IDP グループがクラウドアクセス許可以外にも使用されている場合は、このオプションを無効にできるようになりました。 |
| 無効なアイデンティティ | なし | 新しい検出結果タイプ (非アクティブなアイデンティティ) の場合、無効なアイデンティティについてアラートを発する新しいオプションがあります。有効になっている場合、修正手順では削除が推奨されます。 |
非アクティブな IAM ポリシーは、非アクティブなアイデンティティの新しいロジック (2024 年 8 月 12 日)で説明されているように、新しいロジックで更新されました。これらのポリシーの一部には新しい名前が付けられています。古いロジックを使用する非推奨のポリシーは、リリース日から 1 週間後までコンソールに残り (非推奨であることが示されます)、その後、削除されます。
| クラウド / IdP | 旧 | 新 |
|---|---|---|
| AWS | 非アクティブな IAM ロール (非推奨) | 非アクティブな IAM ロール |
| 非アクティブな IAM ユーザー (非推奨) | 非アクティブな IAM ユーザー | |
| Azure | サブスクリプションで非アクティブなマネージド ID (非推奨) | (過剰な権限を持つ検出結果に置き換えられます) |
| サブスクリプションで非アクティブな Microsoft Entra ID アプリケーション (非推奨) | (過剰な権限を持つ検出結果に置き換えられます) | |
| サブスクリプションで非アクティブな Microsoft Entra ID ユーザー (非推奨) | (過剰な権限を持つ検出結果に置き換えられます) | |
| GCP | 該当なし | 非アクティブなサービスアカウント |
| プロジェクトで非アクティブなサービスアカウント (非推奨) | (過剰な権限を持つ検出結果に置き換えられます) | |
| プロジェクトで非アクティブなユーザー (非推奨) | (過剰な権限を持つ検出結果に置き換えられます) | |
| Google Workspace | 該当なし | 非アクティブな Google Workspace ユーザー |
| Microsoft Entra ID | 該当なし | 非アクティブな Microsoft Entra ID アプリケーション |
| 該当なし | 非アクティブな Microsoft Entra ID ユーザー |
IAM ダッシュボードが改善および更新されました。主な変更は以下のとおりです。
- 過剰な権限のトレンド。過剰な権限を持つアイデンティティ (アクセス許可のある非アクティブなアイデンティティを含む) を示す単一のトレンドグラフ。グループとアクセス許可セットが追加されました。
- アカウント別の変更。すべてのデータを 1 つのウィジェットに統合し、ユーザー、サービスアイデンティティ、グループ、AWS アクセス許可セットごとに内訳を表示します。
- サードパーティ。ベンダーごとのロールの概要を表示する新しいウィジェット。現在、AWS サードパーティロールのみが表示されます。
- 危険な組み合わせ。IAM に関連する危険な組み合わせ (組み合わせた場合に、見つけるのが難しく、組織に大きな脅威をもたらす複数のリスクを持つリソース) を示す新しいウィジェット。
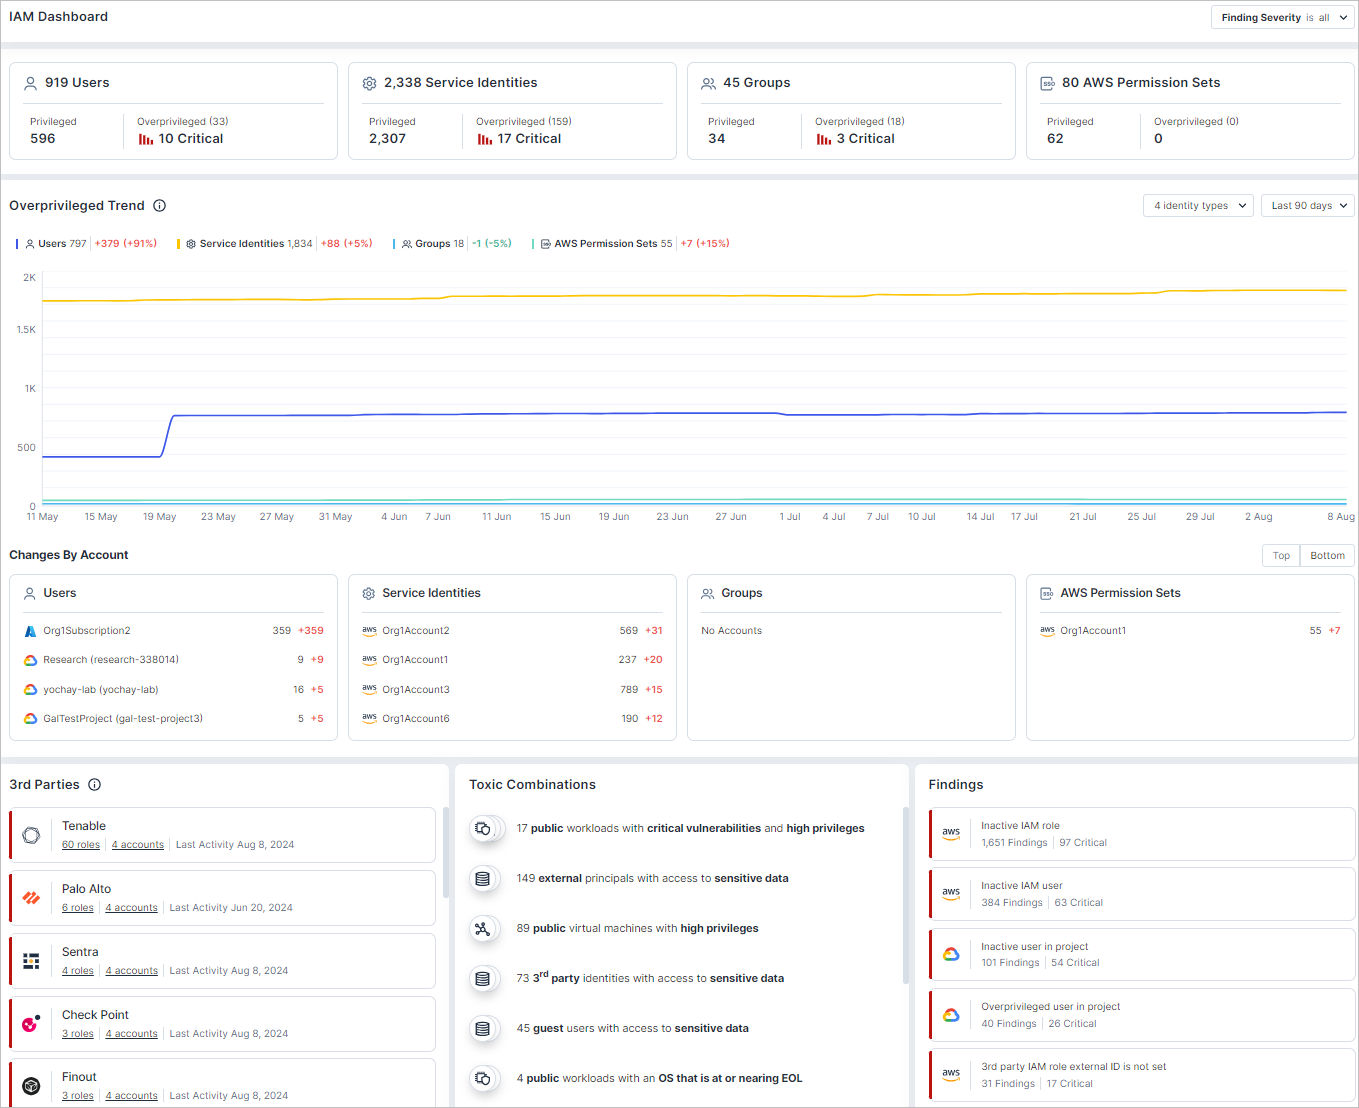
クラウドサイバーエクスポージャー の IAM 機能は、クラウドのアクセス許可のリスクを可視化し、不要なアクセス許可を削除することに重点を置いています。Tenable は現在、非アクティブなアイデンティティ (およびその管理方法) に関連する問題と、それらのアイデンティティに関連付けられているクラウドアクセス許可をより明確に区別しています。
IAM リスクには以下の組み合わせがあります。
- クラウドで動作するアイデンティティに割り当てられたアクセス許可に関連するリスク。
- アイデンティティ自体 (およびアイデンティティが属しているグループと属していないグループ) に関連するリスク。
Tenable はこれまで、以下の方法でこの 2 つの要素に対処していました。
- アクセス許可: 削除可能なクラウドアクセス許可に重点を置いた、アクティブなアイデンティティでオープンになった過剰な権限の検出結果。
- アイデンティティ: 不要なアクセス許可を持つ非アクティブなアイデンティティでオープンになった非アクティブに関する検出結果。これらのアイデンティティをすべて削除するか、関連するグループからそれらを削除するなどの対策も推奨されることがあります。
これは多少混乱を招く可能性があります。その理由は、クラウドアイデンティティの管理チームや、関連プロセスや KPI の管理チームが、それらのアイデンティティに割り当てられたクラウドアクセス許可の管理に関連するチームとは大きく異なっており、分離されていることが多いためです。
詳細については、非アクティブなアイデンティティの新しいロジック (2024 年 8 月 12 日)を参照してください。
- IAM ダッシュボードのトレンドグラフで非アクティブなアイデンティティに関連する進行状況を追跡している場合、非アクティブなアイデンティティでフィルタリングされた過剰な権限のトレンドグラフを利用するようにプロセスを適応させる必要があります。
- タイプごとの検出結果の数に基づいて進行状況を追跡する場合は、使用されていないアクセス許可を持つ非アクティブなアイデンティティの検出結果が、対応する過剰な権限を持つ検出結果の下に表示されるため、メトリクスを調整する必要があります。
-
IAM ポリシーの設定
- クラウドアクセス許可専用の IdP グループを使用するかどうかに応じて、IdP グループからのアイデンティティの削除を推奨するオプション (過剰な権限を持つポリシーの設定にある) を維持するかどうかを考慮してください。非アクティブなプリンシパルをグループから削除を参照してください。
- 同様に、無効なアイデンティティに関するアラートが必要かどうかも考慮してください。無効なアイデンティティの検出結果を作成します。
コンテナイメージ CI/CD のスキャンの JSON 出力 (2024 年 8 月 5 日)
CI/CD パイプライン内で クラウドサイバーエクスポージャー コンテナイメージスキャナーによって生成される JSON 出力形式。
Tenable では、中断を回避するため、新しい形式に対応するようにワークフローや統合を確認し更新することを推奨しています。詳細については、コンテナイメージ CI/CD のスキャンの JSON 出力 (2024 年 8 月 5 日)を参照してください。
新しい形式を使用して更新された例については、JSON 出力の例を参照してください。
| 旧 | 新 |
|---|---|
| image_id | ImageId |
| repository_digest | Digest |
| operating_system | OperatingSystem |
| repository | Repository |
| end_time | EndTime |
| start_time | ScanTime |
| vulnerabilities_by_severity | VulnerabilitySeverities |
| success | Success |
| repository_tag | Tag |
| version | Version |
| vulnerabilities | Vulnerabilities |
| attack_vector | AttackVector |
| cvss_score | CvssScore |
| cvss_version | CvssVersion |
| description | 説明 |
| exploitable | Exploitable |
| packages | Software |
| - | Path |
| name | Name |
| type | Type |
| version | Version |
| id | Id |
| reference_url | Link |
| remediation | Remediation |
| - | SoftwareResolutionVersions |
| resolvable | Resolvable |
| severity | Severity |
- JSON の命名規則をワークロード保護 APIに合わせます。
この変更は、この JSON 出力を使用するすべてのプロセスまたはスクリプトに影響します。変更が行われるとすぐに、すべての JSON レスポンスにデフォルトでコンテナイメージ CI/CD のスキャンの JSON 出力 (2024 年 8 月 5 日)が含まれるようになり、これらの値を利用するワークフローはすべて機能しなくなります。Tenable Docker イメージ CLI 経由で --json-version-legacy パラメーターを渡すことで、リリース日から 30 日間は以前の出力を取得できます。
ベストプラクティス: 中断を回避するには、--json-version-legacy パラメーターを既存のワークフローに追加します。機能がリリースされ、ワークフローが新しいフィールド名に適合していることを確認したら、古いフィールド名/レガシーフィールド名を削除できます。
オンサイトワークロードスキャンのアクセス許可の変更 (2024 年 8 月 5 日)
クラウドプロバイダーに応じて、以下のアクセス許可を追加する必要があります。詳細については、こちらのドキュメントを参照してください。
| クラウド | アクセス許可 |
|---|---|
| AWS |
|
| Azure | Key Vault Crypto Officer |
| GCP | Cloud KMS Admin |
- Tenable では、ベストプラクティスに従って、KMS シークレットが暗号化されるようになりました。
- Marketplace イメージ (AMI) を使用している場合、Tenable では、license-manager:ListReceivedLicenses アクセス許可を追加することを強く推奨しています。これにより、Tenable は、ライセンスされたイメージをスキャンするために、専用スキャンアカウントに関連付けられているライセンスを確認できます。
オンサイトスキャンの継続性が中断されないようにするため、Tenable では 2024 年 8 月 4 日までにオンサイトワークロードスキャンのアクセス許可の変更 (2024 年 8 月 5 日)を追加することを強く推奨しています。
GraphQL API/SIEM 統合の検出結果プロパティの変更 (2024 年 7 月 28 日)
以下の GraphQL API および SIEM 統合の検出結果プロパティが変更されます。
| プロパティ (旧) | プロパティ (新) | 説明 | |
|---|---|---|---|
| GraphQL API | title | PolicyName | ポリシーの名前 |
| SIEM の統合 | title | policyName | ポリシーの名前 |
| jiraIssueLinks | ticketLinks | すべてのチケットリンクが 1 つのプロパティに結合されました | |
| serviceNowIncidentLinks | ticketLinks | すべてのチケットリンクが 1 つのプロパティに結合されました |
クラウドサイバーエクスポージャー の検出結果プロパティ全体で一貫性と整合性を確保します。
クラウドサイバーエクスポージャー GraphQL API を使用するか、SIEM 統合を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
ワークロード保護の GraphQL API プロパティの変更 (2024 年 7 月 21 日)
以下の GraphQL API プロパティが変更されます。
| プロパティ (旧) | プロパティ (新) | 説明 | |
|---|---|---|---|
| GraphQL API | Path | Paths | スキャンされたソフトウェアパッケージのファイルパス。次の API クエリに関連しています。ContainerImages、VirtualMachines、Entities |
特定のソフトウェアパッケージに関して複数のパスのクエリをサポートします。
クラウドサイバーエクスポージャー GraphQL API を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
- リクエスト (クエリ) / 応答 (JSON): 古いフィールド path は、2024 年 7 月 21 日に非推奨になります。この後は、新しいフィールド名の paths を使用するように関連クエリを変更する必要があります。
検出結果ライフサイクル (2024 年 7 月 7 日)
クラウドサイバーエクスポージャー でのセキュリティ検出結果の管理方法が大幅に変更されました。
これらの変更は、システムの検出結果のライフサイクルに影響を与えます。また、環境内で検出された問題がオープンまたはクローズされる中で、問題のフローと進行状況を把握しやすくなります (詳細については、検出結果ライフサイクル (2024 年 7 月 7 日)を参照してください)。
このテーブルは、新しいサブステータスと親ステータスのマッピングを示しています。各サブステータスの説明は、機能がリリースされた後にドキュメントで確認できるようになります。
| ステータス | オープン | スヌーズ -> 無視1 | 解決済み -> クローズ2 |
|---|---|---|---|
| サブステータス |
|
|
|
1 無視した検出結果
- 現在、無視した検出結果はクローズされますが、今後は除外されたリソースで検出結果がオープンになります。これらの検出結果には、[無視] のステータスが割り当てられます。この変更により、すべての除外されたリソースを 1 か所で継続的に可視化できるため、潜在的な盲点を防ぐことができます。
2 クローズの検出結果
- 削除が推奨されるリソースに、[削除されたリソース] ではなく [修正済み] のサブステータスが割り当てられます。たとえば、削除することが推奨される未使用のセキュリティグループなどです。この変更により、実際に行われている作業が可視化されます。
- 行った作業と、検出結果の解決とクローズまでの進行状況をより適切に追跡できるようになり、クラウドセキュリティポスチャーの可視性が向上します。
- 検出結果がオープン/解決された理由を明確に理解し、これらの理由に基づいて検出結果の明確な内訳を確認します。
- 「先月いくつの検出結果が再オープンされたか?」などの質問に回答できるように検出結果の傾向を把握します。
クラウドサイバーエクスポージャー GraphQL API を使用するか、SIEM 統合を使用してビジネスインテリジェンスツールにデータを送信する場合、ワークフローは以下の変更による影響を受ける可能性があります。
-
GraphQL API
-
リクエスト (クエリ): 古い値のスヌーズまたは解決済みを使用する Statuses フィルターによるステータス別の検出結果のフィルタリングは非推奨になります。変更後、古い値は 1 か月間は引き続きサポートされますが、その後は関連するクエリを変更して新しい値を使用する必要があります。
- 古い値: スヌーズ、新しい値: 無視
- 古い値: 解決済み、新しい値: クローズ
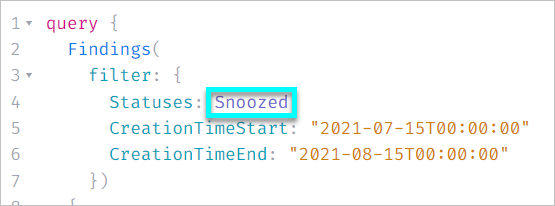
- レスポンス(ペイロード): 変更が行われるとすぐに、すべての API レスポンスに新しいステータス値が含まれるようになり、これらの値を利用するワークフローはすべて機能しなくなります。ベストプラクティス: 古い値を削除する前に、新しい値の設定を追加します。機能がリリースされ、ワークフロー内のデータが引き続き正常に取り込まれることを確認したら、古い値/レガシー値を削除してください。
-
リクエスト (クエリ): 古い値のスヌーズまたは解決済みを使用する Statuses フィルターによるステータス別の検出結果のフィルタリングは非推奨になります。変更後、古い値は 1 か月間は引き続きサポートされますが、その後は関連するクエリを変更して新しい値を使用する必要があります。
-
SIEM 統合
以下の新しいペイロード値に備えて、事前に SIEM ツールを設定してください。- 古い値: スヌーズ、新しい値: 無視
- 古い値: 解決済み、新しい値: クローズ
変更が行われるとすぐに、すべてのペイロードに新しいステータス値が含まれるようになり、これらの値を利用するワークフローはすべて機能しなくなります。ベストプラクティス: 古い値を削除する前に、新しい値の設定を追加します。機能がリリースされ、ワークフロー内のデータが引き続き正常に取り込まれることを確認したら、古い値/レガシー値を削除してください。