Tenable One AI Exposure 2026 年第 3 四半期リリースノート
ヒント: このリリースノートは、メールまたは RSS で受け取れるように購読できます。
このリリースノートは新しい順に記載されています。
2026 年 9 月 27 日 (リリース 1.223)
新機能
 自社開発 AI アプリケーションのランタイムアクティビティのモニタリング
AI Exposure は、カスタムビルトされた自社開発 AI アプリケーション (チャットボット、コパイロット、エージェントなど) が、セルフホストモデル、サードパーティ LLM API、カスタムオーケストレーションレイヤーに直接接続しているかどうかをモニタリングするようになりました。
API 統合を通じてアプリケーションを接続します。AI Exposure は、マネージドクラウド AI サービスの場合と同様に、リスクに関して結果として生じるプロンプトと応答アクティビティを分析し、アクティビティ検出を AI Exposure コンソールに表示します。AI アプリケーションからアクティビティを検出するには、ログを AI Exposure に送信するようにアプリケーションを設定する必要があります。
AI アプリケーションのアクティビティ検出を表示するには、AI Exposure の [アクティビティ検出] ページに移動します。詳細については、アクティビティ検出を参照してください。
AI Exposure は、自社開発 AI アプリケーションのランタイムモニタリング (アクティビティ検出) をサポートしていますが、態勢評価は含まれていません。ランタイムモニタリングやアクティビティの検出は、Tenable One AI Governance アドオンライセンスでのみ利用できます。
詳細については、自社開発 AI アプリケーションの接続を参照してください。
ChatGPT スキルのインベントリとポリシー
AI Exposure は、環境全体で OpenAI ChatGPT スキルを検出して一覧を作成し、有効なスキル、スキル作成者、スキルコンテンツを可視化します。
AI Exposure には、これらのスキルに関連するエクスポージャーリスクを検出するための専用ポリシーが含まれます。
多言語 AI モデルのサポート
AI Exposure は、幅広い言語にわたって自然言語入力を処理するため、英語以外の言語での AI 脅威も検出できます。
Tenableの AI Exposure 検出は、次の主要 10 言語で脅威を特定できるようにトレーニングされています。
- 英語
- 標準中国語
- スペイン語
- ドイツ語
- 日本語
- フランス語
- アラビア語
- ポルトガル語
- ヒンディー語
- イタリア語
この機能により、この主要セット以外の数百の言語での入力も処理できる可能性があります。これらの追加言語の場合、成功率は言語によって大きく異なります。Tenable では、主要な言語セット以外の言語を使用する場合は、事前にその言語を検証することを推奨しています。
スキルの機密データ検出ポリシー
AI Exposure に、スキルの説明フィールドと命令フィールドをスキャンする機密データ検出ポリシーが含まれるようになりました。
| ポリシー | 検出 | 適用先 |
|---|---|---|
| スキルに機密性の高いアクセスデータが含まれている | アクセスキー、API 認証情報、認証トークン、クライアント ID、Cookie、暗号化キー、データベース接続文字列、ハードコードされた認証情報、IP アドレス、秘密鍵、アクセス Webhook、URL | OpenAI |
| スキルに機密性の高い PCI データが含まれている | クレジットカード番号と IBAN | OpenAI |
| スキルに機密性の高い PII データが含まれている | 住所、会社の電子メールアドレス、個人の電子メールアドレス、社会保障番号 | OpenAI |
2026 年 9 月 6 日 (リリース 1.222)
新機能
AI 会話ビューアーのアクセス許可なしでアクティビティ検出の証拠を表示可能
AI Exposure は、ユーザーが AI 会話ビューアーのロールを持っているかどうかに関係なく、アクティビティ検出の証拠を表示します。以前は、アクティビティ検出を表示するアクセス権を持っていたとしても、特定のアクセス許可を持たないユーザーにはこの証拠は表示されませんでした。
2026 年 8 月 30 日 (リリース 1.221)
新機能
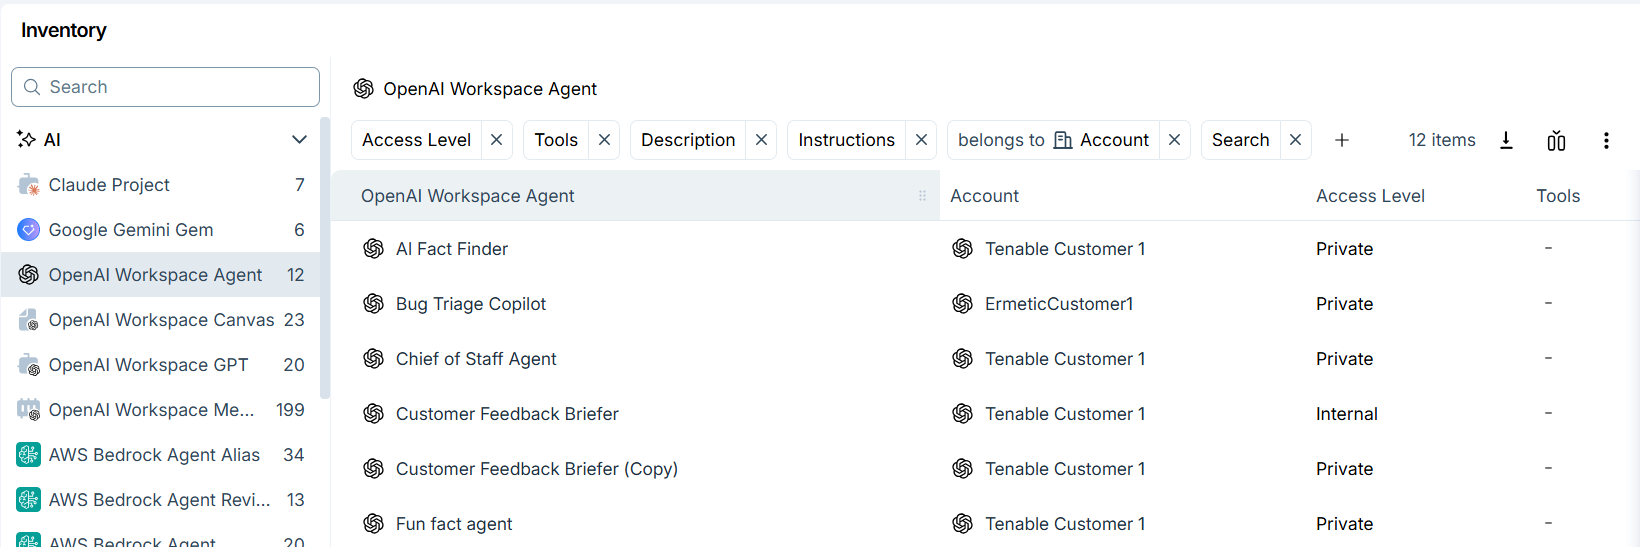
ChatGPT ワークスペースエージェントのインベントリ
AI Exposure に、AI インベントリの資産タイプとして OpenAI ChatGPT ワークスペースエージェントが含まれます。AI Exposure は、各ワークスペースエージェントを AI カテゴリの統合データモデル (UDM) オブジェクトとして分類し、そのプロパティと関係をクエリビルダー、ダッシュボード、レポート、カスタムポリシーで利用できるようにします。
各ワークスペースエージェントには、その設定、命令、共有範囲、所有者、タイムスタンプが表示される専用のプロファイルページが含まれます。
AI エージェントの説明における機密データの検出
AI Exposure に、AI エージェントの説明フィールドと命令フィールドをスキャンする機密データ検出ポリシーが含まれるようになりました。
| ポリシー | 検出 | 適用先 |
|---|---|---|
| エージェントの説明に機密性の高いアクセスデータが含まれている | アクセスキー、API 認証情報、認証トークン、クライアント ID、Cookie、暗号化キー、データベース接続文字列、ハードコードされた認証情報、IP アドレス、秘密鍵、アクセス Webhook、URL | OpenAI |
| エージェントの命令に機密性の高いアクセスデータが含まれている | アクセスキー、API 認証情報、認証トークン、クライアント ID、Cookie、暗号化キー、データベース接続文字列、ハードコードされた認証情報、IP アドレス、秘密鍵、アクセス Webhook、URL | OpenAI、Copilot |
| エージェントの説明に機密性の高い PCI データが含まれている | クレジットカード番号と IBAN | OpenAI |
| エージェントの命令に機密性の高い PCI データが含まれている | クレジットカード番号と IBAN | OpenAI、Copilot |
| エージェントの説明に機密性の高い PII データが含まれている | 住所、会社の電子メールアドレス、個人の電子メールアドレス、社会保障番号 | OpenAI |
| エージェントの命令に機密性の高い PII データが含まれている | 住所、会社の電子メールアドレス、個人の電子メールアドレス、社会保障番号 | OpenAI、Copilot |
| エージェントの命令に難読化された入力が含まれている | Base32、Base64、16 進数エンコードコンテンツ、表示されない文字 | OpenAI、Copilot |
Claude Cowork と Claude Code の会話のサポート
AI Exposure は、Anthropic の Compliance API 拡張カバレッジを使用して、Claude Cowork と Claude Code のセッションから会話データを取得するようになりました。このデータのセキュリティリスクは、標準の Claude.ai チャットのインタラクションに適用されるのものと同じ基準で評価されます。
AI エクスポージャーのレポート
AI Exposure に、AI インベントリと AI ダッシュボードのビルトインレポートに加え、クエリベースでカスタマイズ可能な UDM エンティティのレポートが追加されました。
2026 年 8 月 16 日 (リリース 1.219)
新機能
アクティビティルールのコンテンツタイプ
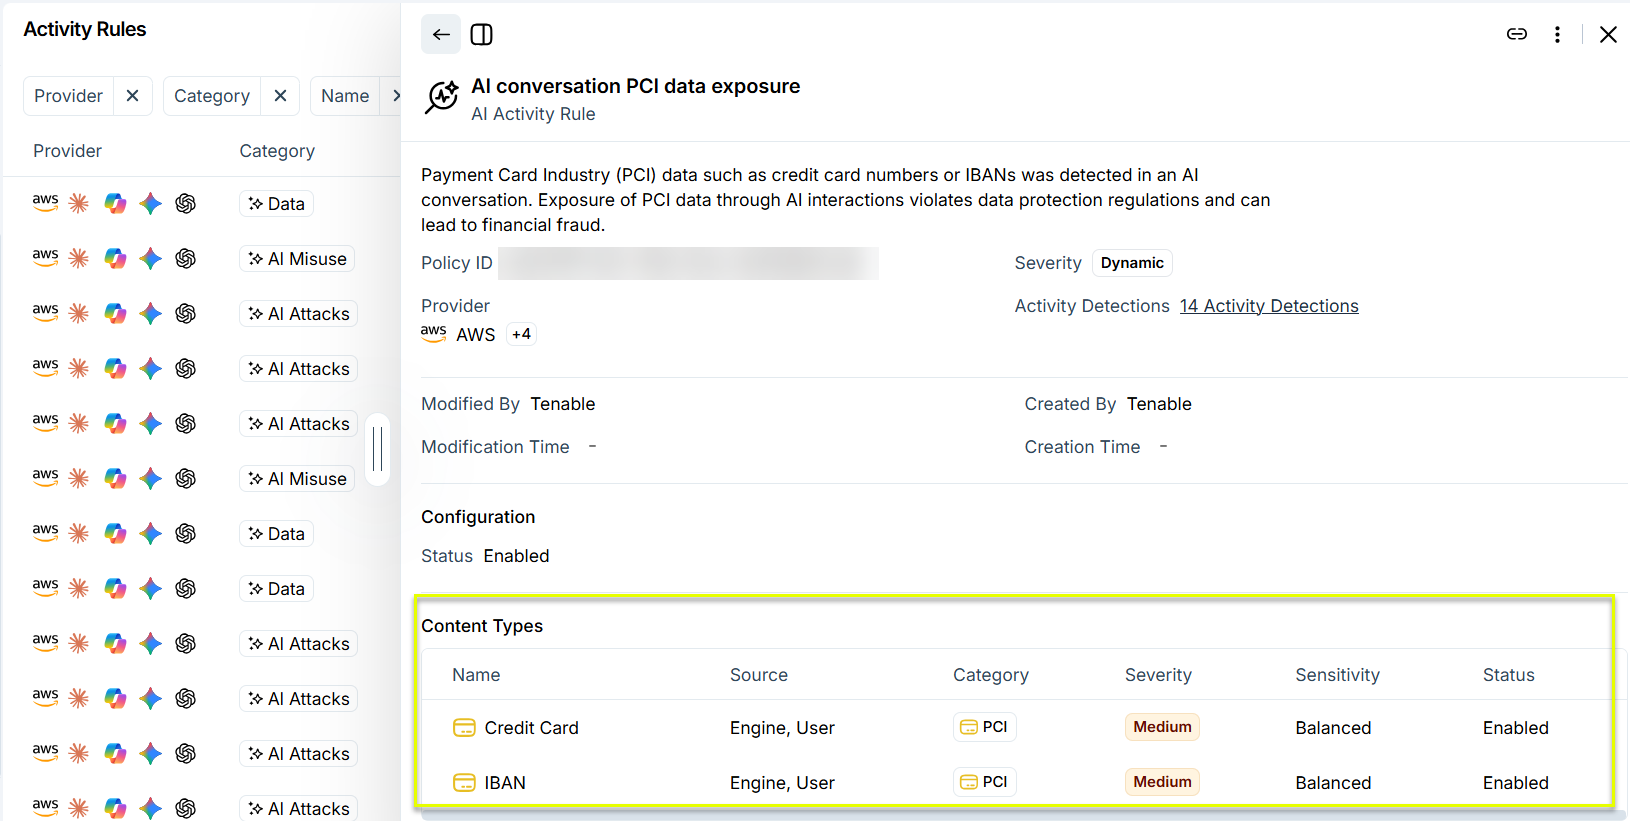
AI Exposure では、アクティビティルールの詳細パネルに [コンテンツタイプ] テーブルが表示されるようになりました。これにより、各ルールが AI 会話の中でモニタリングするよう設定されているコンテンツタイプが具体的にどのようなものなのかが明確になります。
表には、各コンテンツタイプと共に、その検出ソース (エンジン出力、ユーザー入力、またはその両方)、分類カテゴリ、深刻度レベル、機密度設定、有効状態が一覧表示されます。
詳細については、アクティビティルールの詳細の表示を参照してください。
アクティビティの検出と会話に対するオリジンによるフィルタリング
アクティビティの検出と会話をオリジンでフィルタリングできるようになり、トリアージと調査が簡単になりました。
Explorer での Claude プロジェクトのアクセスレベルのレポート
AI Exposure で、Claude AI プロジェクトのアクセスレベル (プライベート、内部、カスタム、パブリック) のレポートを確認できるようになりました。
これは、Copilot、OpenAI、Gemini AI エージェントですでに利用可能なアクセスレベルのレポートと一貫性があります。アクセスレベルのプロパティは [Explorer] ビューで表示できます。

2026 年 8 月 9 日 (リリース 1.218)
新機能
AI 関連のソフトウェアパッケージの表示: クラウドワークロード
[探索] > [ソフトウェア] から、環境内のクラウドワークロードにインストールされている AI 関連のソフトウェアパッケージを表示できるようになりました。
各ソフトウェアパッケージについて、パッケージ名、バージョン、タイプ、ファイルパス、検出されたインスタンスの総数などの詳細を確認できます。詳細については、ソフトウェアを参照してください。