脆弱性のある特権 VM を保護する
目的
深刻度の高い脆弱性が高い権限に対応している仮想マシン (VM) を特定し、監視する。これにより、エクスプロイトがプロジェクトの完全なコントロールやラテラルムーブメントにつながる可能性のある資産に優先順位を付けることが可能になります。
注意: プレイブックは、プラットフォーム内でセキュリティワークフローを運用するための設計資産として機能します。概説されている手順は、技術的な可視性を一貫性のある実用的な結果に変えるための繰り返し可能な方法を示しています。このガイドでは特定のユースケースに焦点を当てていますが、これらの原則は他のリソースタイプやセキュリティシナリオに適用されることで、環境全体の包括的なリスク管理を確実にすることができます。
ステップ 1: リスクの表面化 (ビルトインクエリ)
ビルトインクエリを使用して、直近の脅威を検出します。
- [調査] > [エクスプローラー] に移動します。
- [クエリの選択]
 をクリックして、次のクエリを選択します。
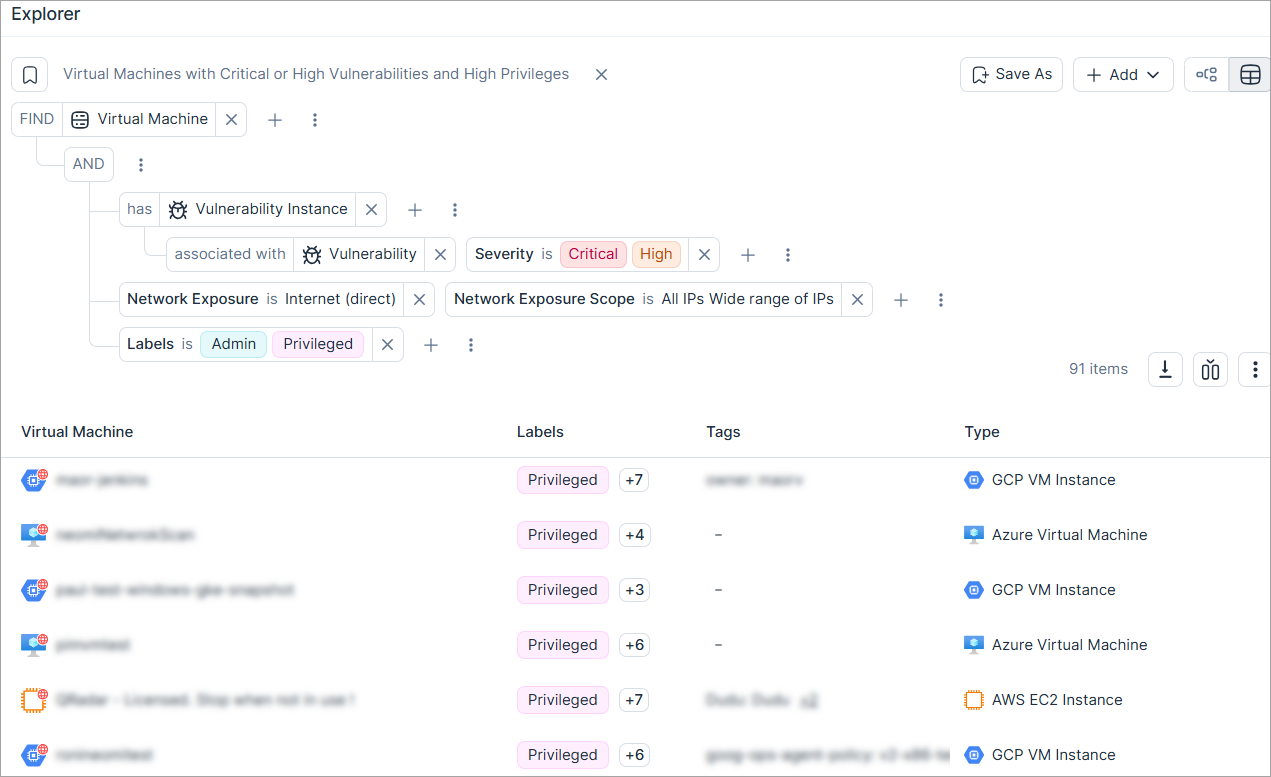
- Virtual Machines with Critical or High Vulnerabilities and High Privileges
注意: フィルターの理解 悪用されるとプロジェクトの完全なコントロールにつながる可能性のある、危険な組み合わせの VM のインベントリをフィルター処理します。
- 脆弱性の深刻度 (重大/高): 最も影響の大きなエクスプロイトに結果を制限します。
- ネットワーク漏洩 (インターネットダイレクト): 資産が外部の攻撃者によって到達可能かどうかを特定します。
- ラベル (管理者 / 特権): 高レベルの ID アクセス許可で脆弱性を関連付けます。
ステップ 2: 検出を運用可能にする
継続的なガバナンスを確保するには、このクエリを自動 カスタムポリシーの作成 と レポートの作成に変換します。
カスタムポリシーの作成
これらのリスクを継続的に監視するには、クエリをカスタムポリシーに変換します。
- ビルトインクエリページで、 [追加] > [カスタムポリシー] をクリックします。[カスタムポリシーの作成] ウィザードが開きます。
- 意味のある 名前 と 説明 を入力します (オプション)。
- ポリシータイプは [Query] のままにしておきます。
-
[既存のクエリにリンクする] オプションを有効のままにします。
注意: これにより、ポリシーがソースクエリに対する将来の更新と同期されたままになります。 - ポリシーに、ポリシーによってトリガーされた検出結果の深刻度レベルを決定する、 深刻度 を割り当てます。
- (オプション) カスタムの 修正 手順を入力して、セキュリティチームに明確なガイダンスを提供します。
- 完了したら、 [を作成] をクリックします。
レポートの作成
CSV レポートを作成し、関連するステークホルダー向けにこれらの高リスク VM の週次サマリーをスケジュールします。
- ビルトインクエリページで、 [追加] > [レポート] をクリックします。[レポートの作成] ウィザードが開きます。
- 意味のある 名前を入力します。
- レポートタイプを [Query] (クエリ) のままにします。
-
[既存のクエリにリンクする] オプションを有効のままにします。
注意: これにより、ポリシーがソースクエリに対する将来の更新と同期されたままになります。 - [お届け時期] を選択します。たとえば、毎週月曜日午前に行う配信をスケジュールするには、次のようにします。
- [スケジュール] を選択します。
- [M 午前10時] で [1 週間ごとに繰り返し] を選択します。
- 配信方法 を追加して、レポートのコピーを特定の受信者に送信します。
- [スケジュール] をクリックします。