重複するロールの割り当てまたはバインディングを監視する
重複するロールの割り当てまたはバインディングとは、ユーザー、グループ、サービス ID などのプリンシパルが、多くの場合、異なるパス (直接またはグループ経由など) を介して、同じロールを複数回受け取るケースを指します。このような場合、ロールの割り当てまたはバインドは、より高いスコープレベルまたはグループメンバーシップからの他のロール割り当てまたはバインディングによって「カバー」される可能性があります。これらの重複は、組織レベルのアクセスとルートレベルでの個別の割り当てを持つグループなど、より広い範囲をカバーするグループメンバーシップに起因する場合があります。
重複するロールの割り当てまたはバインディングを表示するには
-
クラウドプロバイダー固有のロール割り当てに移動します。
- Azure の場合は、 [調査] > [インベントリ] > [IAM] > [Azure ロールの割り当て] に移動します。
- GCP の場合は、 [探索する] > [インベントリ] > [IAM] > [GCP ロールバインディング] に移動します。
- [Covered By] フィルターの利用: [Covered By] フィルターを適用すると、すべてのロール割り当てを統一形式で表示できます。これにより、以下に基づいて簡単にフィルタリングできます。
- ロール: 同じロールが複数に割り当てられているインスタンスを特定します。
- Scope: 重複が存在する可能性がある特定の範囲に検索を絞り込みます。
- プリンシパル: 特定のユーザー、グループ、またはサービスアイデンティティが、異なる割り当てで同じアクセス許可を付与されているかどうかを確認します。
-
追跡および自動化の強化: このメソッドにより、アクセス許可をより適切に追跡できます。また、重複するロール割り当ての自動監視および管理を行うために、API を介してレポートをスケジュールしたり、データにクエリを実行したりすることもできます。
例: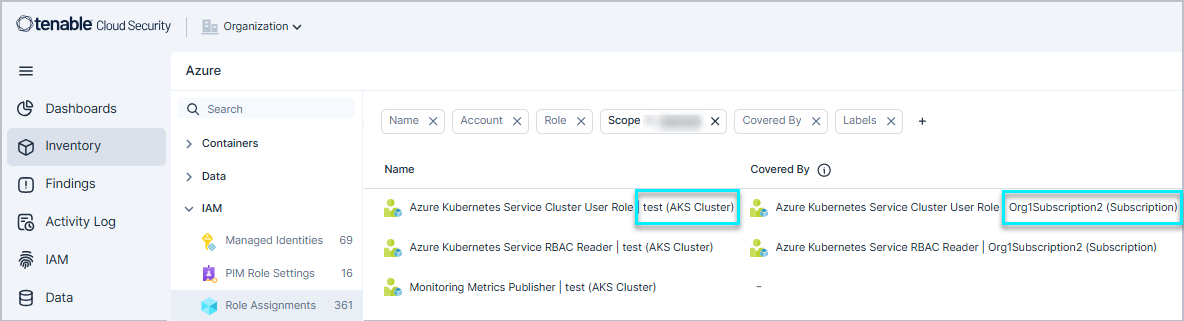
あるいは、 [調査] > [インベントリ] > [Google Workspace/Microsoft Entra ID ユーザー] に移動し、 [カバーされた GCP ロールバインディング] / [カバーされた Azure ロール割り当て] の列を追加して、そのアイデンティティの「カバーされた」すべてのアクセス許可を表示できます。ただし、これには重複している可能性があるため 手動のマッピング が必要になり、「対象となるロールの割り当て」を正確に追跡する効果が低下します。