Ping Identity 環境の接続
Ping Identity 環境を Tenable One Cloud Exposure と統合すると、環境内の Ping Identity グループとユーザーの完全なインベントリが明らかになります。
注意: このセクションで取り上げているのは、SSO 経由での クラウドサイバーエクスポージャー コンソールのログインを目的にした IdP の統合ではありません。コンソールにアクセスする必要があるユーザーに対して SSO 経由のログインを有効にする方法の詳細については、シングルサインオンを参照してください。
Ping Identity 環境を追加する方法
- クラウドサイバーエクスポージャー コンソールで、[設定] > [統合] に移動します。
- [統合の追加] をクリックします。
- 統合ライブラリで、[Ping Identity] をクリックします。[Ping Identity] ウィザードが開きます。
-
新しいアプリケーションを作成します (ウィザードのステップ 1)。
- Ping Identity コンソールにログインし、[接続] > [アプリケーション] の順に移動します。
- プラス記号 (+) をクリックして新しいアプリケーションを追加します。
- アプリケーションに名前を付け、アプリケーションタイプとして [Worker] (従業員) を選択して、[保存] をクリックします。
- 表示されたアプリケーションページの [ロール] タブに移動します。
-
以下のロールを除くすべてのロールを削除します。
- 設定 (読み取り専用)
- アイデンティティデータ (読み取り専用)
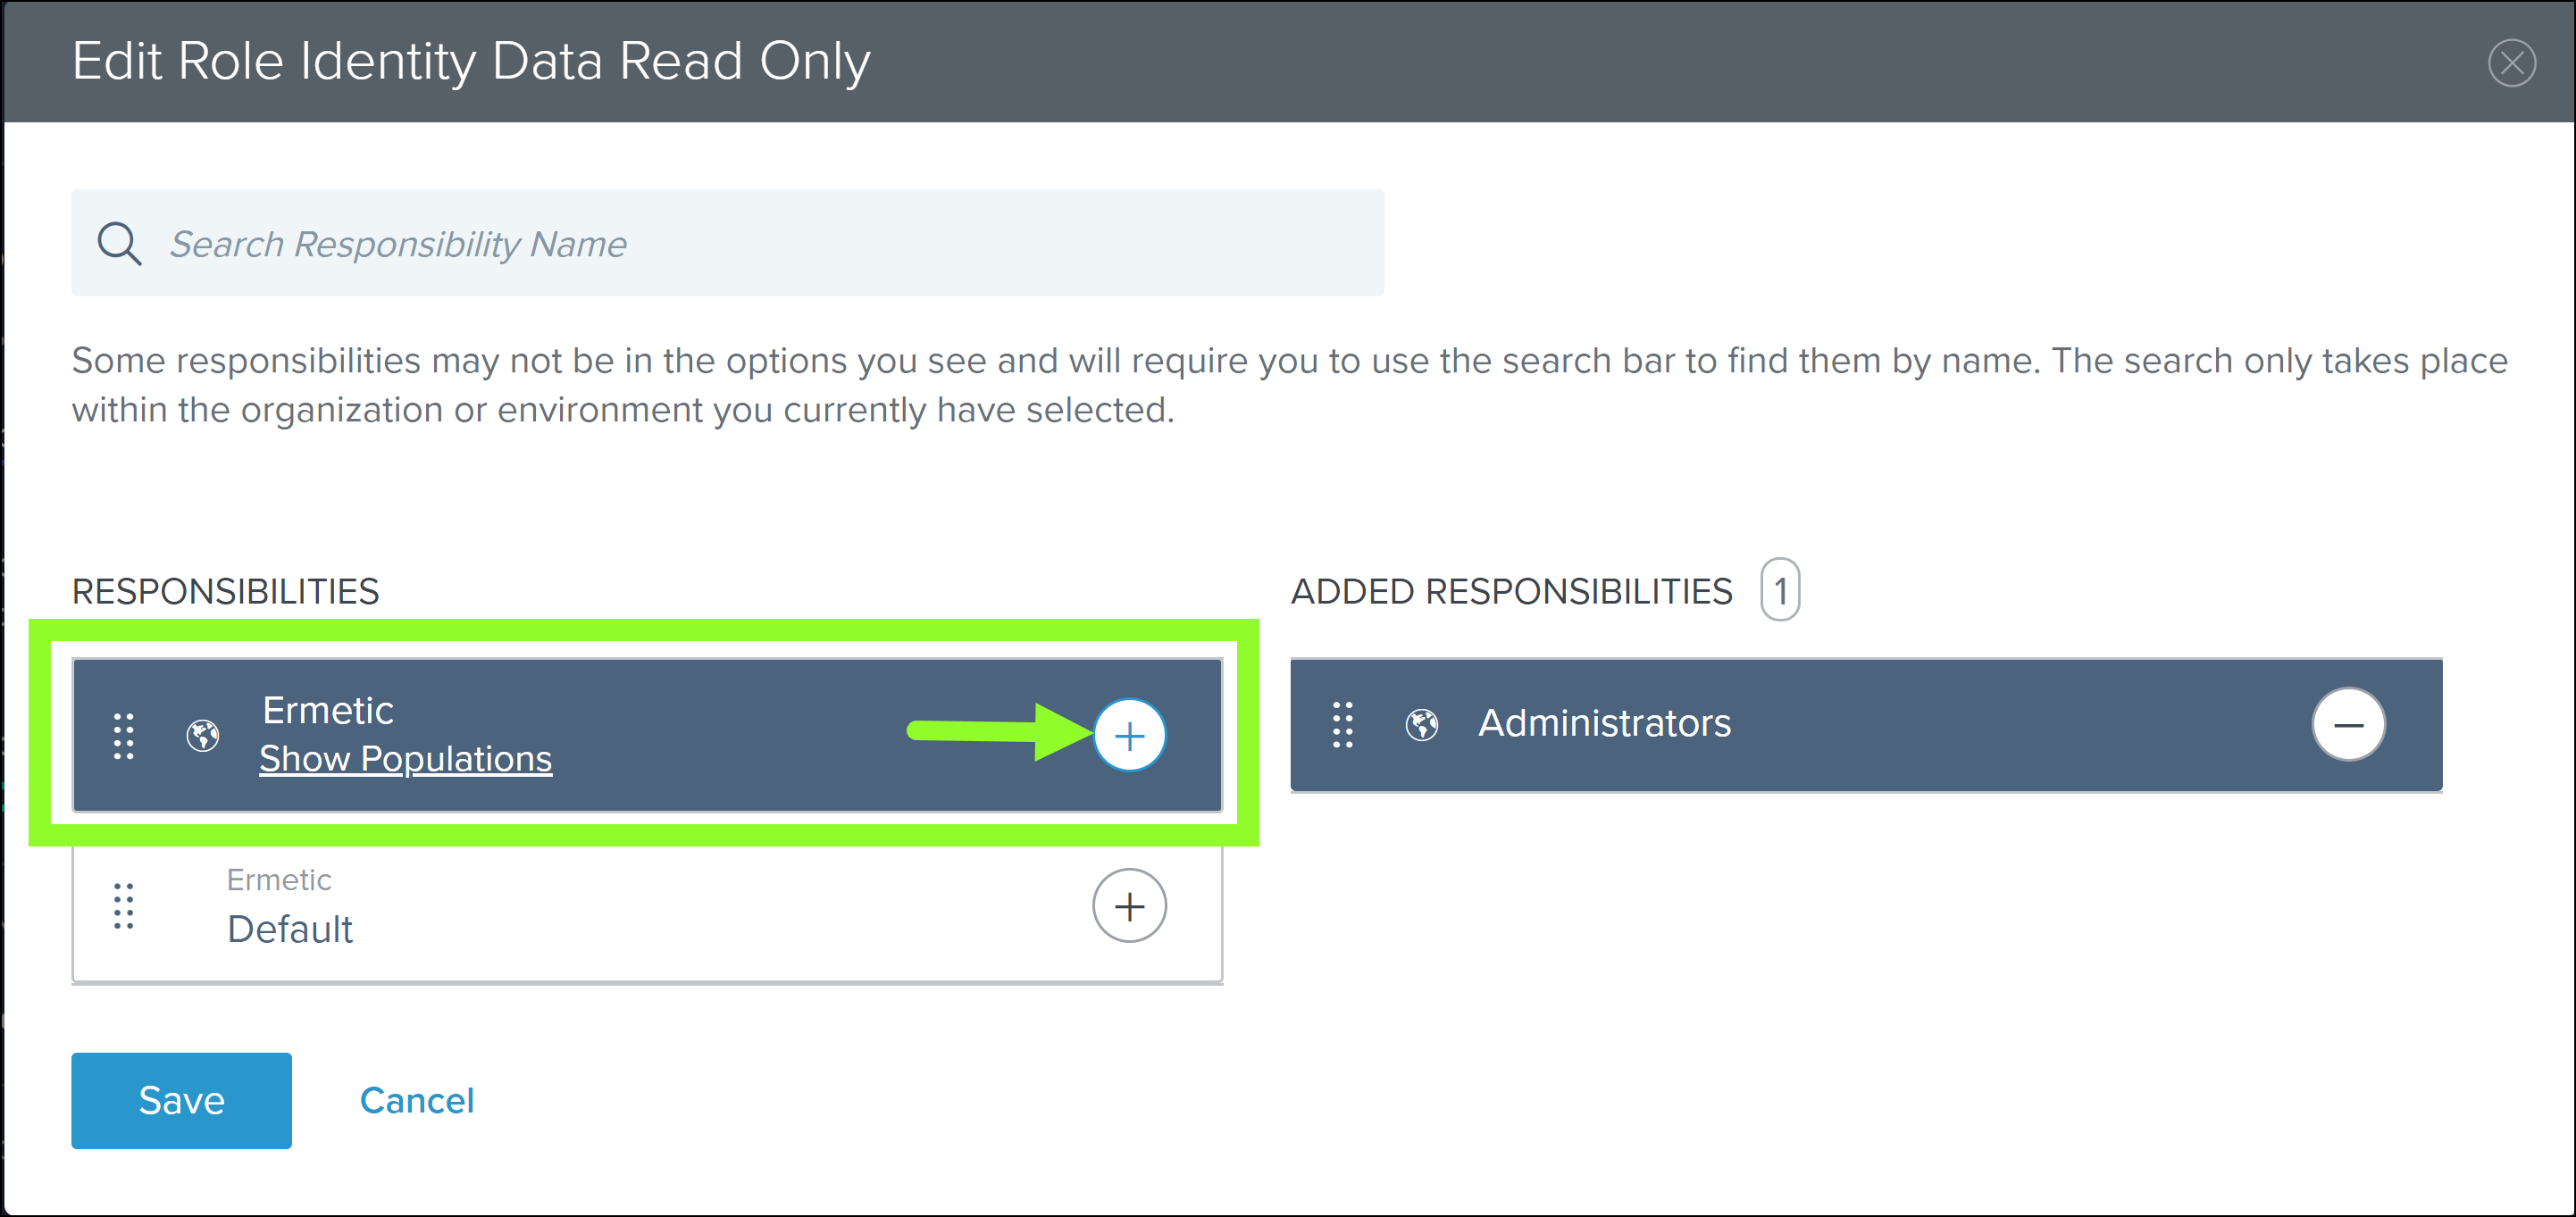
- [編集] ボタンをクリックしてロールを編集し、[アイデンティティデータ (読み取り専用)] ロールの横にある [編集] ボタンをクリックします。
[RESPONSIBILITIES] (責任)リストから、[ADDED RESPONSIBILITIES] (追加した責任) のリストに環境を追加します。
- アプリケーションページでトグルボタンをクリックし、アプリケーションへのユーザーアクセスを有効にします。
- クラウドサイバーエクスポージャー コンソールで、[次へ] をクリックして、ウィザードの次のステップに移動します。
-
以下の詳細を指定して、環境を Tenable に接続します (ウィザードのステップ 2)。
Ping Identity コンソールのアプリケーションページで、[設定] タブに移動し、[General] (一般) セクションを展開します。この情報は、クラウドサイバーエクスポージャー コンソールに入力する必要があります。
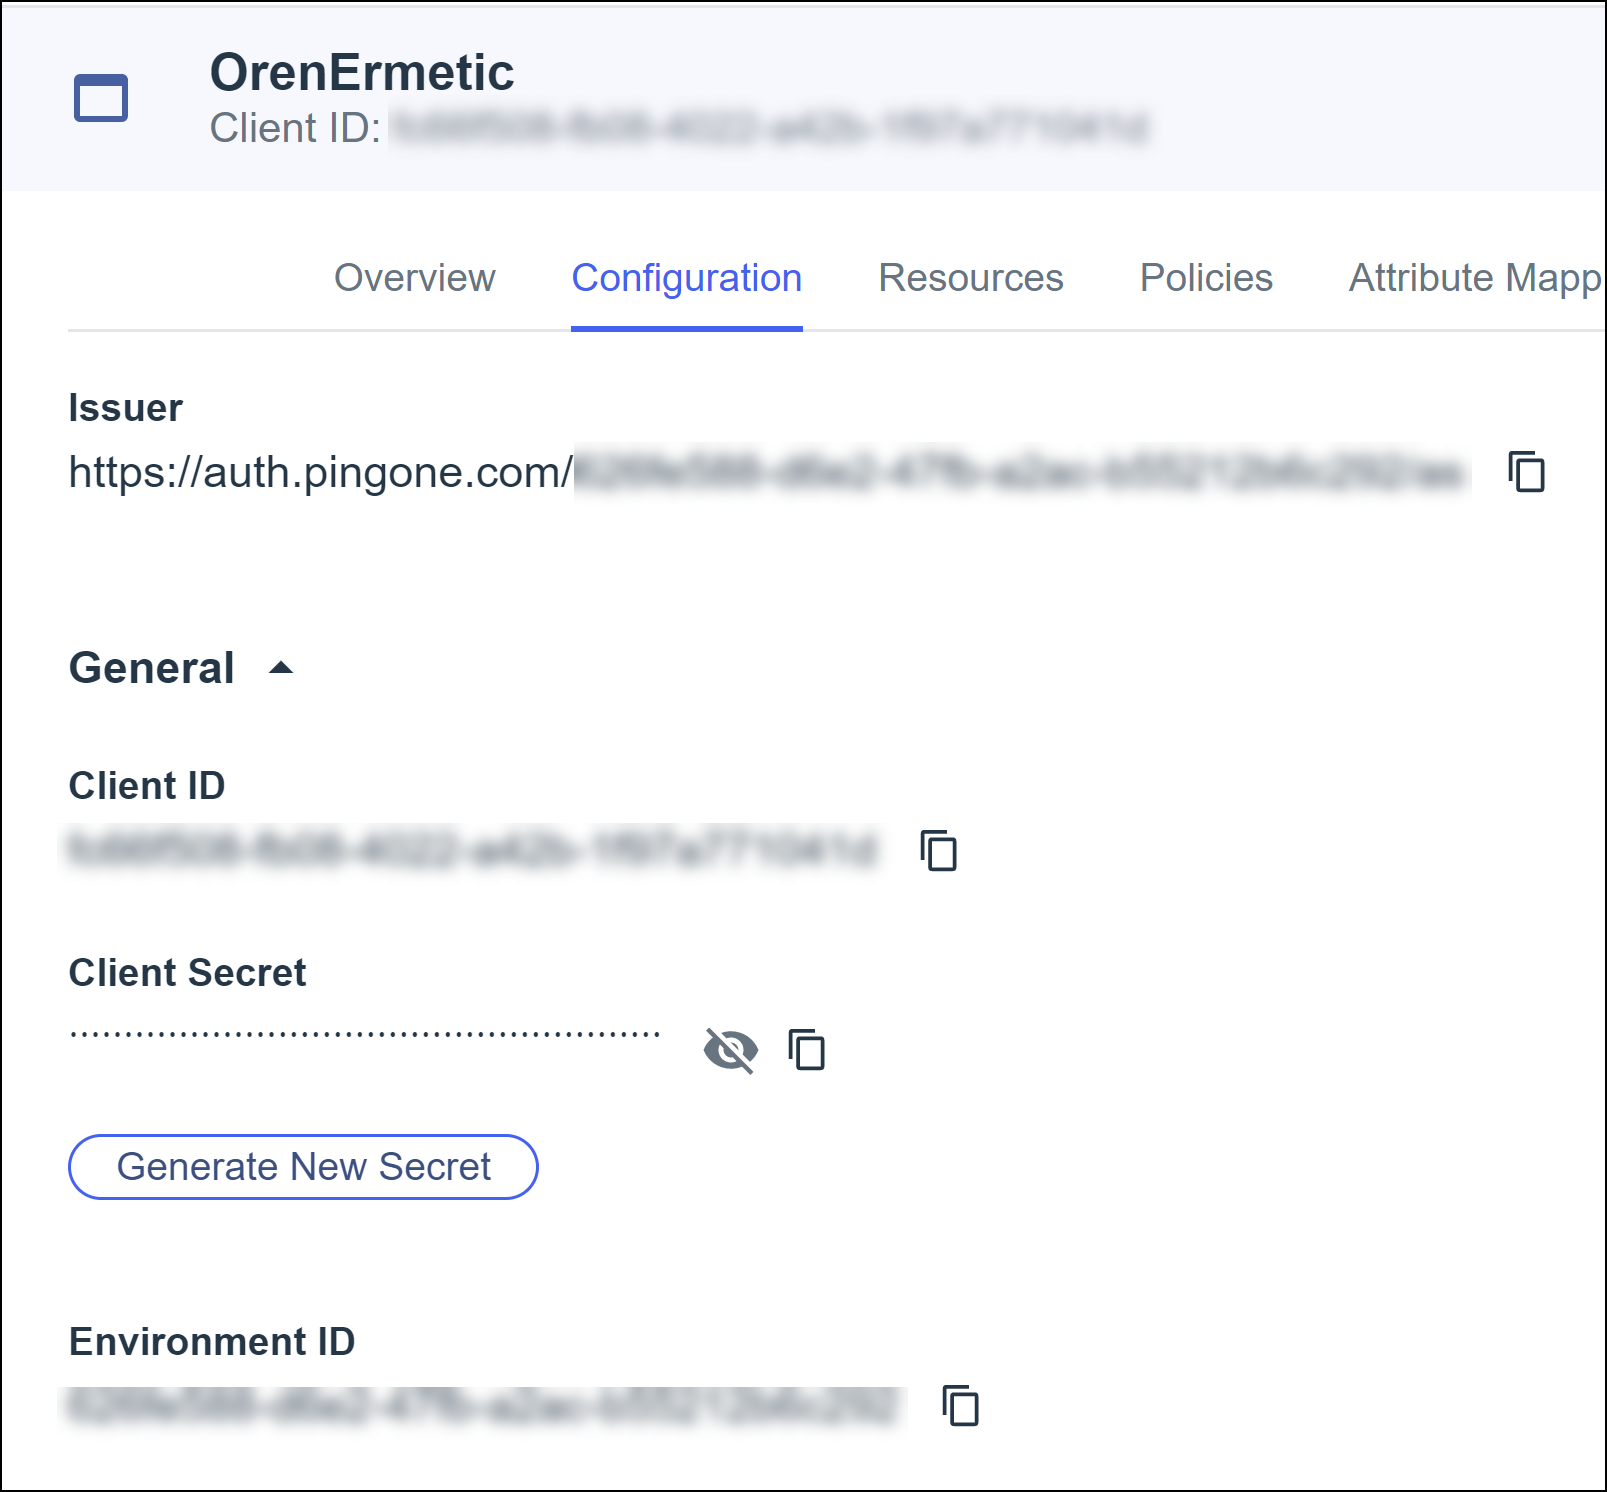
- クラウドサイバーエクスポージャー コンソールで、以下の詳細を入力します。
- アプリケーションの名前
- 環境 ID
- クライアント ID とクライアントシークレット
環境のリージョン
注意: [環境] > [プロパティ] の順に移動すると、Ping Identity コンソールでリージョンを確認できます。
- クラウドサイバーエクスポージャー コンソールで、[終了] をクリックします。